

Semgrep ist ein beliebtes Open-Source-Tool für statische Analysen, das von Entwickelnden und Sicherheitsteams verwendet wird, um Code schnell auf Schwachstellen zu scannen. Seine breite Akzeptanz verdankt es seinem leichtgewichtigen Ansatz des „semantischen Grep“, der das Schreiben benutzerdefinierter Regeln ermöglicht.
Trotz seiner Popularität bewerten jedoch viele Entwickelnde, CTOs und CISOs Semgrep neu, da es Schwachstellen aufweist, wie z. B. hohe False Positives, langsame Scan-Performance bei großen Codebasen, begrenzte Abdeckung bestimmter Bereiche (SCA, DAST, Cloud-Posture) und Herausforderungen bei der Integration in Entwickler-Workflows, um nur einige zu nennen.
TL;DR
Aikido Security hebt sich als die beste Semgrep-Alternative hervor – dank seiner modular aufgebauten, KI-gestützten SAST-Engine und einer branchenführenden Abdeckung über den gesamten Lebenszyklus der Softwareentwicklung hinweg. Aikido hat Semgrep zusammen mit 10 weiteren SAST-Unternehmen geforkt, um eine stärkere Version des vorherigen Semgrep-Regelsatzes zu entwickeln und zu pflegen, nachdem Semgrep kritische Funktionen seiner Engine hinter eine kommerzielle Lizenz verlegt hatte. Aikido läuft auf dieser Open-Source-Engine Opengrep und geht mit einer eigenen Analyse noch einen Schritt weiter.
Während Semgrep jedes Problem in einem einzigen Feed auflistet, reduziert Aikido False Positives um über 90 %. Die KI-gestützte Engine korreliert Funde, um echte Angriffswege aufzuzeigen und die Schwachstellen aufzudecken, die tatsächlich ausnutzbar sind. Zudem integriert sie Kontext und Anleitungen zur Behebung direkt in den Workflow der Entwickelnden, sodass Reviews schneller und präziser ablaufen. Teams können mit der SAST-Engine beginnen und bei Bedarf SCA, IaC, Secrets oder DAST aktivieren, um die Abdeckung zu erweitern, ohne zusätzliche Tools einführen zu müssen.
Vergleich zwischen Semgrep und Aikido Security
Sie können direkt zu einer der folgenden Alternativen springen:
Neugierig, wie Semgrep im Vergleich zu anderen modernen Scannern abschneidet? Lesen Sie unseren Artikel über Die Top 13 Code-Schwachstellen-Scanner im Jahr 2026.
Was ist Semgrep?
Semgrep ist ein leichtgewichtiges Open-Source-Tool für statische Anwendungssicherheitstests (SAST), das entwickelt wurde, um Code nach Mustern zu durchsuchen und Sicherheitslücken zu erkennen. Zu den Hauptfunktionen gehören:
- Mehrsprachige Unterstützung: Unterstützt über 20 Programmiersprachen.
- Flexible Integration: Kann in IDEs, als Pre-Commit-Hooks oder in CI/CD-Pipelines ausgeführt werden.
- Musterbasierte Schwachstellen-Erkennung: Kennzeichnet gängige Sicherheitsprobleme wie SQL-Injection, Cross-Site-Scripting und fest codierte Anmeldeinformationen.
- Benutzerdefinierte und vorgefertigte Regeln: Bietet eine Bibliothek vorgefertigter Regeln und die Möglichkeit, Benutzerdefinierte Prüfungen zu schreiben.
- Leichtgewichtige Scans: Schnelles, dateibasiertes Scannen für schnelles Feedback für Entwickelnde.
- Lesbare Regelsyntax: Ermöglicht Entwickelnden, Regeln zu schreiben, die tatsächlichem Code ähneln.
Das sagen Semgrep-Benutzer dazu:
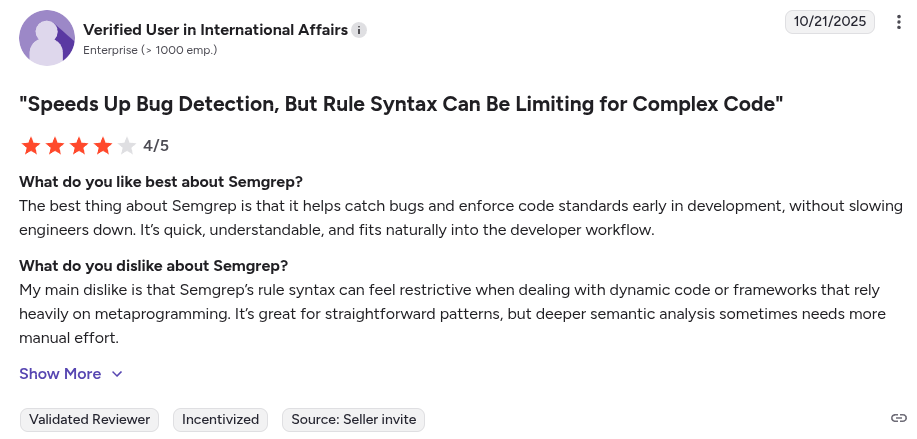
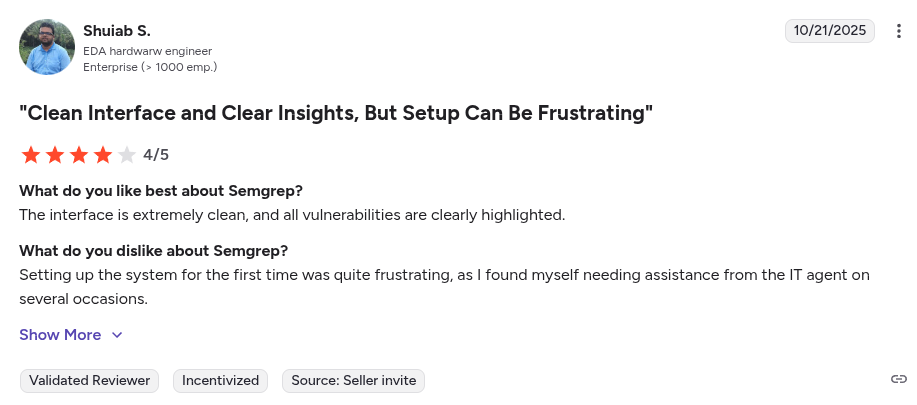
Benutzer teilten auch mit:
„Während Semgrep in der statischen Analyse hervorragend ist, kann sein enger Fokus eine Einschränkung für Organisationen darstellen, die eine umfassende Anwendungssicherheitsplattform suchen. Es bietet nativ kein integriertes Scanning für Secrets, Infrastructure as Code (IaC), Container oder CI/CD-Posture, was den Einsatz zusätzlicher Tools für eine breitere Abdeckung erforderlich macht…“ – G2-Rezensent
„Die initiale Einrichtung für fortgeschrittenere Anwendungsfälle kann knifflig sein, insbesondere beim Feinabstimmen Benutzerdefinierter Regeln oder der Verwaltung großer Regelsätze über mehrere Projekte hinweg. Manchmal gibt es False Positives, die eine manuelle Triage erfordern, und die Lernkurve für das Schreiben von Regeln ist für Neulinge etwas steil…“ – G2-Rezensent.
Angesichts dieser Einschränkungen ist es wichtig zu verstehen, welche anderen Tools die Lücken schließen können, die Semgrep hinterlässt. In diesem Leitfaden werden wir die besten Semgrep-Alternativen für die statische Codeanalyse untersuchen und detaillierte Vergleiche liefern, um Ihnen bei der Auswahl der Tools zu helfen, die die Security-Anforderungen Ihres Teams am besten erfüllen.
Warum nach Alternativen suchen?
Selbst mit den Funktionen von Semgrep stoßen Teams oft auf folgende Reibungspunkte:
- Alarmmüdigkeit und False Positives: Semgrep überhäuft Teams häufig mit Warnungen, bei denen es sich nicht um echte Probleme handelt, was einen erheblichen Aufwand bei der Triage von Funden erfordert.
- Eingeschränkte Analysetiefe: Der kostenlose Semgrep-Engine fehlt eine dateiübergreifende und funktionsübergreifende Datenflussanalyse, was bedeutet, dass komplexe Schwachstellen, die sich über mehrere Dateien erstrecken, übersehen werden können.
- Leistung bei großen Codebasen: Das Ausführen von Semgrep in großen Monorepos oder während der CI kann ressourcenintensiv und langsam sein.
- Abdeckungslücken: Semgrep konzentriert sich primär auf den Quellcode. Andere AppSec-Bereiche wie Scan von Softwareabhängigkeiten (SCA), Cloud-Posten-Prüfungen oder dynamische Tests (DAST) werden nicht nativ abgedeckt.
- Workflow- und UX-Herausforderungen: Obwohl Semgrep auf Entwickelnde ausgerichtet ist, erfordert das Schreiben und Warten eigener Regeln eine Lernkurve, und der Open-Source-Version fehlen eine grafische Benutzeroberfläche oder Dashboards.
- Kosten für erweiterte Funktionen: Die Kern-Engine von Semgrep ist kostenlos, aber Unternehmensfunktionen wie dateiübergreifende Analyse, Integrationen und Teamzusammenarbeit erfordern den kostenpflichtigen Plan.
Wichtige Kriterien für die Wahl einer Alternative
Bei der Bewertung von Semgrep-Alternativen sollten Sie diese Schlüsselkriterien beachten:
- Signal-Rausch-Verhältnis: Wie gut minimiert das Tool False Positives? Achten Sie auf Tools, die eine KI-unterstützte Triage oder geprüfte Regelsätze verwenden, um das Wesentliche hervorzuheben.
- Scan-Geschwindigkeit und Performance: Wie lange dauert ein Scan? Wie genau sind die Scans?
- Abdeckung und Sicherheitstiefe: Wird nur Code gescannt oder auch SCA, IaC, API-Scanning oder Laufzeitschutz? Full-Stack-Sicherheitsplattformen bewahren Sie vor Tool-Sprawl.
- Entwicklerfreundlichkeit: Wurde die Lösung für Entwickelnde konzipiert? Achten Sie auf Optionen wie KI-Autofix, IDE-Plugins und Inline-PR-Kommentare.
- Integrationen: Ist das Tool mit Ihrem aktuellen Tech-Stack kompatibel (Versionskontrollsysteme, CI/CD, Frameworks, Sprachen)?
- Preise: Können Sie vorhersagen, was Ihr Team das in den nächsten 6 Monaten oder einem Jahr kosten wird?
- Benutzerfreundlichkeit: Benötigt es Installations-Agents, um zu funktionieren? Wie lange dauert die Konfiguration?
Die 6 besten Alternativen zu Semgrep im Jahr 2026
Jedes dieser Tools verfolgt einen anderen Ansatz zur Anwendungssicherheit. Im Folgenden erläutern wir, was jede Alternative bietet, ihre Hauptmerkmale und warum Sie sie Semgrep vorziehen könnten.
1. Aikido Security
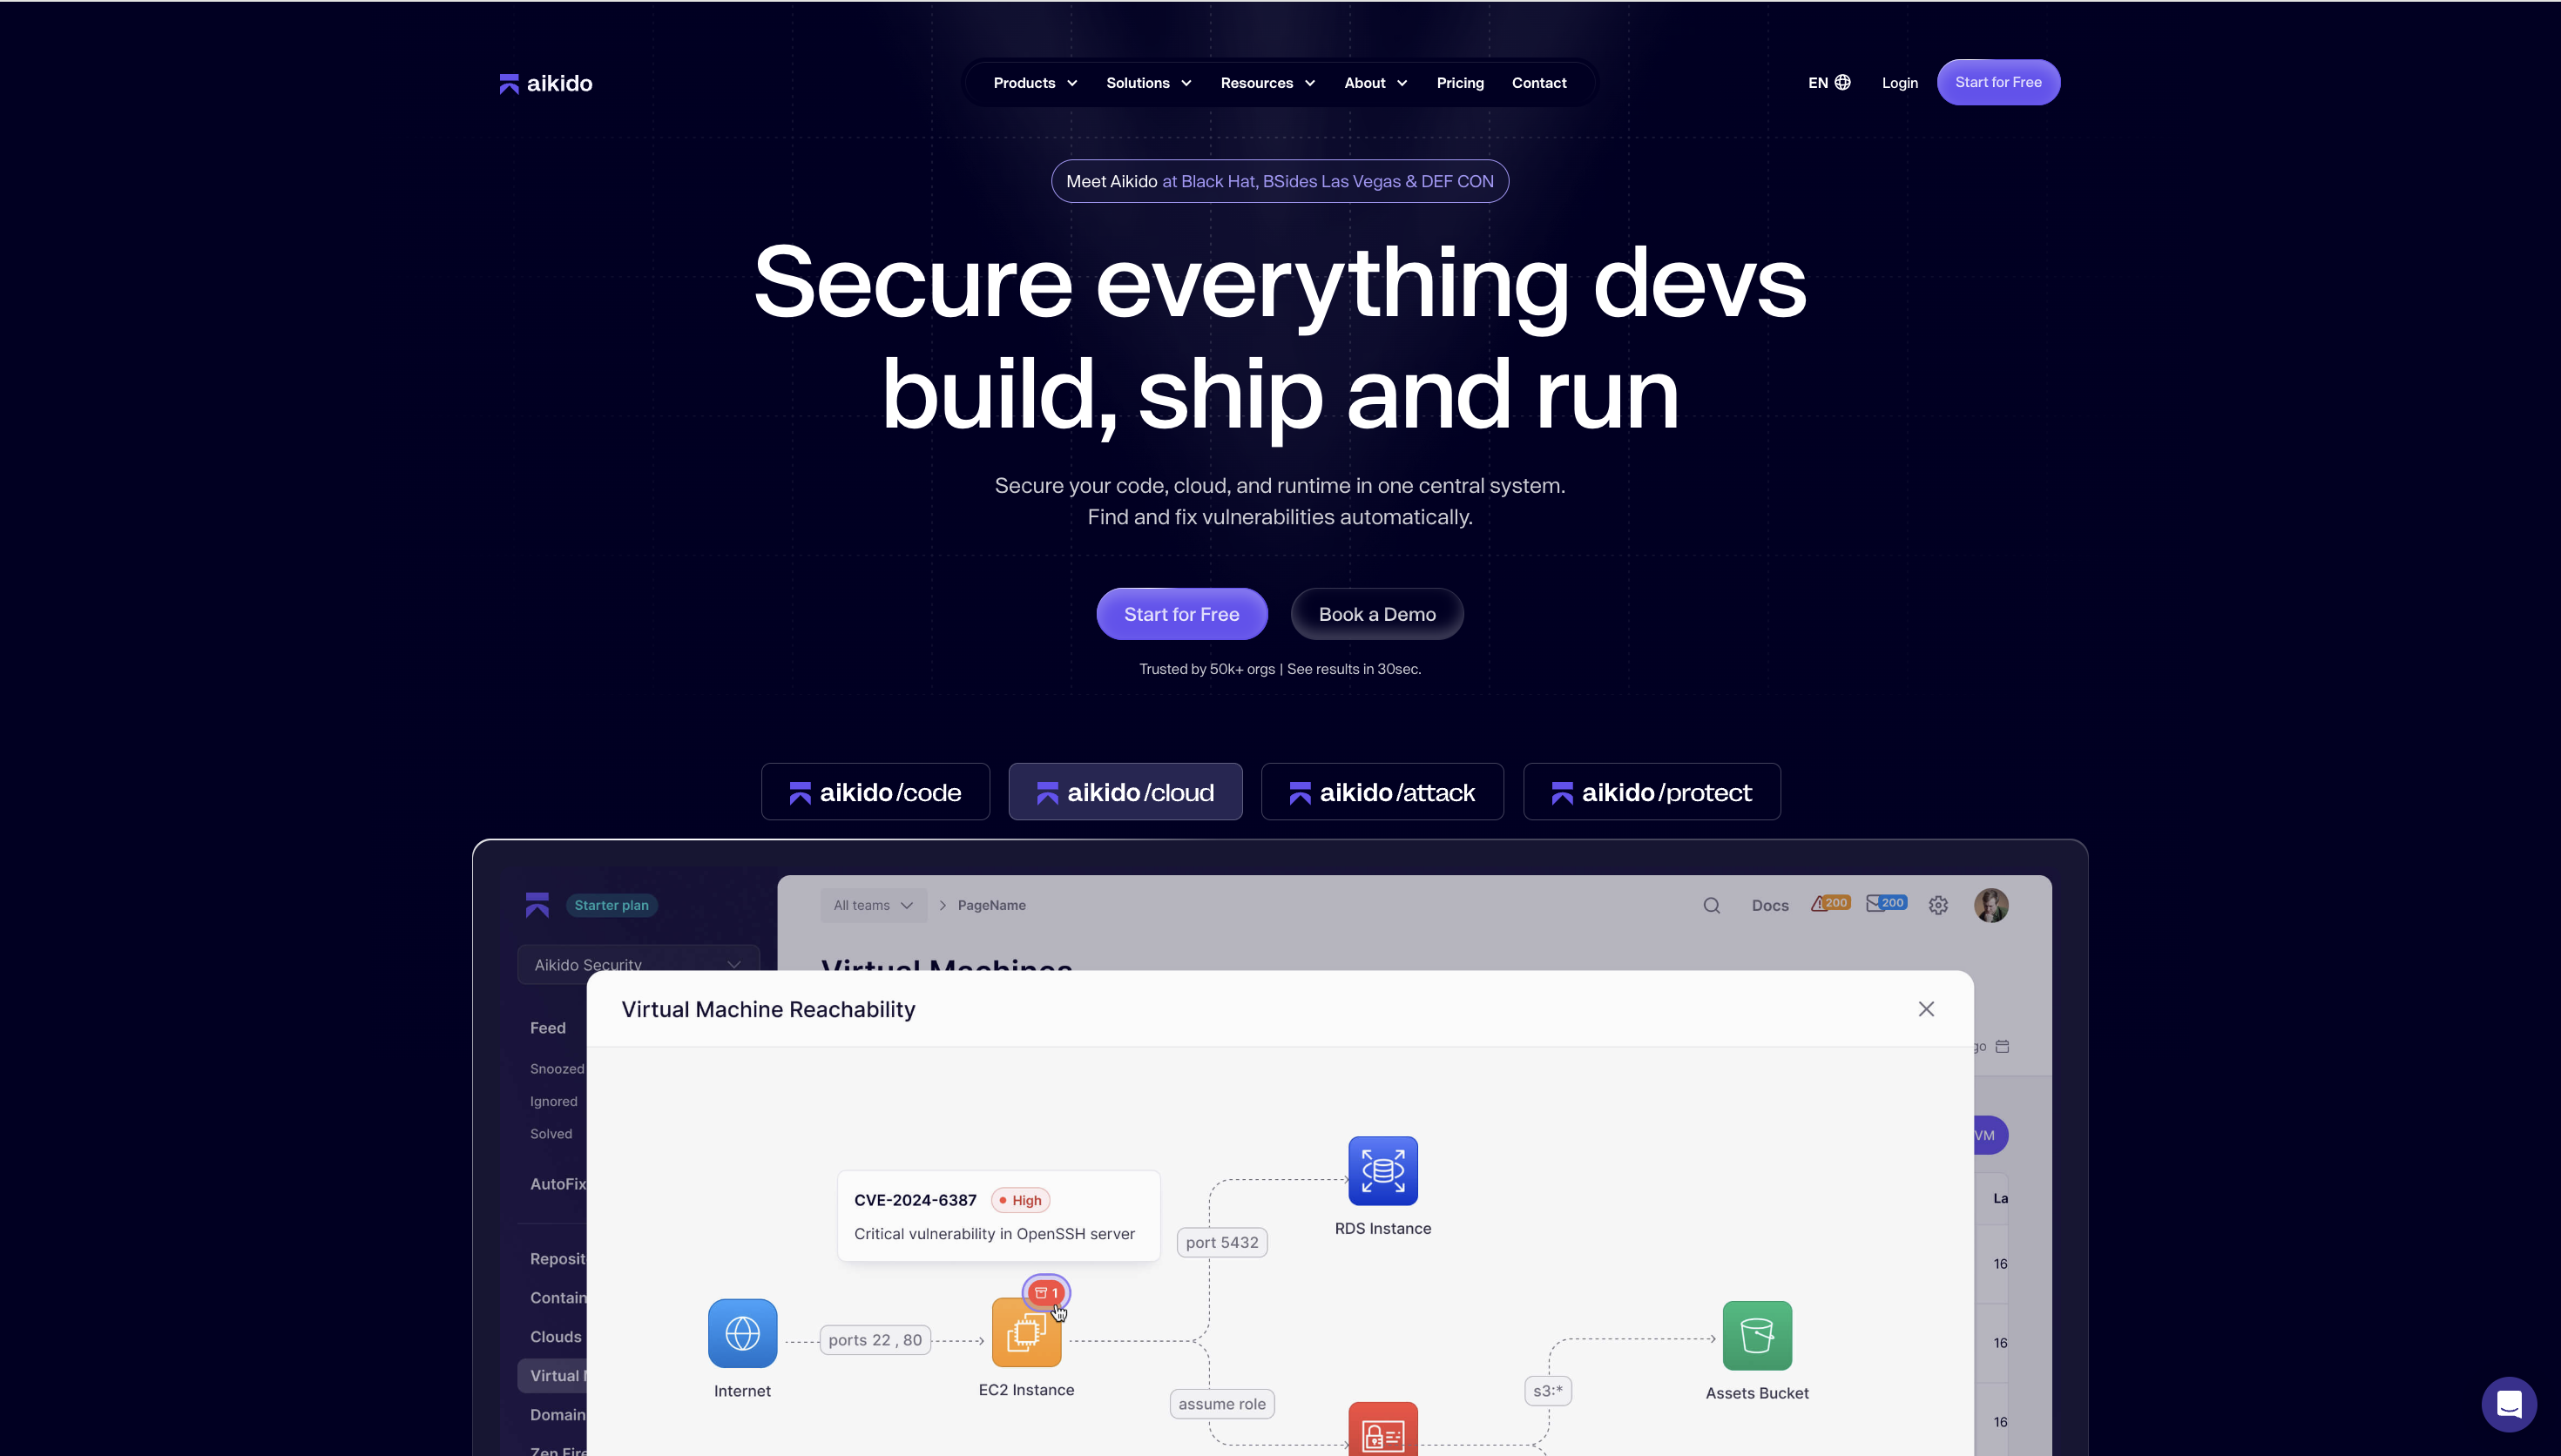
Aikido Security ist eine KI-gestützte Software-Sicherheitsplattform mit statischer Codeanalyse im Kern. Die SAST-Engine arbeitet deterministisch, wird bei jedem Commit ausgeführt und ist mit einer LLM-gestützten Triage kombiniert, die Rauschen und False Positives im Vergleich zu anderen SAST-Tools um über 90 % reduziert. Statt einer einfachen Liste von Warnungen korreliert das Tool Funde zu echten Angriffspfaden und zeigt die Schwachstellen auf, die tatsächlich ausnutzbar sind.
Funktionen:
- Genauigkeit und Fixes. Wenn die Engine eine Schwachstelle mit einer bekannten Behebung findet, fügt AI AutoFix das vorgeschlagene Diff dem Fund hinzu, sodass Sie es in einem Schritt überprüfen und committen können – oder es öffnet einen dedizierten Pull Request, dessen Metadaten Sie an Ihre Beitragsrichtlinien anpassen können. Sollte ein generierter Fix nicht ganz passen, lässt er sich über sprachbasierte Folgeanweisungen an Ihre Standards anpassen.
- Setup. Aikido liefert Ergebnisse beim ersten Commit, ohne dass Infrastruktur bereitgestellt werden muss oder eine wochenlange Implementierung erforderlich ist. Benutzerdefinierte Code-Checks werden in klarem Englisch statt in Regex geschrieben.
- Entwickler-Workflow. IDE-Plugins für VS Code und andere Editoren analysieren Dateien beim Öffnen und Speichern, markieren Probleme direkt im Code und sammeln sie in einem Aikido-Panel. Wenn Sie mit der Maus über einen Fund fahren, können Sie dessen Auswirkungen mit AutoTriage bewerten. AutoFix zeigt eine direkte Vorschau, die Sie direkt anwenden können; danach wird die Datei erneut geprüft, um zu bestätigen, dass der Fix erfolgreich war. Funde lassen sich mit Jira Cloud, Linear, Slack, Bitbucket und Azure DevOps verknüpfen, und Aikido kann Jira-Ticket-IDs in AutoFix-PR-Titel einfügen, sodass jeder Fix auf sein Ticket zurückverfolgt werden kann.
- Enterprise und Governance. Für Unternehmen, die keinen Quellcode an externe SaaS senden können, läuft Aikido als lokaler Scan, bei dem nur die Ergebnisse Ihre Umgebung verlassen. CI-Gating ist pro Repository konfigurierbar – mit Schweregrad-Schwellenwerten und Schaltern für Scan-Typen. Funde werden über Code Owners an das jeweils verantwortliche Team geleitet, Audit-Logs protokollieren jede Triage-Entscheidung und Compliance-Berichte lassen sich ohne manuellen Aufwand auf SOC 2 und ISO 27001 abbilden. Die Plattform verarbeitet große Monorepos und Legacy-Sprachen, und Enterprise-Verträge beinhalten SLAs sowie feste Support-Ansprechpersonen.
- Über die SAST-Engine hinaus. SCA deckt Ihre Abhängigkeiten ab, und das agentische Code Security Audit analysiert den Quellcode so, wie es ein Pentester tun würde. Dadurch wird die Abdeckung auf jede Sprache ausgeweitet und es werden Logik- und Zugriffskontrollfehler aufgedeckt, die mustebasierte Tools strukturell übersehen. Das Deep PR Review wendet denselben Ansatz auf jeden Pull Request an, und der Aikido AI Pentest setzt dieselbe Engine gegen ein Live-Ziel ein, um die Ausnutzbarkeit für Teams nachzuweisen, die eine Laufzeitvalidierung wünschen.
Vorteile:
- Deterministisches SAST, das bei jedem Commit ausgeführt wird
- Über 95 % weniger False Positives durch LLM-gestützte Triage
- AI AutoFix mit überprüfbaren Diffs und anpassbaren Pull Requests
- Ergebnisse beim ersten Commit, keine einzurichtende Infrastruktur
- Private Bereitstellung, Code-Owners-Routing und Audit-Logs
- Compliance-Berichte, abgebildet auf SOC 2 und ISO 27001
- Agentisches Code Security Audit, Deep PR Review und AI Pentest auf derselben Engine
Warum es die richtige Wahl ist:
Aikido Security richtet sich an Enterprise-Teams, die ein präzises, rauscharmes SAST mit der Governance, den Compliance-Berichten und der privaten Bereitstellung suchen, die größere Organisationen benötigen – kombiniert mit KI-Codeanalyse und Pentesting auf derselben Engine. Das Ganze funktioniert ohne die sechsmonatige Einführung oder dedizierten Admin-Aufwand, den Legacy-Tools oft erfordern. Die Ergebnisse liegen beim ersten Commit vor, und der tägliche Betrieb läuft im gewohnten Entwickler-Workflow ab.
Gartner-Bewertung: 4.9/5.0
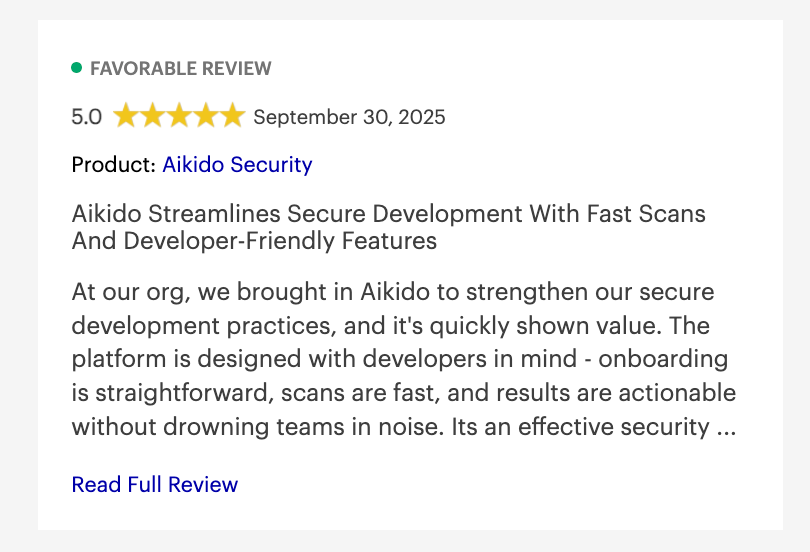
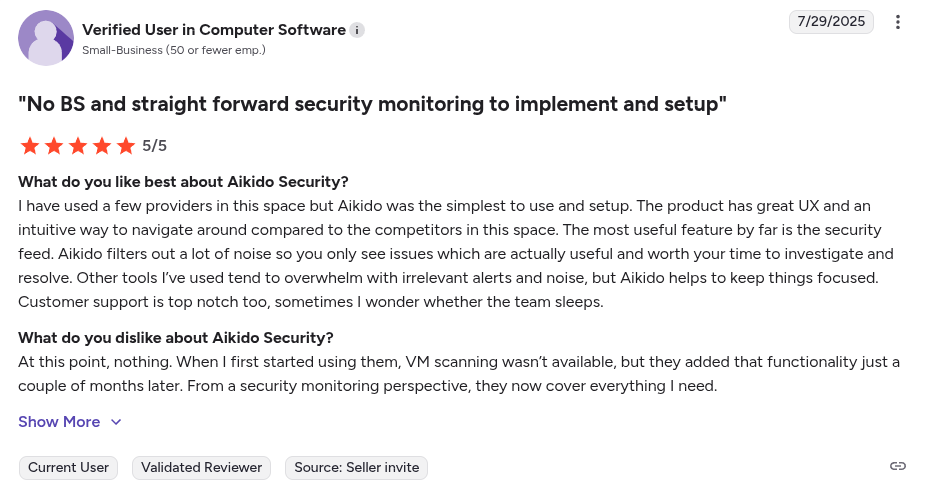
Aikido Security Bewertungen:
Neben Gartner hat Aikido Security auch eine Bewertung von 4.7/5 auf Capterra, Getapp und SourceForge
2. Fortify Static Code Analyzer
Fortify Static Code Analyzer (SCA), jetzt im Besitz von OpenText (ehemals Micro Focus), ist ein Statische Anwendungssicherheitstests-Tool. Es wird hauptsächlich von Unternehmen verwendet, aufgrund seiner Unterstützung für Legacy-Sprachen, einschließlich COBOL und PL/SQL.
Wichtige Funktionen:
- Breite Sprachunterstützung: Unterstützt über 10 Sprachen, von Python und JavaScript bis hin zu ABAP und klassischem ASP.
- Robuste Analyse-Engine: Bietet Datenfluss- und Kontrollflussanalysen über mehrere Dateien und Funktionen hinweg.
Vorteile:
- Benutzerdefinierte Regeln
- Unterstützung für Legacy-Sprachen
Nachteile:
- Primär auf Unternehmen ausgerichtet
- Steile Lernkurve
- False Positives
- Hohes Alarmvolumen
- Die Erstkonfiguration ist komplex
- Tiefe Scans können langsam und ressourcenintensiv sein
Weniger Entwickelnde-zentriert im Vergleich zu Entwickelnde-First-Tools wie Aikido Security
Warum es wählen:
Fortify SCA ist ideal für Unternehmen mit Legacy-lastigen Codebasen. Als Semgrep-Alternative eignet es sich für Teams, die robustes, unternehmensgerechtes Scanning gegenüber leichteren, hochgradig anpassbaren Tools schätzen.
Gartner-Bewertung: 4.5/5.0
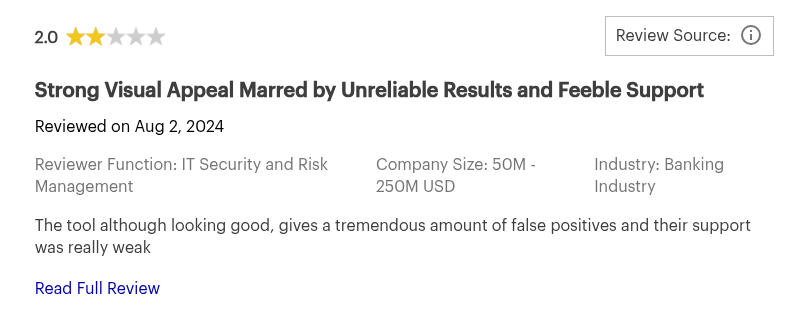
Fortify Static Code Analyzer Bewertungen:
3. GitHub Advanced Security
GitHub Advanced Security (GHAS) ist die native Anwendungssicherheits-Suite von GitHub, die vollständig in die GitHub-Plattform integriert ist. Sie integriert Sicherheits-Scans direkt in Ihren GitHub-Workflow.
Wichtige Funktionen:
- CodeQL Static Analysis: Nutzt seine CodeQL-Engine, um Scans durchzuführen und Schwachstellen zu erkennen..
- Integration: Arbeitet nativ mit GitHub Actions, PR-Checks und Repository-Sicherheits-Dashboards.
Vorteile:
- Native GitHub-Integration
- Semantische Abfragen
Nachteile:
- Hohe False Positives
- Steile Lernkurve
- Fehlende Unterstützung außerhalb von GitHub
- Risiko eines Vendor Lock-ins im Gegensatz zu plattformunabhängigen Tools wie Aikido Security
- Erfordert Spezialwissen, um Benutzerdefinierte CodeQL-Abfragen zu schreiben
- Tiefe Scans können ressourcenintensiv und langsam sein
Warum es wählen:
GHAS eignet sich am besten für Organisationen, die vollständig innerhalb von GitHub agieren. Als Semgrep-Alternative bietet es Komfort für Teams, die sich auf GitHub-zentrierte Workflows konzentrieren, und weniger für jene, die eine breitere Flexibilität benötigen.
Gartner-Bewertung: 4.5/5.0
GitHub Advanced Security Bewertungen:


4. SonarQube
SonarQube ist eine Plattform für Code-Qualität und Sicherheitsanalyse. Es begann als Tool, um Bugs und Code Smells zu erkennen, hat sich aber zu einer SAST-Lösung entwickelt..
Wichtige Funktionen:
- Mehrsprachige Unterstützung: Unterstützt über 10 Sprachen, darunter Java, C#, JavaScript und Python.
- CI/CD-Integration: Integriert sich in gängige CI/CD-Plattformen.
Vorteile:
- Bietet Code-Qualitätsprüfungen und Sicherheitsscans in einem Tool.
- Kostenlose Community Edition
Nachteile:
- Primär eine Code-Qualitätsplattform
- Seine Scans sind ressourcenintensiv
- Sein Preismodell nach „Lines of Code (LOC)“ kann teuer werden
- Erhöhte False Positives für bestimmte Codebasen
- Das Schreiben Benutzerdefinierter Regeln in SonarQube ist komplex
- Seine erweiterten Sicherheitsfunktionen sind nur in seinen kostenpflichtigen Tarifen verfügbar.
Warum es sich lohnt:
SonarQube eignet sich gut für Organisationen, die sich auf die Verbesserung der Code-Qualität konzentrieren und gleichzeitig leichte Sicherheitsscans hinzufügen möchten. Als Semgrep-Alternative eignet es sich für Teams, die Qualitätskontrolle priorisieren, anstatt solche, die eine tiefere oder flexiblere SAST-Abdeckung benötigen.
Gartner Bewertung: 4.4/5.0
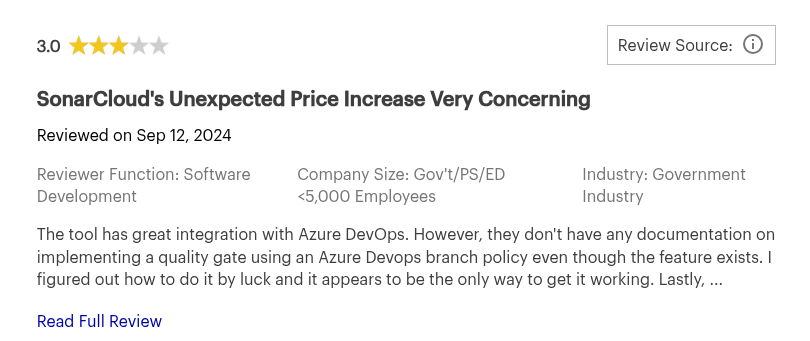
SonarQube Bewertungen:
5. Snyk
Snyk verwendet eine Kombination aus maschinellem Lernen und semantischer Analyse, um Schwachstellen im Anwendungsquellcode zu identifizieren.
Wichtige Funktionen:
- Regelanpassung: Ermöglicht Teams, eigene Benutzerdefinierte Regeln zu definieren und zu implementieren.
- KI-gesteuerte Analyse: Durchsucht seine Open-Source-Datensätze, um ungewöhnliche oder unbekannte Bug-Muster zu kennzeichnen.
Vorteile:
- Umfassende Schwachstellendatenbank
- CI/CD-Integration
Nachteile:
- 1 MB Dateigrößenbeschränkung für SAST-Analyse
- Steile Lernkurve
- False Positives
- Die Preisgestaltung kann teuer werden
- Benutzer haben langsame Scans bei großen Repositorys gemeldet
- Der kostenlose Plan ist auf 100 Tests pro Monat begrenzt
- Korrekturvorschläge sind manchmal generisch
- Erfordert zusätzliche Feinabstimmung bei der Rauschunterdrückung
- Es kann Schwachstellen in nicht-standardisierten oder proprietären Codebasen übersehen
Warum es wählen:
Snyk eignet sich am besten für Teams, die intensiv mit Open-Source-Bibliotheken arbeiten. Als Semgrep-Alternative ist es besser für strukturierte Scanning-Workflows geeignet als für schnelle, entwicklergesteuerte Ansätze.
Gartner Bewertung: 4.4/5.0
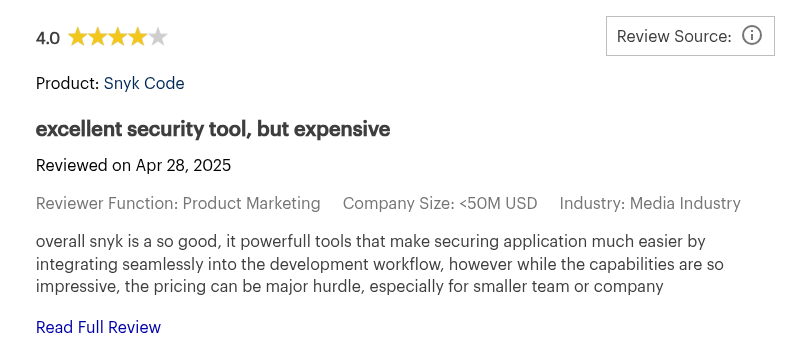
Snyk Bewertungen:
6. Opengrep
Opengrep ist ein Open-Source-Tool für statische Codeanalyse (SAST), das entwickelt wurde, um unsichere Code-Muster zu erkennen und Schwachstellen zu identifizieren. Es ist ein Fork der Semgrep Community Edition (ehemals Semgrep OSS), der als Reaktion auf deren jüngste Lizenzänderungen erstellt wurde. Es ist bekannt für seine starke Unterstützung durch Branchenplattformen wie Aikido Security.
Wichtige Funktionen:
- Vollständig Open Source: Erweiterte Analysefunktionen wie dateiübergreifende und dateiinterne funktionsübergreifende Taint-Analyse sowie dynamische Timeouts sind offen und uneingeschränkt verfügbar.
- Dateiinterne funktionsübergreifende Taint-Analyse: Im Vergleich zu Semgrep zeigte die dateiinterne, funktionsübergreifende Taint-Analyse von Opengrep eine bessere Leistung, indem sie 7 von 9 Multi-Hop-Taint-Propagation-Fällen erkannte, verglichen mit Semgreps 4 von 9.
- Community-Governance: Die Entwicklung wird von der Open-Source-Community und führenden Sicherheitsanbietern unterstützt.
Vorteile:
- Ideal für diejenigen, die sich Open Source verschrieben haben
- Breite Sprachunterstützung
- Cross-Plattform-Integration
Nachteile:
- Es befindet sich noch in einem frühen Stadium.
- Fehlende integrierte Schwachstellen-Kartierung
- Die SAST-Engine ist weniger umfassend im Vergleich zu Plattformen wie Aikido Security
Warum es wählen:
Opengrep ist ideal für Teams, die eine vollständig Open-Source-Engine für statische Analyse mit leistungsstarker Mustererkennung und flexibler Regelerstellung wünschen. Als Semgrep-Alternative eignet es sich für Teams, die eine anpassbare Open-Source-SAST-Engine suchen, die Sicherheitsrichtlinien durchsetzen kann.
Gartner-Bewertung:
Keine Gartner-Bewertung vorhanden.
Opengrep-Bewertungen:
Keine unabhängigen Benutzergenerierten Bewertungen.
Vergleich der 6 besten Semgrep-Alternativen
Um Ihnen den Vergleich der oben genannten Alternativen zu erleichtern, fasst die folgende Tabelle die Stärken, Einschränkungen und idealen Anwendungsfälle jedes Tools zusammen.
Fazit
Semgrep ist eine gute Option für schnelles, musterbasiertes Code-Scanning, aber wenn Teams und Organisationen skalieren, stoßen sie an seine Grenzen – sei es durch Rauschen, geringe Analysetiefe oder den Bedarf an einer breiteren Sicherheitsabdeckung. Moderne Teams erwarten heute Genauigkeit, Geschwindigkeit und aussagekräftige Anleitungen, nicht nur Mustererkennung.
Aikido Security erfüllt diese Erwartung mit seiner KI-gestützten Engine für statische Analyse. Es bietet umfassenderen Kontext, umsetzbare Ergebnisse und Ein-Klick-Korrekturen direkt in den Workflows der Entwickelnden. Es reduziert das Rauschen, indem es wirklich ausnutzbare Schwachstellen priorisiert, sodass Teams sich auf das Wesentliche konzentrieren können.
Weniger Rauschen und mehr echten Schutz? Starten Sie Ihre kostenlose Testversion oder buchen Sie noch heute eine Demo mit Aikido Security.
FAQ
Wie handhaben Semgrep-Alternativen die Erstellung Benutzerdefinierter Regeln im Vergleich zu Semgrep?
Semgrep ermöglicht es Entwickelnden, Regeln in einer codeähnlichen Syntax zu schreiben, was die Erstellung Benutzerdefinierter Regeln flexibel macht, aber manuellen Aufwand erfordert. Alternativen wie Aikido Security bieten vorgefertigte Regelsätze zusammen mit KI-gestützter Erstellung, was Teams hilft, die manuelle Konfiguration zu reduzieren und dennoch maßgeschneiderte Prüfungen zu unterstützen.
Welche Semgrep-Alternativen bieten eine bessere Integration in CI/CD-Pipelines?
Während Semgrep in CI/CD-Pipelines ausgeführt werden kann, bieten Alternativen wie Aikido Security eine tiefere, Pipeline-bewusste Integration. Dies umfasst automatisiertes Scanning, KI-gestützte Behebung und nahtlose Bearbeitung von Pull Requests.
Gibt es Semgrep-Alternativen, die auf die Erkennung spezifischer Arten von Schwachstellen spezialisiert sind?
Ja, bestimmte Tools konzentrieren sich auf spezifische Bereiche wie Abhängigkeitsschwachstellen, Secrets oder Cloud-Fehlkonfigurationen. Aikido Security kombiniert umfassendes SAST, SCA und gezielte Schwachstellenerkennung mit KI-gestützter Analyse, um komplexe dateiübergreifende Probleme zu erkennen.
Wo finde ich zuverlässige Open-Source-Tools, die Semgrep ähneln?
Open-Source-Alternativen umfassen Tools wie Opengrep, ESLint für JavaScript, Bandit für Python und Brakeman für Ruby. Für Teams, die eine umfassendere, auf Entwickelnde ausgerichtete SAST- und SCA-Plattform suchen, bietet Aikido Security integriertes Scanning mit KI-gestützten Einblicken und Behebung.
Das könnte Sie auch interessieren:
- Die besten Orca Security Alternativen für Cloud- & CNAPP-Sicherheit
- Top Ox Security Alternativen für ASPM und Lieferkettenrisiken
- Von Code bis zur Cloud: Die besten Tools wie Cycode für End-to-End-Sicherheit
- Die besten Cloud Security Posture Management (CSPM) Tools im Jahr 2026
- Die besten Tools für kontinuierliches Sicherheitsmonitoring im Jahr 2026


