

Mimecast ist eine E-Mail-Sicherheitslösung, die auf einem sicheren E-Mail-Gateway basiert und zusätzlich Funktionen zur E-Mail-Archivierung sowie zur Gewährleistung der Geschäftskontinuität umfasst. Dieses Konzept funktionierte, solange die meisten Bedrohungen in Form von Malware oder Spam auftraten, die das Gateway abfangen konnte – nicht jedoch bei den neueren, komplexeren Fällen, wie beispielsweise einem gehackten Lieferantenkonto, von dem aus E-Mails unter Verwendung der korrekten Adresse innerhalb eines echten E-Mail-Verlaufs versendet werden. Zudem findet ein Großteil des Kampfes mittlerweile außerhalb des Posteingangs statt – in Textnachrichten und in den KI-Tools, die Mitarbeiter in die Unternehmenssysteme einbinden und auf die eine E-Mail-Lösung keinen Zugriff hat.
Eine Vertragsverlängerung spitzt diese Problematik in der Regel zu – ebenso wie die Kosten für die Migration jahrelang archivierter E-Mails und die Gewährleistung der Kontinuität während eines Ausfalls. Die acht unten aufgeführten Alternativen reichen von API-basierten Erkennungsplattformen bis hin zu Gateways, bei denen die Archivierung weiterhin im Mittelpunkt steht.
{{cta}}
Welche Alternativen zu „ Mimecast “ sollten Sie in die engere Wahl ziehen?
Falls Sie Geräte und den Einsatz von KI über E-Mails hinaus abdecken müssen
- Noon Security: Die einzige Lösung, die über den Posteingang hinausgeht und die von den Mitarbeitern genutzten Geräte sowie die damit verbundenen KI-Tools einbezieht – mit Simulationen und Schulungen auf derselben Plattform.
- KnowBe4: Eignet sich für Käufer, die Live-E-Mail-Sicherheit mit einem etablierten Schulungsprogramm verbinden möchten, beschränkt sich jedoch auf E-Mail und Schulungen; ein breiterer Anwendungsbereich erfordert separate Lösungen.
Wenn Sie eine routinemäßige E-Mail-Überwachung und -Bearbeitung benötigen
- Noon Security: Erkennt und beseitigt neben anderen Maßnahmen zur Mitarbeiterkontrolle auch Phishing-Angriffe und Angriffe durch Manipulation geschäftlicher E-Mails.
- IRONSCALES: Eine Überlegung wert , wenn der Kauf sich auf E-Mail-Abläufe und anpassbare Automatisierung von Korrekturmaßnahmen konzentriert.
Wenn Sie überzeugende Identitätsbetrugsfälle und Zahlungsbetrug aufdecken möchten
- Noon Security: Kombiniert Schutz vor Business Email Compromise (BEC) mit Schulungsmaßnahmen für Mitarbeiter, die mit Identitätsbetrug konfrontiert sind.
- Abnormale KI: Legt den Schwerpunkt auf das Verhalten von Mitarbeitern und Lieferanten.
- Proofpoint: Bietet Funktionen zur Erkennung und Untersuchung von Verhaltensmustern in API- und Gateway-Bereitstellungen.
Wenn Sie Schutz sowie ein durchsuchbares Kommunikationsarchiv benötigen
- Proofpoint: Vergleichen Sie „ Proofpoint Core Email Protection“ mit „ Proofpoint Archive“
- Barracuda: Barracuda Email Protection Premium Plus behandelt sowohl adressbezogene Kommunikation als auch bösartige Nachrichten. Für historische Daten ist weiterhin ein eigener Umstellungsplan erforderlich.
Wenn Sie E-Mail-Sicherheit in bestehenden Microsoft-Umgebungen benötigen
- Microsoft Defender for Office 365: Ziehen Sie Plan 2 in Betracht, wenn Ihr Team bereits die Microsoft-Sicherheit verwaltet und E-Mail-Untersuchungen in dieser Umgebung durchführen möchte. Klären Sie zunächst, welche Lizenzen und weiterhin genutzten Dienste erforderlich sind, bevor Sie ein bestehendes Microsoft-Abonnement als ausreichend betrachten.
Warum Teams nach Alternativen zu „ Mimecast “ suchen
- Das Gateway kann ein kompromittiertes, aber echtes Konto nicht erkennen: Ein gekapertes Postfach versendet E-Mails von der korrekten Adresse, ohne dass eine „Lookalike“-Domain oder Anomalien im Header auffallen, und E-Mails zwischen zwei Ihrer eigenen Postfächer passieren das Gateway gar nicht erst. Um dies zu erkennen, ist eine Verhaltenshistorie darüber erforderlich, wer normalerweise wem E-Mails schickt, und die Überwachung interner E-Mails erfordert einen separaten „ Mimecast “-Dienst, der fehlerhafte Nachrichten nach der Zustellung zurückholt, anstatt sie von vornherein zu blockieren.
- Falschpositive: Die häufigste Beschwerde im Betrieb betrifft legitime E-Mails, die in Quarantäne verschoben werden. Die Aktualisierung von Zulassungslisten und die manuelle Anpassung von Richtlinien ist eine fortlaufende Aufgabe, die dem Sicherheitsteam obliegt.
- Der Betrieb der Admin-Konsole ist mit echtem Aufwand verbunden: Rezensenten bezeichnen die Einrichtung als schwierig und das Dashboard zwar leistungsfähig, aber schwer zu erlernen. Für ein kleines Team ist die tägliche Administration Teil der Kosten, die mit der Nutzung von Mimecast verbunden sind.
- Der Kampf hat den E-Mail-Posteingang längst hinter sich gelassen: Verizons Bericht über Sicherheitsvorfälle aus dem Jahr 2026 ergab, dass Social-Engineering-Angriffe per SMS und Telefon deutlich häufiger erfolgreich sind als E-Mail-Phishing, und dass sich die Nutzung nicht genehmigter KI-Tools durch Mitarbeiter innerhalb eines Jahres verdreifacht hat. Eine ausschließlich per E-Mail erfolgende Vertragsverlängerung stützt sich auf einen einzigen Kanal, während Angriffe per Telefon und SMS erfolgen und Mitarbeiter KI-Assistenten mit Unternehmensdaten verknüpfen – was ein auf den E-Mail-Posteingang beschränktes Produkt nicht erkennen kann.
So haben wir diese Tools bewertet: Wir haben den Erkennungsansatz, die Abdeckung von Identitätsdiebstahl und Kontoübernahme, den Workflow zur Behebung von Sicherheitsvorfällen, die laufenden Betriebskosten sowie die Kompatibilität mit Microsoft- und Google-Umgebungen bewertet. Öffentliche G2-Bewertungen liefern zusätzliche Einblicke.
Mimecast Alternativen im Vergleich
In der Tabelle sind die für diesen Vergleich relevanten Konfigurationen aufgeführt. Nur Noon deckt zusätzlich zum E-Mail-Schutz auch die Geräte der Mitarbeiter und den Einsatz von KI ab; die anderen konzentrieren sich auf den Posteingang, wobei einige zusätzlich Archivierungs- oder Schulungsfunktionen bieten. Weitere Produkte können den Leistungsumfang eines Anbieters erweitern.
Die 8 besten Alternativen zu „ Mimecast “
1. Noon Security
E-Mail-Schutz, KI-Governance, Geräteschutz, Simulationen und Schulungen auf einer einzigen Plattform
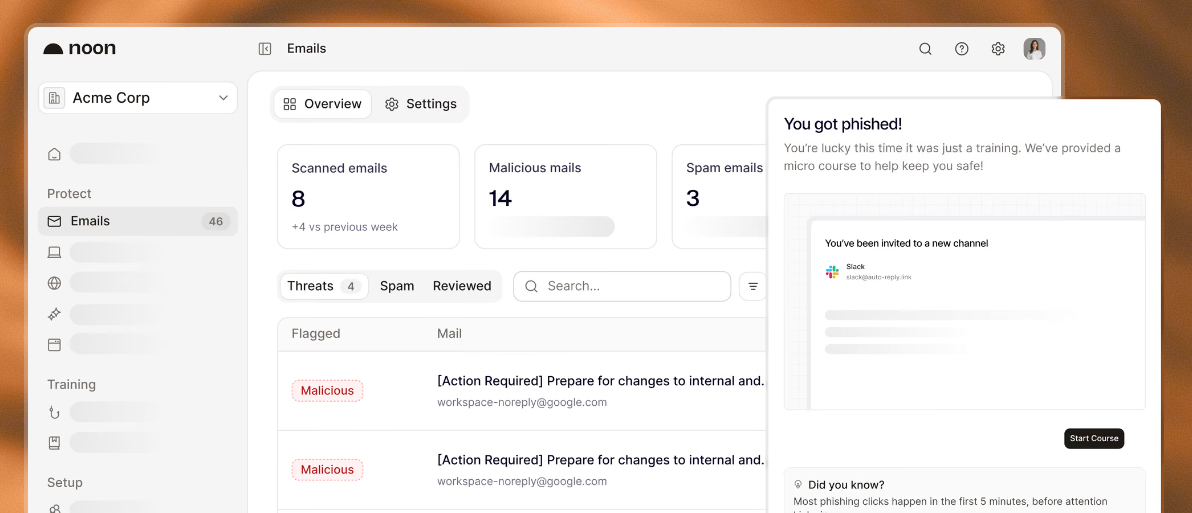
Funktionsweise: Noon ist die Plattform für Mitarbeitersicherheit v Aikido Security. „ Aikido “ schützt die Software, die ein Unternehmen entwickelt; Noon schützt die Menschen, die sie entwickeln. Der E-Mail-Schutz erkennt und entfernt Phishing-Angriffe und Business-E-Mail-Compromise-Angriffe, die von den nativen Filtern übersehen werden. Die KI-Governance zeigt an, mit welchen KI-Tools und MCP-Servern sich Mitarbeiter verbinden, und verhindert, dass sensible Daten in Eingabeaufforderungen erscheinen. Der Geräteschutz umfasst alles, was auf den Laptops der Mitarbeiter installiert wird – von schädlichen Programmpaketen bis hin zu Agent-Funktionen. Simulationen und Schulungen bereiten die Mitarbeiter auf Deepfake-Anrufe und QR-Phishing vor.
Was es auszeichnet: Unter diesen Alternativen ist Noon das einzige Tool, das auch erfasst, was Mitarbeiter auf ihren Geräten installieren und welche KI-Tools sie damit verknüpfen. Die anderen beschränken sich auf den Posteingang, wobei einige Funktionen zur Archivierung oder zum Training hinzufügen. Der größte Vorteil besteht darin, dass E-Mails, Geräte, KI-Nutzung und Training auf einer einzigen Plattform vereint sind, die den Kontext gemeinsam nutzt – anstatt separater Konsolen, die niemals Informationen austauschen, wobei die Lerninhalte die Nutzer über Slack, Teams oder die Noon-App erreichen.
Was Sie wissen sollten: Noon deckt E-Mail, Simulationen, Schulungen, Geräteschutz und KI-Governance ab, doch Archivierung, Geschäftskontinuität, Verschlüsselung ausgehender Daten und umfassendere Daten-Governance erfordern eine separate Entscheidung. Die E-Mail-Anbindung ist zunächst schreibgeschützt; das Verschieben von Nachrichten erfordert zusätzliche Berechtigungen, und bei unklaren Nachrichten liegt die Entscheidung weiterhin beim Team. Für den Geräteschutz und die KI-Überwachung ist der Agent unter macOS oder Windows erforderlich. Die Nutzung ist für bis zu 10 Benutzer kostenlos.
2. „ Proofpoint “ – Grundlegender E-Mail-Schutz
Zum Schutz von E-Mails und zur Aufbewahrung von Kommunikationsdaten
Funktionsweise: Kombiniert „ Verhaltensanalyse “ mit „ Bedrohungsaufklärung “, um Phishing-Angriffe und Business-E-Mail-Compromise-Angriffe abzuwehren. Sie können die Lösung über die API oder als Gateway bereitstellen und den Schutz so an Ihre E-Mail-Konfiguration und Ihren Untersuchungsworkflow anpassen.
Was es auszeichnet: Als archivbasierte Alternative zu „ Mimecast “ wird zusätzlich „ Proofpoint Archive“ eingesetzt. Es bewahrt die Geschäftskorrespondenz auf und kümmert sich um Aufbewahrung, Suche, rechtliche Aufbewahrungspflichten und Export, während „ Proofpoint Discover“ die Ermittlungs- und eDiscovery-Funktionen erweitert. Das eine dient dazu, betrügerische E-Mails zu stoppen; das andere gewährleistet einen zuverlässigen Zugriff auf die Korrespondenz der letzten Jahre.
Was Sie wissen sollten: „Core“ und „Archive“ erfüllen unterschiedliche Anforderungen; daher sollten Sie deren Preise gemeinsam berechnen, einschließlich der Erfassung, der Archivmigration, der Kontinuität und der von Ihnen genutzten Outbound-Dienste. Der Erwerb eines E-Mail-Schutzes allein bewirkt weder die Verlagerung noch die Aufbewahrung Ihres bestehenden Archivs.
3. Anomalien bei der Sicherheit eingehender E-Mails durch KI
Zur verhaltensbasierten Erkennung von Identitätsbetrug und Lieferantenbetrug
So funktioniert es: „Abnormal AI Inbound Email Security“ erstellt Verhaltensreferenzwerte für Ihre Mitarbeiter und Lieferanten und kennzeichnet anschließend Nachrichten, die davon abweichen, anhand von Identitäts- und Inhaltssignalen. Das System zielt auf plausible Anfragen ab, die ohne offensichtlich bösartige Anhänge eingehen und von herkömmlichen Filtern durchgelassen werden.
Was es auszeichnet: Liest „ “ – die Historie mit dem Absender und dem Thread rund um die Nachricht. Es funktioniert sowohl in Microsoft 365 als auch in Google Workspace und bietet eine Analyse der Nachrichten sowie leicht verständliche Erklärungen, warum die jeweilige Nachricht markiert wurde.
Wissenswertes: Formulieren Sie den Vorschlag konkret. „Inbound Email Security“ befasst sich mit aktuellen E-Mail-Bedrohungen, sodass Ihr bestehendes „ Mimecast “-Archiv sowie etwaige Anforderungen hinsichtlich Geschäftskontinuität oder ausgehender E-Mail-Kontrolle weiterhin einen eigenen Bestimmungsort benötigen. Vergleichen Sie, wie Administratoren im Normalbetrieb strittige Erkennungen überprüfen und legitime E-Mails freigeben.
4. Microsoft Defender for Office 365
Ideal für Teams, die bereits im Rahmen der Microsoft-Sicherheitsumgebung arbeiten
Funktionsweise: Defender für Office 365 Plan 2 erweitert die E-Mail-Sicherheit von Microsoft um automatisierte Untersuchungs- und Reaktionsfunktionen. Das Tool wertet Warnmeldungen und die dazugehörigen Beweismittel aus und unterstützt Administratoren so dabei, verdächtige Nachrichten direkt in der Umgebung zu bearbeiten, die sie ohnehin bereits nutzen.
Warum es sich von anderen abhebt: Viele Abhilfemaßnahmen warten auf die Genehmigung durch einen Administrator, während bestimmte Gruppen bösartiger E-Mails für eine automatische Bereinigung in Frage kommen. Dieser Unterschied zeigt Ihnen, wer die Aktionswarteschlange überwacht und wie schnell das Team reagieren kann. Defender gehört auf die Auswahlliste, wenn Microsoft bereits Ihren täglichen Untersuchungsworkflow steuert – in diesem Fall kann die organisatorische Eignung genauso wichtig sein wie bei einer anderen E-Mail-Sicherheitskonsole.
Wissenswertes: Für Plan 2 ist ein berechtigtes Abonnement oder Add-on erforderlich. Für die Aufbewahrung und Archivierung gelten eigene Lizenz- und Konfigurationsanforderungen. Überprüfen Sie diese daher, anstatt davon auszugehen, dass Defender für Office 365 das gesamte Microsoft-Portfolio abdeckt.
5. Check Point E-Mail-Sicherheit
Ideal für den Schutz von Cloud-E-Mails und der Zusammenarbeit mit flexiblen Durchsetzungsmöglichkeiten
Funktionsweise: Check Point Email Security wird über die API angebunden und deckt alle Bereiche ab – von der Überwachung bis hin zur Inline-Prävention. Der Schutzumfang umfasst sowohl unterstützte Tools für die Zusammenarbeit als auch Microsoft 365 und Google Workspace.
Was es auszeichnet: Die Pakete „Email“ und „Collaboration“ unterscheiden „Advanced Protect“ von „Complete Protect“, das zusätzlich Funktionen zum Schutz vor Datenverlust bietet. Check Point nennt Archivierung, Managed Incident Response, DMARC-E-Mail-Authentifizierungsmanagement und KI-gestütztes Phishing-Training als weitere Schutzebenen. Dies eignet sich für eine Ablösung, die Nachrichten und Dateien bis in Collaboration-Anwendungen verfolgen muss und dabei mitbestimmen kann, wo die Durchsetzung erfolgt.
Was Sie wissen sollten: Richten Sie den Vergleich auf das Paket und die Apps aus, die Sie tatsächlich auswählen. Eine API-Anbindung kann zur Inline-Prävention beitragen, garantiert jedoch keine Bereinigung nach der Bereitstellung. Mimecast bietet ebenfalls eine API-Bereitstellung an. Konzentrieren Sie den Vergleich daher auf die Apps und die Reaktionsmaßnahmen, die sich tatsächlich ändern.
6. IRONSCALES
Ideal für Teams, die sich auf die Automatisierung von E-Mail-Antworten konzentrieren
Funktionsweise: „ IRONSCALES “ Email Protect kombiniert eingehende „ Bedrohungserkennung “ mit von Administratoren anpassbaren Korrekturmaßnahmen und überprüft Links und Anhänge beim Eintreffen der E-Mails. Die Business-Tarife lassen sich ohne Änderungen an den MX-Einträgen mit Microsoft 365 und Google Workspace verbinden.
Was das System auszeichnet: Die Flexibilität bei der Anpassung der Automatisierung ist wichtig, wenn Routinemeldungen die Warteschlange überfluten, während bei mehrdeutigen Nachrichten weiterhin menschliches Eingreifen erforderlich ist. Prüfen Sie, wie das System mit Fehlalarmen umgeht und fälschlicherweise blockierte E-Mails im Rahmen des täglichen Betriebs wiederherstellt.
Was Sie wissen sollten: „Email Protect 360“ bietet Verschlüsselung und Schutz vor Datenverlust. „Human Risk Management“ umfasst Schulungen und Simulationen bei korrekter Konfiguration, und die Managed-Service-Pakete unterscheiden sich von den direkten Geschäftstarifen. Klären Sie genau, was Ihr Angebot umfasst. Falls „ Mimecast “ derzeit ein Archiv oder einen Kontinuitätsdienst für Sie betreibt, klären Sie, wie diese Dienste nach einer Umstellung des E-Mail-Schutzes weiterlaufen.
7. E-Mail-Schutz von „ Barracuda “
Ideal, um mehrere E-Mail-Dienste mit einer einzigen Kaufentscheidung abzudecken
Leistungsumfang: „ Barracuda Email Protection Premium Plus“ vereint E-Mail-Schutz, Cloud-Archivierung, Sensibilisierungsschulungen und Angriffssimulationen in einem Paket. Die veröffentlichten Tarife umfassen darüber hinaus Geschäftskontinuität und Verschlüsselung. Außerdem ist ein Schutz vor Datenverlust verfügbar, mit Bereitstellungsoptionen von der API bis zum Gateway.
Was es auszeichnet: Diese Vielseitigkeit ist entscheidend, denn „ Mimecast “ bedeutet, neben dem Schutz vor Phishing auch den Zugriff auf Aufzeichnungen und Maßnahmen zum Schutz ausgehender Daten zu gewährleisten. Das Cloud-Archiv unterstützt Aufbewahrungsrichtlinien, Suchfunktionen, rechtliche Aufbewahrungspflichten und Exporte.
Was Sie wissen sollten: Vergewissern Sie sich, wie die von Ihnen gewählte Bereitstellungsform die einzelnen von Ihnen benötigten Dienste tatsächlich bereitstellt. Schulungen und Simulationen werden als zusätzlicher Managed Service für Managed Service Provider angeboten; prüfen Sie daher, ob dies mit Ihrer eigenen Konfiguration vereinbar ist. Die Migration historischer Archive mit ihren Zugriffsberechtigungen und Aufbewahrungseinstellungen erfordert nach wie vor geplante Maßnahmen, und der Kauf eines Archivs führt nicht automatisch zur Übertragung Ihrer bestehenden Datensätze.
8. KnowBe4 Defend
Ideal, um den Echtzeit-Schutz des Posteingangs mit der Weiterbildung der Mitarbeiter zu verbinden
Funktionsweise: KnowBe4 Defend kombiniert Verhaltens Bedrohungserkennung en mit kontextbezogenen Warnungen und Anleitungen zum Umgang mit verdächtigen Nachrichten. Die Lösung bietet Inline- oder API-basierte Bereitstellung sowie Untersuchungstools für Administratoren.
Was es auszeichnet: Fügen Sie „Schulungen zur Sensibilisierung für Sicherheitsfragen“ hinzu, wenn das Ersatzangebot einen umfassenderen Lehrplan und Simulationen beinhalten soll. Diese Kombination eignet sich für Käufer, die ihre E-Mail-Sicherheit und ihr fortlaufendes Schulungsprogramm vom selben Anbieter beziehen möchten.
Wissenswertes: Das Implementierungsverhalten variiert je nach Plattform. Der dokumentierte Gmail-Ablauf leitet gefährliche Nachrichten in den Spam-Ordner weiter, während Microsoft-Konfigurationen auf Quarantäne basieren. Überprüfen Sie daher die für Sie erforderlichen Umgebungs- und Reaktions-Einstellungen. Geben Sie alle weiteren KnowBe4-Produkte an, die Sie erwarten, wie z. B. Kontrollen für ausgehenden Datenverkehr oder Reaktions-Tools, da die Kombination aus „Defend“ und Schulungen nicht automatisch alle Mimecast -Dienste abdeckt, die Sie derzeit nutzen.
So wählen Sie eine Alternative zu „ Mimecast “ aus
Beginnen Sie mit den Aufgaben, die mit dem Abonnement verbunden sind. Dokumentieren Sie die zu schützenden E-Mail-Postfächer, die von anderen Teams genutzten Dienste und die Risiken für die Mitarbeiter, denen mit der neuen Anschaffung begegnet werden soll. Das erleichtert die Unterscheidung zwischen einer gezielten E-Mail-Ersetzung und einem umfassenderen Sicherheitsprojekt für die gesamte Belegschaft.
Prüfen Sie dann drei praktische Bereiche:
· Maßnahmen, die fortgeführt werden müssen. Dazu gehören der Zugriff auf Archive, die Erfassung neuer Nachrichten, die Aufbewahrung, die Kontinuität, die Verschlüsselung sowie gegebenenfalls Kontrollen für den Datenausgang. Weisen Sie für jede Maßnahme einen Verantwortlichen zu.
· Tägliche Betriebsabläufe. Legen Sie fest, wer die unter Quarantäne gestellte Post überprüft, Meldungen von Mitarbeitern bearbeitet, berechtigte Nachrichten freigibt und Richtlinien aktualisiert. Bitten Sie darum, diese Aufgaben anhand Ihrer vorgeschlagenen Konfiguration zu überprüfen.
· Die Gesamtkosten der Umstellung. Berücksichtigen Sie dabei die erforderlichen Produkte, den Export oder Import von Archiven, die Unterstützung bei der Bereitstellung sowie sich überschneidende Abonnements während der Übergangsphase. Ein niedrigerer Listenpreis ist nur dann von Vorteil, wenn die Dienste dieselben Anforderungen erfüllen.
Falls Ihr Team auch über Laptops verfügt und KI-Anwendungen nutzt, sollten Sie diese Anforderungen in die Entscheidung einbeziehen. Die Argumente für Noon sind überzeugender, wenn die Mitarbeiter mit den Funktionen des Tools Aufgaben bewältigen können, die das Team bereits über verschiedene Tools verwaltet.
Migration von „ Mimecast “ zu „Noon Security“
Stelle die Funktionen dar, die sich verschieben werden
Ermitteln Sie die E-Mail-, Simulations- und Schulungsfunktionen, die Noon übernehmen wird, sowie die Geräte- und KI-Richtlinien, die Sie einführen möchten. Halten Sie fest, welche Dienste von Mimecast bestehen bleiben oder an einen anderen Ort verlagert werden. Beziehen Sie die für die Aktenführung zuständigen Personen mit ein, bevor Sie Änderungen an der Archivierung oder dem Zugriff vornehmen.
Bestätigen Sie das Bereitstellungsdesign
Überprüfen Sie die Verbindung zu Google Workspace oder Microsoft 365, die erforderlichen Berechtigungen und die Bereitstellung der Agenten für unterstützte Mitarbeitergeräte. Einigen Sie sich mit den Anbietern auf ein unterstütztes Umstellungskonzept. Die Tatsache, dass zwei Produkte eine Verbindung zum selben Arbeitsbereich herstellen, bedeutet nicht automatisch, dass die parallele Durchsetzung korrekt funktioniert.
Das operative Wissen weitergeben
Dokumentieren Sie wichtige Zulassungslisten, Meldewege, Eskalationsregeln und legitime geschäftliche Absender. Stellen Sie die entsprechenden Einstellungen im neuen System wieder her und weisen Sie Verantwortliche zu. Planen Sie ausdrücklich Schulungsunterlagen und Archivdaten ein, anstatt von einer automatischen Umstellung der Richtlinien oder einem automatischen Import auszugehen.
Die Migration planen
Verwenden Sie eine repräsentative Gruppe, die diejenigen Mitarbeiter und Arbeitsabläufe umfasst, bei denen am ehesten Schwachstellen auftreten können: Finanzabteilung, Führungskräfte, gemeinsam genutzte Postfächer und Personen, die häufig mit externen Partnern zusammenarbeiten. Überprüfen Sie die Zustellung, den Umgang mit Bedrohungen, die Freigabe legitimer Nachrichten und die Meldungen der Mitarbeiter. Halten Sie einen Plan für die Rücknahme bereit und stellen Sie überlappende Dienste ein, sobald deren Ersatzfunktionen wie vorgesehen funktionieren.
Sorgen Sie mit Noon für den Arbeitsschutz Ihres Teams
Eine Verlängerung von „ Mimecast “ bietet die Gelegenheit, die E-Mail-Sicherheit mit den damit verbundenen Personen, Geräten und KI-Tools zu verknüpfen. Noon bündelt diese Aufgaben und bietet den Mitarbeitern gleichzeitig relevante Übungen für die Angriffe, denen sie ausgesetzt sind.
Vereinbaren Sie eine Noon Security-Demo, um die Anforderungen Ihres Teams in Bezug auf E-Mail, Schulungen, Geräte und KI zu besprechen, die Sie gemeinsam verwalten möchten, oder beantragen Sie einen vorzeitigen Zugang. Halten Sie bei der Planung der Umstellung Entscheidungen bezüglich Archivierung und Geschäftskontinuität klar fest.


