

Code-Reviews, die Ihren Code tatsächlich korrigieren, anstatt ihn nur zu kommentieren.
Erkennen Sie Fehler, Sicherheitsprobleme und unbeabsichtigte Nebenwirkungen noch vor dem Merge. Eine Vielzahl von Agenten prüft jeden Pull-Request unter Berücksichtigung des gesamten Kontexts Ihrer Codebasis.
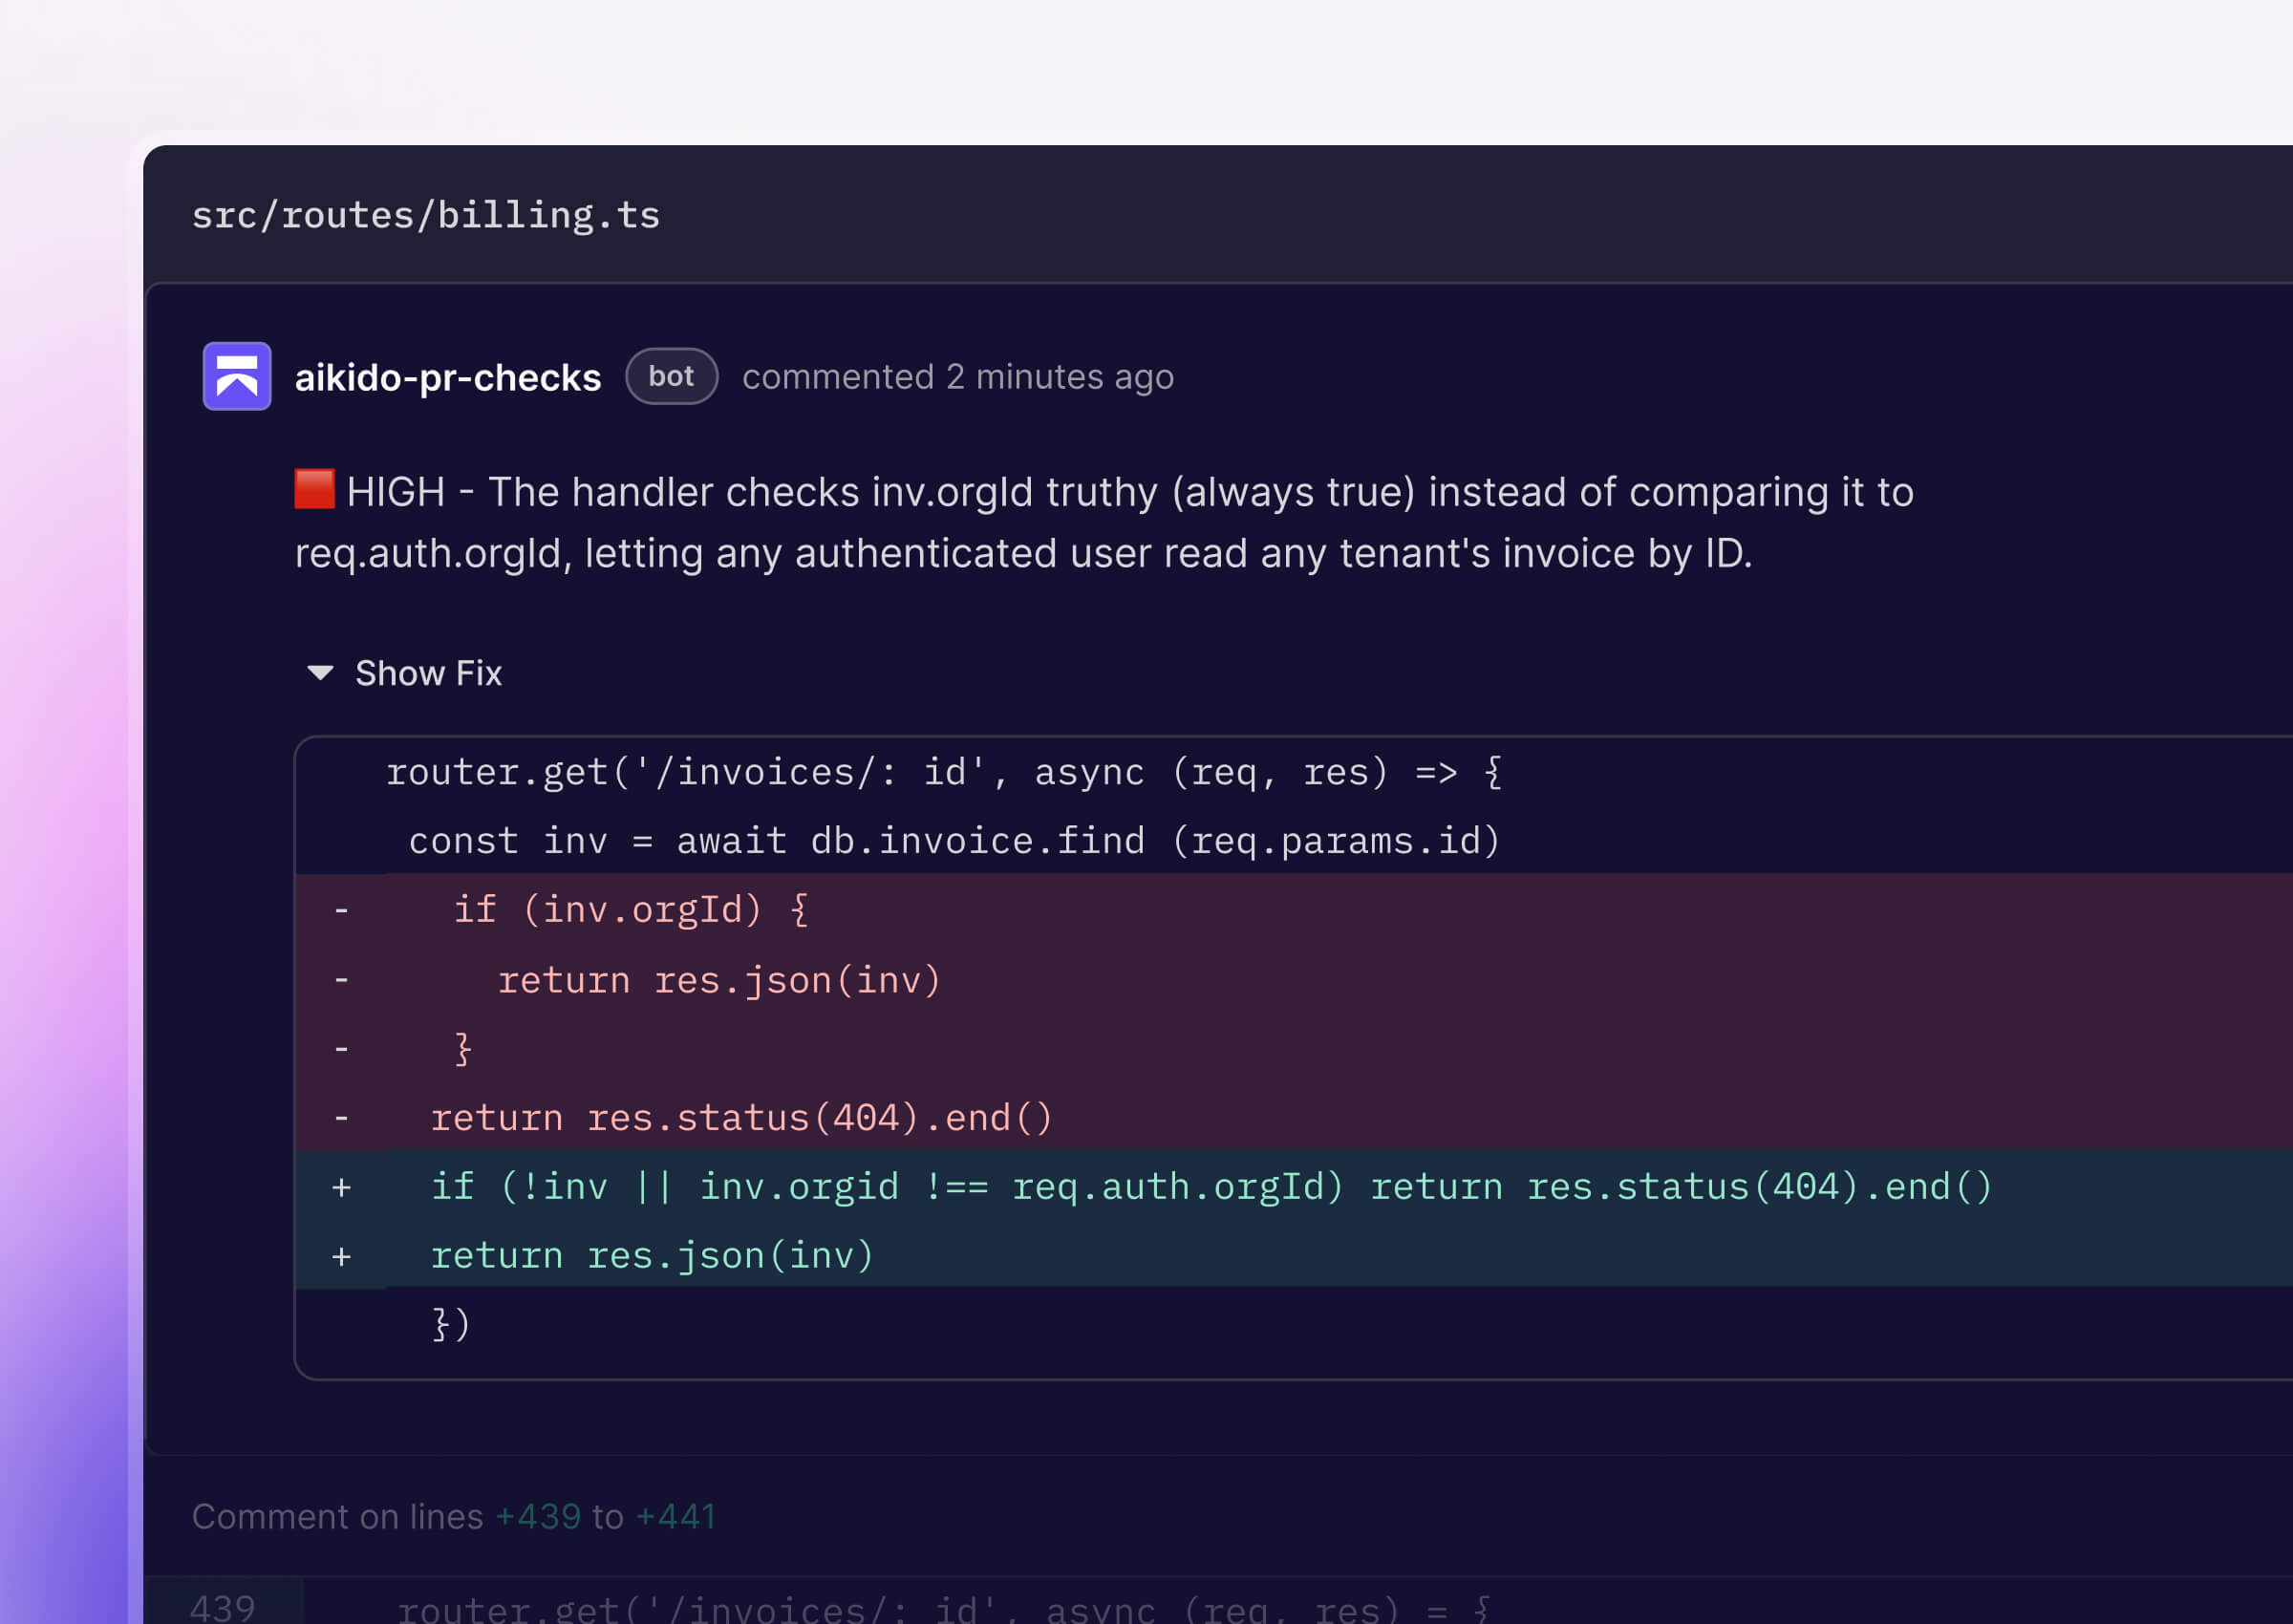





PR-Reviews wurden nicht für KI-generierten Code entwickelt
Coding-Agenten erzeugen mehr Änderungen, als Teams prüfen können. Aikido ist die unabhängige Review-Ebene, die jede Änderung analysiert, bevor sie gemerged wird,


KI-Code-Review für jeden Pull Request
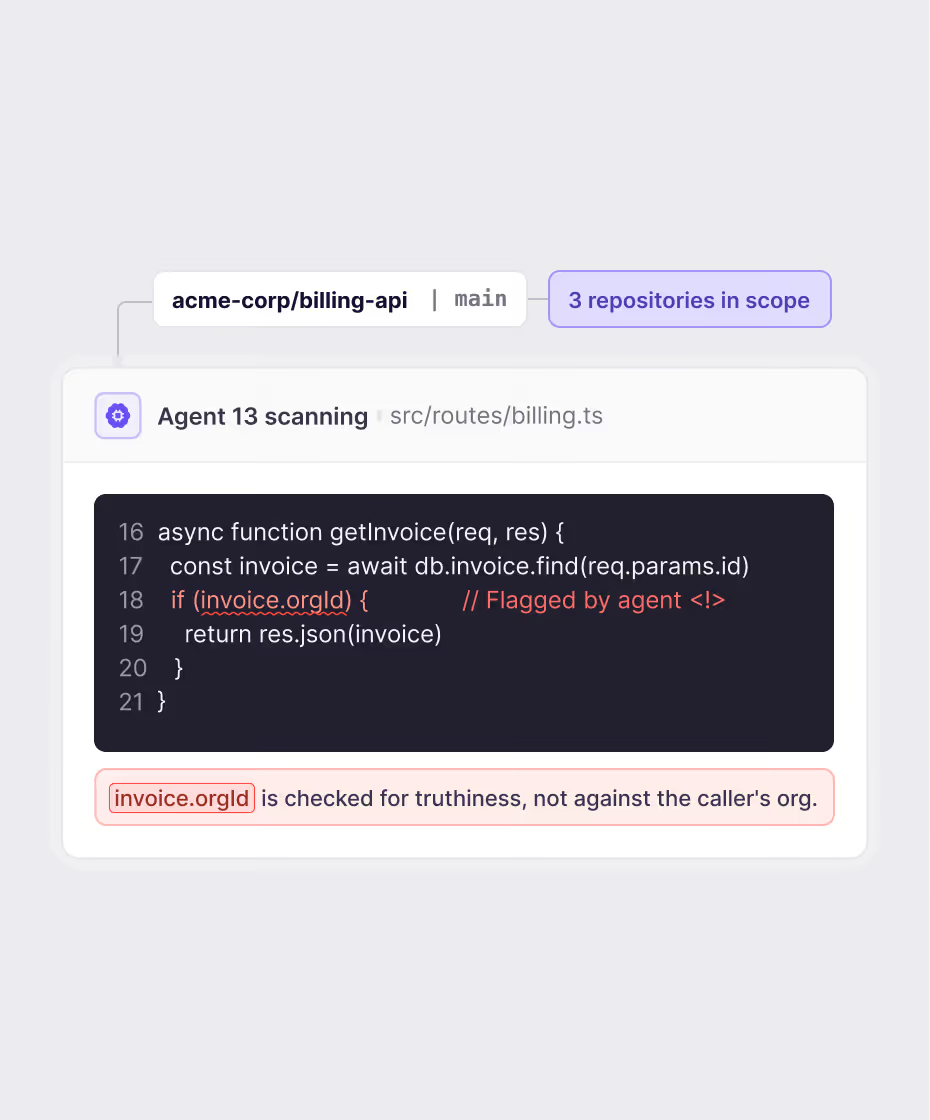
Findet nur relevante Bugs
Jeder Pull Request wird ab sofort so überprüft, wie es ein Senior Engineer mit unbegrenzter Zeit tun würde
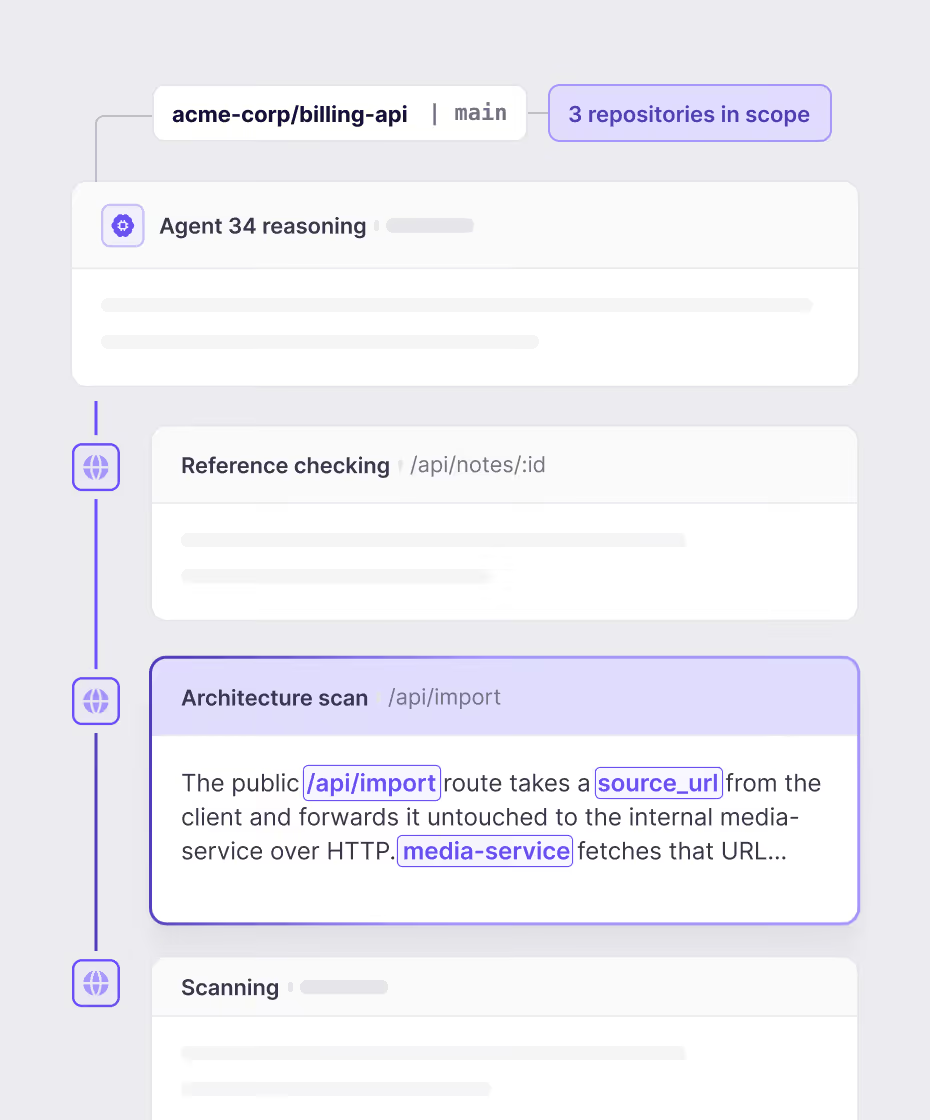
Passt sich an den Kontext Ihrer Codebasis an
Die Agenten bewerten Ihre gesamte Codebasis-Struktur, relevante Repositories, statische Ergebnisse und sogar PR-Kommentare.
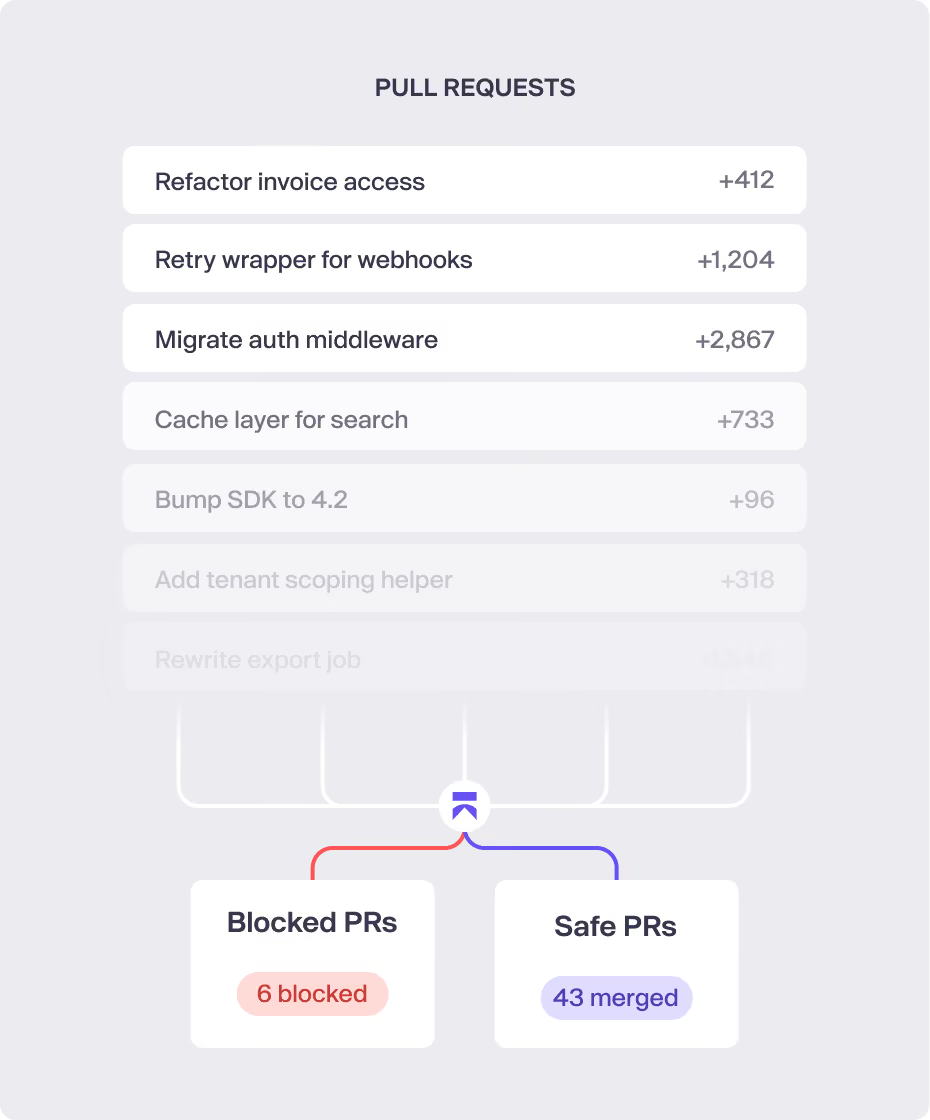

Der KI-Code-Reviewer. Jeder PR. Voller Kontext der Codebasis.

Deep PR Review in unter 4 Minuten erklärt
Verbinden Sie ein Repository, um zu sehen, was die Reasoning Agents in Ihrer Codebasis finden.
Oder führen Sie es parallel zu Ihrem aktuellen SAST aus und sehen Sie, was Ihnen fehlt.
Aikido in Aktion erleben
Geben Sie Ihre geschäftliche E-Mail-Adresse ein, um das Video anzusehen
Konzentrieren Sie sich auf das Entwickeln, nicht auf die Jagd nach Schwachstellen.
Reduzieren Sie Ihren Security-Backlog
Jeder PR wird automatisch überprüft, sodass Schwachstellen garไม่ erst in die Produktion gelangen.
Das Engineering entlasten
Automatisierte Triage und Ein-Klick-Korrekturen bedeuten weniger manuelle Sicherheitsarbeit, ohne zusätzlichen Personalaufwand.
Probleme erkennen, bevor sie Schaden anrichten
Schwachstellen werden vor dem Merge behoben, wenn ihre Behebung am schnellsten und kostengünstigsten ist.
Vorbereitungszeit für Audits reduzieren
Kontinuierlich analysierter Code bedeutet weniger Zeitaufwand für das Beantworten von Sicherheitsfragebögen.
Ihr KI-Code-Reviewer. Bei jedem PR. Voller Codebase-Kontext.
Verbinden Sie ein Repo, um herauszufinden, was die Reasoning Agents in Ihrer Codebasis finden.
Oder führen Sie es parallel zu Ihrem aktuellen SAST aus und sehen Sie, was Ihnen fehlt.
Häufig gestellte Fragen zum Deep PR Review

Deep Review liest Ihr gesamtes Repository und nicht nur den PR-Diff. Es nutzt KI, um Geschäftslogikfehler und kontextabhängige Schwachstellen zu finden, die deterministische SAST- und SCA-Tools übersehen, da diese Tools Code isoliert betrachten.
Standard-PR-Gating prüft nur das Diff. Es arbeitet deterministisch und blockiert bei kritischem Schweregrad. Deep Review liest das vollständige Repo sowie alle verbundenen Repos, analysiert diesen Kontext mithilfe von KI und schreibt Kommentare direkt in den PR. Es erkennt Probleme auf Logikebene, die das Gating niemals sieht.
Deep Review läuft über Credits: ein Credit pro überprüftem Pull Request. Standard-PR-Gating verwendet keine Credits. Sie können ein monatliches Credit-Limit festlegen, und einige Tarife beinhalten ein festgelegtes Kontingent.
Ja. Das Feedback erscheint direkt (inline) im Pull Request. Standard-PR-Gating blockiert oder genehmigt lediglich; es kommentiert nicht.
Ja. Deep Review lässt sich pro Repo umschalten, sodass Sie es gezielt einführen können, anstatt es überall gleichzeitig zu aktivieren.
KI-Penetrationstests erfordern eine Live-Umgebung als Ziel, wie beispielsweise Ihre Staging-Umgebung. Sowohl Deep Review als auch Code Security Audit laufen gegen Ihre statische Codebasis. Code Security Audit analysiert Ihre gesamte Codebasis, während Deep Review auf PR-Ebene läuft und sich auf Änderungen sowie nachgelagerte Effekte Ihrer Codeänderungen konzentriert. Alle drei nutzen ein ähnliches System.
Privilegienerweiterungspfade, Geschäftslogikfehler und Schwachstellen, die nur im Kontext der vollständigen Anwendung existieren. Zeilenweises SAST kann diese nicht erkennen; es sieht niemals das große Ganze.