
13. November 2026
DAST ist die Ebene des Sicherheitsstacks, die die laufende Anwendung testet und nach ausnutzbaren Schwachstellen wie SQL-Injection, XSS und Authentifizierungsumgehungen sucht, die es trotz aller „Shift-Left“-Maßnahmen in die Produktion schaffen. Diese Aufgabe gewinnt im Jahr 2026 aufgrund der schieren Menge an generiertem Code noch mehr an Bedeutung. Laut dem Bericht „State of AI in Security and Development 2026“ von Aikido haben 69 % der Unternehmen Schwachstellen entdeckt, die durch KI-generierten Code verursacht wurden, und jedes fünfte Unternehmen erlitt einen schwerwiegenden Vorfall, der direkt damit in Zusammenhang stand.
{{cta}}
Der Reiz von „ DAST “ liegt darin, dass es kostengünstig und schnell genug ist, um bei jedem Deployment ausgeführt zu werden – genau das, was man sich wünscht, wenn dieselbe Art von automatisierten Tools auch jedem zur Verfügung steht, der Ihre Anwendung testet. Allerdings erkennt kein „ DAST “ Fehler in der Geschäftslogik wie fehlerhafte Autorisierung oder überspringbare Workflow-Schritte. Das ist die Aufgabe von Penetrationstests, weshalb die meisten Unternehmensteams „Continuous DAST “ mit „ KI-Penetrationstests “ kombinieren, anstatt eines der beiden Verfahren für sich allein als vollständig anzusehen.
Unternehmen stellen höhere Anforderungen an „ DAST “, an denen wir die führenden Anbieter auf dem Markt gemessen haben. In diesem Beitrag werden die führenden „Enterprise DAST “-Lösungen hinsichtlich authentifizierter Abdeckung, API-Erkennung, Exploit-Validierung, Governance und ihrer Eignung für Penetrationstests verglichen. Die behandelten Tools sind:
- Aikido Security
- Invicti
- Burp Suite DAST
- Rapid7 InsightAppSec
- Checkmarx DAST
- HCL AppScan
- Qualys WAS
TL;DR
Aikido Die „ DAST “ von Security auf Enterprise-Niveau führt bei jeder Bereitstellung authentifizierte Tests durch, mit „ API-Erkennung “ aus Live-Datenverkehr, „ Überwachung der Angriffsfläche “, Exploit-Validierung, geregelt durch RBAC, SSO sowie die Durchsetzung von Richtlinien pro Repository oder pro Anwendung, damit die Ergebnisse die richtigen Verantwortlichen erreichen. Die „ KI-Penetrationstests “ entsendet Hunderte autonomer Agenten, um die Geschäftslogik zu analysieren, Befunde über Endpunkte hinweg zu verknüpfen und innerhalb weniger Stunden SOC-2- und ISO-27001-konforme Berichte in Audit-Qualität zu erstellen. Beide Funktionen werden neben der „ SAST “ für Quellcode, der „ SCA “ mit „ Erreichbarkeitsanalyse “ sowie dem „ container “-Image-Scanning auf einer einzigen Plattform bereitgestellt.
Invicti, Burp Suite DAST , Rapid7, Checkmarx, HCL AppScan sowie Qualys runden die Liste für Teams ab, die spezifischere Anforderungen hinsichtlich Standard-Webanwendungen, des Umfangs manueller Tests oder einer bestehenden Plattformbindung haben.
Was DAST zu einer Enterprise-Lösung macht
Die Basisversion ist ein DAST, das auf eine URL verweist, crawlt, was es sehen kann, bekannte Payloads an die gefundenen Endpunkte sendet und die Antworten mit einer Signaturdatenbank abgleicht.
Enterprise-grade DAST authentifiziert sich als echter Benutzer über Formulardanmeldungen, Token und Sitzungsheader und testet die Teile der Anwendung, die nur angemeldete Benutzer erreichen können – genau dort, wo sich eine Vielzahl sensibler Daten und gefährlicher Funktionalitäten befindet. Es entdeckt versteckte APIs und Subdomains, sodass auch ein Endpunkt, der ohne Dokumentation ausgeliefert wurde, auf Schwachstellen überprüft wird. Zudem wird es bei jedem Deployment ausgeführt, um mit einem Enterprise-Team Schritt zu halten, das mithilfe von KI mehr Code generiert, als ein quartalsweiser Test jemals abdecken könnte.
So bewerten Sie Enterprise DAST
Sobald Sie den Unterschied zwischen Enterprise- und Basis-DAST kennen, besteht der nächste Schritt darin, die Tools in der Praxis zu unterscheiden. Nutzen Sie die folgende Checkliste bei der Evaluierung von Tools.
- Authentifizierte Tests: Ein gutes Tool ist in der Lage, authentifizierte Arbeitsabläufe zu testen, in denen sich sensible Daten und gefährliche Funktionalitäten befinden.
- Endpunkt- und API-Erkennung: Das Tool sollte Shadow-APIs, interne Microservices und Endpunkte finden, die nie in eine Spezifikation aufgenommen wurden.
- Unterstützung von API-Protokollen: Achten Sie auf erstklassige Unterstützung für REST, GraphQL und SOAP sowie auf Crawling, das mit JavaScript-lastigen Anwendungen umgehen kann.
- Validierung von Exploits: Tools, die die Ausnutzbarkeit nachweisen, reduzieren die manuelle Triage, die andernfalls mit jeder hinzugefügten Anwendung teurer wird.
- Bereitstellungsmodell und Zeit bis zum ersten Ergebnis: Wie das Tool ausgeführt wird (SaaS, On-Premises oder hybrid) und wie lange es von der Vertragsunterzeichnung bis zu einem verwertbaren Fund dauert. Ältere DAST-Lösungen können Wochen an Rollout-Zeit erfordern, bevor der erste Scan startet, während neuere Tools noch am selben Tag Ergebnisse liefern.
- Governance: RBAC, SSO und richtlinienbasierte Durchsetzung pro Repository oder Anwendung, damit Funde die richtigen Verantwortlichen erreichen und Zugriffsrisiken geschlossen werden.
- Compliance-Berichterstattung: PCI DSS, SOC 2 und ISO 27001 erwarten jeweils den Nachweis, dass laufende Anwendungen getestet werden, und Ihr Tool sollte diesen Frameworks zugeordnet werden können.
- Ergänzende Penetrationstests: Kein DAST validiert die Geschäftslogik, sodass tiefgreifende Mängel wie defekte Autorisierung und Rechteausweitung Penetrationstests erfordern, um aufgedeckt zu werden. Die stärksten Plattformen kombinieren kontinuierliches DAST mit Penetrationstests.
- Vorhersehbarkeit der Preise. Modelle pro FQDN und pro Anwendung werden unkalkulierbar, je weiter Ihr Unternehmen wächst.
Die besten Enterprise-DAST-Tools 2026
Aikido Security
Enterprise-grade DAST und autonome KI-Penetrationstests auf einer Plattform
Aikido Security verbindet Enterprise-grade DAST mit autonomen KI-Penetrationstests auf einer einzigen Plattform. Für Teams, die sowohl die kontinuierliche, kostengünstige Abdeckung von DAST als auch die Tiefe suchen, die nur Penetrationstests erreichen, ist dies die stärkste Wahl auf dieser Liste.
Speziell im Bereich DAST bietet Aikido Security:
- Authentifizierte Tests, die prüfen, ob angemeldete Benutzer Ihre Anwendung beschädigen oder auf sensible Daten zugreifen können. Der Scanner meldet sich als echter Benutzer an, deckt tiefere Schwachstellen auf und stellt die Sicherheit Ihrer JWT-Token sicher.
- Kontinuierliche Überwachung der Angriffsfläche, die Subdomains, exponierte Assets und vergessene Infrastrukturen entdeckt, ohne diese zu einer Lizenzzählung hinzuzufügen
- Automatische API-Erkennung anhand von Live-Datenverkehr, sodass Sie Endpunkte testen können, die Sie nie dokumentiert haben
- Compliance-Abdeckung für Frameworks wie SOC 2 und PCI DSS, die regelmäßige Tests von Anwendungsschwachstellen erfordert.
- DAST, das bei jedem Deployment ausgeführt wird, wobei die Ergebnisse an Jira, Slack oder ein beliebiges Tool weitergeleitet werden, das Ihr Team bereits nutzt.
Darüber hinaus geht es mit KI-Penetrationstests über herkömmliches DAST hinaus.
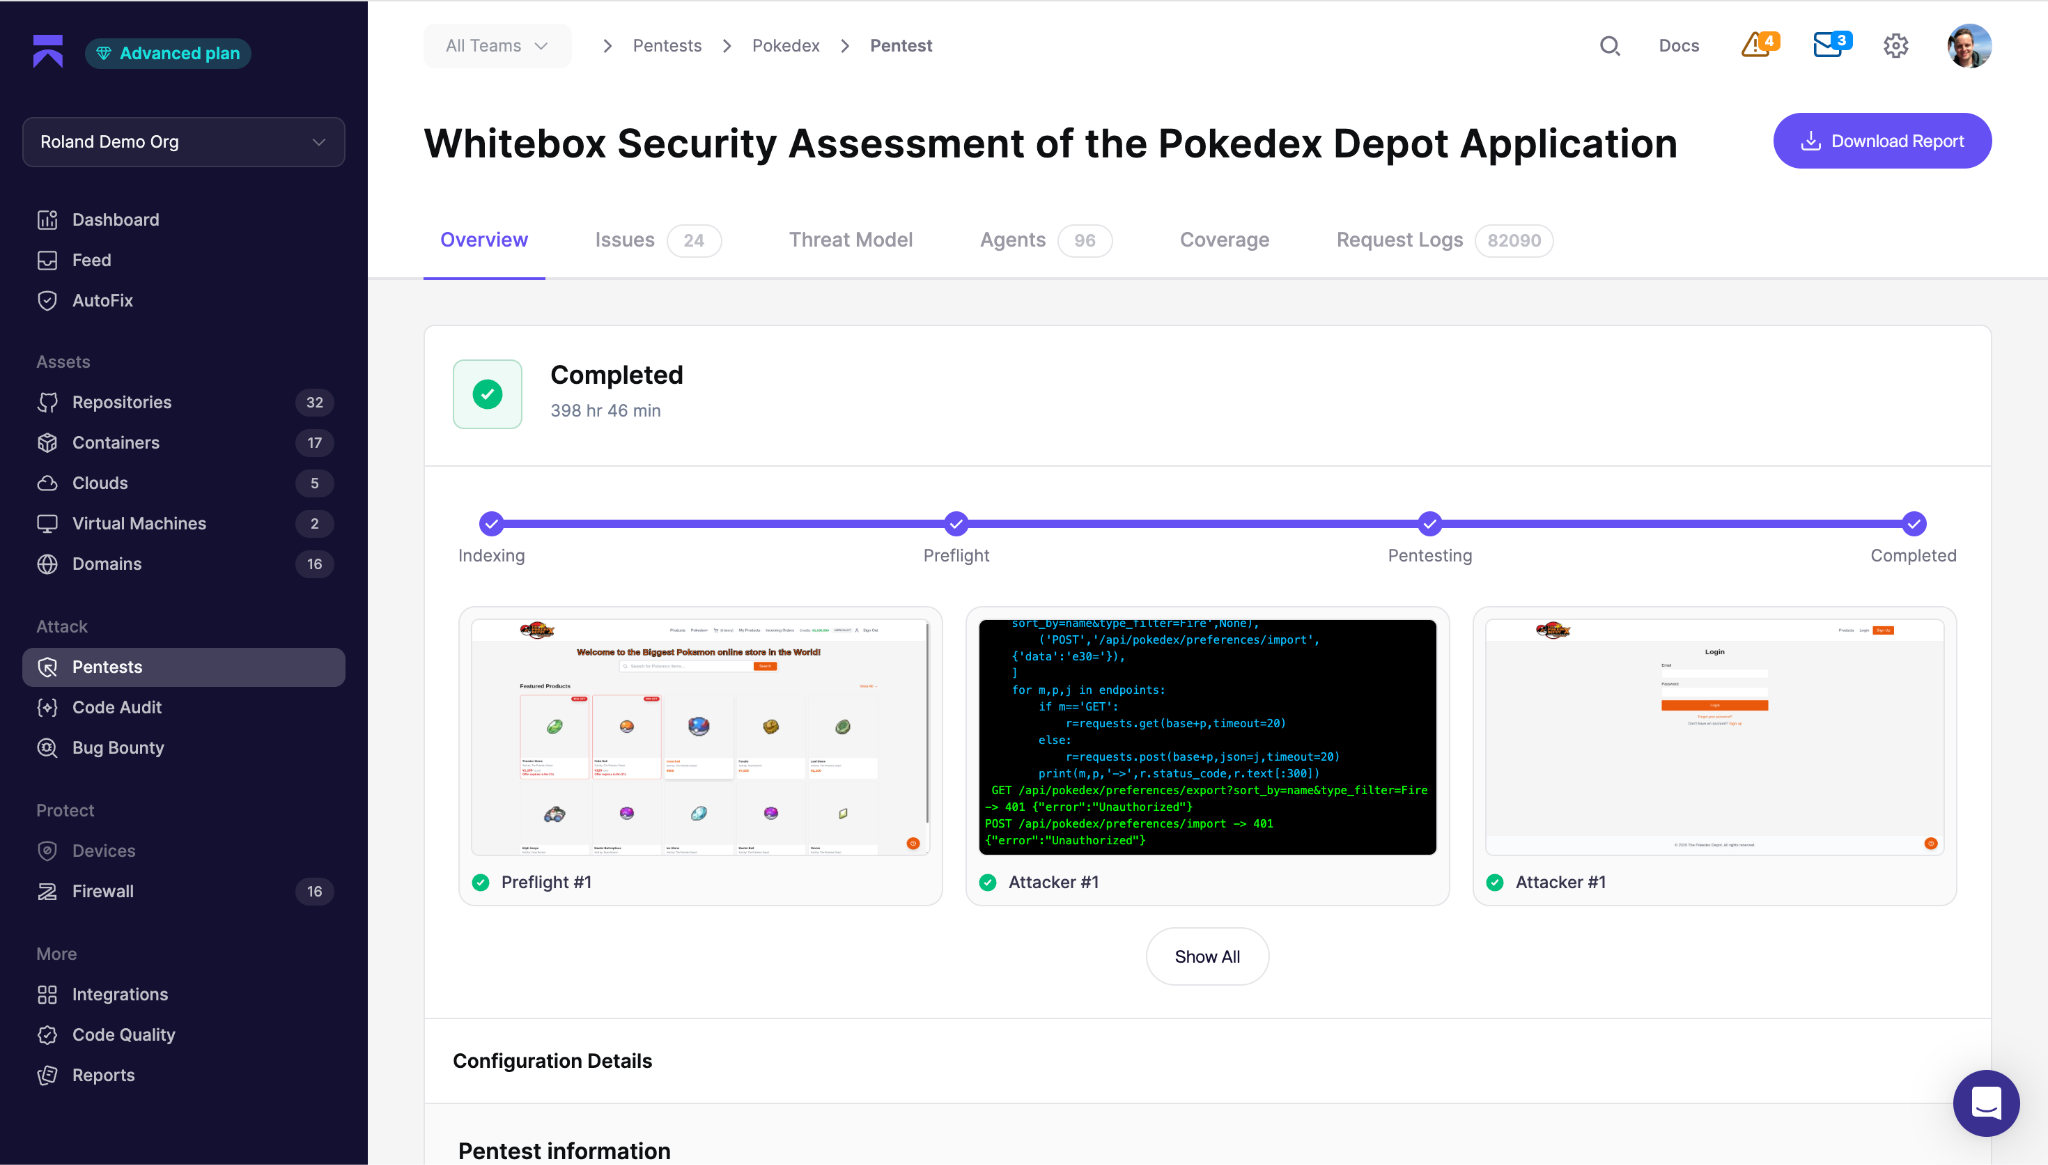
Aikido AI Pentesting setzt Hunderte autonome KI-Agenten ein, die sich wie echte Tester verhalten. Sie bilden Ihre Attack Surface ab und analysieren, wie Ihre Anwendung funktionieren soll. Die Agenten nutzen Schwachstellen aus, um tatsächliche Auswirkungen nachzuweisen, und validieren jeden Fund mit einem funktionierenden Proof-of-Concept. Separate Agenten überprüfen jeden Fund erneut, um dessen Echtheit zu bestätigen, wodurch False Positives eliminiert werden.
Während DAST lediglich das Kontrollkästchen für Tests abhakt, sorgt ein Penetrationstest für eine gründlichere Compliance-Abdeckung. Jeder Durchlauf generiert innerhalb von Stunden einen Audit-gerechten Bericht mit validierten Funden, Details zum Exploit-Nachweis und Anleitungen zur Behebung, der für SOC 2 und ISO 27001 strukturiert ist. Erneute Tests sind bis zu 90 Tage nach Fehlerbehebungen inbegriffen, einschließlich Bypass-Prüfungen für Ihre Bugfixes. Die Governance ist auf Enterprise-Anforderungen ausgelegt. Der Zugriff wird über RBAC und SSO kontrolliert, und für Teams, die keine Daten außerhalb ihrer Umgebung senden können, hält Private Scanning den Code lokal.
Wenn Sie Deployments testen möchten, bevor sie live gehen, analysiert Deep PR Review die Geschäftslogik bei jedem Pull Request. So werden Zugriffsfehler und IDORs bereits beim Schreiben des Codes erkannt, noch bevor etwas ausgeliefert wird. Wenn Sie besonders wichtige Änderungen implementieren, analysiert KI-Codeanalyse Ihre gesamte Codebasis und deckt echte Logikfehler auf, lange bevor überhaupt ein Live-Ziel für Tests existiert.
Aikido wird von Enterprise-Unternehmen aus den Bereichen Fintech, Gaming, Medien und Enterprise-Software wie Revolut, Belfius, der Premier League, Deel, SoundCloud und Visma geschätzt, das Aikido bei über 200 Portfoliounternehmen und 6.000 Entwickelnden einsetzt.
Ideal für: Unternehmen, die validiertes DAST mit wenigen Fehlalarmen und autonome KI-Penetrationstests in einer einzigen Plattform suchen – inklusive Governance und taggleichen Compliance-Berichten.
Invicti
DAST für Standard-Web-Apps, abgerechnet pro Domain
Invicti ist das Enterprise-Produkt desselben Unternehmens hinter Acunetix. Dessen DAST zielt darauf ab, bestimmte Schwachstellenklassen durch Ausnutzung zu bestätigen. Es bietet zudem Funktionen, die das Einsteigermodell Acunetix vermissen lässt – wie automatische API-Erkennung und erweiterte Korrelation über Funde hinweg –, wofür Sie letztendlich den Aufpreis bezahlen.
Die Preisgestaltung erfolgt auf Angebotsbasis und wird pro Fully Qualified Domain Name berechnet. Das bedeutet, dass jede Subdomain – einschließlich Dev-, Staging- und Produktionsumgebungen – ein separates lizenziertes Ziel verbraucht und sich ein moderates Portfolio schnell summiert. Diese Lizenzen werden erst bei Vertragsverlängerung wieder in Ihren Pool freigegeben, sodass Sie weiterhin für Ziele bezahlen, die Sie nicht mehr scannen. Die Einrichtung ist aufwendiger als bei Tools für Entwickelnde, und Anwendende bemängeln zudem langsame Scanzeiten, Performance-Probleme sowie die Notwendigkeit manueller Anpassungen.
Obwohl Invicti eine DAST-zentrierte Plattform ist, strebt sie den Übergang zu autonomen Tests an. Das Produkt Octo setzt KI jedoch lediglich auf die bestehende DAST-Engine von Invicti auf, sodass die Logik auf einem Scanner basiert, der nach wie vor Payloads abfeuert und Antworten abgleicht. Das unterscheidet sich von einem KI-Penetrationstest, der die Anwendung versteht und aktiv angreift. Octo befindet sich derzeit noch in einer frühen Zugangsphase (Early Access) und ist nicht allgemein verfügbar. Daher ist es eher ein Tool zum Behalten als etwas, das ein Team heute schon produktiv nutzen kann.
Ideal für: große Teams, die bei Standard-Web-Apps eine niedrige False-Positive-Rate wünschen und die Kosten pro FQDN tragen können. Für Teams, die Penetrationstests für die Compliance benötigen, ist es jedoch nicht die richtige Wahl.
Burp Suite DAST (ehemals Enterprise)
Umfassend konfigurierbares DAST für Teams mit dedizierten AppSec-Abteilungen
Burp Suite DAST, umbenannt von Burp Suite Enterprise, ist das automatisierte Produkt von PortSwigger im Portfoliomaßstab, das sich von der manuellen Burp Suite Professional unterscheidet. Pro ist der Interception-Proxy und das manuelle Toolkit, zu dem Security-Engineers greifen. DAST ist die automatisierte Engine für den Einsatz über ein gesamtes Anwendungsportfolio hinweg. Burp AI ist in den Repeater der Burp Suite integriert, was KI-Unterstützung bei manuellen Tests bedeutet und nicht die echte agentenbasierte Logik, die Aikidos KI-Penetrationstest bietet.
Diese Flexibilität hat jedoch ihren Preis: Sie erfordert mehr Sicherheits-Know-how für Konfiguration und Feintuning als Tools für Entwickelnde – eine Lernkurve, die von Anwendenden regelmäßig kritisiert wird. Daher belohnt das Tool vor allem Teams, die bereits über interne AppSec-Expertise verfügen. Die Preisgestaltung basiert auf Angeboten und wird nach gleichzeitiger Scan-Kapazität statt nach einer pauschalen Rate pro App bemessen, was die Kostenkalkulation bei wachsenden Anforderungen erschwert.
Ideal für: Teams mit interner Sicherheits-Expertise, um das Maximum aus einem tiefgreifend konfigurierbaren, automatisierten DAST herauszuholen. Weitere Details finden Sie in diesem Artikel über Burp-Suite-Alternativen.
Rapid7 InsightAppSec
Solides DAST für Teams, die bereits Rapid7 nutzen
InsightAppSec ist das Cloud-native, automatisierte DAST von Rapid7 und ist in ein breiteres Sicherheitsportfolio eingebettet, das Schwachstellenmanagement und Cloud-Sicherheitsstatus abdeckt. Wenn Sie Rapid7 bereits für das Infrastruktur-Schwachstellenmanagement einsetzen, bringt InsightAppSec die Funde von Webanwendungen in dieselbe Konsole und dieselbe Risikoansicht wie Ihre übrigen Sicherheitsfunde.
Das DAST selbst ist solide, aber unspektakulär. Es weist dieselben Einschränkungen hinsichtlich der Geschäftslogik auf wie jedes andere reine DAST-Angebot, sein Developer-Workflow ist schwächer als bei Entwickler-nativen Tools, und die CI/CD-Einrichtung erfordert mehr Aufwand als bei anderen Optionen auf dieser Liste. Anwendende verweisen zudem auf viele False Positives, veraltete Berichte und Lücken in der Ticketing-Integration, während andere den Kundenservice und den stolzen Preis bemängeln. Die Lizenzierung erfolgt als App-basiertes Abonnement, weshalb die Kosten mit der Anzahl der angebundenen Anwendungen steigen.
Als DAST zeigt es Ihnen zwar auf, wo es in der laufenden App hakt, validiert jedoch weder die Ausnutzbarkeit noch generiert es eigenständig Pentest-Nachweise. Rapid7 bietet zwar KI-gestütztes Red-Teaming an, allerdings ist dies im separaten Vector Command-Service und nicht in InsightAppSec verankert – zudem ist es manueller Natur und nicht autonom.
Ideal für: Unternehmen, die bereits auf die Rapid7-Plattform gesetzt haben und eine integrierte Sicht über Infrastruktur und Web-Apps wünschen. Für Teams, die agentenbasierte Penetrationstests suchen, ist es jedoch nicht die passende Wahl.
Checkmarx DAST
DAST als Konsolidierungsbaustein in Checkmarx One
Checkmarx DAST ist ein Modul innerhalb von Checkmarx One, der umfassenderen AppSec-Plattform des Unternehmens. Der Hauptgrund für die Wahl ist Konsolidierung. Der Ruf von Checkmarx wurde durch SAST begründet; für Teams, die dies bereits zusammen mit SCA und API-Sicherheit nutzen, bedeutet die Integration von DAST, dass dynamische Funde in derselben Konsole und derselben Berichterstattungsschicht landen wie alles andere. Das ist eine große Hilfe, um die Anzahl an Tools und Dashboards zu reduzieren.
Die Haken dabei sind Kostenstruktur und Komplexität. Checkmarx One wird pro beitragender Entwickelnder lizenziert, wobei jedes Modul separat berechnet wird. Die Aktivierung von DAST bedeutet also einen weiteren Posten auf einer ohnehin nicht günstigen Plattform, und die Gesamtkosten steigen mit jeder hinzugefügten Funktion. Zudem erfordert es eine aufwendige Einrichtung, die dediziertes AppSec-Personal voraussetzt, und Anwendende bemängeln eine steile Lernkurve sowie langsame vollständige Scans.
Und wie die anderen hier plattformgebundenen Optionen deckt das DAST zwar die Scan-Anforderung für Compliance ab, geht aber nicht darüber hinaus. Es analysiert nicht, validiert keine Ausnutzbarkeit und liefert nicht den Pentest-Nachweis, der bei einer SOC-2- oder ISO-27001-Prüfung das meiste tatsächliche Gewicht hat.
Am besten geeignet für: Unternehmen, die sich bereits für Checkmarx entschieden haben und eine gemeinsame Berichterstattungsebene über SAST, SCA und DAST hinweg wünschen – jedoch nicht für Teams, die ein DAST aufgrund seiner eigenen Vorzüge auswählen oder auf der Suche nach modernen Pentests sind.
HCL AppScan
DAST für stark regulierte Branchen
HCL AppScan ist einer der traditionsreichsten Namen in dieser Kategorie – ursprünglich als IBM AppScan gestartet, bevor HCL es übernahm –, und wird für regulierte Aufgaben eingesetzt. Es ist eine feste Größe in US-Bundesbehörden, im Verteidigungssektor, im Bankwesen und im Gesundheitswesen, wo eine nachgewiesene Compliance-Historie gefordert sein kann. Es deckt SAST, DAST und mehr über on-premise, Cloud- und Hybrid-Bereitstellungen hinweg ab, sodass Teams, die eine isolierte Umgebung (Air-Gapped) oder eine on-premise-Option benötigen, diese auch erhalten.
Die Nachteile sind Kosten, Gewicht und Alter. Die Lizenzierung ist teuer und preisbasiert auf Anfrage, und Prüfer bemängeln darüber hinaus einen unhandlichen Lizenzmanager. Die on-premise-Bereitstellung ist mit erheblichem Infrastruktur- und Wartungsaufwand verbunden, und die Developer Experience spiegelt ein Produkt wider, das noch aus der Zeit vor modernen CI/CD-Pipelines stammt. Daher wirkt es im Vergleich zu entwicklungsorientierten Tools veraltet und erfordert eine entsprechende Einarbeitungszeit. Tester berichten zudem über mehr Fehlalarme als bei anderen Enterprise-Optionen.
Neuere Versionen wurden zwar um eine KI-gestützte Analyse ergänzt, allerdings handelt es sich dabei um ein separates, neueres Add-on und nicht um eine integrierte Funktion. Wie andere Optionen hier ist es zudem kein autonomer Pentest.
Am besten geeignet für: Behörden, den Verteidigungssektor und regulierte Unternehmen, bei denen FIPS, eine Air-Gapped-Bereitstellung und eine lange Compliance-Historie schwerer wiegen als Kosten und eine veraltete Developer Experience – jedoch nicht für Teams, die sich einen modernen Workflow oder integrierte Pentests wünschen.
Qualys WAS
Webanwendungsscans für Teams, die bereits mit Qualys arbeiten
Qualys WAS (Web Application Scanning) ist in die umfassendere Qualys-Plattform integriert, die Teams für Schwachstellenmanagement in der Infrastruktur und Compliance nutzen. Das ist auch schon der Hauptgrund dafür. Wenn Ihr Sicherheits- oder Betriebsteam in Qualys arbeitet, bringt WAS die Ergebnisse von Webanwendungen in dieselbe Konsole und dasselbe Risikobild wie alles andere, was Sie überwachen. So erhalten Sie eine einzige Berichtsebene für Infrastruktur und Apps, anstatt ein separates Tool verwalten und abgleichen zu müssen.
Der Haken an der Sache ist, dass es sich bei WAS um ein Webanwendungsmodul innerhalb einer Schwachstellenmanagement-Plattform und nicht um ein speziell für diesen Zweck entwickeltes DAST handelt. Tester bemängeln immer wieder die Preise als hoch und weisen auf Lücken hin, etwa dass der Crawler nicht wie bei dedizierten DAST-Tools vollständig automatisch läuft. Das Feedback zu Fehlalarmen fällt gemischt aus: Einige Nutzer berichten von minimalem Rauschen, während andere sich weniger falsche Alarme wünschen.
Wie die anderen plattformgebundenen Optionen hier testet es die laufende Anwendung, liefert jedoch keine Pentest-Nachweise.
Am besten geeignet für: Unternehmen, die bereits auf Qualys standardisiert sind und Webanwendungen in derselben Ansicht wie ihre Infrastruktur sehen möchten, aber nicht für Teams, die ein DAST ausschließlich nach Leistungskriterien auswählen oder nach modernen Pentests suchen.
FAQ