

Cloud-Sicherheitsvorfälle resultieren selten daraus, dass jemand den Cloud-Anbieter überlistet. Sie entstehen durch einen offen gelassenen Speicher-Bucket oder eine IAM-Rolle, der weitaus mehr Rechte zugewiesen wurden als nötig – genau die Art von Fehlkonfiguration, die ein Posture-Tool erkennen soll, bevor es ein Angreifer tut.
Die Herausforderung ist mit der Infrastruktur gewachsen. Multi-Cloud-Wildwuchs, schnelle DevOps-Deployments, sich ändernde Compliance-Standards und KI-generierte Konfigurationen, die niemand vollständig überprüft hat, haben ein manuelles Posture Management praktisch unmöglich gemacht. Die Angriffsfläche wächst schneller, als jedes Team sie manuell prüfen kann.
CSPM-Tools existieren, um diese Lücke zu schließen. Sie überwachen kontinuierlich Ihre Cloud-Umgebungen auf Fehlkonfigurationen, Compliance-Drift und Sicherheitsrisiken und ersetzen periodische Audits durch Echtzeit-Transparenz. Die besseren gehen noch weiter und verbinden Posture-Daten mit Workload-Kontext, Laufzeitverhalten und Remediation-Workflows, sodass Ergebnisse tatsächlich behoben werden, anstatt sich in einem Backlog anzusammeln.
Dieser Leitfaden analysiert die Tools, die es wert sind, im Jahr 2026 evaluiert zu werden, gemessen an Cloud-Abdeckung, Signalqualität, Remediation-Unterstützung und wie gut sie zu verschiedenen Teamtypen und Umgebungen passen.
TL;DR
Aikido Security ist die stärkste Wahl für den Einstieg in CSPM. Die Plattform deckt die Erkennung von Cloud-Fehlkonfigurationen, Kubernetes-Posture, VM-Scan und Compliance-Berichterstattung in einem System ab und verknüpft diese Ergebnisse bei Bedarf mit Code-, Container- und Laufzeitsicherheit für eine breitere Abdeckung. Dank KI-Autofix liefern Funde direkt Behebungen statt reiner Warnungen. Sie können mit dem CSPM-Modul starten und von dort aus expandieren oder es vom ersten Tag an als vollständige Code-to-Cloud-Suite nutzen.
Was ist Cloud Security Posture Management (CSPM)?
Cloud Security Posture Management (CSPM) bezeichnet eine Klasse von Sicherheitstools, die Ihre Cloud-Infrastruktur kontinuierlich auf Fehlkonfigurationen, Compliance-Verstöße und Sicherheitsrisiken überwachen und bewerten. Diese Tools scannen automatisch Ihre Cloud-Umgebungen und vergleichen Konfigurationen mit Best Practices und Frameworks der Branche wie CIS-Benchmarks, SOC 2 und ISO 27001.
Anstatt sich auf manuelle Überprüfungen oder gelegentliche Audits zu verlassen, arbeiten CSPM-Tools kontinuierlich und bieten Sicherheits- und DevOps-Teams Echtzeit-Transparenz und Alerts bei potenziellen Schwachstellen. Viele moderne CSPMs beinhalten auch Automatisierung zur Behebung von Problemen, sei es durch KI-generierte Remediations oder direkte Integrationen in Entwickler-Pipelines.
Warum Sie ein CSPM-Tool benötigen
Die Bereitstellung von Cloud-Infrastruktur war noch nie so einfach: Sie starten ein Terminal, stellen eine VM bereit, und fertig. Dies bedeutet jedoch auch, dass viele Standardkonfigurationen, Ports und Einstellungen mit bereitgestellt werden. CSPM-Tools erkennen diese und geben Ihnen vollständige Transparenz darüber, was bereitgestellt wird und wie sicher es ist. Hier sind einige Dinge, die CSPM-Tools gewährleisten:
- Fehlkonfigurationen verhindern: Erkennen Sie unsichere Konfigurationen (wie offene S3-Buckets, übermäßig permissive IAM-Rollen oder unverschlüsselten Speicher), bevor sie zu Angriffsvektoren werden.
- Compliance sicherstellen: Automatisieren Sie die Einhaltung von regulatorischen Rahmenwerken wie SOC 2, PCI-DSS, NIST und CIS-Benchmarks. Erstellen Sie bei Bedarf auditfähige Berichte.
- Transparenz verbessern: Bietet eine zentralisierte Ansicht von Cloud-Assets und Fehlkonfigurationen über verschiedene Anbieter hinweg.
- Automatische Behebung: Sparen Sie Entwicklungszeit durch die automatische Behebung von IaC- oder Laufzeitproblemen oder durch das Weiterleiten von Alerts an Tools wie Jira oder Slack.
- Sicher skalieren: Wenn Ihre Infrastruktur skaliert, stellen CSPMs sicher, dass Ihre Sicherheitskontrollen mithalten.
Neugierig auf reale CSPM-Vorfälle? Werfen Sie einen Blick auf den 2025 Verizon DBIR Report sowie die Cloud Security Alliance.
Worauf Sie bei der Auswahl eines CSPM-Tools achten sollten
Die Wahl des richtigen CSPM-Tools hängt von Ihrem Stack, Ihrer Teamstruktur und Ihren regulatorischen Anforderungen ab. Hier sind einige wichtige Punkte, die Sie beachten sollten:
- Cloud-Abdeckung: Unterstützt es den von Ihnen genutzten Cloud-Anbieter; AWS, Azure, GCP, Digital Ocean, Civo und darüber hinaus?
- CI/CD- & IaC-Integration: Kann es Infrastructure-as-Code scannen und in Ihre CI/CD-Pipeline integriert werden?
- Compliance-Unterstützung: Sind gängige Standards (SOC 2, ISO, HIPAA) vorkonfiguriert und können Sie eigene Richtlinien erstellen?
- Alarmqualität: Bietet es umsetzbare, rauscharme Alerts? Idealerweise mit kontextsensitiver Priorisierung.
- Skalierbarkeit & Preisgestaltung: Passt es zu den Skalierungsanforderungen Ihres Teams (Multi-Cloud-Setups, on-premise (private Cloud) etc.)? Und ist die Preisgestaltung beim Skalieren nachhaltig?
Die Top 17 Cloud Security Posture Management (CSPM) Tools
1. Aikido Security
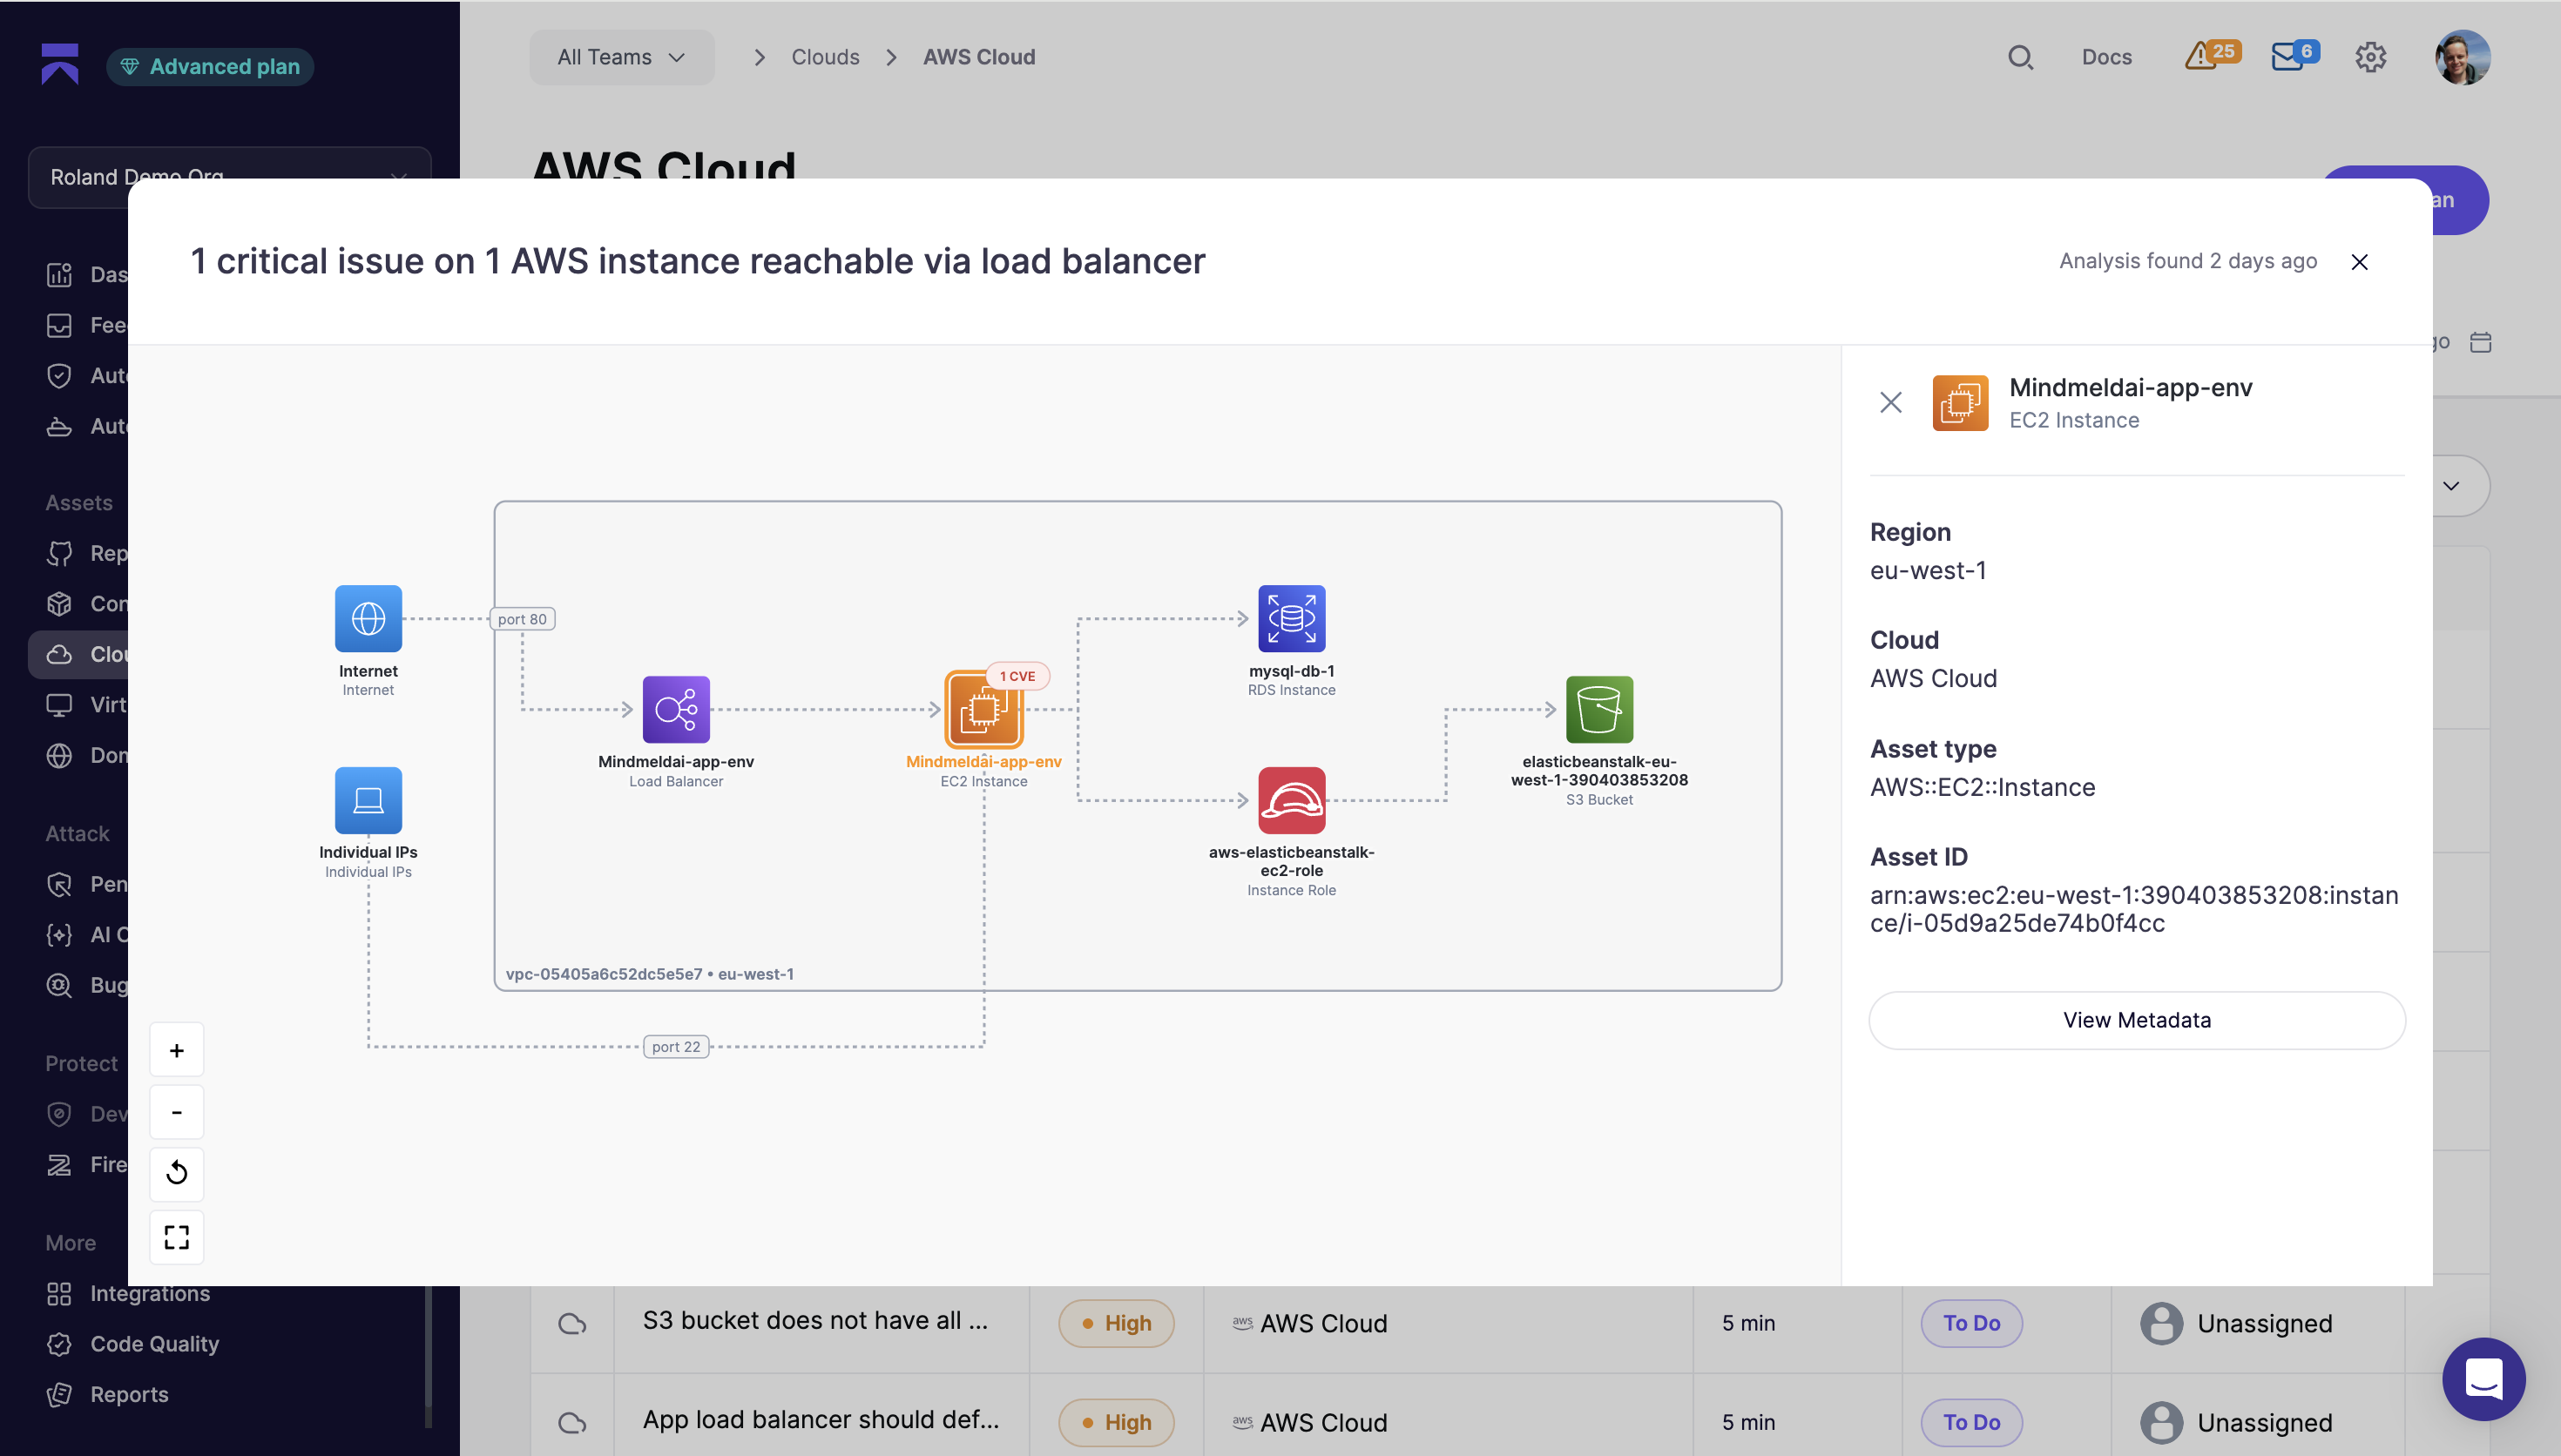
Aikido Security ist eine komplette Sicherheitsplattform mit CSPM, die alles in der Cloud und sogar die Laufzeitsicherheit abdeckt. Sie wurde für Teams entwickelt, die echten Schutz ohne Rauschen wünschen. Im Vergleich zu Alternativen bietet sie eine bessere Developer-Erfahrung, eine überlegene Unterdrückung von Warnmeldungen und kann Probleme nahtloser priorisieren.
Darüber hinaus gilt: Obwohl andere Anbieter Code-to-Cloud-Sicherheit anpreisen, deckt nur Aikido Elemente wie vollwertige SAST, Open-Source-Scanning (SCA) und Codequalität ab. Dies bedeutet, dass Aikido Teams eine einzige Benutzeroberfläche zur Überwachung ihres Sicherheitsstatus ohne die übliche Reibung bietet und gleichzeitig Entwicklungs- und Sicherheitsverantwortlichen ein beruhigendes Gefühl gibt.
Aikido Cloud bietet erstklassige Scanner als Ergänzung für sein CSPM-Tool, Container-Scan, IaC-Scan, Virtual Machine Scanning, Cloud-Suche und mehr. Jedes Modul kann als eigenständige Lösung ausgewählt werden, die mit Alternativen konkurrieren kann, oder sich in eine umfassende Sicherheitsplattform vom Code über die Cloud bis hin zur Laufzeit integrieren lässt.
Schlüsselfunktionen:
- Agentenloses/API-basiertes Setup: Verbindet sich mit Ihren Cloud-Konten über schreibgeschützte APIs – keine Installationsagenten erforderlich.
- Cloud-Asset-Suche: Sie können Ihre Cloud-Umgebungen mit natürlicher Sprache oder strukturierten Abfragen durchsuchen, um Ressourcen, Beziehungen, Fehlkonfigurationen usw. zu finden.
- Entwickelndenzentrierter Workflow: Sofortiges Feedback in PRs und IDEs sowie KI-gestützte automatische Korrekturen und umsetzbare Behebungs-Workflows.
- Kontextbezogene Risikobewertung: Nutzt Erreichbarkeitsanalyse und kuratierte Regeln, um das Wesentliche hervorzuheben. Reduziert False Positives um bis zu 95 %.
- Für Entwickelnde gemacht: Integriert sich tiefgreifend mit GitHub, GitLab, Bitbucket, Jira, Slack und vielen weiteren Tools. Sie können Scans lokal, in Pull Requests oder als Teil Ihres Release-Prozesses ausführen.
- Verbundene “Code-to-Cloud”-Abdeckung: Aikido verbindet Code, Cloud und Laufzeit in einem nahtlosen Workflow. Sie können mit dem CSPM-Modul beginnen und es erweitern (Code-Scanning, Container-/IaC-Scan, API-Sicherheit und Laufzeitschutz).
- Umfassendes Compliance-Mapping: Unterstützt gängige Frameworks wie SOC 2, ISO 27001, ISO 42001, PCI DSS, DSGVO und viele mehr.
Vorteile:
- Unterstützt Multi-Cloud-Monitoring (AWS, Azure, GCP)
- Reduziertes Sicherheitsrisiko, da Berechtigungen schreibgeschützt sind.
- Skaliert automatisch, wenn neue Ressourcen hinzugefügt werden
- Keine Installations-Agents erforderlich
- Zentralisiertes Reporting und Compliance
- IaC-Scan und Kubernetes-Sicherheit
- Bietet kontextsensitive Behebungsanleitungen und Risikobewertung
Am besten geeignet für:
Jede Organisation, die eine intuitive Plattform zur Überwachung und Sicherung von Code bis zur Cloud sucht.
Preise:
Alle kostenpflichtigen Pläne beginnen ab 300 $/Monat für 10 Benutzer
- Developer (Dauerhaft kostenlos): Kostenlos für bis zu 2 Benutzer. Unterstützt 10 Repos, 2 Container-Images, 1 Domain und 1 Cloud-Konto.
- Basic: Unterstützt 10 Repos, 25 Container-Images, 5 Domains und 3 Cloud-Konten.
- Pro: Unterstützt 250 Repos, 50 Container-Images, 15 Domains und 20 Cloud-Konten.
- Erweitert: Unterstützt 500 Repos, 100 Container-Images, 20 Domains, 20 Cloud-Konten und 10 VMs.
Kundenspezifische Angebote sind auch für Startups (30 % Rabatt) und Unternehmen verfügbar
Gartner-Bewertung: 4.9/5.0
Aikido Security Reviews:
Neben Gartner hat Aikido Security auch eine Bewertung von 4,7/5 auf Capterra und SourceForge.
2. Aqua Security
Aqua Security kombiniert CSPM mit Laufzeitschutz über Container, Serverless-Dienste und Cloud-VMs hinweg. Das Tool wird durch Open-Source-Projekte wie Trivy und CloudSploit unterstützt.
Schlüsselfunktionen:
- Multi-Cloud-Unterstützung: Unterstützt Workloads über AWS, Azure und Google Cloud.
- Integration: Integriert sich in gängige CI/CD-Pipelines
- Compliance-Abbildung: Gleicht Scan-Ergebnisse mit Compliance-Frameworks ab
Vorteile:
- Unterstützt eine breite Palette von Cloud-Anbietern
- CI/CD-Integration
- Laufzeitschutz
- Etabliertes Enterprise-Ökosystem
Nachteile:
- Primär auf Unternehmen ausgerichtet
- Die Einrichtung kann im Vergleich zu agentenlosen Tools wie Aikido Cloud komplex sein
- Einige Funktionen erfordern separate Module und Lizenzen
- Steile Lernkurve
- Remediation-Workflows erfordern oft manuelle Korrekturen
Am besten geeignet für:
Teams, die Cloud-native Anwendungen und Kubernetes in der Produktion betreiben.
Gartner-Bewertung: 4.0/5.0
Aqua Security Bewertungen:


3. Orca Security
Orca ist eine agentenlose Plattform für cloud-native Anwendungsabsicherung mit integriertem CSPM. Statt Agenten zu installieren, liest das System Workload-Daten aus den Snapshots und Metadaten des Cloud-Anbieters über einen von Orca als SideScanning bezeichneten Ansatz aus. Anschließend wird Kontext hinzugefügt, sodass eine Fehlkonfiguration in Verbindung mit einer erreichbaren, anfälligen Workload höher eingestuft wird als eine isolierte. Orca wird häufig als die wichtigste agentenlose Alternative zu Wiz beschrieben.
Schlüsselfunktionen
- Agentenloses Deployment, das sich über einen schreibgeschützten Cloud-Zugriff verbindet, sodass in Workloads nichts installiert werden muss.
- Kontextbezogene Risikopriorisierung und Angriffspfadanalyse über Fehlkonfigurationen, Schwachstellen und Identitäten hinweg.
- Abdeckung für AWS, Azure und Google Cloud mit Unterstützung für weitere Anbieter.
- Compliance-Mapping für gängige Frameworks wie CIS-Benchmarks, SOC 2 und PCI DSS.
Vorteile
- Schnell zu deployen, da keine Agenten verwaltet werden müssen.
- Starke kontextbezogene Priorisierung, die Rauschen reduziert.
- Breite Multi-Cloud-Abdeckung.
Nachteile
- Enterprise-Preise, die für kleinere Teams hoch ausfallen können.
- Einige Teams berichten, dass das Volumen der Funde angepasst werden muss, um handhabbar zu bleiben.
Am besten geeignet für cloud-native Teams, die eine schnelle, agentenlose Abdeckung mit kontextbezogener Priorisierung wünschen.
Preise. Individuell, auf Angebot basierend pro Umgebung.
Gartner-Bewertung. 4,6/5,0
4. AccuKnox
AccuKnox bietet CSPM als eigenständiges Produkt oder als Teil seiner Zero Trust CNAPP. Es verbindet sich über Lesezugriff mit Cloud-Konten und deckt Fehlkonfigurationserkennung, Drift-Erkennung, Asset-Inventar, Cloud-Compliance, Linux- und Windows-Scans, Kubernetes-Risikobewertung sowie Serverless- und Fargate-Sicherheit über AWS, Azure, GCP und Oracle ab. Onboarding auf Organisationsebene wird für AWS und Azure unterstützt.
Cloud Detection and Response (CDR) ist ein separates Modul, das AWS, GCP und Azure abdeckt und das Posture Management auf die aktive Bedrohungsabwehr ausweitet. AccuKnox unterscheidet sich von eigenständigen CSPM-Tools dadurch, dass Cloud-Ergebnisse direkt mit KSPM, CWPP Workload-Daten und ASPM-Anwendungssicherheitsergebnissen innerhalb derselben Plattform korreliert werden können, was Sicherheitsteams Kontext darüber gibt, ob eine falsch konfigurierte Ressource tatsächlich von einem anfälligen Workload oder einer exponierten Anwendung erreichbar ist.
Für regulierte Branchen wird die on-premise-Bereitstellung unterstützt und Air-Gapped-Umgebungen werden abgedeckt, was die meisten CSPM-Anbieter nicht bieten.
Wichtige Funktionen:
- Agentenlose Fehlkonfigurations- und Drift-Erkennung
- Asset-Inventar über AWS, Azure, GCP und Oracle
- Onboarding auf Organisationsebene für AWS und Azure
- CDR-Modul für AWS, GCP und Azure
- Linux- und Windows-Scans
- Kubernetes-Risikobewertung und KSPM-Korrelation
- Serverless- und Fargate-Sicherheit
- Cloud-Compliance-Automatisierung
- KI-gesteuerte Risikopriorisierung
- On-premise- und Air-Gapped-Bereitstellungsunterstützung
Am besten geeignet für:
Sicherheitsteams, die CSPM eigenständig oder in Verbindung mit Kubernetes und Workload-Sicherheit nutzen möchten, insbesondere in Multi-Cloud- oder regulierten Umgebungen, in denen die on-premise-Bereitstellung wichtig ist.
Vorteile:
- Eigenständig oder CNAPP-integriert
- Multi-Cloud-Abdeckung einschließlich Oracle
- CDR-Modul für aktive Bedrohungsabwehr
- Kubernetes- und Workload-Korrelation
- KI-gestützte Priorisierung
- On-premise- und Air-Gapped-Unterstützung
- Umfassende Compliance-Abdeckung
Nachteile:
- Teams, die ein grundlegendes, ausschließlich agentenloses CSPM ohne Kubernetes- oder Workload-Korrelation suchen, werden feststellen, dass AccuKnox mehr Tiefe bietet als ein leichtgewichtiges Posture-Tool, was bei der Bewertung berücksichtigt werden sollte.
Gartner-Bewertung: 4.5/5.0
AccuKnox-Bewertungen:


5. Check Point CloudGuard
CloudGuard ist das CNAPP-Angebot von Check Point mit integriertem CSPM. Es verbindet Konfigurations-Scanning mit Bedrohungserkennung über seine ThreatCloud-Intelligence-Engine.
Schlüsselfunktionen:
- Sofort einsatzbereite Compliance-Richtlinien: Bietet über 50 vordefinierte Compliance-Richtlinien
- Automatische Behebung: Verwendet vorgefertigte Skripte namens CloudBots, um Probleme automatisch zu identifizieren und zu beheben.
- Multi-Cloud-Unterstützung: Integriert sich in die drei großen Cloud-Anbieter – AWS, Google Cloud, Azure.
Vorteile:
- Umfassende Compliance-Abdeckung
- Starke automatische Behebung
- Unterstützt Benutzerdefinierte Richtlinien
- Fortschrittliche Bedrohungserkennung
Nachteile:
- Die Preisgestaltung kann bei der Skalierung teuer werden
- Oft erfordert die Einrichtung einen Spezialisten
- Umständliche Benutzeroberfläche
Am besten geeignet für:
Unternehmen, die Check Point Firewall-/Endpoint-Tools nutzen und eine vereinheitlichte Cloud- und Netzwerksicherheit anstreben.
Gartner Bewertung: 4.6/5.0
Check Point CloudGuard Bewertungen:


6. Sysdig Secure
Sysdig ist eine Plattform für cloud-native Anwendungsabsicherung, die CSPM mit Cloud Detection and Response kombiniert. Sie basiert auf Falco, dem von Sysdig ins Leben gerufenen Open-Source-Laufzeitprojekt. Ihre Stärke liegt in der Laufzeitabdeckung für Container und Kubernetes. Sysdig nutzt Signale aus dem tatsächlichen Betrieb, um zu priorisieren, welche Fehlkonfigurationen und Schwachstellen in Live-Umgebungen aktiv sind. Dies hilft Teams, sich auf Bedrohungen zu konzentrieren, die in der Produktion von Bedeutung sind.
Schlüsselfunktionen
- CSPM kombiniert mit Laufzeiterkennung für Container und Kubernetes.
- Laufzeitsignale, die genutzte Schwachstellen und Fehlkonfigurationen priorisieren.
- Abdeckung für AWS, Azure und Google Cloud.
- Verwurzelt im Open-Source-Projekt Falco für die Laufzeit-Bedrohungserkennung.
Vorteile
- Tiefgreifende Laufzeitabdeckung für Container und Kubernetes.
- Priorisierung basierend darauf, was tatsächlich ausgeführt wird.
- Open-Source-Basis mit einer aktiven Community.
Nachteile
- Die Kubernetes-Tiefe kann über das hinausgehen, was Teams mit geringer Container-Nutzung benötigen.
- Eine vollständige Laufzeitabdeckung erfordert entsprechenden Einrichtungsaufwand.
Am besten geeignet für Kubernetes- und Container-lastige Umgebungen, die Posture Management und Laufzeitsicherheit an einem Ort suchen.
Preise. Individuell, auf Angebot basierend pro Umgebung.
Gartner-Bewertung. 4,8/5,0
7. CrowdStrike Falcon Cloud Security
CrowdStrike Falcon Cloud Security kombiniert CSPM mit Bedrohungserkennung zur Laufzeit, angetrieben durch EDR und XDR von CrowdStrike.
Schlüsselfunktionen:
- Echtzeit-Bedrohungserkennung mit KI: Nutzt KI und Verhaltensanalysen zur Erkennung von Bedrohungen.
- Identitätsrisikoanalyse (CIEM): Analysiert Identitäten, Rollen und Berechtigungen, um Ausnutzungspfade zu identifizieren.
- Integration mit der CrowdStrike Falcon Plattform: Integriert sich nahtlos in das CrowdStrike-Ökosystem.
Vorteile:
- Umfassende Sicherheitssuite
- Bedrohungsaufklärung
- Unterstützt Cloud-native Architekturen
Nachteile:
- False Positives
- Steile Lernkurve
- Begrenzte on-premise Optionen
- Komplex zu konfigurieren
- Benutzer melden Support-Verzögerungen
Am besten geeignet für:
Sicherheitsteams, die Fehlkonfigurationserkennung mit der Verhinderung von Sicherheitsverletzungen kombinieren möchten.
Gartner-Bewertung: 4.8/5.0
CrowdStrike Falcon Cloud Security Bewertung:
„Endlich ein CSPM mit echten Erkennungsfunktionen, nicht nur eine weitere Checkliste.“ — Sicherheitsanalyst auf X
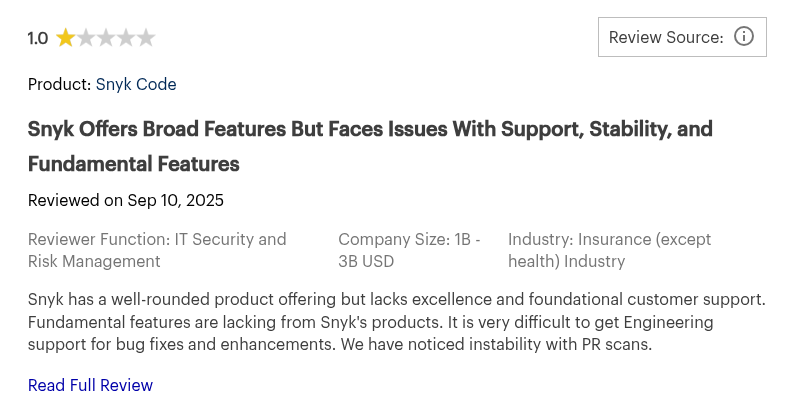
8. Snyk Cloud (vormals Fugue)
Snyk Cloud konzentriert sich auf Policy-as-Code und Drift-Erkennung. Es integriert IaC-Scan mit CSPM für einen vollständigen DevSecOps-Workflow.
Hauptmerkmale:
- Policy-as-Code-Durchsetzung: Compliance-Anforderungen werden als Code geschrieben.
- CI/CD-Integration: Integriert sich mit einigen CI/CD-Tools
Vorteile:
- Schnelle Scans
- Open-Source-Sicherheit
- Leitfaden zur Behebung
Nachteile:
- Die Preisgestaltung ist teuer
- False Positives
- Mangelhafter Kundensupport
- Es unterstützt IAST nicht für die Laufzeitsicherheit (Aikido Cloud schon)
Ideal für:
Organisationen, die Policy-as-Code-Workflows suchen.
Gartner-Bewertung: 4,4/5,0
Snyk Cloud-Bewertungen:
9. JupiterOne
JupiterOne bietet sein CSPM über einen graphenbasierten Ansatz zum Asset-Management an. Es erstellt einen Wissensgraphen aller Cloud-Assets und -Beziehungen, um Risiken zu identifizieren.
Wichtige Funktionen:
- Graphenbasierte Abfrage-Engine (J1QL): Bietet eine graphenbasierte Datenbank zum Abfragen und Analysieren von Beziehungen zwischen Cloud-Assets.
- Asset-Erkennung: Entdeckt und inventarisiert Assets automatisch aus Cloud-Umgebungen.
- Integrierte Compliance-Pakete: Bietet gebrauchsfertige Compliance-Vorlagen.
Vorteile:
- Kostenloser Community-Tier verfügbar
- Flexible Abfragen
- Graph der Asset-Beziehungen
Nachteile:
- Steile Lernkurve
- Auf Unternehmen ausgerichtet
- Kann für kleine Teams überwältigend sein
- Konnektoren können Daten übersehen und erfordern eine manuelle Abstimmung
- Die Preisgestaltung kann bei der Skalierung komplex werden
Die Abfrageleistung kann bei großen Graphen nachlassen
Am besten geeignet für:
Sicherheitsteams, die beziehungsbewusste Asset-Graphen und flexible Abfragen in weitläufigen Umgebungen wünschen.
Gartner Bewertung: 4.8/5.0
JupiterOne Bewertungen:
„JupiterOne hat die Asset-Sichtbarkeit für unser Team verständlich gemacht. J1QL ist leistungsstark.“ – SecOps-Leiter auf G2
10. Lacework
Lacework von Fortinet ist eine CNAPP-Plattform, die CSPM neben Anomalieerkennung und Workload-Sicherheit bietet. Die Polygraph Data Platform bildet Verhaltensweisen in Ihrer Cloud ab, um Bedrohungen und Fehlkonfigurationen aufzudecken.
Schlüsselfunktionen:
- ML-gestützte Anomalieerkennung: Lernt das normale Verhalten von Benutzern, Anwendungen und Netzwerken und bietet eine visuelle Darstellung ihrer Verbindungen.
- Agentenloser Workload-Schutz: Verwendet sowohl API-basierte (agentenlose) als auch agentenbasierte Datenerfassungsmethoden für den Zugriff auf Cloud-Umgebungen.
- Compliance-Bewertungen und automatisierte Berichte: Benutzer können automatisierte Compliance-Berichte bei Bedarf oder in festgelegten Intervallen generieren.
Vorteile:
- Laufzeit- und Verhaltensanomalieerkennung
- Reduzierte Alarmmüdigkeit
- Nahtlose Integration in das Fortinet-Ökosystem
Nachteile:
- Komplex einzurichten
- Steile Lernkurve
- Potenzieller Vendor Lock-in
- Benutzer haben eine Verlangsamung der Feature-Entwicklung gemeldet.
Am besten geeignet für:
Teams, die ein CSPM in Kombination mit Bedrohungserkennung und minimaler Alarmmüdigkeit wünschen und über bestehende Fortinet-Integrationen verfügen.
Gartner Bewertung: 4.6/5.0
Lacework Bewertungen:

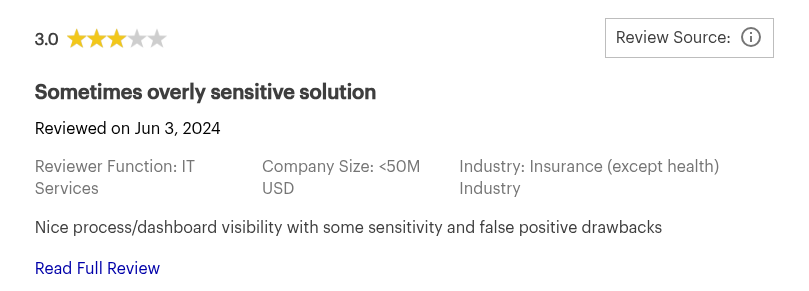
11. Microsoft Defender for Cloud
Microsoft Defender for Cloud ist das integrierte CSPM von Azure, erweitert durch Integrationen für AWS und GCP. Es bietet Posture Management, Compliance-Prüfungen und Bedrohungserkennung in einer zentralen Ansicht.
Hauptmerkmale:
- Cloud Posture Security Score: Hebt die kritischsten Probleme/Schwachstellen hervor, die das Risikoprofil der Organisation effektiv reduzieren.
- Multi-Cloud-Fehlkonfigurationserkennung: Es kennzeichnet Fehlkonfigurationen, die nicht den Best Practices der Branche entsprechen.
- Integration mit Microsoft Defender XDR und Sentinel SIEM: Es teilt Bedrohungsaufklärung und Alarme mit Microsoft Defender XDR und Microsoft Sentinel.
Vorteile:
- Multi-Cloud-Support
- Umfassender Cloud Workload-Schutz (CWP)
- Native Unterstützung für das Microsoft-Ökosystem
Nachteile:
- Die Einrichtung kann komplex sein
- Die Preisgestaltung kann bei Skalierung teuer werden
- Obwohl Multi-Cloud, liegt der Fokus primär auf Microsoft Azure
- Steile Lernkurve
- Benutzer haben verzögerte Erkennung gemeldet
Am besten geeignet für:
Azure-First-Organisationen, die ein nahtloses, natives Posture Management und Bedrohungsschutz suchen.
Gartner-Bewertung: 4.2/5.0
Microsoft Defender for Cloud Bewertungen:
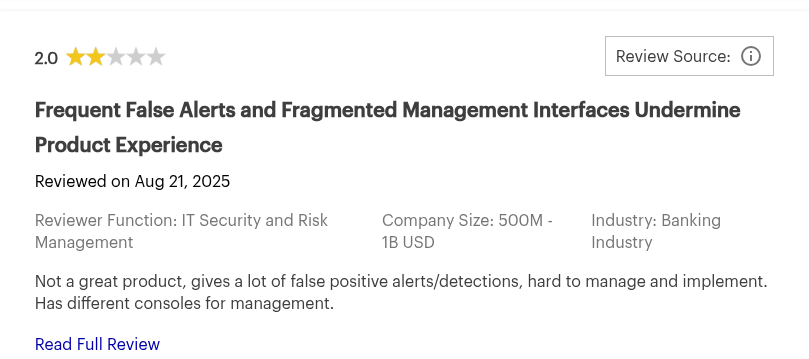
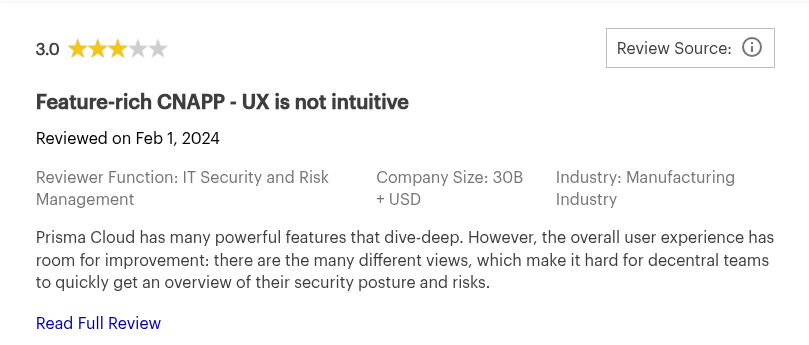
12. Cortex Cloud (Palo Alto Networks)
Cortex Cloud ist eine umfassende CNAPP, die ein robustes CSPM, IaC-Scan und Workload-Sicherheit umfasst. Sie deckt den gesamten Lebenszyklus von Code bis Cloud ab.
Hauptmerkmale:
- Echtzeit-Cloud-Posture-Monitoring: Überwacht kontinuierlich Cloud-Umgebungen und liefert historische Daten zu Konfigurationsänderungen.
- Visualisierung von Angriffspfaden: Bietet Graphen zur Visualisierung von Angriffspfaden.
- Umfassende Compliance- und Richtlinienpakete: Enthält über 100 integrierte Sicherheitsrichtlinien.
Vorteile:
- Starke Compliance-Funktionen
- KI-gestützte Risikopriorisierung
- Multi-Cloud-Unterstützung
Nachteile:
- Hohe Preise
- Veraltete Benutzeroberfläche und Konsole
- Bereitstellungsprozesse in großen Umgebungen können komplex und langwierig werden
Steile Lernkurve
Am besten geeignet für:
Unternehmen, die komplexe Multi-Cloud-Umgebungen betreiben und tiefe Transparenz und Abdeckung benötigen.
Preise:
Individuelle Preisgestaltung
Gartner Bewertung: 4.2/5.0
Cortex Cloud-Bewertungen:
13. Prowler
Prowler ist ein Open-Source-Sicherheitsprüfungstool, das sich hauptsächlich auf AWS konzentriert. Es überprüft Ihre Infrastruktur anhand von Best Practices und regulatorischen Frameworks.
Schlüsselfunktionen:
- Automatisierte Compliance: Prowler enthält Dutzende von vorgefertigten Kontrollen, die direkt auf Industriestandard-Frameworks abgestimmt sind.
- Grundlegende Multi-Cloud-Unterstützung: Die Multi-Cloud-Funktionen werden aktiv von der Open-Source-Community entwickelt.
- CI/CD-Pipeline-Integration: Unterstützt gängige CI/CD-Pipelines.
Vorteile:
- Open Source
- Community-gesteuert
- Unterstützung bei der Behebung
Nachteile:
- Die Behebung erfolgt hauptsächlich manuell
- Mangelnde Herstellerunterstützung
- Keine historischen Daten und Trendanalysen
- Verursacht zusätzlichen Betriebsaufwand beim Self-Hosting
Am besten geeignet für:
AWS-lastige Organisationen, die anpassbare Open-Source-Scans suchen.
Prowler-Bewertungen:

14. Sonrai Security
Sonrai Security kombiniert CSPM mit CIEM und Datensicherheit und legt den Schwerpunkt auf Cloud-Identitätsgovernance und die Vermeidung von Offenlegung sensibler Daten.
Wichtige Funktionen:
- Analyse von Identitätsbeziehungen und Berechtigungsrisiken: Es identifiziert riskante Berechtigungseskalationspfade und „toxische Kombinationen“ von Berechtigungen.
- CSPM und Compliance-Auditing: Überwacht kontinuierlich Cloud-Umgebungen auf Fehlkonfigurationen und Posture Drift.
- Automatisierung für die Durchsetzung des Prinzips der geringsten Privilegien: Die Cloud Permissions Firewall kann ungenutzte Dienste und Identitäten automatisch deaktivieren und ungenutzte sensible Berechtigungen entfernen.
Vorteile:
- Just-in-Time (JIT)-Zugriff:
- Intelligente Risikopriorisierung
Nachteile:
- Primär auf Unternehmen ausgerichtet
- Begrenzte Anpassungsmöglichkeiten
- Berichte über Performance-Probleme bei erweiterten Abfragen
- Die Integration kann komplex sein
- Die Lizenzierung kann schwer vorhersehbar sein
Am besten geeignet für:
Unternehmen, die sich auf Identity Governance, Compliance und den Schutz sensibler Daten in der Cloud konzentrieren.
Gartner Bewertung: 4.0/5.0
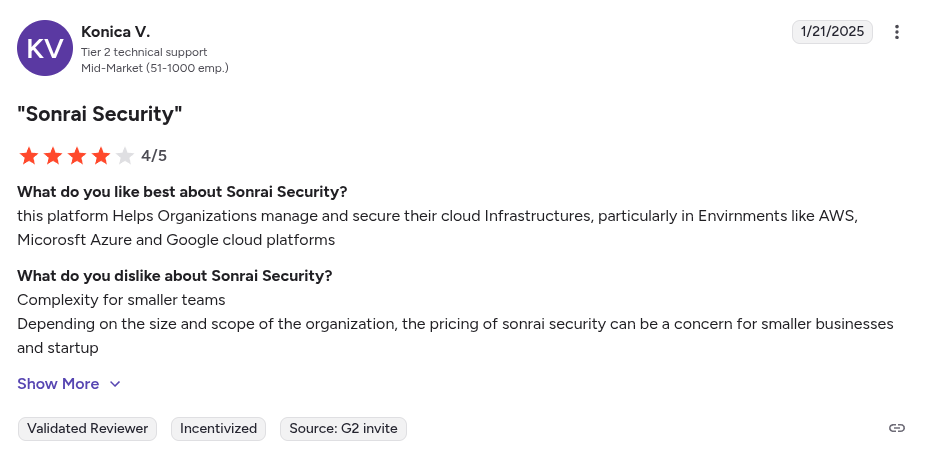
Sonrai Security Bewertungen:
15. Tenable Cloud Security (ehemals Accurics)
Tenable Cloud Security (ehemals Accurics) konzentriert sich auf IaC-Scan, Drift-Erkennung und Posture Management. Es fügt sich gut in GitOps- und DevSecOps-Pipelines ein.
Schlüsselfunktionen:
- Richtliniendurchsetzung: Richtlinien können benutzerdefiniert sein oder auf Industriestandards basieren.
- Erkennung von Fehlkonfigurationen: Scannt kontinuierlich Ihre Cloud-Ressourcen nach Industriestandards und Vorschriften.
- Integration mit Tenable.io: Kombiniert Erkenntnisse aus Ihren Cloud-Umgebungen mit der umfassenderen Vulnerability Intelligence von Tenable.
Vorteile:
- Umfassende Sicherheitskontrollen
- Automatisiertes Compliance-Management
- Risikobasierte Priorisierung
Nachteile:
- Die Preisgestaltung ist teuer
- Komplexes Setup
- Benutzer haben langsame Performance und Ineffizienz bei der Arbeit mit großen, komplexen Cloud-Umgebungen gemeldet
- Falsch-Positive
- Begrenzte Funktionstiefe
Am besten geeignet für:
DevOps-Teams, die Pre-Deployment- und Runtime-Posture-Checks benötigen, die an IaC gebunden sind.
Preise:
Teil der Tenable-Plattform; nutzungsbasierte Preisgestaltung.
Gartner-Bewertung: 4.7/5.0
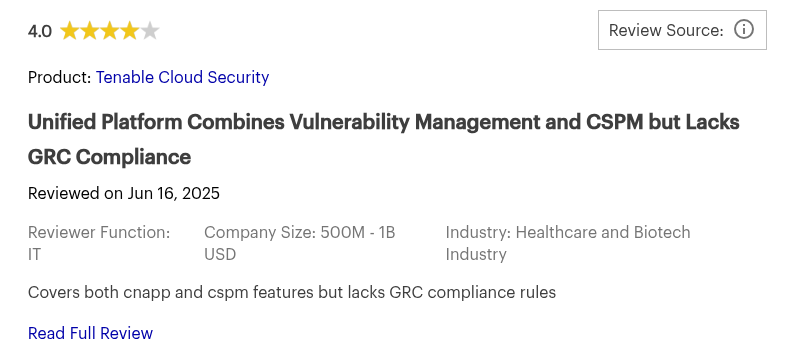
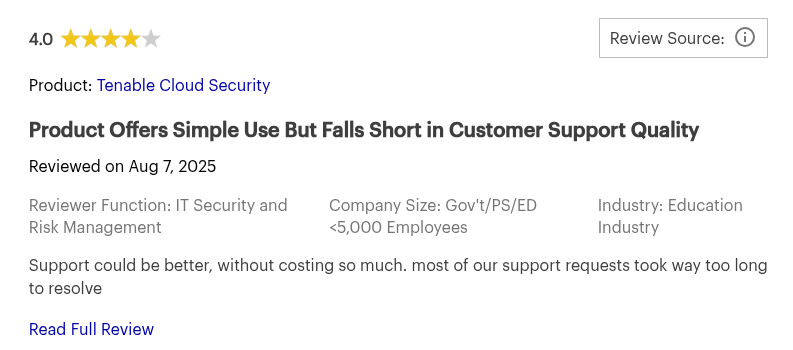
Tenable Cloud-Sicherheit Bewertungen:
16. Zscaler Posture Control
Zscaler Posture Control bringt CSPM in die Zero Trust Exchange von Zscaler. Es verknüpft Posture-, Identitäts- und Schwachstellenkontext, um reale Risiken hervorzuheben.
Schlüsselfunktionen:
- Vereinheitlichtes CSPM und CIEM: Bietet eine einzige Plattform zur Verwaltung von CSPM und CIEM.
- Bedrohungskorrelation: Es korreliert Ergebnisse aus mehreren Sicherheits-Engines, um die kritischsten und ausnutzbarsten Angriffswege zu identifizieren.
- Multi-Cloud-Abdeckung: Unterstützt alle großen Cloud-Anbieter.
- Integriert in Zscalers breiteres Zero Trust Ökosystem: Nativer Bestandteil der Zscaler Zero Trust Exchange Plattform
Vorteile:
- Teil eines Zero Trust Ökosystems
- Agentenlose Bereitstellung
- Richtliniendurchsetzung
Nachteile:
- Steile Lernkurve
- Preisgestaltung kann teuer sein
Kann aufgrund der Komplexität externe Fachkräfte beim Deployment erfordern
Am besten geeignet für:
Zscaler-Kunden, die native Posture Insights suchen, die auf Zero Trust Strategien abgestimmt sind.
Gartner Bewertung: 4.0/5.0
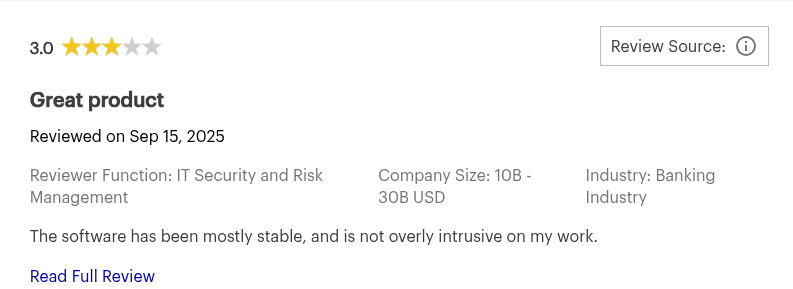
Zscaler Posture Control Bewertungen:
17. Wiz
Wiz ist eine agentenlose Plattform für cloud-native Anwendungsabsicherung mit CSPM im Kern. Sie verbindet sich über einen schreibgeschützten API-Zugriff mit Cloud-Konten und erstellt einen Sicherheitsgraphen, der Fehlkonfigurationen, Schwachstellen, Identitäten und Netzwerkexposition miteinander verknüpft, sodass Teams Angriffspfade anstelle isolierter Warnungen überprüfen. Google hat die Übernahme von Wiz im März 2026 abgeschlossen; Wiz behält seine Marke und unterstützt weiterhin alle gängigen Clouds. Es ist eines der am häufigsten genannten Tools in aktuellen CSPM- und CNAPP-Vergleichen und verfügt über eine der größeren Bewertungsbasen auf Gartner Peer Insights.
Schlüsselfunktionen
- Agentenlose Einrichtung über schreibgeschützten Cloud-Zugriff, wobei in Workloads nichts installiert werden muss.
- Ein Sicherheitsgraph, der Fehlkonfigurationen, Schwachstellen, Identitäten und Exposition zu Angriffspfaden korreliert.
- Abdeckung über AWS, Azure, GCP und Oracle Cloud hinweg.
- Compliance-Zuordnung zu Frameworks wie CIS-Benchmarks, SOC 2, ISO 27001 und PCI DSS.
Vorteile
- Priorisierung von Angriffspfaden, die das Rauschen isolierter Funde reduziert.
- Schnelles, agentenloses Onboarding.
- Breite Multi-Cloud-Abdeckung.
- Große Nutzerbasis und aktive Roadmap.
Nachteile
- Unternehmenspreise, die für kleinere Teams hoch sein können.
- Der Funktionsumfang kann das übersteigen, was ein Team benötigt, das lediglich Posture Management erfordert.
Am besten geeignet für Unternehmen, die eine umfassende, agentenlose CNAPP mit Angriffspfad-Priorisierung über mehrere Clouds hinweg suchen.
Preise. Individuell, auf Angebot basierend pro Umgebung.
Gartner-Bewertung. 4,7/5,0
Die 4 besten CSPM-Tools für Entwickelnde
Wichtige Kriterien bei der Auswahl von CSPM Tools für Entwickelnde:
- Infrastructure as Code (IaC) scanning
- Entwickelnden-freundliche UI und APIs
- GitOps- und CI/CD-Kompatibilität
- AutoFix oder umsetzbare Behebungsanleitungen
- Klare Verantwortlichkeiten und minimale False Positives
Hier sind die Top 4 CSPM Tools, zugeschnitten auf Entwickelnde:
- Aikido Cloud: Einfache Einrichtung, KI-basierte AutoFix und für Entwickelnde entwickelt. Integriert sich direkt in CI und GitHub.
- Snyk Cloud (ehemals Fugue): Policy-as-Code mit Regula; ideal für Teams, die Terraform und GitOps nutzen.
- Cortex Cloud: Vollständiges Code-to-Cloud-Scannen und IDE-Integration.
- Prowler: Einfaches CLI-Tool, das Entwickelnde lokal oder in Pipelines ausführen können.
Die 5 besten CSPM-Tools für Unternehmen
Wichtige Kriterien für die Auswahl eines CSPM-Tools für Ihr Unternehmen:
- Multi-Account-, Multi-Cloud-Unterstützung
- Integrierte Compliance-Frameworks
- Rollenbasierte Zugriffskontrolle (RBAC)
- SIEM-/ITSM-Integrationen
- Skalierbare Preisgestaltung und Anbieter-Support
Hier sind die Top 5 CSPM-Tools, die auf Unternehmen zugeschnitten sind:
- Aikido Cloud: Umfassende CSP-Abdeckung, Compliance-Reporting, erschwingliche Enterprise-Preise
- Cortex Cloud: Deckt Posture, Runtime und Compliance im großen Stil ab.
- Check Point CloudGuard: Multi-Cloud-Governance und umfassende Policy-Durchsetzung.
- Microsoft Defender for Cloud: Native Azure-Abdeckung sowie AWS/GCP.
- Tenable Cloud Security: CIEM, CSPM und IaC-Scan für große Hybridumgebungen (enthält jetzt die ehemaligen Ermetic-Identitätsfunktionen).
Die 3 besten CSPM-Tools für Start-ups
Wichtige Kriterien für die Auswahl eines CSPM-Tools für Ihr Startup:
- Kostenloser Tier oder erschwingliche Pläne
- Einfaches Onboarding und UX
- SOC 2/ISO-Bereitschaft sofort einsatzbereit
- Entwickelnde-first Fokus
- Funktionen einer einheitlichen Plattform
Hier sind die Top 4 CSPM-Tools, die auf Startups zugeschnitten sind:
- Aikido Cloud: Kostenloser Tarif, KI-AutoFix und entwickelnden-zentriert.
- JupiterOne: Kostenloser Community-Tarif und einfache asset-basierte Risikoabfragen.
- Prowler: CLI-gesteuert, kostenloser AWS-Scanner mit Compliance-Unterstützung.
Die 5 besten CSPM-Tools für Multi-Cloud-Umgebungen
Wichtige Kriterien bei der Auswahl eines CSPM-Tools für Multi-Cloud-Umgebungen:
- Volle Unterstützung für AWS, Azure, GCP (und mehr)
- Vereinheitlichte Dashboards
- Standardisierte Compliance-Berichterstattung
- Multi-Account- und Multi-Region-Sichtbarkeit
- Konsistente Alarmierung über Clouds hinweg
Hier sind die Top 5 CSPM-Tools, die auf Multi-Cloud-Umgebungen zugeschnitten sind:
- Aikido Cloud: Cloud-agnostisch mit Unterstützung für alle drei großen Cloud-Anbieter und mehr.
- Cortex Cloud: Echter Cloud-agnastizismus mit tiefgehenden Funktionen.
- JupiterOne: Graph-basierte Transparenz über Clouds und Dienste hinweg.
- Check Point CloudGuard: Eine Policy Engine für alle Clouds.
- Wiz: Unternehmensplattform für Multi-Cloud-Teams
Die 5 besten CSPM-Tools für den Schutz der Cloud
Wichtige Kriterien bei der Auswahl eines CSPM-Tools für den Cloud-Schutz:
- Bedrohungserkennung (über Konfigurations-Scanning hinaus)
- Sichtbarkeit der Laufzeit-Workloads
- Einblicke in den Cloud-Netzwerkverkehr
- Alarmkorrelation und Priorisierung
- Automatische Behebung oder Blockierung
Hier sind die Top 5 CSPM-Tools, die speziell für den Cloud-Schutz entwickelt wurden:
- Aikido Cloud: Bietet Abdeckung von Code bis Cloud und alles dazwischen sowie Kubernetes-Umgebungen.
- CrowdStrike Falcon Cloud Security: CNAPP mit erstklassiger Threat Intel.
- Lacework: Polygraph-Engine erkennt Fehlkonfigurationen und Anomalien gemeinsam.
- Microsoft Defender for Cloud: Runtime- + Konfigurationsbedrohungssichtbarkeit in Azure.
- Check Point CloudGuard: Kombiniert Posture mit aktiver Bedrohungsprävention.
Die 5 besten CSPM-Tools für AWS
Wichtige Kriterien bei der Auswahl eines CSPM-Tools für AWS:
- Tiefe AWS API-Integration
- Unterstützung für AWS CIS/NIST Frameworks
- Multi-Account-Unterstützung
- Kompatibilität mit nativen Diensten (z. B. GuardDuty, Config)
- Fehlkonfigurationserkennung mit niedriger Latenz
Hier sind die Top 5 CSPM-Tools, die speziell für AWS entwickelt wurden:
- Aikido Cloud: Umfassende AWS-Unterstützung, breite Compliance-Abdeckung und Dev-zentriert.
- Prowler: Leichtgewichtig, CLI-first und AWS-nativ.
- Wiz: Agentenloses AWS-Sicherheitsniveau mit Angriffspfaden
- Aqua Security: Erweiterte AWS-Unterstützung + Container.
- Orca Security: Agentenloses AWS-Deployment
Die 5 besten CSPM-Tools für Azure
Wichtige Kriterien bei der Auswahl eines CSPM-Tools für Azure:
- Native Integration mit dem Azure-Ökosystem
- Secure Score und Unterstützung für Azure Security Benchmark
- Abdeckung von Azure RBAC und Identity
- Automatische Behebung und Warnmeldungen
- Kompatibilität mit Sentinel und Defender XDR
Hier sind die Top 5 CSPM-Tools speziell für Azure:
- Microsoft Defender for Cloud: First-Party-Abdeckung mit kostenlosem Tarif.
- Aikido Cloud: Azure-fähige CSPM-Plattform mit agentenlosem Scanning, Echtzeit-Warnmeldungen bei Fehlkonfigurationen und KI-basierter Behebung.
- Wiz: Agentenlose Azure-Abdeckung mit starker Identitäts- und Angriffspfad-Analyse.
- Check Point CloudGuard: Multi-Cloud-Transparenz einschließlich Azure.
- Tenable Cloud Security: IaC- und Laufzeit-Scanning für Azure mit Drift-Erkennung.
Fazit
Cloud Security Posture Management ist mehr als nur ein Häkchen für Audits; es ist der Unterschied zwischen einer sicheren, skalierbaren Cloud und einer, die sensible Daten preisgibt.
Ob Sie ein Startup-Gründer sind, der ein kostenloses Tool zur Absicherung Ihres AWS-Kontos sucht, oder ein Security Lead in einem Unternehmen, das Multi-Cloud-Umgebungen verwaltet – das richtige CSPM-Tool kann Ihre Arbeit erheblich erleichtern.
Aikido Cloud richtet sich sowohl an Startups als auch an Unternehmen mit einer Dev-first CSPM-Lösung, die eine vollständige Code-to-Cloud-Abdeckung zu einem erschwinglichen Preis bietet. Kein Kontextwechsel mehr zwischen Tools, stundenlange manuelle Konfiguration oder überhöhte Budgets – einfach Posture Management richtig gemacht.
Sie möchten weniger Rauschen und mehr echten Schutz? Starten Sie Ihre kostenlose Testversion oder buchen Sie noch heute eine Demo mit Aikido Cloud.
FAQ
Benötigt Aikido Cloud Agenten oder Laufzeit-Sensoren?
Nein. Aikido Cloud ist vollständig agentenlos und verbindet sich über schreibgeschützte APIs mit Ihren Cloud-Umgebungen. Es gibt also nichts zu installieren, keinen Ressourcen-Overhead und keine Auswirkungen auf Workloads.
Welche Compliance-Standards unterstützt es standardmäßig?
Aikido Cloud ordnet Findings SOC 2, ISO 27001, CIS-Benchmarks, DSGVO, NIST 800-53 und anderen Frameworks zu. Berichte können für Audits exportiert oder in Compliance-Workflows integriert werden.
Kann Aikido Cloud IAM-Privilegieneskalationsrisiken erkennen?
Ja. Es kann übermäßig permissive IAM-Rollen, ungenutzte Privilegien und „toxische Kombinationen“ identifizieren, die eine Privilegieneskalation oder laterale Bewegung ermöglichen könnten.
Wie geht Aikido Cloud mit Multi-Cloud- und Multi-Account-Umgebungen um?
Sie können mehrere AWS-, Azure- und GCP-Konten unter einem einzigen Workspace verbinden. Aikido normalisiert Daten automatisch und bietet eine vereinheitlichte Transparenz, Posture Scoring und Compliance-Tracking über alle hinweg.
Wie geht Aikido Cloud mit sensiblen Daten um?
Aikido Cloud verwendet schreibgeschützten Zugriff, modifiziert keine Konfigurationen und erfüllt strenge Richtlinien zur Datenverarbeitung und Verschlüsselung, wodurch sichergestellt wird, dass keine Kundendaten oder Secrets gespeichert oder offengelegt werden.
Das könnte Sie auch interessieren:


