

Führen Sie einen Penetrationstest für Ihre Android-Anwendung durch
Autonome KI-Agenten melden sich in Ihrer App an und testen sie so, wie es ein Angreifer tun würde. Eine Prüfung umfasst den Android-Client und die Backend-API, mit der dieser kommuniziert. Erhalten Sie innerhalb weniger Stunden einen PDF-Bericht in Audit-Qualität.
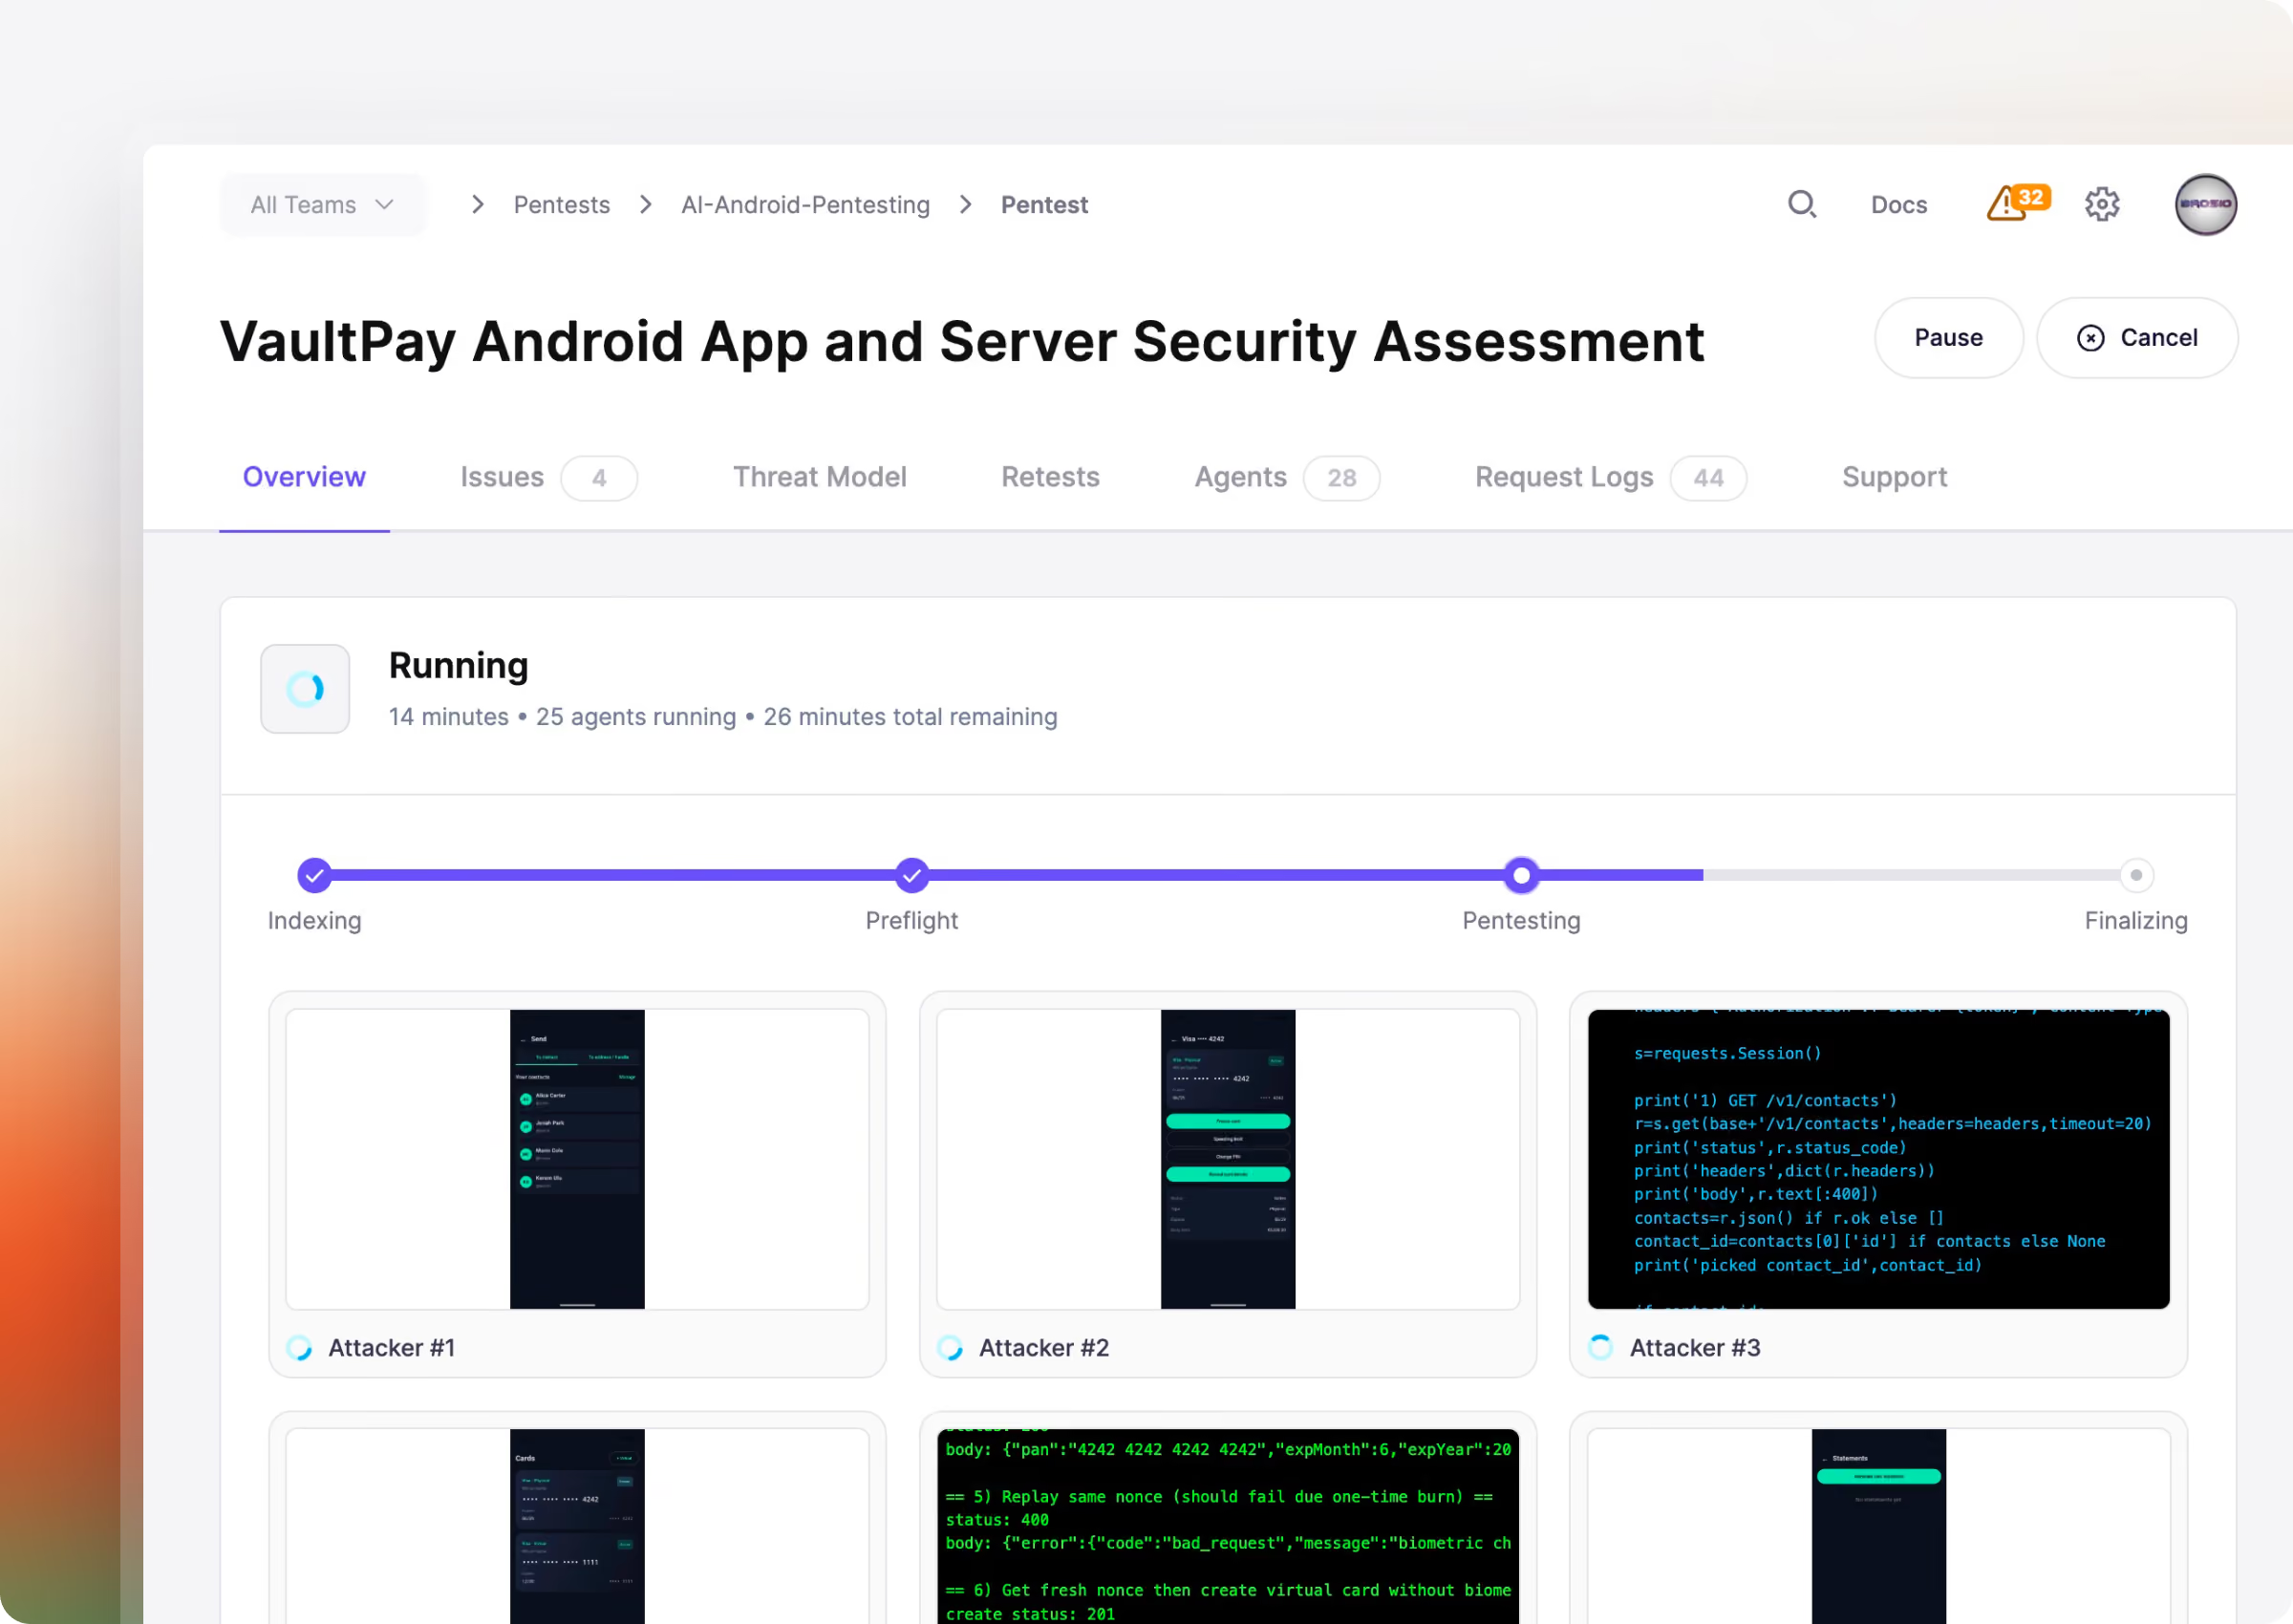


Was ist „Android KI-Penetrationstests “?
Die Agenten nutzen die App so, wie es ein Mensch tun würde
Hunderte autonomer Agenten melden sich bei Ihrer App an, bedienen sie über ADB so, wie es ein echter Nutzer tun würde, und greifen dann von innen heraus an.
Testet sowohl die App als auch deren Backend
Die meisten Android-Fehler verbergen sich dort, wo die App mit ihrem Backend kommuniziert. „ Aikido “ testet beides in einer einzigen Prüfung, sodass auch dieser Bereich abgedeckt wird.
Jede Erkenntnis lässt sich belegen
Jedes Ergebnis wird überprüft, um seine Richtigkeit zu bestätigen, und wird zusammen mit den Schritten zur Reproduktion bereitgestellt.
Starten Sie einen Android-Penetrationstest in 5 Minuten
Erkennen, nutzen und überprüfen Sie Schwachstellen in Ihrer Android-Anwendung – ganz nach Bedarf.
Aikido in Aktion erleben
Geben Sie Ihre geschäftliche E-Mail-Adresse ein, um das Video anzusehen

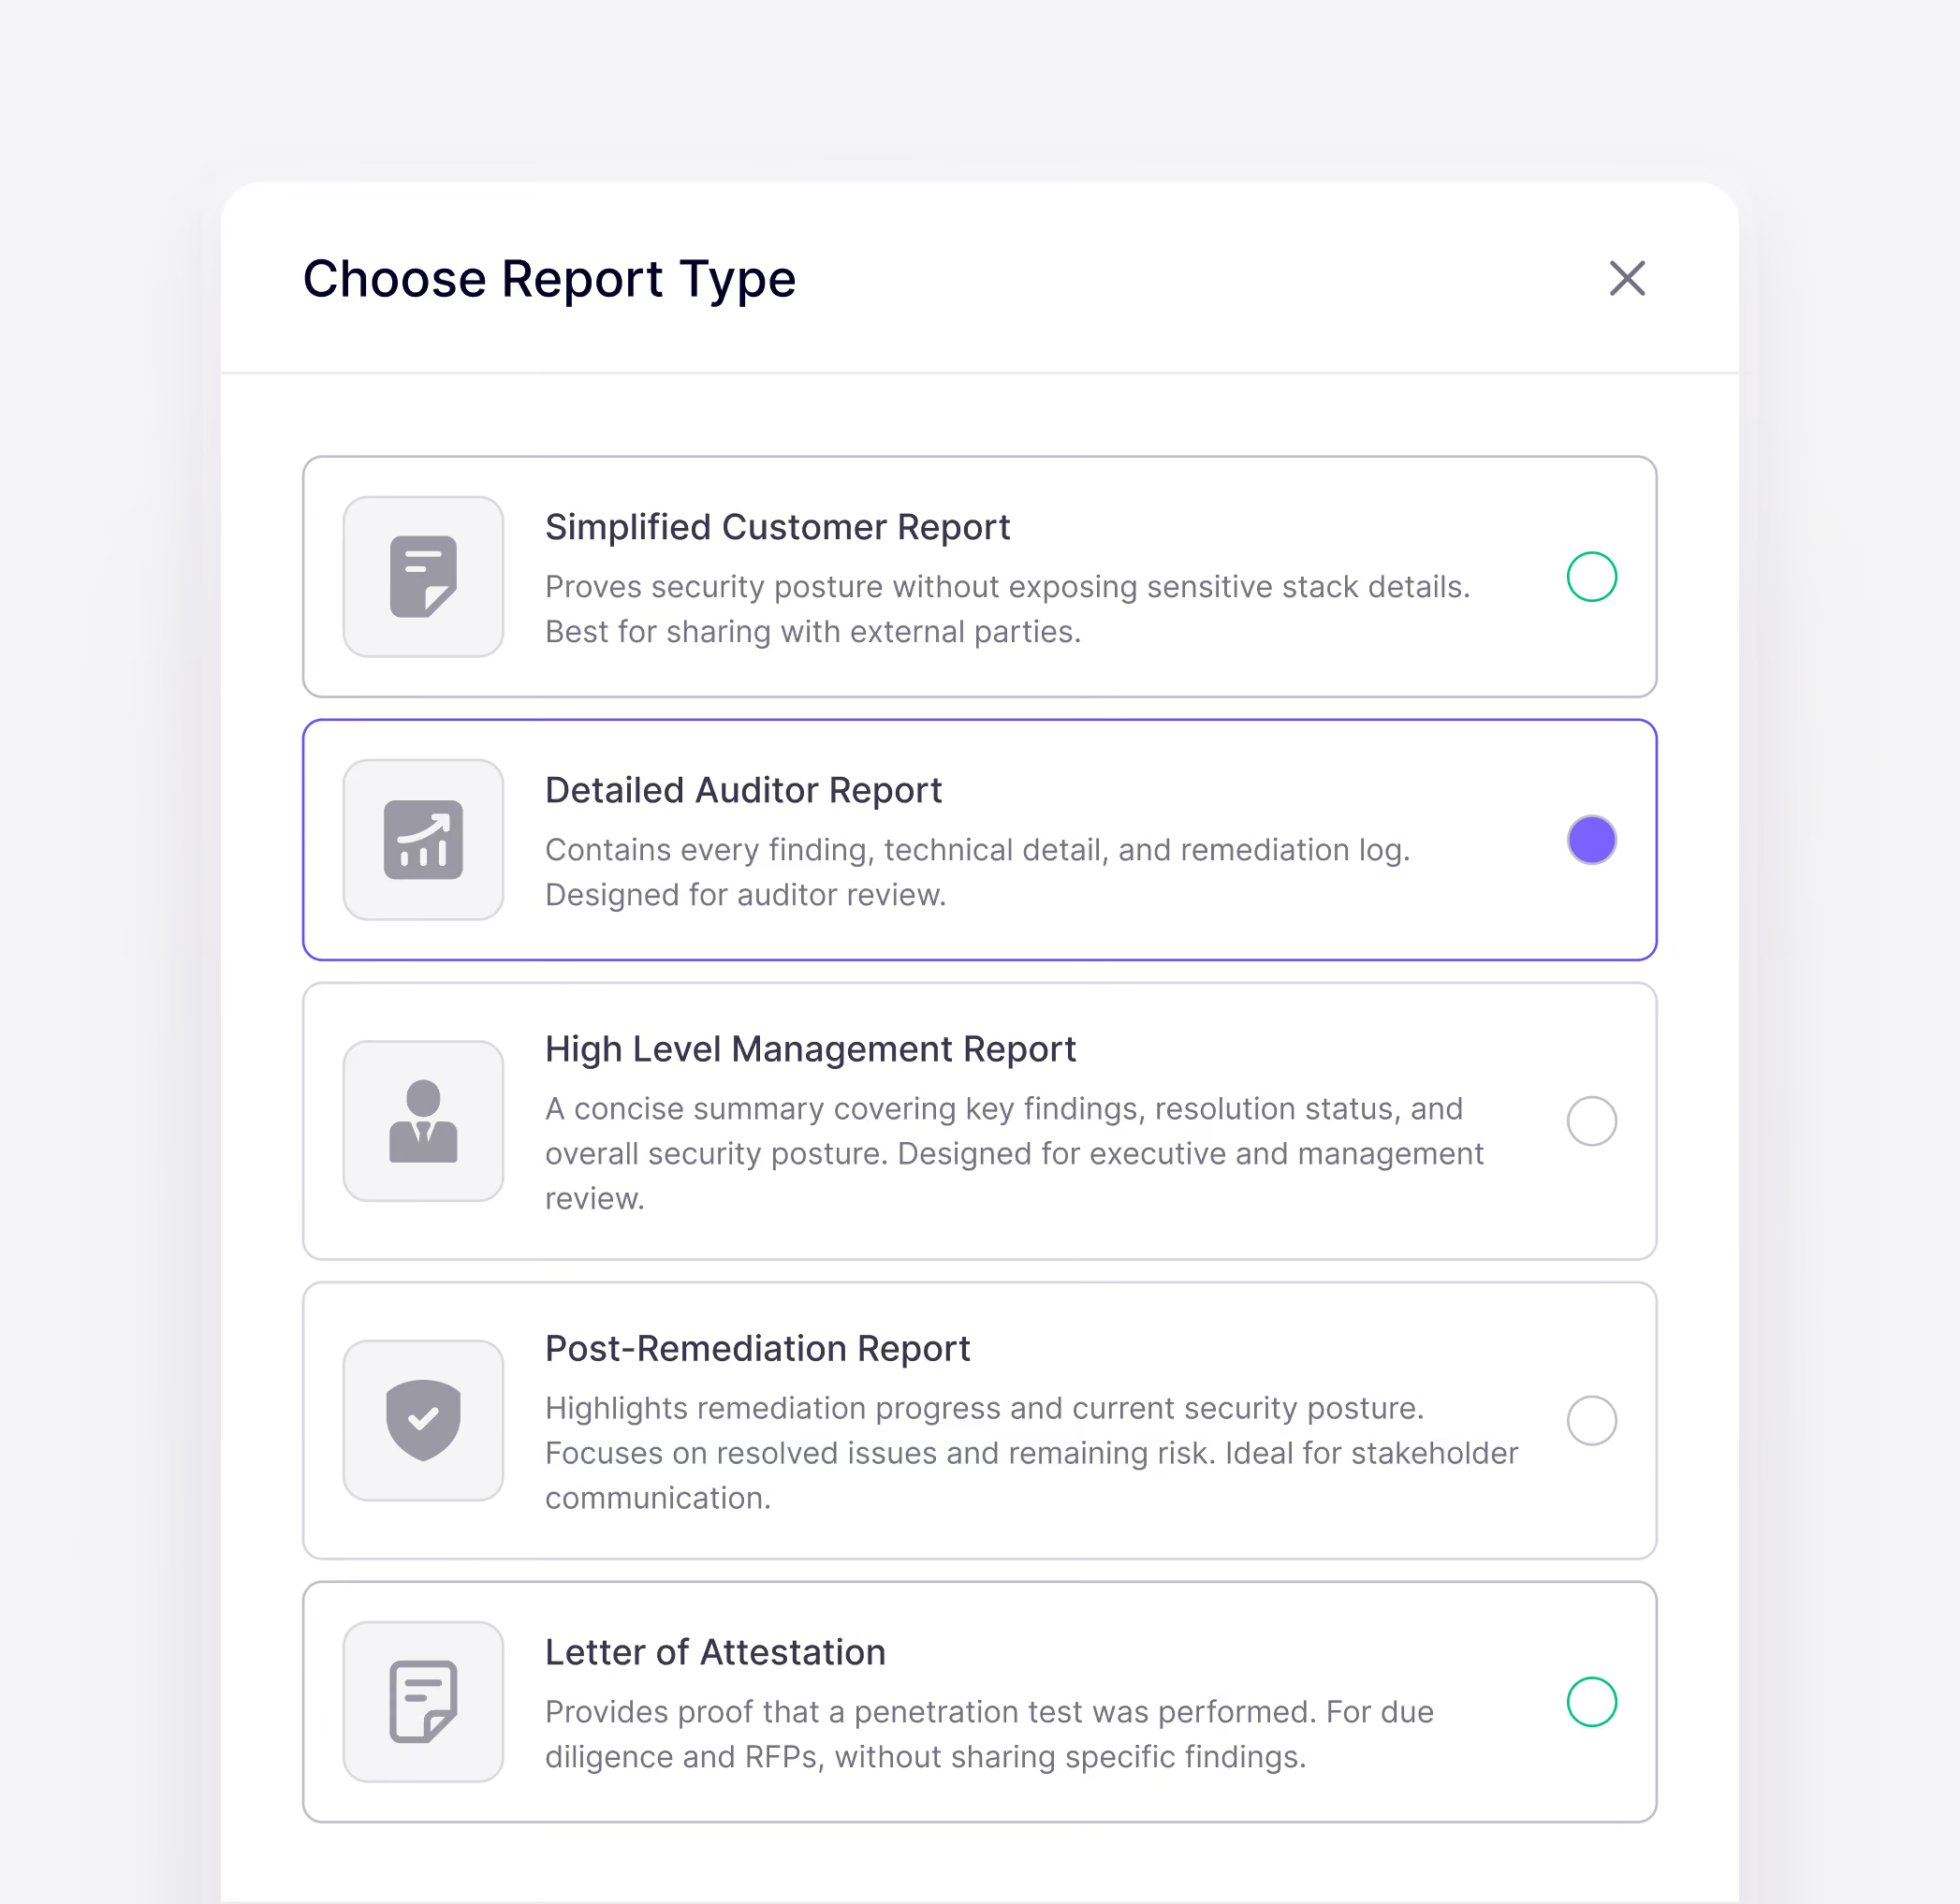
Erstellen Sie den passenden Bericht für jede Zielgruppe.
Unsere Engine automatisiert Sicherheitsanalysen mithilfe derselben Methoden, denen professionelle Pentester vertrauen.
Bei Android-Penetrationstests werden dieselben Berichtstypen erstellt wie bei unseren Web-Penetrationstests.
Management-Übersichtsbericht: wichtige Erkenntnisse und die Gesamtrisikoposition für Führungskräfte
Bericht nach Abschluss der Sanierungsmaßnahmen: behobene Probleme und verbleibende Risiken – erstellt zur Kommunikation mit den Beteiligten
Vereinfachter Kundenbericht: Belegt den Sicherheitsstatus, ohne sensible Details zum Systemstack preiszugeben

„Der Pentest von Aikido lieferte umfassende Ergebnisse auf menschlichem Niveau in Blitzgeschwindigkeit und bestand eine strenge Compliance-Überprüfung ohne Probleme.“
Dan SherwoodGeschäftsführer bei Khaos Control Solutions
So führt „ Aikido “ KI-basierte Penetrationstests für Ihre Android-App durch
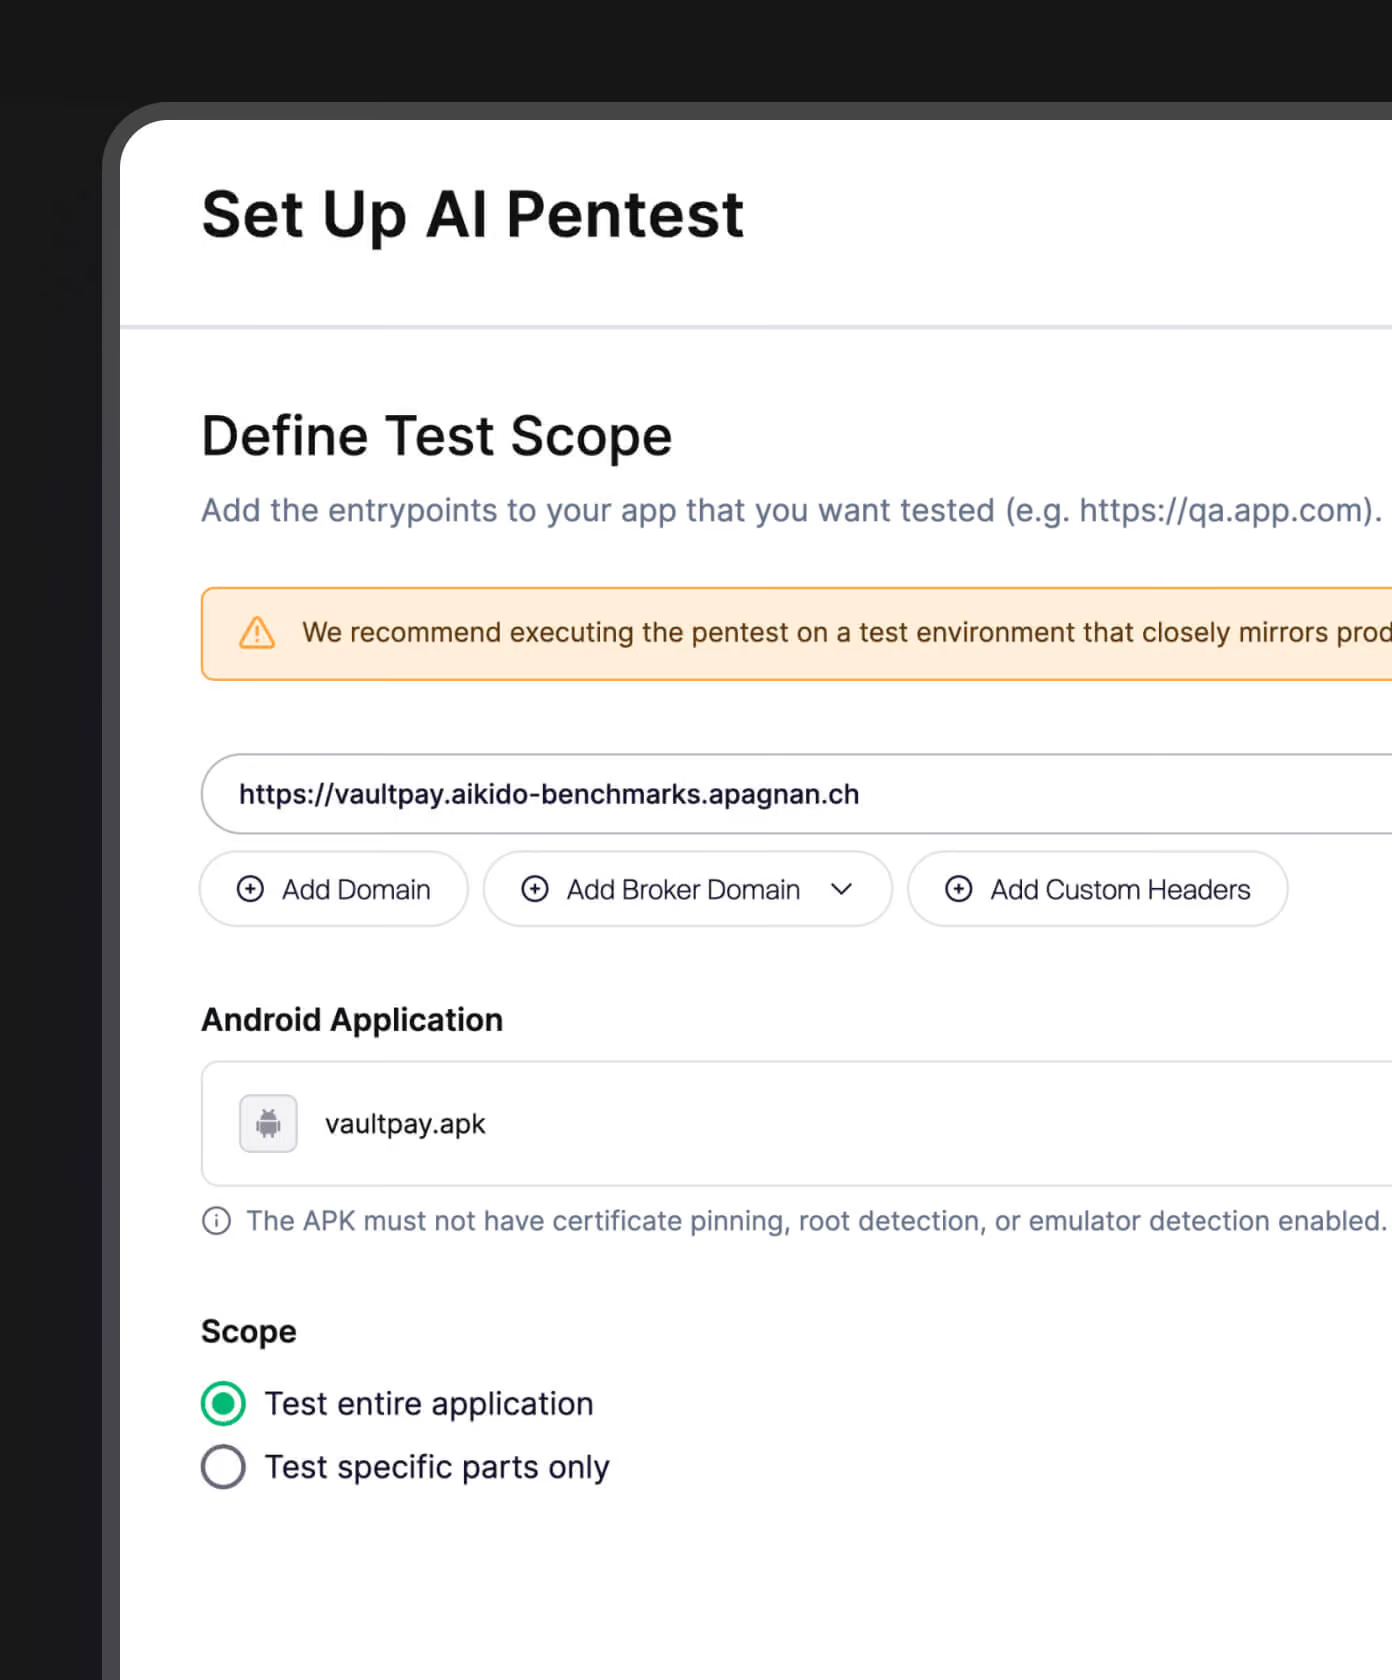
Erstellen Sie zunächst ein Diagramm der App und ihres Backends
Aikido stellt eine Verbindung zwischen Ihrem Repository und der Backend-API her und ordnet die Bildschirme, Berechtigungen und die von der App aufgerufenen Endpunkte zu, bevor mit den Tests begonnen wird.
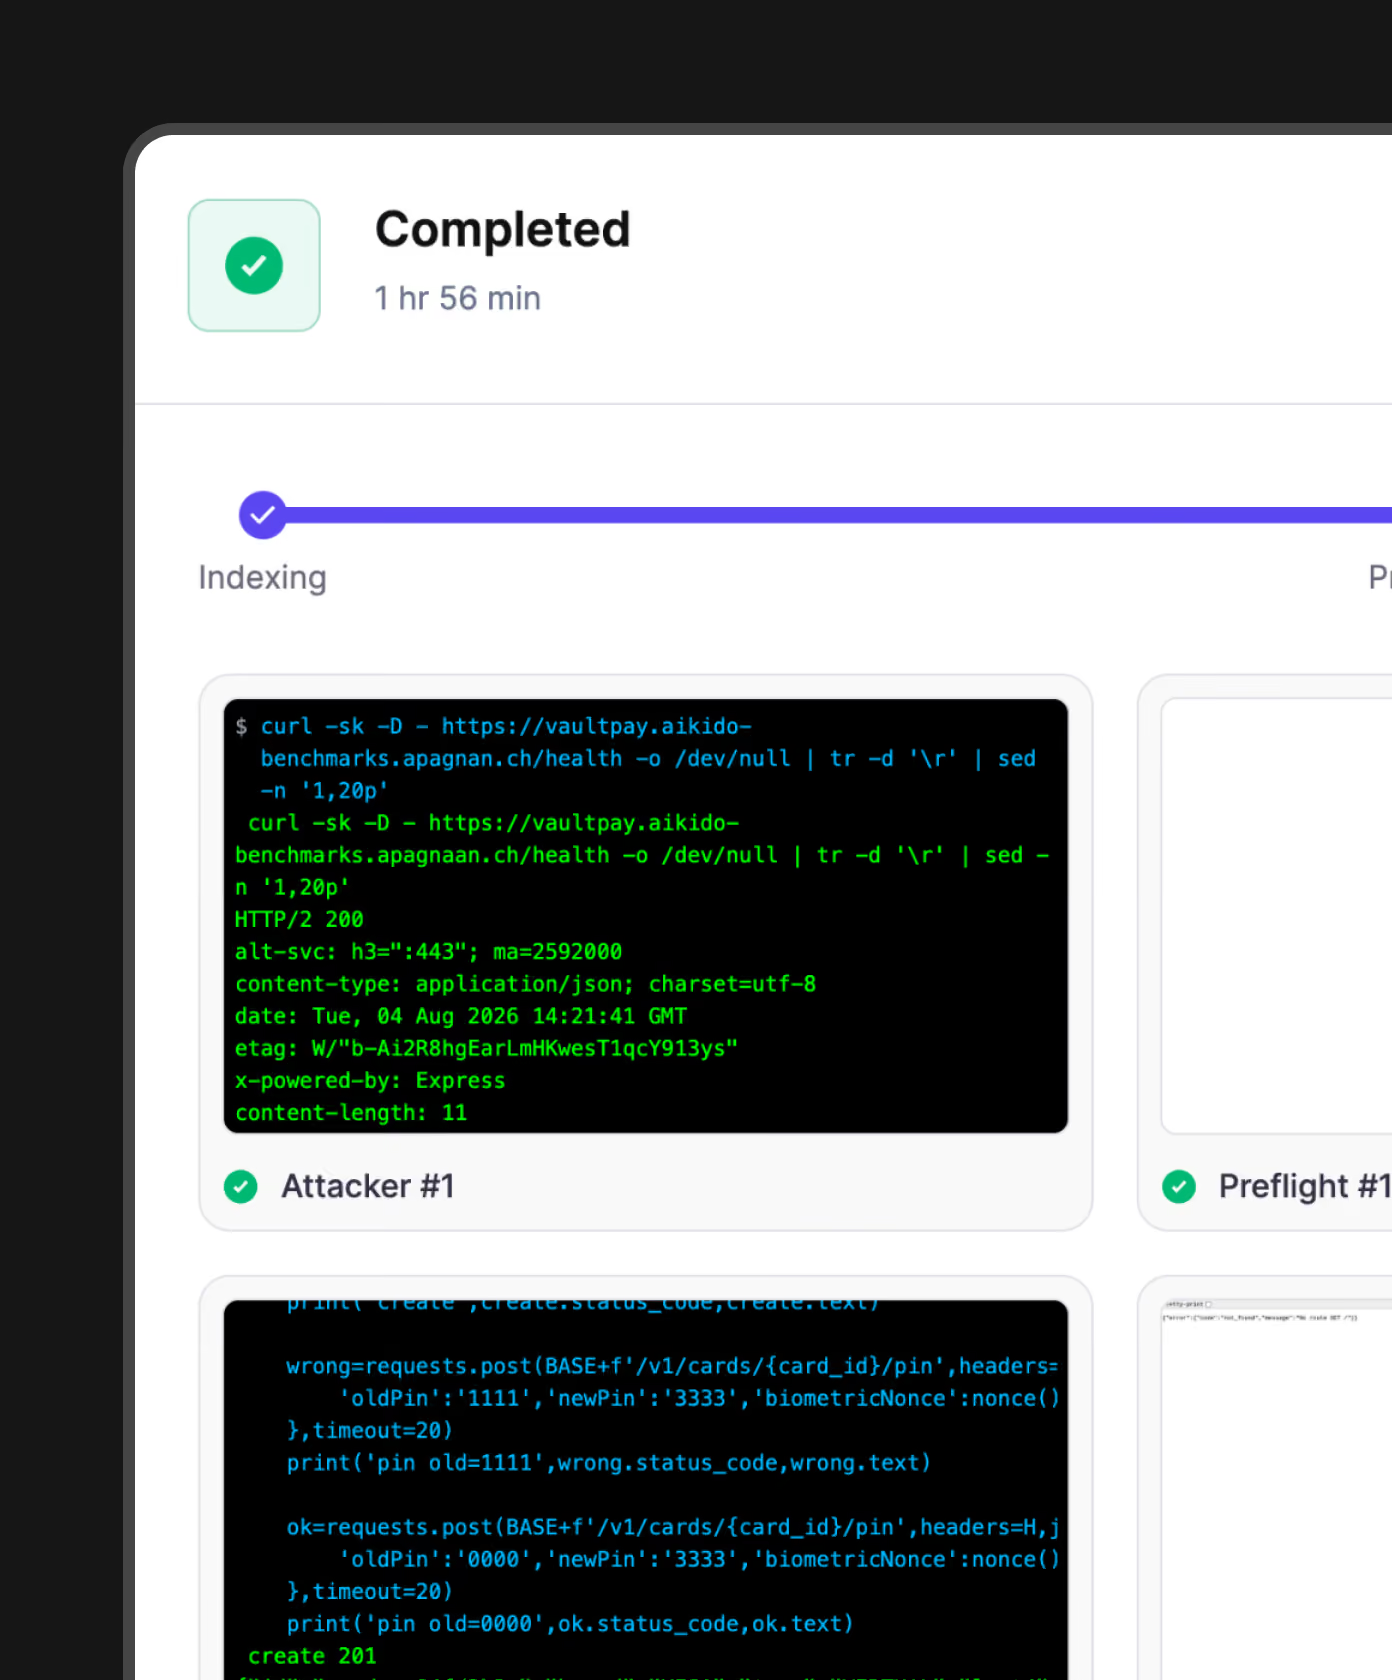
Parallele Agenten testen Angriffspfade
Die Agenten melden sich im Rahmen einer Vorabprüfung an und versuchen, das erwartete Verhalten zu unterlaufen, indem sie über ADB und die API mit der App interagieren.
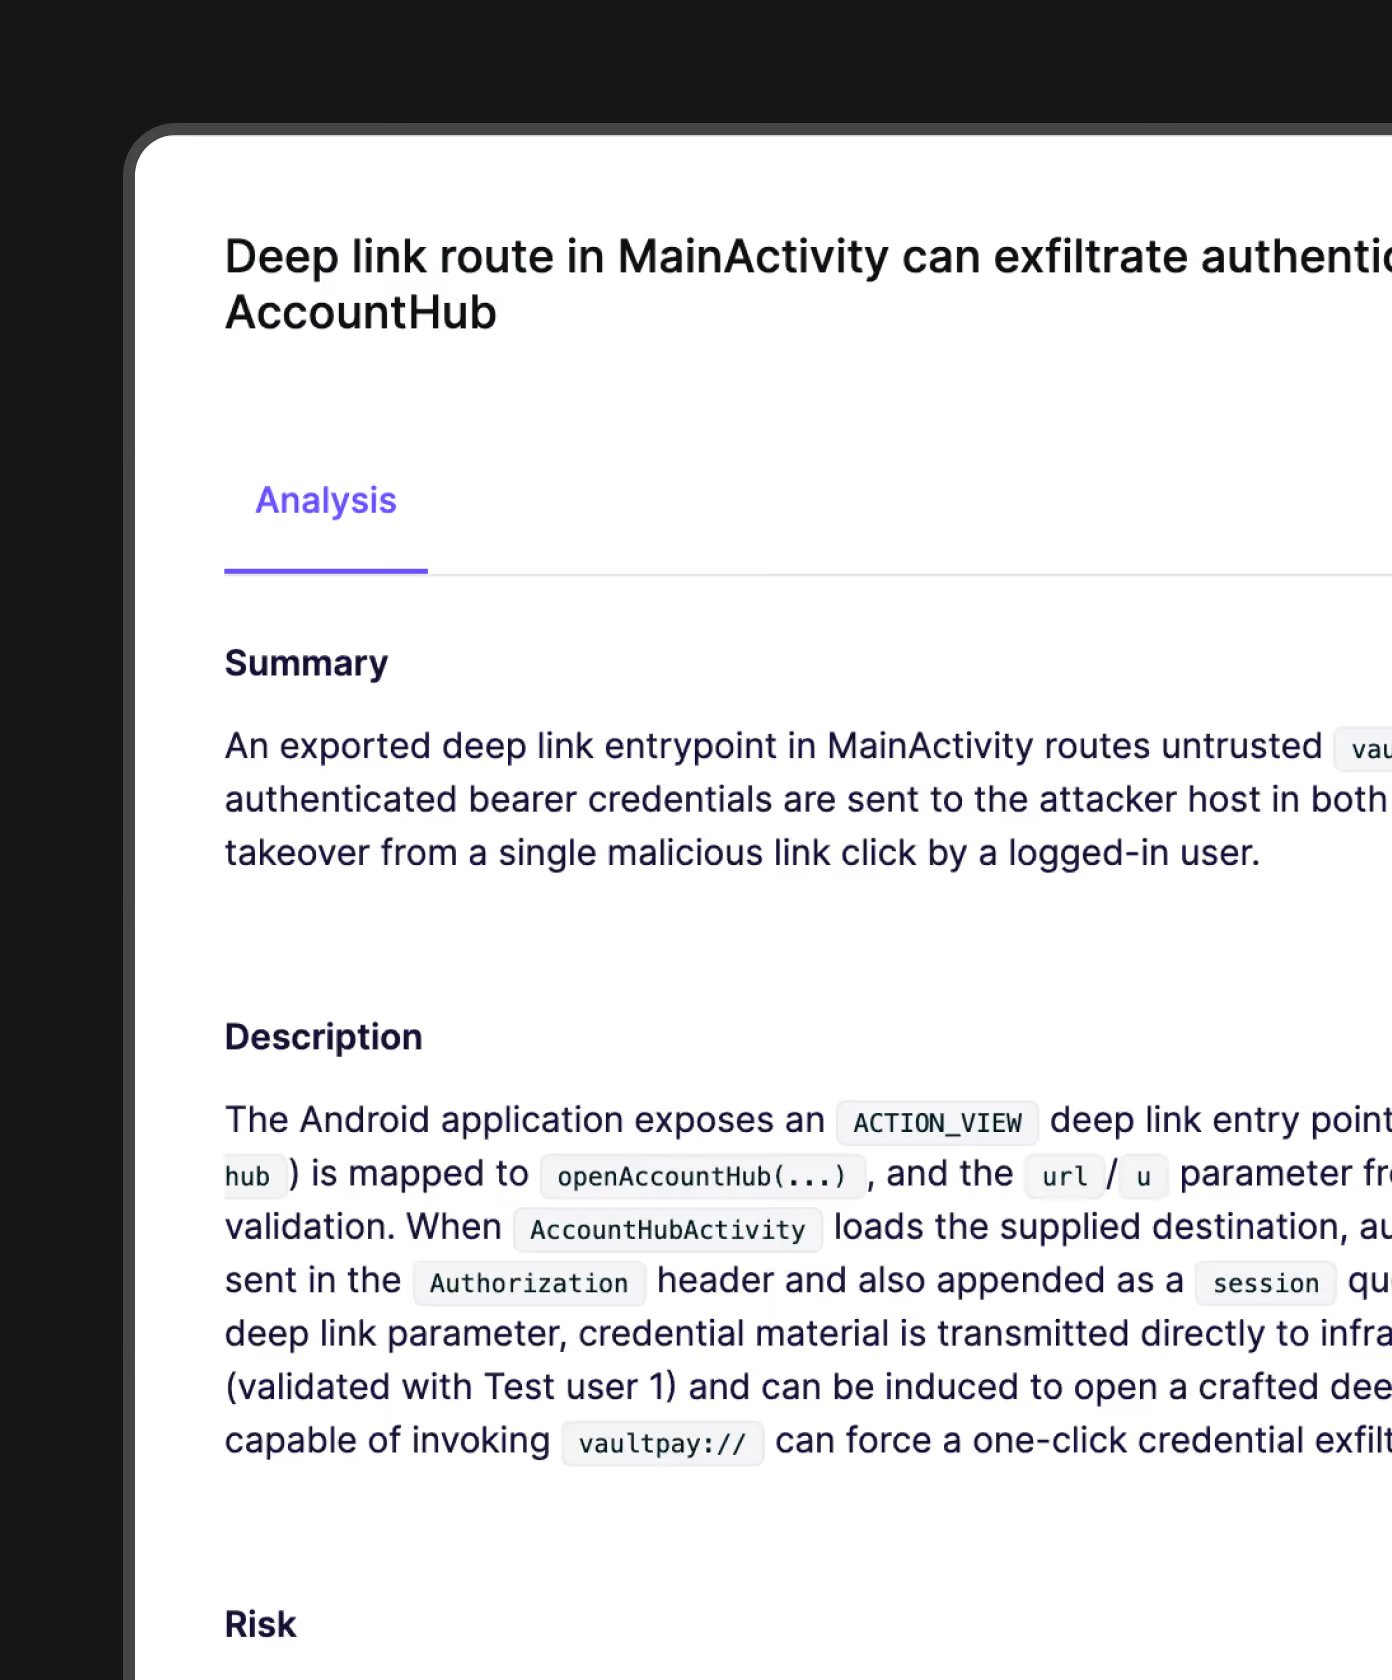
Führen Sie Ihre Android-Penetrationstests durch und beheben Sie die festgestellten Schwachstellen – ganz automatisch
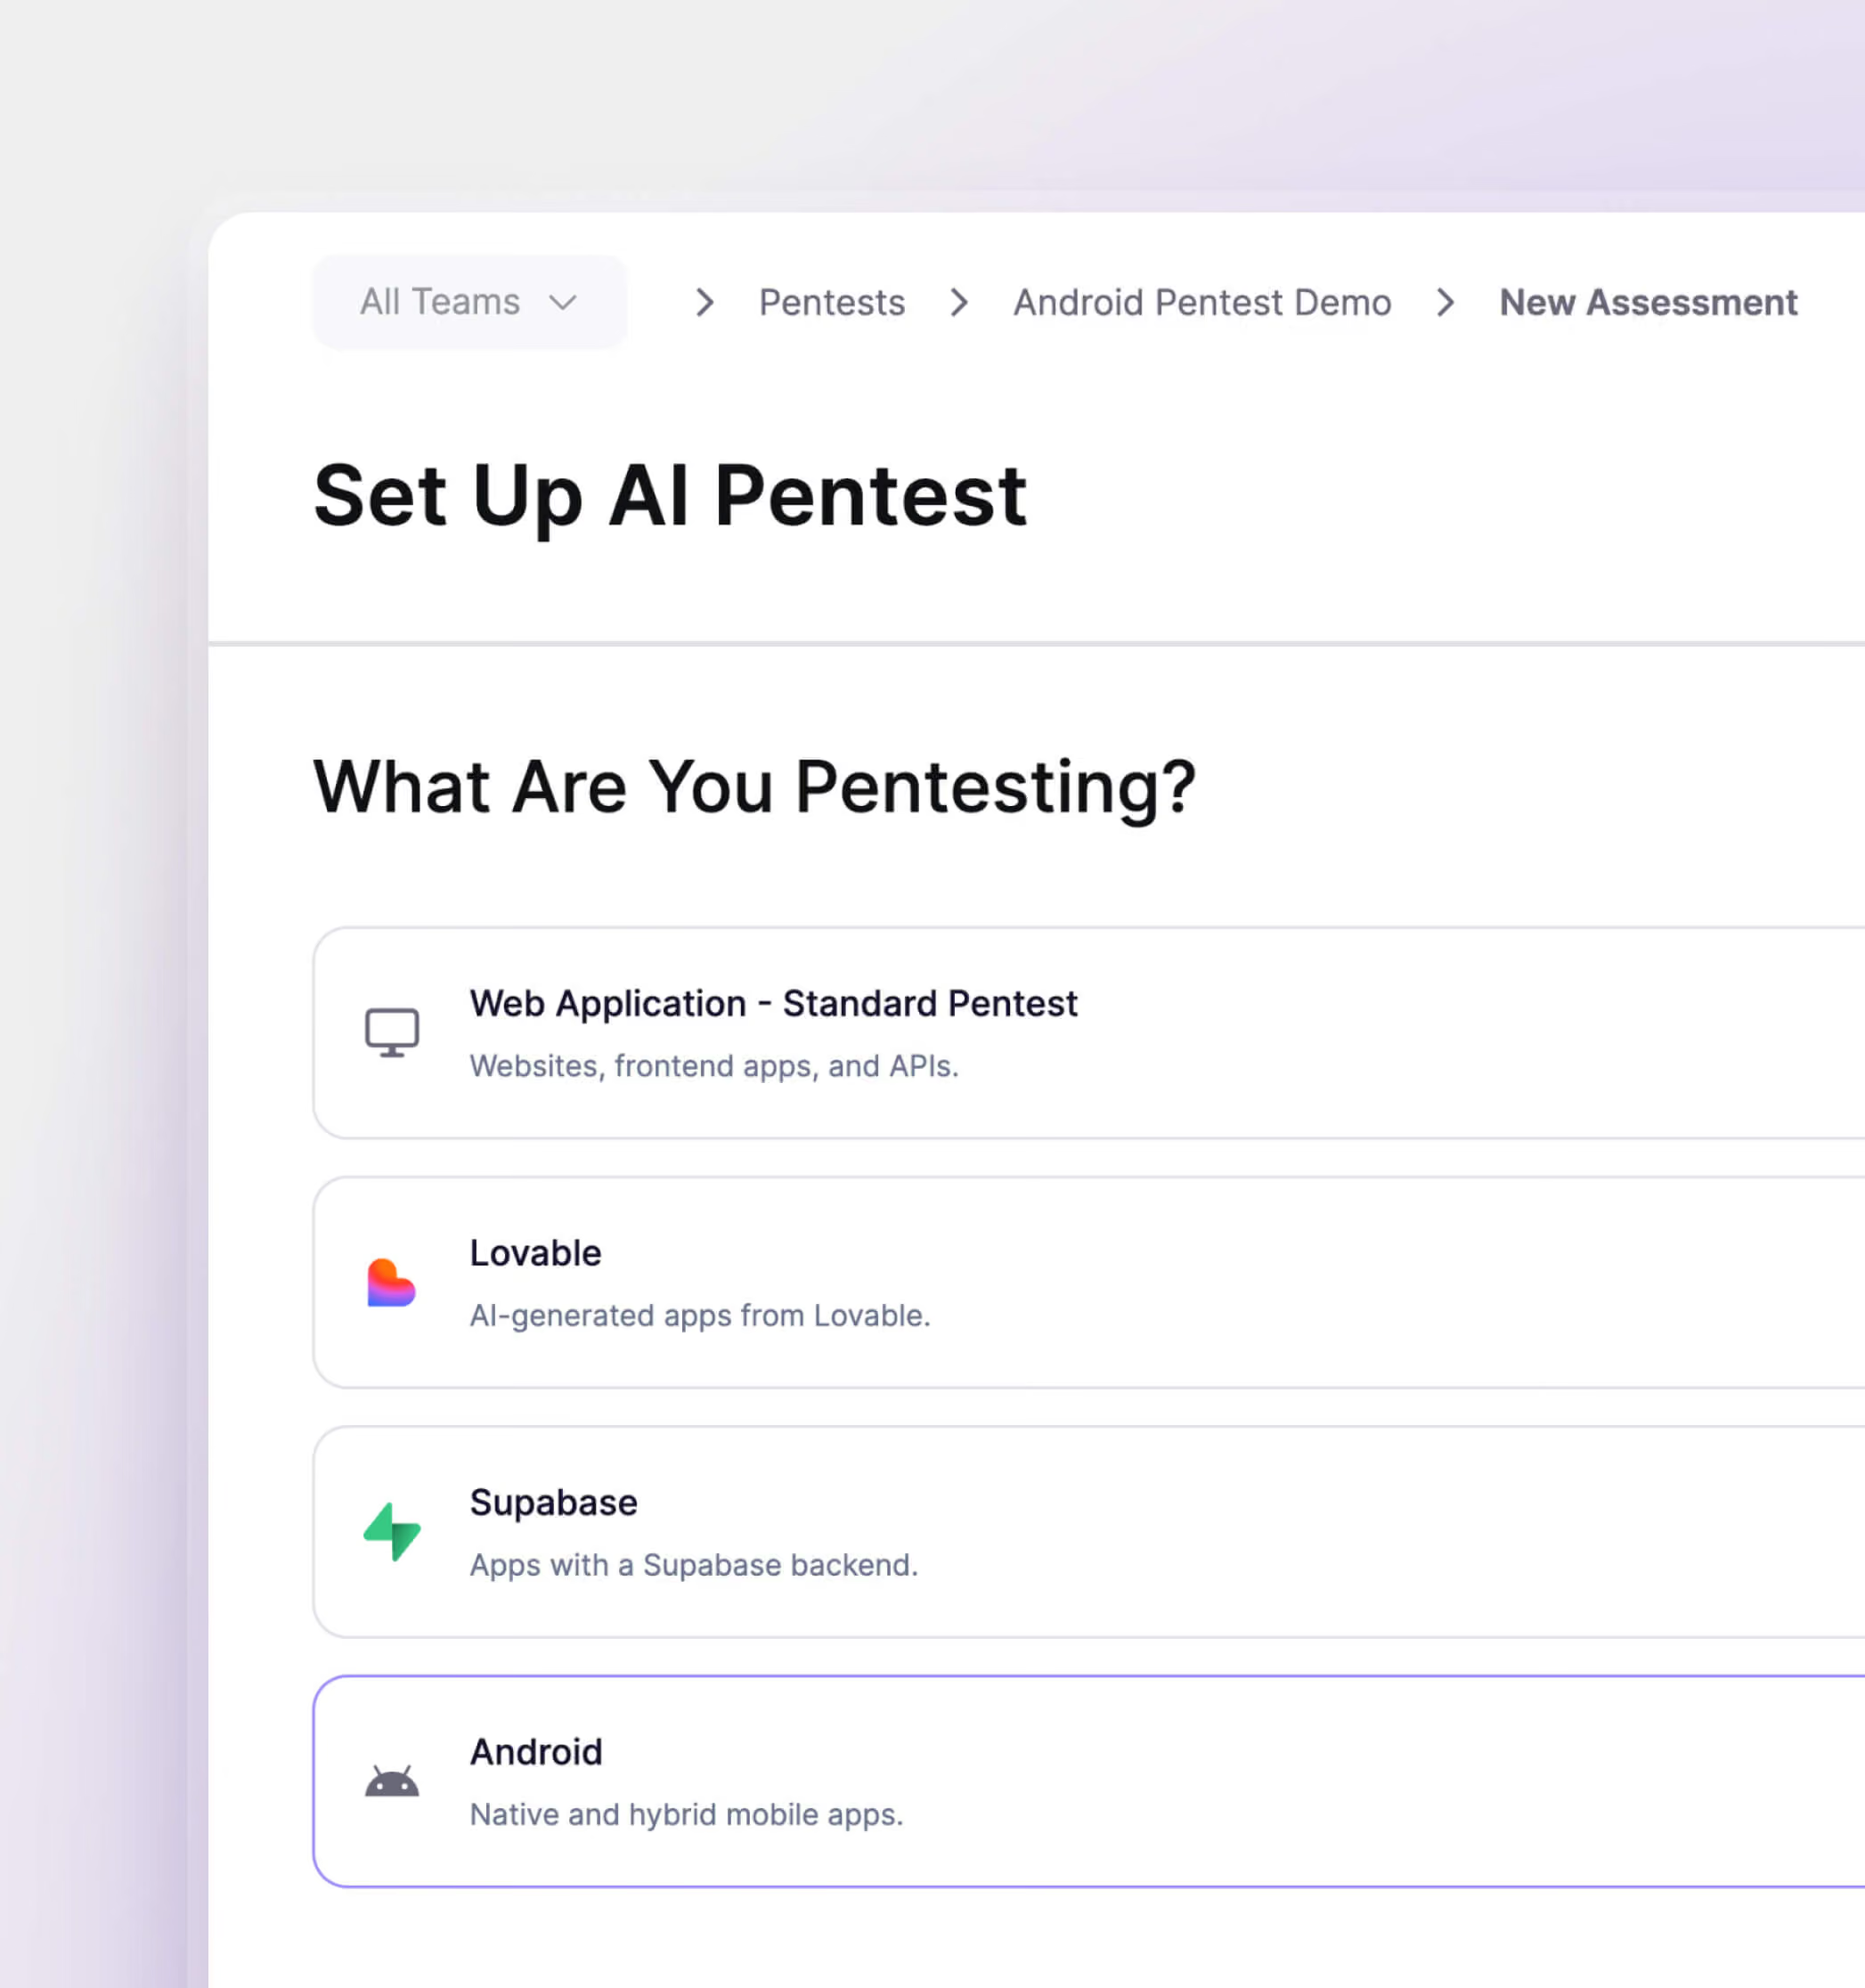
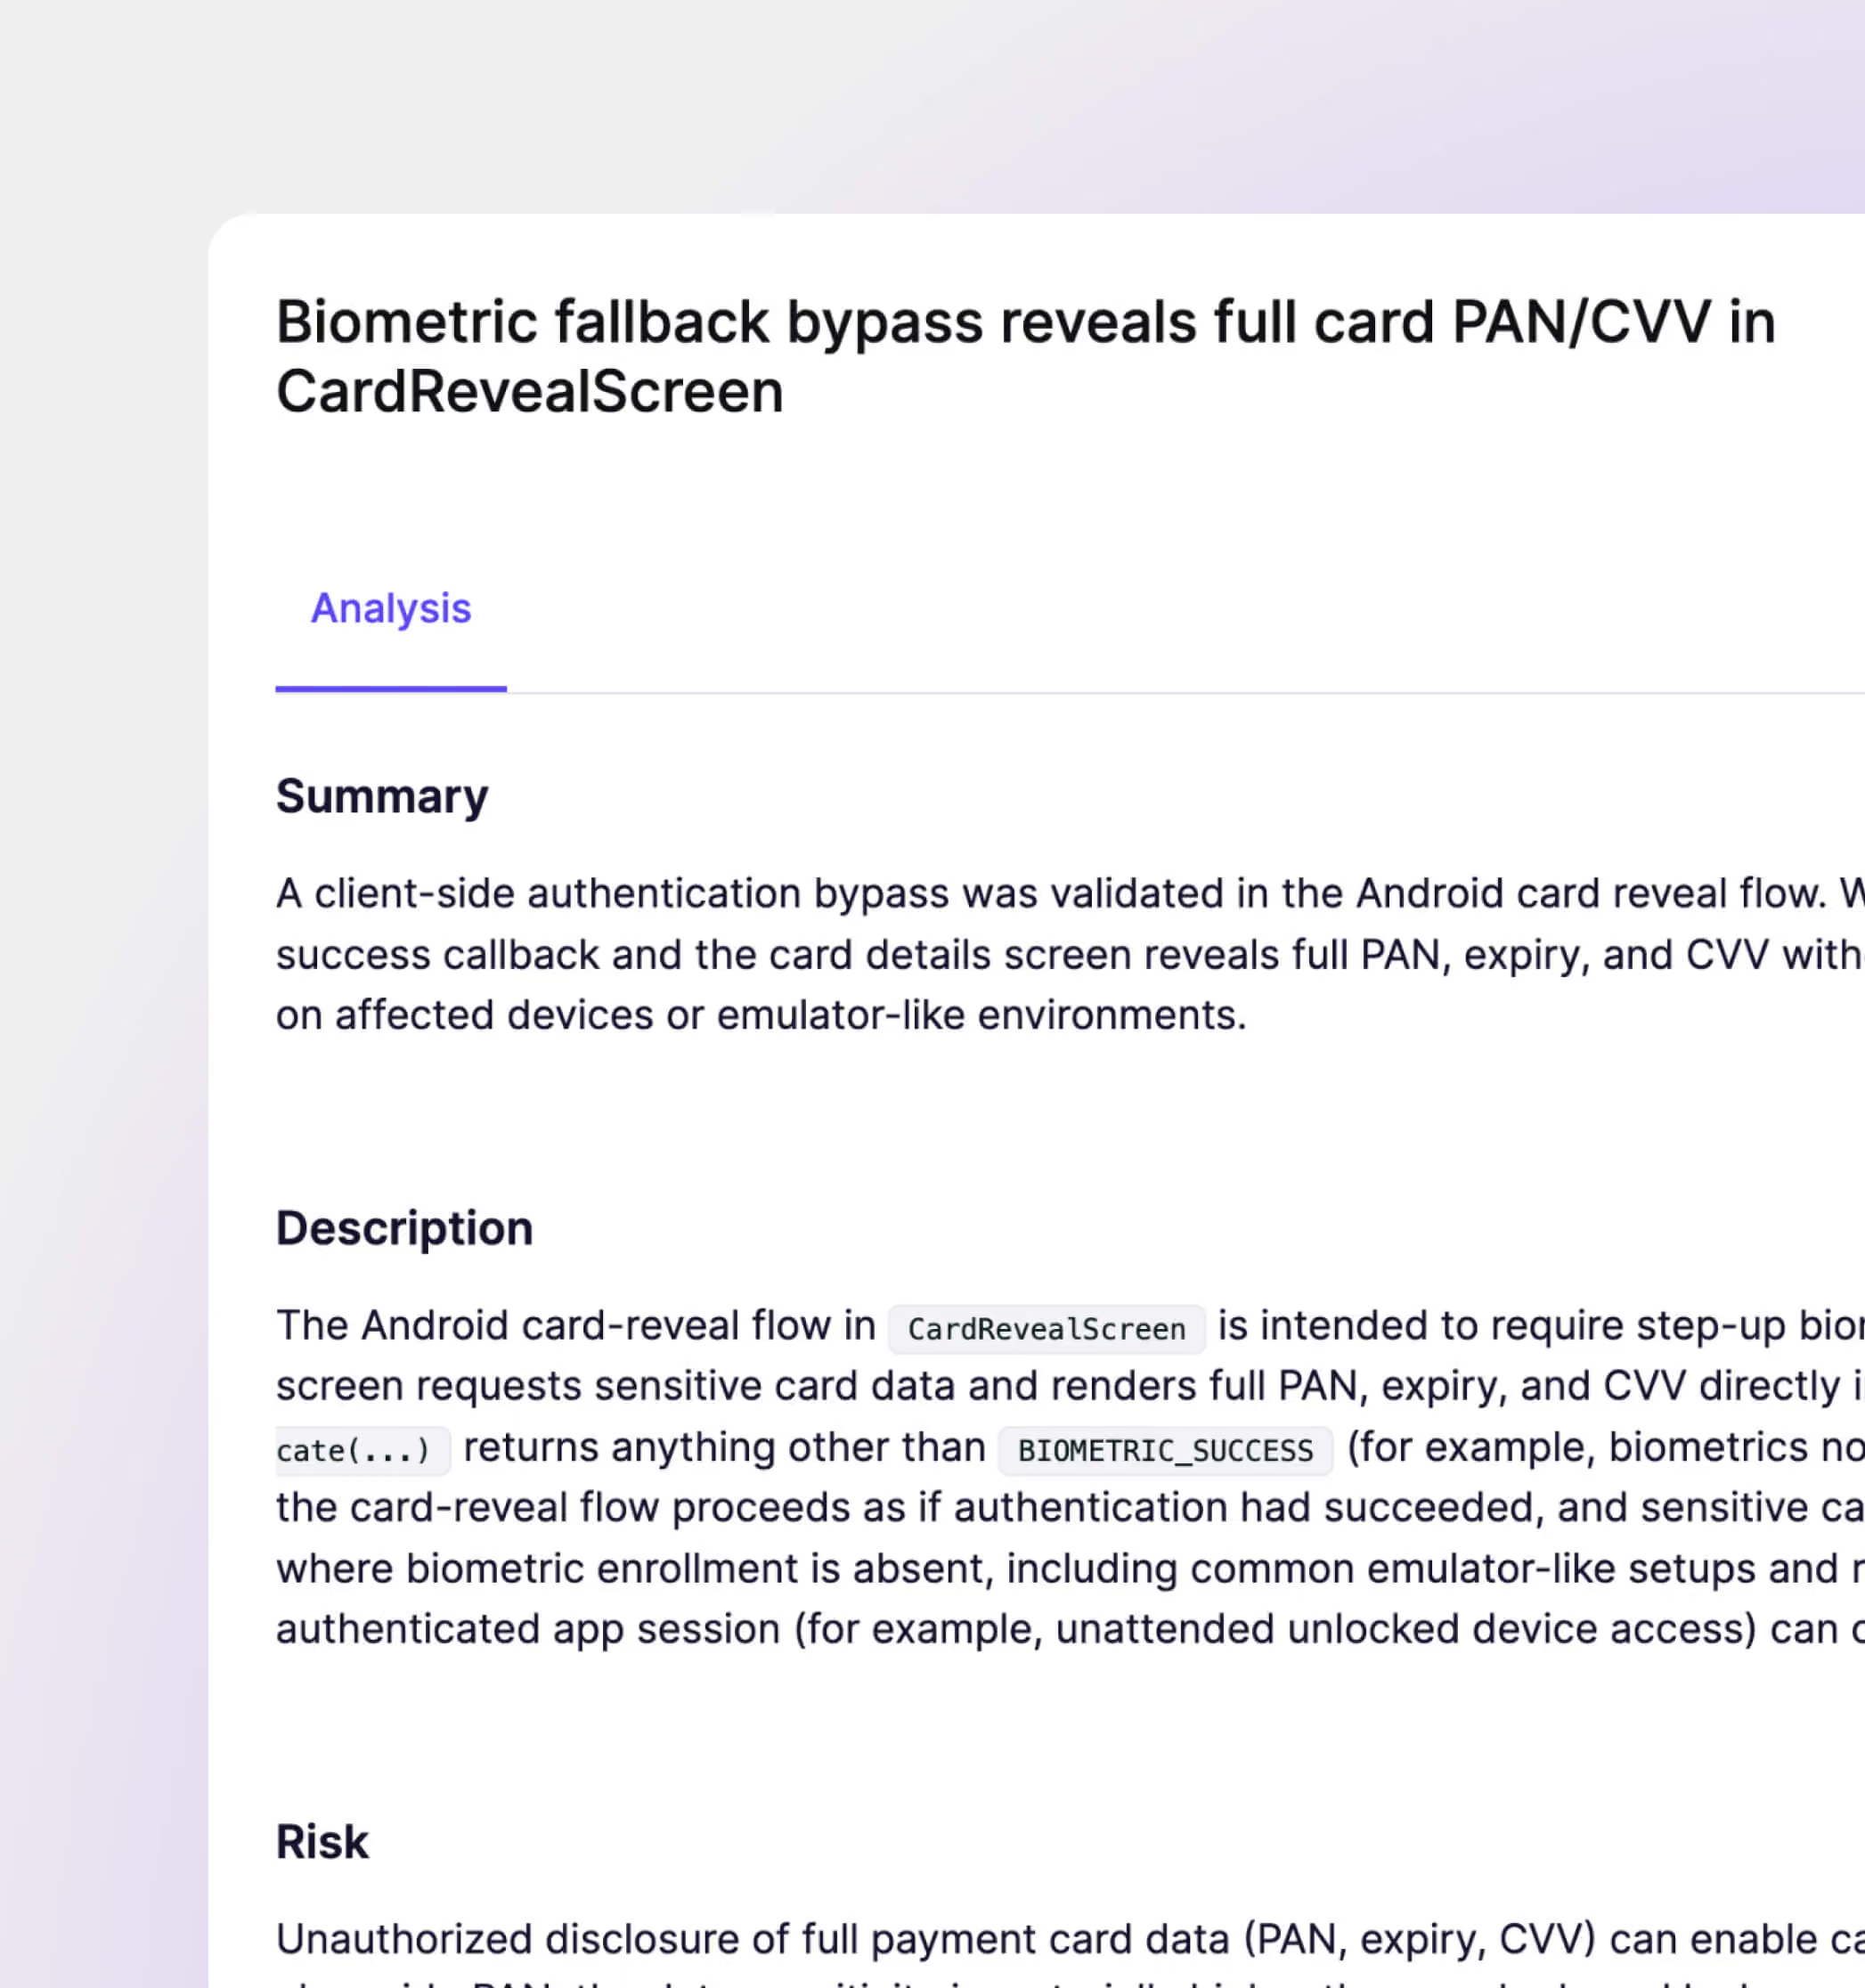
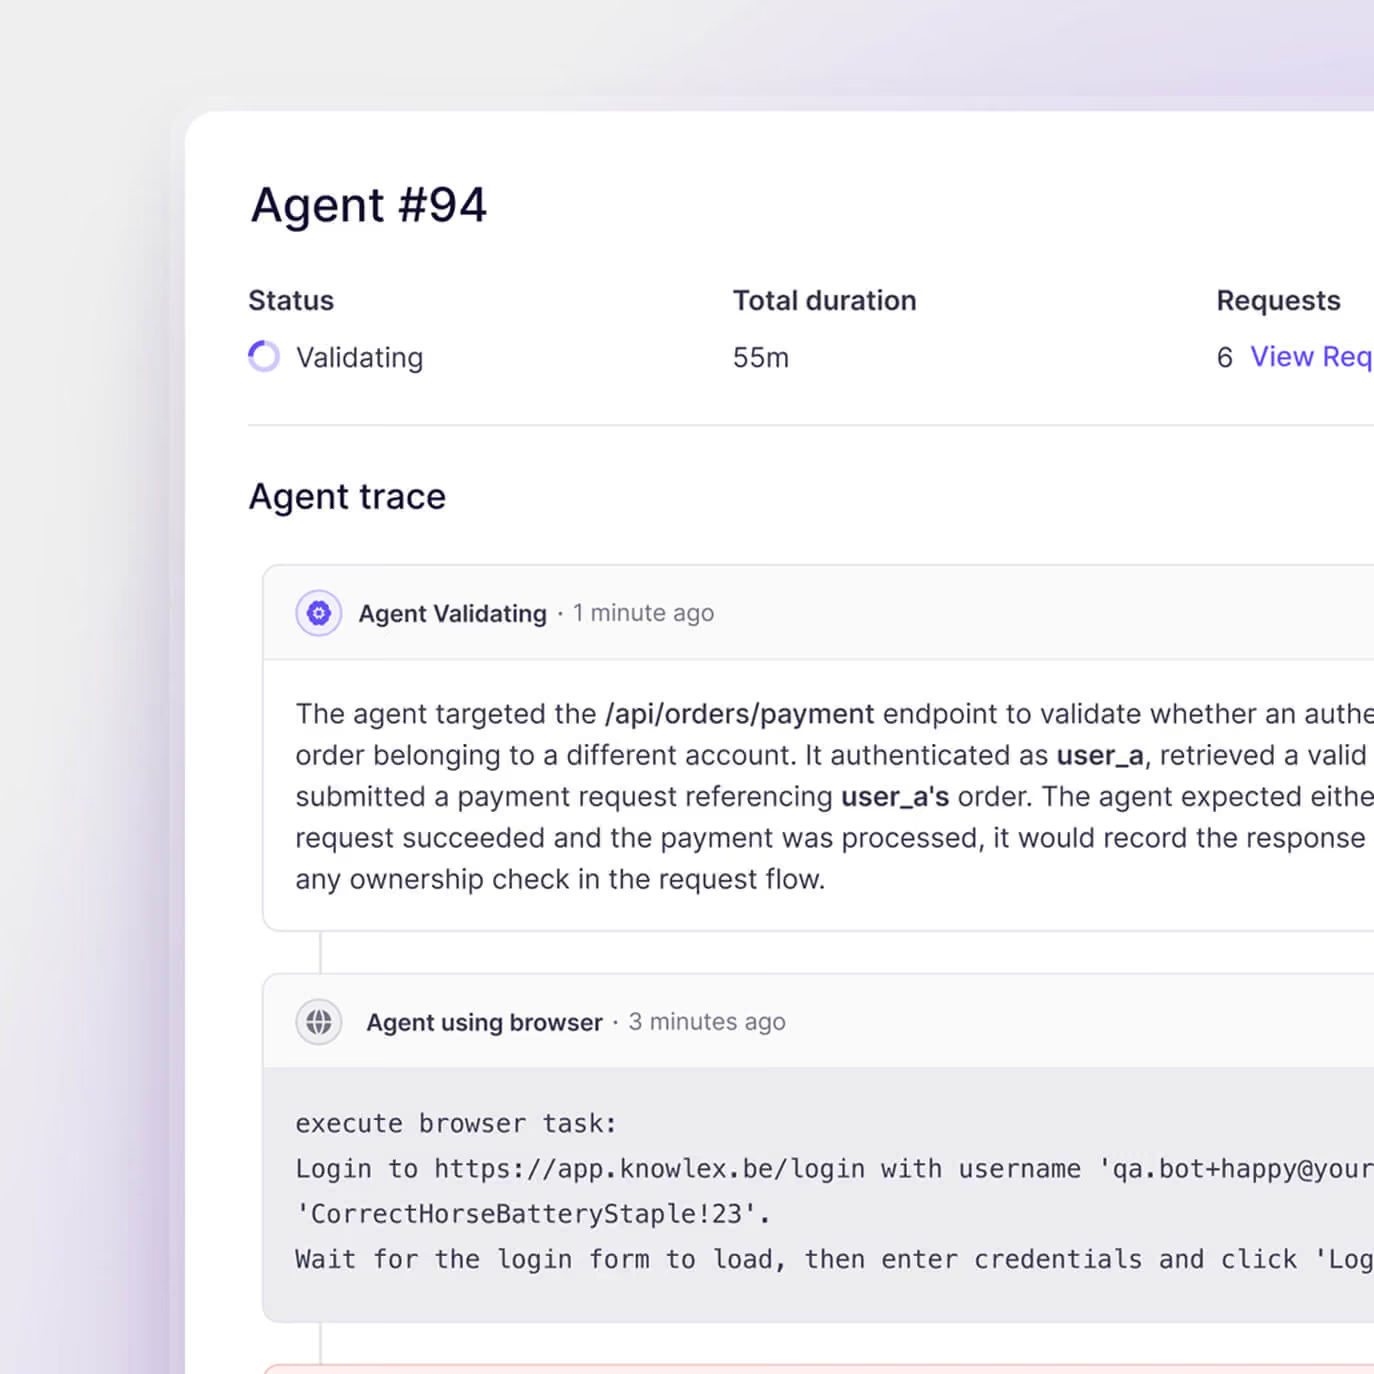
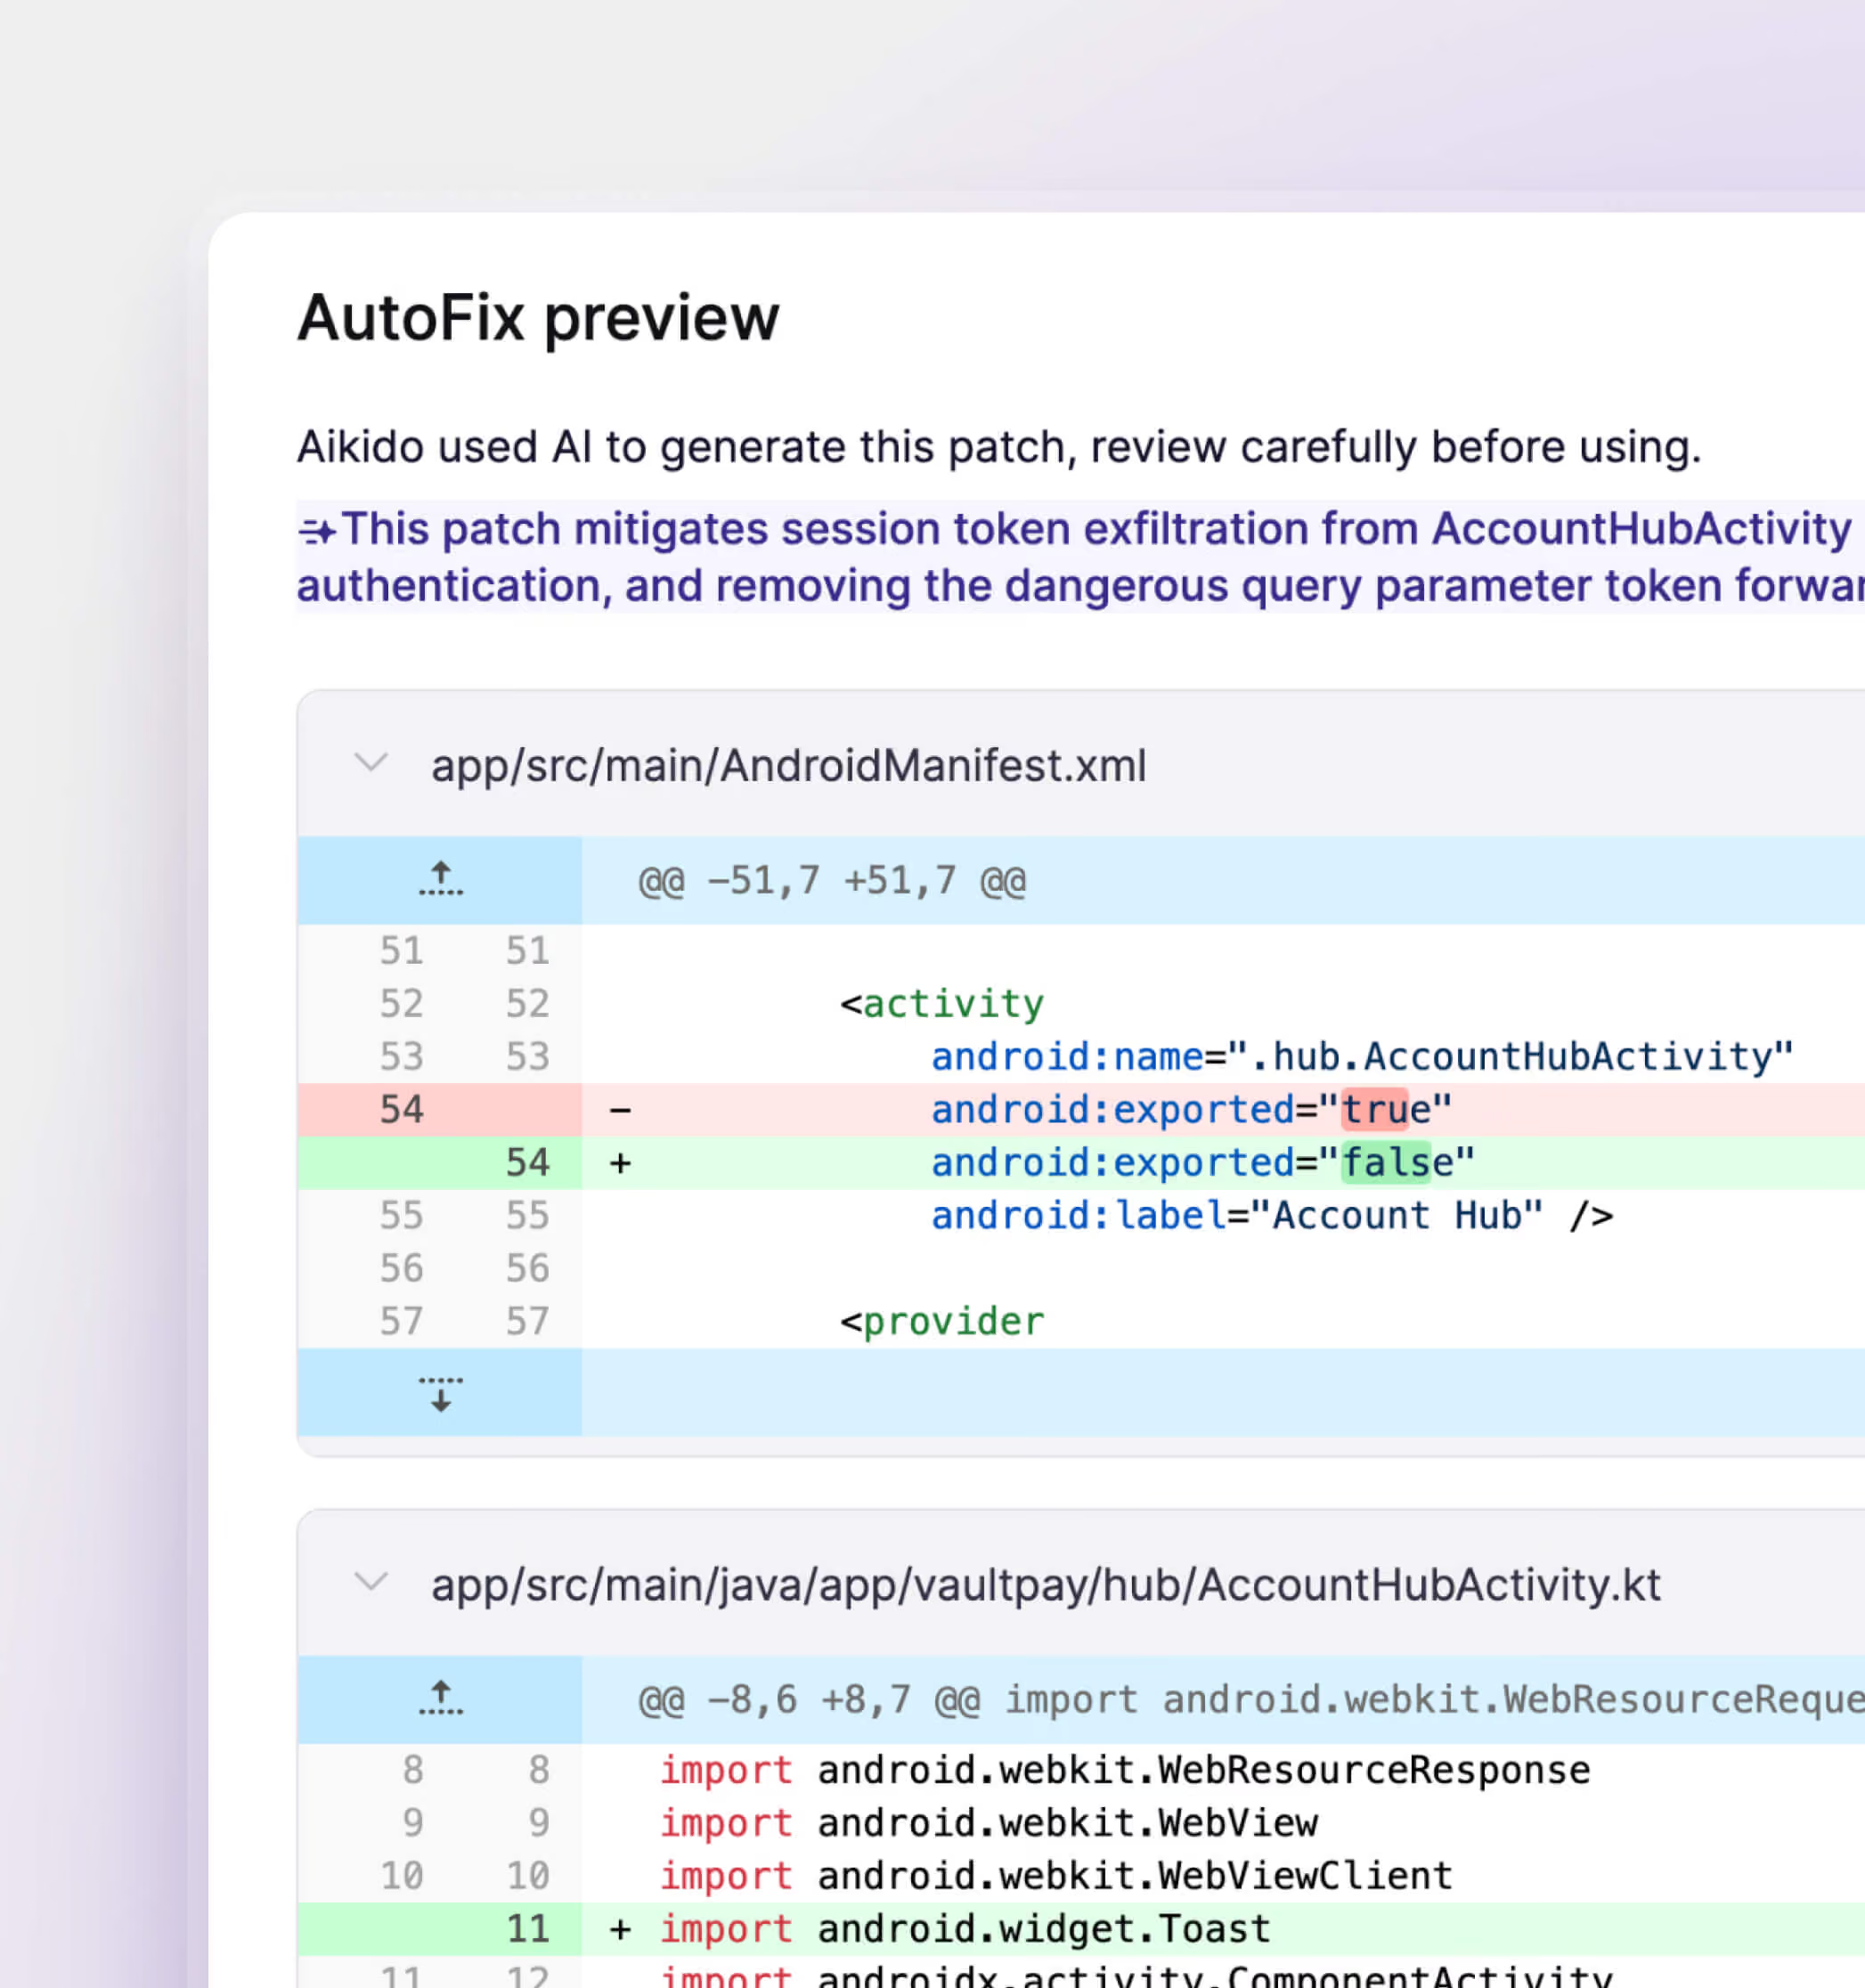
Sehen Sie unseren Pentest in Aktion
In 30 Minuten: tauchen Sie ein in das Wesentliche, verstehen Sie die AI-Technologie, testen Sie gemeinsam.

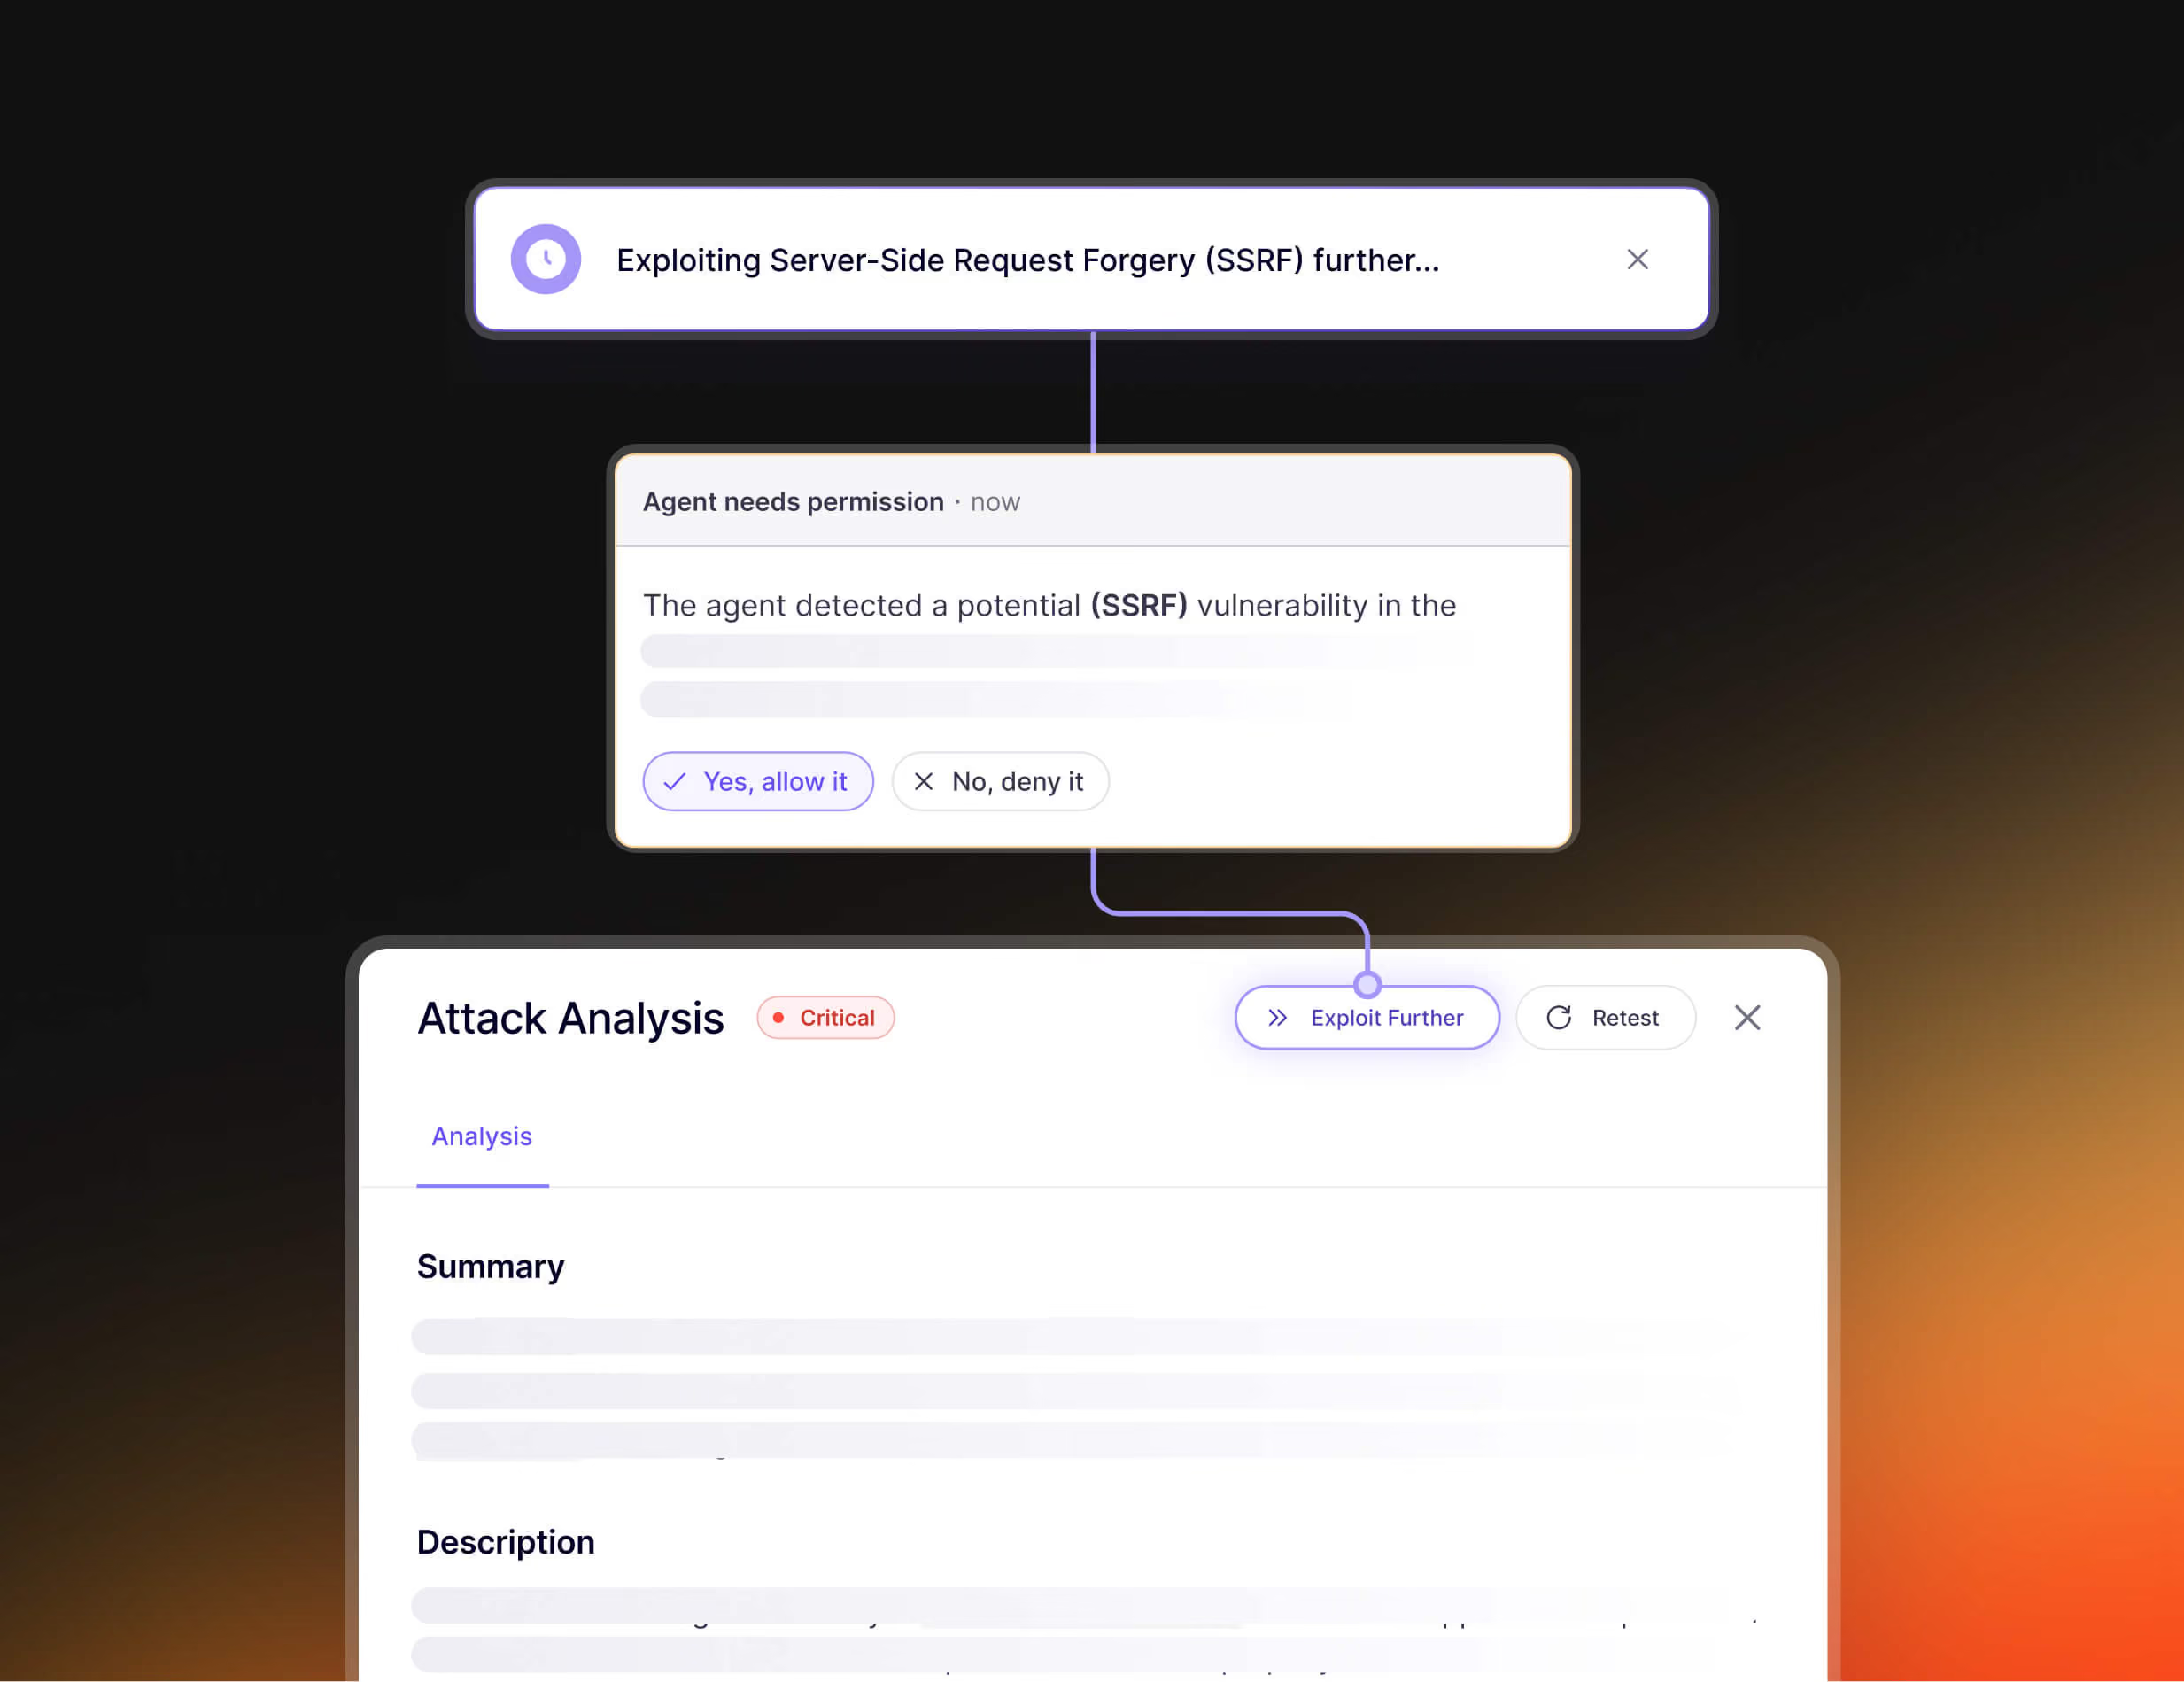
Kritische Befunde an das Personal weiterleiten
So funktioniert's
Wenn der Pentest beginnt, werden Funktionen und Endpunkte der Anwendungen abgebildet.


Hunderte von Agenten werden auf diese Features und Endpunkte entsandt, wobei jeder in die Tiefe geht und sich auf seinen Angriffsvektor konzentriert.
Für jeden Befund wird eine zusätzliche Validierung durchgeführt, um False Positives und Halluzinationen zu vermeiden.
Android-Prüfungen werden auf Basis von Credits abgerechnet, deren Preis sich nach dem Umfang richtet
Lade die APK hoch und füge den Quellcode hinzu.
Wähle dein Profil aus.
Aikido zeigt die Kreditkosten vor dem Start an.

Starten Sie einen Android-Penetrationstest in 5 Minuten
Automatisierte Penetrationstests, die menschliche Kreativität mit maschineller Geschwindigkeit verbinden.
Erkennen, nutzen und validieren Sie Schwachstellen in Ihrer Android-Anwendung – ganz nach Bedarf.

Häufig gestellte Fragen zu Android-Penetrationstests

AikidoDie Mitarbeiter von [Name] installieren Ihre echte Android-App, melden sich als Nutzer an und greifen sie so an, wie es ein Angreifer tun würde, wobei sie sowohl die App als auch deren Backend gleichzeitig durchgehen. Zu jedem bestätigten Problem werden außerdem die genauen Schritte zur Reproduktion angegeben.
Die Planung eines manuellen Tests dauert Tage oder Wochen, er findet nur einmal statt, testet eine Version, die zum Zeitpunkt der Durchführung bereits veraltet ist, und verliert dann an Aktualität, da Sie auch nach Erhalt des Berichts weiterhin Updates veröffentlichen. Android KI-Penetrationstests läuft, wann immer Sie möchten, und liefert innerhalb weniger Stunden reproduzierbare, durch Exploits bestätigte Ergebnisse.
In der Regel innerhalb weniger Stunden. Laden Sie Ihre APK hoch, fügen Sie einen Link zu Ihrem Quellcode hinzu, legen Sie einen Testnutzer an, und schon beginnen die Agenten, die App zu testen.
Der Zugriff auf den Quellcode ist erforderlich, da wir derzeit ausschließlich White-Box-Penetrationstests für Android unterstützen. Mit dem Quellcode und der laufenden App vor sich kann der Agent Logikfehler aufdecken, an denen Black-Box-Scans einfach vorbeigehen.
Der Build darf weder „Certificate Pinning“ verwenden noch über Root-Erkennung, Emulator-Erkennung oder eine aktivierte RASP-Funktion verfügen. Diese Schutzmaßnahmen verhindern, dass die Agenten die App auf einem Testgerät installieren und instrumentieren. Laden Sie daher einen Build hoch, bei dem diese Funktionen deaktiviert sind.
Alles, was man von einem Android-Penetrationstest erwarten würde, einschließlich unsicherer WebView-Nutzung, Missbrauch von Deep-Links und exportierten Komponenten, Problemen bei der clientseitigen Authentifizierung, Injection-Schwachstellen, fehlerhafte Zugriffskontrolle, schwacher Sitzungsverwaltung und unsicherem API-Verhalten. Außerdem werden Schwachstellen in der Geschäftslogik und Autorisierungsprobleme wie IDORs, mandantenübergreifender Zugriff und Authentifizierungsumgehungen aufgedeckt, indem das vorgesehene Verhalten der App analysiert wird.
Befunde werden erst gemeldet, nachdem die Agenten sie erfolgreich ausgenutzt und anhand der Live-App bestätigt haben. Kann ein Angriffsversuch nicht validiert werden, wird er verworfen und erscheint nicht in Ihren Ergebnissen.
Da „ Aikido “ Ihren Code bereits versteht, generiert „AutoFix“ eine gezielte Änderung für eine bestätigte Sicherheitslücke und eröffnet einen Pull-Request, sodass Ihr Team die Korrektur prüfen und nach eigenem Ermessen zusammenführen kann. Um die Korrektur zu bestätigen, kompilieren Sie die App neu und laden Sie die neue APK hoch, um sie im gleichen Umfang erneut zu testen.
Sie legen fest, welche Ziele die Agenten angreifen dürfen und welche sie lediglich erreichen können. Der Datenverkehr läuft über einen Proxy, der jede Anfrage anhand dieses Umfangs überprüft; die Agenten starten standardmäßig im nicht-destruktiven Modus, und vor der Bewertung werden Vorabprüfungen durchgeführt. Sollte etwas schiefgehen, wird der Test automatisch unterbrochen und kann sofort gestoppt werden.
Ja. Bei jedem Durchlauf wird ein auditfähiger Penetrationstest-Bericht erstellt, der validierte Ergebnisse, einen Proof-of-Exploit sowie Empfehlungen zur Behebung der Schwachstellen enthält.
AikidoDie Agenten erreichten die Abdeckung durch menschliche Tester und übertrafen diese in einigen Fällen sogar, indem sie konsequent mehr Pfade untersuchten, einschließlich tiefgreifender Logikfehler, die einem manuellen Tester normalerweise entgehen. Der Unterschied liegt in der Häufigkeit: Ein manueller Penetrationstest findet einmal statt, während die Agenten bei jedem Build erneut ausgeführt werden.