
Softwaresicherheit für FinTech
Von Compliance-intensiven Banking-APIs bis hin zu Hochgeschwindigkeits-Krypto-Börsen hilft Aikido FinTech-Teams, schnell zu liefern, Compliance einzuhalten und ihren SDLC zu schützen, ohne die Entwicklung zu verlangsamen.






Funktionen speziell für FinTech-Unternehmen
Sicherheit beschleunigen, Kundenvertrauen gewinnen
FinTech bewegt sich schnell, aber Sicherheit und Compliance dürfen nicht auf der Strecke bleiben.
Aikido hält Ihre Release-Zyklen sicher und auditbereit für DORA, PCI DSS und ISO 27001, sodass Sie Kunden, Partnern und Regulierungsbehörden Ihre Sicherheitslage nachweisen können.
Branchenführende Sicherheit, ausgelegt auf Geschwindigkeit und Glaubwürdigkeit
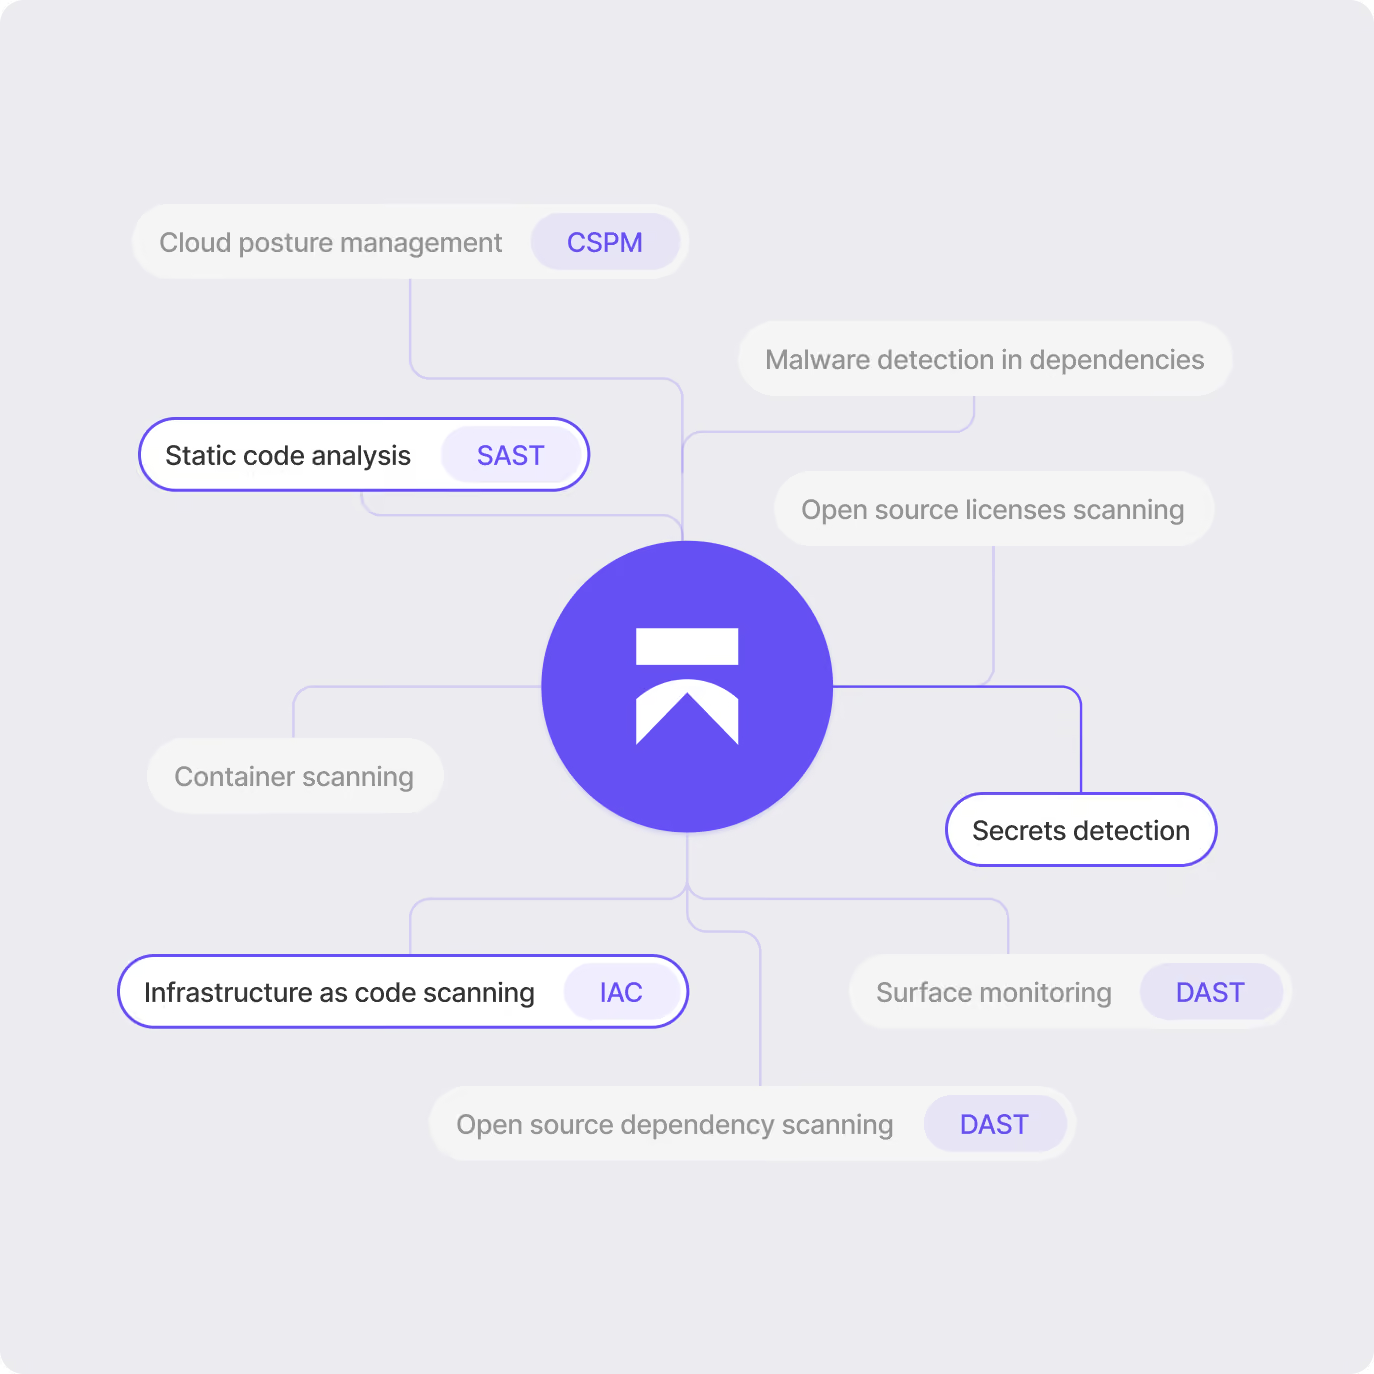
In der FinTech-Branche ist Glaubwürdigkeit die Währung. Aikido hilft Ihnen, die höchsten Sicherheitsstandards zu erfüllen, ohne die Bereitstellung zu verlangsamen.
Erkennung, Überwachung und Behebung vereinheitlichen
Probleme vor der Produktion beheben
Compliance mit prüfungsbereiten Berichten nachweisen
Mühelose Compliance
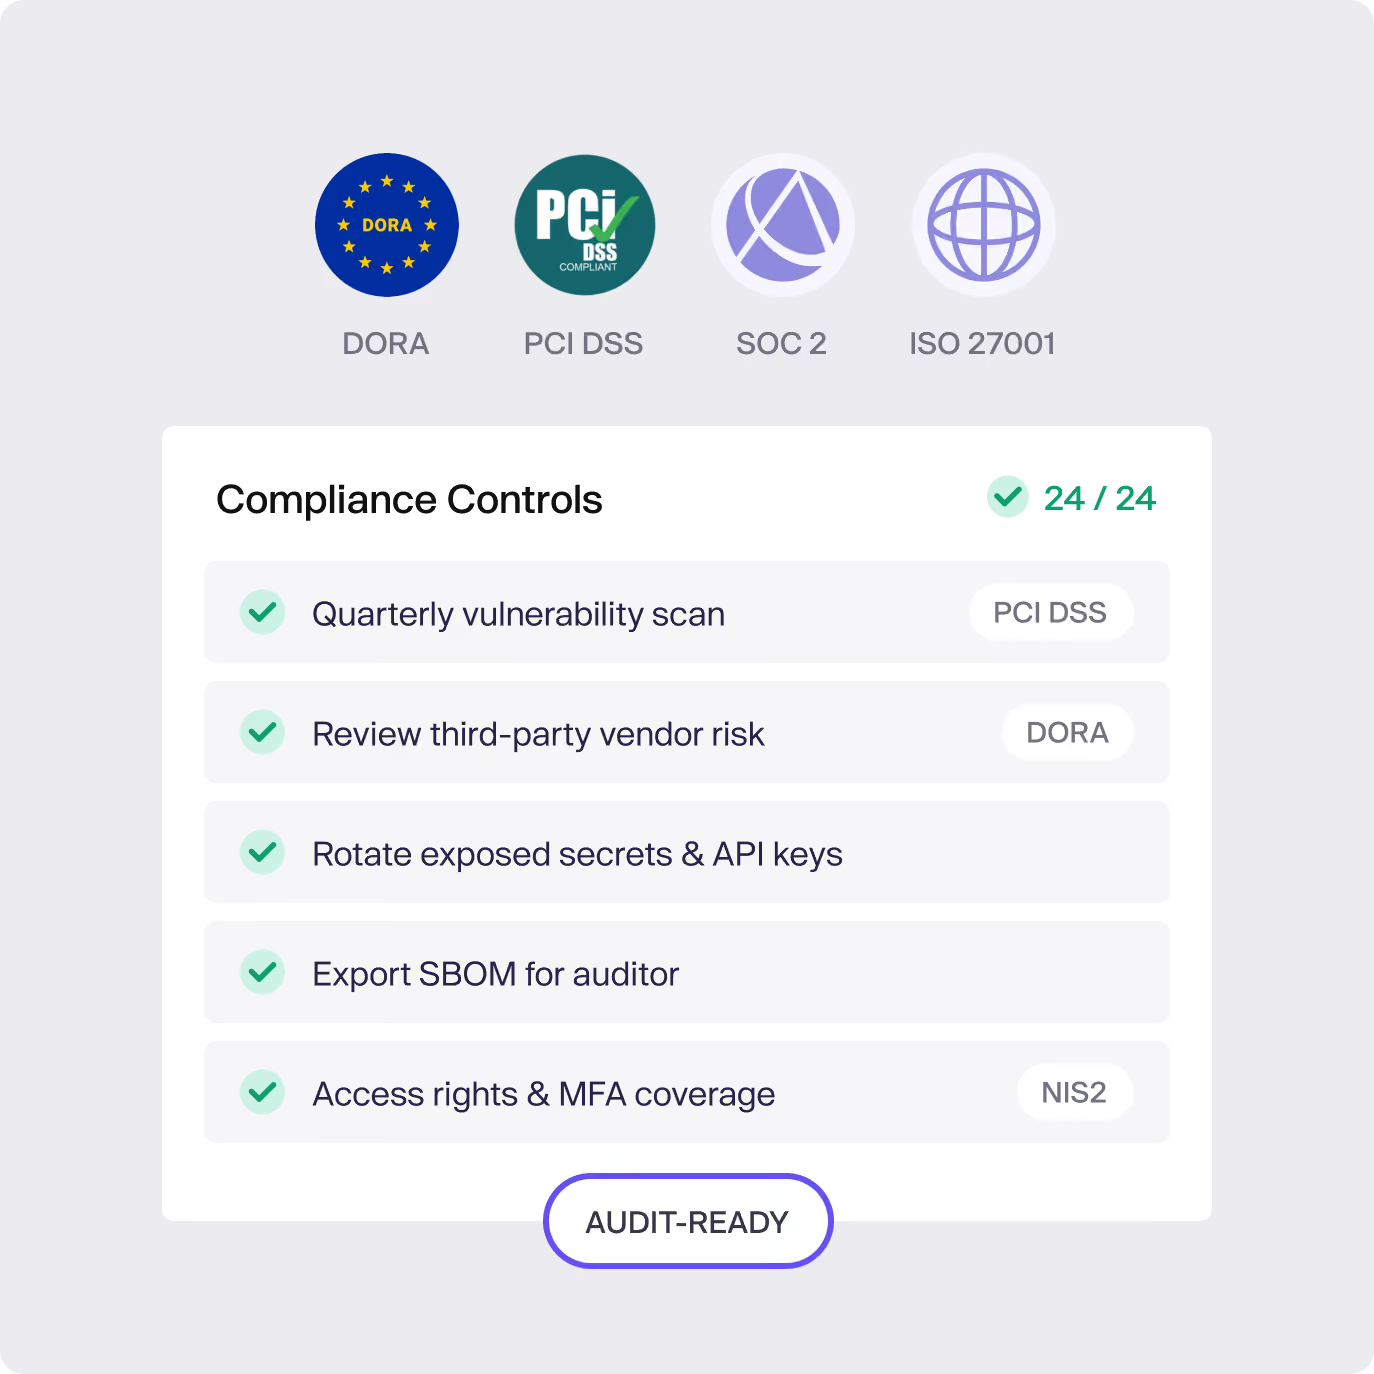
Von PCI DSS über DORA, ISO 27001, SOC 2 bis NIS2 ist Compliance in der FinTech-Branche eine Grundvoraussetzung. Aikido erleichtert das Erreichen und Aufrechterhalten der Zertifizierung mit automatisierten Kontrollen, klaren Berichten und einer schnelleren Audit-Vorbereitung.
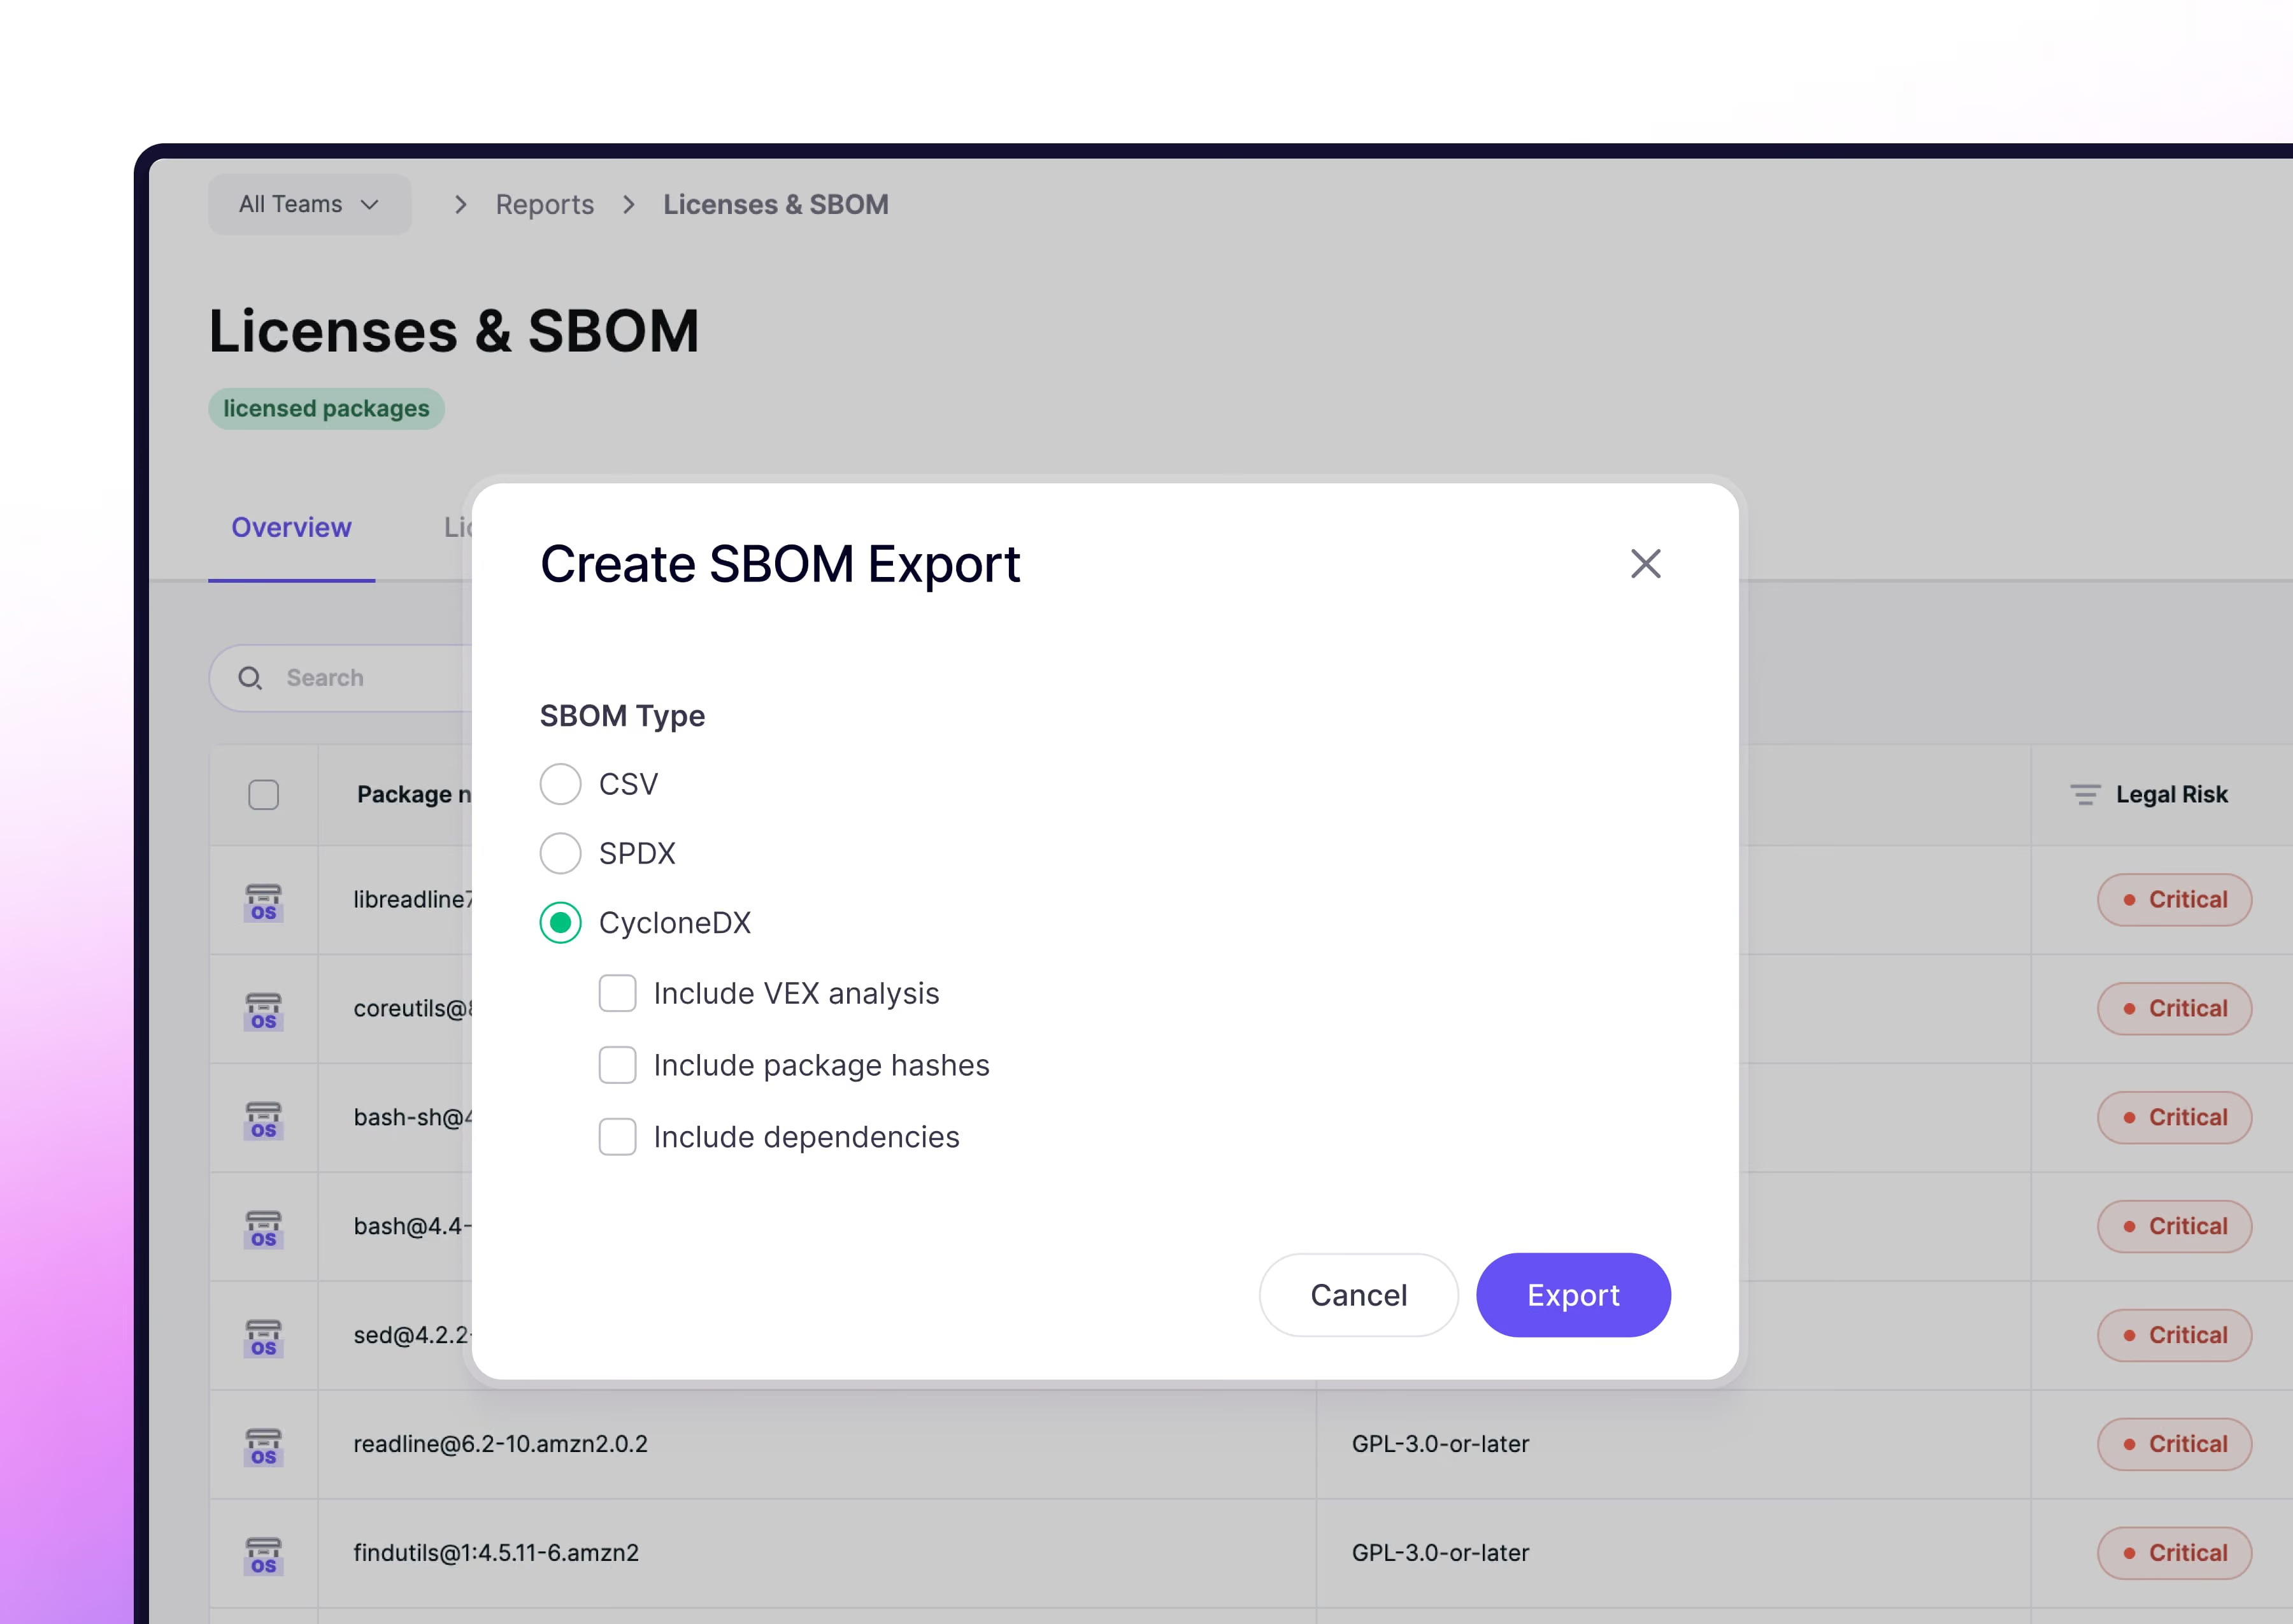
Automatisieren Sie SBOMs, OSS-Lizenzprüfungen und NIS2-konforme Berichte
Erstellen Sie prüfbereite Nachweise für DORA, PCI DSS und mehr
Liefern Sie klare Nachweise an Partner, Auditoren und Aufsichtsbehörden
Reduzieren Sie den Compliance-Overhead mit integrierten Kontrollen und Berichtsfunktionen
Autonomes KI-Penetrationstests
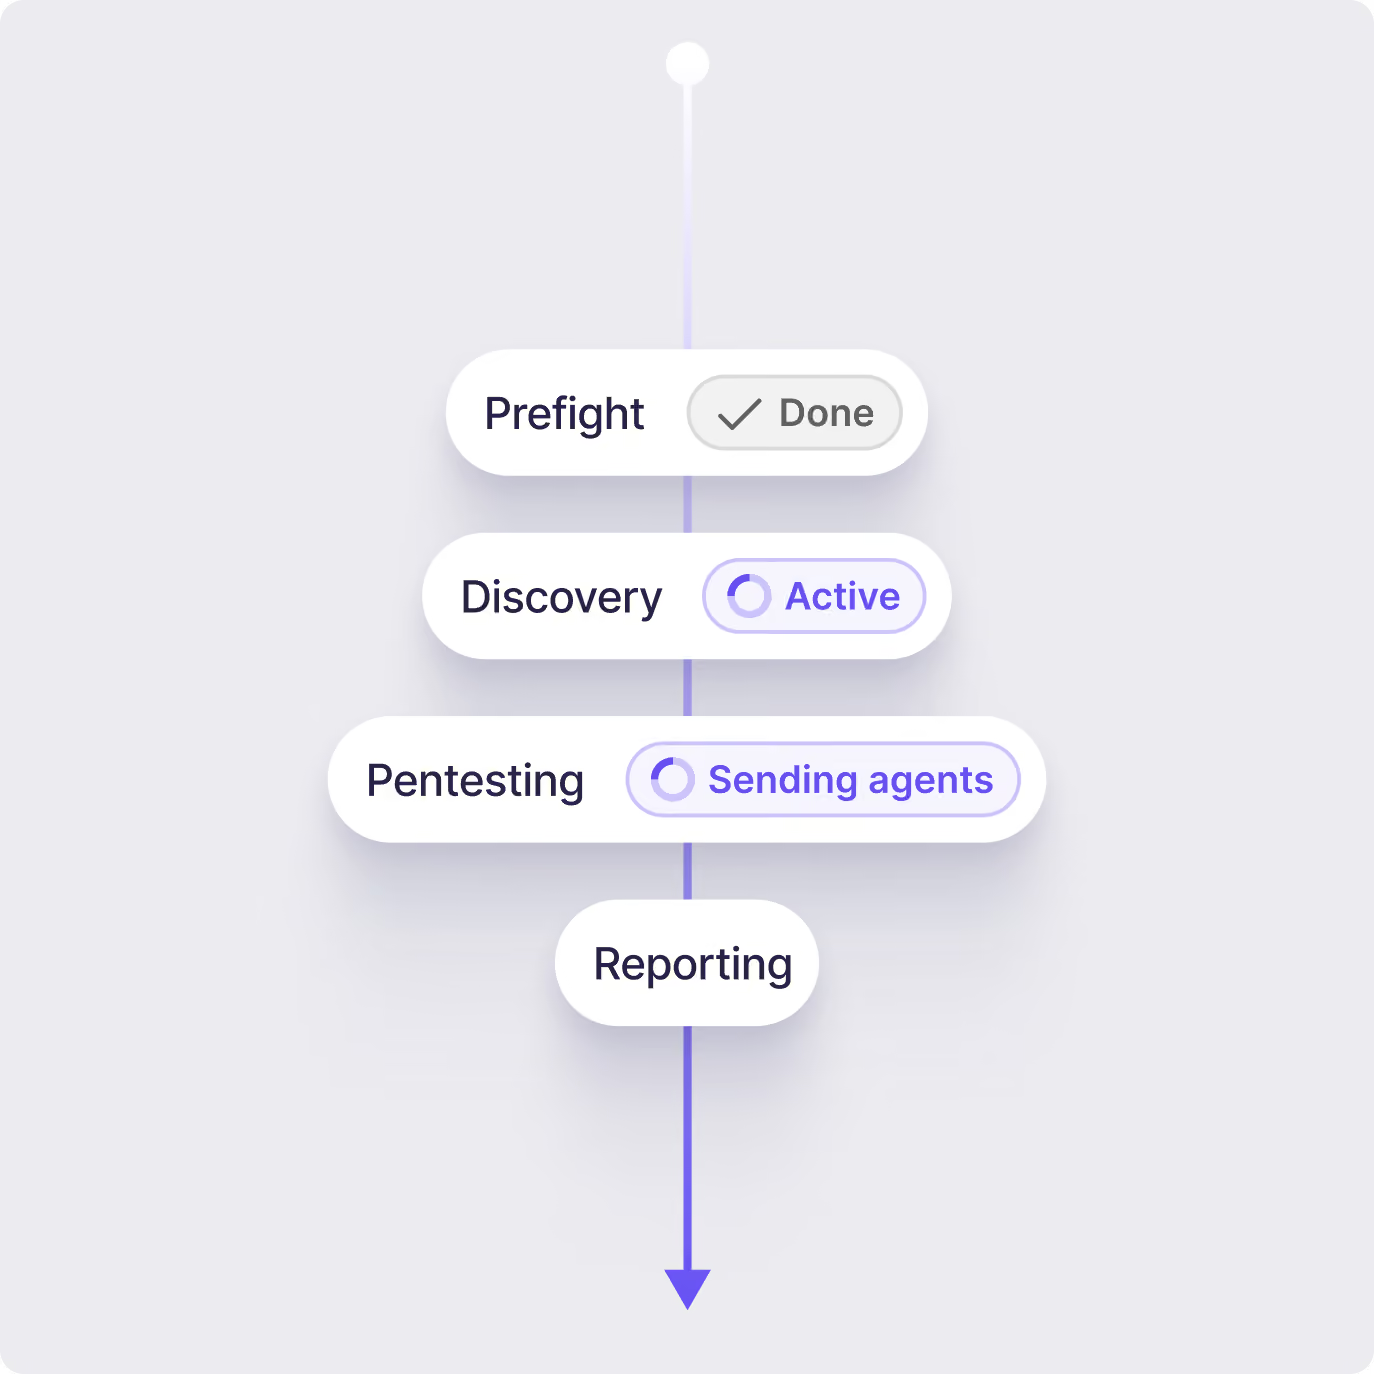
Beim Thema Sicherheit geht es nicht nur um Scans, sondern darum zu verstehen, wie echte Angreifende vorgehen. Unsere KI-Agenten analysieren Ihren Code sowie bereitgestellte Web-Apps oder APIs, simulieren echtes Angreiferverhalten und liefern innerhalb weniger Stunden einen verifizierten SOC2- und ISO27001-konformen Bericht.
End-to-End Angriffspfade: Potenziell ausnutzbare Routen über Code, Cloud und Laufzeit hinweg abbilden.
Exploit-Simulationen: Testen Sie reale Techniken ohne Risiko für die Produktion.
Priorisiertes Risiko: Konzentrieren Sie sich auf die Schwachstellen, die Angreifer tatsächlich ausnutzen würden.
Krypto & Web3-fähig
Krypto-Teams benötigen proaktive Verteidigung. Aikido fügt In-App-Laufzeitschutz hinzu, um Exploits in Echtzeit zu stoppen, und unser Open Source Threat Feed deckt Risiken auf, die andere übersehen.
Open Source Threat Feed: Menschlich verifizierte Informationen, Zehntausende Schwachstellen und Malware-Pakete aufgedeckt (inkl. Lücken in NVD/GitHub)
Laufzeitschutz: Angriffe blockieren, während sie in Ihrer App stattfinden
Frühwarnung bei Zero-Days in kritischen Open-Source-Abhängigkeiten
Alles, was Sie sich von Sicherheitstools schon immer gewünscht haben




Bringen Sie Ihre Compliance unter Dach und Fach.
Aikido führt Prüfungen durch und generiert technische Kontrollnachweise für ISO 27001:2022, SOC 2 Typ 2, den PCI Security Standard und für DORA. Die Automatisierung technischer Kontrollen ist ein großer Schritt zur Erreichung der Compliance.
ISO 27001:2022
ISO 27001 ist besonders relevant für FinTech-Unternehmen. Dieser weltweit anerkannte Standard stellt sicher, dass Sie einen systematischen Ansatz für die Verwaltung sensibler Unternehmensinformationen verfolgen, wobei Vertraulichkeit, Integrität und Verfügbarkeit gewährleistet sind. Aikido automatisiert eine Vielzahl technischer Kontrollen nach ISO 27001:2022.
SOC 2 Typ 2
SOC 2 ist ein Verfahren, das sicherstellt, dass Ihre Dienstleister Ihre Daten sicher verwalten, um die Interessen Ihrer Organisation und die Privatsphäre ihrer Kunden zu schützen. Zeigen Sie Ihr Engagement für Datenschutz, indem Sie SOC2 einhalten. Aikido automatisiert alle technischen Kontrollen und vereinfacht den Compliance-Prozess erheblich.
DORA
Der Digital Operational Resilience Act (DORA) ist eine EU-Verordnung, die Finanzinstitute dazu verpflichtet, ihre Abwehrmaßnahmen gegen IT-bezogene Risiken zu stärken. Aikido hilft bei der DORA-Compliance, indem es die Erkennung und Behebung von Sicherheitslücken automatisiert und kontinuierliche Überwachung, Vorfallberichterstattung und das Management von Drittanbieter-Risiken ermöglicht, wie es die DORA-Verordnung vorschreibt.
Datensicherheit der Zahlungskartenindustrie
Der Payment Card Industry Data Security Standard (PCI DSS) erfordert eine Reihe von Sicherheitsstandards, die zum Schutz von Kartendaten während und nach Finanztransaktionen entwickelt wurden. Jede Organisation, die Kreditkarteninformationen verarbeitet, muss diese Standards einhalten, um die sichere Verarbeitung, Speicherung und Übertragung von Kartendaten zu gewährleisten. Aikido automatisiert viele technische Kontrollen.
"Einer unserer größten Erfolge ist, dass die Reibungsverluste zwischen dem Security-Team und unseren Entwickelnden der Vergangenheit angehören. Sie vertrauen darauf, dass sich ein Fund von Aikido auch wirklich lohnt."
Intergration in Ihre Compliance-Suite
Nutzen Sie eine Compliance-Suite? Aikido lässt sich in die Suite Ihrer Wahl integrieren.

Vanta
Der schnellste Weg zur Compliance. Sie sammelt 90 % der für Ihre Zertifizierung benötigten Nachweise.

Drata
Automatisiert Ihren Compliance-Prozess vom Start bis zur Audit-Bereitschaft und darüber hinaus.

Sprinto
Sprinto ist eine zentrale Plattform für alle Sicherheits-Compliances und Zertifizierungsaudits.

Thoropass
Thoropass ist eine End-to-End-Compliance-Lösung, die ein nahtloses Security-Audit-Erlebnis bietet.

Secureframe
Führende Plattform für die Automatisierung der Sicherheits-Compliance, die jede Compliance schnell und einfach macht.
SIEM
Zentralisieren Sie Ihre Sicherheitslogs und beschleunigen Sie die Bedrohungserkennung in einem einzigen Dashboard.
Werden Sie noch heute sicher,
schnell und kostenlos.
Verbinden Sie ein Repository, um herauszufinden, was die Reasoning-Agenten in Ihrer Codebasis finden. Oder führen Sie es parallel zu Ihrem aktuellen SAST aus und sehen Sie, was Ihnen entgeht.


FAQs für Fintechs

Wir klonen die Repositorys in temporären Umgebungen (wie z.B. Ihnen exklusive Docker Container). Diese Container werden nach der Analyse gelöscht. Die Dauer der Tests und Scans selbst beträgt etwa 1-5 Minuten. Alle Klone und Container werden danach grundsätzlich, jedes Mal, für jeden Kunden automatisch gelöscht.
Selbstverständlich! Wenn Sie sich mit Ihrem Git anmelden, gewähren Sie keinem Repo-Zugriff und wählen Sie stattdessen das Demo-Repo!
Nein! Im Gegensatz zu anderen sind wir vollständig API-basiert, es werden keine Agenten benötigt, um Aikido bereitzustellen! So sind Sie in wenigen Minuten einsatzbereit und wir deutlich weniger invasiv!