
Sicherheit vom Code zur Cloud für den öffentlichen Sektor
Aikido findet und priorisiert ausnutzbare Schwachstellen in Code, Container und Cloud bei jeder Änderung und behebt sie direkt für Sie. Automatisieren Sie ConMon-Nachweise und verhindern Sie das Anwachsen Ihrer POA&M.
FedRAMP-zertifiziert: Klasse C (Moderat)
Kontinuierliches RA-5-Scannen pro Commit statt quartalsweise
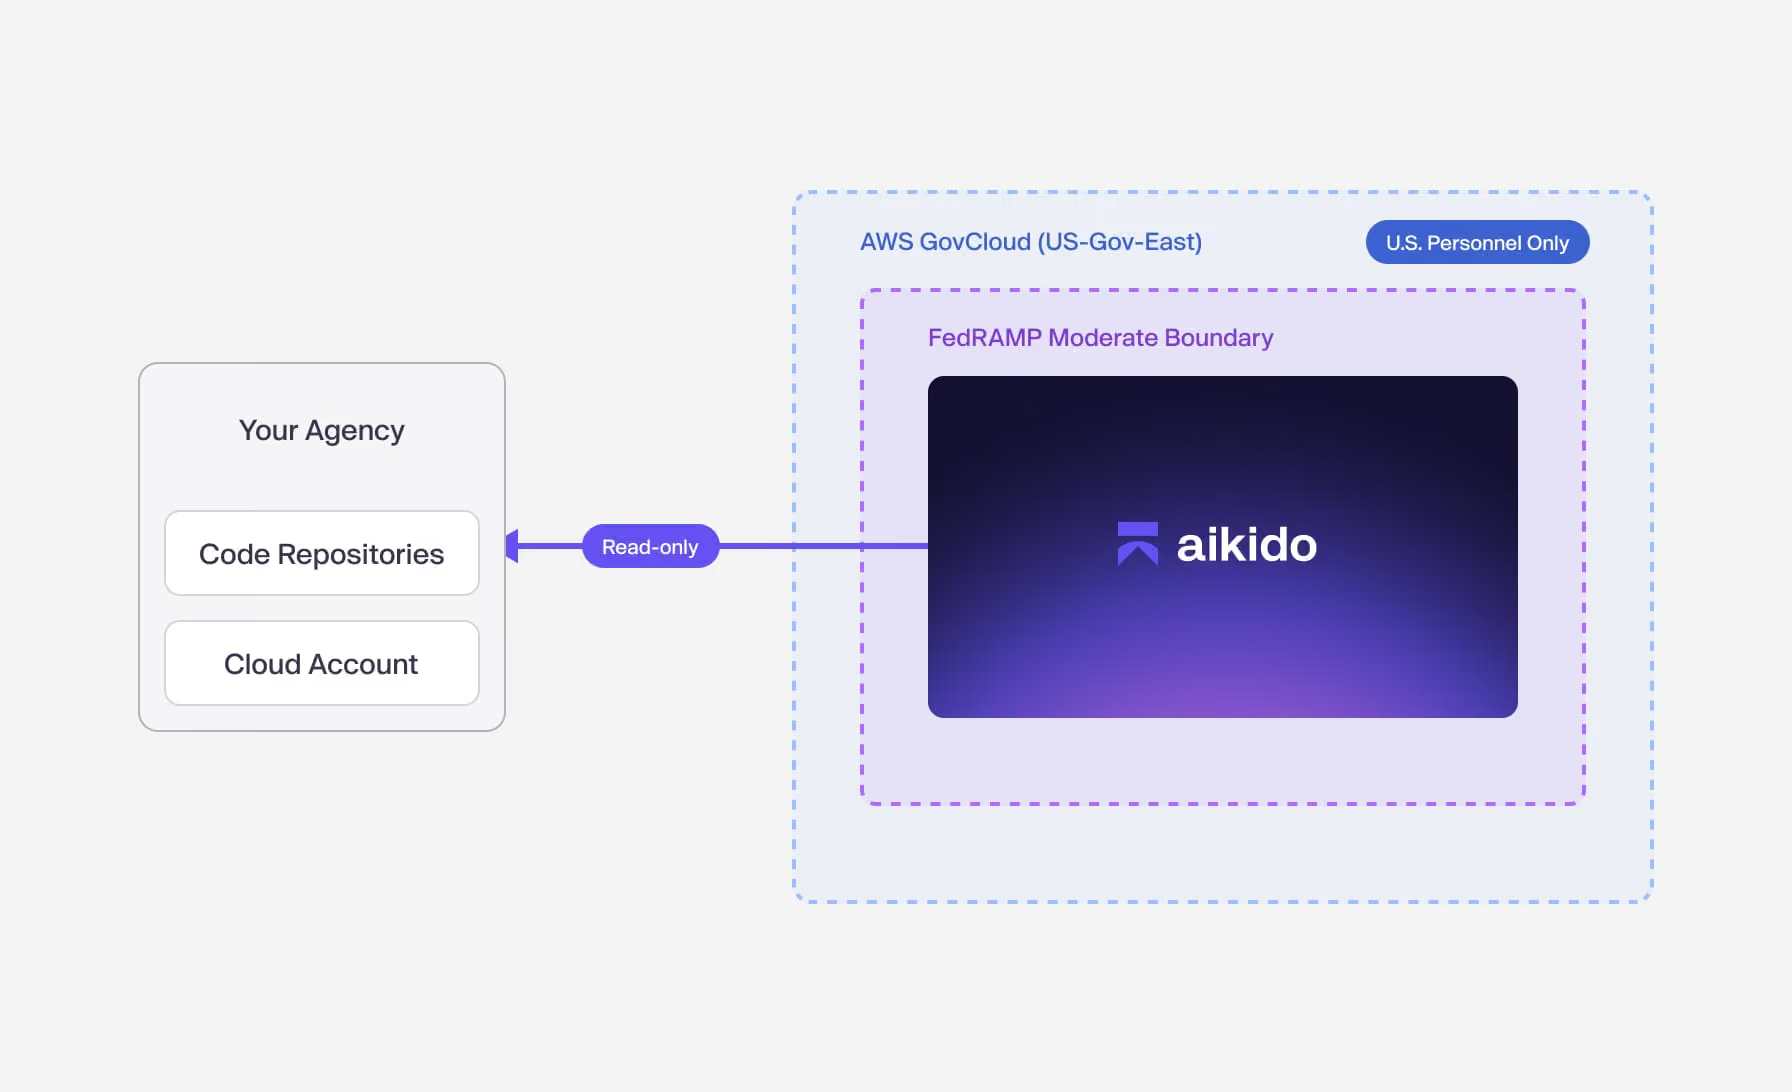
Bereitstellbar in AWS GovCloud und US-Gov-East
Vertraut bei Behörden und Technologieanbietern im Regierungssektor

Mehrere Bereitstellungsoptionen
FedRAMP (Cloud)
Aikido für Government SaaS in einer FedRAMP-autorisierten Umgebung. Der schnellste Weg für Behörden und Auftragnehmer, die eine autorisierte Cloud-Infrastruktur nutzen. Nichts muss von Ihnen gehostet oder gewartet werden.
Hybrid
Vollständig on-prem: Die komplette Plattform für IL5+, isolierte Umgebungen (Air-Gapped) und Umgebungen mit Geheimhaltungsbezug.
Air-Gapped
Die Plattform läuft in Ihrem Netzwerk, einschließlich KI-Penetrationstests mit Aikido Machine. Entwickelt für IL5+, Umgebungen mit Geheimhaltungsbezug und souveräne Umgebungen mit Unterstützung für NIST 800-171.
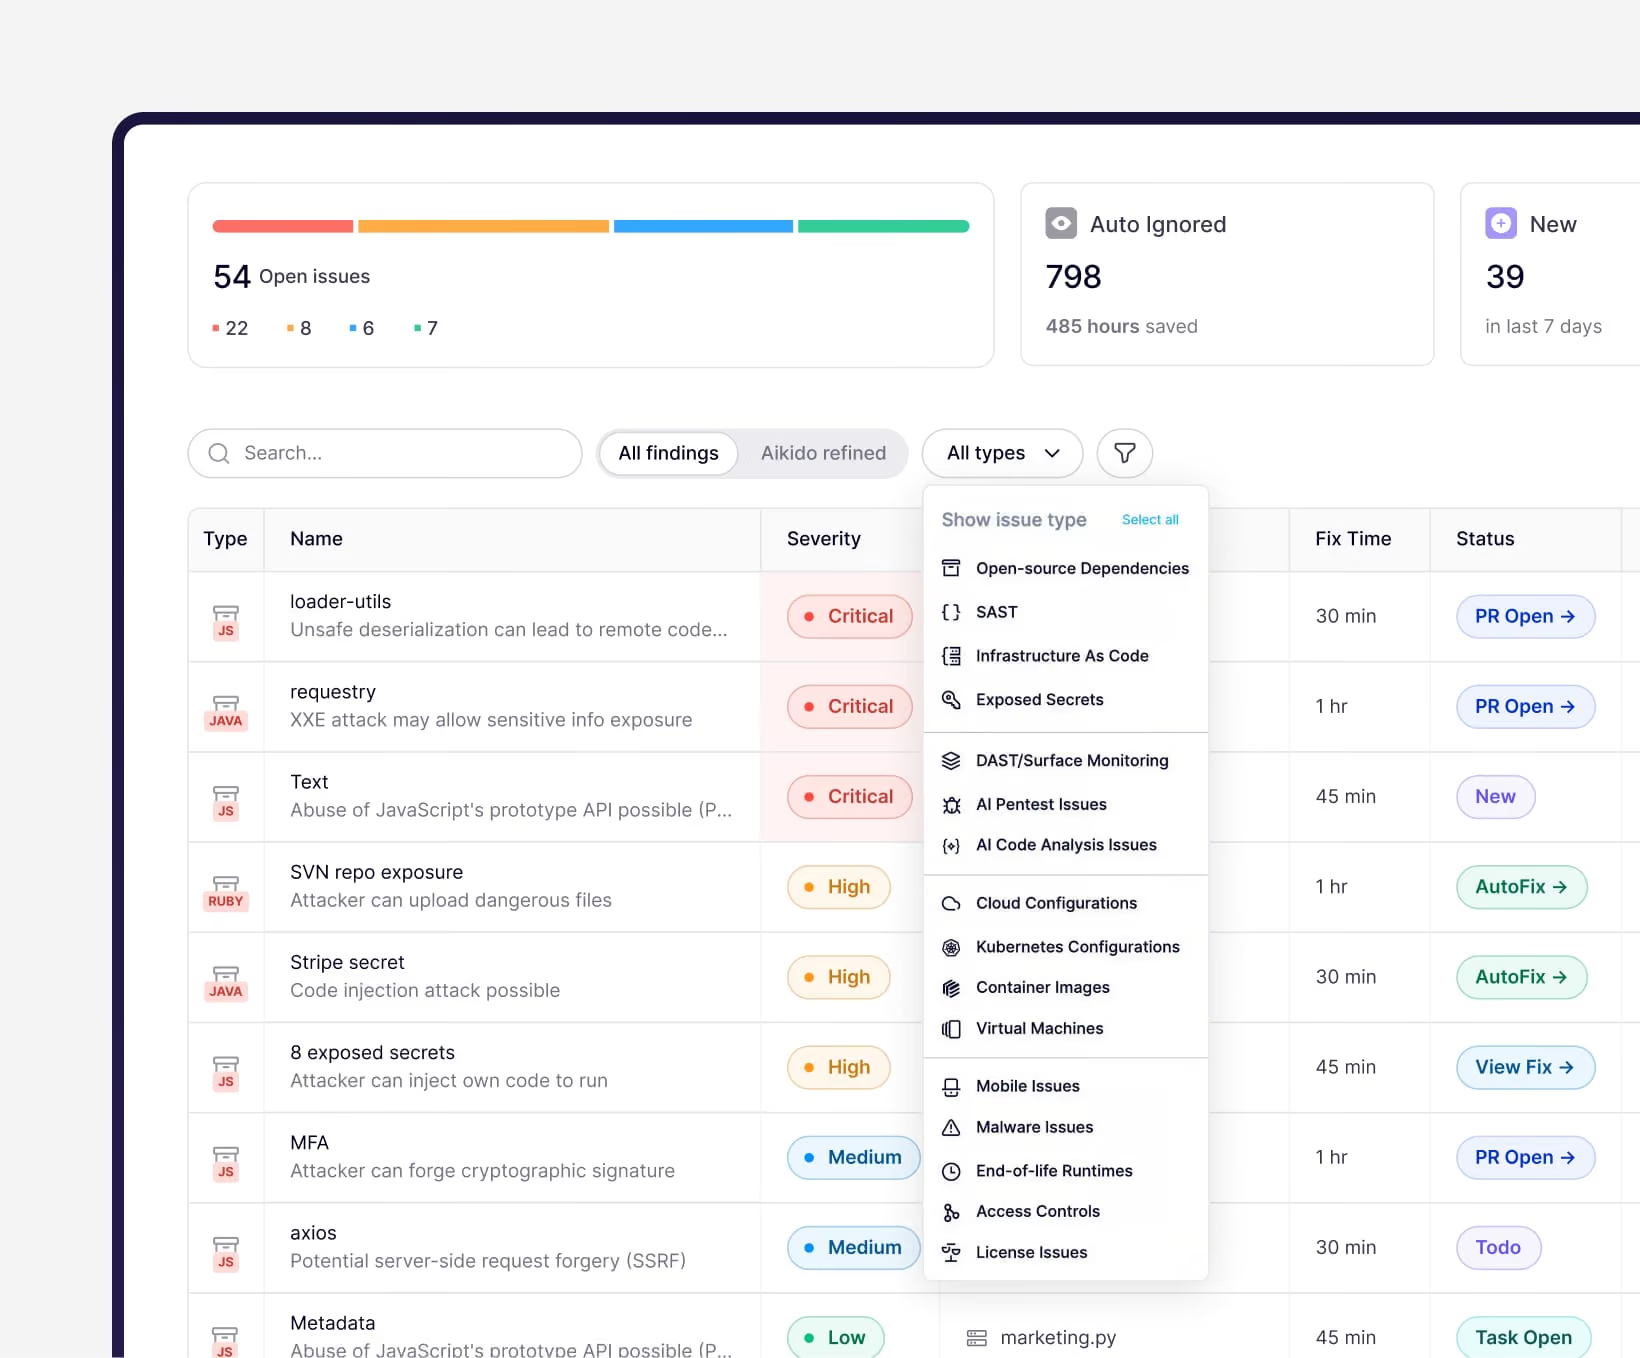
RA-5 Schwachstellenscans, integriert in Ihren Lieferprozess
Ihre Behörde erhält kontinuierliches Scannen vom Code zur Cloud gemäß RA-5. Prüfer erhalten die Nachweise. Entwickelnde liefern weiter aus.
Was Ihre Behörde erhält
Aikido wurde speziell für Umgebungen mit hohem Vertrauen entwickelt, in denen Compliance
und operative Integrität nicht verhandelbar sind.


FedRAMP-zertifiziert: Klasse C (Moderat)
Aikido ist nach FedRAMP Klasse C zertifiziert – der Stufe für Systeme, die kontrollierte, aber nicht als Verschlusssache eingestufte Informationen verarbeiten. Behörden können unser Zertifizierungspaket über den FedRAMP Marketplace anfordern und für ihre eigene Autorisierung nutzen.
Lass dein eigenes System zertifizieren
Aikido generiert aus den Scans, die du bereits durchführst, die Schwachstellennachweise für deine 3PAO-Prüfung und laufende Zertifizierung.
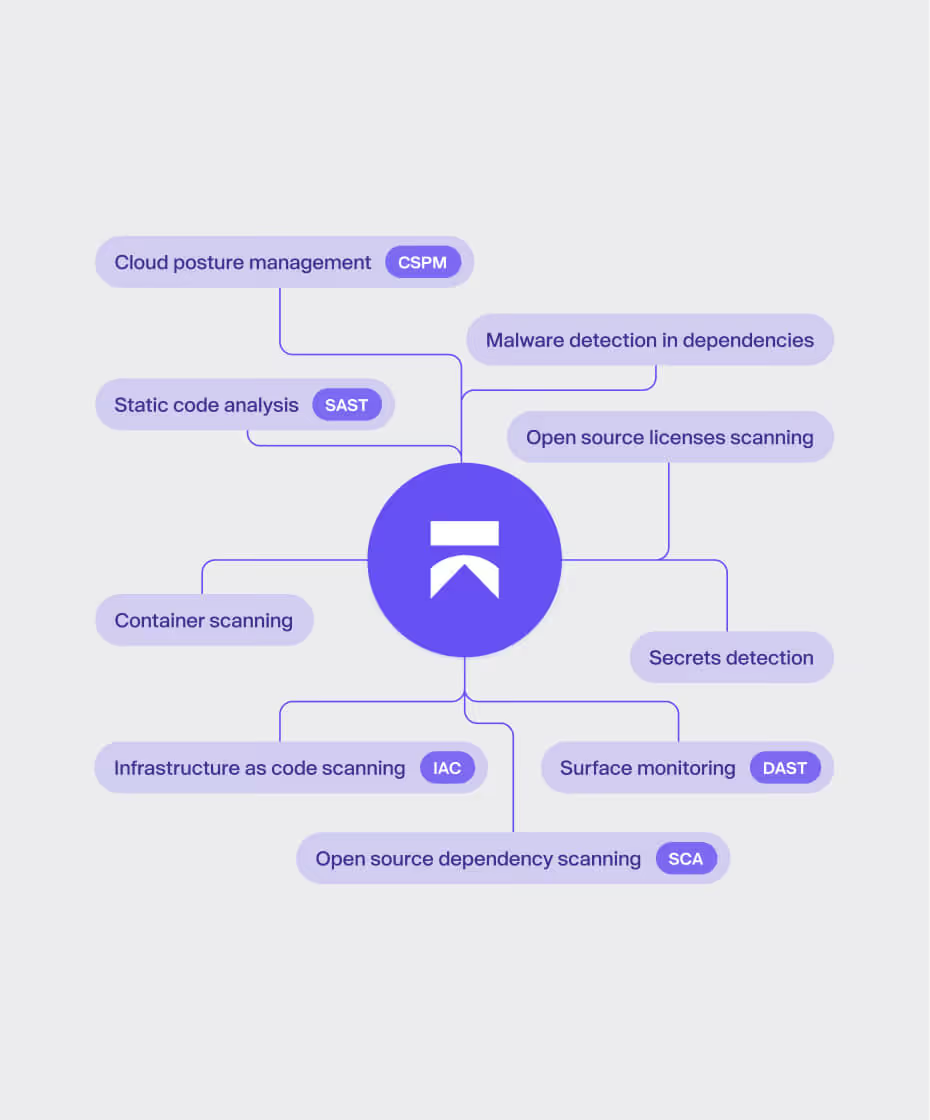
Schneller zertifiziert werden
Scannen Sie Code, Abhängigkeiten, Container, IaC und die Cloud auf einer einzigen Plattform. Mit SAST, DAST, SCA, Secrets detection, CSPM und ASPM. Finden und beheben Sie Probleme, bevor sie in die Produktion gelangen.
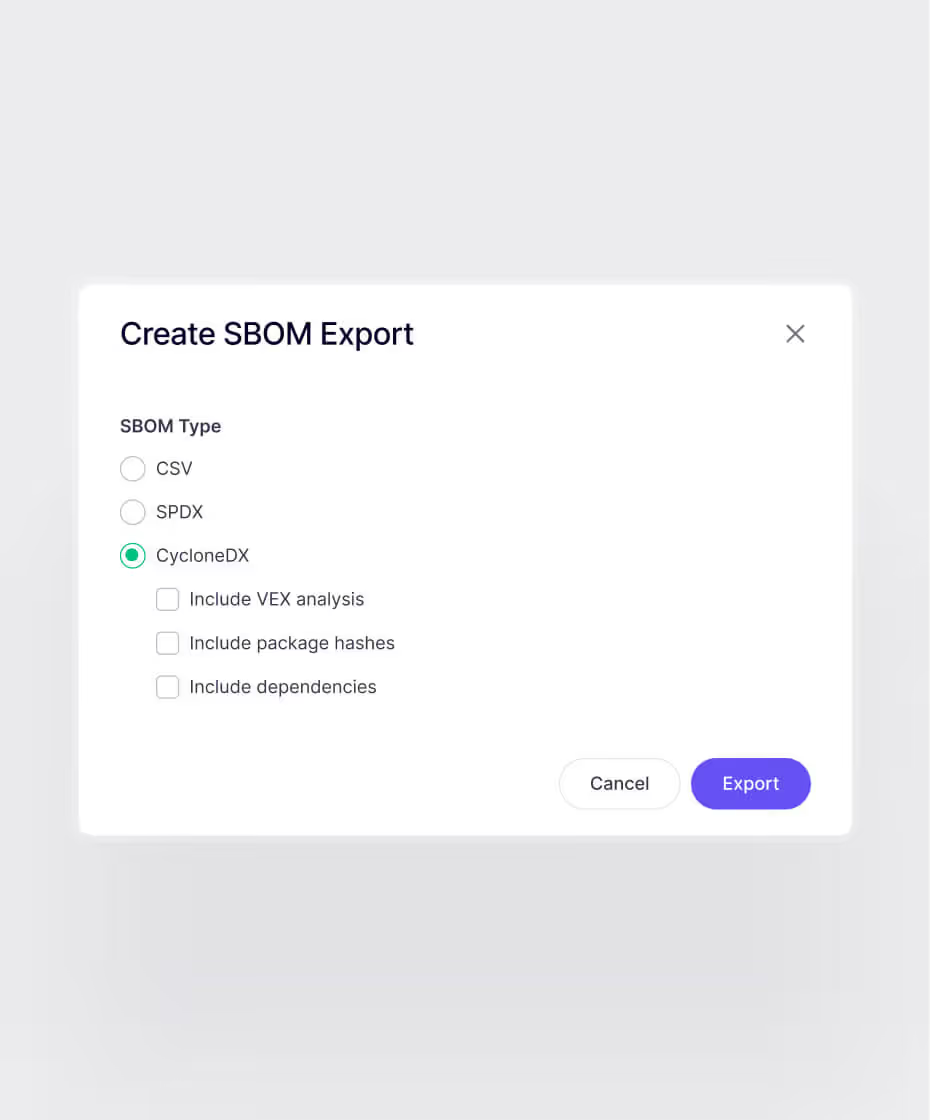
Compliance bei Bedarf nachweisen
RA-5-Scans, SBOMs und POA&M-fähige Ausgaben, automatisch generiert. Nachweise für FedRAMP, GovRAMP, SOC 2, ISO 27001 und NIS2 – ganz ohne manuellen Stress.
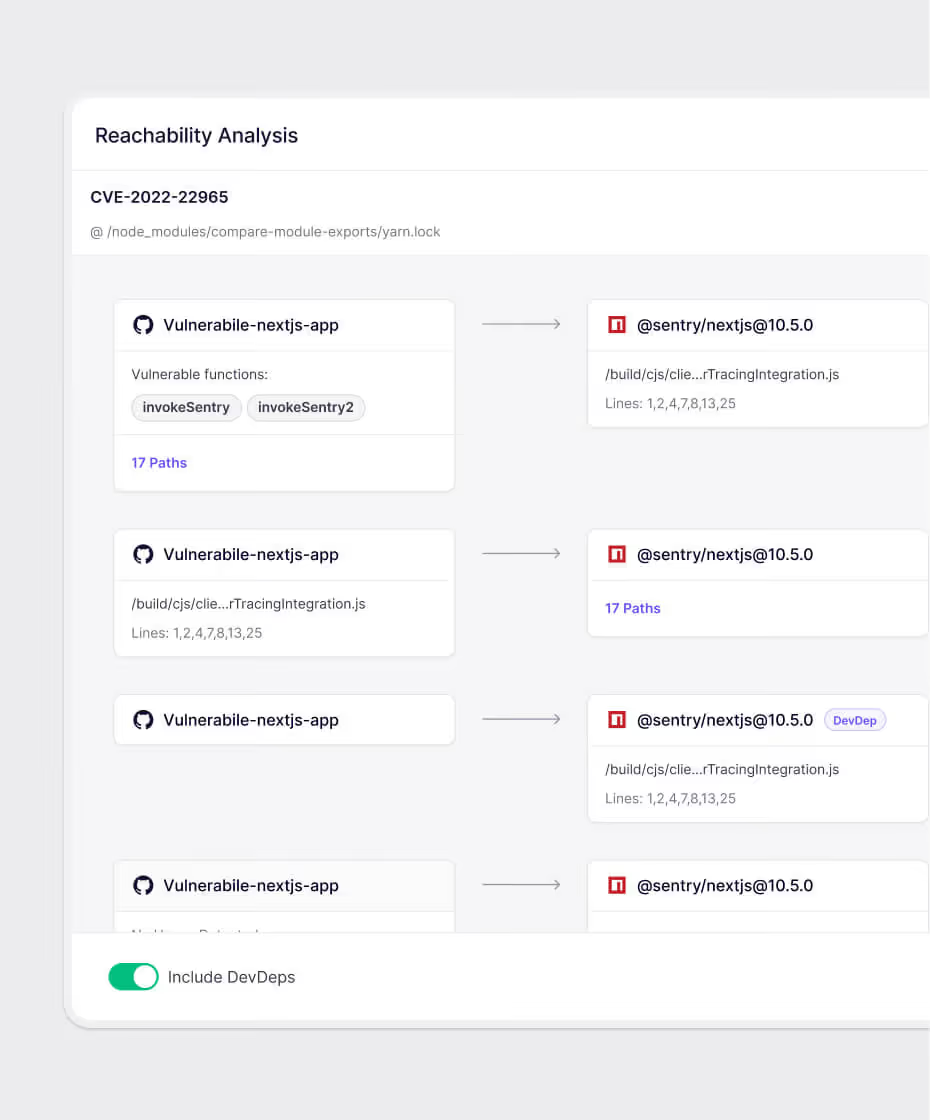
Zertifizierung aufrechterhalten
kontinuierliche Überwachung bei jedem Commit, nicht nur einmal im Quartal. Die erreichbarkeitsbasierte Priorisierung reduziert False Positives um bis zu 95 %, sodass dein Team zuerst die tatsächlich ausnutzbaren Probleme behebt.

„Aikido ermöglichte es unseren Ingenieuren, sich wieder auf das zu konzentrieren, was sie am besten können – den Bau fortschrittlicher Verteidigungssysteme –, ohne sich im CVE-Cleanup zu verzetteln. Es hat uns geholfen, Projekte zu gewinnen, Vertrauen aufzubauen und im Zeitplan zu bleiben.“
Sam StentonLeiter DevOps & Plattform, SiXworks

„Die schnellste Zeit, in der wir eine Schwachstelle behoben haben, betrug nur 5 Sekunden nach der Erkennung. Das ist Effizienz.“
Aufar SukmajayaBackend-Entwickelnde
Entwickelt für fortlaufende Zertifizierung
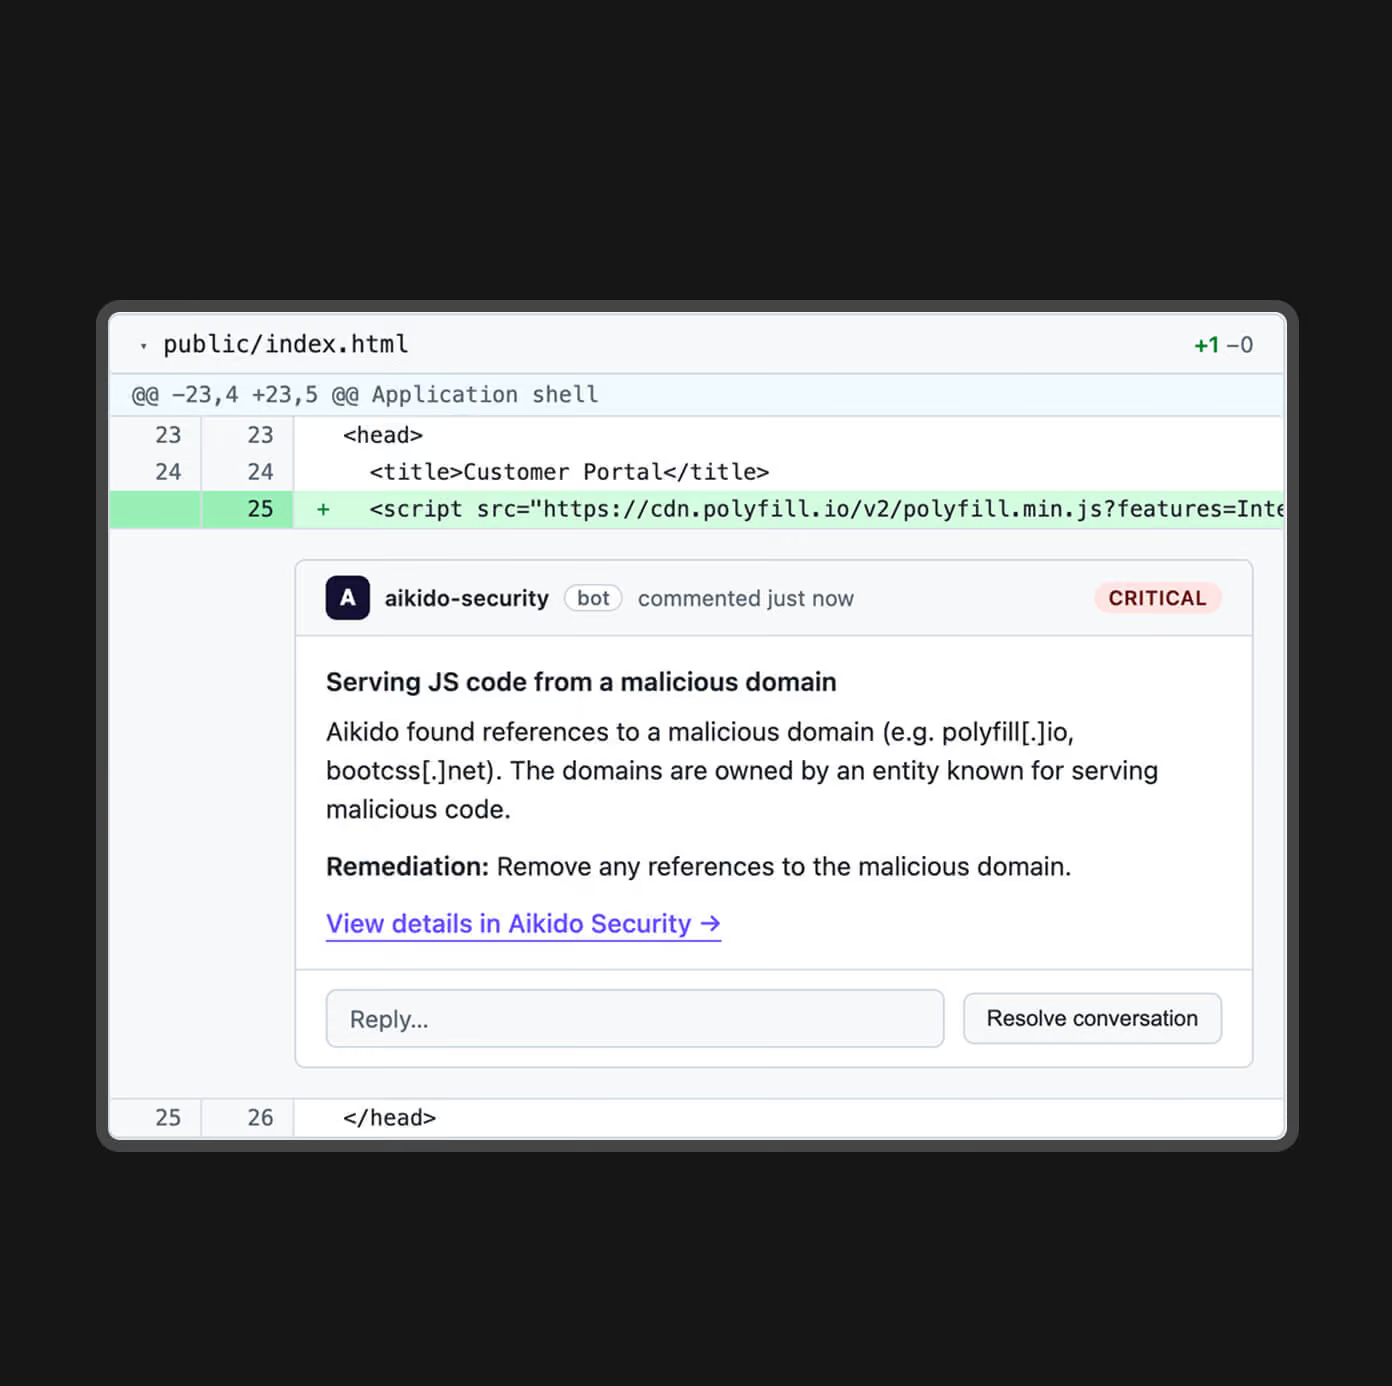
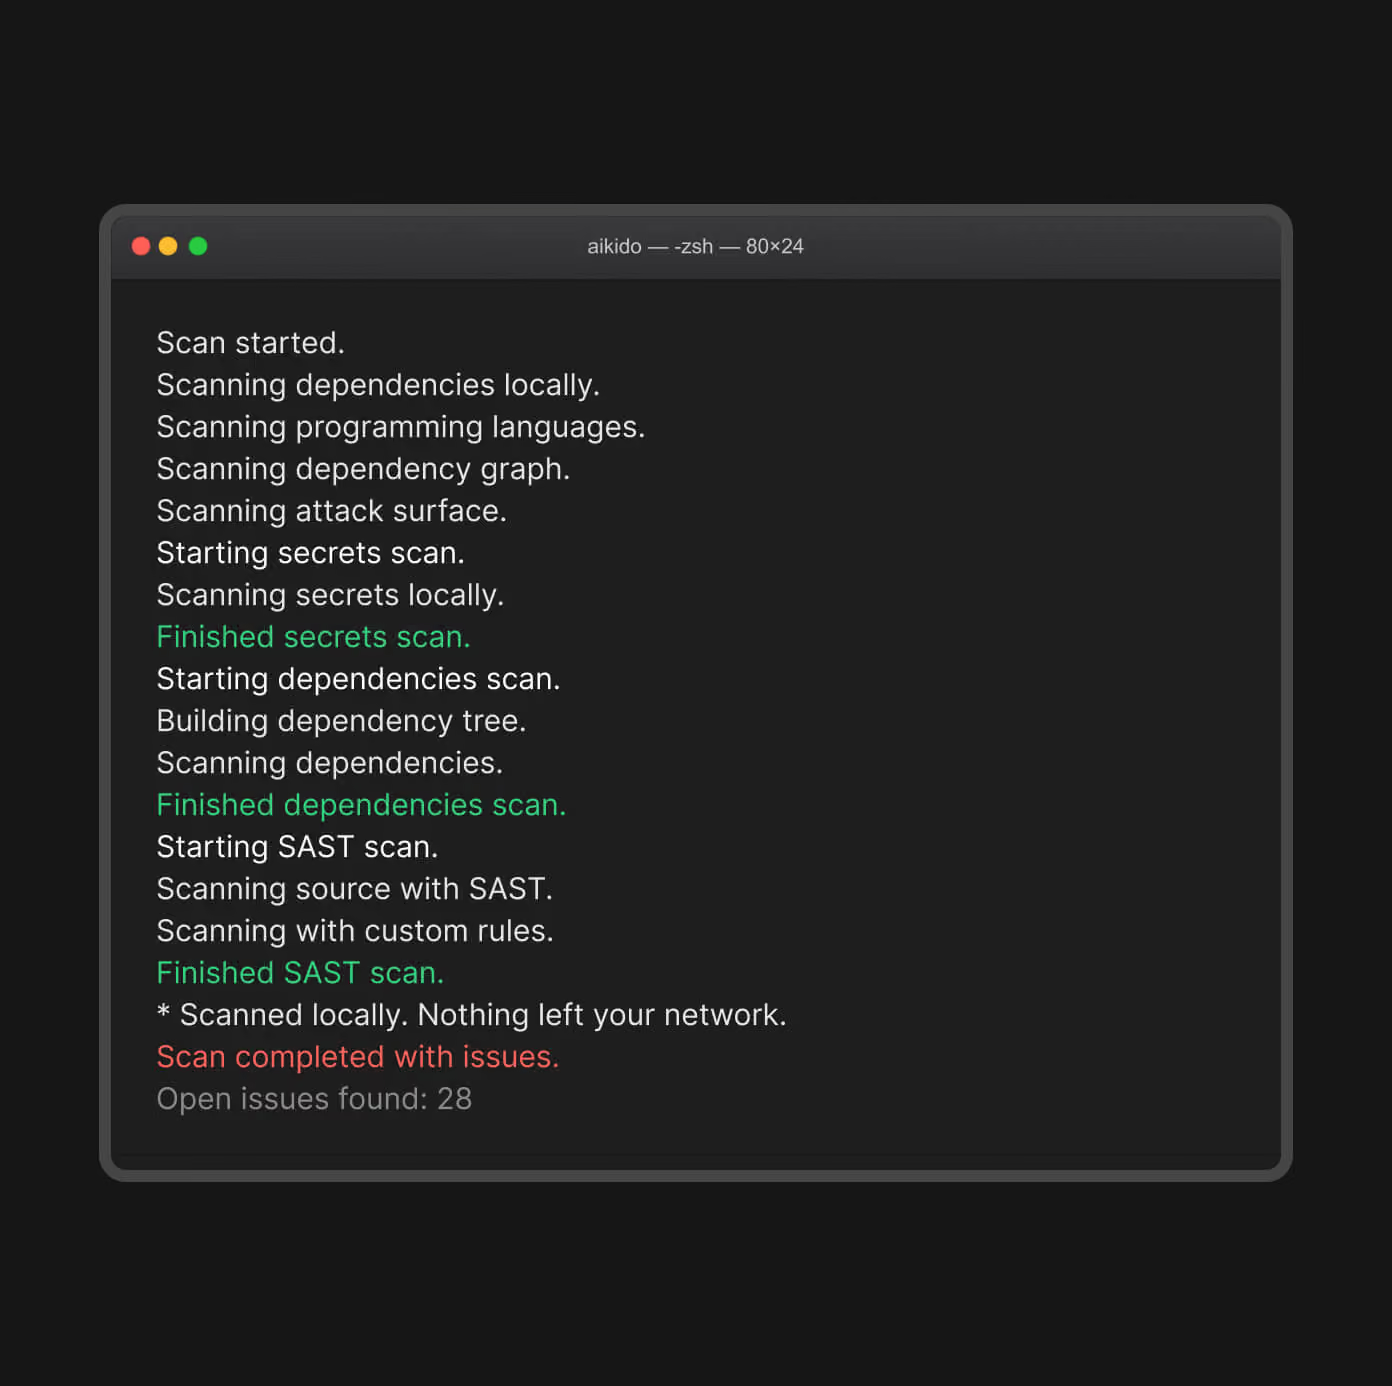
On-Prem Security
Aikido führt die gesamte Plattform, einschließlich KI-Penetrationstests, innerhalb deines Netzwerks aus. Nichts verlässt deine Umgebung.
Vollständig On-Prem: Die komplette Plattform für IL5+, luftspaltgetrennte (Air-Gapped) und klassifizierungsnahe Umgebungen.
Nur-CI-Option: Lokale Scanner laufen in Ihrer Pipeline; kein Code verlässt Ihre Build-Umgebung.
Dieselbe Nachweisführung: Identische Ergebnisse und Exporte, On-Prem oder in der Cloud.
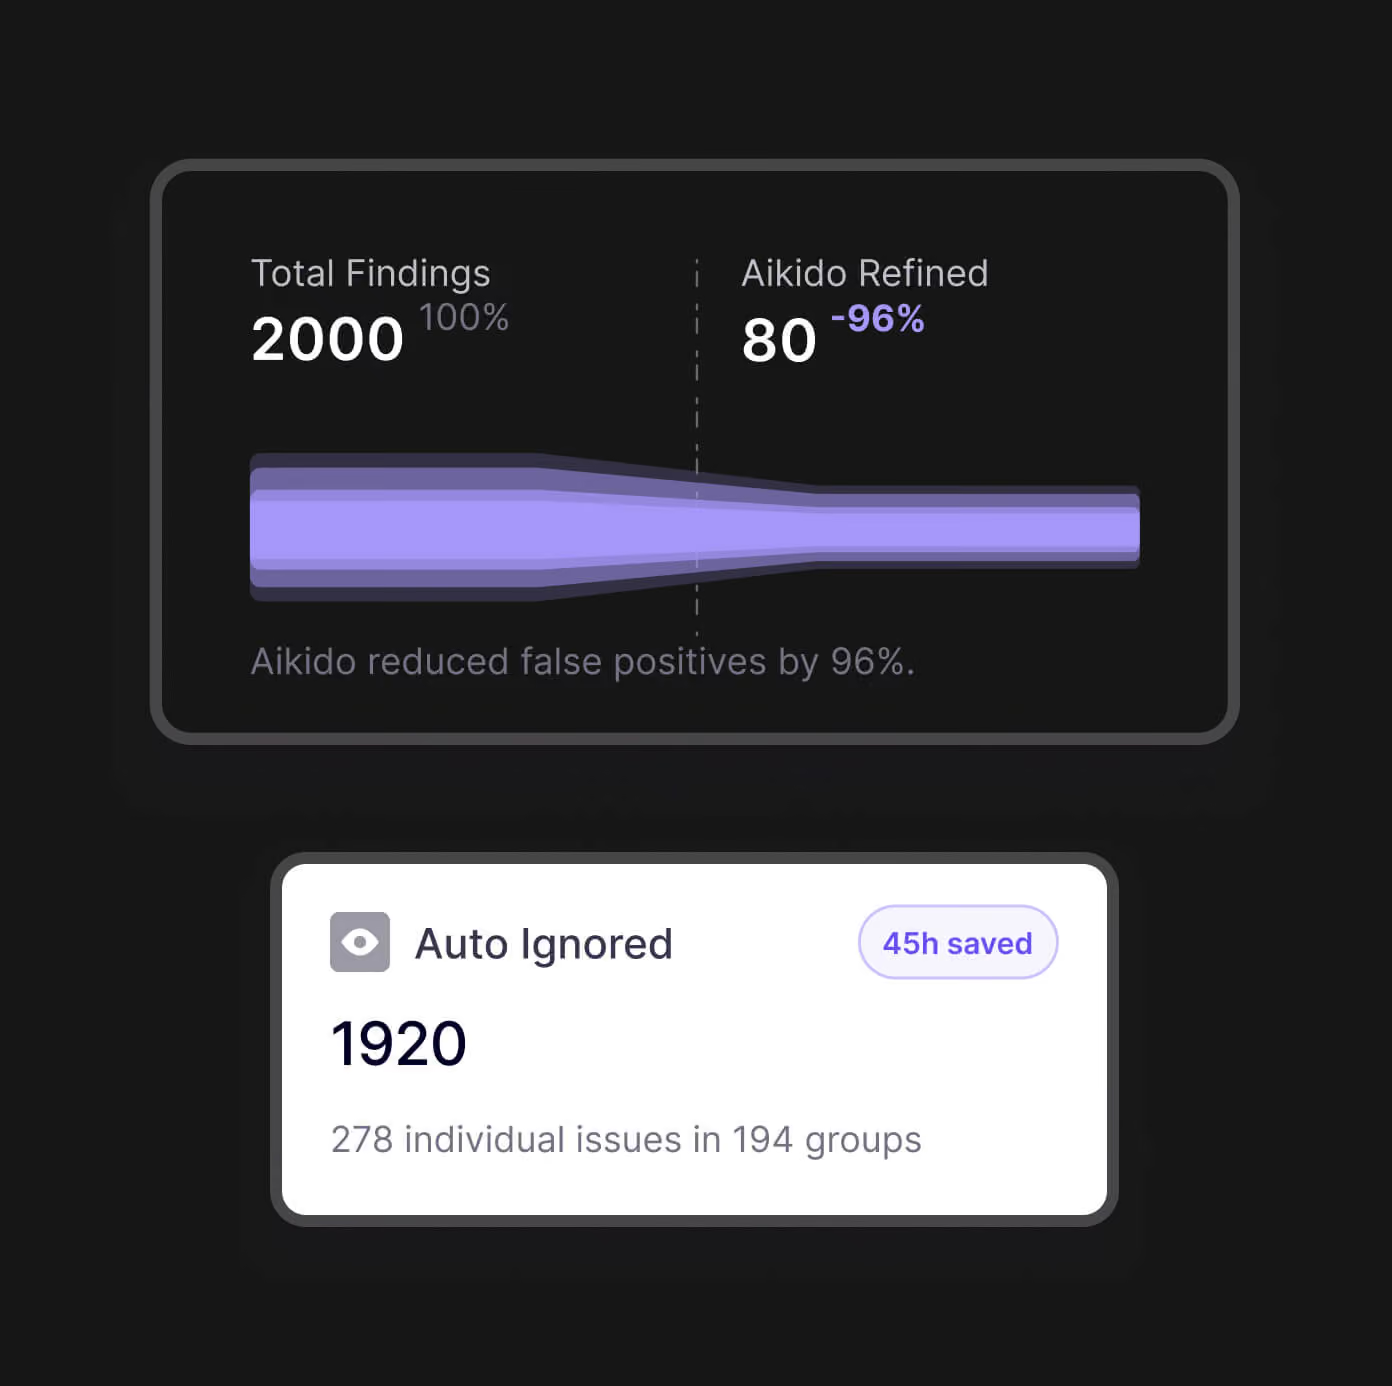
Erstklassige Rauschreduzierung
Aikido bietet Ihnen eine sofortige Übersicht über Ihre Code- und Cloud-Sicherheitsprobleme, sodass Sie risikoreiche Schwachstellen schnell einer Triage unterziehen und beheben können. Lassen Sie sich benachrichtigen, wenn sich ein genauerer Blick auf eine Bedrohung lohnt. Reduzieren Sie Rauschen um bis zu 95 % und setzen Sie wertvolle Zeit von Entwickelnden frei.
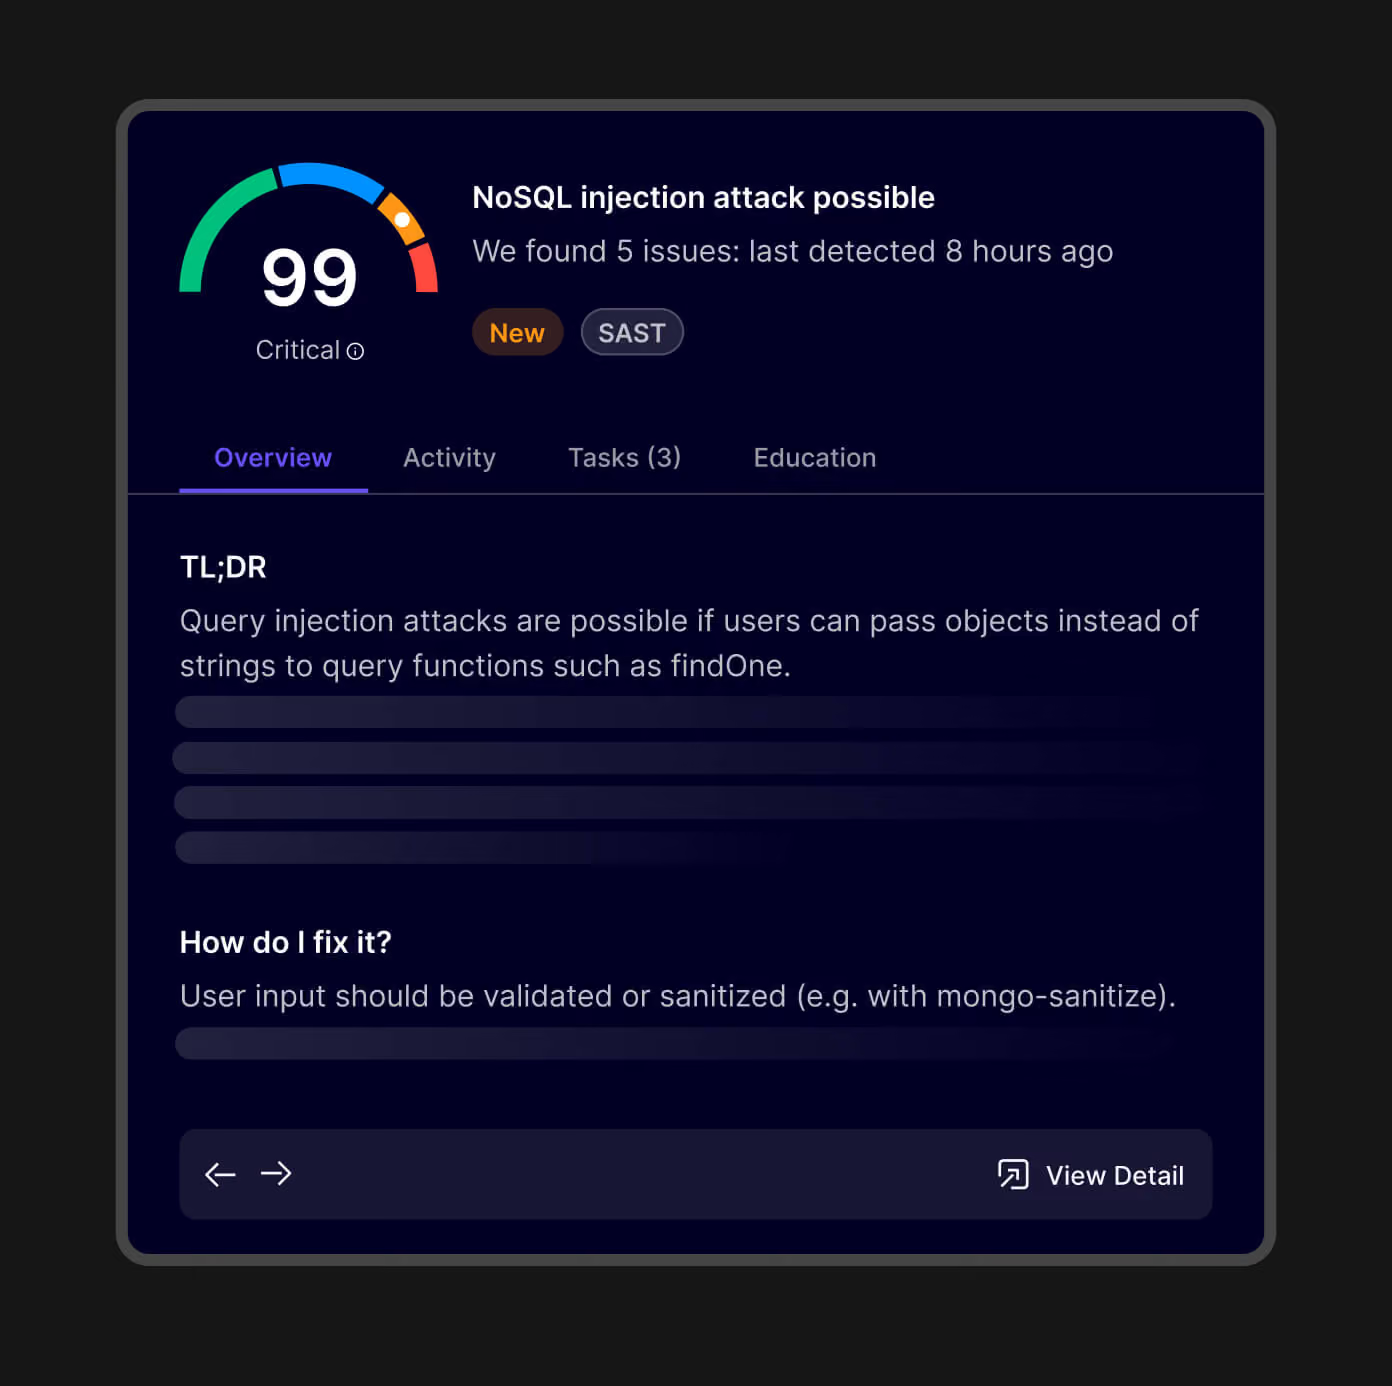
KI-Penetrationstests vollständig unter Ihrer Kontrolle
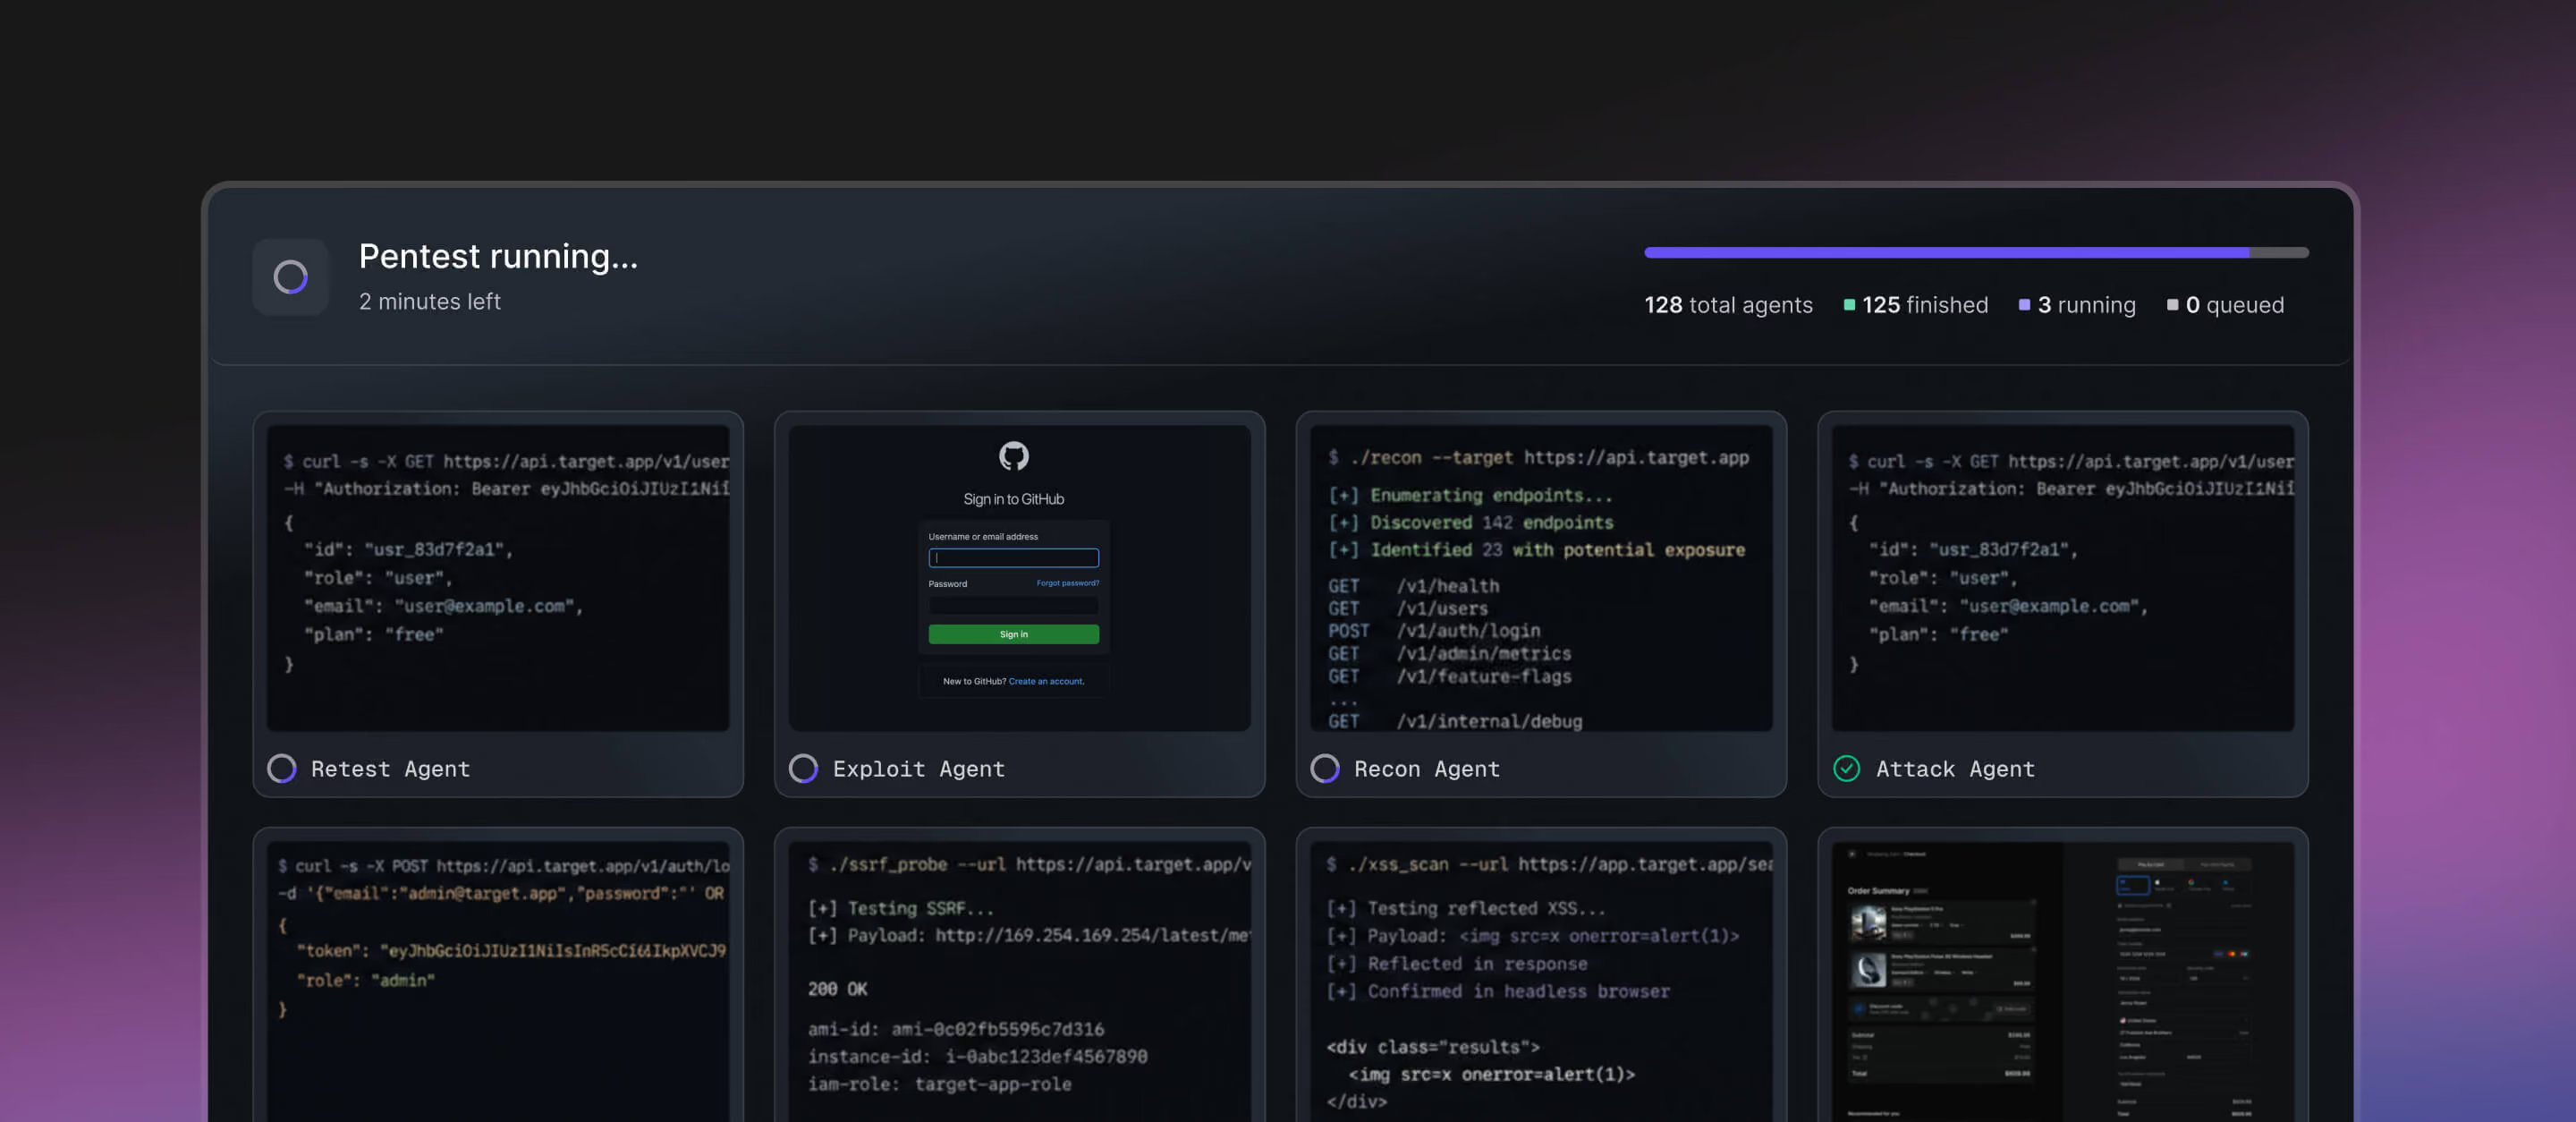
Kontinuierliche KI-Penetrationstests, bei denen Ihr Code lokal (on-prem) bleibt.
Finanzwesen, Gesundheitswesen und Pharma releasen ständig, und Compliance verlangt regelmäßige Penetrationstests, aber dein Code darf das Netzwerk nicht verlassen.
Aikido Machine führt bei jedem Deployment Penetrationstests durch, validiert die Ausnutzbarkeit, generiert Patches und testet den Fix erneut.
Autonomes Penetrationstesting für Netzwerke, die niemals das Internet berühren.
Verschlusssachen- und Missionssysteme können keinen Code in eine Cloud senden und erlauben oft keinen Zugriff für externe Betreiber.
Aikido Machine läuft vollständig in deiner Enklave, luftgetrennt (air-gapped), mit eigenen Modellen auf eigener Hardware, sodass nichts das Netzwerk verlässt.
Kritische Systeme testen, ohne dass Bürgerdaten abfließen.
Regierungssysteme speichern personenbezogene Daten und sind oft jahrzehntelang im Einsatz. Vorschriften wie DSGVO und FedRAMP bedeuten oft, dass Daten im Land und außerhalb der Public Cloud bleiben müssen, was die meisten Tools für KI-Penetrationstests ausschließt.
Aikido Machine läuft vollständig auf deiner eigenen Infrastruktur und garantiert so die Datensouveränität.
Unserem Federal-Team sprechen
Teste Aikido an einem deiner Systeme, gehostet in GovCloud oder direkt in deinem Netzwerk.
Häufig gestellte Fragen

Ja. Stand Oktober 2026 verfügt Aikido über die FedRAMP Moderate Authorized-Zertifizierung basierend auf dem Knox Systems ATO im FedRAMP Marketplace.
Der neue FedRAMP-Pfad für Cloud-Dienste auf Basis zertifizierter Infrastruktur: kontinuierlich, evidenzbasiert, ohne regierungsspezifischen Fork des Produkts. Rev5 stellt die Annahme neuer Zertifizierungen im Juni 2027 ein.
Nein. Scans werden in temporären Containern ausgeführt, die nach der Analyse gelöscht werden. Stets Nur-Lese-Zugriff.
Ja. Aikido for Government kann als On-Premise-Lösung bereitgestellt werden, einschließlich KI-Penetrationstests. Lokale Scanner decken CI-only-Setups ab. Nichts verlässt Ihre Umgebung.
Wir ordnen Funde den NIST SP 800-53-Kontrollen zu, einschließlich RA-5. Exportieren Sie Nachweise für ATO-Pakete, POA&Ms und fortlaufende Zertifizierungsberichte.
Aikido for Government ist die separate Government-Edition (app.aikidogov.us, AWS GovCloud, betrieben von US-Personen). Ein Self-Service oder der Wechsel in die FedRAMP-Umgebung ist nicht möglich. Es handelt sich um zwei völlig getrennte SaaS-Produkte mit unterschiedlichen Berechtigungen.
Ja. Als Aikido for Government, die separate Government-Edition. Sie finden uns als Teil der Knox-Auflistung.