Softwaresicherheit für Behörden & den öffentlichen Sektor
Stärken Sie das Vertrauen der Bürger, gewährleisten Sie Compliance und treiben Sie sichere Innovationen im gesamten öffentlichen Sektor voran – mit unserer einheitliche Sicherheitsplattform für Behörden und deren Auftragnehmer.
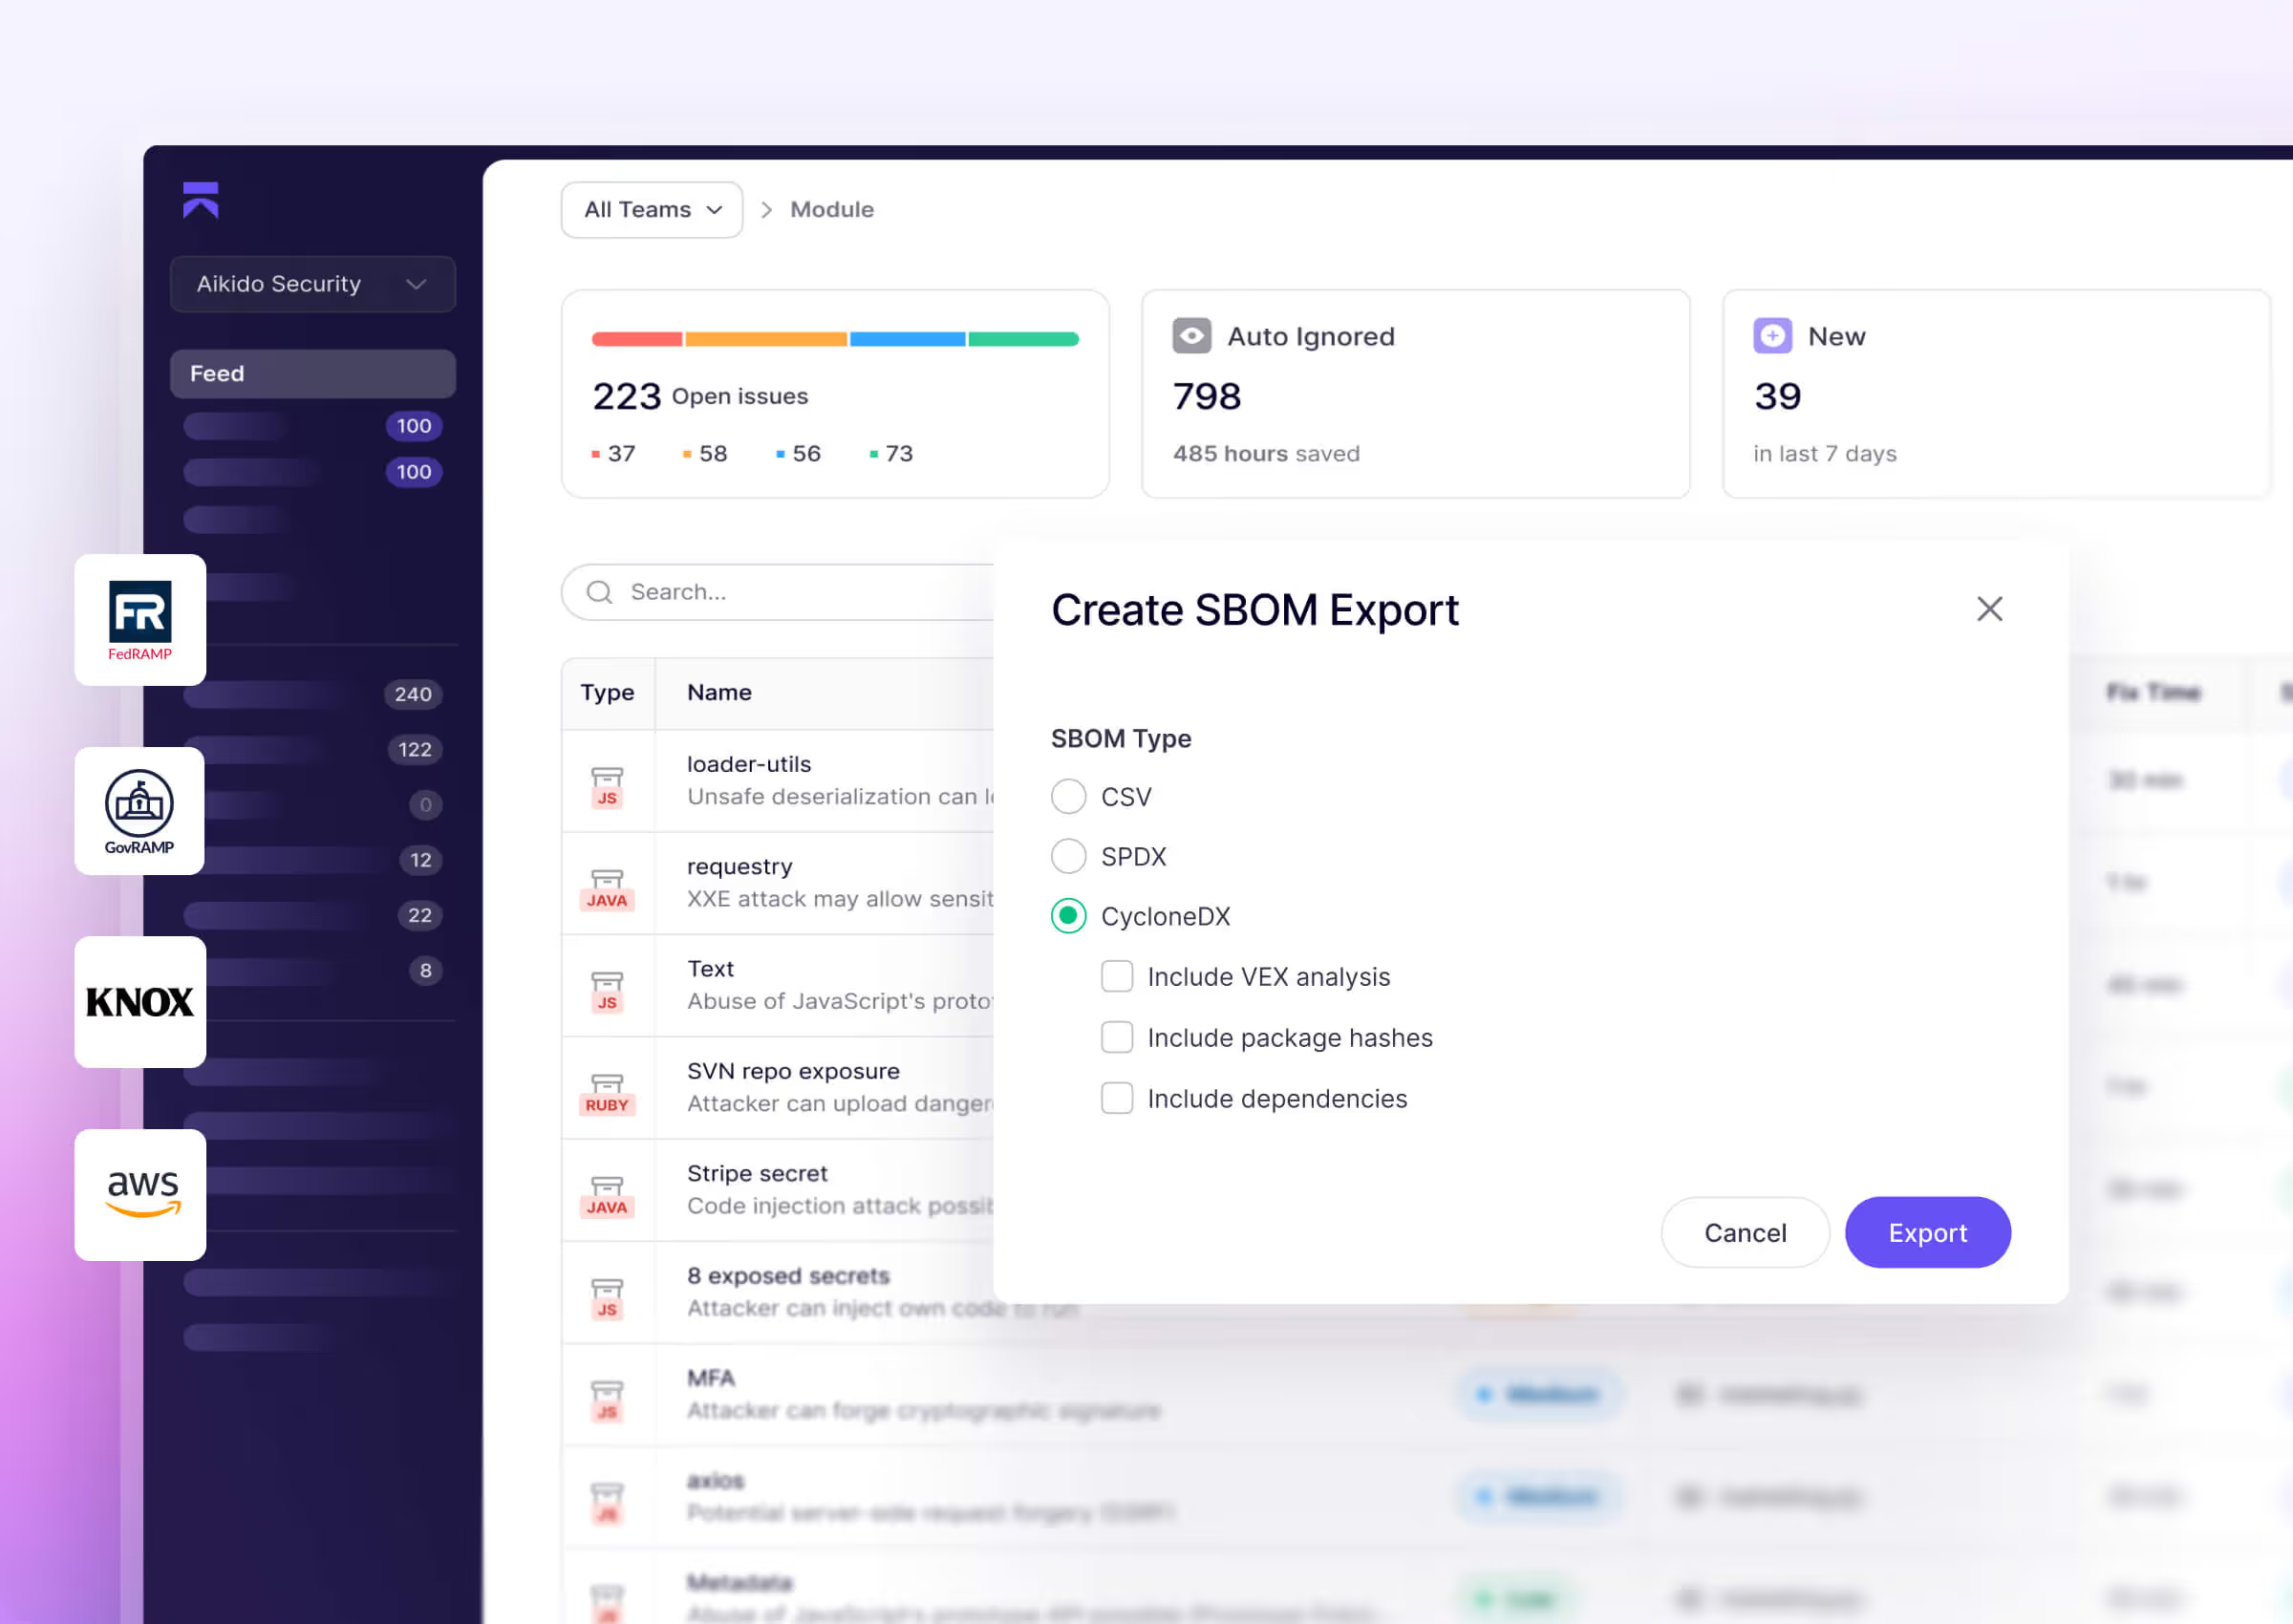
Kontinuierliches Scanning von Code, Abhängigkeiten, Containern, IaC & Cloud mit einer SBOM für jede Anwendung
KEV-First: Bekannte, ausgenutzte Schwachstellen gelangen ganz nach oben in die Warteschlange
Gehostet, auf Ihrer Infrastruktur oder vollständig isoliert (Air-Gapped) verfügbar
SOC 2 Typ II · ISO 27001:2022 · ISO 42001 · FedRAMP Moderate


Entwickelt für Behörden und die für sie tätigen Auftragnehmenden
Öffentliche Dienste nutzen denselben Open-Source-Code, dieselben Pipelines und dieselbe Cloud wie jedes Technologieunternehmen und sind denselben Angriffen ausgesetzt. Aikido bietet Behördenteams die Sicherheitstools, die führende Engineering-Teams verwenden, samt dem Nachweispfad, den Prüfenden erwarten.
Nationale und lokale Regierungen
Auftragnehmende und Systemintegratoren, die öffentliche Dienste bereitstellen
Öffentliche Stellen, Forschungseinrichtungen und öffentlich-private Innovationszentren
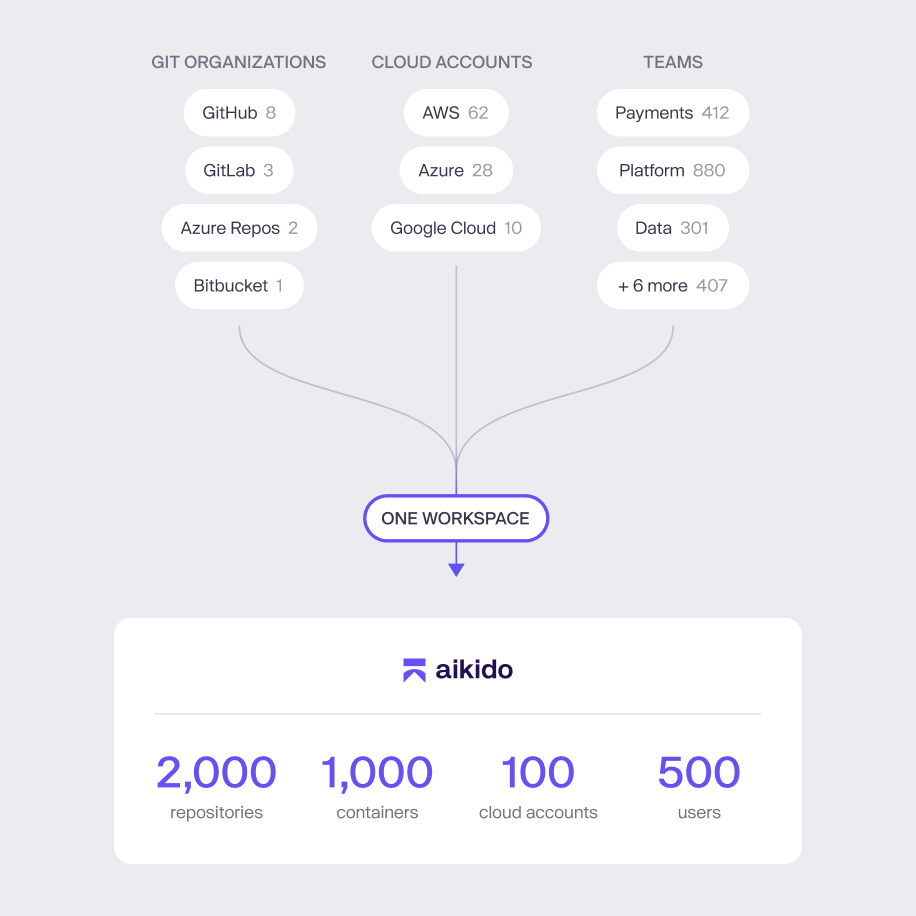
Speziell entwickelt für Workflows im öffentlichen Sektor
Regierungsbehörde, Forschungseinrichtung oder zertifizierter Auftragnehmer: Aikido lässt sich nahtlos in Ihren bestehenden Tech-Stack integrieren.
Mandate erfüllen: Kontinuierliche Überwachung und Nachweise im Einklang mit nationalen, regionalen und lokalen behördlichen Anforderungen.
Schnell nachweisen: Exportieren Sie in wenigen Minuten prüfungsreife Berichte für Prüfende, Gutachtende und Akkreditierungsstellen.
Reibungslos liefern: Entwickelnden-freundliche Workflows in GitHub, GitLab, Bitbucket, Azure DevOps und CI/CD.
US-Bundesebene: FedRAMP-zertifiziert in Klasse C (mäßig), gehostet in AWS GovCloud.
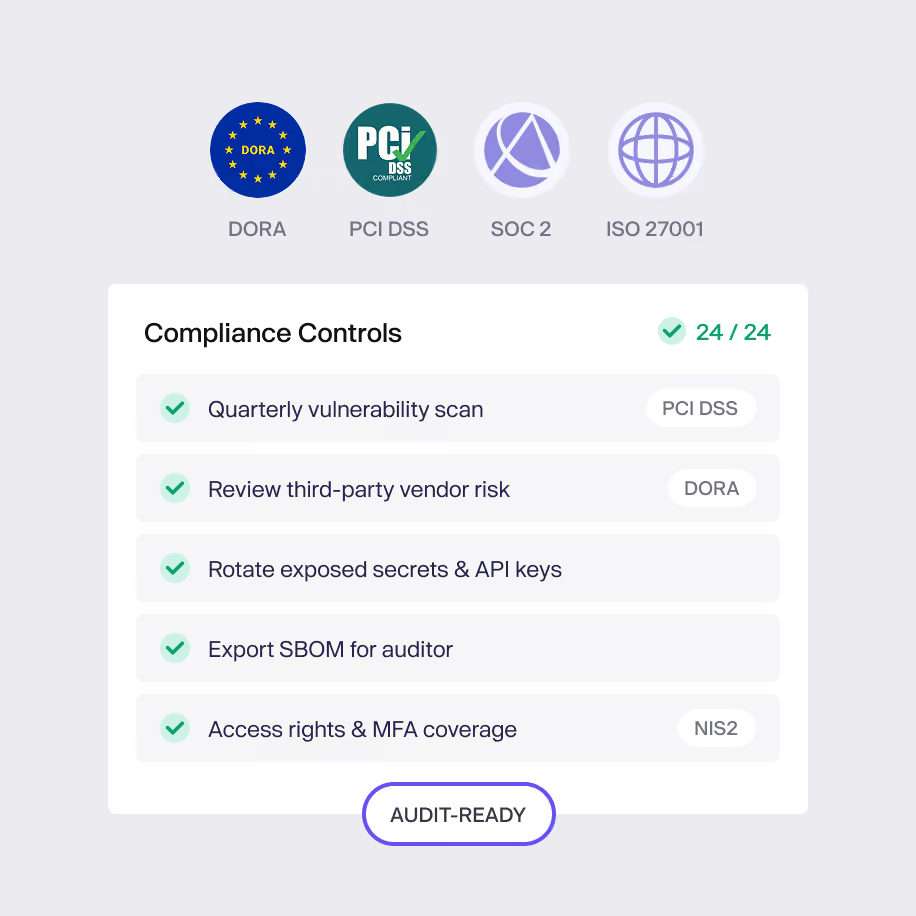
Problemlose Compliance
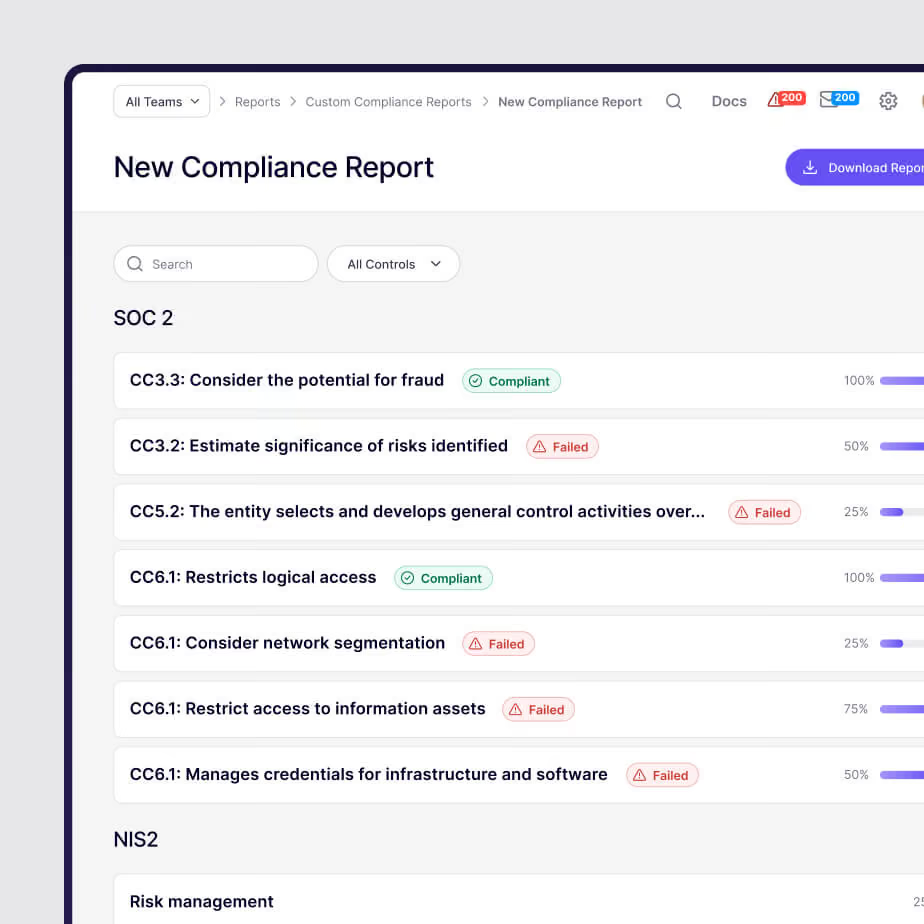
Unabhängig davon, ob Sie ISO 27001, NIST oder ein nationales Framework erfüllen müssen – Compliance ist im öffentlichen Sektor unerlässlich. Aikido ordnet die Funde den Kontrollen zu, nach denen Sie geprüft werden, und hält die Nachweise bereit.
Automatisieren Sie SBOMs, OSS-Lizenzprüfungen und auditbereite Nachweise.
Ordnen Sie Funde NIST SP 800-53 (einschließlich RA-5), SOC 2 und ISO 27001 zu.
Liefern Sie klare Nachweise an Partner, Auditoren und Aufsichtsbehörden
Reduzieren Sie den Compliance-Overhead mit integrierten Kontrollen und Berichtsfunktionen
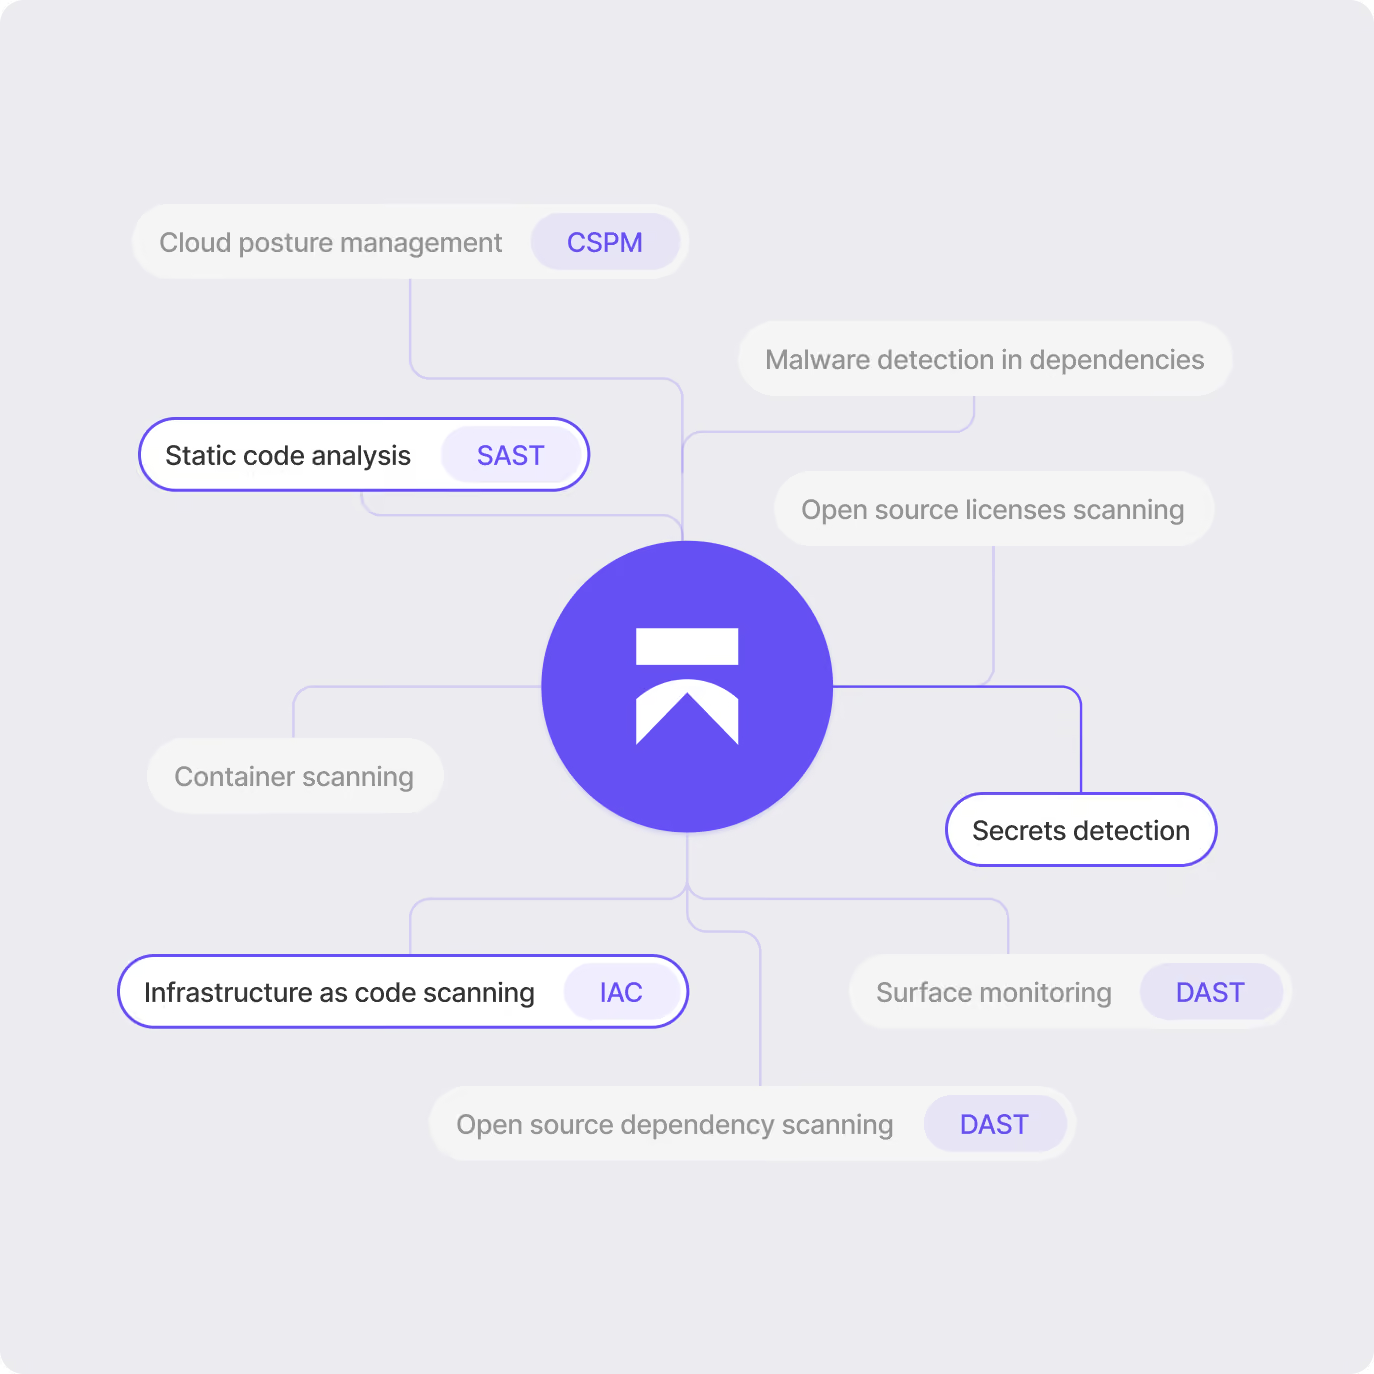
Bekannte, ausgenutzte und erreichbare Schwachstellen werden zuerst behandelt
Im öffentlichen Sektor ist Glaubwürdigkeit alles. Aikido hilft Ihnen, höchste Sicherheitsstandards zu erfüllen, ohne die Bereitstellung zu verlangsamen.
KEV-First: Bekannte, ausgenutzte Schwachstellen gelangen ganz nach oben in die Warteschlange, sodass Teams das beheben, was Angreifer tatsächlich ausnutzen.
Von Code bis Cloud: SAST, SCA, Secrets, IaC, Container und Cloud-Sicherheit, triagiert in einer priorisierten Warteschlange
95 % weniger Rauschen: Weniger False Positives, schnellere Behebung, mehr Zeit für Entwickelnde.
KI-Penetrationstests vollständig unter Ihrer Kontrolle
Kontinuierliche KI-Penetrationstests, bei denen Ihr Code lokal (on-prem) bleibt.
Finanzwesen, Gesundheitswesen und Pharmaindustrie liefern laufend neue Software aus, aber die Compliance verlangt regelmäßige Penetrationstests – und Ihr Code darf das Netzwerk nicht verlassen. Aikido Machine führt kontinuierlich Penetrationstests für jedes Deployment durch, validiert die Ausnutzbarkeit, generiert Patches und testet die Behebung erneut.
- Ihre Daten bleiben lokal
Quellcode, Kundendaten und Ergebnisse verlassen niemals Ihr Netzwerk, was White-Box-Tests für eine Bank oder ein Krankenhaus erst möglich macht.
- Nichts, was man rationieren müsste
Die Inferenz läuft auf den eigenen GPUs der Aikido Machine ganz ohne Token-Kosten.
- Ergebnisse, die Auditoren akzeptieren
Jedes Resultat wird mit den Nachweisen zur Reproduktion geliefert, sodass Sie ein bestätigtes Problem übergeben statt einer Vermutung.
Autonomes Penetrationstesting für Netzwerke, die niemals das Internet berühren.
Geheimhaltungsbedürftige und kritische Systeme können keinen Code in eine Cloud senden und oft auch keine externen Operatoren in die Nähe lassen. Die Aikido Machine läuft vollständig in Ihrer Enklave, isoliert (air-gapped), mit eigenen Modellen auf eigener Hardware, sodass nichts das Netzwerk verlässt.
- Vollständig isoliert (air-gapped)
Die Aikido Machine läuft komplett ohne ausgehende Verbindung, und Updates können zudem von einem separaten Gerät geladen werden, sodass selbst das Patching Ihr Netzwerk nicht verlässt.
- Kein Personalengpass
Das Testing verläuft autonom und läuft auf Ihrer Hardware, sodass Sie nicht auf die Terminplanung und Freigabe externer Tester warten müssen.
- Entwickelt für getrennte Standorte
Der Stack für KI-Penetrationstests von Aikido und die dafür notwendigen Modelle laufen lokal und erreichen so Standorte, zu denen Cloud-Tools keinen Zugang haben.
Kritische Systeme testen, ohne dass Bürgerdaten abfließen.
Behördendateien enthalten personenbezogene Daten und sind oft jahrzehntelang im Einsatz. Vorgaben wie DSGVO und FedRAMP schreiben häufig vor, dass Daten im Land und außerhalb der Public Cloud bleiben müssen, was die meisten Tools für KI-Penetrationstests ausschließt. Die Aikido Machine läuft komplett auf Ihrer eigenen Infrastruktur, sodass Sie diese nutzen können, ohne etwas nach außen zu senden.
- Daten bleiben im Jurisdiktionsbereich
Code, Daten und Befunde verlassen niemals Ihr Netzwerk, sodass keine Fragen darüber aufkommen, wo sie verarbeitet werden oder in welchem Land sie landen.
- Erfüllt Ihre Testauflagen
FedRAMP, NIST 800-53 und CMMC erfordern allesamt regelmäßige Penetrationstests. Die Aikido Machine führt diese kontinuierlich auf Ihrer eigenen Hardware aus, sodass Sie ohne die Buchung eines externen Pentests in jedem Zyklus abgesichert sind.
- Funktioniert mit Legacy-Stacks
Die Aikido Machine testet moderne und ältere Systeme gleichermaßen, einschließlich Sprachen wie COBOL, auf denen nach wie vor viel öffentliche Infrastruktur basiert.
- Kalkulierbares Budget
Eine Jahresgebühr deckt Hardware, Software, Support und Reparaturen ab – ohne Kosten pro Penetrationstest oder Token, die im Laufe des Jahres unvorhersehbar werden.
Mehrere Bereitstellungsoptionen
Kommerzielles SaaS
Kostenlos – Enterprise-Angebote
Reguliertes SaaS
FedRAMP
Sovereign Deployments
US/EU
NIST 800-171-Unterstützung
Air-Gapped
On-premises

"Was Aikido bietet, ist Observability. Wir können unsere Sicherheitslage beziffern und das gibt uns eine definierte Roadmap für unsere nächsten Schritte."
Walid MahmoudSenior DevSecOps Engineer
Funktionen von Aikido
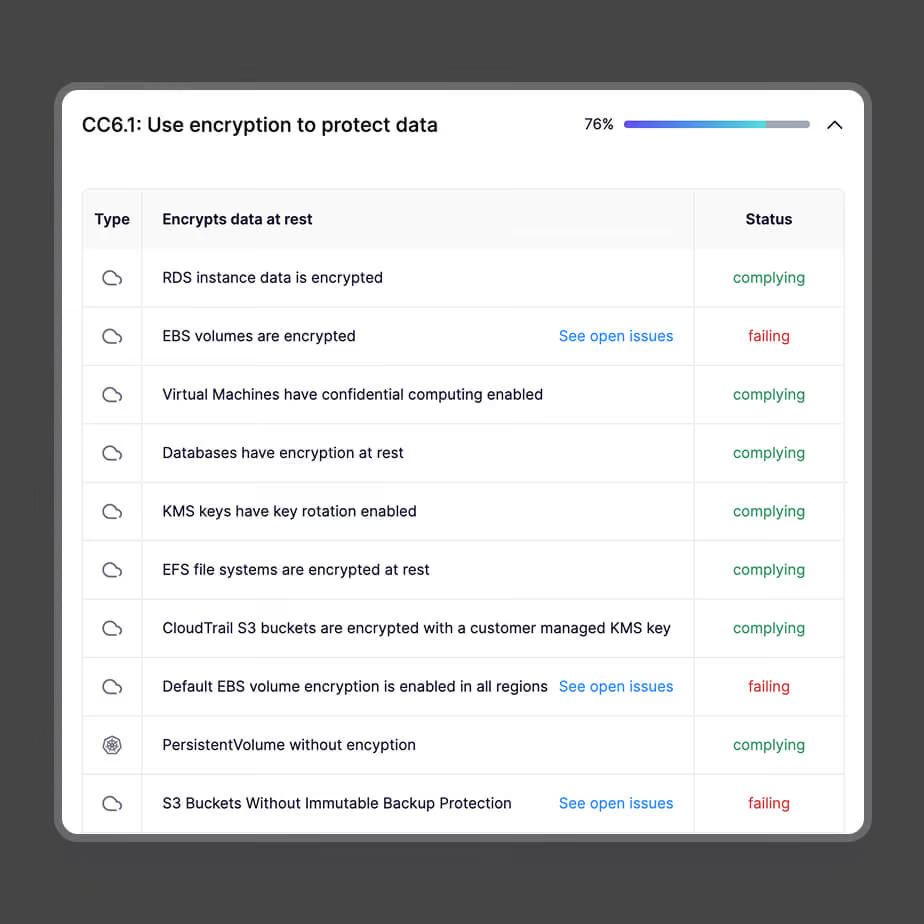
Compliance-Automatisierung
Ordnen Sie Funde SOC 2, ISO 27001, OWASP Top 10 und NIST SP 800-53 (RA-5) zu und exportieren Sie auditbereite Nachweise mit wenigen Klicks. Compliance läuft im Hintergrund, während Ihr Team weiter liefert.
Nachweise auf Abruf: SBOMs, RA-5-Funde und Compliance-Berichte, jederzeit exportierbar.
An die Vorgaben angepasst: Funde lassen sich direkt den Kontrollen zuordnen, nach denen Prüfer fragen.
Keine manuellen Exportrunden: Berichte generieren sich von selbst. Kein mühsames Bearbeiten von Tabellen.
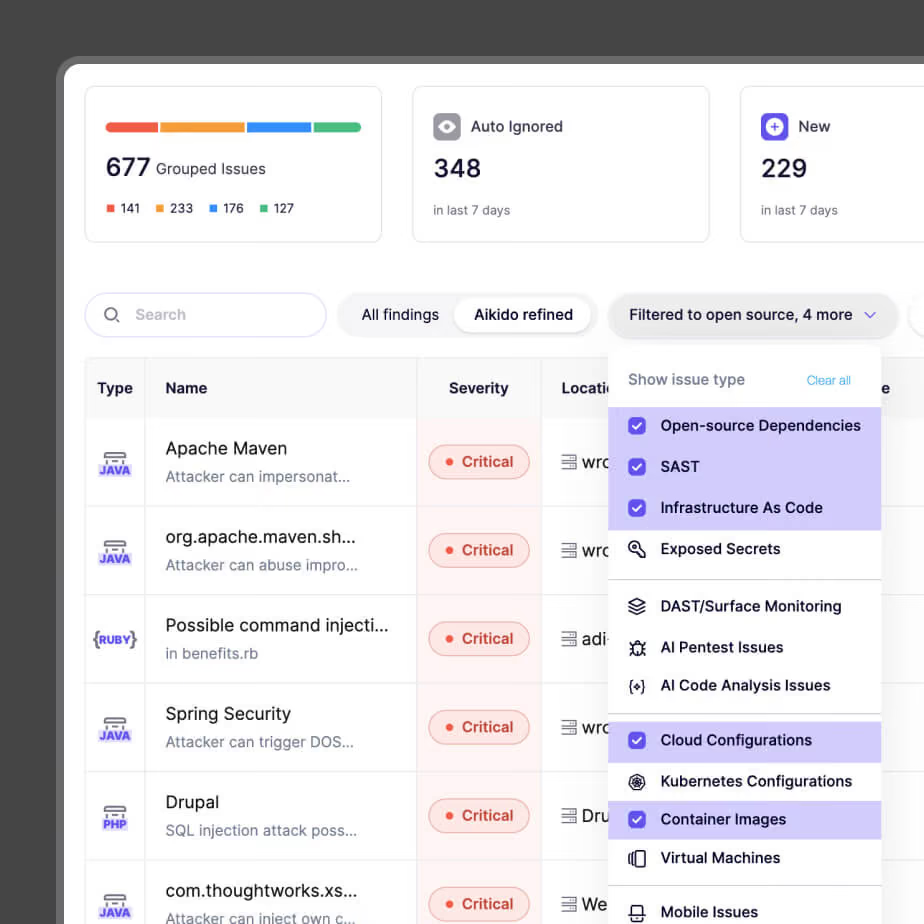
Eine Ansicht von Code bis Cloud
Behörden erhalten eine einheitliche Ansicht über alles, was sie erstellen und ausführen, sowie eine einzige Nachweisquelle. Aikido kombiniert Cloud-Sicherheitsstatus (CSPM), SAST, SCA, Secrets, IaC und Container in einer Plattform, sodass Behörden eine Übersicht über alles erhalten, was sie erstellen und betreiben, sowie eine zentrale Nachweisquelle.
Vom Code zur Cloud: Eine Plattform für den gesamten SDLC und Ihre Cloud-Umgebung.
Erreichbarkeitsbasiert: Wir kennzeichnen, was tatsächlich ausnutzbar ist, und blenden den Rest aus.
Zentraler Kontrollpunkt: Kein Zusammenstückeln von fünf verschiedenen Einzellösungen.
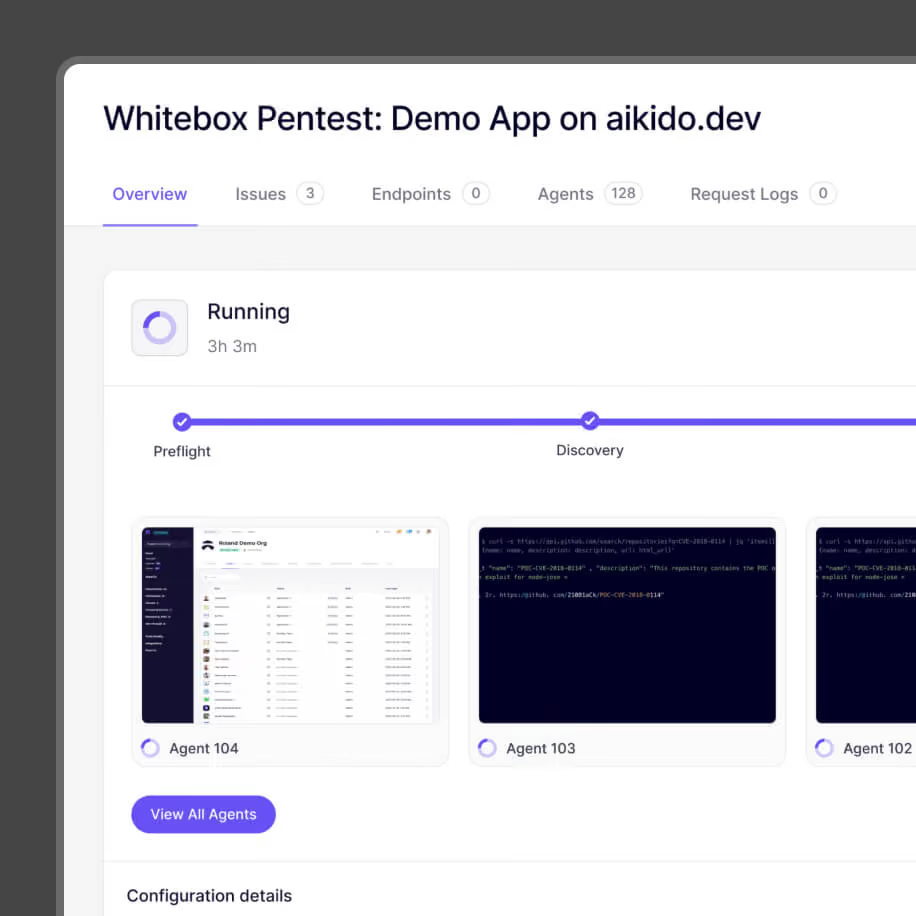
KI-Pentest
Führen Sie einen Penetrationstest mit KI-Agenten durch und erhalten Sie innerhalb von Stunden statt Wochen einen auditfähigen Bericht.
Stunden statt Wochen: Auditgerechte Ergebnisse ohne lange Planungszeiten.
Läuft auch on-prem: Die Aikido Machine führt Pentests auch in luftisolierten (air-gapped) und sicherheitssensiblen Umgebungen durch.
Inklusive Nachweis: Überprüfbare Funde, die Sie Prüfern vorlegen können.
Häufig gestellte Fragen

Aikido Die Ergebnisse werden mit NIST SP 800-53 (einschließlich RA-5), SOC 2 und ISO 27001 abgeglichen, und das System hat die FedRAMP-Zulassung der Stufe „Moderate“ erhalten. Behörden und Auftragnehmer erhalten auditfähige Nachweise zum Export.
Ja. SBOM, SSDF-Ausrichtung und prüfungsfertige Nachweise laufen über eine einzige Plattform. Auftragnehmer weisen nach, was sie liefern, und Behörden überprüfen es.
Nein. Scans werden in temporären Containern ausgeführt, die nach der Analyse gelöscht werden. Stets Nur-Lese-Zugriff.
Ja. Die Aikido Machine betreibt die gesamte Plattform On-Prem, einschließlich KI-Penetrationstests. Lokale Scanner decken reine CI-Setups ab. Nichts verlässt Ihre Umgebung.
Aikido unterstützt GovRAMP und staatliche Frameworks. Kontinuierliche Überwachung und Nachweisexporte werden den Kontrollen zugeordnet, nach denen staatliche Prüfer fragen.
Sicherheit jetzt implementieren
Sichern Sie Ihren Code, Ihre Cloud und Ihre Laufzeit in einem zentralen System.
Schwachstellen schnell und automatisch finden und beheben.