

Erkennen Sie den Angriffspfad, bevor er ausgenutzt wird
Aikido verknüpft Ihre Cloud-Exposition, Container-Schwachstellen und IAM-Berechtigungen in einem einzigen Graphen, sodass Sie genau wissen, welche CVEs ein Angreifer tatsächlich erreichen kann.





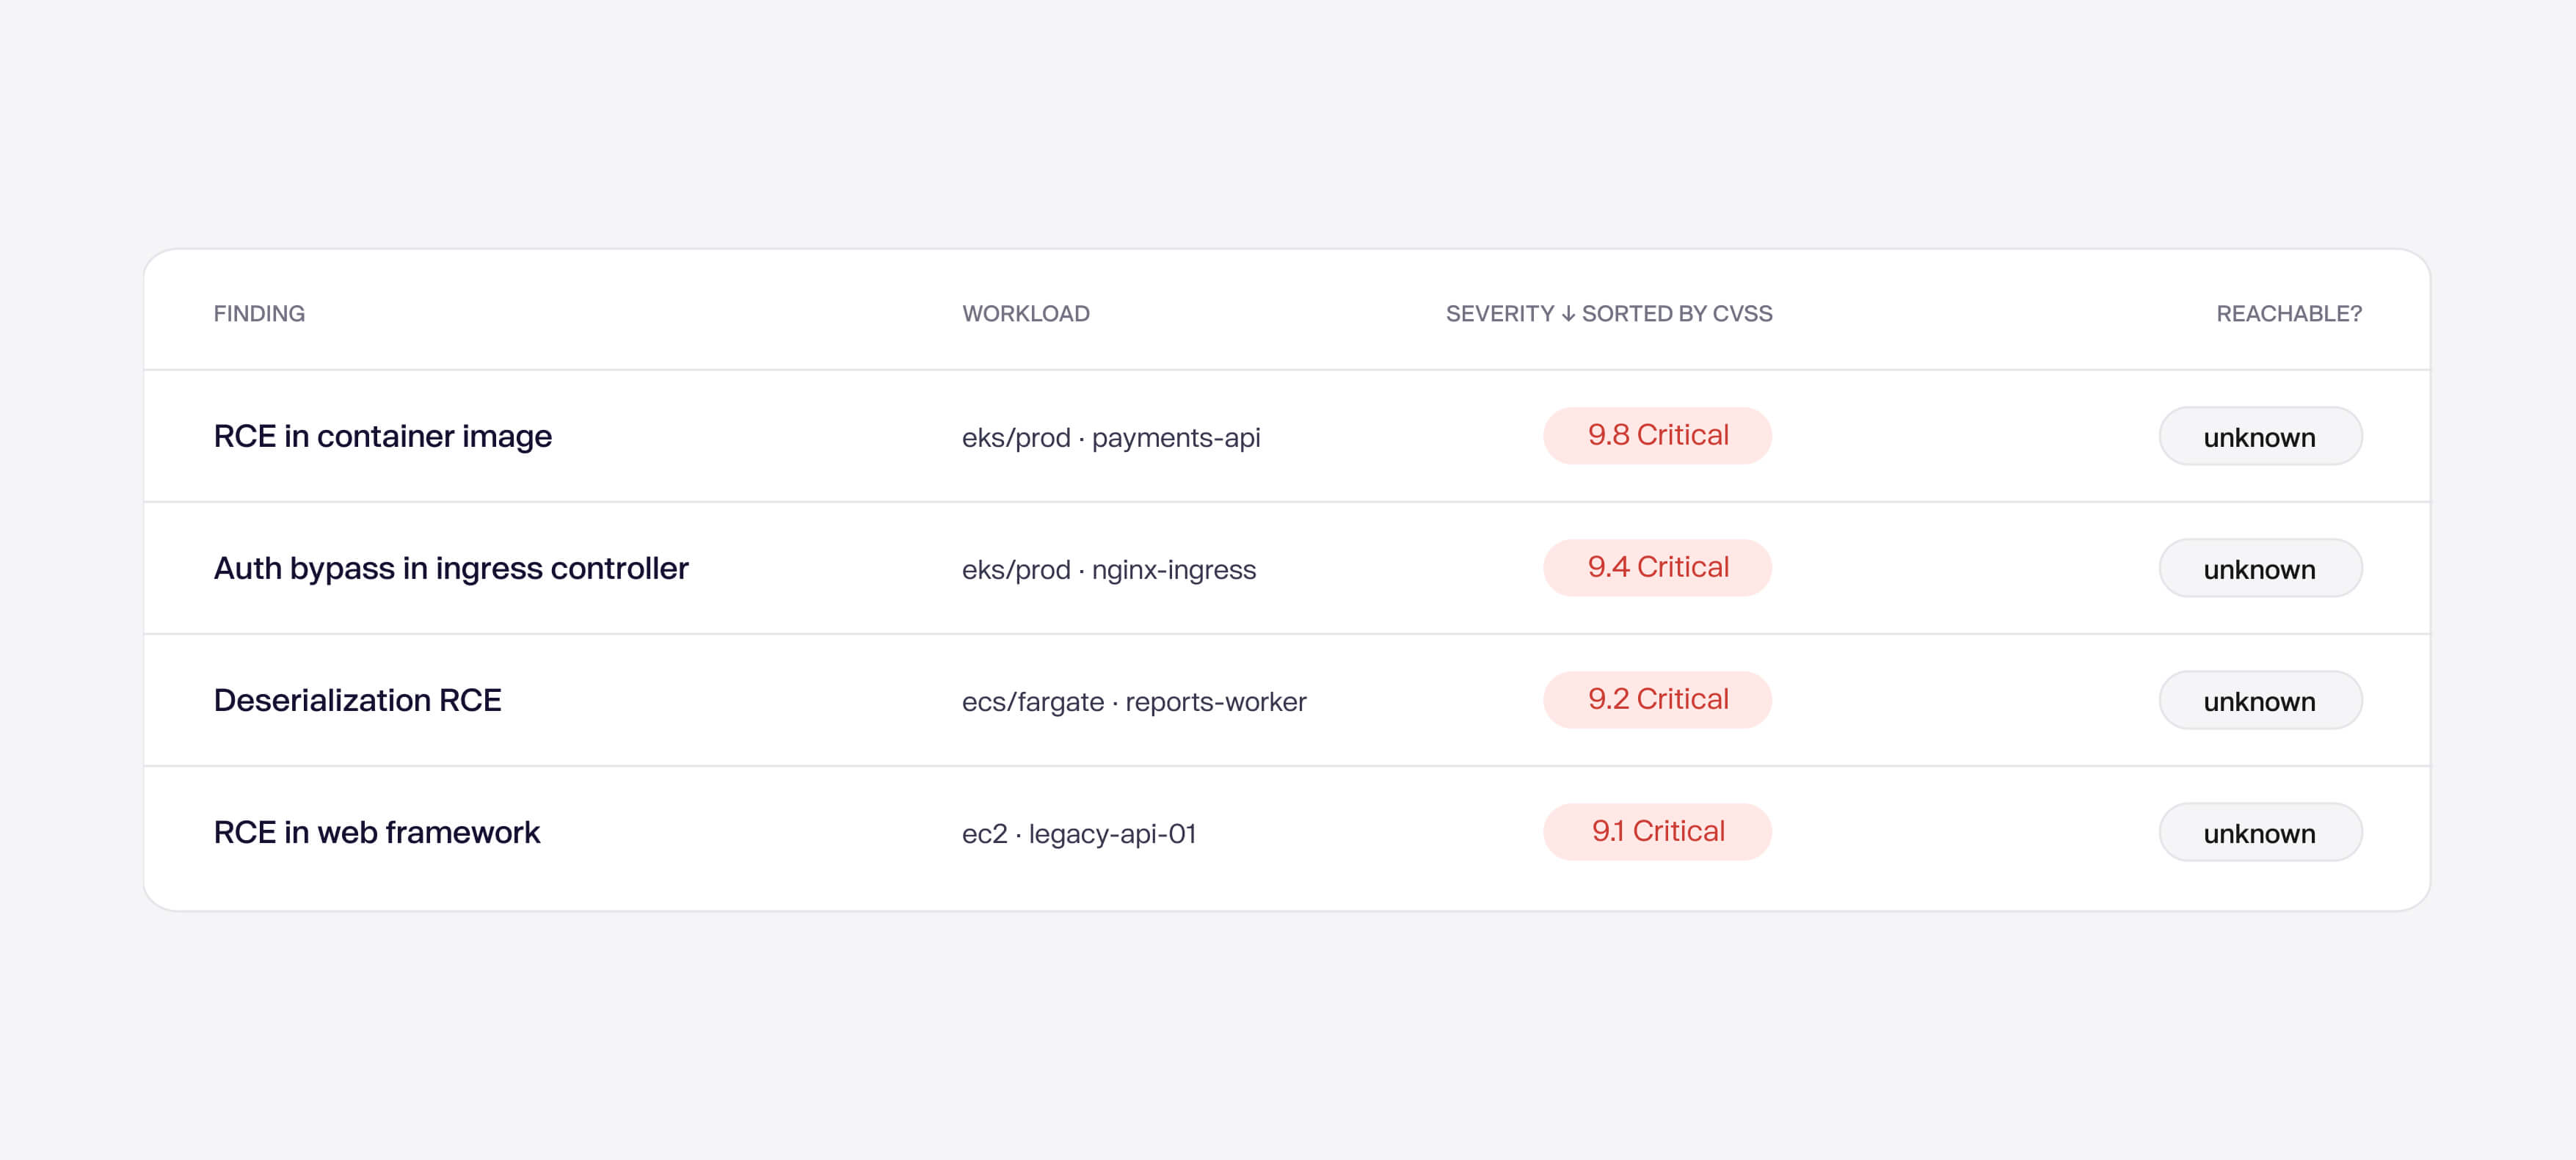
Der CVSS-Score allein zeigt Ihnen nicht, was tatsächlich exponiert ist
Teams priorisieren nach Schweregrad und nicht danach, was erreichbar ist. Ein Wert von 9.8 auf einem internen Pod erhält dieselbe Dringlichkeit wie einer hinter einem Public Load Balancer mit direktem Pfad zu Ihren Secrets.
Alle Ihre Angriffspfade in einem Graphen.
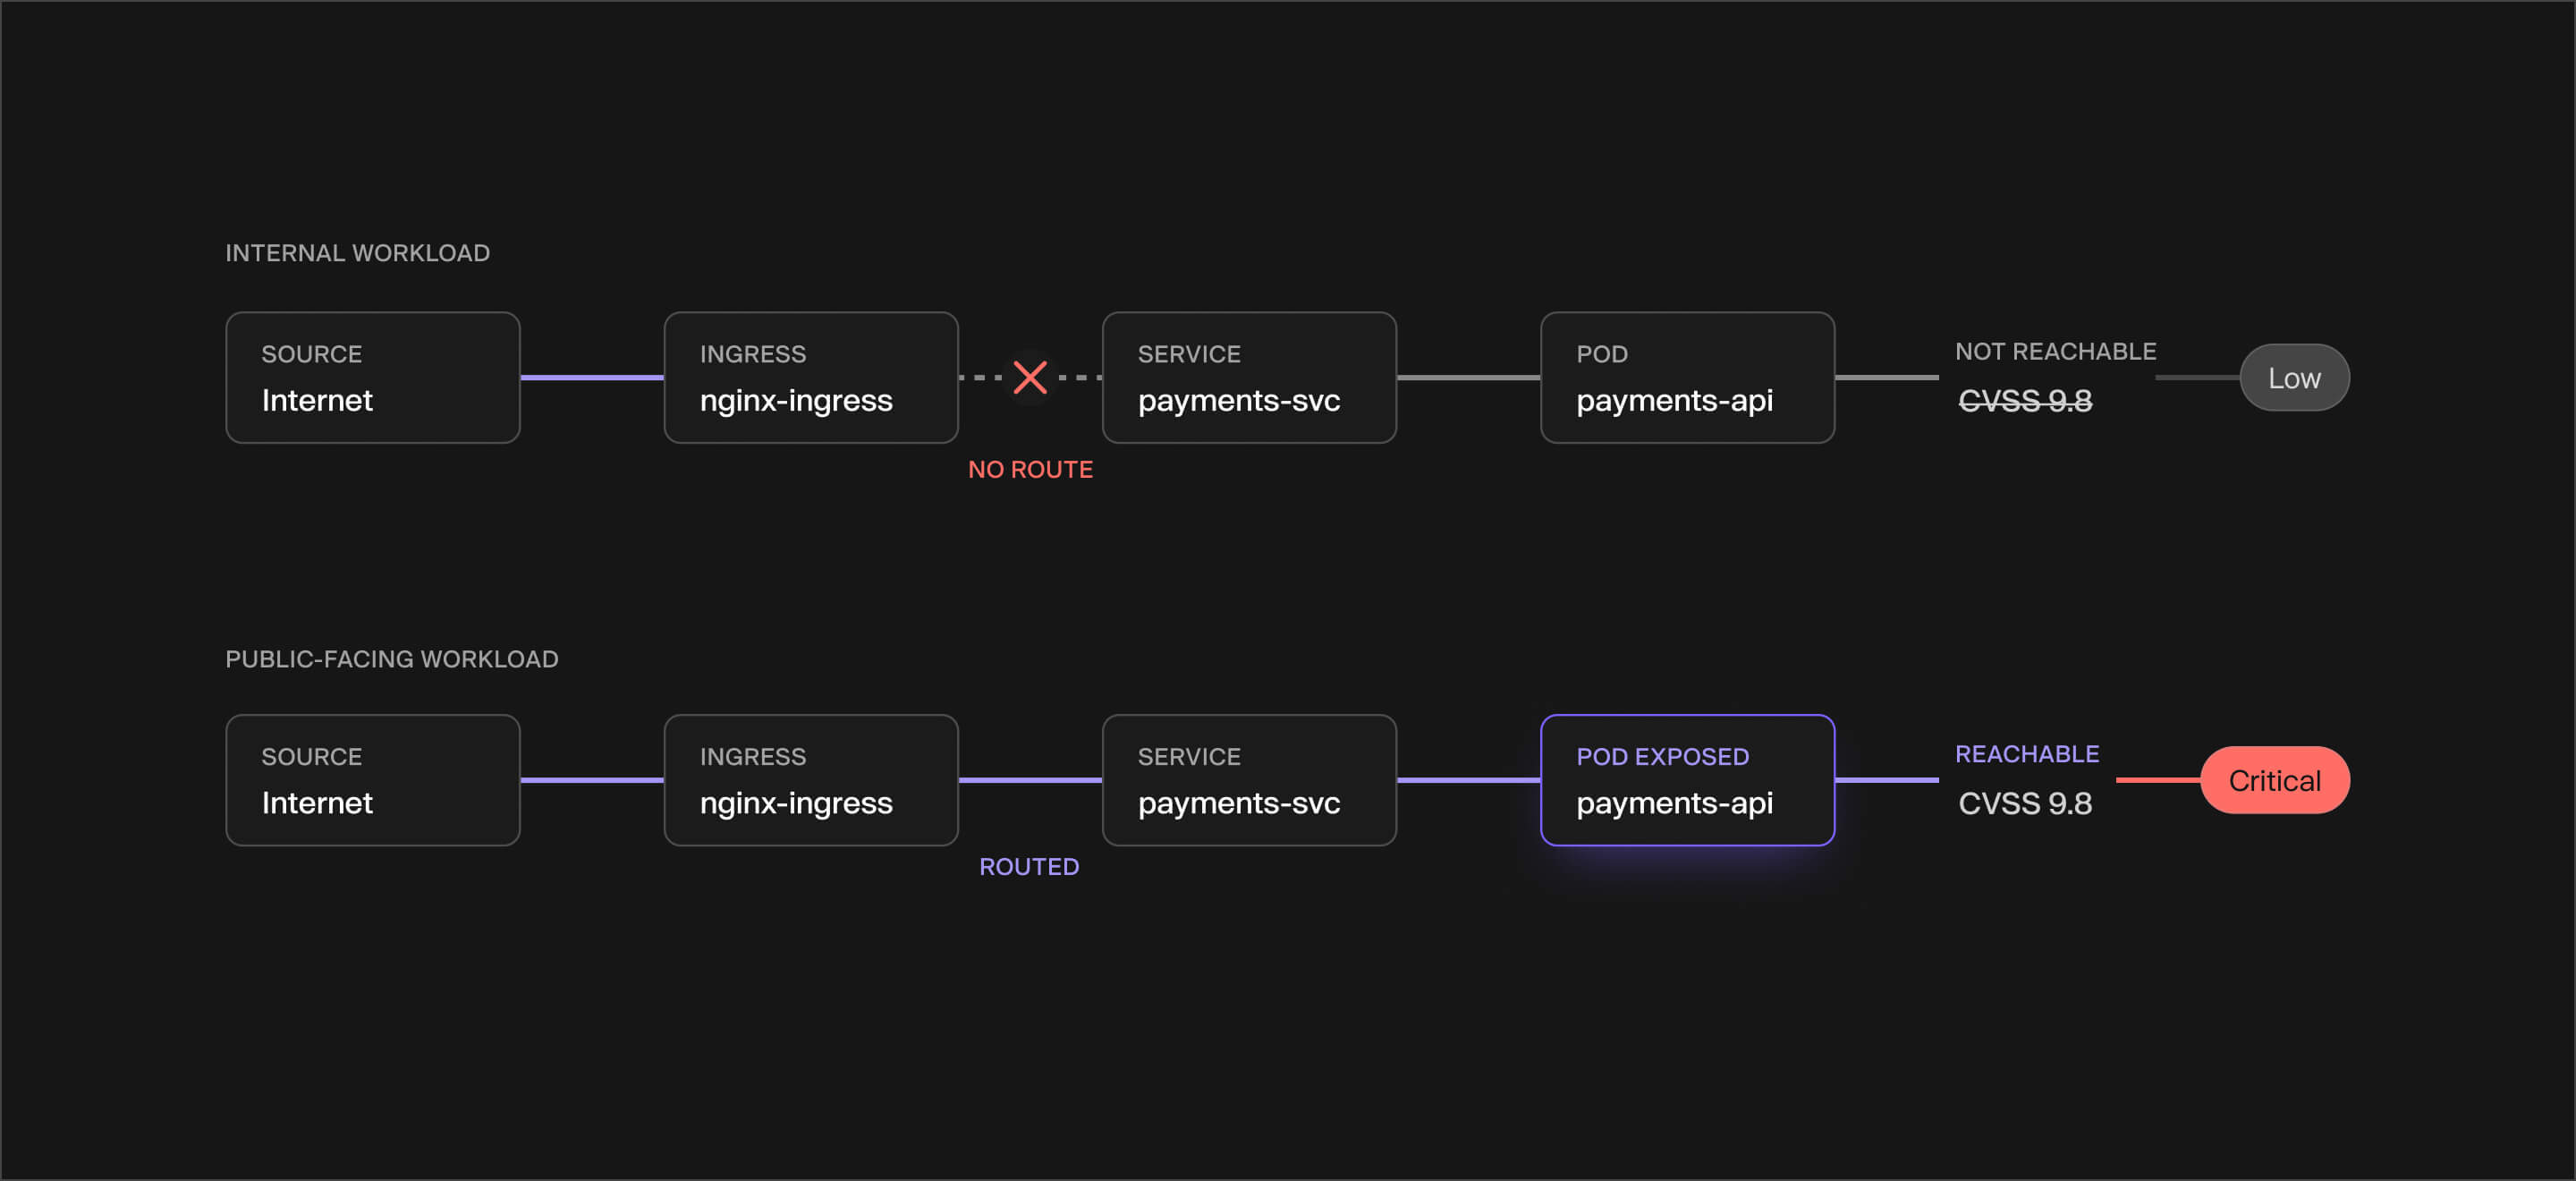
Sehen Sie, was hinter Ihrem Ingress erreichbar ist
Verfolgen Sie die gesamte Kette und ordnen Sie den CVE dem erreichbaren Pod zu.
Nichts versteckt sich hinter Ihrem CDN
Verfolgen Sie den Pfad direkt durch Ihr CDN bis zu genau der Serverless Function, auf der das anfällige Paket ausgeführt wird.
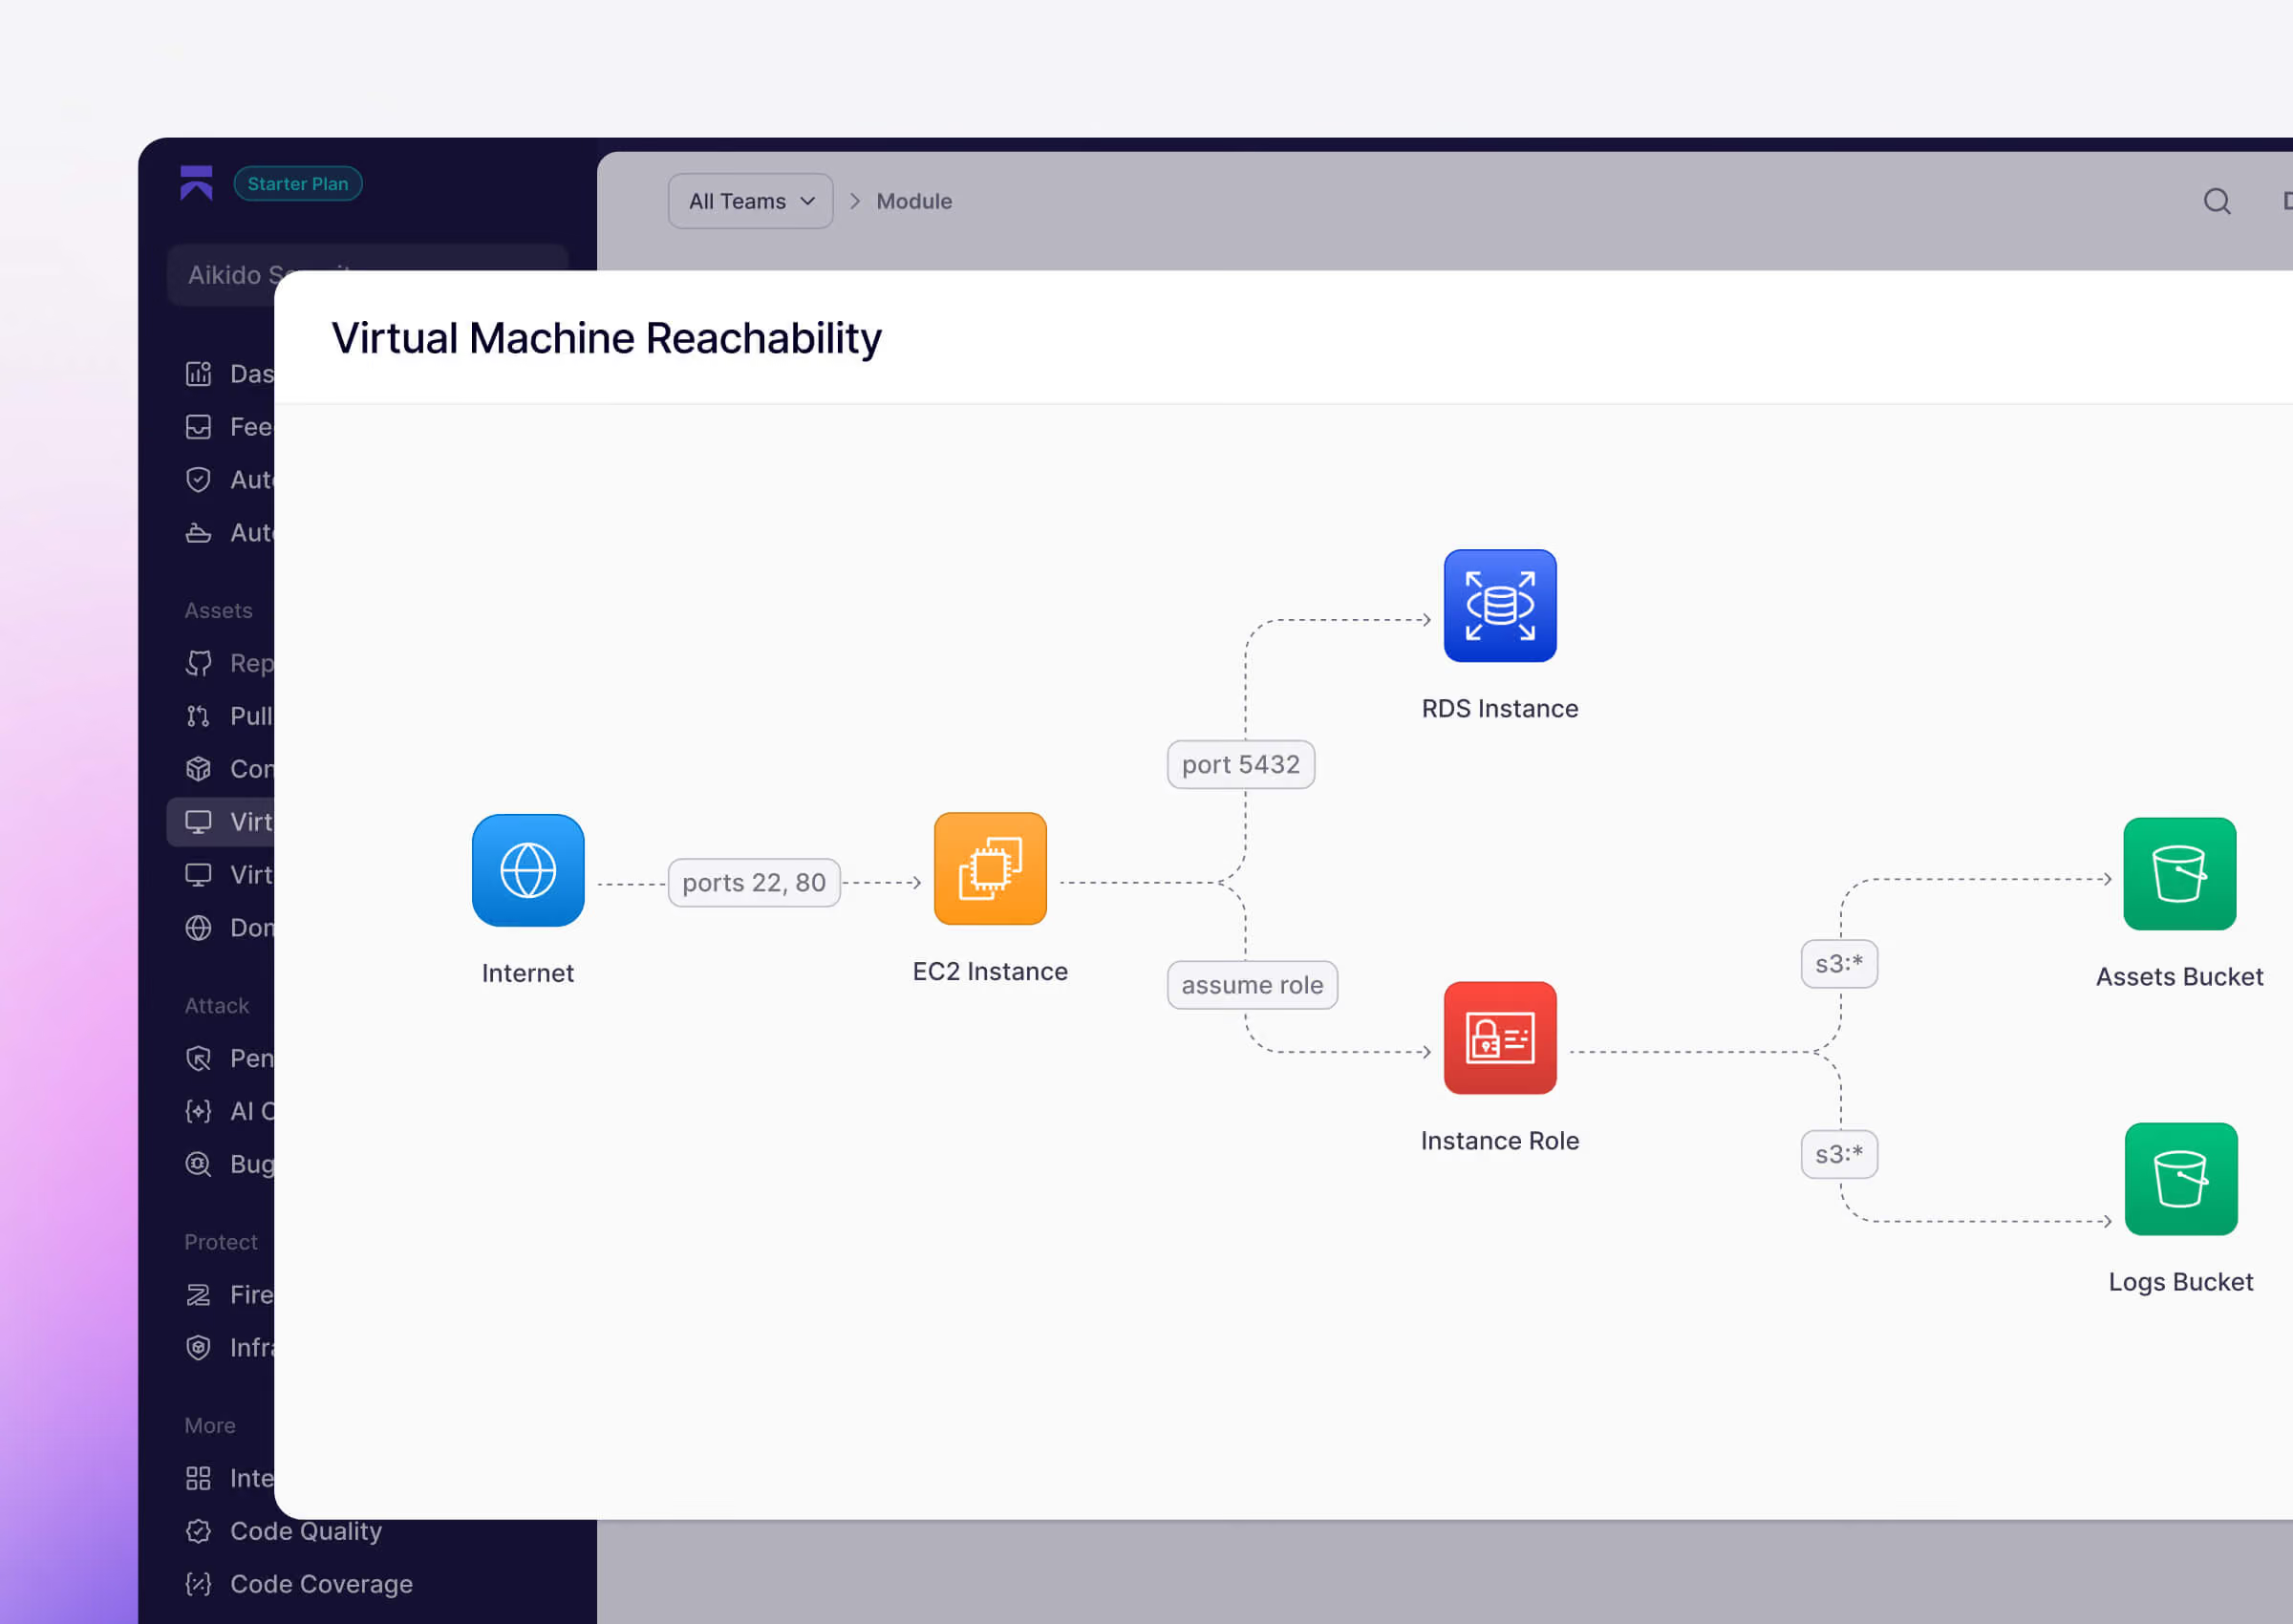
Wissen Sie, was Ihre Compute-Ressourcen erreichen können
Verknüpfen Sie Netzwerkexposition mit dem, was die Berechtigungen einer VM erreichen können, wie etwa Secrets und Verschlüsselungsschlüssel.
Wo Attack Paths funktionieren


Cloud Angriffspfade in 3 Minuten erklärt.
Sehen Sie sich an, wie Sie Ihre Cloud-Exposition, Schwachstellen aus der „ container “ und IAM-Berechtigungen in einem Diagramm zusammenführen können, damit Sie genau wissen, auf welche CVEs ein Angreifer tatsächlich Zugriff hat.
Alle Angriffspfade in Ihrer Cloud anzeigen
Verbinden Sie Ihre Cloud in wenigen Minuten und verschaffen Sie sich einen Überblick über alle Angriffspfade in Ihrer Cloud-Infrastruktur.
Aikido in Aktion erleben
Geben Sie Ihre geschäftliche E-Mail-Adresse ein, um das Video anzusehen
Warum Teams Cloud-Angriffspfade nutzen
Alarmmüdigkeit reduzieren
Nur CVEs, die auf einem realen Pfad aus dem Internet liegen, generieren Alarme für Ihr Team
Entwicklerkapazitäten freisetzen
Die Sicherheit hört auf, Tickets für unerreichbare Pfade zu erstellen, und Entwickler konzentrieren sich auf wirklich dringende Probleme
Schwachstellen erkennen, bevor Angreifer es tun
Sehen Sie den vollständigen Pfad vom Internet zum Asset und schließen Sie ihn, bevor er ausgenutzt wird
Audits mit handfesten Belegen starten
Belegen Sie, dass Ihr Team Korrekturen basierend auf kartierten Schwachstellen und nicht nur auf Schweregrad-Scores priorisiert.
Alle Ihre Cloud-Angriffspfade auf einen Blick.
Verbinden Sie Ihre Cloud in wenigen Minuten und verschaffen Sie sich einen Überblick über alle Angriffspfade in Ihrer Cloud-Infrastruktur.


Häufig gestellte Fragen zu Cloud-Angriffspfaden

Sie bildet den realen Netzwerkpfad vom Internet über Ihre Cloud-Infrastruktur hin zu einem spezifischen Container oder einer VM mit einer Schwachstelle ab. Anstatt nur zu zeigen, dass ein CVE existiert, zeigt sie, ob ein Angreifer das Ziel tatsächlich erreichen kann und auf welchem Weg genau.
Schweregrad-Scores (CVSS) werden vergeben, ohne Ihre Umgebung zu kennen. Ein kritischer CVE auf einer VM ohne öffentlichen Netzwerkpfad ist weit weniger dringend als ein mittelschwerer CVE auf einem Container, der direkt dem Internet ausgesetzt ist. Die Erreichbarkeitsanalyse zeigt Ihnen, was in Ihrem spezifischen Setup tatsächlich ausnutzbar ist.
Nein. Die Erreichbarkeit wird aus Security Groups, VPC-Einstellungen, Subnetz-Konfigurationen und Metadaten der Cloud-Infrastruktur abgeleitet. Es werden keine aktiven Sonden oder Port-Scans durchgeführt.
Aikido stuft den Schweregrad automatisch herab und zeigt in der Aufschlüsselung der Scores „Keine Netzwerkerreichbarkeit“ an. Bei bestimmten Paketen geht Aikido noch einen Schritt weiter und ignoriert das Problem automatisch komplett, wenn der relevante Port nicht erreichbar ist.
Derzeit: OpenSSH und openssh-server (Port 22), Telnet (Port 23), Redis (Port 6379), MongoDB (Port 27017) sowie n8n (Ports 80, 443, 5678). Diese Liste wächst kontinuierlich.
Für VMs: Security Groups, VPC-Einstellungen, Subnetz-Konfigurationen, Load Balancer. Für Container: Kubernetes Ingress Controller, Load Balancer, API Gateways, AWS Lambda Function URLs und andere Cloud-Einstiegspunkte.
Nein. Die Erreichbarkeitsanalyse läuft automatisch, sobald Ihre Cloud und Ihre Container-Registry mit Aikido verbunden sind. Es ist keine zusätzliche Konfiguration erforderlich.
Auf zwei Wegen: Bewegen Sie den Mauszeiger im Tab „Virtuelle Maschinen“ über eine VM und klicken Sie auf „Virtuelle Maschinen-Erreichbarkeit anzeigen“ oder öffnen Sie ein beliebiges VM-Problem im Feed und klicken Sie in der Detailansicht des Problems auf den Link zum Erreichbarkeitsdiagramm.
Wiz und Orca bieten zwar Kontext zu Angriffspfaden, sind aber reine Cloud-Plattformen. Aikido kombiniert die Erreichbarkeitsanalyse mit einem umfassenden AppSec-Scanning (SAST, SCA, DAST, Secrets, IaC) auf einer einzigen Plattform. Sie erhalten den Priorisierungskontext, ohne ein separates Tool oder einen zusätzlichen Login zu benötigen.