
Schützen Sie Ihre App und APIs vor Angreifern
Überwachen Sie Ihre App und APIs, um Schwachstellen wie SQL-Injection, XSS und CSRF zu finden – sowohl an der Oberfläche als auch über authentifiziertes DAST.
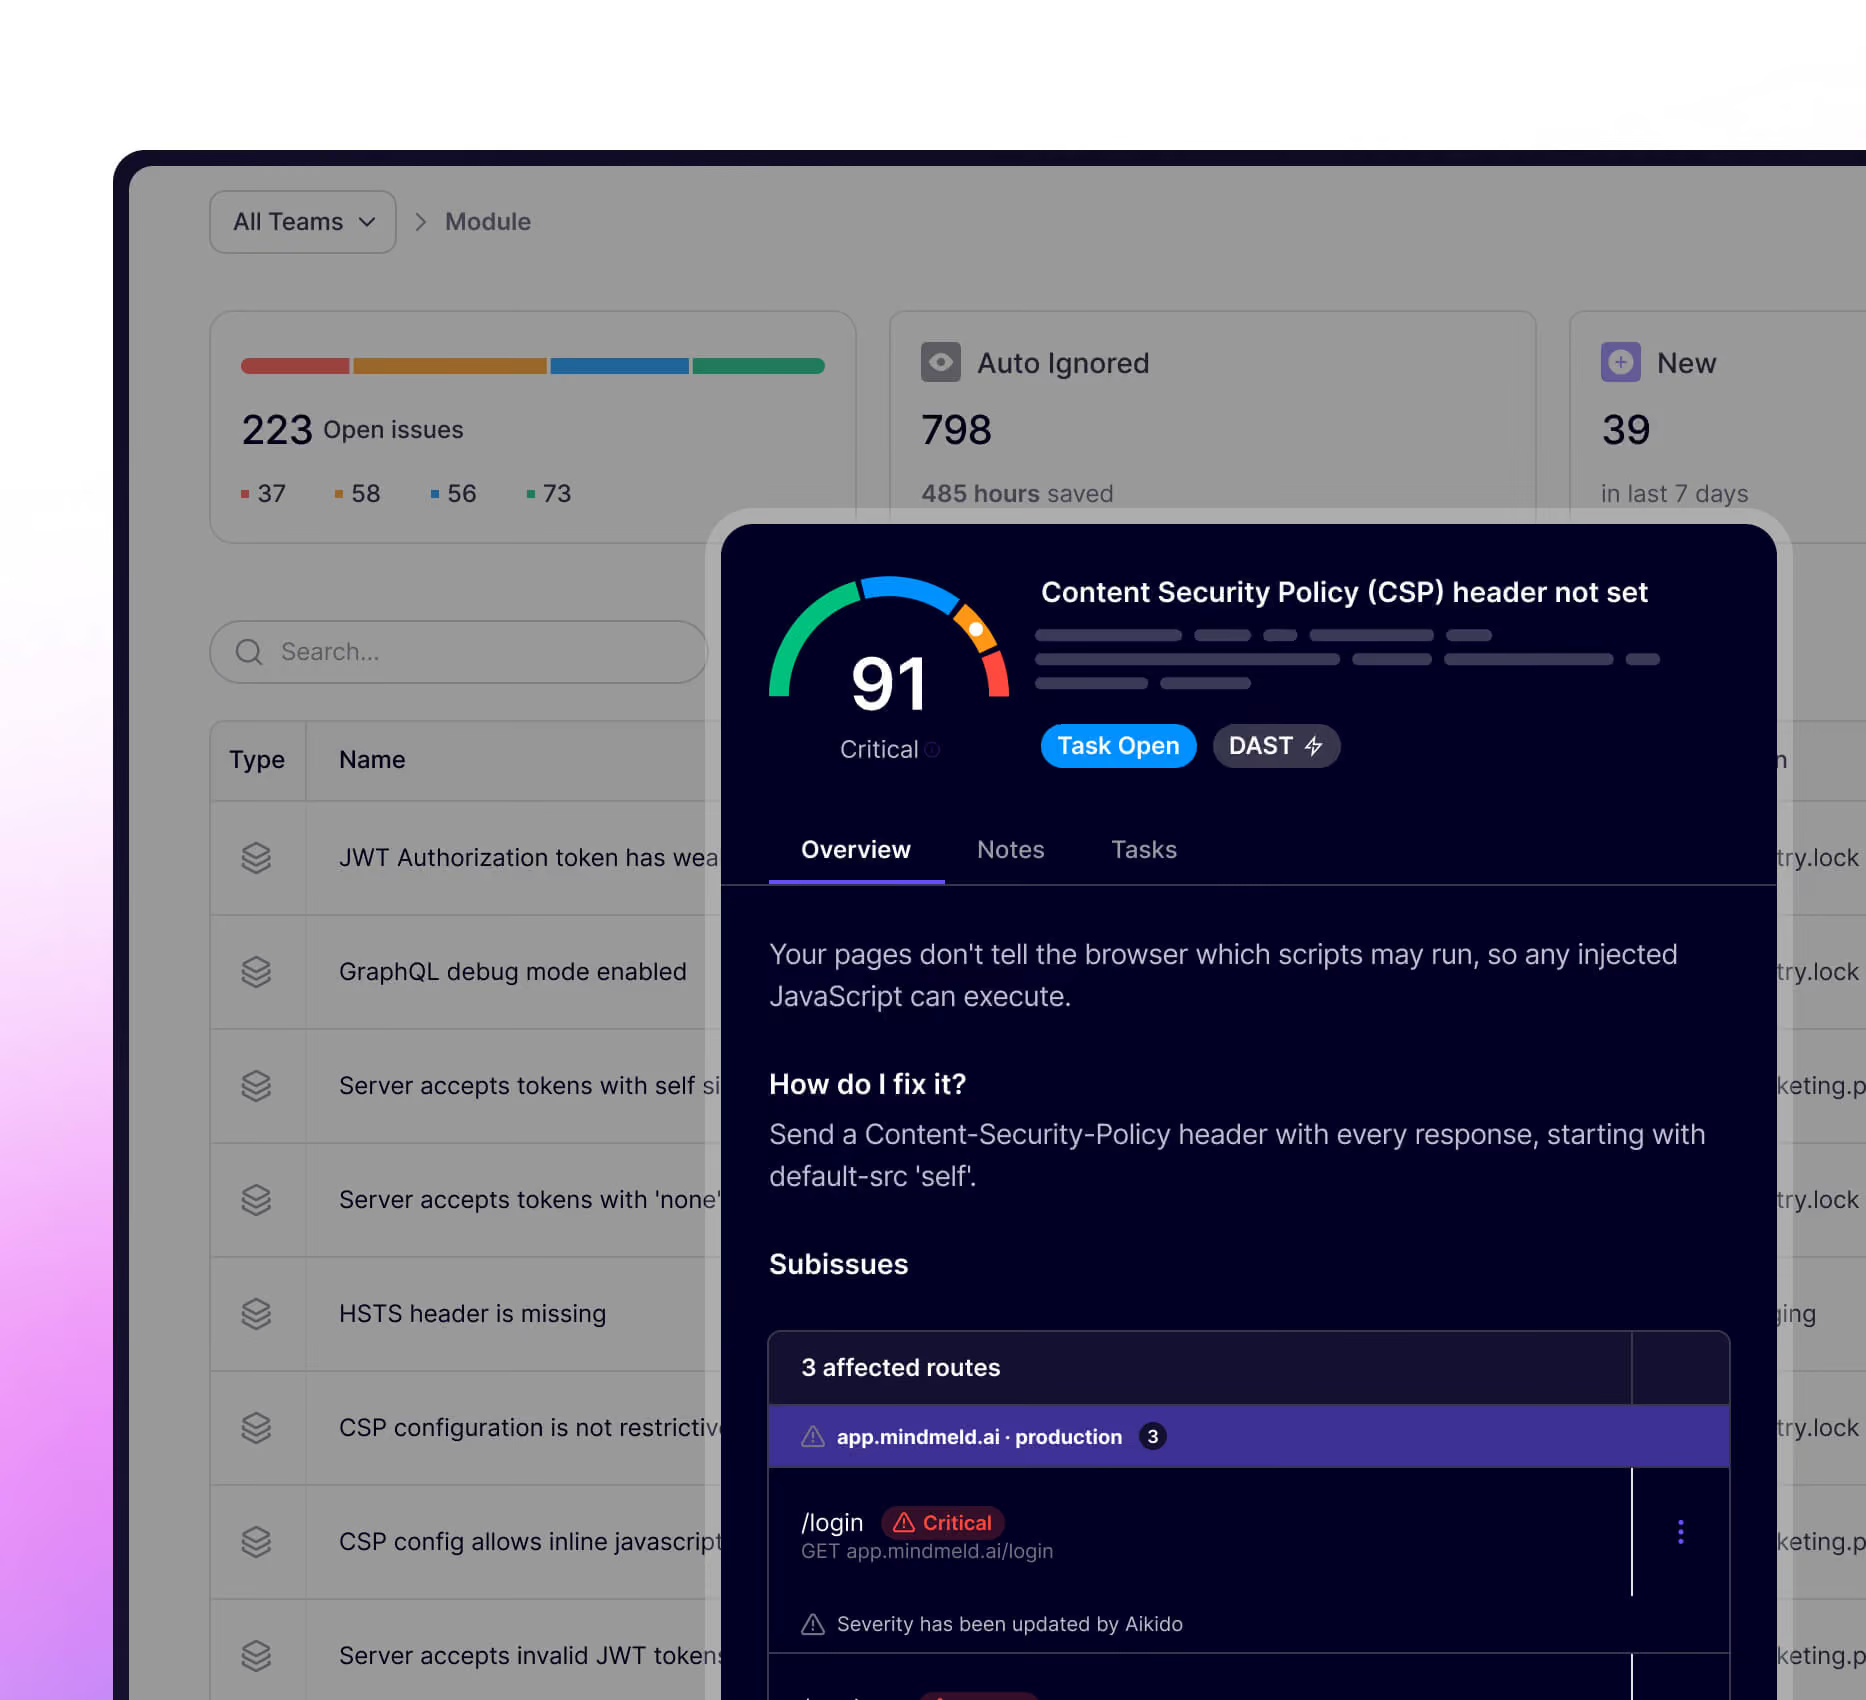





Ihr Frontend ist ein Tummelplatz für Hacker. Wir zeigen Ihnen, welche Schwachstellen ausgenutzt werden können.
AikidoDer „ DAST “-Scanner in Kombination mit der „ Aikido “-Plattform zeigt auf, wo Ihre App am anfälligsten ist, sodass Sie Sicherheitslücken schließen können, bevor Angreifer sie entdecken.
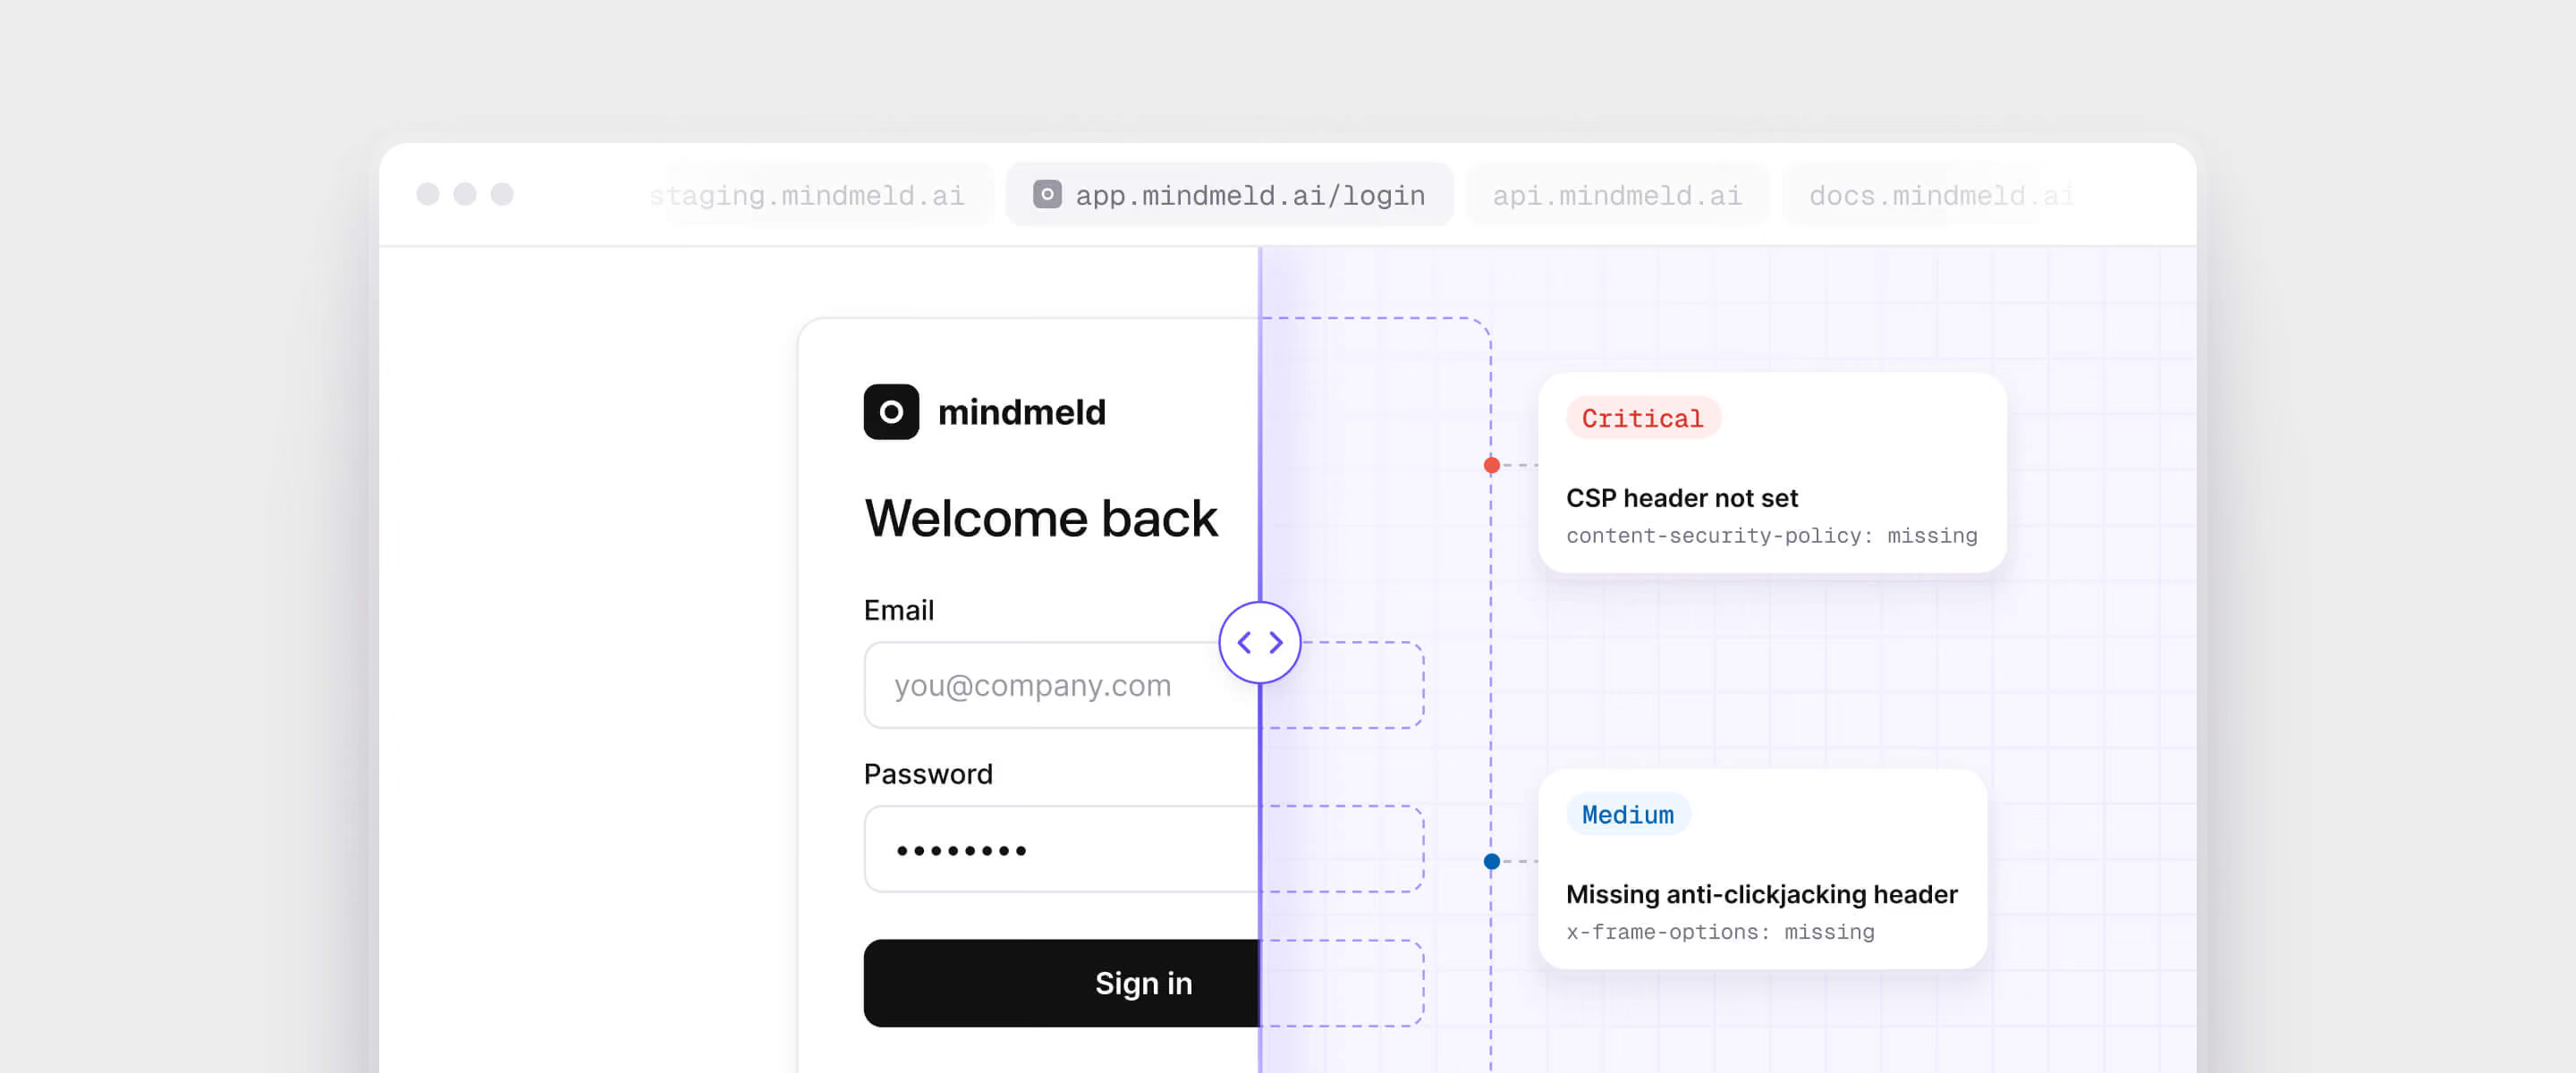
Überprüfen Sie, was ein Hacker ausnutzen könnte
Automatisches Scannen, ohne dass Ihre App dabei unterbrochen wird
Verhindern Sie Exploits & Schwachstellen, bevor sie auftreten
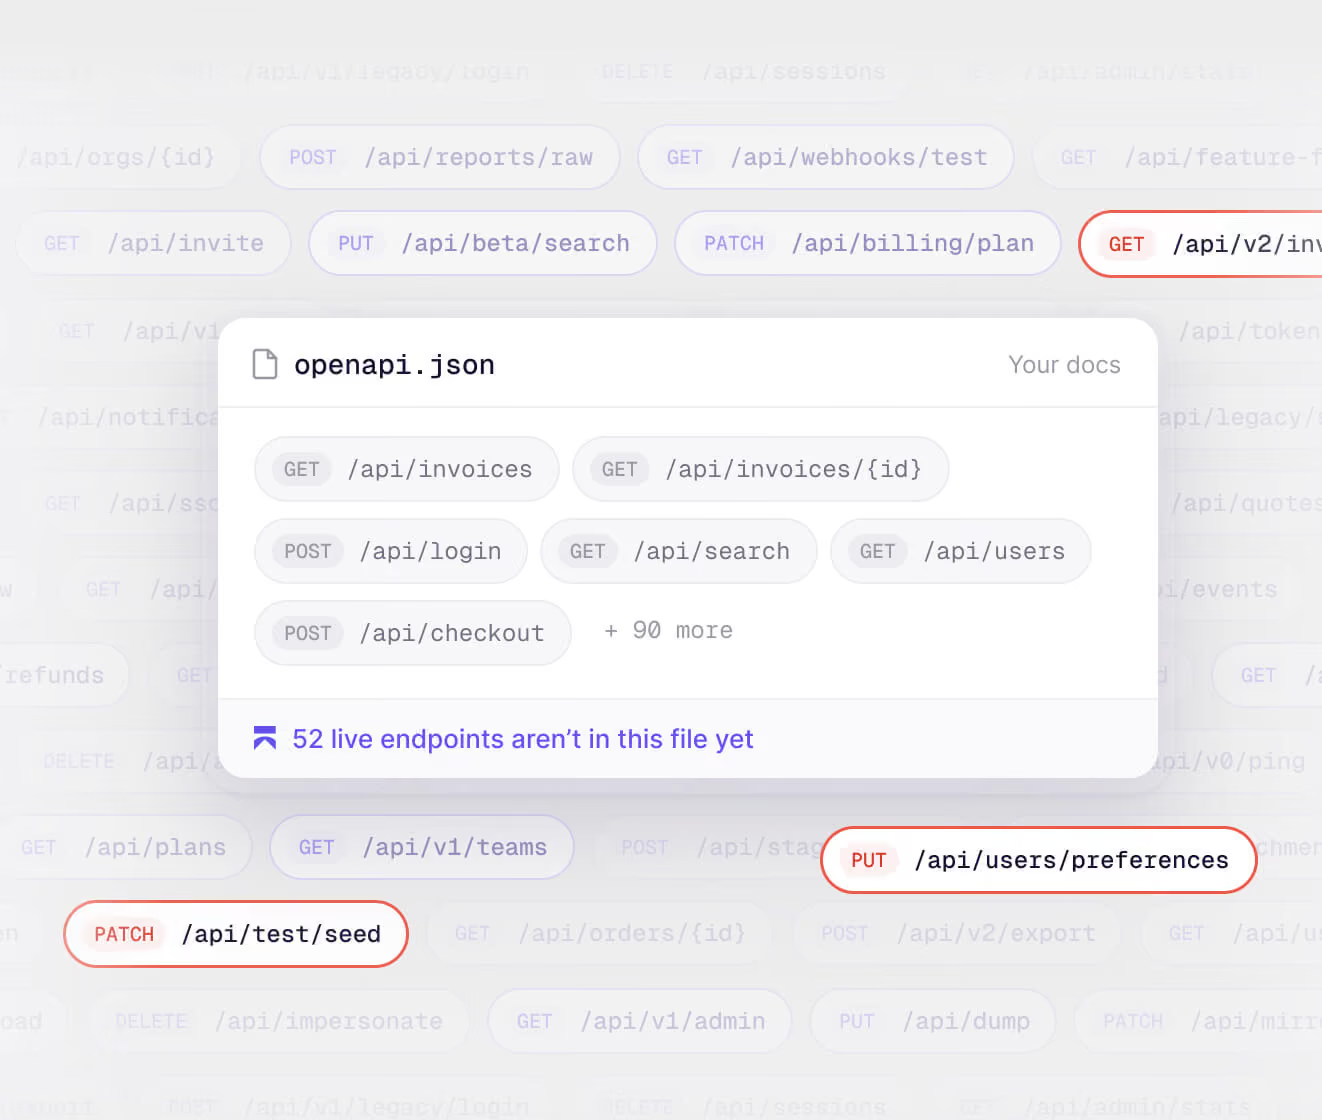
Automatisierte „ API-Erkennung “ und Sicherheit
Gehen Sie über reguläre Code-Checks hinaus. Entdecken und scannen Sie APIs automatisch auf Schwachstellen und Fehler. Simulieren Sie reale Angriffe und scannen Sie jeden API-Endpunkt auf gängige Sicherheitsbedrohungen.
Mehr Schwachstellen mit kontextsensitivem DAST finden
Erhalten Sie aktualisierte Swagger-Dokumente / OpenAPI-Spezifikationen
Manuellen Aufwand reduzieren
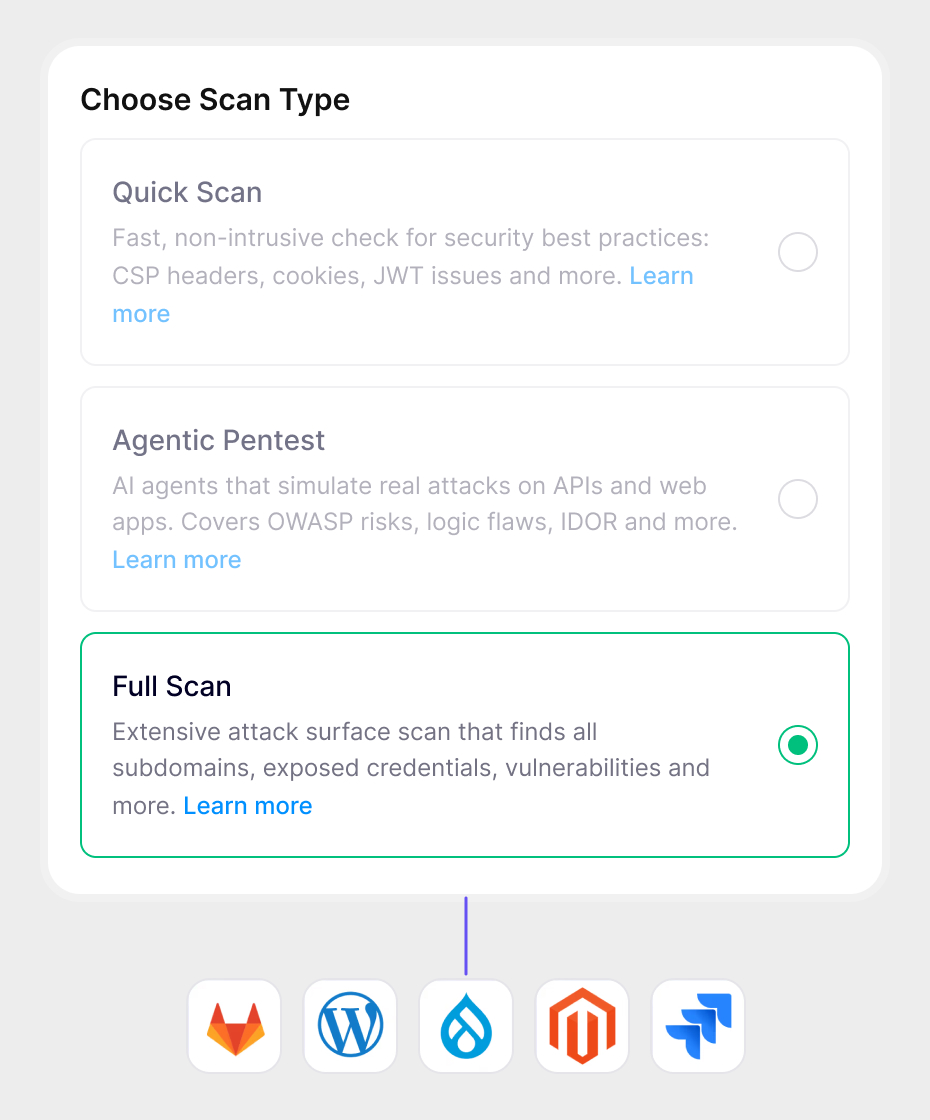
Erweiterte Funktionen von „ DAST “
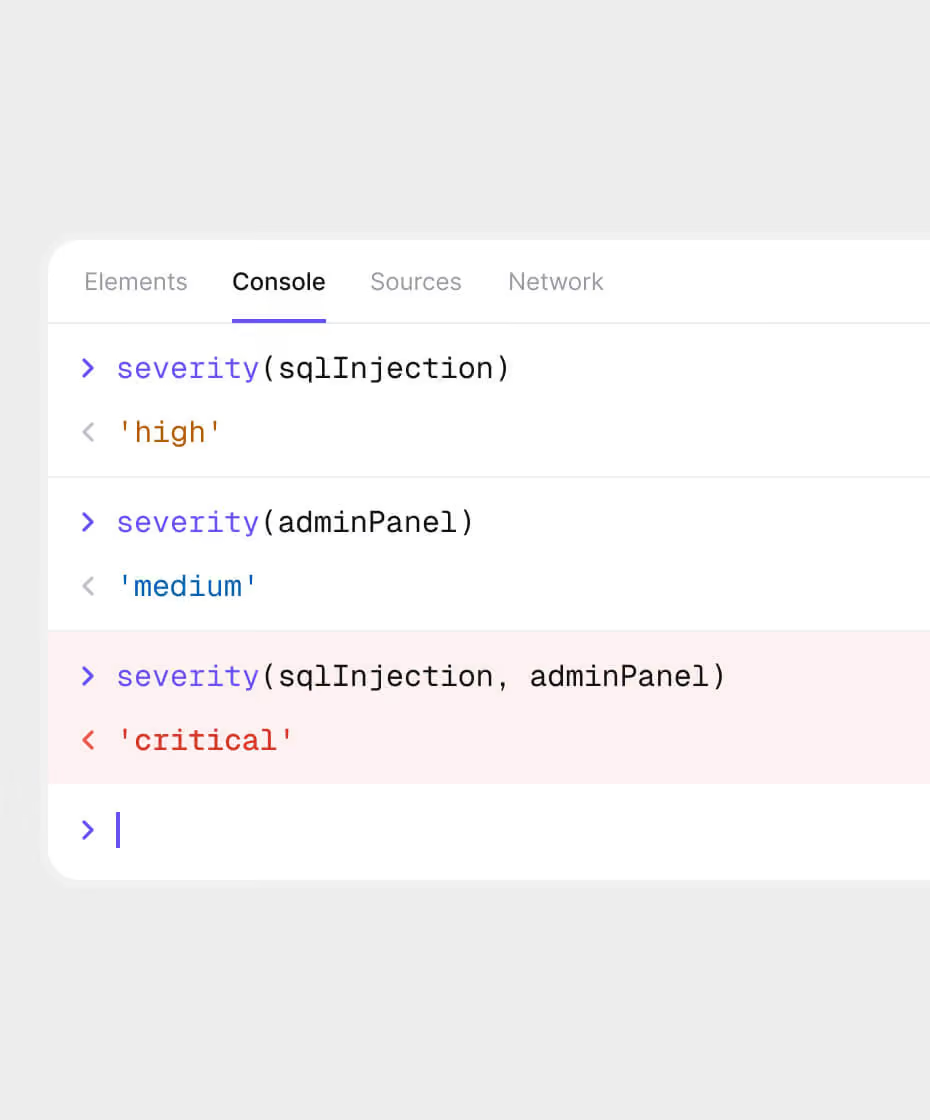
Toxische Kombinationen
Toxische Kombinationen sind Schwachstellen, die zusammen kritische Bedrohungen darstellen. Stellen Sie sich eine SQL-Injection-Schwachstelle in Kombination mit einem falsch konfigurierten Admin-Panel vor. Der DAST von Aikido wird diese Ergebnisse als kritischer einstufen.
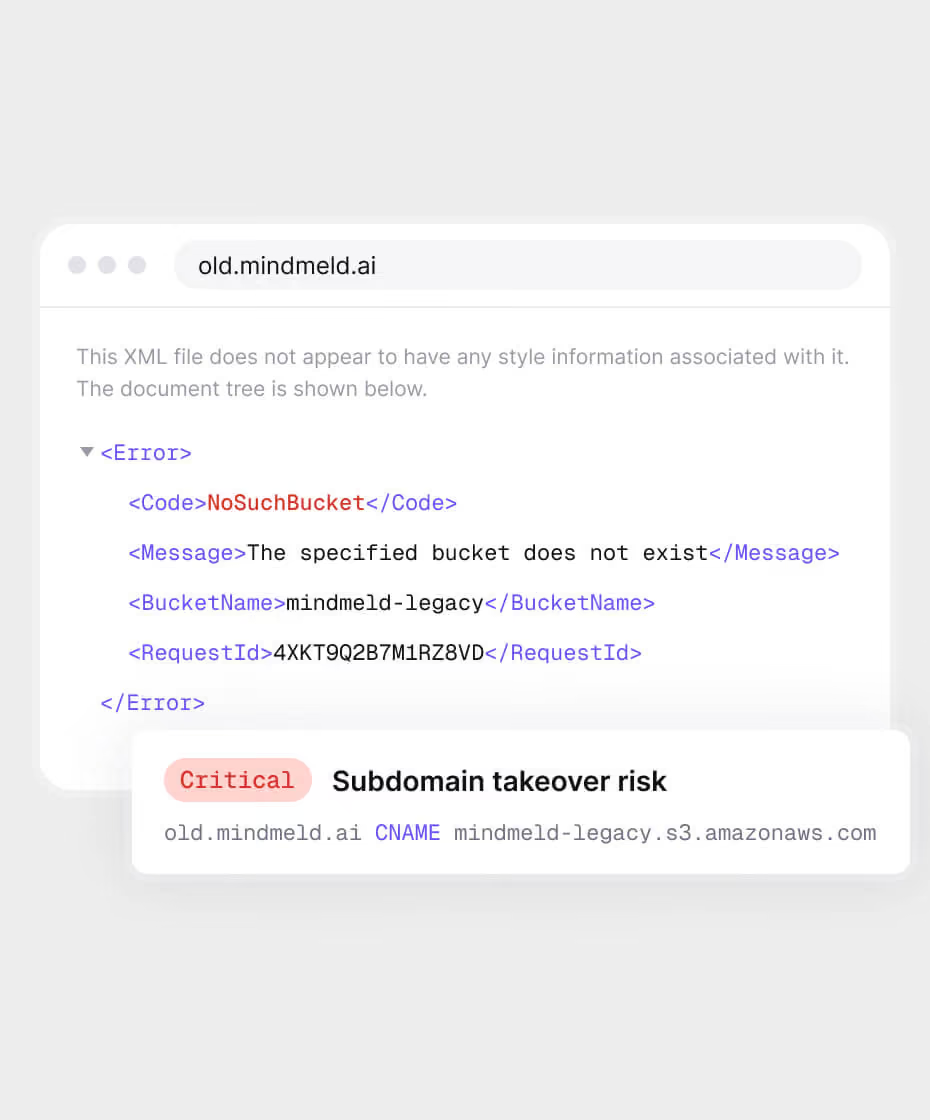
Dangling Domains
Verhindern Sie die Übernahme von Subdomains. Scannen Sie DNS-Einträge, um Subdomains zu finden, die auf nicht mehr existierende Dienste verweisen (sogenannte „Dangling Domains“). Verhindern Sie Hijacks, bevor sie stattfinden – ganz ohne Einrichtung.
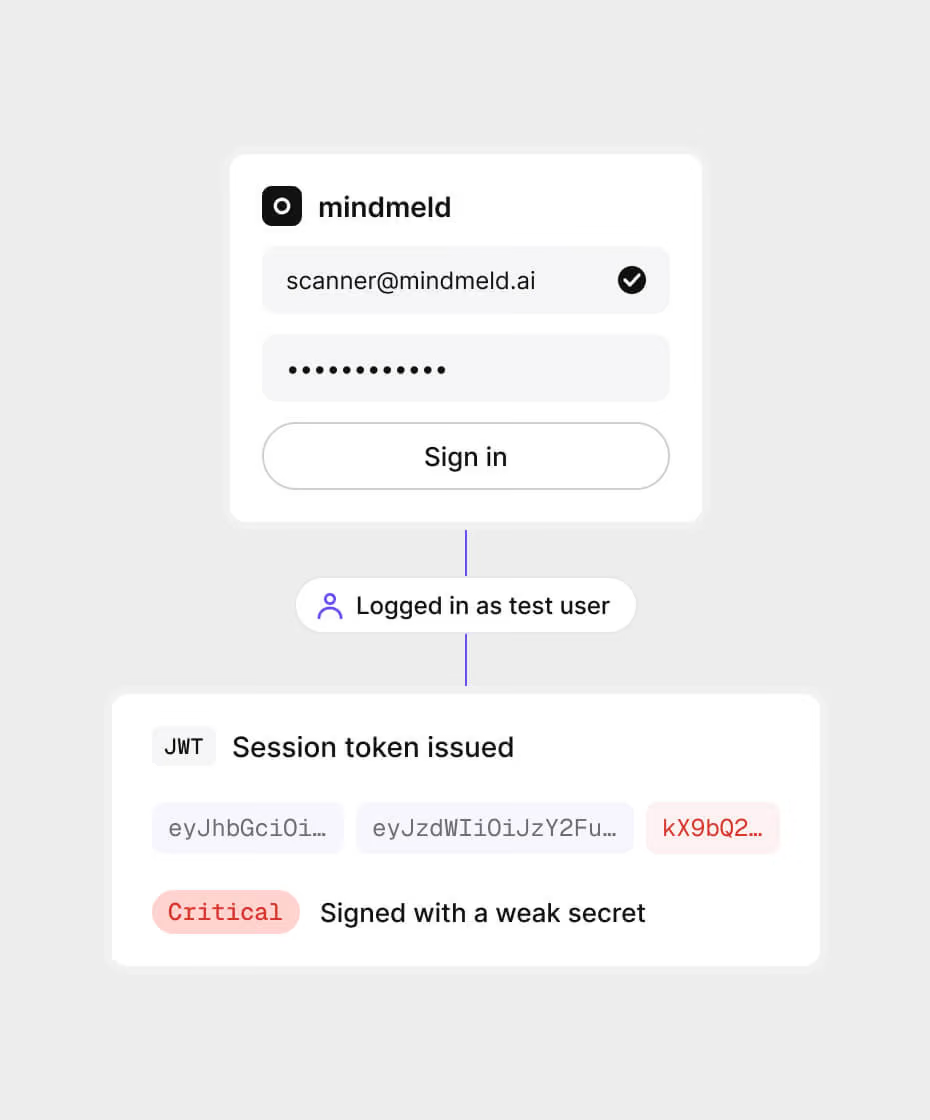
Authentifiziertes DAST
Mit authentifiziertem DAST können Sie testen, ob eingeloggte Benutzer Ihre Anwendung beschädigen oder auf sensible Daten zugreifen können. Der Scanner meldet sich als echter Benutzer an, wodurch tiefere Schwachstellen aufgedeckt und die Sicherheit Ihrer JWT-Tokens gewährleistet werden.

„Der Pentest von Aikido lieferte umfassende Ergebnisse auf menschlichem Niveau in Blitzgeschwindigkeit und bestand eine strenge Compliance-Überprüfung ohne Probleme.“
Dan SherwoodGeschäftsführer bei Khaos Control Solutions

„Die schnellste Zeit, in der wir eine Schwachstelle behoben haben, betrug nur 5 Sekunden nach der Erkennung. Das ist Effizienz.“
Aufar SukmajayaBackend-Entwickelnde


Wofür „ DAST “ sorgt
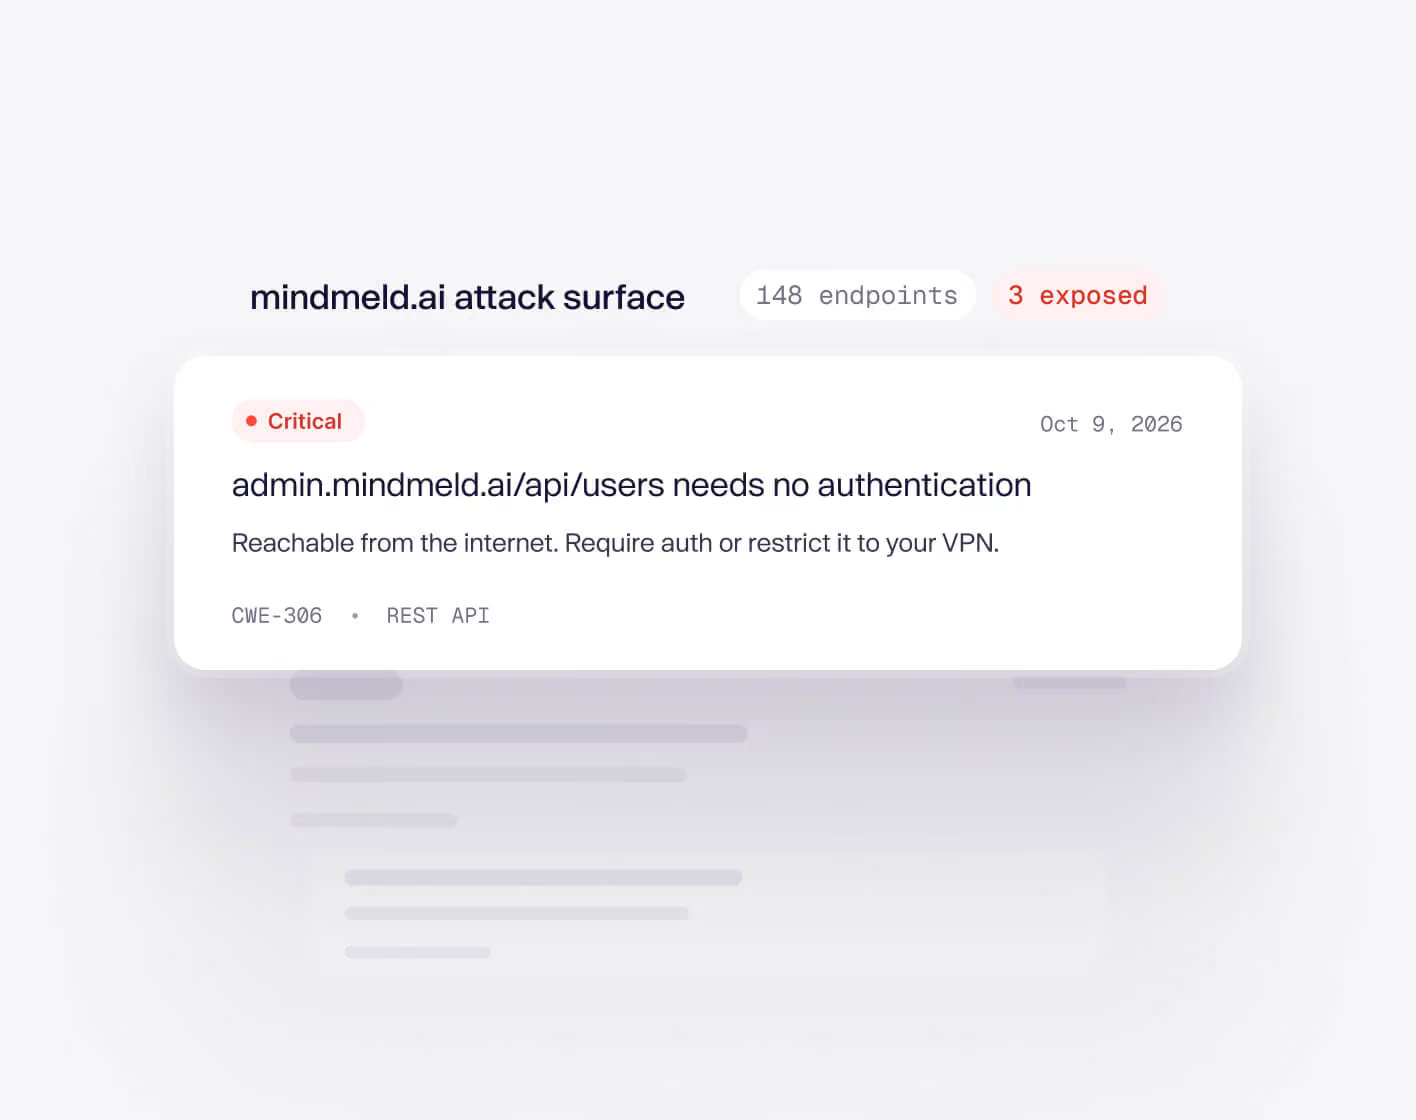
Wissen, was gefährdet ist. So können Sie das beheben, was wirklich behoben werden muss
Die DAST-Scans von Aikido geben Ihnen einen vollständigen Überblick darüber, was exponiert ist und nicht offengelegt sein sollte. So können Sie leicht erkennen, wo Ihre App am anfälligsten ist. Schützen Sie Ihre REST- und GraphQL-Endpunkte.
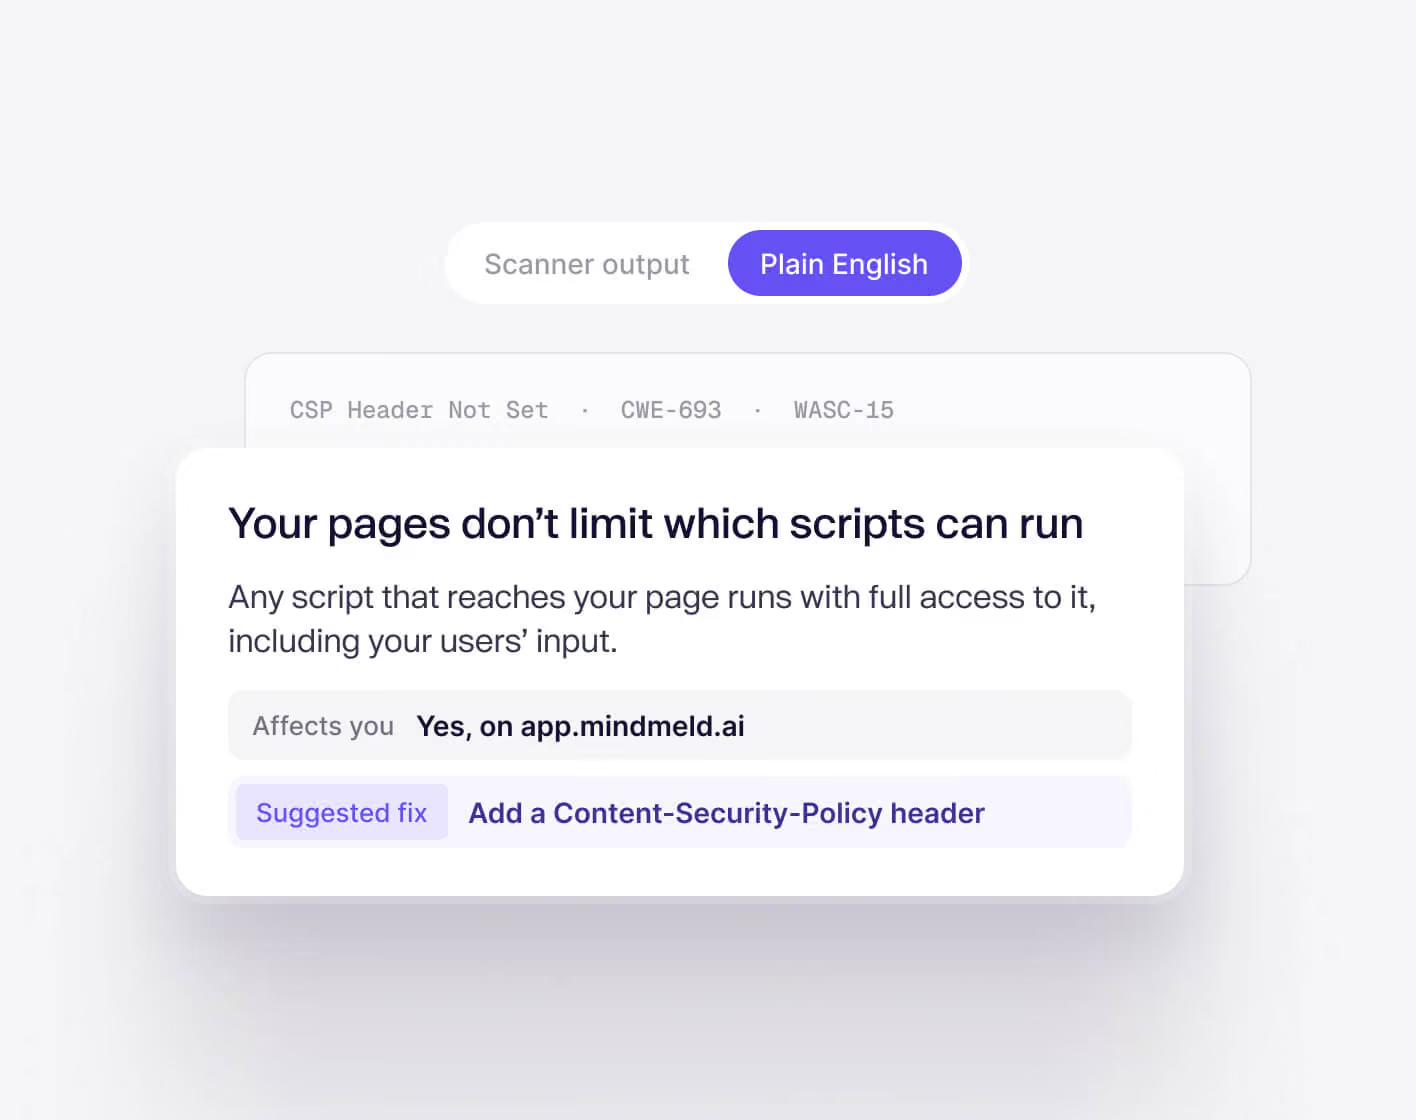
Umsetzbare Empfehlungen
Wir übersetzen komplexen Sicherheitsslang in verständliche Sprache, damit Sie das Problem leicht verstehen und erkennen können, ob es Sie betrifft. Sparen Sie sich die Recherche und finden Sie schnell eine Lösung.
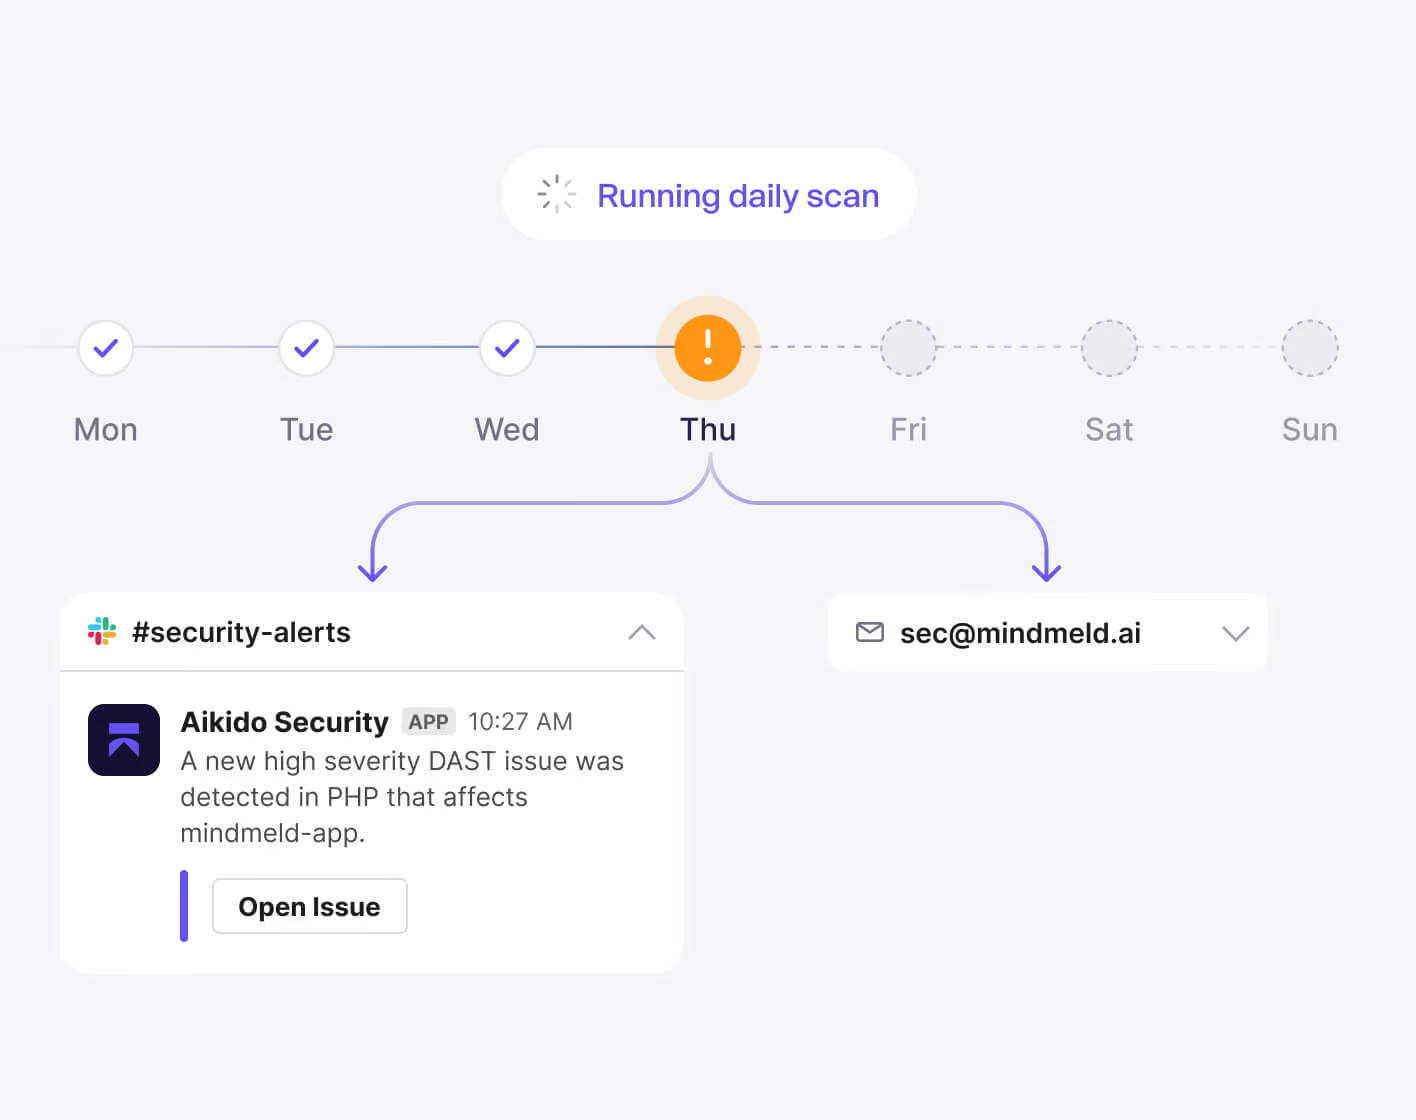
Automatische Scans
Einmal konfiguriert, laufen die DAST-Scans täglich und warnen Sie nur, wenn neue relevante Schwachstellen entdeckt werden. Wählen Sie, wie Sie Benachrichtigungen erhalten möchten: per E-Mail, Slack…

Sicher für den Einsatz in der Produktion
Aikido testet Ihr Frontend auf gängige DAST-Schwachstellen, führt jedoch keine Tests durch, die Ihre App beschädigen könnten, z.B. automatisierte SQL-Injection-Versuche.
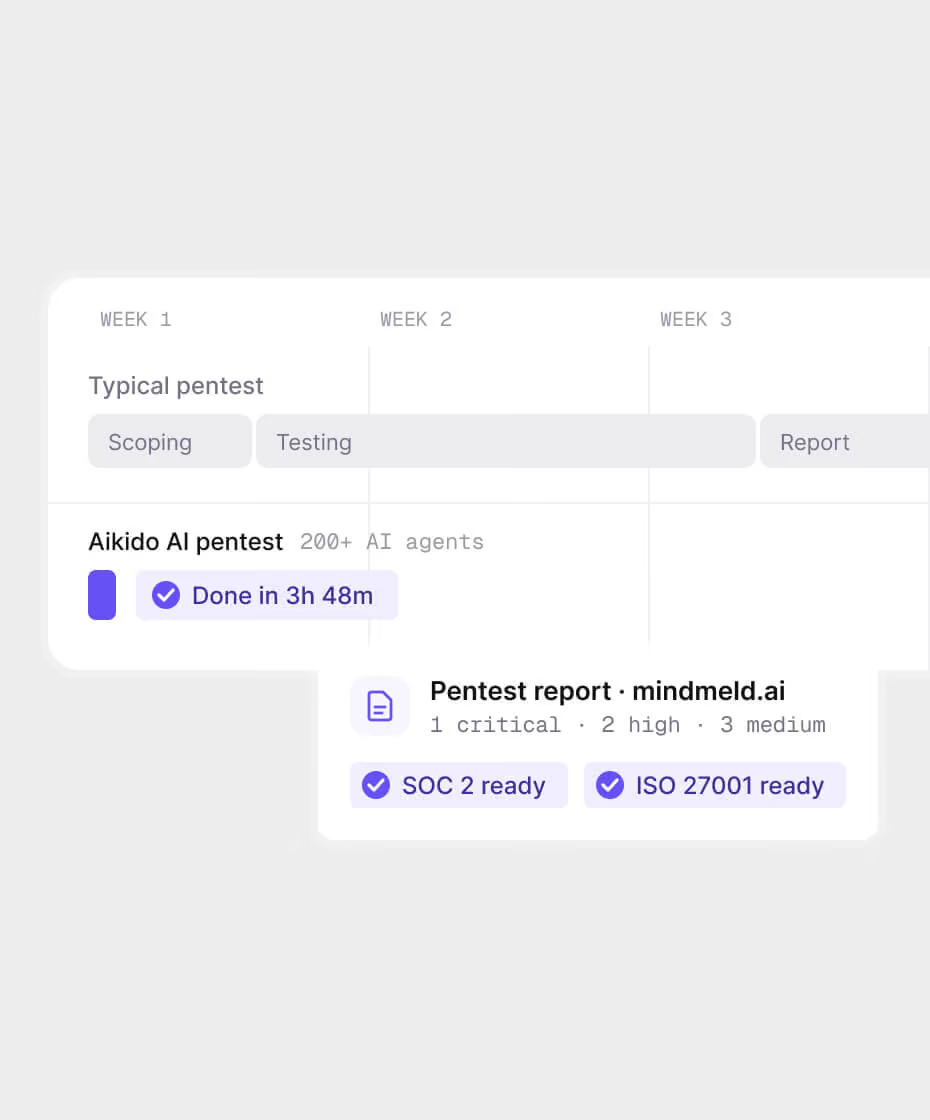
Gehen Sie noch einen Schritt weiter. Führen Sie einen Penetrationstest Ihrer App durch, so wie es ein Angreifer tun würde.
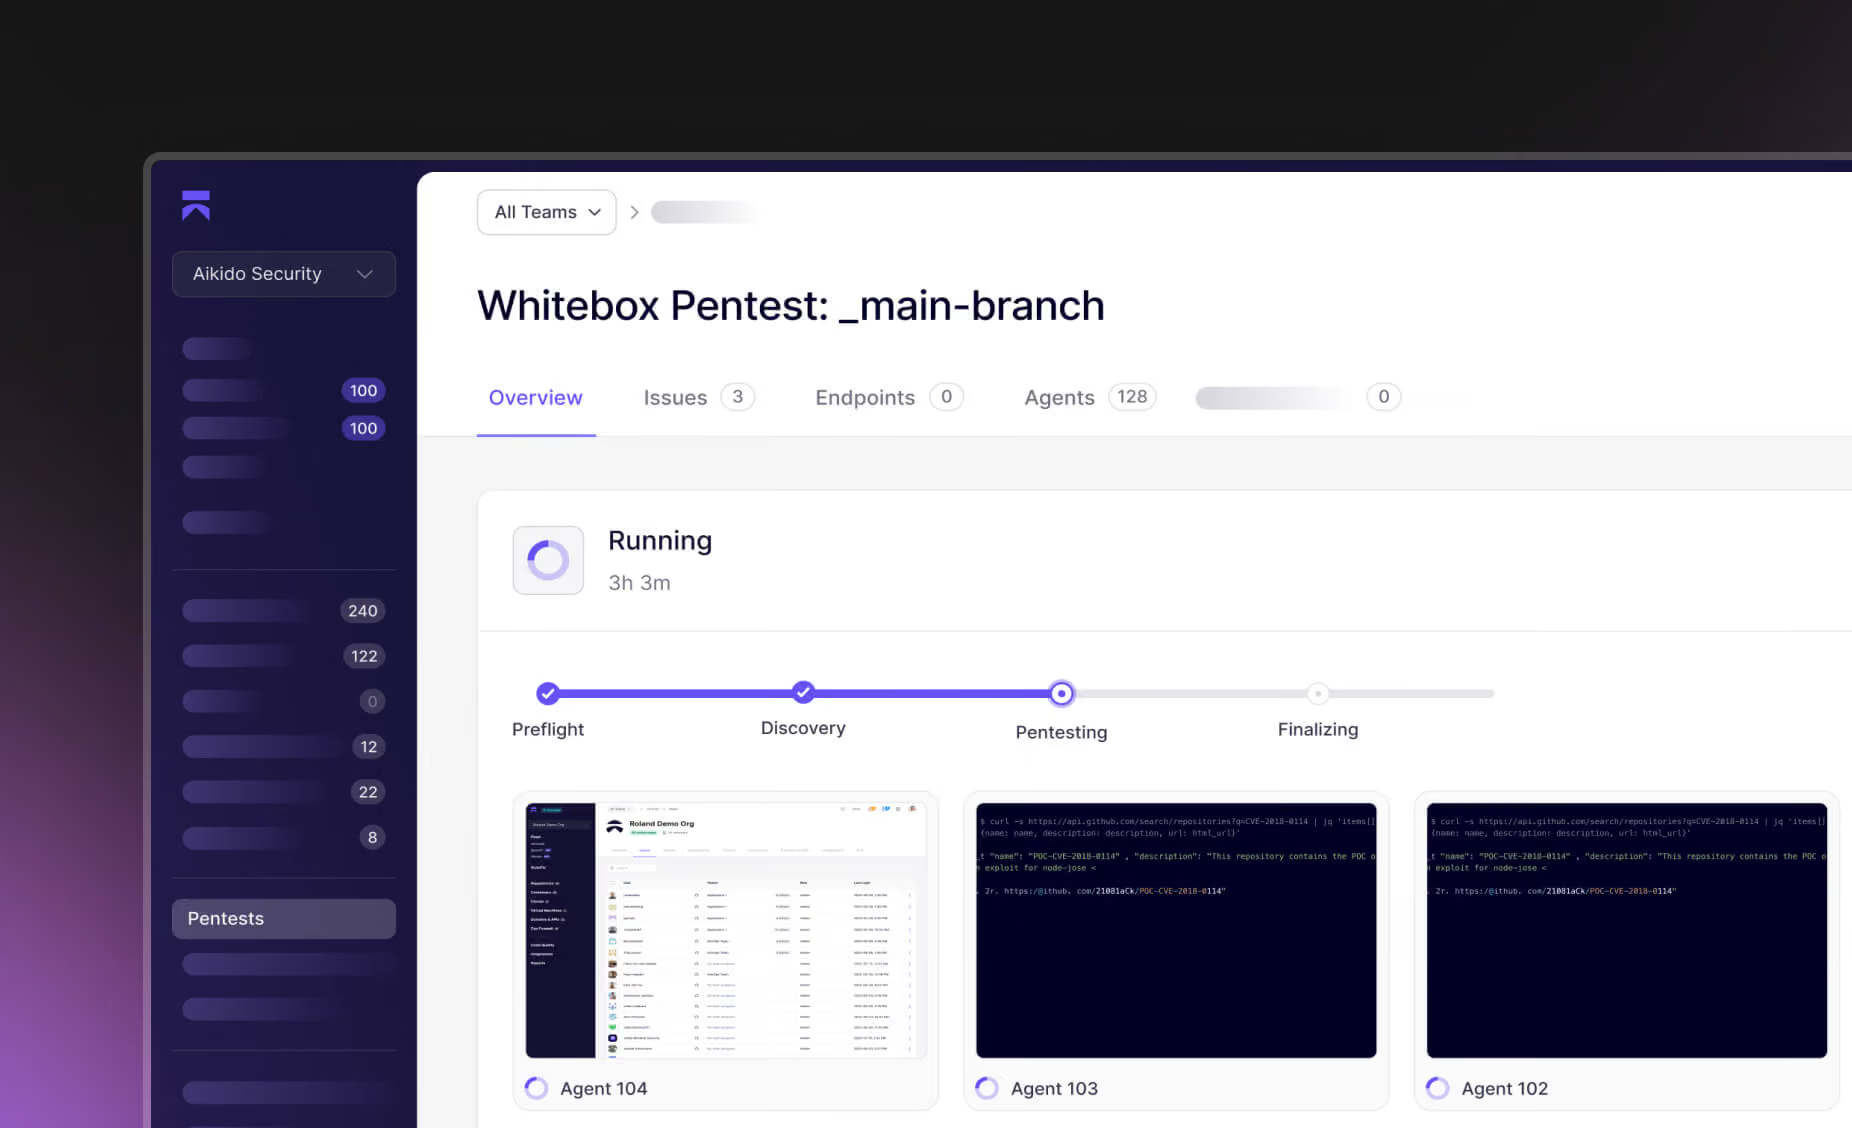
Sorgen Sie noch heute für Sicherheit – schnell und kostenlos.
Verbinden Sie ein Repository, um herauszufinden, was die Reasoning Agents in Ihrer Codebasis finden. Oder führen Sie es parallel zu Ihrem aktuellen SAST aus und sehen Sie, was Ihnen entgeht.


Häufig gestellte Fragen zu DAST

Dynamische Anwendungssicherheitstests (DAST) durchzuführen bedeutet, eine laufende Webanwendung von außen (Black Box) zu scannen, ähnlich wie ein Angreifer Ihre Website untersuchen würde. Dies ist wichtig, da es Sicherheitsprobleme findet, die nur sichtbar werden, wenn Ihre App live ist – zum Beispiel Fehlkonfigurationen oder fehlerhafte Authentifizierungsabläufe, die allein durch die Betrachtung des Codes nicht ersichtlich wären. Kurz gesagt, DAST ermöglicht es Ihnen, reale Schwachstellen in Ihrer Webanwendung zu erkennen, bevor Angreifer dies tun.
Nicht ganz, denn das hängt von der Art des Scans ab. Aikidos DAST (auch Surface Monitoring genannt) simuliert keine bösartigen Payloads auf Ihrem Frontend selbst, testet aber aktiv Ihre APIs. Für API-Scans sendet er kontrollierte bösartige Payloads, um Schwachstellen zu finden. Er interagiert mit Ihrer Anwendung über HTTP und APIs, injiziert Testeingaben und beobachtet, wie Ihre App reagiert. Er verhält sich wie ein automatisierter Angreifer. KI-Penetrationstests gehen noch weiter und führen fortgeschrittenere simulierte Angriffe durch. Dieser dynamische Ansatz bedeutet, dass er Ihre App in Echtzeit sondiert, ähnlich wie ein externer Angreifer, anstatt nur Code zu scannen.
Er ist sicher: Aikidos DAST ist so konzipiert, dass er Ihre Produktionsseite weder belastet noch beschädigt. Der Scanner vermeidet destruktive Tests; zum Beispiel führt er keine Brute-Force-SQL-Injection durch, die Ihre Datenbank zum Absturz bringen könnte. Er konzentriert sich auf schonende Weise auf häufig vorkommende Web-Schwachstellen, sodass Sie Sicherheitsabdeckung erhalten, ohne Ihre App während eines Scans zu verlangsamen oder deren Stabilität zu gefährden.
Für die meisten Teams empfehlen wir, Aikidos DAST-Scanner auf Staging- oder Produktions-Endpunkten auszuführen, anstatt innerhalb Ihrer CI/CD-Pipeline. Unser aktueller DAST ist darauf ausgelegt, live, internetzugängliche Anwendungen zu scannen, daher gibt es keinen großen Vorteil, den Scanner in CI auszuführen. Lokales DAST-Scannen (das in CI ausgeführt werden könnte) ist für die Veröffentlichung im Q4 geplant und wird voraussichtlich zuerst für Enterprise-Pläne verfügbar sein. Bis dahin erhalten Sie die genauesten Ergebnisse, indem Sie den Scanner auf eine Umgebung richten, die die Produktion so genau wie möglich widerspiegelt.
Der DAST von Aikido konzentriert sich auf Probleme, die er zuverlässig in Ihren Live- und internetzugänglichen Endpunkten erkennen kann. Dazu gehören viele OWASP Top 10-Schwachstellen für APIs, wie SQL-Injection, Authentifizierungs- und Zugriffskontrollprobleme, unsichere Konfigurationen und die Offenlegung sensibler Endpunkte. Die vollständige und aktuelle Liste der Prüfungen finden Sie hier: Aikido Security DAST-Prüfungen. Frontend-spezifische Scans sind ausgeschlossen, sodass die Ergebnisse auf Server-Side- und API-Sicherheit abzielen und nicht auf Client-Side-Schwachstellen.
Aikidos DAST-Scans sind schnell – die meisten sind in etwa zwei bis vier Minuten abgeschlossen. Sie werden fast sofort nach Beginn des Scans Ergebnisse sehen, sodass Sie nicht warten müssen. Die genaue Zeit hängt von der Größe und Komplexität Ihrer Anwendung ab, aber der Scanner ist für schnelles Feedback konzipiert, damit Entwickelnde schnell handeln können.
Ja, Aikidos DAST kann Ihre APIs scannen, entdeckt aber Endpunkte nicht automatisch von Ihrem Frontend aus. Für API-Scans können Sie entweder eine OpenAPI-Spezifikation importieren (aus Code generiert oder manuell) oder Zen zur Endpunkterkennung verwenden. Nach der Konfiguration testet der Scanner Ihre API-Endpunkte (einschließlich REST und GraphQL) auf Schwachstellen. Das bedeutet, Sie benötigen keinen komplett separaten API-Scanner – stellen Sie einfach sicher, dass Ihre Endpunkte definiert sind, damit Aikido sie effektiv ansprechen kann.
Aikidos DAST verwendet eine Untermenge sicherer OWASP ZAP-Scans und fügt dann eigene Triage und Deduplizierung hinzu, sodass Sie nur relevante Ergebnisse sehen. Sie erhalten Erkennung auf ZAP-Niveau ohne unnötige Meldungen, manuelle Einrichtung oder Konfigurationsmanagement – es ist darauf ausgelegt, schnell, wartungsarm und einfach umzusetzen zu sein.
Nur wenn Sie authentifizierte Prüfungen durchführen möchten. Aikido unterstützt keine Login-Skripte, aber Sie können Authentifizierungsdaten bereitstellen, damit wir zusätzliche Tests durchführen können – beispielsweise die Überprüfung übermittelter Tokens auf gängige Schwachstellen. Für Frontend-Scans besteht der Hauptvorteil in der Aktivierung dieser zusätzlichen Prüfungen. Sie können die „authentifizierten“ Regeln in Ihren Einstellungen hier aktivieren: Aikido DAST-Prüfungen. Wenn Sie keine Zugangsdaten angeben, scannt der Scanner lediglich Ihre öffentlich zugänglichen Endpunkte.
Nein, der DAST-Frontend-Scanner von Aikido konzentriert sich darauf, leichter erkennbare Fehlkonfigurationen zu identifizieren, die Ihre Web-Anwendung anfällig machen könnten, und hilft Ihnen, gängige Risiken schnell zu beheben. Für eine tiefere Abdeckung, wie komplexe Geschäftslogik-Fehler oder fortgeschrittenere Angriffssimulationen, sind Tools wie KI-Penetrationstests und API-Sicherheitsscans besser geeignet. Automatisierte Scans kümmern sich um alltägliche Probleme, während gelegentliche manuelle oder fortgeschrittene Tests sicherstellen, dass Sie schwerer zu entdeckende Schwachstellen aufspüren. Aikido wird die Abdeckung in diesen Bereichen bald erweitern und mehr dieser tiefergehenden Tests direkt in die Plattform integrieren.