
Finden Sie komplexe Schwachstellen, die in Ihrem Quellcode verborgen sind
SAST erkennt bekannte Muster. Agenten finden die Authentifizierungs- und Geschäftslogikfehler, die statische Scanner nicht aufspüren können. Entdecken Sie diese, bevor es jemand anderes tut.
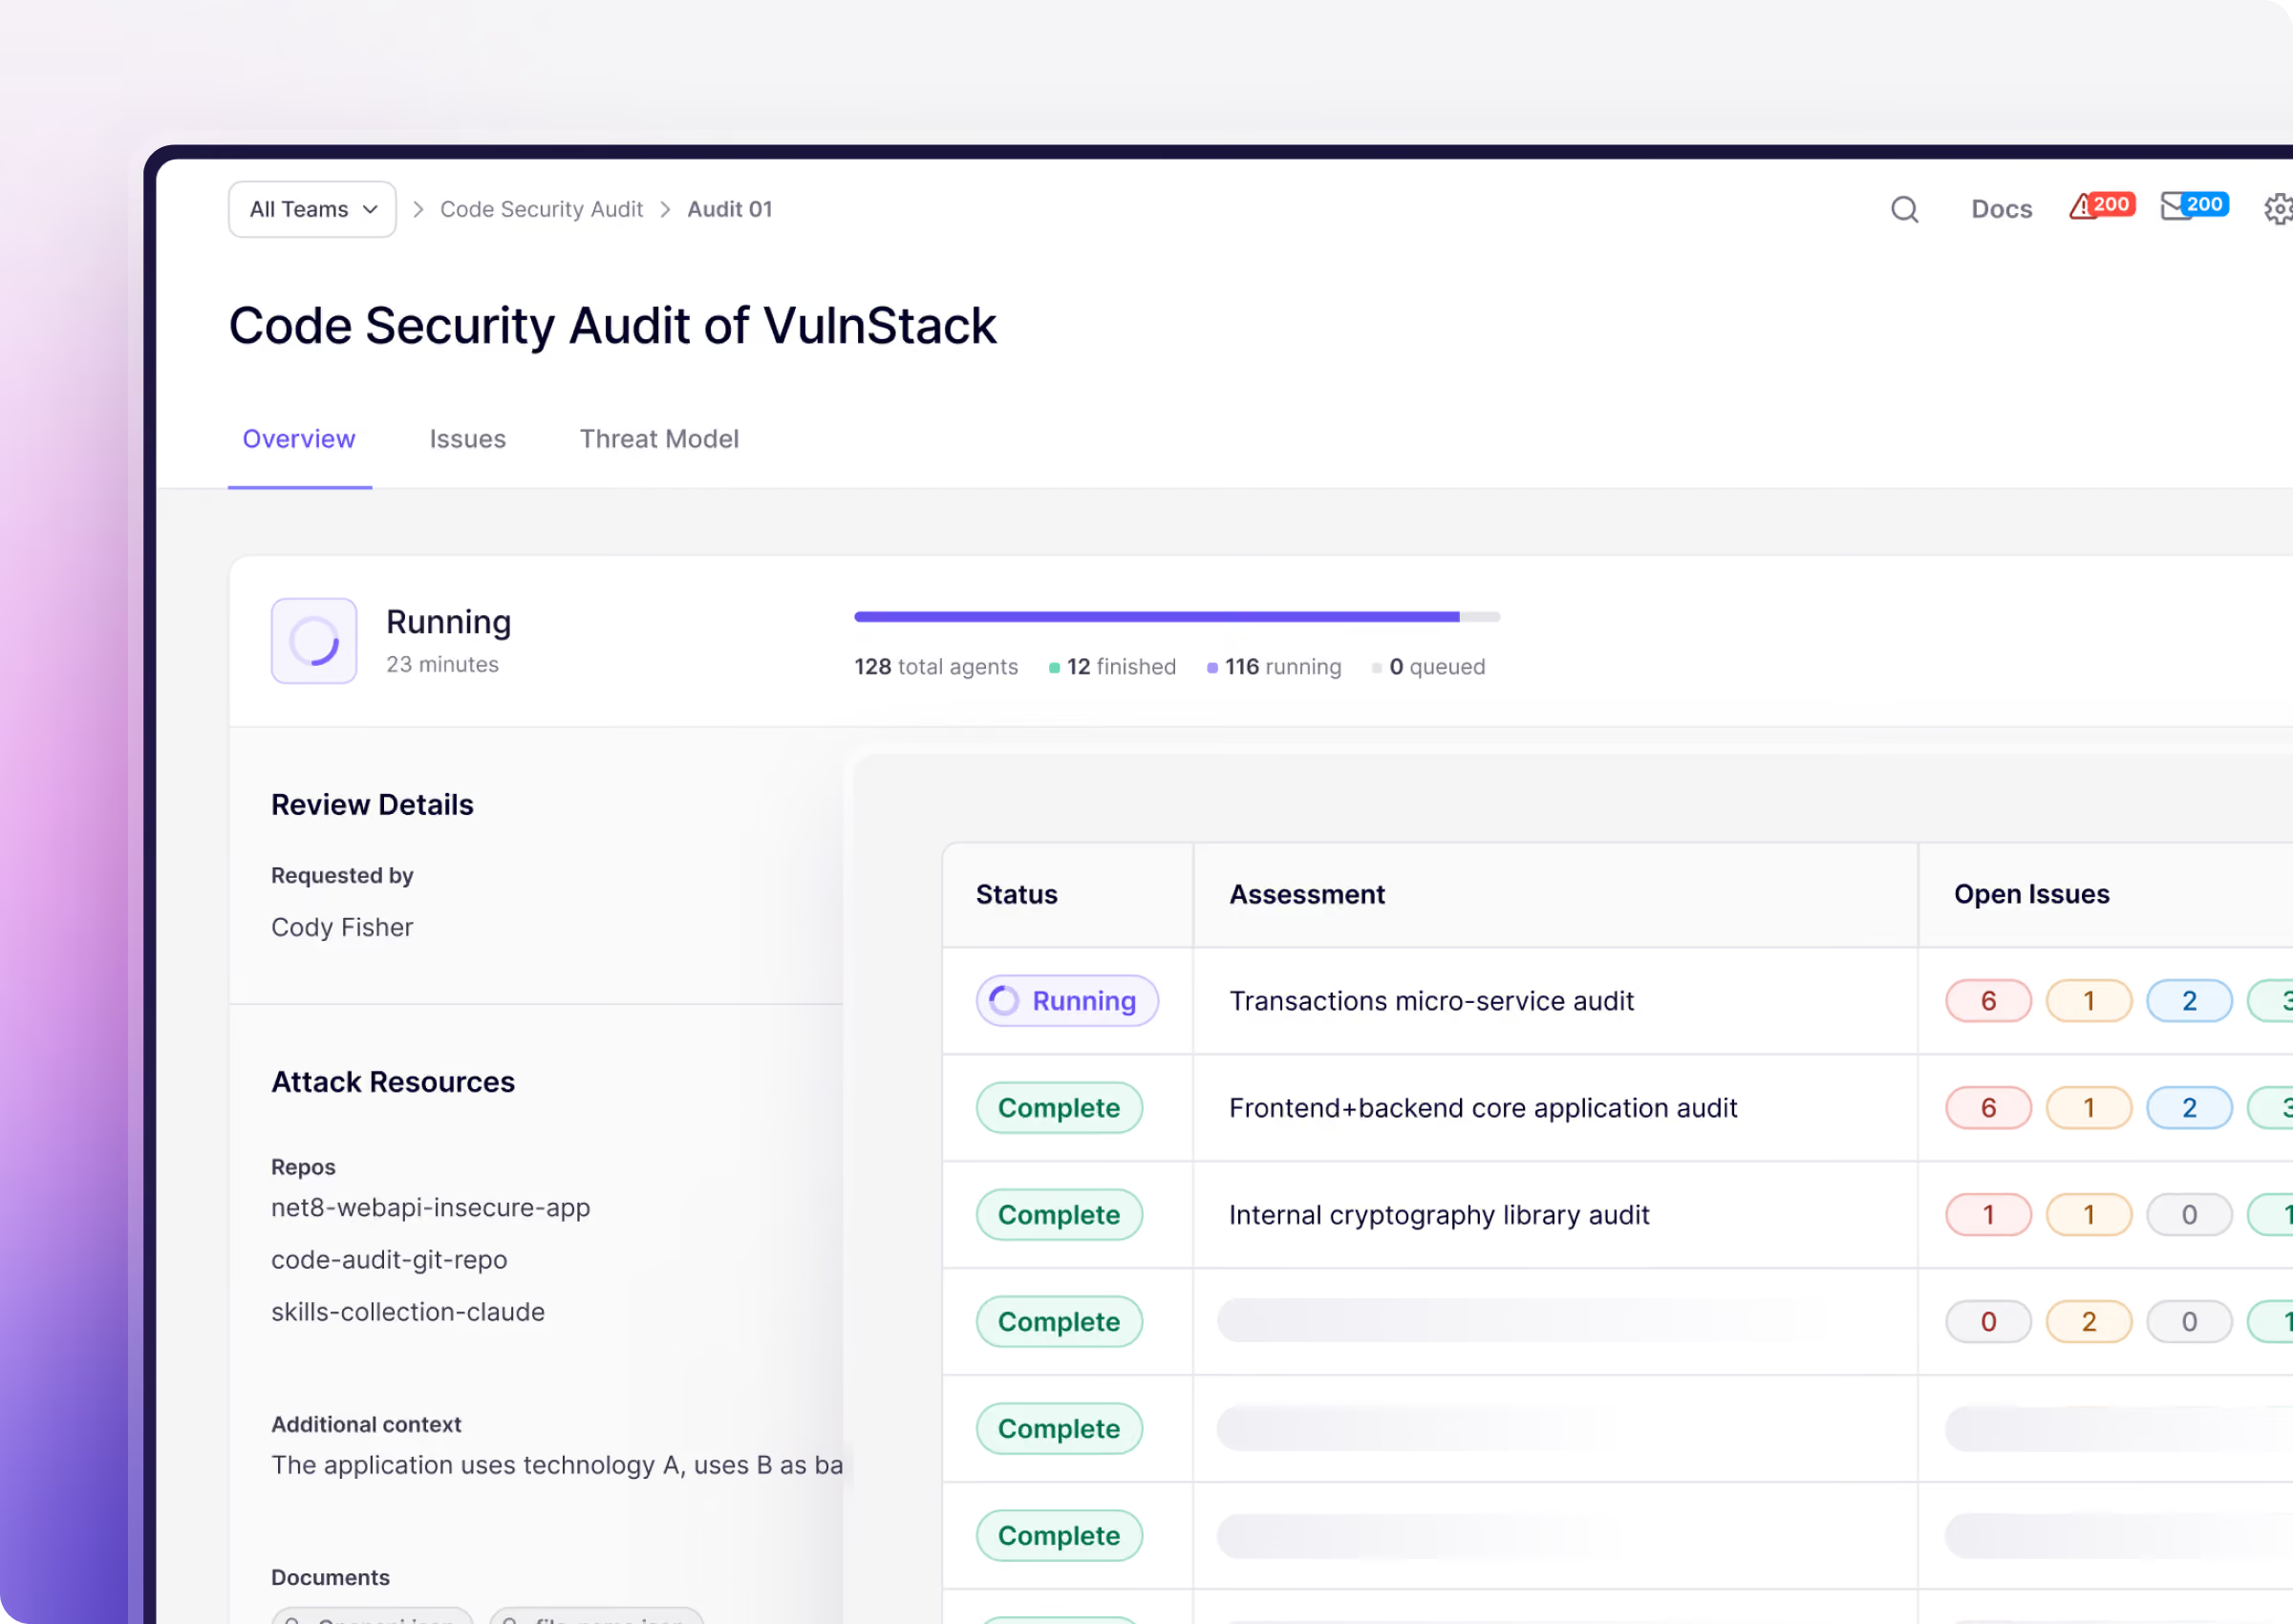





Schwachstellen schlummern seit Jahren in Ihrer Codebasis
SAST gleicht Muster ab. Es übersieht Logik. Geschäftslogikfehler, Race Conditions und fehlerhafte Authentifizierungsprüfungen tauchen in einem Scan nicht auf. Und jetzt nutzen Angreifer KI, um sie zu finden.
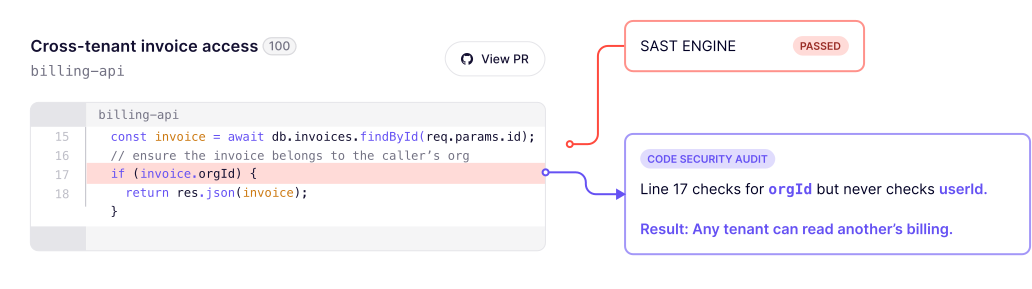

AI-Scans in weniger als 6 Minuten erklärt
Finden Sie komplexe Schwachstellen in Ihrer Codebasis
Verbinden Sie ein Repository, um zu sehen, was die Reasoning Agents in Ihrer Codebasis finden.
Aikido in Aktion erleben
Geben Sie Ihre geschäftliche E-Mail-Adresse ein, um das Video anzusehen

Aikido findet komplexe Schwachstellen, die fortgeschrittene Schlussfolgerungen erfordern
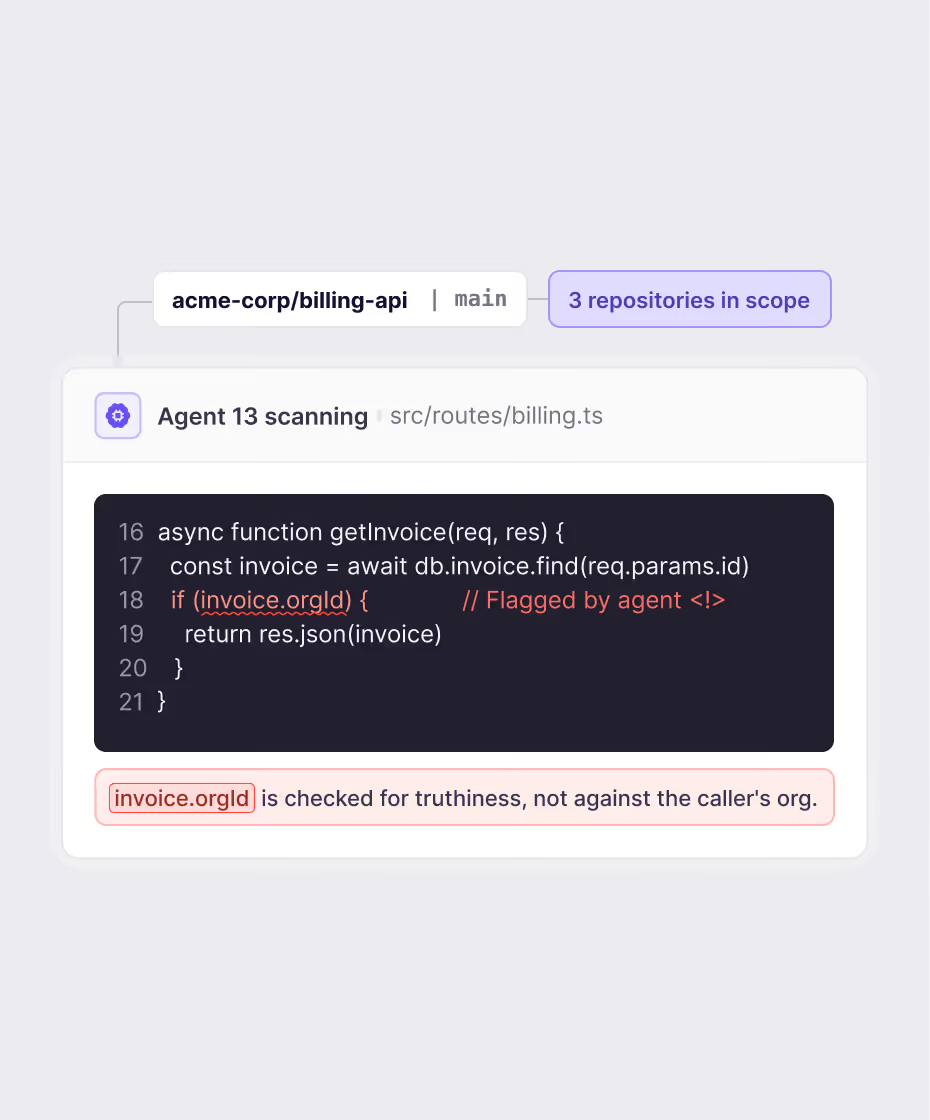
Schlummernde Risiken eliminieren
Mythos-Modelle decken Schwachstellen auf, die jahrelang in der Codebasis unentdeckt blieben.
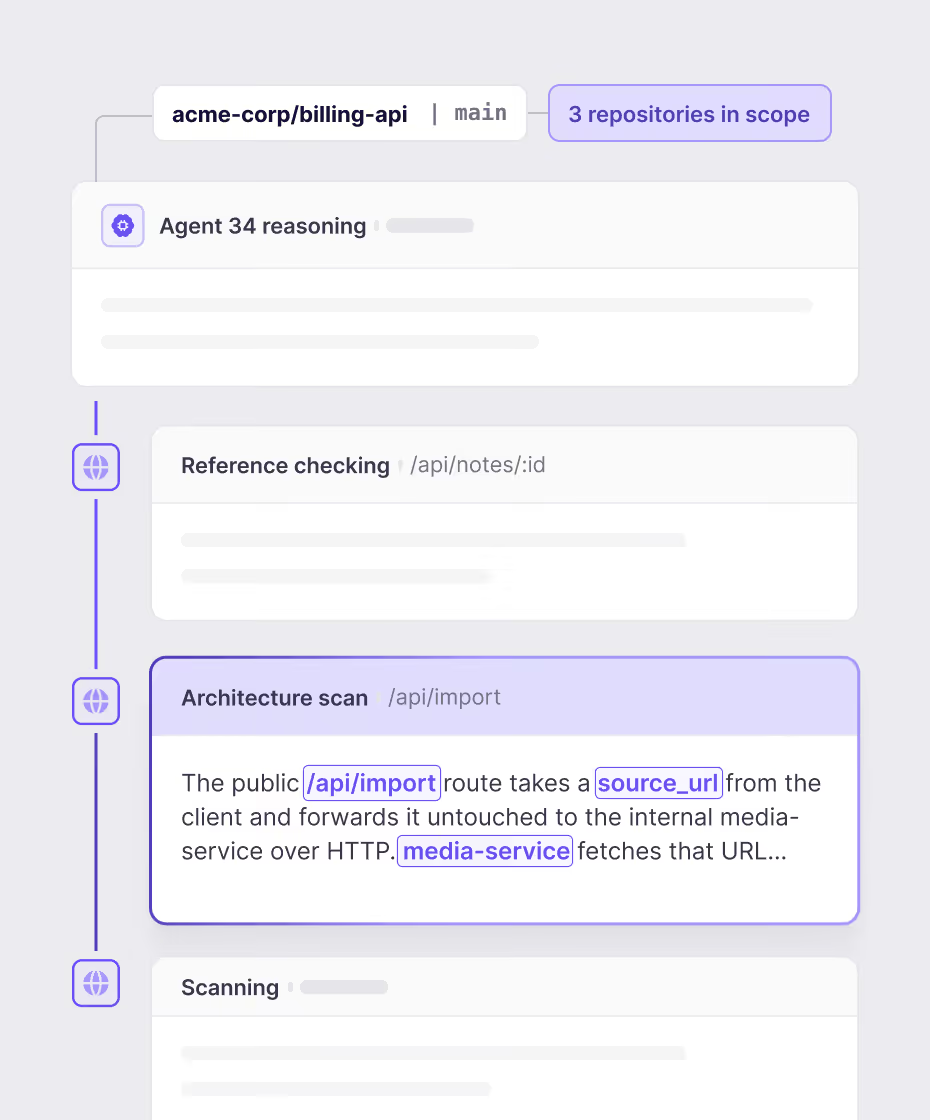
Dienstübergreifende Schwachstellen erkennen
Erkennt fehlerhafte Autorisierung, IDOR und die Umgehung von Abonnementstufen, indem es analysiert, was Ihr Code tun soll.
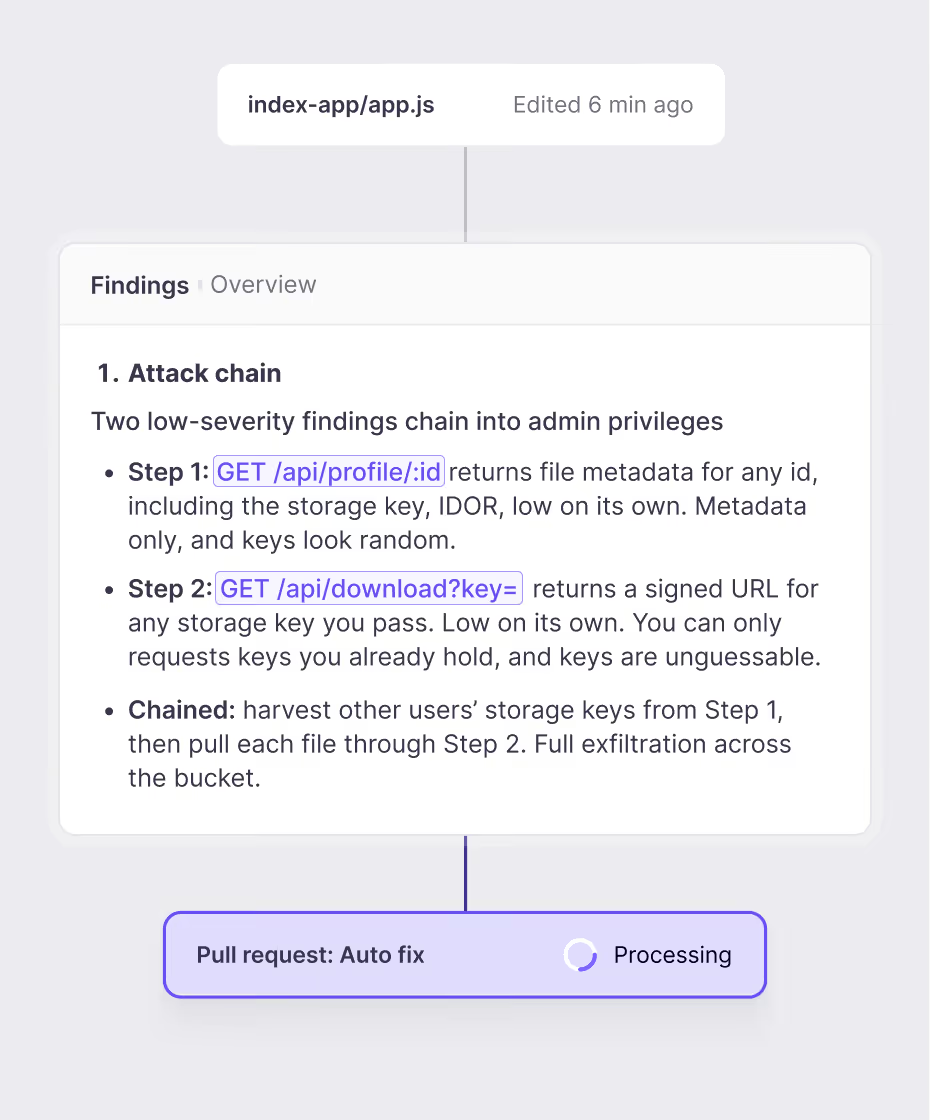
Prüfen Sie den Code, den Sie haben. Überprüfen Sie den Code, den Sie ausliefern.
Deep Review bringt die Funktionen von Code-Audits in jeden neuen Pull Request – wie etwa einen neuen Endpunkt ohne Inhaberschaftsprüfung –, bevor diese zusammengeführt werden.
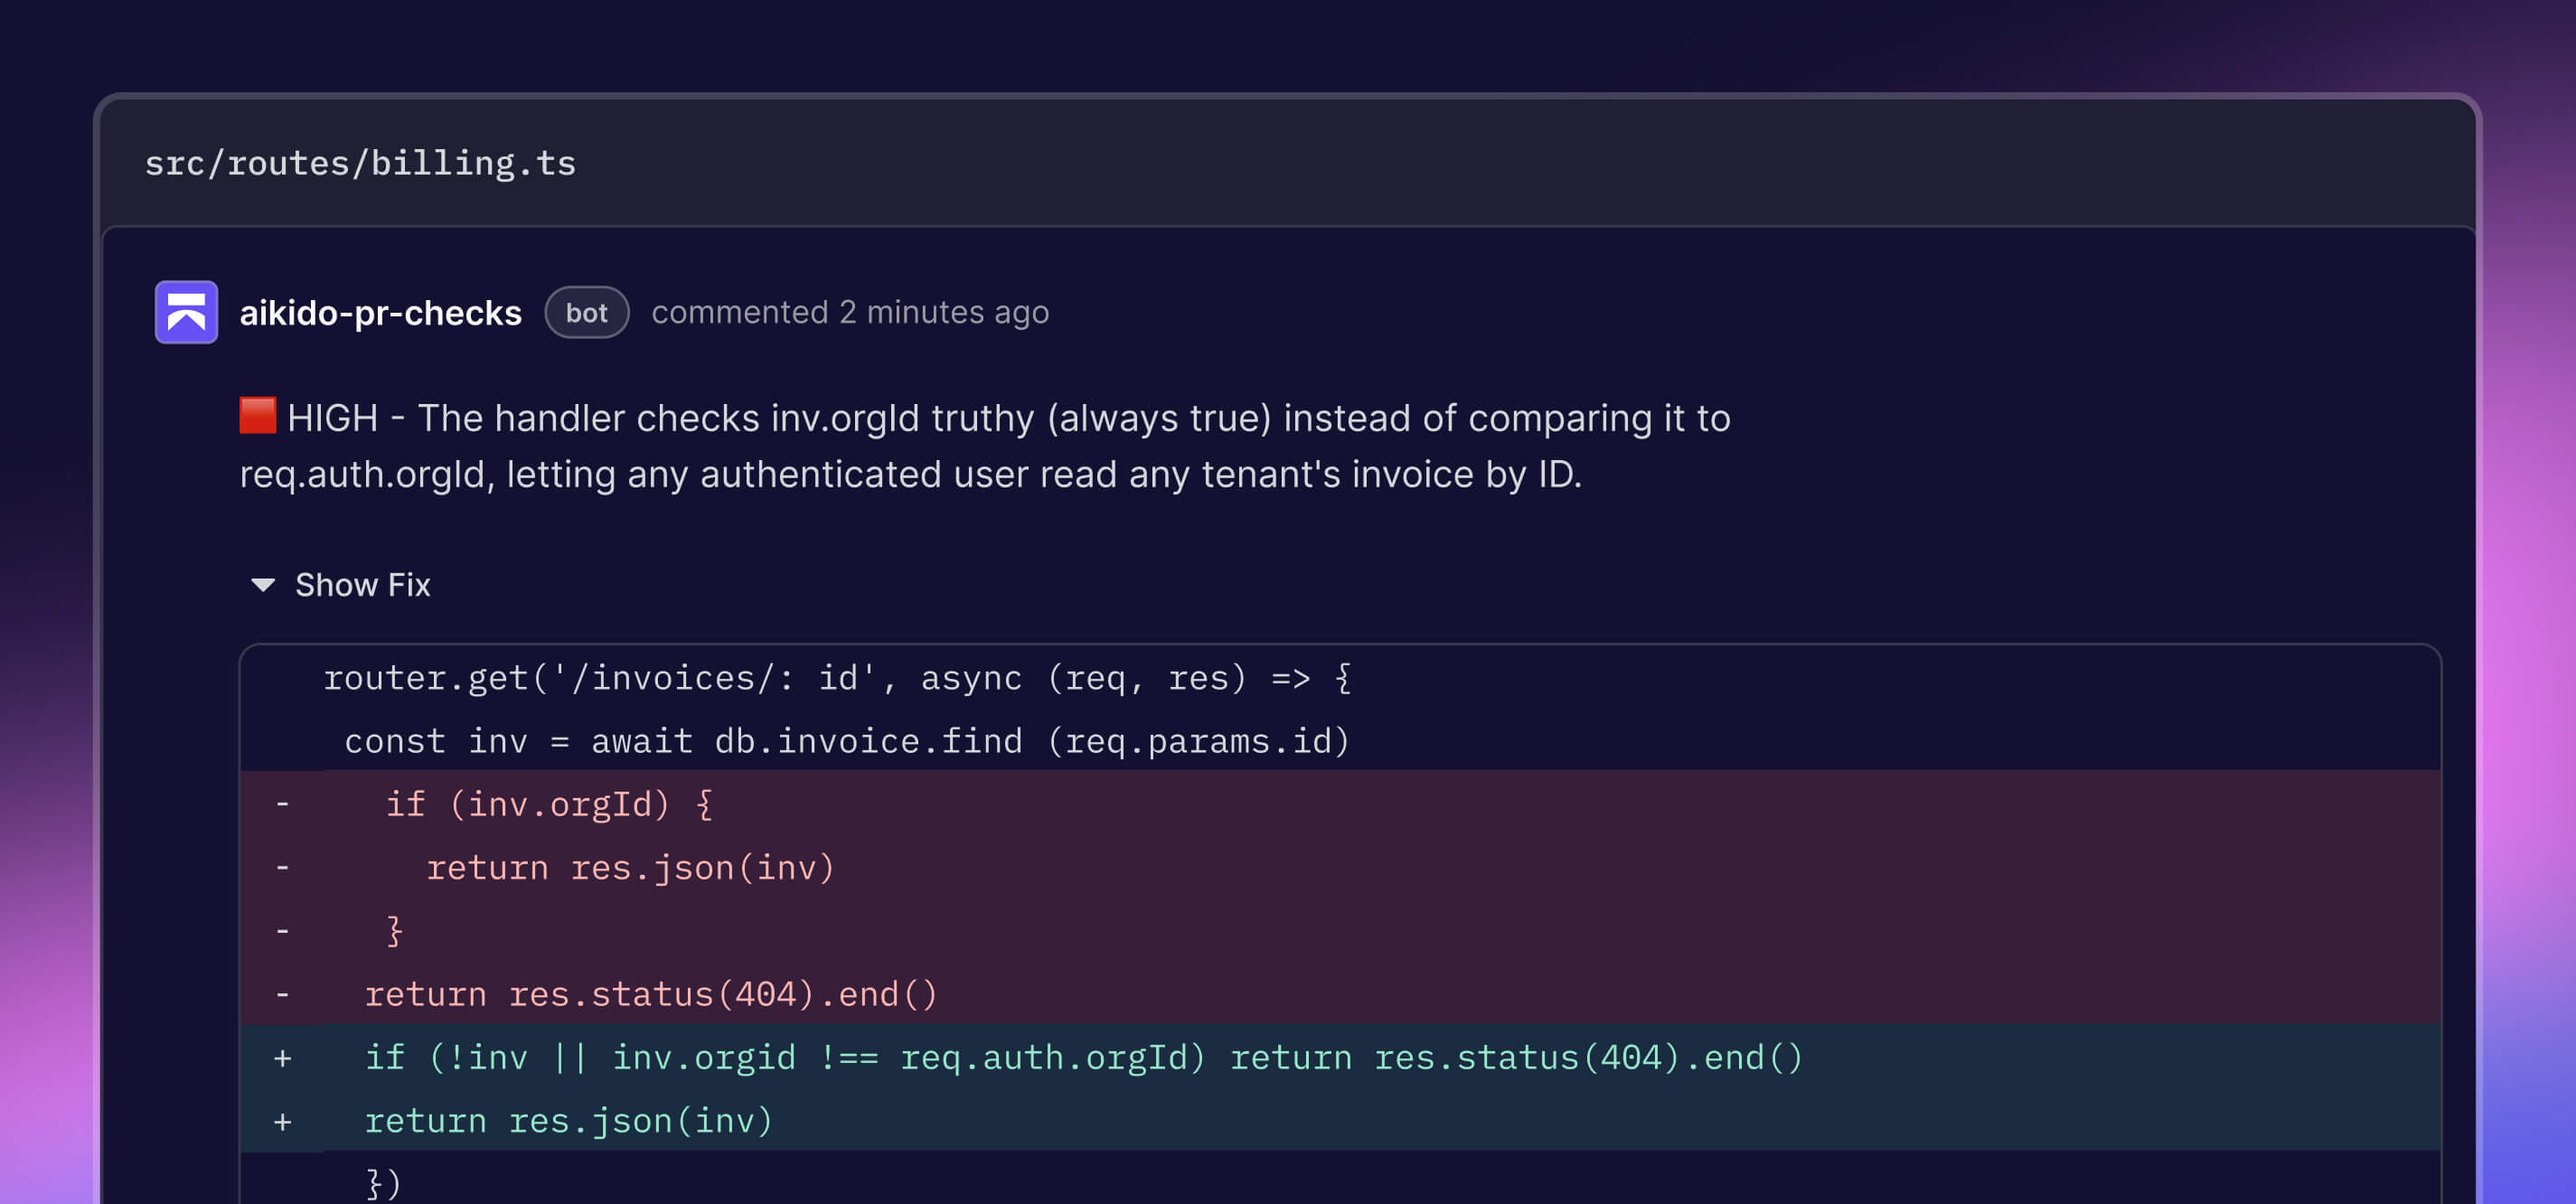
Wie Aikido Ihren Code sichert
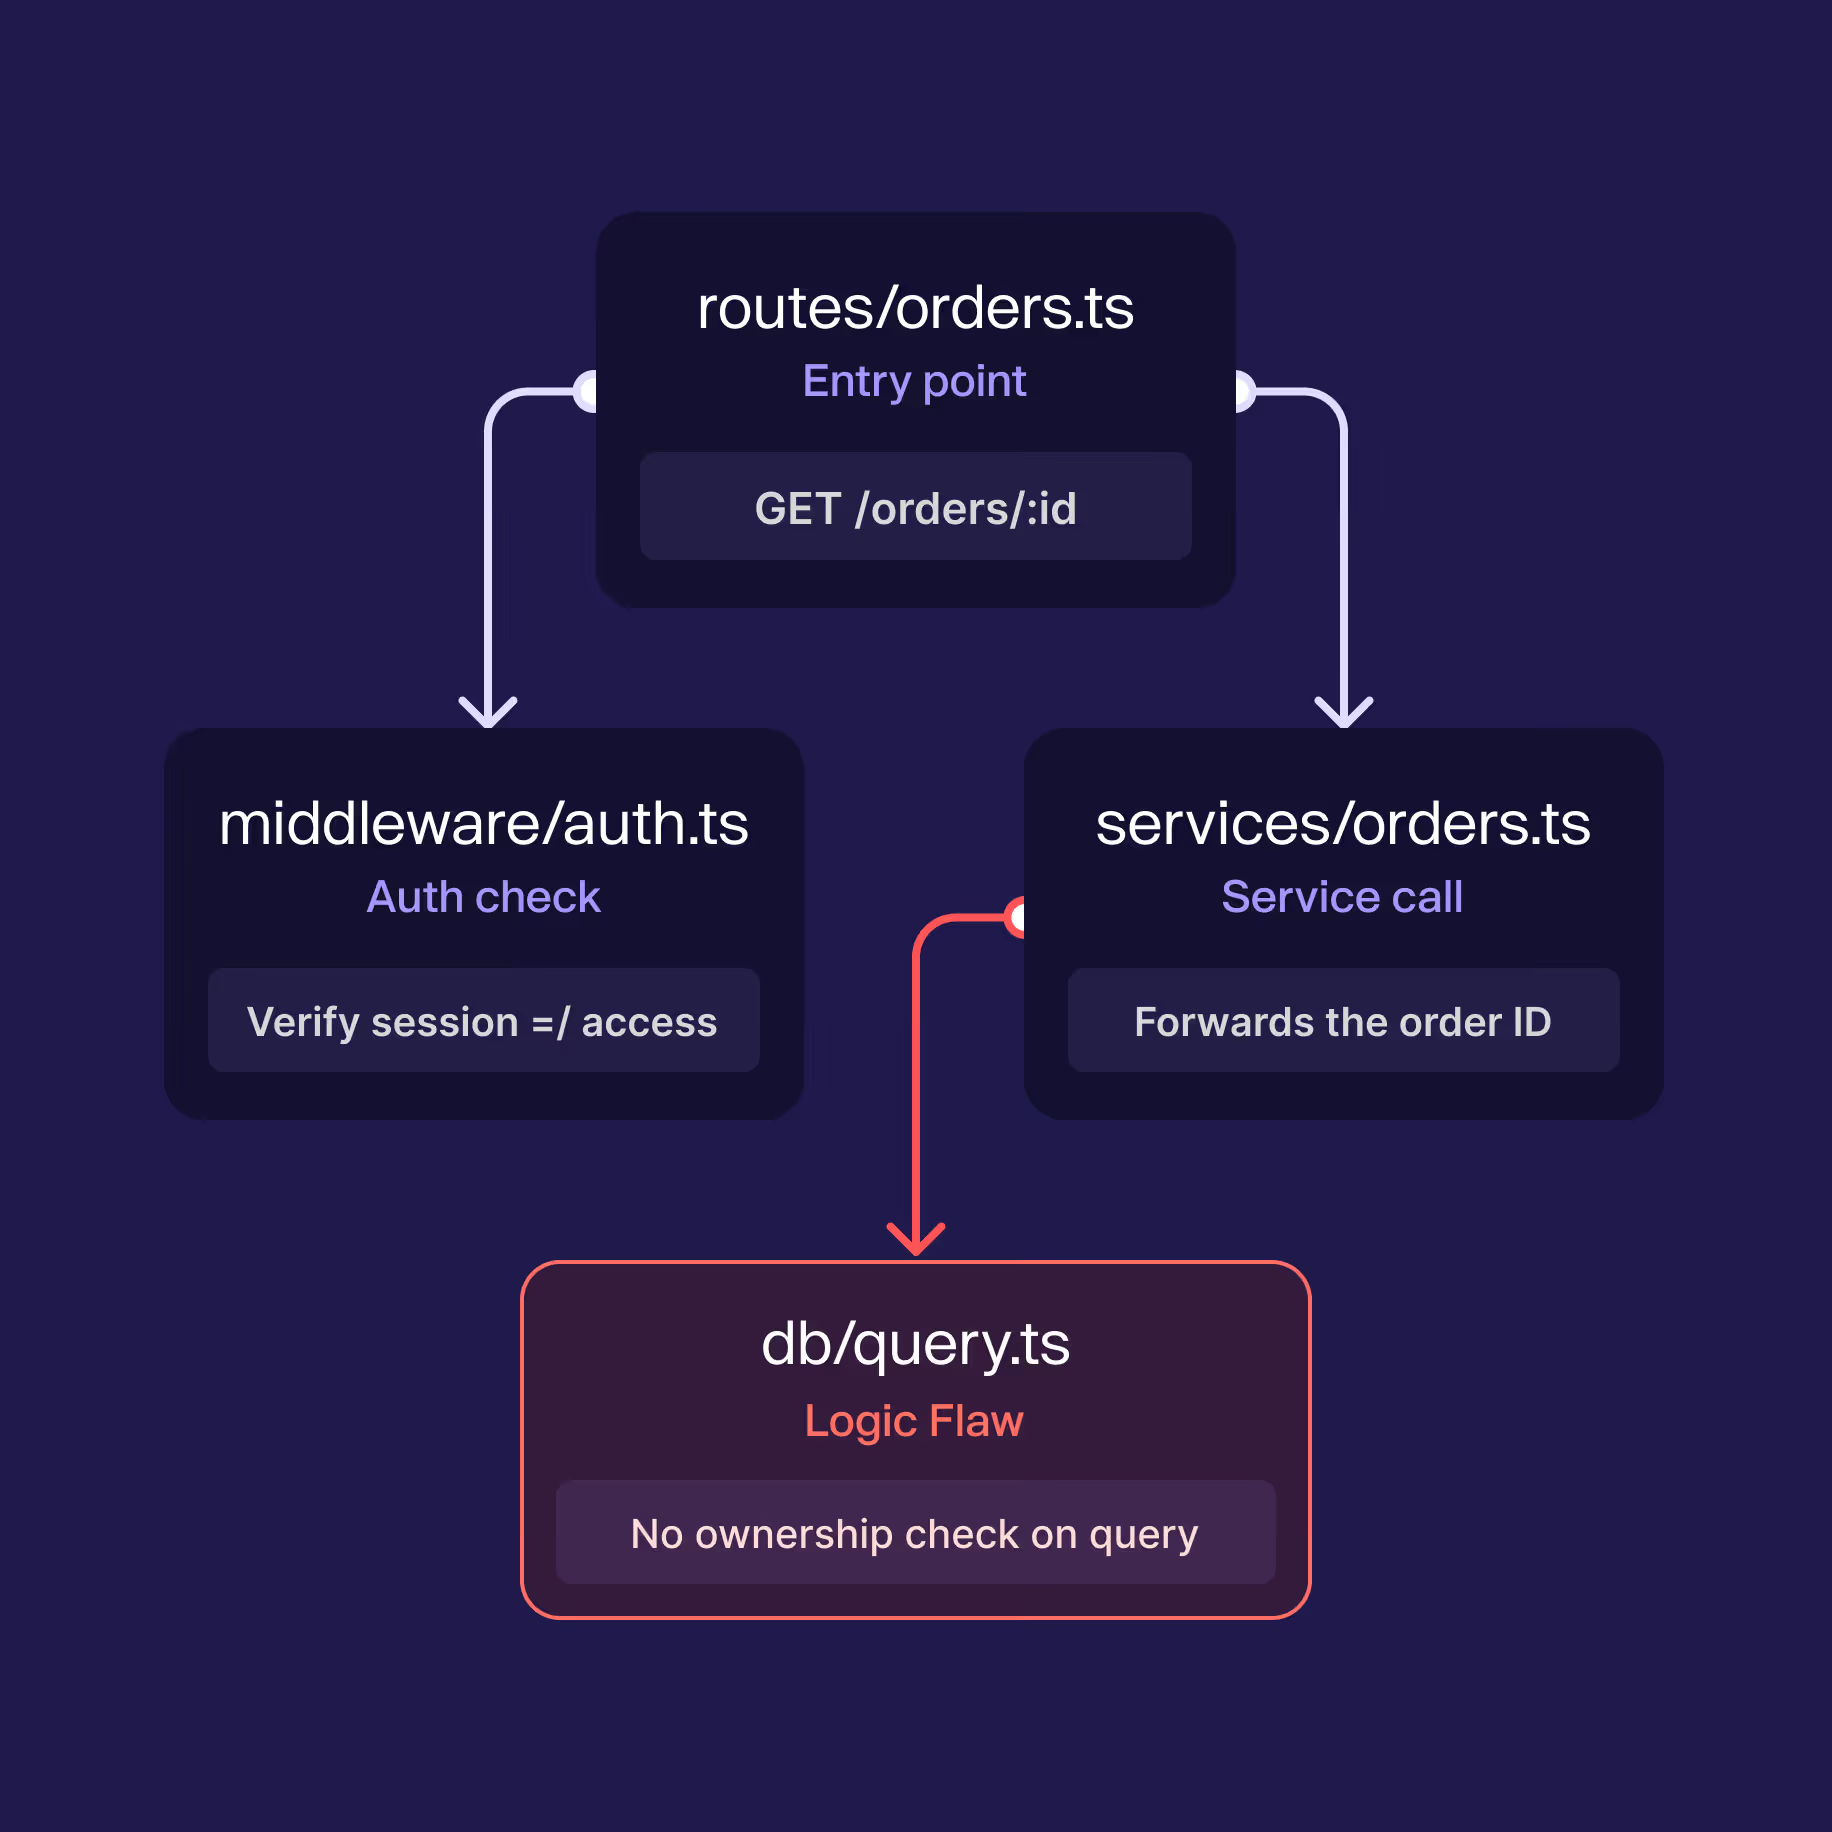
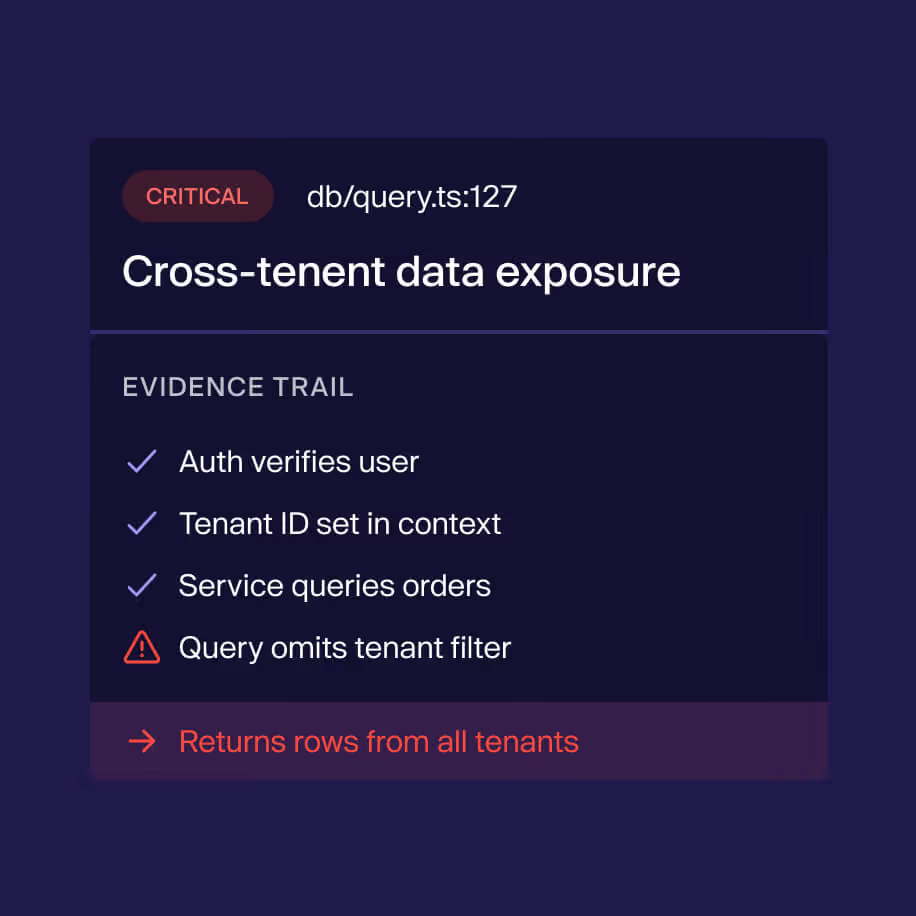


Konzentrieren Sie sich auf das Entwickeln, nicht auf die Jagd nach Schwachstellen.
Umgehen Sie den Security-Backlog
Jeder Commit wird automatisch geprüft, sodass sich Schwachstellen nie ansammeln und auf einen Scan warten.
Das Engineering entlasten
Automatisierte Triage und Ein-Klick-Korrekturen bedeuten weniger manuelle Sicherheitsarbeit, ohne zusätzlichen Personalaufwand.
Probleme erkennen, bevor sie Kosten verursachen
Schwachstellen werden vor dem Merge behoben, wenn ihre Behebung am schnellsten und kostengünstigsten ist.
Vorbereitungszeit für Audits reduzieren
Kontinuierlich gescannter Code bedeutet weniger Zeitaufwand für die Beantwortung von Sicherheitsfragebögen.
Finden Sie komplexe Schwachstellen in Ihrer Codebasis
Verbinden Sie ein Repo, um herauszufinden, was die Reasoning Agents in Ihrer Codebasis finden.
Oder führen Sie es parallel zu Ihrem aktuellen SAST aus und sehen Sie, was Ihnen fehlt.



Statische Engines haben immer noch ihren Platz im SDLC.
Wann SAST eingesetzt werden sollte
Wann sollten KI-Scans eingesetzt werden?
Häufig gestellte Fragen zu KI-Scans

Statische Scanner melden Muster wie einen kompromittierten Parameter, einen risikobehafteten API-Aufruf oder eine fehlende Überprüfung. AI Scans analysiert die Absichten in Ihrer gesamten Codebasis, um Probleme zu identifizieren, die eine Angreiferperspektive erfordern: IDORs, „ fehlerhafte Zugriffskontrolle “, mehrstufige Exploit-Ketten und Schwachstellen in der Geschäftslogik. Es ergänzt „ SAST “, anstatt es zu ersetzen.
Unterstützt ALLE Sprachen; keinerlei Einschränkungen. AI Scans ist nicht auf Web-Apps beschränkt. Die Agenten analysieren alle Quellen, die in den verbundenen Repositorys enthalten sind, einschließlich mobiler Apps, Smart Contracts und Desktop-Apps, und decken dabei gängige Sprachen, Konfigurationen und IaC ab. Monorepos mit mehreren Diensten werden vollständig unterstützt.
AI Scans lenkt die Aufmerksamkeit der Mitarbeiter auf eine zusammenhängende Gruppe von Codebasen. Ab einer bestimmten Anzahl von Repositories verliert die Analyse tendenziell an Fokus, und die Qualität lässt nach. Wenden Sie sich an den Support, wenn Sie für ein einzelnes Audit tatsächlich mehr benötigen.
- Beide Produkte basieren auf einer ähnlichen agentenbasierten Engine, beantworten jedoch unterschiedliche Fragen. „AI Scans“ analysiert Ihren Quellcode. „ Aikido “ überprüft ihn in Ihrer laufenden Anwendung.
- Verwenden Sie AI-Scans, wenn:
- Sie wünschen sich eine tiefgehende Code-Analyse von Logik- und Architekturfehlern – wie IDORs, fehlerhafte Zugriffskontrolle, mehrstufige Angriffswege – ohne eine Live-Umgebung konfigurieren zu müssen.
- Sie verfügen nicht über eine stabile Staging- oder QA-Umgebung, oder Authentifizierungs-Workflows sind noch nicht für Live-Tests bereit.
- Sie benötigen eine schnelle Bearbeitung mit minimalem Setup: Repository verbinden, Credits bestätigen, starten.
- Sie möchten Änderungen im Quellcode validieren, bevor diese in einem Live-Deployment bereitgestellt werden.
- Sie haben eine schwer live zu testende Codebasis, wie mobile Apps, Desktop-Anwendungen oder Smart Contracts
- Verwenden Sie Aikido Pentest, wenn:
- Sie haben ein Live-Ziel und möchten die tatsächliche Ausnutzbarkeit mit echtem Traffic validieren.
- Sie wünschen sich Laufzeit-Beweise – Reproduktionsanfragen, Angriffsflächen-Mapping und Live-Agenten-Aktivität.
- Ihr Scope umfasst Domains, authentifizierte Benutzerrollen und durch Crawling entdeckte Endpunkte, die über den im Quellcode sichtbaren Bereich hinausgehen.
- Sie einen Live-Penetrationstest benötigen, um SOC 2, ISO 27001 oder ähnliche Compliance-Frameworks einzuhalten.
AI Scans liest Ihren Quellcode direkt aus und wertet ihn aus. Es gibt keine Crawling-Phase, keine Wiederholung des Datenverkehrs und keine Live-Ausnutzung, sodass keine Umgebung angegeben werden muss. Wenn Sie Live-Tests an einem bereitgestellten Ziel durchführen möchten, verwenden Sie stattdessen „ Aikido -Pentest“.
Im Bereich Aikidowählen Sie in der Hauptnavigation „AI Scans“ aus. Folgen Sie anschließend den Schritt-für-Schritt-Anweisungen, um Code-Repositorys auszuwählen und Ihre ersten AI Scans zu starten.
Bezahlung in Aikido-Credits. Der Schritt „Preise“ im Erstellungsprozess zeigt die genaue Gesamtzahl der Credits an, bevor Sie sich festlegen. Die Kosten hängen von der Größe und Komplexität des Repositories ab.
Einzelne OWASP-Mitglieder erhalten einmalig 200 kostenlose Credits, um AI Scans zu testen. So nutzen Sie dieses Angebot:
1. Erstellen Sie ein kostenloses Konto bei Aikido mit Ihrer E-Mail-Adresse von owasp.org:
2. Geben Sie Ihren Namen und Ihre OWASP-E-Mail-Adresse auf der WebsiteAikido ein, um Ihre Credits einzulösen.
