

Dreiundsiebzig Prozent der Teams verlassen sich nach wie vor auf manuelle Prüfungen, obwohl GenAI immer mehr Code schreibt. Wenn Sie dazugehören, ist das in Ordnung, aber es gibt einen besseren Weg.
Menschliche Aufsicht ist von unschätzbarem Wert. Bei einer großen Codebasis ist sie jedoch langsam und inkonsistent, und es passiert leicht, dass etwas durchrutscht – genau hier verdienen KI-gestützte Codeprüfungstools ihren Platz. Sie erkennen das, was ein schneller menschlicher Durchlauf übersieht, sorgen für einen konsistenten Stil und geben Entwickelnden den Freiraum, ihre Aufmerksamkeit den Prüfungen zu widmen, die tatsächlich Beurteilungskraft erfordern.
Die besseren Tools lesen eine Änderung mittlerweile im Kontext der übrigen Codebasis und analysieren, was sie an anderer Stelle beschädigen könnte. Sie arbeiten dabei direkt in den Pull-Requests und IDEs, die Entwickelnde ohnehin schon nutzen. Dieser Leitfaden deckt die Top-Tools für die KI-Codeprüfung ab, die Teams heute verwenden, und bietet einen direkten Vergleich, um die Entscheidung zu erleichtern.
Neugierig, wie AI Code Reviews funktionieren? Lesen Sie diese Artikel dazu: Using AI for Code Review: What It Can (and Can’t) Do Today und Manual vs. Automated Code Review: When to Use Each.
TL;DR
Aikido Security belegt den 1. Platz als das beste KI-Codeprüfungstool auf dieser Liste. Es überprüft jeden Pull-Request und sichert dessen Inhalt ab. Die KI-Prüfung liefert Inline-PR-Feedback, Ein-Klick-Korrekturvorschläge und benutzerdefinierte Regeln, die aus früheren PRs Ihres Teams lernen, wodurch Logikfehler und Null-Dereferenzierungen abgefangen werden, die bei einer Standardprüfung meist übersehen werden. Eine tiefergehende Ebene analysiert die Geschäftslogik bei jeder Änderung, sodass Sicherheitsrisiken wie fehlerhafte Zugriffskontrollen (IDORs) erkannt werden, solange der Pull-Request noch offen ist. Dieselbe Analyse läuft über das gesamte Repository hinweg und deckt echte Logikfehler auf, bevor überhaupt ein Live-Ziel zum Testen existiert.
Fundstücke enthalten Empfehlungen für sichere Code-Korrekturen sowie Ein-Klick-Vorschläge für SAST- und IaC-Probleme. IDE-Plugins erkennen Secrets und Code-Probleme direkt beim Tippen, noch bevor etwas das Repository erreicht. Und es hört beim Pull Request nicht auf: Abhängigkeiten, Cloud und Laufzeit werden auf derselben Plattform abgedeckt.
{{cta}}
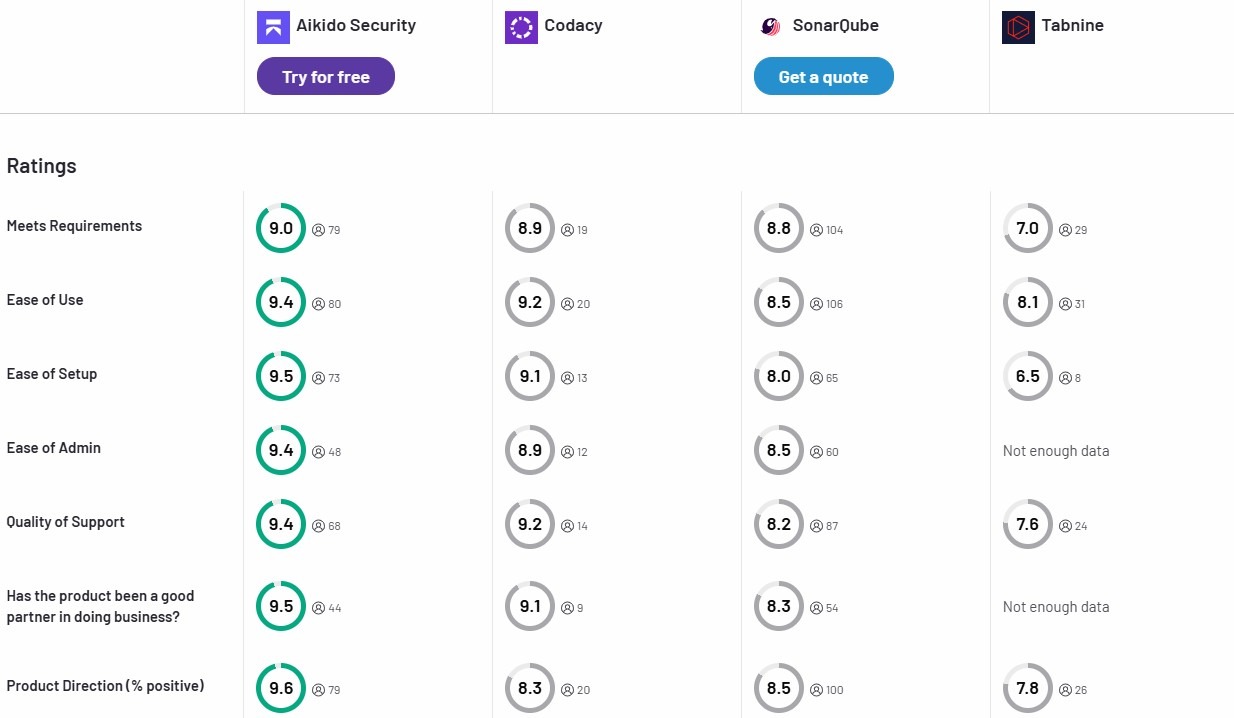
Top 4 AI Code-Review-Tools (Vergleichstabelle)
Wie Aikido Security Code Reviews handhabt
Die 9 besten AI Code-Review-Tools
1. Aikido Security
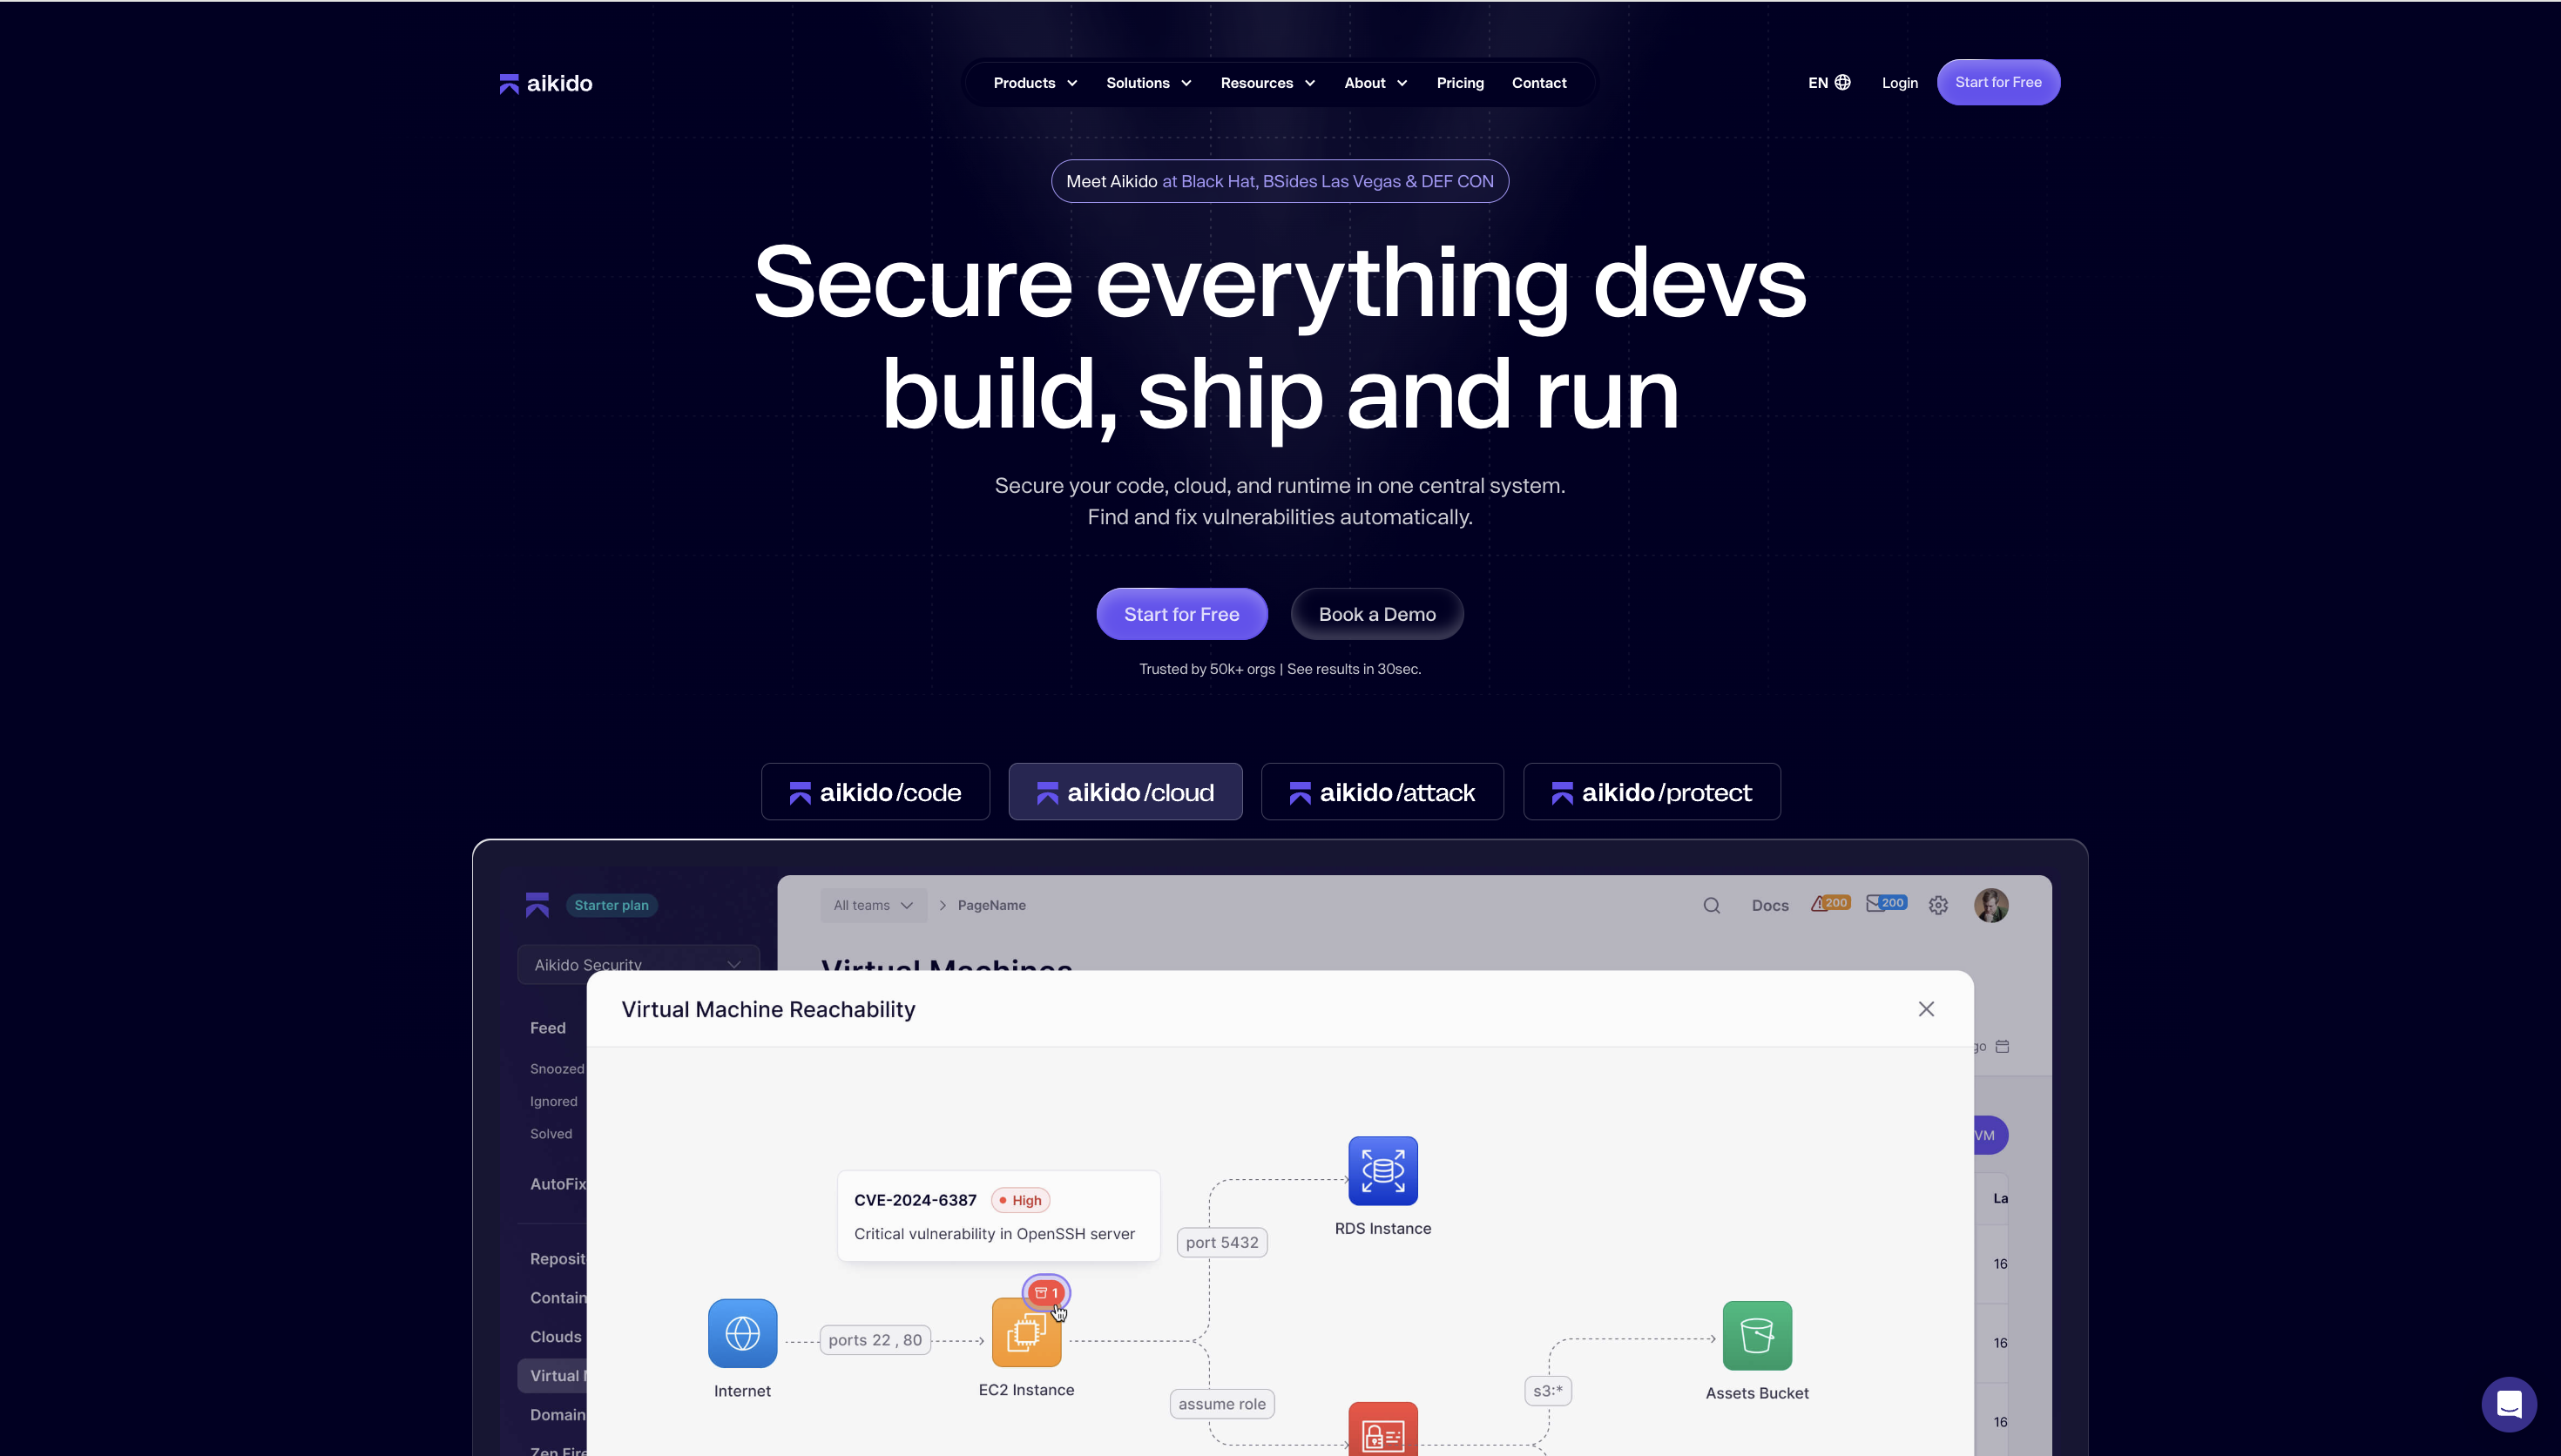
Aikido Security überprüft jeden Pull-Request und sichert dessen Inhalt über drei Produkte hinweg ab, die auf unterschiedlichen Tiefenebenen arbeiten. Code Quality übernimmt die tägliche Prüfung. Deep PR Review führt bei jedem sich öffnenden Pull-Request eine vollständige KI-Analyse durch. Code Security Audit wendet dieselbe Logik auf bereits ausgelieferten Code an. Alle drei laufen über Ihre Versionskontrolle, Ihre CI/CD-Pipelines und Ihre IDEs hinweg und lesen jede Änderung im Kontext der gesamten Codebasis anstatt nur das Diff zu betrachten.
Code Quality erzeugt Inline-PR-Kommentare und Ein-Klick-Korrekturen bei jeder Änderung, gestützt auf benutzerdefinierte und vordefinierte Regeln, die Sie im gesamten Team durchsetzen. Verbinden Sie ein Repo, und es läuft mit intelligenten Standardeinstellungen ganz ohne Konfiguration. Es liefert sofortiges, kontextbezogenes Feedback, lernt Ihre Codebasis aus vergangenen Prüfungen und verwandelt das Stammeswissen Ihres Teams in wiederverwendbare Regeln, sodass die Instinkte Ihrer besten Ingenieurinnen und Ingenieure in jede Prüfung einfließen. Anstatt nur Muster abzugleichen, nutzt es LLMs, um Absicht und Kontext zu verstehen. Genau so werden „gut aussehende“ Codes gekennzeichnet, die zwar fehlerfrei kompilieren, aber dennoch die Produktion beschädigen könnten. Entwickelnde sehen ausschließlich umsetzbare Warnungen mit hohem Schweregrad, sodass sie von der Erkennung zur Behebung gelangen, ohne das Tool wechseln zu müssen.
Deep PR Review ist die Ebene für Teams, die schneller liefern, als sie lesen können. Coding-Agents öffnen mittlerweile an einem Tag mehr Änderungen, als ein Team überprüfen kann, und ein reiner Diff-Durchlauf war für dieses Volumen nicht ausgelegt. Deep PR Review liest jeden Pull Request so, wie es ein Senior Engineer mit unbegrenzter Zeit tun würde. Bevor es etwas markiert, erfasst es Ihre gesamte Codebasis, verwandte Repositorys, vorhandene statische Ergebnisse und die bereits an der Änderung vorgenommenen Kommentare. Dieser Kontext versetzt das Tool in die Lage, über Business-Logik nachzudenken und fehlerhafte Zugriffskontrolle wie IDORs zu erkennen, während der Pull Request noch offen ist – weit über das hinaus, was ein Linter oder ein schneller menschlicher Durchlauf sieht.
Code Security Audit wendet dieselbe Argumentation auf bereits veröffentlichten Code an und verfolgt dabei den Datenfluss sowie die Berechtigungsprüfungen dienstübergreifend, um festzustellen, wo die Logik versagt. Es nimmt mehrere Fehler mit jeweils geringem Schweregrad und ermittelt den einzigen Pfad zur Berechtigungserweiterung, zu dem sie zusammenführen – also genau die Art von mehrstufigem Exploit, den ein Angreifer tatsächlich entwickeln würde. Jeder Befund zeigt auf, was ausnutzbar ist und wie jemand dorthin gelangen könnte, einschließlich einer vollständigen Nachverfolgung der Argumentationskette, und das Ganze läuft direkt auf Ihrem Quellcode, ohne dass eine Testumgebung eingerichtet werden muss.
Mit „Code Coverage“ können Sie die Testabdeckung aus GitHub Actions hochladen und diese parallel zu Ihren Sicherheits- und Qualitätsbefunden verfolgen. Sehen Sie, welche Repositorys unzureichend getestet sind, durchsuchen Sie nicht abgedeckte Dateien bis auf Zeilenebene und beobachten Sie, wie sich die Abdeckung verändert, wenn Sie Tests hinzufügen. Wenn ein Scan oder eine PR-Prüfung eine Datei markiert, können Sie direkt an derselben Stelle überprüfen, ob diese Datei überhaupt getestet wurde. Erfahren Sie mehr
Gemeinsam decken die drei den Pull-Request, dessen Prüfung sowie den bereits in Produktion befindlichen Code ab. Und die Prüfung ist nur ein Teil einer umfassenderen Plattform: SAST, Abhängigkeiten, Secrets, Cloud und Malware-Erkennung befinden sich am selben Ort, wobei jede Komponente ein eigenständiges Produkt und kein leichtgewichtige Add-On ist. Im Jahr 2025 hat Aikido Trag AI übernommen, ein Unternehmen, das maßgeschneiderte große Sprachmodelle (LLMs) mit realen Codebasen trainiert hat, wodurch die Prüf-Engine ein tieferes semantisches Verständnis und einen besseren Kontext über komplexe Codebasen hinweg erhält.
Wichtige Funktionen:
- Geschäftslogik-Sensibilität über LLMs: Versteht Absicht und Kontext und erkennt Logik- und Zugriffskontrollfehler, an denen rein statische Tools vorbeigehen.
- Deep PR Review: Analysiert die Geschäftslogik bei jedem Pull-Request und fängt IDORs und fehlerhafte Zugriffskontrollen ab, die sowohl von SAST als auch von einer schnellen menschlichen Prüfung übersehen werden.
- Code Security Audit: Analysiert bereits ausgelieferten Code, verfolgt den Datenfluss und Berechtigungsgrenzen über Dateien und Dienste hinweg, um Schwachstellen und mehrstufige Angriffsketten aufzudecken, ohne dass eine Umgebung eingerichtet werden muss.
- Codeabdeckung: Zeigt Ihnen die Testabdeckung über Repositorys, Dateien und Zeilen hinweg an, zusammen mit Ihren Ergebnissen zur Codequalität.
- Codebasis-bewusste Regelerstellung: Lern aus früheren PRs Ihres Teams und wandelt Stammeswissen in wiederverwendbare Regeln um.
- KI-gesteuertes SAST: Überprüft den Quellcode auf Schwachstellen, Fehlkonfigurationen und Qualitätsprobleme sowohl in der Pre-Commit- als auch in der Merge-Phase.
- Secrets detection: Spürt hartcodierte Zugangsdaten und API-Schlüssel auf, bevor sie die Produktion erreichen.
- Kontinuierliche Compliance-Überwachung: Ordnet Funde Frameworks wie SOC 2, GDPR, HIPAA und anderen zu und stellt exportierbare, auditbereite Berichte bereit.
- Datenschutz: Speichert den Quellcode nach der Analyse nicht und verwendet ihn nicht zum Trainieren von Modellen.
Vorteile:
- Drei Produkte für Pull Requests, Reviews und ausgelieferten Code, die alle Geschäftslogik berücksichtigen statt nur Muster abzugleichen.
- Benutzerdefinierte Regeln, die von einem einzelnen Service bis hin zum gesamten Portfolio konsistent über Hunderte von Repositories hinweg greifen.
- Umfassende Compliance-Abdeckung für regulierte Branchen inklusive auditbereiter Berichterstattung.
- Breite Sprachunterstützung und Multi-Repository-Management von einem zentralen Ort aus.
- Vorhersehbare Pauschalpreise ohne Überraschungen pro Zeile oder Modul.
Ideal für:
- Enterprise-Teams, für die das schnelle Finden und Beheben von Problemen geschäftskritisch ist.
- Teams, die KI-generierten Code schneller releasen, als Menschen ihn überprüfen können, und die eine unabhängige Ebene für jeden PR benötigen.
- Regulierte Umgebungen, in denen Audit-Trails und Compliance unverzichtbar sind.
Gartner-Bewertung: 4.9/5.0
Aikido Security Bewertungen:
Neben Gartner hat Aikido Security auch eine Bewertung von 4,7/5 auf Capterra und SourceForge.
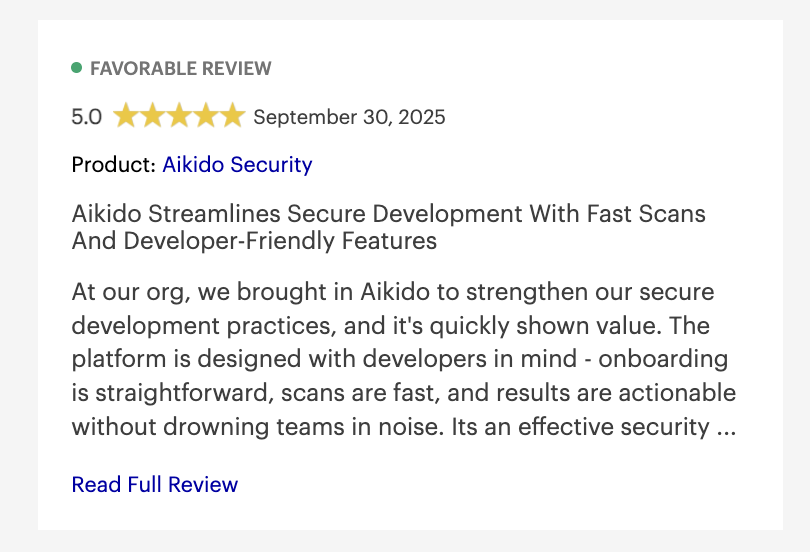
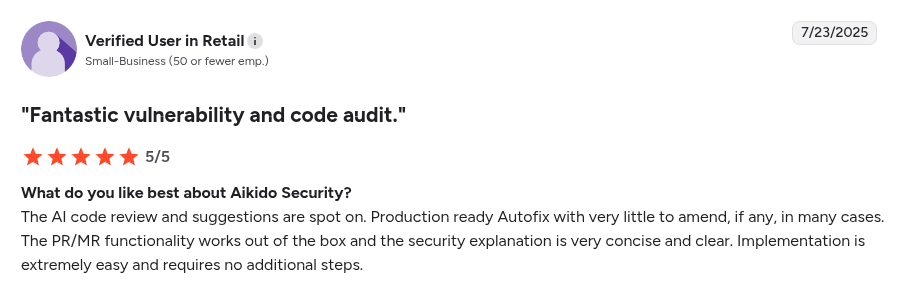
Neugierig auf den Unterschied zwischen AI Code-Review-Tools und automatisierten Code-Review-Tools? Lesen Sie unseren Artikel, AI Code Review vs. Automated Code Review: Der vollständige Leitfaden.
2. Codacy
Codacy ist ein Tool zur Automatisierung der Codequalität, das sich auf Codestil, statische Analyse, Duplikaterkennung und die Durchsetzung von Standards konzentriert.
Wichtige Funktionen:
- Anpassbare Quality Gates: Teams können Mindestkriterien für das Zusammenführen von Code festlegen, wie z. B. Coverage- oder Linting-Schwellenwerte.
- Echtzeit-Feedback: Sobald Code gepusht wird, liefert es automatisierte Einblicke in Probleme – was Iterationszyklen beschleunigt.
- Unterstützung mehrerer Sprachen: Funktioniert gut für verschiedene Stacks und setzt Standards konsistent durch.
Vorteile:
- Breite Sprachunterstützung
- Anpassbare Quality Gates
- Unterstützt gängige CI/CD-Plattformen
- Automatisiert Reviews, indem es Pull Requests kommentiert.
Nachteile:
- Die Preisgestaltung kann für größere Teams teuer sein.
- Begrenzte Anpassungsmöglichkeiten für erweiterte Regeln
- Benutzer berichten von langsamen Support-Antwortzeiten
- Benutzer berichten von langsamerer Analyse in großen Codebasen
- Begrenzte Sicherheits- und Compliance-Funktionen
Ideale Anwendungsfälle:
- Kleine bis mittelgroße Teams: Insbesondere solche, die Qualitätspraktiken formalisieren möchten, ohne aufwendige Konfiguration.
- Frühphasen-Startups: Wo die Ressourcen für manuelle Code-Reviews begrenzt sind, aber grundlegende statische Prüfungen entscheidend sind.
Gartner-Bewertung: 4.4/5.0
3. DeepCode AI (jetzt in Snyk integriert)
DeepCode AI (mittlerweile Teil von Snyk) nutzt maschinelles Lernen und semantische Analyse, um Sicherheitsrisiken und wiederkehrende Codemuster zu identifizieren, die traditionellen Lintern entgangen wären.
Wichtige Funktionen:
- KI-gestützte semantische Analyse: Durchsucht umfangreiche Open-Source-Datensätze, um ungewöhnliche oder bisher unbekannte Fehlerbilder zu kennzeichnen.
- Integration mit Snyk: Integriert sich in die Snyk-Plattform für eine tiefere Analyse von Abhängigkeits- und Lizenzrisiken.
Benutzerdefinierte Regeln: Ermöglicht Teams, eigene Regeln zu definieren und zu speichern.
Vorteile:
- Mehrsprachige Unterstützung
- Abhängigkeitsbewusste Einblicke
- CI/CD-Integration
Nachteile:
- False Positives
- Lernkurve
- Erfordert Abstimmung zur Rauschunterdrückung
- Es kann Probleme in nicht-standardisierten oder proprietären Codebasen übersehen
- Korrekturvorschläge sind manchmal generisch
- Benutzer berichten von langsamen Scans bei großen Repositorys
Ideale Anwendungsfälle:
- Sicherheitsteam: Projekte, die Open-Source-Abhängigkeiten verwenden, bei denen sich subtile Sicherheitslücken einschleichen können.
- Open-Source-Projekte: Wo die Erkennung unkonventioneller Schwachstellen Priorität hat.
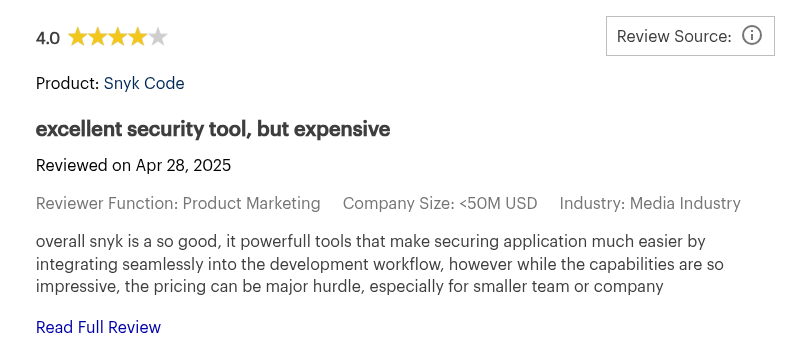
Gartner Bewertung: 4.4/5.0
DeepCode AI Bewertungen:
4. Tabnine
Tabnine ist ein KI-gestützter Coding-Assistent, der auf Code-Vervollständigung spezialisiert ist und in Echtzeit Vorschläge liefert, während Entwickelnde tippen. Der Fokus liegt primär auf der Steigerung von Produktivität und Code-Konsistenz.
Wichtige Funktionen:
- Echtzeit-Code-Vervollständigungen: Steigert die Entwicklungsgeschwindigkeit, insbesondere bei repetitiven oder Boilerplate-lastigen Aufgaben.
- Funktioniert mit gängigen IDEs: Die Integration mit VS Code, JetBrains IDEs und anderen bringt KI-Vorschläge in die täglichen Coding-Workflows.
- Wissensaustausch im Team: Trainiert auf der Codebasis Ihres Projekts, um maßgeschneiderte Vorschläge zu bieten und die Konsistenz im Team zu fördern.
Vorteile:
- Mehrsprachige Unterstützung
- Kontextsensitive Vorschläge
- Integriert sich in gängige IDEs
Nachteile:
- Lernkurve
- Der KI-Code-Review-Agent ist auf den Enterprise-Plan beschränkt
- Begrenzte kostenlose Funktionen
- Kann in großen Projekten die dateiübergreifende Semantik beeinträchtigen.
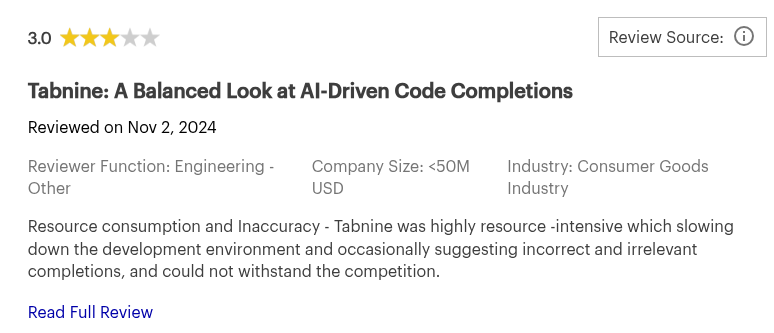
- Benutzer haben von hohem Ressourcenverbrauch während der Nutzung berichtet
Ideale Anwendungsfälle:
- Einzelne Entwickelnde: Die auf der Suche nach Geschwindigkeit und Effizienz sind, insbesondere in schnelllebigen Produktteams.
- Wiederkehrende Aufgaben: Projekte mit vielen sich wiederholenden oder formelhaften Code-Strukturen.
Gartner-Bewertung: 4.1/5.0
Tabnine Bewertungen:
Möchten Sie weitere Tools erkunden und erfahren, wie sie sich vergleichen lassen? Lesen Sie unseren Artikel über Die 18 besten Code-Review-Tools des Jahres 2026
5. Coderabbit
Coderabbit optimiert Code-Review-Prozesse durch automatisiertes Feedback, Kollaboration und anpassbare Regeln, um Projektstandards zu erfüllen.
Wichtige Funktionen:
- PR-Zusammenfassungen und -Erklärungen: Liefert Zusammenfassungen von Code-Änderungen, damit Reviewer Pull Requests leichter nachvollziehen können.
- Kontextvisualisierung: Kann Sequenzdiagramme oder Ablauf-Erklärungen für komplexe Code-Änderungen generieren.
Vorteile:
- Unterstützt mehrere Programmiersprachen
- Integriert sich in Git-Workflows und IDEs wie VS Code
- Zero-Data-Retention-Richtlinie
Nachteile:
- Erweiterte Funktionen (wie Self-Hosting oder Compliance-Optionen) sind nur in höherwertigen Plänen verfügbar
- Begrenzte Anpassungsmöglichkeiten
- Benutzer haben Leistungsprobleme in großen Repositorys und komplexen PRs gemeldet
- Kann rauschende oder irrelevante Kommentare generieren, wenn nicht feinabgestimmt
Ideale Anwendungsfälle:
- Start-ups und mittelgroße Teams: Teams, die Code-Qualität aufrechterhalten möchten, während sie schnell skalieren.
Preise:
- Kostenlos
- Lite: 15 $ pro Monat/Entwickelnde
- Pro: 30 $ pro Monat/Entwickelnde
- Enterprise: Individuelle Preisgestaltung
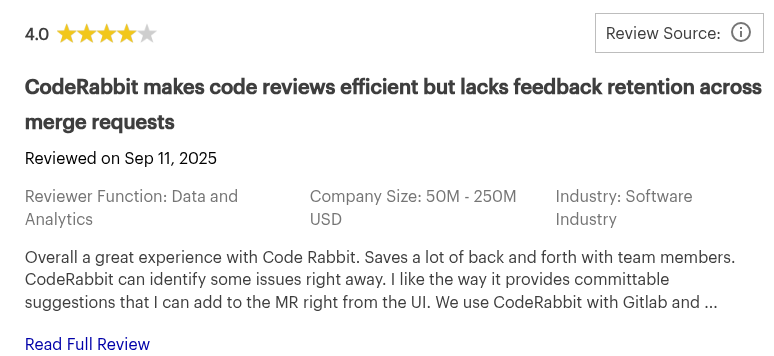
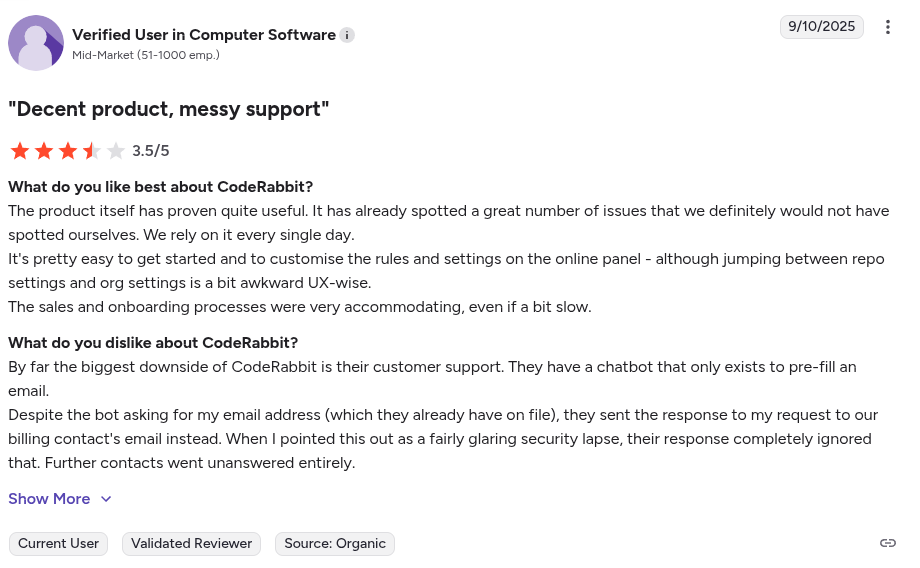
Gartner Bewertung: 4.0/5.0
Coderabbit Bewertungen:
6. CodeAnt AI
CodeAnt AI kombiniert Automatisierung mit Flexibilität und bietet Tools, um Code effizient zu erkennen, zu korrigieren und zu optimieren. Entwickelnde nutzen es vor allem wegen des KI-unterstützten End-to-End-Code-Reviews und des Verständnisses von abstrakten Syntaxbäumen (ASTs).
Wichtige Funktionen:
- CI/CD-Integration: Unterstützt gängige CI/CD-Tools.
- Automatisierte Dokumentation: Kann automatisch eine Dokumentation für die gesamte Codebasis generieren.
- Benutzerdefinierte Regeln: Ermöglicht Teams, Benutzerdefinierte Kodierungsstandards zu definieren und durchzusetzen.
Vorteile:
- Benutzerdefinierte Regeln
- Integrierte Sicherheitsfunktionen
- Automatisierte Dokumentation
- Automatische PR-Zusammenfassungen
Nachteile:
- Lernkurve
- Noch ein relativ neues Tool
- False Positives
- Kann zusätzliche Konfiguration erfordern
- Die Überprüfungsgeschwindigkeit und Leistung können sich bei sehr großen Repositorys verschlechtern
- Lange Antwortzeit
Ideale Anwendungsfälle:
- Start-ups und skalierende Tech-Teams: Besonders nützlich für schnell wachsende Teams, die Code-Standards und Sicherheitsprüfungen durchsetzen möchten, ohne ein großes Team von erfahrenen Reviewern zu benötigen.
Preise:
- Basis-Plan: 12 $ pro Benutzer/Monat
- Premium-Plan: 25 $ pro Benutzer/Monat
- Enterprise-Plan: Individuelle Preisgestaltung
Gartner-Bewertung:
Keine Gartner-Bewertung.
CodeAnt AI Bewertungen:
Keine unabhängigen Benutzergenerierten Bewertungen.
7. Qodo (ehemals Codium)
Qodo (früher Codium) ist eine KI-gestützte Plattform für Code-Integrität, die Teams dabei unterstützt, Code mithilfe fortschrittlicher Automatisierung und kontextuellem Verständnis zu schreiben, zu testen und zu überprüfen.
Wichtige Funktionen:
- Kontextsensitive Analyse: Nutzt Retrieval-Augmented Generation (RAG), um Codebasen zu indizieren und Architekturen zu verstehen.
- Automatisierte Testgenerierung: Generiert Unit-Tests und schlägt Verbesserungen für die Testabdeckung vor.
- Multi-Agenten-Framework: Qodo basiert auf Agenten (z. B. Gen für Codegenerierung/-tests, Merge für PR-Reviews)
Vorteile:
- Kontextbezogene Vorschläge
- Automatisierte PR-Workflows
- Breite Sprachunterstützung
Nachteile:
- Lernkurve für erweiterte Funktionen
- Falsch-Positive
- Benutzer haben berichtet, dass die Benutzeroberfläche verwirrend/klobig ist
Ideale Anwendungsfälle:
- Entwicklungsteams, die Shift-Left-Testing praktizieren: Automatische Generierung von Tests und frühzeitiges Aufdecken von Problemen in PRs, um Fehler abzufangen, bevor sie CI erreichen.
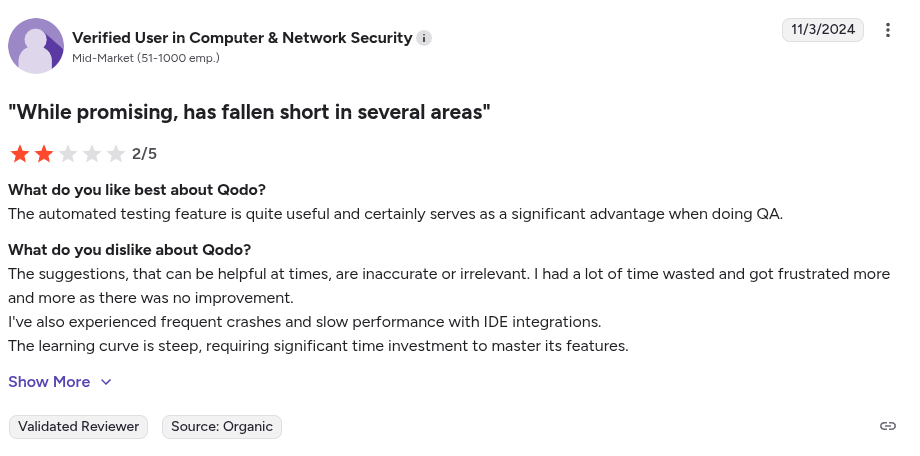
Gartner-Bewertung: 4.5/5.0
Qodo-Bewertungen:

8. Sourcery
Sourcery verfolgt beim Code-Review einen Hybridansatz. Für kontextbezogene Aufgaben wie das Generieren von Pull-Request-Zusammenfassungen werden LLMs eingesetzt, während für die Codequalität eine regelbasierte statische Analyseengine zum Einsatz kommt.
Wichtige Funktionen:
- Code-Qualitätsmetriken und -Bewertung: Bietet Kennzahlen für Funktionen wie Qualitäts-Score, Komplexität und Methodenlänge.
- Sicherheitsscanning (SAST): Scannt aktiv nach Sicherheitslücken und Secrets im Code.
Vorteile:
- Automatisiertes Feedback
- Starker Datenschutz
Nachteile:
- Fehlende konversationelle Überprüfung
- Kann Schwierigkeiten mit komplexer Logik haben
- False Positives
- Erweiterte Funktionen (robuste Benutzerdefinierte Regeln) sind hinter den kostenpflichtigen Tarifen gesperrt
Ideale Anwendungsfälle:
- Einzelne Entwickelnde: Als automatisierter „Pair Programmer“ und Lerntool, das sofortiges Feedback liefert, um Programmierkenntnisse und Effizienz zu verbessern.
Gartner-Bewertung:
Keine Gartner-Bewertung.
Sourcery Reviews:
Keine unabhängigen Benutzergenerierten Bewertungen.
9. Greptile
Greptile ist ein KI-Code-Review-Tool, das entwickelt wurde, um Bugs, Antipatterns und Fehler zu erkennen, die einfachere Linter oder Tools, die nur Unterschiede anzeigen, möglicherweise übersehen würden.
Wichtige Funktionen:
- KI-Code-Review: Überprüft Pull Requests (PRs) automatisch unter Berücksichtigung des gesamten Kontexts der Codebasis.
- Lernfähigkeit: Greptile kann aus Ihrem Feedback lernen und sich an Ihr Projekt anpassen.
- Kontextbezogene Unterstützung: Entwickelnde können Greptile Fragen in natürlicher Sprache zur Codebasis stellen
Vorteile:
- Umsetzbares Feedback
- Vollständiger Codebasis-Kontext
Nachteile:
- Lernkurve
- Abhängig von Drittanbieter-Modellen für die LLM-Inferenz
- Die Preisgestaltung kann bei Skalierung teuer werden
- Begrenzte Unterstützung für Multi-Repository-Architekturen
Ideale Anwendungsfälle:
Gartner-Bewertung:
Keine Gartner-Bewertung.
Greptile Reviews:
Keine unabhängigen Benutzergenerierten Bewertungen.
Sie sind sich nicht sicher, wie Sie die Codequalität Ihres Teams verbessern können? Lesen Sie unseren Artikel über Codequalität: Was sie ist und warum sie wichtig ist
Vergleich der Top 9 KI-Code-Review-Tools
Um Ihnen den Vergleich der Funktionen der oben genannten Tools zu erleichtern, fasst die folgende Tabelle die unterstützten Funktionen jedes Tools mit ihren idealen Anwendungsfällen zusammen.
Die Wahl des richtigen AI Code Review Tools für Ihren Workflow
KI-gestützte Code-Review-Tools können die Entwicklung beschleunigen und menschliche Fehler reduzieren, aber nur, wenn sie präzise, entwickelndenfreundlich sind und sich nahtlos in Ihre bestehenden Workflows integrieren lassen. Aikido Security bietet genau das.
Aikido Security bietet erstklassige KI-Code-Reviews für Start-ups bis hin zu Großunternehmen und schneidet in technischen Vergleichen und POC-Direktduellen in jeder dieser Kategorien am besten ab.
Kein Jonglieren mehr mit mehreren Tools, kein Ertrinken in Fehlalarmen oder stundenlanges manuelles Überprüfen – nur saubererer, schnellerer und zuverlässigerer Code.
Möchten Sie schnellere Reviews und saubereren Code? Starten Sie Ihre kostenlose Testphase oder buchen Sie noch heute eine Demo mit Aikido Security.
FAQ
Wie präzise ist das KI-Review von Aikido Security?
Aikido priorisiert das Signal gegenüber dem Rauschen. Es filtert über 90 % der Fehlalarme heraus, bevor sie die Entwickelnde erreichen. Dies reduziert die Alarmmüdigkeit und sorgt für umsetzbares Feedback.
Kann es Fixes automatisch vorschlagen oder anwenden?
Ja. Aikido Security bietet KI-generierte Fixes und Ein-Klick-Pull-Request-Patches für unterstützte Sprachen und Schwachstellen.
Scannt es nur vollständige Repositorys, oder kann es auch nur PRs scannen?
Es scannt beides. Standardmäßig läuft Aikido Security auf Pull Requests, um frühzeitig Feedback zu geben, Sie können aber auch vollständige Repository-Scans oder geplante Pipeline-Checks konfigurieren.
Gibt es Unterstützung für Monorepos oder große Codebasen?
Ja. Aikido Security ist für skalierende Teams und Monorepos konzipiert. Es kann Multi-Service-Architekturen und Umgebungen mit vielen Commits scannen, ohne Workflows zu verlangsamen.
Können wir die Regeln oder Schweregrade anpassen?
Ja. Sie können interne Kodierungsstandards definieren, Schweregrade anpassen, bestimmte Regeln unterdrücken oder Qualitäts-/Sicherheits-Gates vor Merges festlegen.
Unterstützt Aikido Security Compliance-Anforderungen wie ISO, SOC 2, HIPAA oder GDPR?
Ja. Es ordnet Ergebnisse wichtigen Compliance-Frameworks zu und hilft, prüfungsbereite Aufzeichnungen für regulierte Branchen wie das Gesundheitswesen und das Finanzwesen zu führen.
Das könnte Sie auch interessieren:
- Top SonarQube-Alternativen 2026
- Die besten Tools zur statischen Codeanalyse wie Semgrep
- Die Top 10 KI-gestützten SAST-Tools im Jahr 2026
- Die Top 13 Code-Schwachstellen-Scanner im Jahr 2026
- Top 7 ASPM Tools im Jahr 2026
- Die besten Infrastructure as Code (IaC) Scanner
- Die besten Tools für kontinuierliches Sicherheitsmonitoring


