

Sie können Code ohne ein Code-Review-Tool schreiben. Aber warum sollten Sie das tun, wenn das richtige Tool Sie schneller vorankommen lässt und Ihnen das nötige Vertrauen in das gibt, was Sie veröffentlichen?
Zahlreiche Teams verlassen sich nach wie vor auf manuelle Reviews oder darauf, dass Entwickelnde ihre eigene Arbeit überprüfen. Dem Bericht State of AI in Security & Development 2026 von Aikido zufolge tun dies 73 % der Teams. Menschliche Reviews werden immer wichtig sein, aber bei einer großen Codebasis sind sie langsam und Fehler lassen sich leicht übersehen – genau hier zahlt sich Automatisierung aus. Und wenn KI Ihnen bereits dabei hilft, Code schneller zu schreiben, ist es der logische nächste Schritt, sie auch beim Review dieses Codes einzusetzen.
Die Tools, die sich heute lohnen, tun mehr als nur Kleinigkeiten am Stil zu bemängeln. Sie schlagen Korrekturen vor, spüren Sicherheitslücken auf und gleichen Änderungen mit dem restlichen Repository ab, um zu erkennen, was sie möglicherweise beschädigen könnten. Wir haben die führenden Optionen getestet und danach aufgeschlüsselt, zu wem sie tatsächlich passen.
Unten finden Sie eine Übersicht der Top-Tools sowie die besten Empfehlungen für Start-ups und Unternehmen. Springen Sie direkt zu dem Bereich, der zu Ihnen passt:
- Die 5 besten Code-Review-Tools für Agile Teams und Start-ups
- Die 3 besten Code-Review-Tools für Entwicklungsteams in Unternehmen
Was sind Code-Review-Tools?
Code-Review-Tools helfen Entwicklungsteams dabei, Bugs, Sicherheitslücken und Abweichungen von Standards zu erkennen, bevor Code in die Produktion gelangt. Im Jahr 2026 bedeutet das weit mehr als nur das Aufspüren von schlechtem Code: Tools nutzen KI, um Korrekturen vorzuschlagen, Schwachstellen zu markieren und Muster über Repositories hinweg zu analysieren, um Probleme im Vorfeld abzufangen. Da die meisten Lösungen in Ihre Versionsverwaltung und IDEs integriert sind, können Reviewer Kommentare hinterlassen, Pull Requests genehmigen und Erkenntnisse gewinnen, ohne die gewohnte Arbeitsumgebung zu verlassen.
So wählen Sie Code-Review-Tools für Ihren Workflow aus
Die richtige Wahl hängt von Ihrem Workflow, Ihrem Tech-Stack und der Zusammenarbeit Ihrer Engineers ab. Sechs Aspekte, die Sie berücksichtigen sollten:
1. Integration in Ihren bestehenden Tech-Stack. Ein gutes Tool fügt sich nahtlos in Ihr Ökosystem ein – egal ob GitHub, GitLab, Bitbucket oder eine selbst gehostete CI/CD-Pipeline –, ohne dass Sie Ihre Arbeitsweise anpassen müssen. Wenn die Einarbeitung Wochen dauert, sollten Sie weitersuchen.
2. KI-Unterstützung und Automatisierung. Nützliche Tools erkennen Logikfehler, schlagen Verbesserungen vor und reduzieren den Aufwand bei Reviews, indem sie Ihre Codebasis und den Kontext verstehen, statt nur starre Regeln abzuarbeiten.
3. Anpassbarkeit und Kontext. Jedes Team hat eigene Konventionen und Architekturen. Die besten Tools ermöglichen es Ihnen, diese Regeln zu hinterlegen, damit Reviews stets relevant und aussagekräftig bleiben.
4. Zusammenarbeit und Usability. Achten Sie auf verschachtelte Diskussionen, Inline-Kommentare und asynchrone Reviews, die besonders für verteilte Teams unverzichtbar sind.
5. Skalierbarkeit und Performance. Wenn Repositories wachsen, muss das Tool große Diffs, Monorepos und gleichzeitige Pull Requests verarbeiten können, ohne Ihre Pipeline auszubremsen.
6. Unterstützung von Sicherheitsstandards. Bei Reviews geht es heute um Compliance und Sicherheitsniveau, nicht mehr nur um saubere Syntax. Das richtige Tool setzt Frameworks wie die OWASP Top 10, CWE und CIS-Benchmarks oder Ihre eigenen internen Standards durch, markiert unsichere Muster, Abhängigkeitsrisiken und Richtlinienverstöße direkt beim Review, damit diese garไม่ erst in die Produktion gelangen.
Die 7 besten Code-Review-Tools von 2026
1. Aikido Security
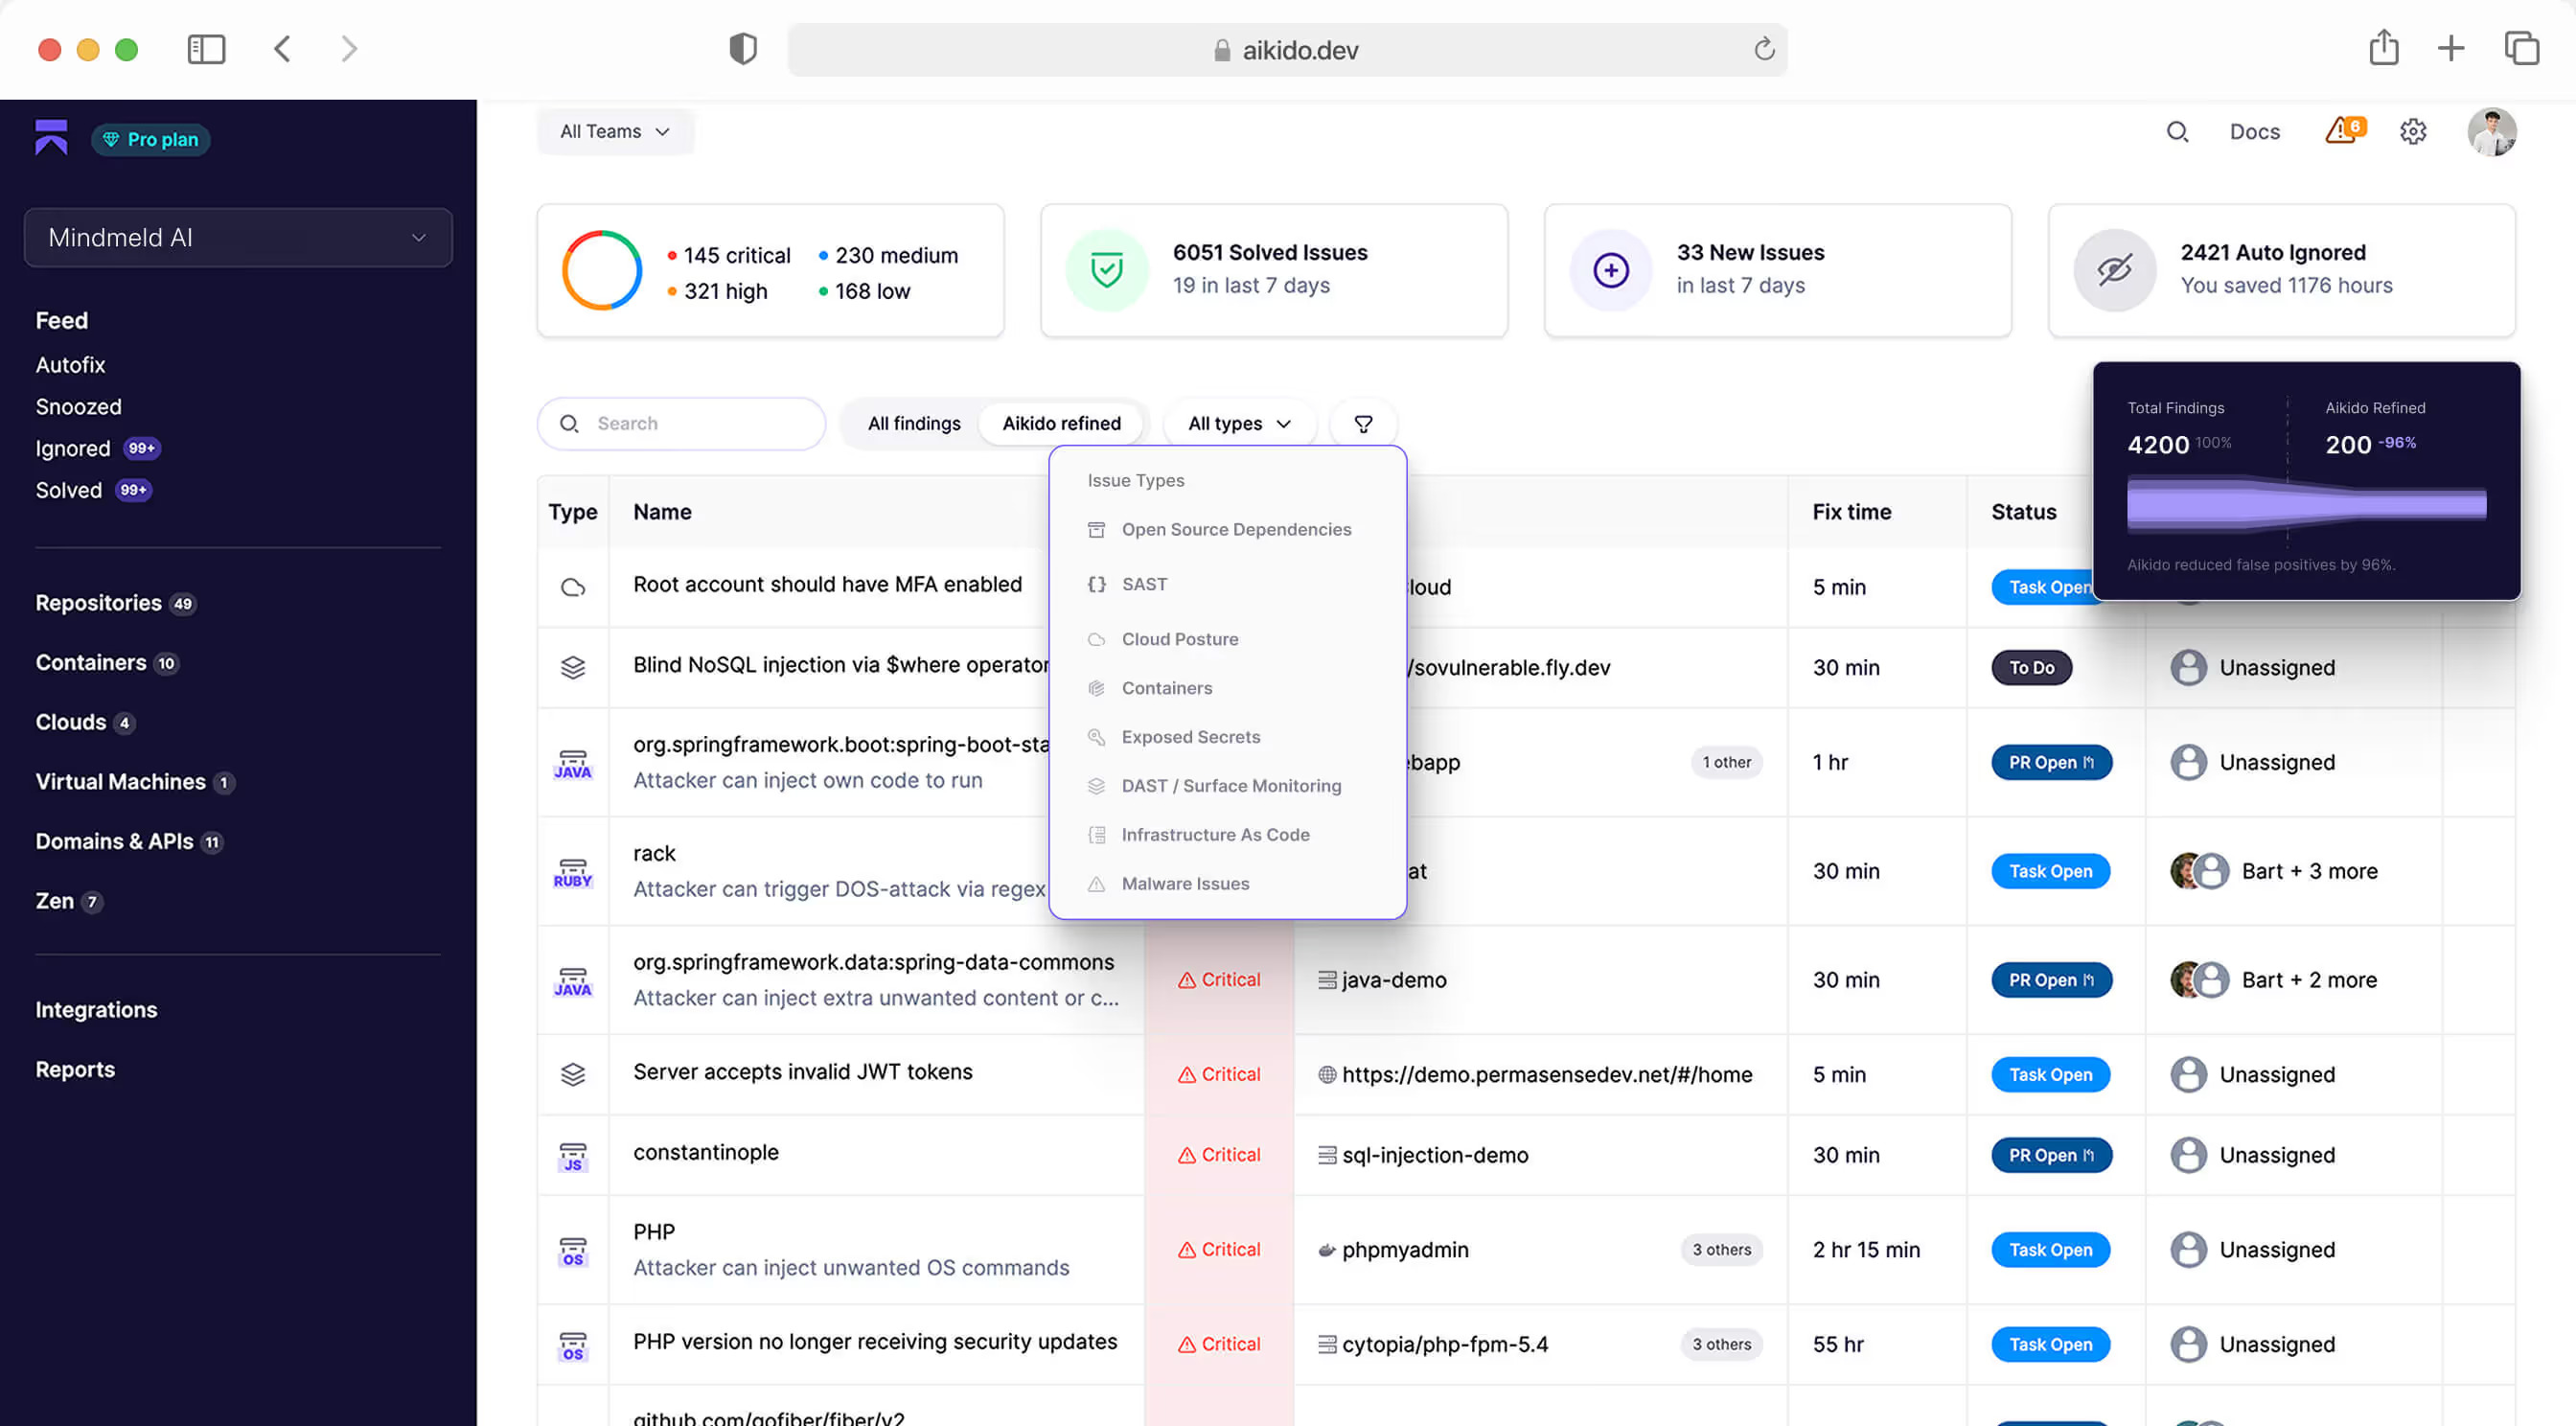
Aikido Security überprüft jeden Pull Request und sichert dessen Inhalt ab – mit drei Produkten, die auf unterschiedlichen Ebenen ansetzen. Code Quality übernimmt das tägliche Review. Deep PR Review führt bei jedem geöffneten Pull Request eine vollständige KI-Analyse durch. Code Security Audit wendet dieselbe Logik auf bereits veröffentlichten Code an. Alle drei Lösungen arbeiten direkt in Ihrer Versionsverwaltung und Ihren IDEs und gleichen jede Änderung mit der gesamten Codebasis ab, anstatt nur den reinen Diff zu betrachten.
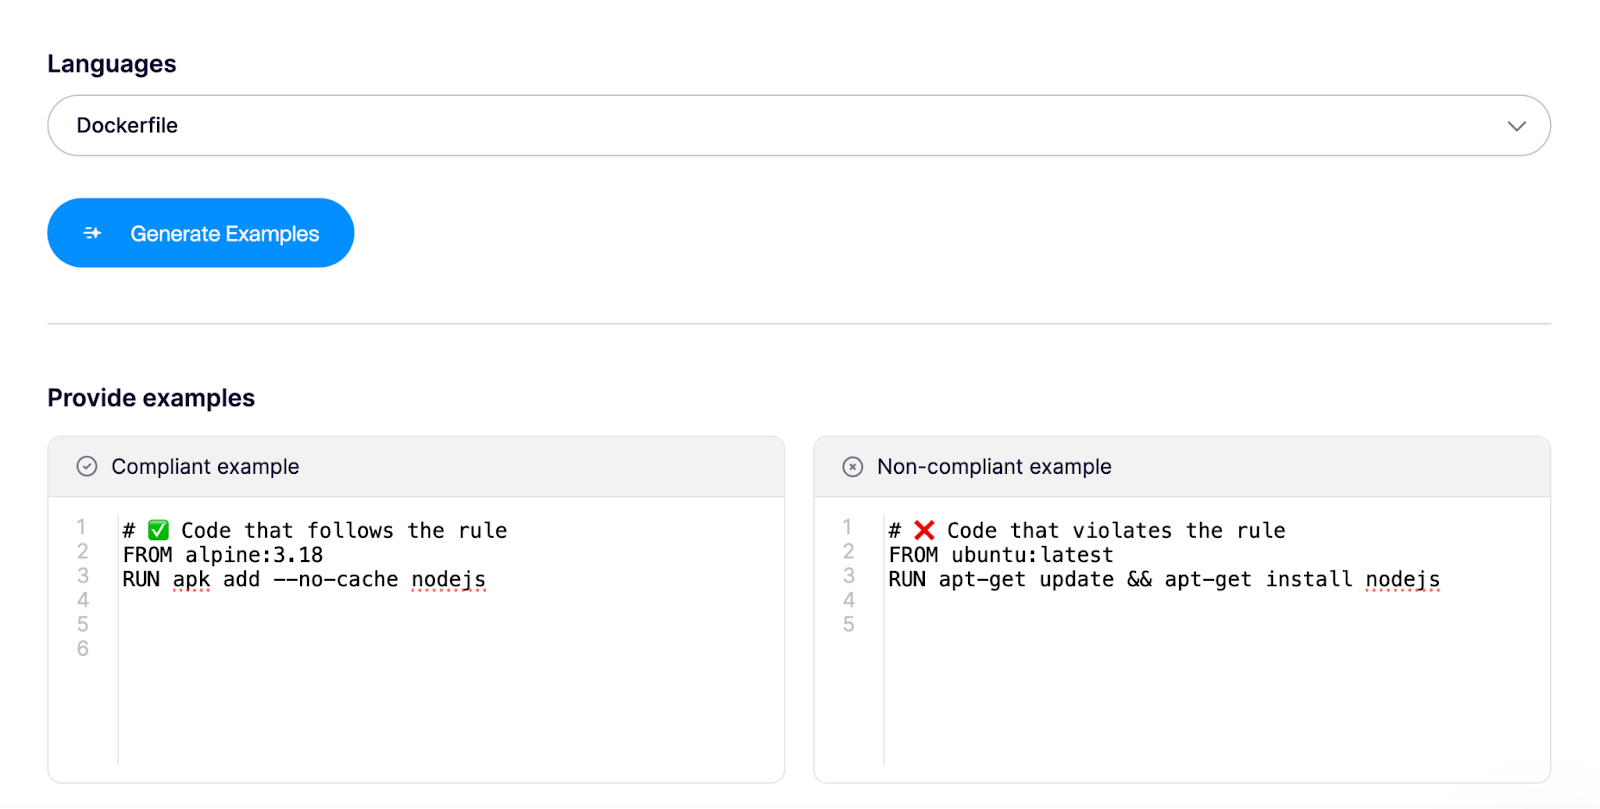
Code Quality generiert Inline-PR-Kommentare und Ein-Klick-Korrekturen für jede Änderung – basierend auf benutzerdefinierten und vordefinierten Regeln, die teamweit gelten. Nach der Verbindung eines Repositories läuft das Tool sofort mit intelligenten Standardeinstellungen und erfordert keine Konfiguration. Es lernt aus vergangenen Reviews und liefert so Entwickelnden Kommentare, die echten Mehrwert bieten. Angenommen, Sie möchten eine Regel etablieren, die in Dockerfiles ausschließlich Alpine-Basisimages zulässt: Sie definieren diese, indem Sie konforme und nicht konforme Beispiele angeben, und Code Quality wendet die Regel zusätzlich zu Best Practices der Branche an.
Wenn Sie zum Beispiel eine Regel wünschen, die besagt:
Erlauben Sie nur Alpine-Basisimages in Dockerfiles als Basisimages
Sie können einfach eine erstellen, indem Sie konforme und nicht-konforme Beispiele angeben, damit Aikido Code Quality weiß, worauf es achten muss, abgesehen von den Best Practices der Branche.
Deep PR Review analysiert jeden Pull Request so, wie es ein Senior Engineer mit unbegrenzter Zeit tun würde. Bevor das Tool Warnungen ausgibt, bezieht es Ihre gesamte Codebasis, zugehörige Repositories, bestehende statische Ergebnisse sowie bereits vorhandene Kommentare in den Review ein. Genau dieser Kontext versetzt das Tool in die Lage, Geschäftslogik zu durchdringen und Zugriffskontrollfehler wie IDORs während des offenen Pull Requests zu erkennen – weit über das hinaus, was ein Linter oder ein schneller menschlicher Blick leisten kann.
Code Security Audit wendet dieselbe Analyse auf bereits ausgelieferten Code an, indem Datenflüsse und Berechtigungsprüfungen über Dienste hinweg nachverfolgt werden, um Logikfehler aufzudecken. Das Tool verknüpft individuell unkritische Bugs zu dem tatsächlichen Eskalationspfad, den sie gemeinsam ermöglichen – genau die Art von mehrstufigem Angriffsvektor, den Angreifer in der Praxis nutzen würden. Jeder Fund zeigt auf, was ausnutzbar ist und wie Angreifer dorthin gelangen könnten, inklusive einer vollständigen Nachvollziehbarkeit der Analyse.
Mit „Code Coverage“ können Sie die Testabdeckung aus GitHub Actions hochladen und diese parallel zu Ihren Sicherheits- und Qualitätsbefunden verfolgen. Sehen Sie, welche Repositorys unzureichend getestet sind, durchsuchen Sie nicht abgedeckte Dateien bis auf Zeilenebene und beobachten Sie, wie sich die Abdeckung verändert, wenn Sie Tests hinzufügen. Wenn ein Scan oder eine PR-Prüfung eine Datei markiert, können Sie direkt an derselben Stelle überprüfen, ob diese Datei überhaupt getestet wurde. Erfahren Sie mehr
Warum Entwickelnde Aikido mögen:
Jede Organisation schreibt Code auf ihre eigene Weise, und Aikido passt sich genau daran an. Sie bringen dem System die Codierungsstandards, Best Practices und Ausnahmen Ihres Teams bei, sodass Reviews exakt Ihre tatsächliche Arbeitsweise widerspiegeln. Sie können beispielsweise folgenden Kontext hinzufügen:
"Wir speichern Daten als UTC in der Datenbank, zeigen sie jedoch immer in der Ortszeit des Benutzers an; die gesamte Konvertierungslogik befindet sich in utils/timezone.js, markieren Sie Zeitzonenkonvertierungen also nicht als redundant."
Sie können diesen Kontext auch für jedes Repository separat anpassen. Da Code Quality system- und sprachunabhängig ist, prüfen, kommentieren und genehmigen Sie Änderungen direkt in Ihrer gewohnten Umgebung.

Vorteile:
- KI-gestütztes Review, das Geschäftslogik und Zugriffskontrollen analysiert, IDORs und fehlerhafte Berechtigungen aufdeckt, die Linter oder schnelle menschliche Prüfungen übersehen – inklusive direkter Korrekturvorschläge.
- Benutzerdefinierte Regeln im Opengrep-Format, die konsistent über Hunderte von Repositories hinweg greifen, sodass dieselben Standards für einen einzelnen Service oder eine gesamte Infrastruktur gelten.
- Bis zu 95 % weniger False Positives dank intelligentem Triaging.
- IDE-Plugins für VS Code, Cursor, Windsurf, JetBrains, Android Studio und Visual Studio, damit das Feedback Entwicklungelnde direkt an ihrem gewohnten Arbeitsplatz erreicht.
- Reviews enden nicht beim Pull Request: Auch Abhängigkeiten, Cloud und Laufzeitumgebung werden in derselben Plattform abgedeckt.
- Pauschalpreise inklusive 10 Usern und ohne versteckte Gebühren für Support, Nutzung oder Codezeilen.
Kundenrezensionen:
- „Wegweisendes Tool für den Shift-Left-Security-Ansatz“ – Ein G2-Rezensent
- „Schnelle Einrichtung (Minuten), menschlicher Support (keine Bots) und eine fantastische Lösung.“ – Ein G2-Rezensent
- „Aikido spart Entwickelnden Hunderte von Stunden, indem es Fehler erkennt und filtert“ – Gartner
- Viele stellen fest, dass es die Review-Müdigkeit erheblich reduziert und Junior-Entwickelnden hilft, Best Practices durch detaillierte Erklärungen in PRs zu lernen.
Kurz gesagt, Aikido spart Ihnen Zeit und Kosten, so wie Sie es sich von Ihrem Code-Review wünschen würden.
{{Pentest}}
2. Graphite
Graphite ist eine Plattform, die entwickelt wurde, um Code-Reviews zu vereinfachen, insbesondere für Teams, die GitHub nutzen. Seine Stacked-Pull-Request-Funktion ermöglicht es Teams, komplexe Änderungen in kleinere, besser handhabbare Updates aufzuteilen, für einfachere Reviews und schnellere Genehmigungen.
Die Plattform bietet Tools, um Kontextwechsel zu minimieren und den Fokus während des Review-Prozesses aufrechtzuerhalten.
Warum Entwickelnde Graphite mögen:
Entwickelnde bevorzugen Graphite, weil es fortschrittliche Review-Mechanismen einführt, ohne bestehende Git-basierte Workflows zu stören.
Sein entscheidendes Feature, der „Stacked Pull Request Workflow“, ermöglicht es Entwickelnden, große Features in kleinere, überprüfbare Einheiten zu zerlegen. Anstatt einen einzigen massiven PR einzureichen, ermöglicht Graphite die Erstellung inkrementeller Änderungen, die aufeinander aufbauen, mithilfe von Befehlen wie gt create, gt modify und gt sync.
Vorteile:
- Bietet Stacked PRs, um komplexe Änderungen aufzuschlüsseln und Genehmigungen zu beschleunigen.
- Zeigt eine Side-by-Side-Ansicht, um alles an einem Ort zu halten und Ablenkungen zu reduzieren.
- Bietet ein einfacheres Design, das Fehler und potenzielle Probleme schnell hervorhebt.
- Umfasst Merge-Checks, die Qualitätsstandards vor dem Mergen von Code überprüfen.
- Integriert sich nahtlos in GitHub für die einfache Nutzung bestehender Tools.
Nachteile:
- Stacked PRs können eine Lernkurve für Teams darstellen, die an traditionelle Git-Workflows gewöhnt sind.
- Begrenzte Kompatibilität außerhalb von GitHub.
- Eine kleinere Community bedeutet weniger Integrationen von Drittanbietern.
Kundenrezensionen:
“Ich habe Graphite so gerne benutzt, dass ich meine eigene Emacs-Integration dafür geschrieben habe” – Graphite Fallstudie.
Preise: Kostenlos für persönliche Projekte, ab 20 $ pro Benutzer/Monat für kostenpflichtige Pläne.
3. Coderabbit
CodeRabbit ist ein KI-gestütztes Code-Review-Tool, das darauf abzielt, den Review-Prozess für Entwicklungsteams zu optimieren. Es bietet automatisiertes Feedback, schnelle Zusammenarbeit und anpassbare Regeln, um Projektstandards zu erfüllen. Mit Pull-Request-, IDE- und CLI-Integration erreicht CodeRabbit Entwickelnde dort, wo sie Code produzieren.
Warum Entwickelnde CodeRabbit mögen:
Entwickelnde schätzen CodeRabbit für seine Präzision und sein Signal-Rausch-Verhältnis. Auch die GitHub-native UX lässt es wie eine Erweiterung des PR-Workflows wirken, nicht wie ein externer Reviewer.
CodeRabbit verwendet fortschrittliche Machine-Learning-Modelle, die auf einem riesigen Code-Datensatz trainiert wurden, um hochpräzises und relevantes Feedback zu liefern. Es ist jedoch darauf ausgelegt, menschliche Reviews zu ergänzen, nicht zu ersetzen.
Vorteile:
- KI-gestützte Reviews liefern zeilenweises Feedback, helfen beim Aufspüren von Fehlern und schlagen Verbesserungen vor.
- Schritt-für-Schritt-Reviews erkennen Probleme frühzeitig, indem sie Code-Änderungen mit jedem Commit analysieren.
- Committable Suggestions ermöglichen es Entwickelnden, Änderungen direkt im Tool vorzunehmen.
- Anpassbare Review-Regeln, die auf projektspezifische Standards eingestellt sind.
- GitHub-Integration sorgt für einen reibungslosen Workflow.
Nachteile:
- Die Preisgestaltung ist möglicherweise nicht für kleine Teams oder einzelne Entwickelnde geeignet.
- Vorschlägen fehlt manchmal der ausreichende Kontext, um vollständig zuverlässig zu sein.
- Performance-Probleme, wie gelegentliche Verlangsamungen, können den Überprüfungsprozess unterbrechen.
- Die Benutzeroberfläche kann sich für einige Benutzer unintuitiv anfühlen, was die Navigation erschwert.
Kundenrezensionen:
- „Entwickelnde heben die saubere GitHub-Integration von Coderabbit, das kontextsensitive KI-Feedback und die Fähigkeit hervor, subtile Logikfehler zu erkennen, die herkömmliche Linter übersehen.“ – G2-Bewertung
- Ein Benutzerr auf Apidog probierte Coderabbit aus und empfand dessen Lernkurve als sanft.
Preise:
Kostenlos für die PR-Zusammenfassung, ab 15 $ pro Benutzern/Monat für kostenpflichtige Funktionen.
4. SonarQube Server
SonarQube ist eines der führenden Code-Review-Tools, das Entwickelnde dabei unterstützt, ihren Code sauber und sicher zu halten. Es hebt Probleme wie Schwachstellen, Code Smells und technische Schulden über viele Programmiersprachen hinweg hervor.
Mit einfacher Integration in CI/CD-Pipelines wird die Codequalität in jeder Entwicklungsphase aufrechterhalten. Die übersichtlichen Dashboards und Berichte von SonarQube machen es Teams leicht, den Fortschritt zu verfolgen und sich auf wichtige Verbesserungen zu konzentrieren.
Warum Entwickelnde SonarQube mögen:
Entwickelnde lieben und vertrauen SonarQube aus zwei Hauptgründen:
- Es ist ein praxiserprobtes statisches Analysetool. Es ist seit mehr als einem Jahrzehnt auf dem Markt.
- Im Kern Open Source. Diese Offenheit ermöglicht es Teams, die Lösung selbst zu hosten, anzupassen und zu erweitern, um sie exakt an eigene Workflows und Compliance-Anforderungen anzupassen – ganz ohne Vendor Lock-in.
Vorteile:
- Identifiziert Bugs, Schwachstellen und Code Smells in verschiedenen Sprachen.
- Integriert sich mit CI/CD-Tools wie Jenkins, Azure DevOps und GitLab CI für automatisierte Prüfungen.
- Anpassbare Quality Gates reduzieren technische Schulden durch das Festlegen von Merge-/Deployment-Regeln.
- Dashboards verfolgen Trends und zeigen Bereiche für Verbesserungen auf.
- Unterstützt über 25 Programmiersprachen.
- Open Source mit einer großen Community, die Plugins und Erweiterungen beisteuert.
Nachteile:
- Zu komplex für kleinere Projekte oder Teams.
- Das Setup erfordert Zeit und technisches Fachwissen, insbesondere für selbst gehostete Versionen.
- Einige Funktionen sind ohne CI-Tool-Integration eingeschränkt.
- Kann ressourcenintensiv sein und erfordert eine stärkere Serverinfrastruktur für große Projekte.
Kundenrezensionen:
SonarQube-Bewertungen sind durchwachsen. Manche schwören darauf, andere verfluchen es:
- Ein Reddit-Benutzer sagte: „SonarQube ist kompletter Mist.“
- Ein Software-Beratungs-Rezensent sagte: „Perfekt zur Erkennung der Unit-Test-Abdeckung“
Sie entscheiden.
Preise:
- Kostenlos mit eingeschränkten Funktionen für Entwickelnde, die es ausprobieren möchten.
- Team-Pläne sind kostenpflichtig und beginnen bei 32 $ pro Monat.
5. Snyk
Snyk ist ein entwickelndenfreundliches Security-Tool, das entwickelt wurde, um Schwachstellen in Code und Abhängigkeiten zu identifizieren und zu beheben. Es integriert sich mit gängigen Tools und bietet Echtzeit-Scanning und Open-Source-Analyse, um die Projektsicherheit zu erhöhen. Mit einem einfachen Design und einem proaktiven Ansatz vereinfacht Snyk das Management von Schwachstellen für Teams jeder Größe, obwohl größere Organisationen seine Funktionen möglicherweise als unzureichend empfinden könnten.
Warum Entwickelnde Snyk schätzen:
Entwickelnde mögen Snyk, weil es Security direkt in den Entwicklungsworkflow integriert.
Vorteile:
- Funktioniert reibungslos mit Tools wie IDEs und CI/CD-Pipelines, um sich in bestehende Workflows einzufügen.
- Konzentriert sich auf Open-Source-Security durch die Analyse von Abhängigkeiten.
- Echtzeit-Scanning hält Projekte sicher, indem Probleme schnell erkannt werden.
- Einfache Benutzeroberfläche macht das Onboarding schnell und einfach, selbst für neue Teams.
Nachteile:
- Kann Fehlalarme generieren, die unnötige Warnmeldungen verursachen und Prozesse verlangsamen können.
- Die Kosten können für größere Teams hoch sein, insbesondere für jene, die eine umfangreiche Nutzung benötigen.
- Den Berichtsfunktionen könnte die nötige Tiefe für detaillierte Einblicke und Analysen fehlen.
- Einige Integrationen mit Drittanbieter-Tools können sich begrenzt anfühlen.
Kundenrezensionen:
Snyk-Reviews rufen gemischte Gefühle hervor. Die einen schwören darauf, die anderen verfluchen es:
- Ein Reddit-Benutzer sagte: „Wir verwenden Snyk in unserer Pipeline und es meldet so viel Zeug, dass die Entwickelnde einfach sagten: f*ck it und setzten allow_failure: true, damit sie weiterhin Builds durchführen konnten.“
- Ein anderer fragt, ob es den Preis wert ist.
Preise:
- Kostenlos für einzelne Entwickelnde
- Der Team-Plan beginnt bei 25 $ pro Benutzer/Monat mit einem Minimum von 5 und einem Maximum von 10 Benutzern.
6. Codacy Qualität
Codacy ist ein flexibles Tool, das entwickelt wurde, um Teams bei der Verbesserung der Codequalität durch automatisierte Reviews und die Unterstützung vieler Programmiersprachen zu helfen.
Es positioniert sich als All-in-One-Tool zur Durchsetzung von Qualität, Sicherheit und Wartbarkeit über Pull Requests und Branches hinweg. Und es funktioniert gut für Teams, die die Codeanalyse an ihre Bedürfnisse anpassen möchten.
Es hat jedoch einige Nachteile, wie gelegentliche Fehlalarme und hohe Kosten bei Skalierung, was es für einige Benutzer weniger vorteilhaft machen könnte.
Warum Entwickelnde Codacy mögen:
Entwickelnde schätzen Codacy für seine breite Sprach- und Regelunterstützung, da Teams mit mehreren Tech-Stacks konsistente Qualitätsprüfungen über Projekte hinweg anwenden können, ohne separate Tools jonglieren zu müssen.
Viele Benutzer heben hervor, dass Codacy Feedback-Schleifen beschleunigt und hilft, Qualität in großem Umfang durchzusetzen.
Vorteile:
- Bietet eine übersichtliche, einfach zu navigierende Oberfläche, die für Teams jeder Größe geeignet ist.
- Funktioniert mit verschiedenen Programmiersprachen.
- Ermöglicht Teams, Codeanalyse-Regeln an spezifische Projektanforderungen anzupassen.
- Integriert sich mit CI/CD-Tools wie GitHub und GitLab für Echtzeit-Feedback.
- Automatisiert Reviews, indem es Pull Requests kommentiert.
Nachteile:
- Unterstützt keine lokalen Pre-Commit-Checks.
- Meldet gelegentlich Fehlalarme, was zu unnötigen Warnmeldungen führt.
- Die Preisgestaltung kann für größere Teams hoch sein.
- Einige Funktionen verfügen über keine detaillierten Richtlinien.
- On-premise-Versionen können gelegentlich Leistungsprobleme aufweisen, während die Cloud-Version zuverlässiger ist.
Kundenrezensionen:
Die meisten öffentlichen Codacy-Bewertungen sind im Durchschnitt 2 Jahre alt, aber hier sind sie:
- “Die automatisierte Code-Überprüfung fällt mir ein, wenn ich an die Aspekte denke, die ich sehr schätze.” – Gartner peer insights
- “Ich schätze die Quality Gates” – G2 reviews
Preise:
- Kostenlos für Open-Source-Projekte und einzelne Entwickelnde
- Team-Pläne beginnen bei 21 $ pro Benutzer/Monat
7. CodeAnt AI
CodeAnt AI kombiniert Automatisierung mit Flexibilität und bietet Tools zur effizienten Erkennung, Behebung und Optimierung von Code. Seine Integrationen und das Echtzeit-Feedback machen es zu einer starken Option für Teams, die ihre Produktivität verbessern möchten.
Warum Entwickelnde CodeAnt AI schätzen:
Entwickelnde fühlen sich von CodeAnt AI angezogen, da es eine End-to-End AI-gestützte Code-Überprüfung bietet, die Code-Qualität, Sicherheit und PR-Level-Kontext auf einer einzigen Plattform vereint.
Da seine AI-Engine abstrakte Syntaxbäume (ASTs) versteht und den Code-Kontext über Module hinweg verbindet, kann es Probleme erkennen, die isolierte Linter oder regelbasierte Scanner oft übersehen.
Vorteile:
- Erkennt und behebt häufige Probleme automatisch, was Zeit bei Code-Reviews spart.
- Funktioniert mit gängigen IDEs und CI/CD-Tools wie GitHub und Bitbucket.
- Bietet sofortiges Feedback während Pull Requests.
- Ermöglicht Benutzern, Analyseregeln an spezifische Codierungsstandards anzupassen.
- Optimiert Code, um die Skalierbarkeit für Anwendungen zu unterstützen, die Wachstum erwarten.
Nachteile:
- Erweiterte Funktionen sind kostenpflichtig.
- Konzentriert sich auf Cloud-basierte Operationen, wodurch Offline- oder lokale Analyseoptionen eingeschränkt werden.
- Komplexe Richtlinien erschweren die vollständige Nutzung aller Funktionen.
- Gelegentlich können False Positives auftreten.
Kundenrezensionen:
“CodeAnt.ai hat unsere Herangehensweise an Code-Reviews grundlegend verbessert.” – G2-Rezensent.
Preise:
- Der Basisplan beginnt bei 12 $ pro Benutzer/Monat
- Der Premium-Plan beginnt bei 25 $ pro Benutzer/Monat
8. Kodus
Kodus ist ein Open-Source-KI-Code-Review-Tool, das für Engineering-Teams entwickelt wurde, die mehr Kontrolle darüber wünschen, wie automatisierte Reviews funktionieren. Anstatt Teams an ein einziges Modell oder einen festen Review-Stil zu binden, ist Kodus modellunabhängig und unterstützt Bring Your Own Key, sodass Teams den LLM-Anbieter wählen können, der ihren Anforderungen an Kosten, Datenschutz und Leistung entspricht.
Sein KI-Reviewer, Kody, überprüft Pull Requests basierend auf den Regeln, Standards, der Architektur und den Workflows Ihres Teams. Teams können benutzerdefinierte Review-Richtlinien in einfacher Sprache definieren, bestehende Regeldateien von Tools wie Cursor, Copilot, Claude und Windsurf synchronisieren und Reviews an den bereits verwendeten Konventionen ausrichten.
Warum Entwickelnde Kodus mögen:
Kodus ist gut geeignet für Teams, die KI-gestützte Code-Reviews wünschen, ohne die Kontrolle abzugeben. Es funktioniert direkt in Pull-Request-Workflows, unterstützt gängige Git-Anbieter wie GitHub, GitLab, Bitbucket und Azure DevOps und kann Inline-Kommentare basierend auf den spezifischen Standards Ihres Teams posten.
Da Kodus Open Source ist und BYOK unterstützt, können Teams ihre eigenen KI-Kosten verwalten und vermeiden, an die Modellwahl eines einzelnen Anbieters gebunden zu sein. Das macht es besonders nützlich für Teams, denen Flexibilität und Transparenz wichtig sind und die KI-Reviews an internen Engineering-Praktiken ausrichten möchten.
Vorteile:
- Open-Source KI-Code-Review-Tool.
- Modellunabhängig, mit Unterstützung für Claude, GPT, Gemini, Llama und OpenAI-kompatible Endpunkte.
- Unterstützt Bring Your Own Key, was Teams mehr Kontrolle über die Modellwahl und die KI-Ausgaben gibt.
- Ermöglicht Teams, benutzerdefinierte Review-Regeln basierend auf ihren eigenen Standards zu definieren.
- Funktioniert mit GitHub, GitLab, Bitbucket und Azure DevOps.
- Kann je nach Plan selbst gehostete oder gehostete Setups unterstützen.
- Datenschutzorientierte Positionierung, einschließlich der Nichtspeicherung von Quellcode oder der Verwendung von Kundencode zum Trainieren von Modellen.
Nachteile:
- Teams, die BYOK nutzen, müssen ihr eigenes Modell-Provider-Setup und ihre Token-Kosten verwalten.
- Kleinere Teams benötigen möglicherweise Zeit, um nützliche benutzerdefinierte Regeln zu definieren, bevor sie die besten Ergebnisse erzielen.
- Als neuerer Akteur im Vergleich zu älteren Review-Tools möchten einige Unternehmenskäufer möglicherweise Governance-, Berichts- und Supportanforderungen validieren, bevor sie es im großen Maßstab einführen.
Preise:
Kodus bietet eine kostenlose Community-Option, einen Teams-Plan, der mit 10 $ pro Entwickelnde monatlich oder 8 $ pro Entwickelnde jährlich zuzüglich Token-Kosten aufgeführt ist, und eine individuelle Enterprise-Preisgestaltung. BYOK ist für Community- und Teams-Pläne aufgeführt.
Weitere lobende Erwähnungen
9. Codebeat
10. Codegrip
11. Deepsource
12. CodeQL von GitHub
13. Qodo Merge
14. Greptile
15. Devlo.ai
16. Korbit.ai
17. Codiga
18. Gerrit – Vollständig Open Source
Die 5 besten Code-Review-Tools für Agile Teams und Start-ups
Agile Teams und Startups agieren schnell. Von der täglichen Bereitstellung neuer Features bis zur Bewältigung mehrerer Prioritäten mit begrenzten Ressourcen. Das von ihnen verwendete Code-Review-Tool muss schnelles Handeln ermöglichen, ohne das Budget zu sprengen.
Diese Tools sollten zudem schnell einzurichten sein (Gründer haben keine Zeit für wochenlange Implementierungen) und idealerweise mit dem Wachstum des Unternehmens skalieren.
Flexibilität ist ebenfalls entscheidend, da ein Startup Tech-Stacks wechseln oder über Nacht von On-Premise in die Cloud migrieren könnte. Daher ist ein Code-Review-Tool, das mehrere Umgebungen abdeckt, ein Vorteil.
Hier sind großartige Optionen für junge Unternehmen:
- Aikido Security
- Graphite
- CodeRabbit
- Codacy
- CodeAnt AI
Die 3 besten Code-Review-Tools für Entwicklungsteams in Unternehmen
Die Entwicklung von Unternehmenssoftware bringt Skalierung, Komplexität und strenge Compliance-Anforderungen mit sich. Code-Review-Tools müssen über die Fehlererkennung hinausgehen, um Governance, Sicherheit und teamübergreifende Koordination zu unterstützen.
Zu den wichtigsten Anforderungen gehören:
- Zentralisiertes Management und Richtliniendurchsetzung für konsistente Qualitätsstandards über Teams und Repositorys hinweg.
- Skalierbarkeit und Performance zur Bewältigung großer Monorepos, paralleler Reviews und hoher Commit-Volumen.
- Governance und Compliance mit integrierten Audit-Trails und Unterstützung für Frameworks wie SOC 2, ISO 27001 und GDPR.
- Sicherheit und Zugriffskontrolle mit SSO, SAML und rollenbasierten Berechtigungen.
- Integration mit Unternehmenssystemen wie Jira, Azure DevOps und CI/CD-Pipelines.
- Mehrsprachige Unterstützung um eine konsistente Analyse über diverse Tech-Stacks hinweg zu gewährleisten.
- Erweiterte Analysen und Reporting zur Verfolgung von Review-Metriken und zur Verbesserung der Engineering-Effizienz.
Im Wesentlichen müssen Enterprise Code Review Tools Governance, Skalierbarkeit und Sicherheit vereinen und sich nahtlos in bestehende Workflows integrieren.
Hier sind die Top 3 Enterprise Code Review Tools:
- Aikido Security
- SonarQube
- Snyk
Finden Sie das beste KI-Tool für Code-Reviews mit Aikido Security
Code-Reviews waren schon immer das Herzstück guter Ingenieurskunst. Und gleichzeitig einer der meistgehassten Prozesse. Zwischen Kontextwechsel, Detailkritik und endlosen Kommentarsträngen können Reviews selbst die besten Teams ausbremsen.
Die Code-Qualität von Aikido macht Code-Reviews mit seinen KI-Code-Review-Funktionen intelligenter und effizienter. Indem es repetitive Prüfungen automatisiert und kontextbezogene Vorschläge bietet, hilft es Teams, sich auf die Verbesserung der Code-Qualität zu konzentrieren, anstatt sich mit manuellen Aufgaben aufzuhalten. Seine Fähigkeit, sich an projektspezifische Anforderungen anzupassen, führt zu Reviews, die perfekt auf Ihr System abgestimmt sind.
Sparen Sie Ihrem Entwicklungsteam wertvolle Zeit. Testen Sie Aikido Code Quality noch heute!




