

Die Entscheidung zwischen SonarQube und Semgrep hängt in der Regel davon ab, ob Sie ein Tool suchen, das die Qualität Ihrer gesamten Codebasis bewertet, oder eines, das anhand von Regeln, die Sie tatsächlich verstehen können, nach unsicheren Mustern sucht. Wenn Sie die falsche Wahl treffen, bleiben Ihnen Lücken in der Codeabdeckung, ein zweites Tool, das Sie später nachrüsten müssen, oder eine Warteschlange voller Warnmeldungen, für deren Bearbeitung niemand Zeit hat triage.
In diesem Artikel werden „ SonarQube “ und „ Semgrep “ hinsichtlich ihrer praktischen Funktionsweise, der Art und Weise, wie sie Fehler aufspüren, ihrer Einbindung in die kontinuierliche Integration (CI), ihrer Ausführungsgeschwindigkeit, ihres Abdeckungsbereichs und ihrer Kosten verglichen, damit Sie erkennen können, welche Lösung am besten zur Arbeitsweise Ihres Teams passt.
Kurze Antwort: „ SonarQube “ ist besonders stark in Bezug auf Codequalität mit integrierter Sicherheit. „ Semgrep “ ist besonders stark bei schneller, regelbasierter Sicherheit, die Sie individuell anpassen können. Keine der beiden Lösungen deckt für sich genommen viel mehr ab als Ihren Quellcode – und genau hier kommt eine Plattform wie „Aikido Security“ ins Spiel.
TL;DR
Aikido Security vereint die Codequalitätsanalyse von SonarQubeund die musterbasierte Erkennung von Semgrepin einer einzigen Software-Sicherheitsplattform und ergänzt diese um eine KI- und Erreichbarkeits-Engine, die Ihnen anzeigt, welche Befunde tatsächlich ausnutzbar sind.
Diese Kombination schließt die Lücken, die jedes Tool für sich allein hinterlässt: die unvollständige Abdeckung und die manuelle, fehleranfällige triage. Sie erhalten eine lückenlose Abdeckung vom Code bis zur Cloud – mit weniger Fehlalarmen und einer schnelleren triage für Entwickler.
Aikido ist modular aufgebaut, sodass Sie mit einem Produkt beginnen können, sei es SAST, SCA, IaCoder Codequalitätund können je nach Bedarf weitere Funktionen hinzufügen. Die „ SAST “-Engine läuft auf Opengrep, der Open-Source-Engine „ Aikido “, die durch einen Fork Semgrep nach der Lizenzänderung von Semgrepim Jahr 2024 entstand, sodass die Open-Source-Community weiterhin über eine frei lizenzierte Engine zur statischen Analyse verfügte.
Schneller Funktionsvergleich: SonarQube vs Semgrep vs Aikido Security
Was ist SonarQube?
SonarQube ist eine Plattform zur kontinuierlichen Überwachung der Codequalität, die auch eine automatische Codeüberprüfung ( Statische Anwendungssicherheitstests) durchführt. Ursprünglich wurde sie entwickelt, um Fehler und „Code Smells“ zu erkennen, und im Laufe der Zeit wurde sie um Sicherheitsprüfungen für häufige Probleme wie die „ OWASP Top 10 “ und fest codierte „ secrets “ erweitert. Entwickler schätzen die übersichtliche Weboberfläche und die Art und Weise, wie sich die Plattform in bestehende Arbeitsabläufe einfügt.
Ende 2024 hat Sonar seine Produkte umbenannt. Daher finden Sie nun „ SonarQube Server“ für den selbst gehosteten Analyseserver, „ SonarQube “Cloud für den gehosteten Dienst, „ SonarQube Community Build“ für die kostenlose, selbst gehostete Edition und „ SonarQube “ für das IDE-Plugin, das früher „SonarLint“ hieß.
Sonar hat zudem seinen Sicherheitsumfang erweitert. Das kostenpflichtige Add-on „Advanced Security“, das auf der Übernahme von Tidelift durch Sonar basiert, bietet neben der „ Software-Kompositionsanalyse “ einen erweiterten „ SAST “-Modus, der den Datenfluss in und aus Bibliotheken von Drittanbietern verfolgt, um Probleme zu erkennen, die Abhängigkeitsgrenzen überschreiten.
Was „ SonarQube “ gut macht
- Kombiniert statische Sicherheitsanalysen mit Überprüfungen der Codequalität
- Bietet Echtzeit-Feedback im Editor über „ SonarQube “ für die IDE
- Unterstützt eine Vielzahl von Sprachen
- Lässt sich in gängige CI/CD-Plattformen wie Jenkins und GitHub Actions integrieren
- Verfügt über eine starke Community und eine umfassende Dokumentation
Wo es Mängel aufweist
- Kann zu falsch-positiven Ergebnissen führen, die einer Überprüfung bedürfen
- Im Mittelpunkt steht nach wie vor die Codequalität, wobei die Sicherheit eine zweite Ebene bildet
- Die Tiefe der Sicherheitsregeln variiert je nach Sprache
- Umfasst Abhängigkeiten (SCA) nur über das kostenpflichtige Add-on „Advanced Security“
- Bietet keine dynamischen Tests (DAST) und keine Laufzeitschutz
- Erfordert Infrastruktur für den Betrieb und die Wartung bei eigenem Hosting
- Verwendet eine Lizenzierung nach Zeilenzahl, die bei großen Codebasen teuer wird
Was ist Semgrep?
Semgrep ist ein Open-Source-Tool zur statischen Analyse, das sich auf die Codesicherheit konzentriert. Es trägt den Spitznamen „semantic grep“ und sucht nach anfälligen Mustern anhand von Regeln, die sich wie der Quellcode selbst lesen und nicht wie komplexe reguläre Ausdrücke. Teams nutzen es, um Probleme wie SQL-Injection und fest codierte Anmeldedaten aufzudecken, und schätzen besonders, wie weit sie es mit eigenen Regeln erweitern können.
Semgrep hat sich von einer einzelnen Open-Source-Engine zu einer modularen Plattform entwickelt. Der kommerzielle Bereich gliedert sich in „ Semgrep “ („Code“) unter SAST, „ Semgrep “ („Supply Chain“) für Abhängigkeitsrisiken unter Erreichbarkeitsanalyse sowie „ Semgrep “ („Secrets “) zur Erkennung von Anmeldedaten unter Semgrep . Der „Assistant“ ergänzt dies um KI- triage und Korrekturvorschläge unter . Die kostenlose Engine wird weiterhin über die Befehlszeile ausgeführt, während die „Pro Engine“ in den kostenpflichtigen Tarifen eine dateiübergreifende Analyse bietet.
Was „ Semgrep “ gut macht
- Enthält Community-Regeln und ermöglicht es dir, schnell eigene zu erstellen
- Lässt sich nahtlos in CI/CD- und Git-Workflows integrieren
- Verwendet eine Regelsyntax, die sich so liest wie der Code, der abgeglichen werden soll
- Der Einstieg ist kostenlos, sodass Teams sofort mit der Verbesserung ihrer Sicherheit beginnen können
Wo es Mängel aufweist
- Es kann zu einer großen Anzahl von Warnmeldungen kommen, die einer Feinabstimmung bedürfen
- Es gibt eine gewisse Lernkurve, sobald man anfängt, eigene Regeln zu schreiben
- Beschränkt die kostenlose Engine auf die Analyse einzelner Dateien, wobei der dateiübergreifende Datenfluss der Pro-Engine vorbehalten ist
- Der Schwerpunkt liegt auf dem Quellcode, daher sind ausführlichere Analysen und Dashboards nur in kostenpflichtigen Produkten enthalten
- Bietet keine dynamischen Tests (DAST) und keine Überwachung des Cloud-Sicherheitsstatus (CSPM)
- Sorgt in den kostenpflichtigen Tarifen für Teamzusammenarbeit und zentralisierte Verwaltung
Funktionsvergleich
Funktionen zur Sicherheitsanalyse
Sowohl SonarQube als auch Semgrep sind hauptsächlich statische Analysatoren, die Quellcode auf Fehler und Sicherheitsprobleme überprüfen, und keiner der beiden führt dynamische Tests durch. Bei SonarQube umfasst die Sicherheitsarbeit die Erkennung von „ OWASP Top 10 “ und geheimen Daten sowie die Überprüfung von „Infrastructure-as-Code“ – all dies zusätzlich zu den Prüfungen der Codequalität. Es kennzeichnet Probleme wie SQL-Injection und Cross-Site-Scripting im Quellcode und stuft viele Befunde als „Security Hotspots“ ein, die von einem Mitarbeiter überprüft werden müssen, anstatt sie direkt als Schwachstellen zu bezeichnen. Semgrep stützt sich auf seine Regelmuster, sodass es eine breite Palette von Problemen erkennt, sofern eine entsprechende Regel existiert – und sein Community-Regelsatz ist umfangreich. Alles, was jedoch nicht durch eine Regel abgedeckt ist, wird nicht gemeldet, es sei denn, man schreibt die Regel selbst. Beide sorgen für einen sicheren Quellcode, benötigen jedoch zusätzliche Tools für eine vollständige Abdeckung – was viele Teams dazu veranlasst, auf eine Plattform wie „Aikido Security“ zurückzugreifen.
Integration und CI/CD-Workflow
Beide Tools lassen sich gut in Entwicklungsworkflows integrieren. SonarQube bietet CI/CD-Plugins für Jenkins, Azure DevOps, GitHub Actions und GitLab CI. Teams binden häufig das Quality Gate in die Pipeline ein, sodass ein Build fehlschlägt, wenn neue kritische Probleme auftreten. Zur Überprüfung der Ergebnisse steht ein Web-Dashboard zur Verfügung. Semgrep bietet eine schlanke Befehlszeilenschnittstelle (CLI), die sich leicht in Pipelines integrieren lässt, sowie gebrauchsfertige Anleitungen für GitHub Actions und CI, sodass Entwickler Sicherheitsfeedback direkt neben dem Code sehen, den sie gerade überprüfen. Beide lassen sich für Echtzeit-Feedback in den Editor integrieren: „ SonarQube “ über SonarQube für IDEs und „ Semgrep “ über seine Editor-Erweiterungen. SonarQube setzt auf eine zentralisierte Benutzeroberfläche, während Semgrep eher auf die Befehlszeile und Git ausgerichtet ist.
Genauigkeit und Leistung
Semgrep ist schnell. Seine Engine zum Abgleichen von Mustern analysiert Code mit einer Geschwindigkeit von etwa 20.000 bis 100.000 Zeilen pro Sekunde und Regel – weitaus schneller als „ SonarQube “, das bei typischen Regelsätzen Berichten zufolge eher bei 400 Zeilen pro Sekunde liegt. Der Nachteil liegt in der Menge, da der umfangreiche Regelsatz von Semgrepvon Haus aus viele Warnmeldungen erzeugen kann, von denen nicht alle ausnutzbar sind, sodass Teams Zeit damit verbringen, die Ergebnisse zu filtern. Die Analyse von SonarQube ist tendenziell langsamer und ressourcenintensiver, und ein vollständiger Durchlauf kann je nach Größe der Codebasis mehrere Minuten dauern – zum Teil aufgrund der tiefergehenden Qualitätsmetriken und des Aufwands für die Übermittlung der Ergebnisse an den Server. Was die Genauigkeit betrifft, so verfügt „ SonarQube “ über einen sorgfältiger zusammengestellten Regelsatz, der darauf ausgelegt ist, Fehlalarme zu begrenzen und bestätigte Schwachstellen von „Security Hotspots“ zu unterscheiden. Dies bedeutet zwar insgesamt weniger gemeldete Probleme, birgt jedoch das Risiko, dass etwas außerhalb der Regeln übersehen wird. Kurz gesagt: „ SonarQube “ legt den Schwerpunkt auf Präzision, während „ Semgrep “ den Schwerpunkt auf Erfassungsgrad legt. Die richtige Wahl hängt davon ab, ob Sie lieber ein Tool mit hohem Rauschanteil abstimmen oder das Risiko von Lücken bei einem Tool mit geringerem Rauschanteil in Kauf nehmen möchten. „ Aikido Security“ verfolgt den umgekehrten Ansatz bei diesem Kompromiss und nutzt seine KI sowie die Erreichbarkeits-Engine, um die Ergebnisse aufzudecken, die tatsächlich ausnutzbar sind.
Geltungsbereich und Umfang
- Sprachunterstützung. Beide decken ein breites Spektrum an Sprachen ab. SonarQube unterstützt in seinen verschiedenen Editionen eine Vielzahl von Sprachen, darunter Java, C#, JavaScript und Python, und Semgrep bietet ebenfalls eine breite und stetig wachsende Auswahl, darunter Go, Rust, Kotlin, Swift sowie Konfigurationsformate wie Dockerfiles. (Anmerkung der Redaktion: Im veröffentlichten Artikel ist von „über 10“ und „über 15“ die Rede, beides sind zu niedrige Angaben. Die aktuellen Zahlen, die die jeweiligen Anbieter auf ihren eigenen Websites veröffentlichen, liegen höher.)
- Arten und Tiefe der Probleme. Über Sprachen hinaus geht „ SonarQube “ über die Sicherheit hinaus und umfasst auch die Codequalität, um ein umfassenderes Bild vom Zustand des Codes zu liefern, während „ Semgrep “ sich weiterhin auf Sicherheit und die Fehlersuche konzentriert und weder die Wartbarkeit noch die technische Verschuldung misst. Auch die tiefgehende prozedurübergreifende Datenflussanalyse des ressourcenintensiven Unternehmens SAST “ tut dies für sich genommen nicht.
- Über den Quellcode hinaus. Beide zielen in erster Linie auf den Anwendungsquellcode ab, und ihre kostenlosen und offenen Versionen decken von Haus aus weder „ container “-Images noch Abhängigkeiten oder die Laufzeitumgebung ab. Im kostenpflichtigen Bereich bietet das Produkt „Supply Chain“ von Semgrepeine Abdeckung der Abhängigkeiten, und das Add-on „Advanced Security“ von SonarQubeergänzt dies um „ SCA “.
Entwickelnden-Erfahrung
- Benutzeroberfläche. „ SonarQube “ bietet ein ausgefeiltes Web-Dashboard, in dem Entwickler und Projektleiter Probleme nach Schweregrad und Typ durchsuchen und Kennzahlen im Zeitverlauf verfolgen können, wobei zu jedem Befund der Quality-Gate-Status und Anleitungen zur Behebung angezeigt werden. Das Open-Source-Tool von „ Semgrep“ wird über die Befehlszeile ausgeführt und gibt Ergebnisse als Text oder JSON aus, was sich für einzelne Entwickler und kleine Teams eignet; größere Teams bevorzugen jedoch in der Regel das zentrale Dashboard, das Teil der kostenpflichtigen Plattform ist.
- Workflow-Integration. Beide Lösungen sind darauf ausgelegt, entwicklerfreundlich zu sein. Sie lassen sich jeweils in den Editor integrieren und versehen Pull-Requests mit Anmerkungen: „ SonarQube “ fügt Kommentare und Zusammenfassungen hinzu, während „ Semgrep “ Kommentare zu Regelverstößen in den Code-Diffs hinterlässt. Durch dieses Inline-Feedback werden Sicherheits- und Qualitätsprüfungen während der Überprüfung im Kontext berücksichtigt und nicht erst im Nachhinein.
- Anpassung und Feinabstimmung. Semgrep macht die Erstellung benutzerdefinierter Regeln einfach: Die Regeln werden in YAML geschrieben, wobei die Muster dem zu suchenden Code ähneln. So kann ein Team ein hausinternes Muster oder einen unternehmensspezifischen Fehler innerhalb weniger Minuten kodieren. Für einige Muster werden benutzerdefinierte automatische Korrekturen unterstützt. SonarQube lässt sich schwerer erweitern, da das Schreiben benutzerdefinierter Regeln oft Java und abstrakte Syntaxbäume erfordert. Daher aktivieren oder deaktivieren die meisten Teams die in Sonar integrierten Regeln, anstatt eigene zu schreiben. SonarQube ermöglicht es Teams zwar, die Schweregrade der Regeln und die Schwellenwerte für Qualitätsprüfungen anzupassen sowie Fehlalarme zu unterdrücken, führt jedoch keine automatische Korrektur des Codes durch, sondern gibt stattdessen Anleitungen zur Behebung.
- Einrichtung und Wartung. Die Einrichtung von „ SonarQube “ kann bei eigenem Hosting aufwändiger sein, da hierfür ein Server und oft eine separate Datenbank betrieben werden müssen; Cloud-Optionen reduzieren zwar den Betriebsaufwand, sind jedoch mit höheren Kosten verbunden. Die Wartung umfasst Server-Upgrades, die Zugriffsverwaltung und die Aktualisierung der Analysetools; Sonar bietet hierfür eine umfangreiche Dokumentation und eine große Wissensdatenbank. „ Semgrep “ lässt sich schnell in Betrieb nehmen, wird als einzelne CLI-Binärdatei installiert und läuft lokal oder in der CI – eine optionale Serverkomponente ist nur erforderlich, wenn Sie die Plattform „ Semgrep “ nutzen. Die Wartung beschränkt sich hier hauptsächlich darauf, die Regelsätze auf dem neuesten Stand zu halten, was einfach ist, da die Regeln versioniert sind und über das Registry verteilt werden.
Compliance und Reporting
SonarQubeDie Enterprise-Stufe bietet Portfolioberichte und Governance-Funktionen. Sie können die Regeln dieser Stufe den Anforderungen des „ compliance “ zuordnen und Berichte für Wirtschaftsprüfer erstellen. „ Semgrep “ bietet zwar standardmäßig keine Berichte gemäß dem „ compliance “ an, Sie können jedoch Regeln anwenden, die Standards wie dem „ OWASP Top 10 “ oder Richtlinien zur sicheren Programmierung zugeordnet sind.
Veröffentlichungsrhythmus und Updates
Semgrep Es werden regelmäßig neue Checks bereitgestellt, oft mehrmals im Monat, und die Regeln werden häufig aktualisiert und unabhängig vom Tool veröffentlicht, sodass Teams neue Checks schnell übernehmen und auf neu bekannt gewordene Sicherheitslücken reagieren können. „ SonarQube “ folgt einem langsameren, strukturierteren Zyklus mit Hauptversionen mehrmals im Jahr, wobei Regelaktualisierungen in der Regel in den Releases gebündelt sind, was den Zugriff auf neue Checks verzögern kann.
Preise
Bei „ SonarQube “ ist die Community-Version kostenlos und wird selbst gehostet, doch ein Großteil der erweiterten Sicherheitsfunktionen, der tiefergehenden Analysen, der zusätzlichen Sprachunterstützung und der Unternehmens-Governance ist den kostenpflichtigen Editionen vorbehalten, darunter auch das Add-on „Advanced Security“. Die Preise für Sonar richten sich nach der Anzahl der analysierten Codezeilen, was schwer einzuschätzen ist und bei großen Codebasen teuer werden kann.
Semgrep bietet eine kostenlose, offene Befehlszeilen-Engine und Community-Regeln – unabhängig von der Größe der Codebasis. Die kostenpflichtige Plattform basiert nun auf einem gestaffelten Preismodell: Die „Teams“-Stufe bündelt die Produkte „Code“, „Supply Chain“ und „ Secrets “ zusammen mit dem KI-Assistenten und beginnt bei etwa 30 bis 40 Dollar pro Mitwirkendem pro Monat; die „Enterprise“-Stufe bietet individuelle Preisgestaltung. Die kostenlose Stufe begrenzt die Nutzung auf eine geringe Anzahl von Mitwirkenden und Repositories, sodass wachsende Teams in der Regel auf die „Teams“-Stufe umsteigen.
Kurz gesagt: Die Kosten für „ SonarQube “ können mit zunehmender Größe der Codebasis steigen, und es muss eine Infrastruktur gewartet werden, während „ Semgrep “ zunächst kostengünstig oder kostenlos ist und die Kosten für seine erweiterten Produkte auf ein Modell auf Basis der Anzahl der Mitwirkenden umstellt.
Aikido bietet ein übersichtlicheres, besser vorhersehbares Preismodell mit einer kostenlosen Stufe und Preisen, die sich auch bei wachsendem Codeumfang leichter prognostizieren lassen.
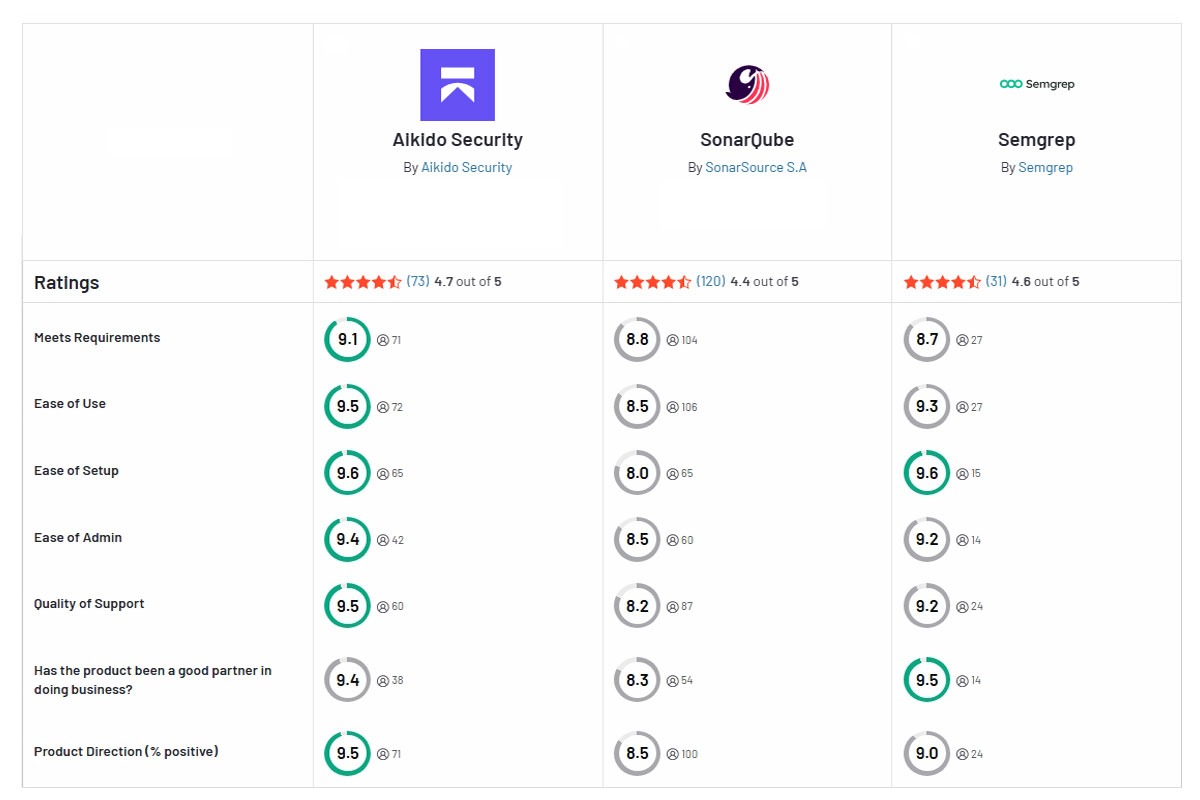
Um Ihnen den Vergleich der Funktionen beider Tools zu erleichtern, fasst die folgende Tabelle diese für Sie zusammen.
Aikido Security
Die komplette Plattform

Aikido Security ist eine Software-Sicherheitsplattform, die die Stärken von SonarQubeim Bereich der Codequalität mit der musterbasierten Erkennung von Semgrepvereint und die Ergebnisse über Code, Abhängigkeiten, Cloud und Laufzeit hinweg miteinander verknüpft, sodass Sicherheits- und Entwicklungsteams auf eine einheitliche Informationsquelle zurückgreifen können.
Für Teams, die sich einer Sicherheitsüberprüfung unterziehen müssen, ist genau diese Konsolidierung der entscheidende Punkt. „ Aikido “ bietet Ihnen rollenbasierte Zugriffskontrolle und Single Sign-On sowie plattformweite Prüfpfade und „ compliance “-Berichte, die auf Rahmenwerke wie SOC 2 und ISO 27001 abgestimmt sind, und lässt sich mit den Governance-Tools verbinden, die Teams bereits einsetzen, wie beispielsweise Drata und Vanta. Der Ersatz mehrerer Einzeltools durch eine einzige Plattform reduziert die Anzahl der Konsolen und Verträge, die ein Sicherheitsteam verwalten muss, und bündelt die Ergebnisse an einem Ort für Richtlinien und Berichterstattung.
Der Umfang umfasst Quellcode, Abhängigkeiten, „container “-Images, Infrastructure-as-Code, Cloud-Konfiguration und APIs – alles in einem einzigen Workflow. Die „ SAST “ läuft auf Opengrep, der Open-Source-Engine Aikido , die durch einen Fork von Semgrep nach der Lizenzänderung im Jahr 2024 entstanden ist. Die KI- und Erreichbarkeits-Engine korreliert die Ergebnisse über diese Schichten hinweg, kennzeichnet diejenigen, die tatsächlich ausnutzbar sind, und liefert Entwicklern „ automatische Behebung “ über Pull-Anfragen und Ein-Klick-Korrekturen.
Da die Lösung modular aufgebaut ist, können Teams mit einem Produkt beginnen – sei es „ SAST “, „ SCA “, „IaC“, „ DAST “, „secrets -Erkennung“ oder „ container -Image-Scanning“ – und im Zuge ihres Wachstums weitere Funktionen hinzufügen, ohne dass sich separate Tools anhäufen.
Entwickler erhalten auf dieser Unternehmensbasis den von ihnen gewünschten Arbeitsablauf, Feedback im Pull-Request, Korrekturen, die sie mit einem Klick akzeptieren können, und müssen sich durch weitaus weniger Störfaktoren kämpfen, sodass die von einem Sicherheitsteam benötigte Governance nicht auf Kosten der Entwicklungsgeschwindigkeit geht.
Möchten Sie einen vollständigen Überblick über alles haben, was Ihr Team entwickelt, bereitstellt und betreibt? Starten Sie Ihre kostenlose Testphase oder vereinbaren Sie eine Demo mit „ Aikido Security“.
FAQ
Was ist besser: „ SonarQube “ oder „ Semgrep “?
Es gibt keinen universellen Gewinner. SonarQube eignet sich für Teams, denen langfristige Codequalität und die Nachverfolgung technischer Schulden am wichtigsten sind, während Semgrep für sicherheitsorientierte Teams geeignet ist, die schnelle, anpassbare Regeln innerhalb eines Entwickler-Workflows wünschen. Wenn Sie mehr als nur den Quellcode abdecken müssen, kombiniert eine Plattform wie Aikido Security beide Ansätze und bietet zusätzlich Abdeckung für Abhängigkeiten, die Cloud und die Laufzeit.
Was sind die wichtigsten Einschränkungen von SonarQube im Vergleich zu Semgrep?
SonarQube ist aufwendiger in der Anwendung und weniger flexibel bei den Regeln, während Semgrep schlanker ist, aber einen gewissen Aufwand für die Feinabstimmung erfordert. SonarQube setzt auf zentralisierte Analysen und Qualitätskontrollen, was für schnell agierende Teams oder weniger verbreitete Sprachen als zu starr empfunden werden kann. Semgrep ist schlanker und flexibler, allerdings bedeutet diese Flexibilität, dass Regeln ausgewählt, geschrieben und gepflegt werden müssen, um den „Lärm“ gering zu halten.
Wie erkennen „ SonarQube “ und „ Semgrep “ Probleme im Code?
Sie verfolgen unterschiedliche Wege, um dasselbe Ziel zu erreichen. „ SonarQube “ nutzt traditionelle statische Analyse, indem es den Code analysiert und dessen Kontroll- und Datenfluss verfolgt, um Fehler und Sicherheitsprobleme aufzudecken. „ Semgrep “ gleicht lesbare Regeln mit dem Code ab, um unsichere Muster zu erkennen, wodurch sich jeder Befund leicht auf eine bestimmte Zeile zurückverfolgen lässt.
Lassen sich die Regeln für „ Semgrep “ genauso einfach anpassen wie die für „ SonarQube “?
Ja, das geht einfacher. Die Regeln von „ Semgrep “ sind in einem gut lesbaren YAML-Format verfasst, sodass Entwickler sie schnell erstellen und ändern können. „ SonarQube “ unterstützt zwar ebenfalls benutzerdefinierte Regeln, erfordert dafür jedoch in der Regel fundiertere Plattformkenntnisse oder Java-Kenntnisse, was für die meisten Teams eine größere Hürde darstellt.
Welche Vorteile bietet Ihnen der musterbasierte Ansatz von „ Semgrep“ gegenüber der traditionellen Analyse von „ SonarQube“?
Geschwindigkeit und Kontrolle. Mit den Mustern von „ Semgrep“ kann ein Team Sicherheits- oder Codequalitätsrichtlinien festlegen und durchsetzen, die speziell auf seinen Stack zugeschnitten sind. Dies eignet sich gut, um bekannte unsichere Muster zu erkennen und schnell auf neu bekannt gewordene Schwachstellen zu reagieren. Die herkömmliche Analyse von „ SonarQube“ ist hingegen besser geeignet für die allgemeine Codequalität und Wartbarkeit.
Das könnte Sie auch interessieren:


