

Wenn Sie Zeit mit der Entwicklung oder Wartung von Software verbracht haben, haben Sie wahrscheinlich schon von Snyk und SonarQube gehört. Beide Tools sind in DevOps- und AppSec-Teams weit verbreitet, und obwohl beide darauf abzielen, Entwickelnde dabei zu unterstützen, bessere und sicherere Software auszuliefern, setzen sie jeweils unterschiedliche Schwerpunkte.
Deshalb ist die Wahl zwischen ihnen nicht immer einfach. Sie ähneln sich äußerlich, aber ihre Ansätze und Fähigkeiten unterscheiden sich, insbesondere bei der Implementierung in Entwicklungs-Workflows.
Snyk und SonarQube lösen verschiedene Hälften desselben Problems. Snyk ist eine KI-native Anwendungs-Sicherheitsplattform mit Schwerpunkten auf Open-Source-, Container- und IaC-Risiken, während SonarQube eine Plattform für Code-Qualität und -Sicherheit ist, die sich auf die Analyse von Erstanbieter-Code konzentriert und mit SonarQube Advanced Security nun auch den Scan von Softwareabhängigkeiten hinzufügt. Viele Teams nutzen beide Tools oder ersetzen sie durch eine Plattform wie Aikido, die Code-Qualität und Full-Stack-Sicherheit zusammen abdeckt.
TL;DR
Aikido Security vereint die Stärken von Snyk und SonarQube, indem es eine Plattform mit nativer Code-Qualitätsanalyse und Full-Stack-Sicherheit bietet. Es kombiniert Snyks Abdeckung von Abhängigkeits-, Container- und Open-Source-Risiken mit SonarQubes statischer Codeanalyse und Code-Qualitätseinblicken, während es die Schwachstellen behebt, die sie hinterlassen, wie Fehlalarme, Tool-Wildwuchs und komplexe Einrichtung.
Das Ergebnis? End-to-End-Anwendungssicherheit, robuste Code-Qualitätseinblicke, weniger Fehlalarme und schnellere Triagen.
Für Start-ups und Unternehmen zeichnet sich Aikido Security durchweg aus, dank seines schnellen Onboardings, der KI-gestützten Priorisierung und AutoFix sowie seiner Fähigkeit, mehrere Tools durch einen optimierten, entwickelndenfreundlichen Workflow zu ersetzen.
Schneller Funktionsvergleich: Snyk vs. SonarQube vs. Aikido Security
Was ist Snyk?
Snyk ist eine KI-native Anwendungs-Sicherheitsplattform. Sie begann mit dem Scannen von Open-Source-Abhängigkeiten (SCA) und entwickelte sich durch Snyk Code, angetrieben von der DeepCode AI-Engine, zu SAST weiter, ergänzt durch Container- und IaC-Sicherheit sowie Snyk AppRisk für das Application Security Posture Management. Im vergangenen Jahr hat Snyk sich im KI-Bereich neu positioniert, die AI Security Platform und 2026 Agent Security zur Steuerung von KI-Agenten (MCP-Scans, Laufzeit-Guardrails und Agent Red-Teaming) eingeführt, parallel zur allgemeinen Verfügbarkeit von Evo AI-SPM. Die Plattform ist bekannt für ihre einfache Workflow-Integration, aber auch für viele Ergebnisse, die eine Triage erfordern.
Was ist SonarQube?
SonarQube von Sonar ist eine Plattform für Code-Qualität und -Sicherheit. Entwickelnde nutzen sie, um Code Smells zu markieren, Qualitäts-Gates durchzusetzen und Schwachstellen im eigenen Code zu finden. Seit 2024 setzt Sonar stark auf Sicherheit und KI. SonarQube Advanced Security, das auf der Übernahme von Tidelift basiert, ergänzt Software-Kompositionsanalyse (SCA), fortgeschrittenes SAST, SBOM-Generierung und das Erkennen bösartiger Pakete, während AI Code Assurance und AI CodeFix dabei helfen, KI-generierten Code zu überprüfen und zu korrigieren. Die Plattform konzentriert sich nach wie vor auf die Code-Ebene, bietet jedoch kein Container-Scanning, kein DAST, kein Cloud Posture Management und keinen Laufzeitschutz.
Funktionsvergleich
Sicherheitsfunktionen
- Snyk: Bietet eine breite Abdeckung der AnwendungsSicherheit. Dazu gehören SAST für Code, Software-Kompositionsanalyse (SCA), Container-Image-Scan und IaC-Sicherheit (Infrastructure as Code). Snyk konzentriert sich auf die Identifizierung bekannter Schwachstellen und eine schnelle Behebung.
- SonarQube: Historisch auf statische Codeanalyse und Code-Qualität fokussiert, deckt es inzwischen größere Bereiche der Sicherheit ab. Neben SAST und Taint-Analyse fügt SonarQube Advanced Security SCA für Drittanbieter-Abhängigkeiten, SBOM-Generierung, das Erkennen bösartiger Pakete, Secrets detection und IaC-Scan hinzu. Container, DAST, Cloud Posture oder Laufzeitschutz werden nach wie vor nicht abgedeckt.
Integration
- Snyk: Snyk ist so konzipiert, dass es sich nahtlos in moderne Entwicklungsworkflows einfügt. Seine Cloud-basierte Architektur ermöglicht die Verbindung mit CI/CD-Pipelines, Repositorys und IDEs bei minimalem Konfigurationsaufwand. Entwickelnde können Sicherheitsprobleme direkt in Pull Requests oder direkt in ihrem Editor einsehen.
- SonarQube: SonarQube integriert sich auch mit CI/CD- und Entwickler-Tools, aber mit mehr Overhead. Teams müssen einen dedizierten Server hosten und ihn mit ihrem Build-Prozess verbinden. Die anfängliche Einrichtung und Wartung kann für neue Entwicklungsteams eine Herausforderung darstellen.
Genauigkeit
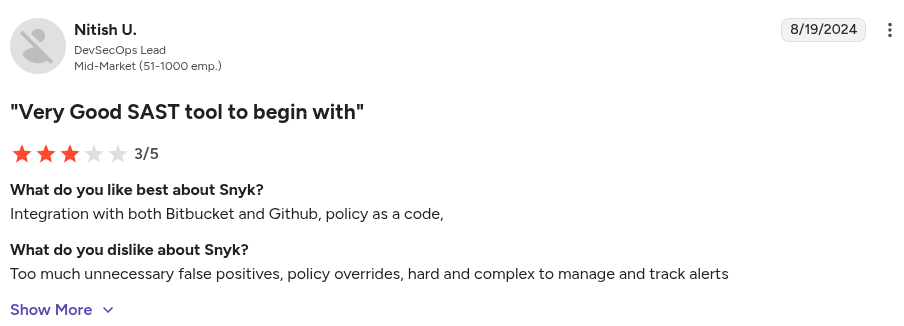
- Snyk: Wenn es um Scans geht, bietet Snyk eine robuste Schwachstellen-Datenbank, ist aber auch dafür bekannt, Rauschen zu erzeugen. Benutzer haben von „exzessiven Fehlalarmen“ bei Snyk-Scans berichtet, die zusätzlichen Aufwand beim Triagieren erfordern, um sie herauszufiltern. Hier ist, was einige seiner Benutzer über seine Genauigkeit sagen:..
- SonarQube: SonarQube ist dafür bekannt, Probleme zu kennzeichnen, die keine tatsächlichen Probleme sind, was oft erfordert, dass Teams Regeln anpassen, um Rauschen zu filtern. Abgesehen davon sind seine Ergebnisse im Allgemeinen von hoher Qualität. Hier ist, was einige seiner Benutzer dazu sagen:

Abdeckung
- Snyk: Snyk deckt mehrere Sicherheitsbereiche ab. Es scannt Open-Source-Abhängigkeiten in gängigen Ökosystemen, Container-Images und IaC-Konfigurationen. Für die statische Codeanalyse (SAST) unterstützt Snyk gängige moderne Programmiersprachen wie Java, JavaScript/TypeScript und Python. Die Unterstützung für Altsprachen ist jedoch begrenzt.
- SonarQube: Bietet statische Analysen für über 30 Sprachen, einschließlich Legacy-Stacks, und scannt mit Advanced Security nun auch Drittanbieter-Abhängigkeiten (SCA) sowie IaC. Es scannt weiterhin keine Container-Images, führt kein DAST aus und verwaltet kein Cloud Posture. Teams, die diese Funktionen benötigen, kombinieren es daher entweder mit anderen Tools oder wechseln zu einer umfassenderen Plattform.
Entwickelnde Experience
- Snyk: Snyk lässt sich nahtlos in bestehende Entwicklungsworkflows integrieren und zeigt Probleme direkt in Pull Requests (PRs) und IDEs an. Die Benutzeroberfläche ist übersichtlich und es werden auch Korrekturvorschläge unterbreitet (wie empfohlene Aktualisierungen von Abhängigkeiten). Snyk ist jedoch auch dafür bekannt, dass es zu einer hohen Alarmmüdigkeit (Alert Fatigue) führen kann.
- SonarQube: SonarQube wird oft als hilfreicher Quality Gatekeeper angesehen, der Entwickelnde zu besserem Code anregt. Es erkennt Bugs und Code Smells und liefert detaillierte Beispiele, die Entwickelnde beim Lernen unterstützen. Andererseits, wenn Sie die Regeln von SonarQube nicht anpassen, kann es Sie mit Benachrichtigungen über kleinere Probleme überfordern.
Preise
- Snyk: Viele Teams empfinden Snyk als teuer, da sich die Kosten bei der Skalierung schnell summieren. Der Standardtarif von Snyk kostet 25 US-Dollar pro Monat und beitragende Entwickelnde bei einer Mindestanzahl von 5 Entwickelnden. Das Tool bietet zwar auch einen kostenlosen Tarif für kleine Projekte, doch für größere Teams, die den vollen Funktionsumfang benötigen, steigen die Kosten rasant an.
- SonarQube: Die Community Edition von SonarQube ist kostenlos für grundlegendes Code-Scanning. Die kostenpflichtigen Editionen schalten erweiterte Sicherheitsregeln und mehr Sprachunterstützung frei und sie berechnen nach der Anzahl der analysierten Codezeilen (LOC). Sein Preismodell kann für sehr große Codebasen teuer werden.
Aikido Security bietet ein einfacheres, transparenteres Preismodell und ist im großen Maßstab deutlich erschwinglicher als Snyk oder SonarQube.
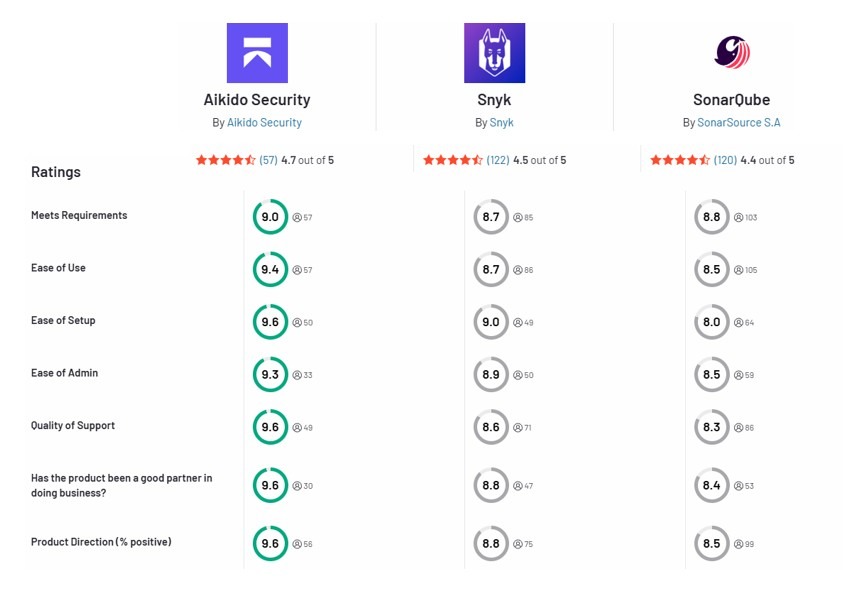
Um Ihnen den Vergleich der Funktionen beider Tools zu erleichtern, fasst die folgende Tabelle diese für Sie zusammen.
Vor- und Nachteile jedes Tools
Snyk
Vorteile:
- Umfassende Sicherheitsabdeckung (Code, Open Source, Container, IaC).
- Integriert sich in Workflows von Entwickelnden (CLI, Git-Repositorys, CI-Pipelines, IDE-Plugins).
- KI-gesteuerte Behebung und automatisierte Korrekturen.
- Kostenloser Tarif für Testzwecke und den Einsatz in kleinem Maßstab verfügbar.
Nachteile:
- Kann Teams mit Fehlalarmen oder Warnungen niedriger Priorität überfordern.
- Hohe Preise für die Nutzung aller Funktionen in größeren Teams; viele empfinden, dass die Kosten schneller steigen als erwartet.
- Einige Benutzer berichten von einer langsamen oder wenig hilfreichen Support-Erfahrung, wenn Probleme auftreten.
- Primär ein Cloud-basierter Dienst, was für Organisationen mit strengen Datenrichtlinien möglicherweise nicht geeignet ist.
- Die Plattform hat eine steile Lernkurve, insbesondere für Teams, die neu in diesem Ökosystem sind.
- Es gibt eine Dateigrößenbeschränkung von 1 MB für die statische Analyse, was das Scannen für bestimmte Codebasen einschränken kann.
- Die Scan-Dauer kann bei großen Repositorys langsam sein.
- Einige Empfehlungen zur Behebung können generisch wirken oder nicht auf das spezifische Problem zugeschnitten sein.
- Es kann Schwierigkeiten mit proprietären oder hochspezialisierten Codebasen haben, wobei relevante Probleme gelegentlich übersehen werden.
SonarQube
Vorteile:
- Anpassbare Regelsätze und Quality Gates
- Unterstützt eine breite Palette von Sprachen und Tech-Stacks.
- Bietet Unterstützung für gängige CI/CD-Plattformen.
- Kostenlose Version, sodass Teams es ohne Kosten nutzen können.
Nachteile:
- Es ist eher ein Code-Qualitäts-Tool als ein Sicherheits-Tool.
- Es scannt keine Open-Source-Abhängigkeiten auf bekannte Schwachstellen.
- Die Tiefe der Sicherheitsregeln variiert je nach Sprache.
- Es bietet keine Laufzeit- oder Umgebungssicherheit.
- Erfordert Infrastruktur- und Wartungsaufwand (Server-Hosting, Datenbankverwaltung und Upgrades).
- Neigt dazu, kleinere Probleme zu kennzeichnen, was zu „Alarmmüdigkeit“ führt.
- Erfordert Tools von Drittanbietern für eine vollständige Application Security-Abdeckung.
- Erweiterte Sicherheitsregeln und -funktionen sind nur in kostenpflichtigen Editionen verfügbar.
Aikido Security: Die bessere Alternative
Aikido Security ist eine KI-gesteuerte Anwendungssicherheitsplattform, die alles von Quellcode und Open-Source-Abhängigkeiten bis hin zu Cloud-Infrastruktur, Containern, Codequalität, Laufzeit und APIs abdeckt, alles innerhalb eines entwicklerfreundlichen Workflows.
Was Aikido Security auszeichnet, ist der Fokus auf Genauigkeit und umsetzbare Erkenntnisse. Es nutzt seine Künstliche-Intelligenz-Engine, um Probleme über Ihre Codebasis, Abhängigkeiten, Cloud-Konfigurationen und Laufzeitpfade hinweg zu korrelieren. Und führt eine Erreichbarkeitsanalyse durch, um reale, ausnutzbare Schwachstellen aufzudecken. Sobald Probleme identifiziert sind, bietet es eine automatische Behebung durch Pull Requests, Inline-Vorschläge und KI-gesteuerte Ein-Klick-Korrekturen.
Die Codequalitäts-Engine hebt zudem Bugs, Code Smells und Wartbarkeitsprobleme hervor und hilft Teams, saubereren, sichereren und wartbareren Code zu schreiben.
Teams können mit jedem Modul beginnen: SAST, SCA, IaC-Scan, DAST, Container-Scan, Secrets detection oder Codequalität, und bei Bedarf weitere Module aktivieren.
Mit seinem transparenten Pauschalpreismodell (keine Gebühren pro Benutzer oder basierend auf Codezeilen) und einem dauerhaft kostenlosen Tarif ist Aikido Security eine überzeugende Alternative für Teams, die eine umfassende, skalierbare Sicherheits- und Codequalitätslösung suchen, ohne den Aufwand, die Komplexität oder die Kosten von Tools wie Snyk und SonarQube.
Möchten Sie die Sicherheit und Codequalität Ihrer Anwendung verbessern?
Starten Sie Ihre kostenlose Testversion oder buchen Sie noch heute eine Demo mit Aikido Security.
FAQ
Was sind die Hauptunterschiede zwischen Snyk und SonarQube?
Snyk und SonarQube erfüllen komplementäre, aber unterschiedliche Zwecke. Snyk konzentriert sich in erster Linie auf die Sicherheit des eigenen Codes sowie von Drittanbieter-Abhängigkeiten und deckt Open-Source-Bibliotheken, Container-Images und Infrastructure as Code ab. SonarQube hingegen konzentriert sich auf die statische Codeanalyse und Codequalität. Der Schwerpunkt liegt auf Codequalität und statischer Codeanalyse, und mit Advanced Security werden nun auch Abhängigkeiten von Drittanbietern (SCA) gescannt.
Können Snyk und SonarQube effektiv zusammen verwendet werden, und wenn ja, wie?
Ja, sie können zusammen verwendet werden, um eine umfassendere Ansicht Ihrer Anwendung zu bieten. SonarQube kann sicherstellen, dass Ihr Code Qualitätsstandards entspricht und frei von gängigen Codierungsproblemen ist, während Snyk gleichzeitig Ihre Abhängigkeiten, Container und IaC nach Schwachstellen scannt. Die Verwaltung mehrerer Tools kann jedoch die Komplexität erhöhen. Plattformen wie Aikido Security bieten eine vereinheitlichte Alternative, die sowohl Sicherheits- als auch Codequalitäts-Einblicke kombiniert.
Wie vergleichen sich Snyk und SonarQube hinsichtlich ihrer Scan-Fähigkeiten?
Snyk deckt ein breites Spektrum an Sicherheitsbereichen ab, darunter SAST, SCA, Container-Image-Scan und IaC-Sicherheit. Mit SonarQube Advanced Security wurde nun der Scan von Softwareabhängigkeiten (SCA) hinzugefügt, obwohl Container-Scans, DAST oder Cloud-Sicherheitsstatus weiterhin nicht abgedeckt werden. Plattformen wie Aikido Security bieten sowohl Sicherheits- als auch Codequalitätsprüfungen in einer einzigen Plattform.
Wie unterscheiden sich Statische Anwendungssicherheitstests (SAST) und Software-Kompositionsanalyse (SCA)?
SAST analysiert Ihren eigenen Quellcode, um Schwachstellen, Codierungsfehler oder unsichere Muster im von Ihnen geschriebenen Code zu erkennen. Es konzentriert sich auf die interne Logik und Struktur Ihrer Anwendung. SCA hingegen scannt die von Ihrer Anwendung verwendeten Drittanbieter-Bibliotheken und -Abhängigkeiten und gleicht diese mit bekannten Schwachstellendatenbanken ab. Aikido Security kombiniert beide Ansätze und bietet eine vereinheitlichte Transparenz über Probleme auf Code-Ebene und Abhängigkeitsschwachstellen in einer einzigen Plattform.
Das könnte Sie auch interessieren:
- 5 Snyk-Alternativen und warum sie besser sind
- Die besten SonarQube-Alternativen im Jahr 2026
- Die besten Tools zur statischen Codeanalyse wie Semgrep
- Die Top 10 KI-gestützten SAST-Tools im Jahr 2026
- Die Top 13 Code-Schwachstellen-Scanner im Jahr 2026
- Top 7 ASPM-Tools 2026
- Die besten Infrastructure as Code (IaC) Scanner


