

GitHub Advanced Security (GHAS) ist die Sicherheits-Add-on-Suite von GitHub, die entwickelt wurde, um Schwachstellen in Ihrem Code zu erkennen und das Durchsickern von Secrets zu verhindern, bevor sie die Produktion erreichen. Sie läuft innerhalb Ihrer Repositories und nutzt CodeQL für statische Analysen sowie Dependabot für Abhängigkeits-Alerts. Seit April 2025 wird sie als zwei eigenständige Produkte verkauft – GitHub Secret Protection und GitHub Code Security –, die für GitHub Team- und Enterprise-Pläne statt nur für Enterprise verfügbar sind.
Viele Unternehmen prüfen jedoch mittlerweile Alternativen aufgrund der komplexen Einrichtung, fehlerhaften oder redundanten Ergebnisse (Noisy Results) und der hohen Preise.
GHAS überfordert Entwikelnde häufig mit Alerts und False Positives, und die Abrechnung pro Committer summiert sich mit wachsendem Team schnell. In der Praxis kann das, was ein hilfreiches Sicherheitsnetz sein sollte, zu einer Quelle von Reibung und Ermüdung werden. Das sagen einige der Nutzenden:

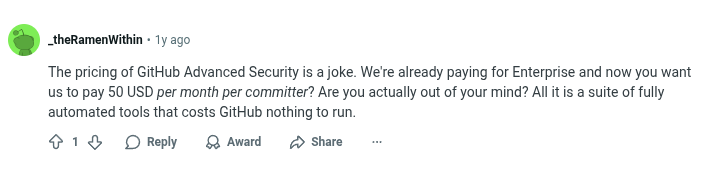

Benutzer:innen teilten außerdem mit:
“Nachdem wir einen der etablierten Anbieter verlassen hatten, haben wir einen vollständigen Sprint durchgeführt und GHAS in einigen Bereichen als enttäuschend empfunden...” – Reddit-Benutzer:in (r/cybersecurity)
Für viele Teams umfassen die Schwachstellen Alarmmüdigkeit (zu viele Ergebnisse mit geringem Wert und Fehlalarme), begrenzte Abdeckung (nur Code, der auf GitHub-Repos gehostet wird, keine Cloud oder Container), Enterprise-exklusive Preisgestaltung und das Fehlen einer Developer-First-Erfahrung. Wenn Ihnen das bekannt vorkommt, könnte es an der Zeit sein, Alternativen zu suchen, die besser zu Ihren Bedürfnissen passen.
TL;DR
Aikido Security hebt sich als die Top-Alternative zu GitHub Advanced hervor und bietet Sicherheitslösungen mit einer modernen Developer-First-Erfahrung. Es zeichnet sich vor allem dadurch aus, dass es mit dem EndBenutzer im Blick entwickelt wurde; was eine bessere Developer Experience und eine innovativere Produkt-Roadmap bedeutet. Im Backend verwendet GitHub eine SAST-Engine, die versionssensitiv ist, da sie den Code kompilieren muss. Aikido hingegen verwendet OpenGrep, eine Engine, die nicht kompiliert werden muss. Das Ergebnis? Bei großen Monorepos läuft der Scanner nicht wie bei GitHub AS in einen Timeout, und bei allen Repos zeichnet sich Aikido durch Leistung und Qualität der Ergebnisse aus.
Zweitens bietet Aikido für Benutzer:innen, die mehr Sicherheitsabdeckung wünschen, weitaus mehr: DAST und API-Sicherheit, Laufzeitschutz, IaC, Erreichbarkeitsanalyse, Cloud-Sicherheit (CSPM), KI-Penetrationstests und eine In-App-Firewall. Diese Funktionen sind als Standalone-Lösungen erstklassig, können modular integriert oder je nach den Anforderungen Ihrer Organisation als komplette Sicherheitsplattform bereitgestellt werden. Um alle von Aikido angebotenen Funktionen nutzen zu können, müssten GitHub Security-Benutzer:innen mehrere Tools wie GitHub Secrets Protection, GitHub Code Security, Stackhawk und weitere einsetzen.
Es integriert sich auch in Ihre Pipelines und IDEs, um Code, Abhängigkeiten, Container, IaC – was auch immer – im Hintergrund zu scannen und nutzt dann AI Triage, um ~85 % des Rauschens zu eliminieren. Zahlreiche Organisationen haben GitHub Advanced Security durch Aikido Security ersetzt.
Vergleich zwischen GitHub Advanced Security und Aikido
Wenn Sie bereit sind, hier sind unsere Top GitHub Advanced Alternativen:
- Aikido Security: Umfassende Sicherheitsplattform für Unternehmen
- Bearer: Datenschutzorientierte SAST mit Fokus auf Compliance
- Checkmarx One: Einheits-AppSec
- SonarQube/SonarCloud: Code-Qualitätsplattform mit integrierter SAST
- SpectralOps: Schlankes, schnelles CLI-basiertes Scannen
Suchen Sie nach Top-Sicherheitstools jenseits der GitHub-nativen Optionen? Schauen Sie sich unseren Top AppSec Tools in 2026 an, für einen kuratierten Leitfaden zu den besten Anwendungssicherheitslösungen, die Teams heute verwenden.
Was ist GitHub Advanced Security?
GitHub Advanced Security ist die integrierte Anwendungs-Sicherheits-Suite von GitHub. Seit April 2025 ist sie als zwei eigenständige Produkte, GitHub Secret Protection und GitHub Code Security, sowohl für Team- als auch für Enterprise-Pläne verfügbar. Sie umfasst:
- Code Scanning (SAST): Scannt Code mithilfe von CodeQL, um gängige Schwachstellen wie XSS oder SQL-Injection zu erkennen.
- Secret Scanning & Push Protection: Findet und blockiert offengelegte API-Keys oder Zugangsdaten in der Git-Historie oder bei Pushs in Echtzeit.
- Abhängigkeitssicherheit: Hilft beim Sichern Ihrer Open-Source-Abhängigkeiten mithilfe von Dependabot.
- GitHub Workflow Integration: Ergebnisse werden in PRs und im Security-Tab angezeigt.
Warum nach Alternativen suchen?
Auch mit der Unterstützung von GitHub hat GitHub Advanced Security seine Grenzen:
- Hohe False Positives: Entwickelnde haben oft Schwierigkeiten beim Triagieren wenig aussagekräftiger Ergebnisse.
- Eingeschränkter Abdeckungsbereich: GHAS deckt weder IaC, Containerscanning, Cloud-Sicherheit noch Cloud Posture Management ab – Schlüsselbereiche, die inzwischen von Tools wie Aikido Security abgedeckt werden.
- Enterprise-Preise und -Zugriff: Es ist nur auf GitHub Enterprise verfügbar und die Preisgestaltung kann bei der Skalierung hoch ausfallen.
- Probleme mit der Entwickelnden-Erfahrung: Die Konfiguration ist umständlich im Vergleich zu dev-first Plattformen wie Aikidos CI/CD-Sicherheit.
- Lücken bei Richtlinien und Integrationen: Es fehlen die erweiterten Anpassungsmöglichkeiten oder Integrationen, die viele Teams heute erwarten.
Wichtige Kriterien für die Auswahl einer Alternative
Bei der Suche nach GitHub Advanced Alternativen sollten Sie Folgendes priorisieren:
- Abdeckung: Tools wie Aikido bieten Sicherheit über Code, Open Source, IaC, Secrets und Cloud-Konfigurationen hinweg.
- Entwickelnde-Erfahrung: Suchen Sie nach Tools, die KI-AutoFix, PR-Kommentare und IDE-Feedback bieten.
- Wenig Rauschen: Priorisieren Sie Tools mit Erreichbarkeitsanalyse und anpassbaren Regelsätzen.
- Geschwindigkeit: Niemand möchte Scans, die ewig dauern. Achten Sie auf Tools, die schnell sind und inkrementelle Prüfungen durchführen.
- Transparenz: Vermeiden Sie Black-Box-Tools. Tools, die offene Richtlinien, Benutzerdefinierte Regeln und Transparenz bei den Ergebnissen bieten, schaffen Vertrauen.
Die 5 besten Alternativen zu GitHub Advanced Security im Jahr 2026
Jedes der unten aufgeführten Tools behebt die Mängel von GHAS auf unterschiedliche Weise. Im Folgenden erläutern wir ihre Kernfunktionen sowie alles, was Sie vor der Wahl einer Alternative wissen müssen.
1. Aikido Security
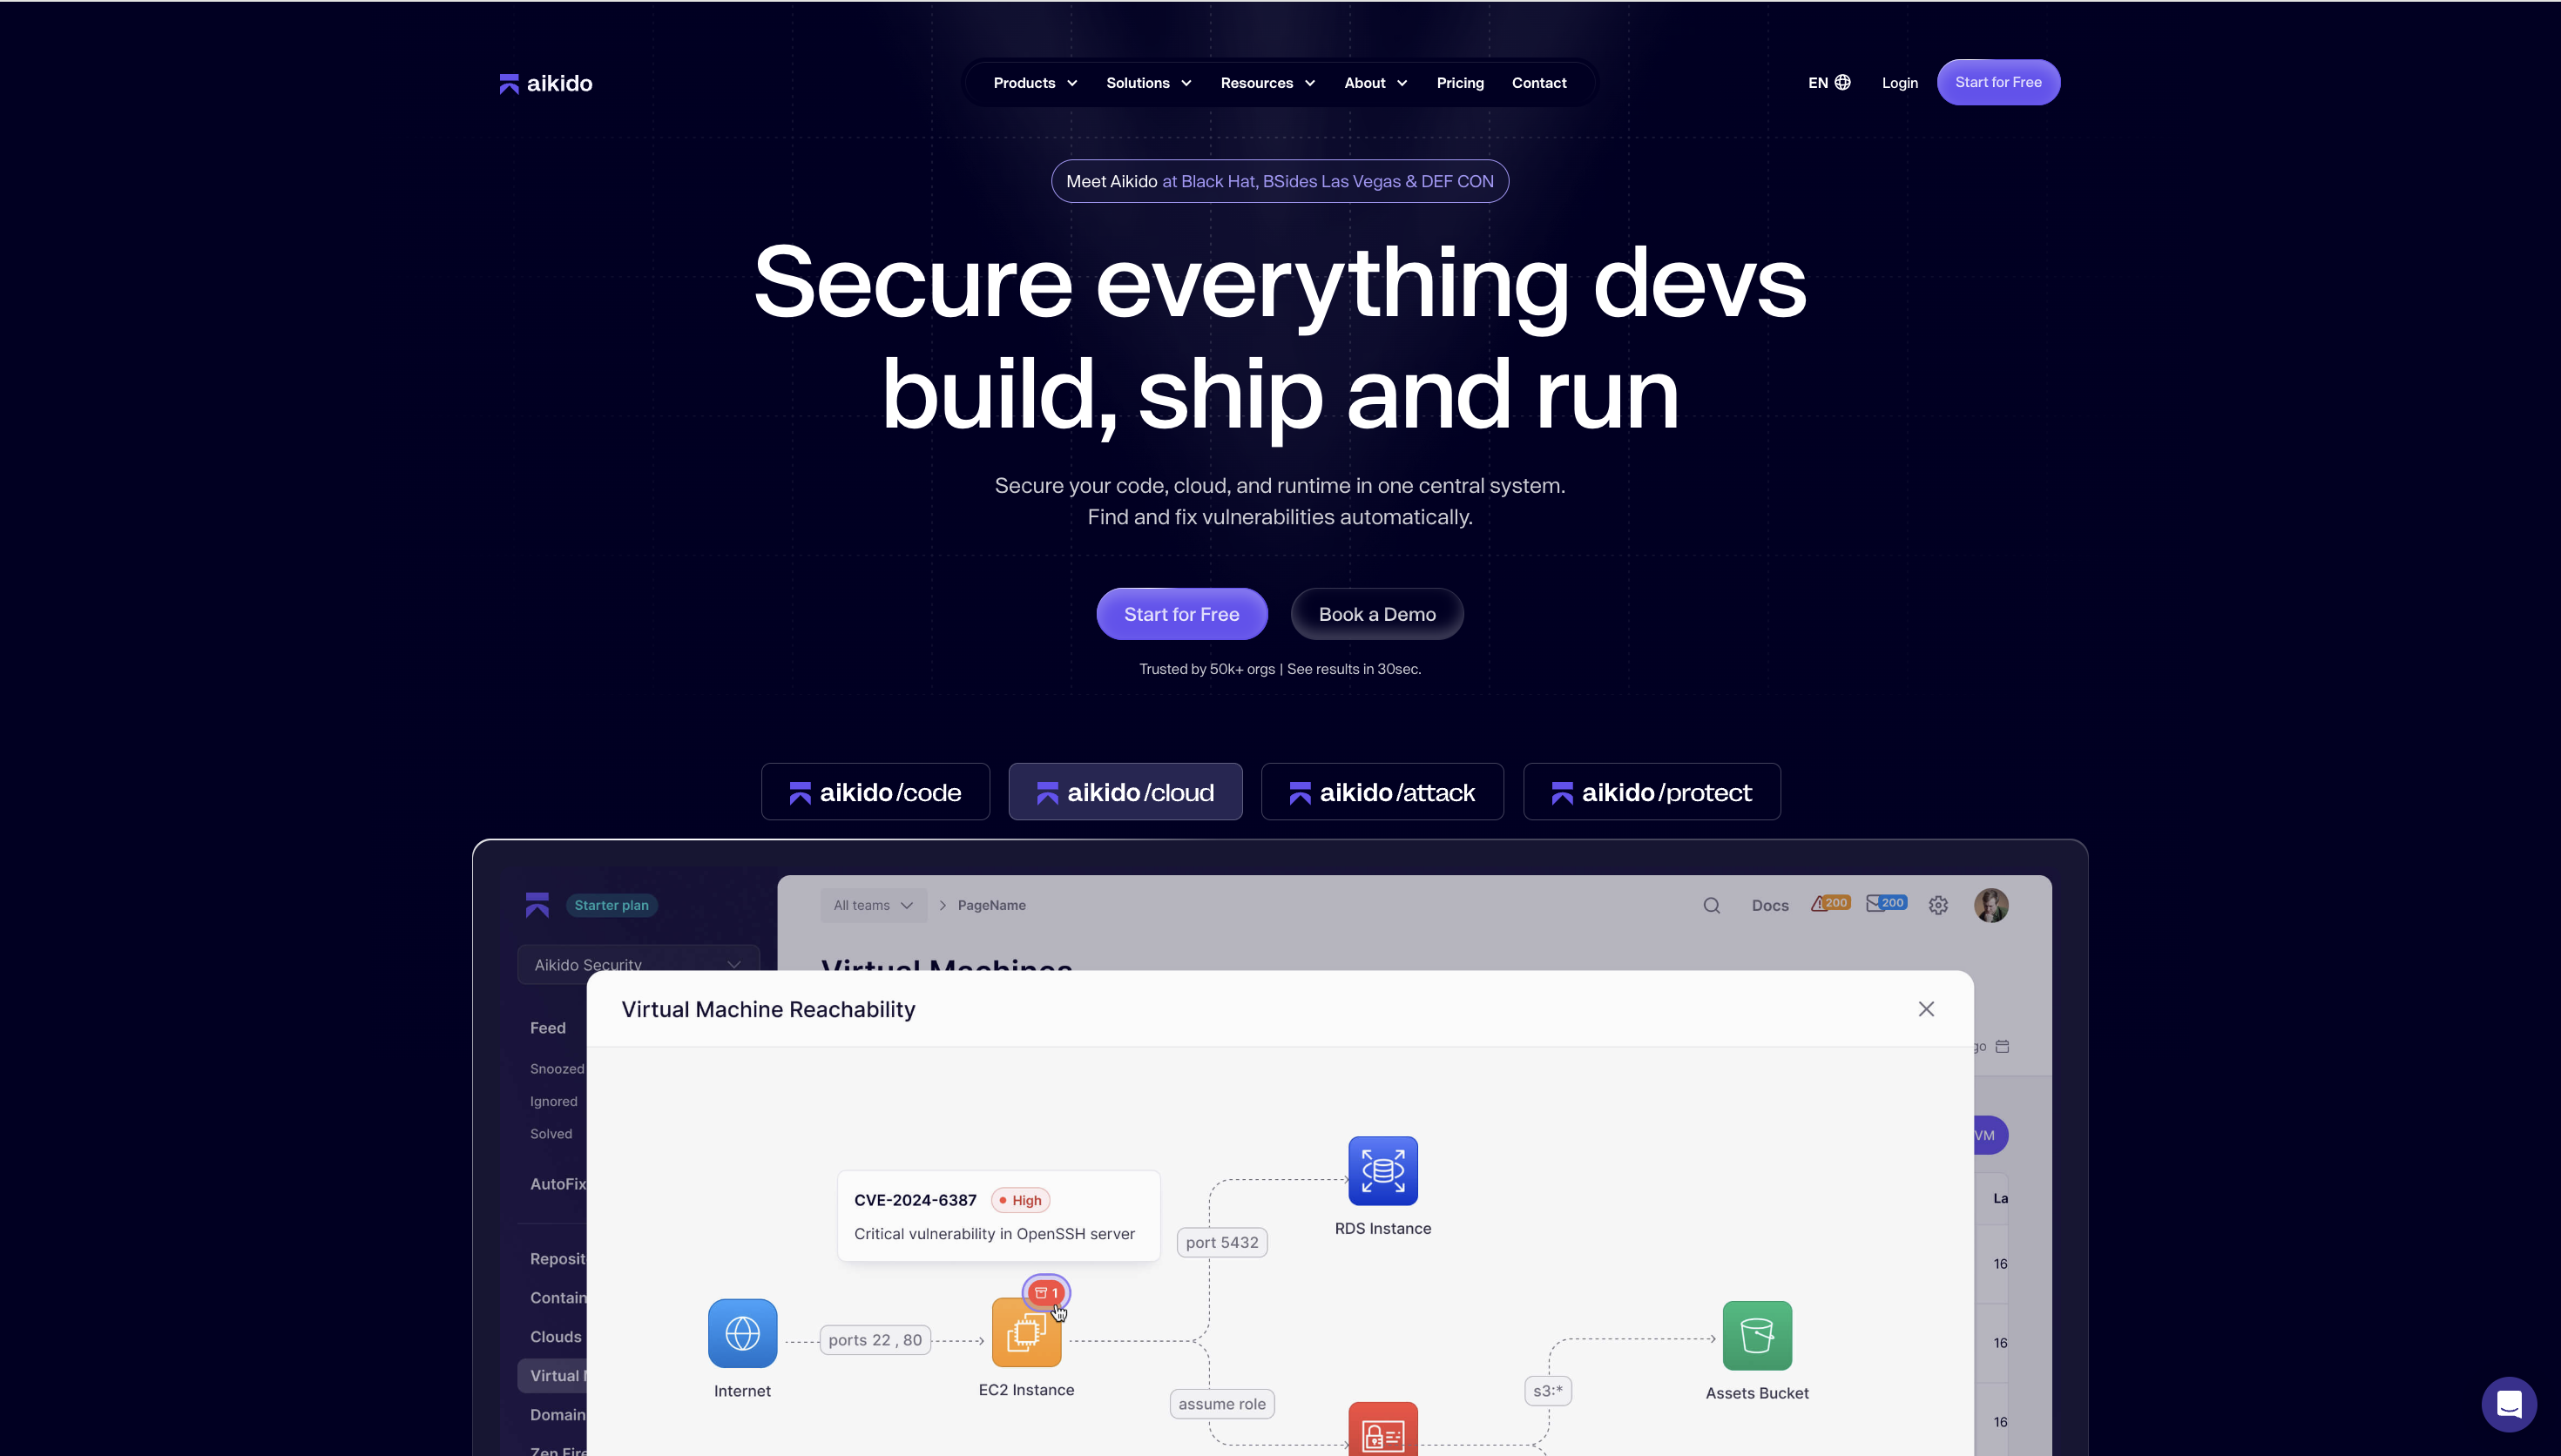
Aikido Security ist eine einheitliche Sicherheitsplattform, die Best-of-Breed-Funktionen als eigenständige Alternativen zu GHAS oder als eine einzige Plattform für Code, Cloud und Laufzeit bietet. Sie bietet statische Codeanalyse (SAST), SCA (Scan von Softwareabhängigkeiten), Secret-Erkennung, IaC-Scan, Cloud-Sicherheit, Container-Image-Scan, DAST, KI-Penetrationstests und mehr.
Für ein Unternehmen liegt der Reiz nicht nur in der Abdeckung, sondern in Governance und Konsolidierung. Aikido bringt die Kontrollen mit, auf denen ein Sicherheitsprogramm basiert, inklusive Richtliniendurchsetzung, RBAC und SSO, sowie portfolioweiter SBOM-Generierung und Lizenzmanagement zur Unterstützung der NIS2- und CRA-Compliance, abgesichert durch SOC 2 und ISO 27001. Wo GHAS an GitHub gebunden ist und bei dort gehostetem Code aufhört, ist Aikido plattformunabhängig über mehrere Code-Hosts, CI/CD-Pipelines, IDEs und Issue-Tracker hinweg, sodass eine einzige Plattform eine Infrastruktur abdeckt, die Sie bei GHAS aus GitHub Secret Protection, GitHub Code Security und Drittanbietern zusammenstückeln müssten. Es wird von Unternehmen wie Visma und Revolut für die Sicherheit auf Unternehmensebene vertraut.
Funktionen:
- Best-of-Breed-Module: Erstklassige Tools für SAST, SCA, Secrets, IaC, Container und Cloud, modular einsetzbar oder als eine Plattform, sodass Konsolidierung keine oberflächliche Abdeckung bedeutet.
- Logik über das Pattern-Matching hinaus: Deep PR Review führt vollständige KI-Prüfungen für jeden Pull Request durch, um Logik- und Zugriffssteuerungsfehler wie IDORs aufzudecken, und AI Code Audit wendet dieselbe Logik auf bereits ausgelieferten Code an, was über die Möglichkeiten der statischen Analyse von CodeQL hinausgeht.
- Wenig Rauschen, hohes Signal: Erreichbarkeitsanalyse plus ein Ausnutzbarkeitsagent, der bewertet, ob eine bestimmte CVE in Ihrem Kontext tatsächlich ausnutzbar ist, wodurch False Positives um bis zu 85 % reduziert werden.
- Lieferketten-Abwehr: Aikido Intel verfolgt Malware und Schwachstellen über npm, PyPI und über 15 Ökosysteme hinweg in Echtzeit, und Device Protection blockiert bösartige Pakete bei der Installation an jedem Endpoint von Entwickelnden.
- Developer-Workflow: Sofortiges Feedback in PRs und IDEs mit KI-gestütztem Autofix und Remediation-Workflows, sodass Governance über den Workflow bereitgestellt wird, den Entwickelnde ohnehin schon nutzen, anstatt nachträglich aufgesetzt zu werden.
- Governance und Kontrolle: Richtliniendurchsetzung, RBAC und SSO mit auditfähigem Reporting sowie portfolioübergreifendem SBOM- und Lizenzmanagement, abgestimmt auf NIS2 und CRA.
Warum es wählen:
Wählen Sie Aikido, wenn Sie Anwendungs- und Cloud-Sicherheit in einer zentralen Plattform vereinen möchten – mit der Governance und Compliance, die ein Enterprise-Programm erfordert, ohne dabei auf den Pull-Request-Workflow zu verzichten, den Entwickelnde tatsächlich nutzen. Es eignet sich für große Organisationen, die einen Stapel an Einzeltools ablösen, Teams, die einzelne Best-of-Breed-Modulle zur Lösung eines bestimmten Problems einführen, und schnell agierende Teams, die klein anfangen und skalieren möchten, und das ganz ohne Enterprise-Lock-in.
Vorteile:
- Vereint Code, Cloud und Laufzeit und korreliert doppelte Befunde über das gesamte System hinweg.
- Erreichbarkeits- und Ausnutzbarkeitsanalysen machen Warnungen aussagekräftig statt lärmend.
- KI-Autofix und kontextsensitive Remediation-Leitlinien mit Risikobewertung.
- Plattformunabhängig über GitHub, GitLab, Bitbucket und Jenkins hinweg mit umfassender Sprachunterstützung.
- Integrierte Enterprise-Governance: RBAC, SSO, Richtliniendurchsetzung und auditfähige Compliance-Berichte.
- Pauschaltarife machen die Budgetierung bei Skalierung vorhersehbar, ohne Abrechnung pro Committer oder Codezeile.
Hosting-Modell:
- SaaS (Software-as-a-Service)
- on-premise
Zielgruppe:
- Unternehmen, die Anwendungs- und Cloud-Sicherheit auf einer Plattform mit zentralisierter Governance und Compliance benötigen.
- Regulierte Organisationen, die Audit-Trails, SBOMs und Unterstützung für NIS2, CRA, SOC 2 oder ISO 27001 benötigen.
- Teams, die mit einem einzelnen Modul beginnen und mit ihrem Wachstum auf die vollständige Plattform skalieren möchten.
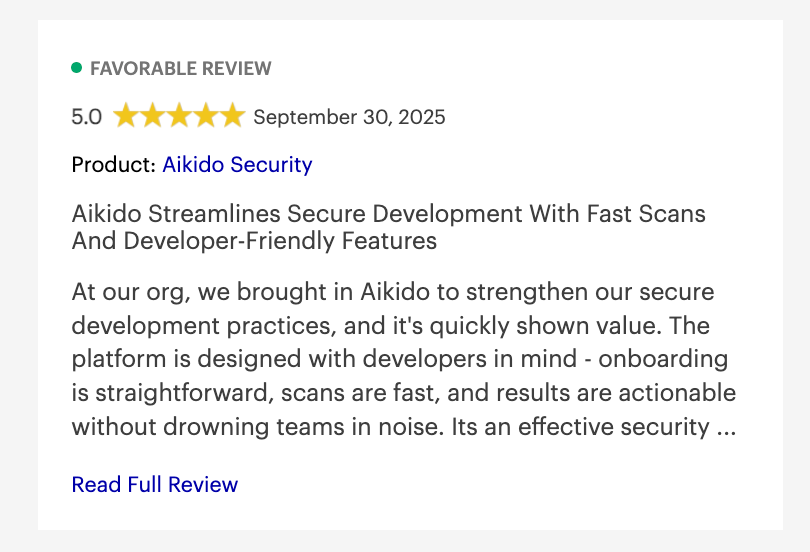
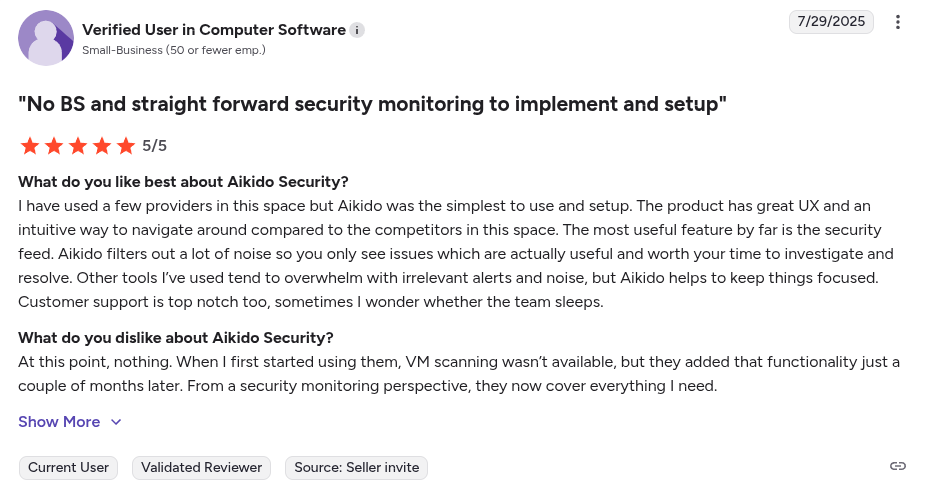
Gartner-Bewertung: 4.9/5.0
Aikido Security Reviews:
Neben Gartner hat Aikido Security auch eine Bewertung von 4.7/5 auf Capterra, Getapp und SourceForge
2. Bearer
Bearer ist ein Tool für statische Analysen, das sich auf Datensicherheit und Datenschutz konzentriert. Im Gegensatz zu GHAS identifiziert Bearer nicht nur Code-Schwachstellen, sondern auch, wo sensible Daten (wie PII, PHI und PCI) durch Ihre Anwendung fließen. Unter Berücksichtigung von Datenschutzbestimmungen wie DSGVO und HIPAA ist Bearer eine gute Wahl für Teams, die Sicherheit und Compliance priorisieren.
Ihr CLI-Tool ist Open Source, schnell und für Entwickler-Workflows konzipiert.
Schlüsselfunktionen:
- Tracing sensibler Daten: Erkennt persönliche Daten (E-Mails, Benutzer-IDs, Gesundheitsdaten) und verfolgt, wo diese gespeichert oder übertragen werden.
- OWASP + Datenschutzregeln: Kombiniert traditionelle OWASP Top 10 Sicherheitsprüfungen mit datenschutzspezifischer Logik.
- Entwickelnde- und Compliance-freundlich: Bietet CI-Integration, GitHub-/GitLab-PR-Feedback und Datenschutzberichte, die direkt auf Compliance-Frameworks abgestimmt sind.
Warum es wählen:
Nutzen Sie Bearer, wenn Ihr Team sensible Daten verarbeitet und frühe Einblicke in Datenschutzrisiken, nicht nur Sicherheitslücken, wünscht. Sein Open-Source-CLI macht es ideal für schlanke Teams, die integrierte Compliance wünschen.
Vorteile:
- Erkennt automatisch sensible Datenflüsse (PII, Anmeldeinformationen)
- Entwickelnde-freundlicher Workflow
- KI-gestützte Behebung
Nachteile:
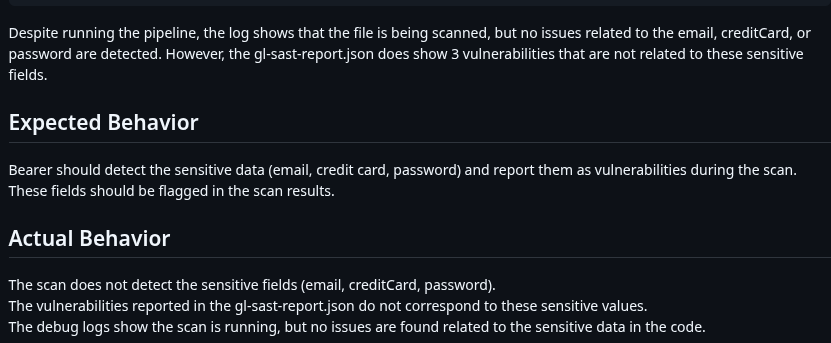
- Begrenzter Umfang über API- und Datensicherheit hinaus
- Schwächere Automatisierungs- und Behebungsunterstützung
- Erfordert die Kopplung mit anderen Tools für eine vollständige AppSec-Abdeckung
- Steile Lernkurve für neue Benutzer
Hosting-Modell:
- SaaS (Software-as-a-Service)
- On-Premise
- Hybrid
Zielgruppe:
Mittlere bis große Unternehmen.
Gartner Bewertung: 4.5/5.0
Bearer Bewertungen:
3. Checkmarx One
Checkmarx One ist eine Anwendungs-Sicherheitsplattform mit primärem Fokus auf SAST. Sie vereint statische Codescans, Software-Kompositionsanalyse, Containersicherheit und Infrastructure-as-Code-Scans (IaC-Scans) in einer einzigen, einheitlichen Oberfläche. Im Gegensatz zu GHAS funktioniert sie über mehrere Repositorys und Cloud-Anbieter hinweg mit Sicherheitsrichtlinien-Kontrollen.
Funktionen:
- Vereinheitlichte AppSec-Plattform: Vereint SAST, SCA, Container-/IaC-Scan und Orchestrierung an einem Ort.
- Enterprise Policy Engine: Risikobewertung, benutzerdefinierte Regeln und Integrationen für Compliance (z. B. SOC 2).
- IDE- und CI-Integrationen: Unterstützung für VS Code, IntelliJ, Jenkins, GitHub Actions und mehr.
Warum es wählen:
Wenn Sie im großen Stil oder in einem regulierten Umfeld tätig sind, ist Checkmarx eine gute Option. Sie erhalten Durchsetzung und Abdeckung, die GHAS fehlen, einschließlich benutzerdefinierter Regellogik und breiterer Scan-Ziele. Stellen Sie sich jedoch darauf ein, Zeit und Budget zu investieren, da es sich hierbei nicht um eine schlanke Lösung handelt.
Vorteile:
- Breite Sprach- und Framework-Abdeckung
- Leistungsstarke SAST-Engine mit tiefgehender Analyse
- Compliance und Reporting
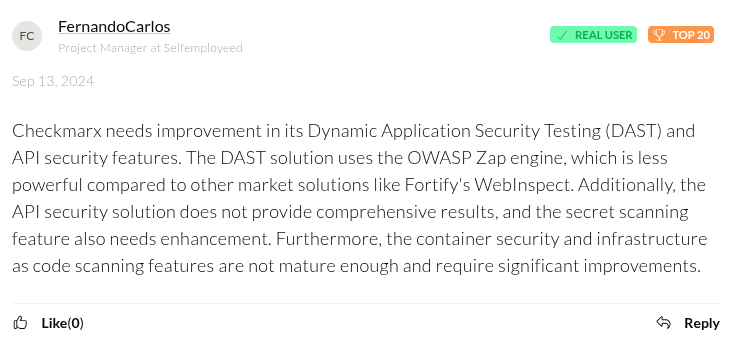
Nachteile:
- Begrenzte Agilität für kleinere Entwicklungsteams
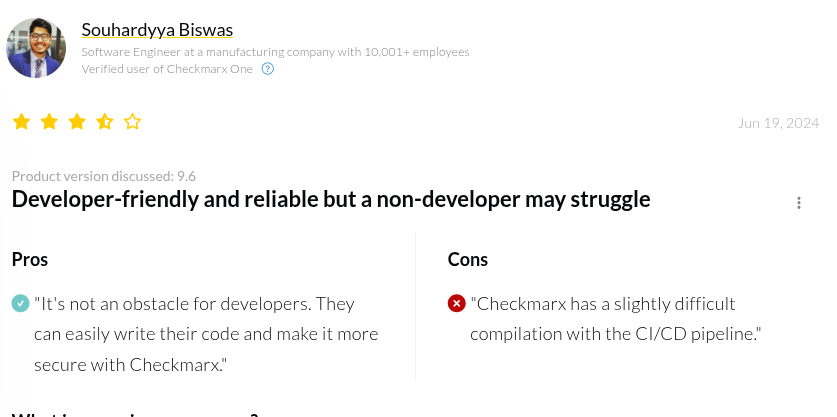
- Aufwändigere Administration für CI/CD-Pipelines
- Separate Preisgestaltung für jedes Sicherheitsmodul
Hosting-Modell:
- SaaS (Software-as-a-Service)
- on-premise
Zielgruppe:
Große Teams
Gartner Bewertung: 4.6/5.0
Checkmarx One Bewertungen:
Capterra Checkmarx One mit 3.9/5, basierend auf über 50 Bewertungen.
4. SonarQube / SonarCloud
SonarQube und SonarCloud sind bewährte Tools für Codequalität und Sicherheitsüberprüfungen. Obwohl traditionell auf Bugs und Wartbarkeit ausgerichtet, wurde ihre SAST-Abdeckung erweitert und umfasst nun auch OWASP Top 10-Regeln.
GitHub Advanced Benutzer wechseln oft zu Sonar für ein saubereres, integrierteres Code-Review-Erlebnis.
Funktionen:
- Codequalität + Sicherheit: Statische Codeanalyse für über 30 Sprachen, einschließlich Taint-Analyse für Schwachstellen.
- PR- & CI-Integration: Funktioniert mit GitHub Actions, Bitbucket Pipelines und Azure DevOps. Quality Gates helfen, Standards bei jedem PR durchzusetzen.
- Entwickelnde-First UX: Kombiniert mit SonarLint für die Kennzeichnung von Problemen in der IDE, unterstützt durch klare Fehlerbehebungsanleitungen und Qualitäts-Dashboards.
Warum es wählen:
Sonar ist perfekt für Teams, die sich auf Code-Health und sichere Codierungspraktiken konzentrieren. Es integriert sich gut in PR-Reviews – und fängt viel ab, ohne Ihr Team zu überfordern. Es deckt jedoch Ihre Cloud- und IaC-Workflows nicht ab, wie Entwickelnde-First-Plattformen wie Aikido's Security, aber als code-fokussiertes Tool ist es mehr als geeignet.
Vorteile:
- Entwickelnde-freundliches Feedback in Echtzeit.
- Bietet Code-Qualitätsprüfungen und Sicherheitsscans in einem Tool.
- Integriert sich nahtlos in gängige DevOps-Plattformen
- Kostenlose Community Edition
Nachteile:
- Preisgestaltung basierend auf “Lines of Code (LOC)” kann teuer werden
- Erhöhte False Positives für bestimmte Codebasen
- Einschränkungen bei der automatischen Analyse
- Begrenzte Abdeckung für Container, Runtime, Cloud, IaC und Security Posture
Hosting-Modell:
- SaaS (Software-as-a-Service)
- on-premise
Zielgruppe:
- Kleine und mittelständische Unternehmen (KMU)
- Unternehmen
Gartner Bewertung: 4.4/5.0
SonarQube/SonarCloud Bewertungen:

5. SpectralOps
SpectralOps ist ein schneller, entwicklerfreundlicher CLI-Scanner, der für seine Secret-Erkennung und sein Konfigurations-Linting bekannt ist. Als Teil von Check Point ist er weiterhin als eigenständiges Tool erhältlich und beliebt für eine schlanke Sicherheit, die sich direkt in CI/CD-Workflows einfügt. Stellen Sie sich das Ganze wie die Secret-Scanning-Funktion von GHAS vor – nur schneller und Repository-unabhängig.
Schlüsselfunktionen:
- Erkennung von Zugangsdaten und Tokens: Erkennt über 50 Arten von hartcodierten Secrets (AWS-Schlüssel, API-Tokens, SSH-Schlüssel usw.)
- IaC & Konfigurations-Linting: Markiert falsch konfigurierte Berechtigungen, offengelegte Cloud-Einstellungen und häufige Fehler in Terraform, CloudFormation und mehr.
- Schnelle, Offline-CLI: Einzelnes Binary mit lokalem Scan, der überall ausgeführt werden kann
Warum es wählen:
Spectral ist Ihre erste Wahl, wenn Sie einen schnellen Erfolg bei Secrets und IaC-Scans erzielen möchten. Entwickelnde lieben es, weil es sofort einsatzbereit ist und kein Cloud-Onboarding erfordert. Kombinieren Sie es mit einem umfassenderen Tool wie Aikido Security, wenn Sie eine tiefgehende SAST und vollständige Cloud-Abdeckung wünschen.
Vorteile:
- Starke Secrets detection-Funktion
- Unterstützt die Integration mit gängigen CI/CD-Plattformen
- Unterstützt Benutzerdefinierte Richtlinien
Nachteile:
- Begrenzter Umfang über die IaC-Konfiguration und den Secrets-Scan hinaus
- Erfordert die Kombination mit anderen Plattformen für eine vollständige AppSec-Abdeckung
- False Positives
- Enterprise-Funktionen variieren je nach Angebot
Hosting-Modell:
Hybrid
Zielgruppe:
- Kleine und mittelständische Unternehmen (KMU)
- Unternehmen
Capterra-Bewertung: 4.6/5.0
Alternativen zu GitHub Advanced Security im Vergleich
Um Ihnen den Vergleich der Funktionen der oben genannten Alternativen zu erleichtern, fasst die folgende Tabelle die Abdeckung jeder Plattform in Schlüsselbereichen zusammen.
Fazit
GitHub Advanced Security bietet eine solide Grundlage, ist aber für viele Teams überladen, begrenzt und nur mit Enterprise-Preisen verfügbar. Die gute Nachricht? Es gibt bessere Optionen.
Egal, ob Sie eine breitere Abdeckung, eine bessere Developer Experience benötigen oder einfach nur sicheren Code ohne unnötigen Ballast ausliefern möchten – Tools wie Aikido Security unterstützen Sie dabei, indem sie erstklassige Lösungen entweder als einzelne Services oder als eine Suite mit umfassender Abdeckung bieten.
Weniger Rauschen und echte Schutzwirkung? Starten Sie Ihre kostenlose Testversion oder buchen Sie eine Demo noch heute bei Aikido.
FAQ
Das könnte Sie auch interessieren:
- Die besten Veracode-Alternativen für AppSec (Entwicklerzentrierte Tools, die man in Betracht ziehen sollte)
- Die besten Checkmarx-Alternativen für SAST und AppSec
- Die besten DevSecOps-Tools als Ersatz für die Sicherheitsfunktionen von GitLab Ultimate
- Die besten AppSec-Tools im Jahr 2026
- Die besten Code-Schwachstellen-Scanner im Jahr 2026


