
13. November 2026
„Bedrohungsaufklärung -Feed“ umfasst alles von Blocklisten für Netzwerk-IOCs bis hin zur Überwachung des Dark Webs. Angesichts des jüngsten Booms von Lieferkettenangriffe geht es dabei zunehmend um Open-Source-Paket-Intelligence – genau das Thema, mit dem sich dieser Beitrag befasst. Im Jahr 2026 kam es fast wöchentlich zu solchen Angriffen, darunter im August die Kompromittierung von „keyv“, einer Caching-Bibliothek mit rund 127 Millionen Downloads pro Woche. Im zweiten Quartal 2026 bestätigte Aikido Intel 19.500 schädliche Pakete.
CVE-Abgleichstools werden dies nicht erkennen. Malware erhält selten eine CVE-Nummer, da CVEs für Schwachstellen in legitimer Software gedacht sind und bösartige Pakete in der Regel innerhalb weniger Stunden aus dem Verkehr gezogen werden – oft noch bevor öffentliche Sicherheitshinweise nachziehen. Auch öffentliche Schwachstellendatenbanken haben mit dem Zustrom an Schwachstellen zu kämpfen, und seit April 2026 analysiert die National Vulnerability Database nur noch die kritischsten CVEs vollständig.
Da keine öffentliche Quelle Schritt halten kann, sind Unternehmen und Organisationen eingesprungen, um die Lücke zu schließen und Bedrohungen zu verfolgen, sobald sie auftreten. Die unten aufgeführten Feeds unterscheiden sich vor allem darin, wie früh sie eine Bedrohung erkennen und ob sie diese bereits bei der Installation stoppen können.
In diesem Beitrag vergleichen wir:
- Aikido Intel: Am besten geeignet für eine frühe Warnung vor schädlichen Paketen und nicht offengelegten Schwachstellen in 20 Ökosystemen
- Socket Threat Feed: Am besten geeignet für Teams, die sich auf das Paketverhalten auf PR- und Installationsebene konzentrieren
- Snyk Security Database: Am besten geeignet für Teams, die bereits standardmäßig Snyk nutzen und Schwachstellen-Intelligence in ihren bestehenden Scannern benötigen
- OSV.dev: Am besten als kostenlose Referenz für offengelegte Schwachstellen und gemeldete Schadsoftware
- Spectra Intelligence (ReversingLabs): Am besten geeignet für regulierte Teams, die forensische Tiefe bei Binärdateien und Artefakten benötigen
{{cta}}
Welche Feeds zur Bedrohungsaufklärung sollten in die engere Auswahl?
Wenn Sie eine frühzeitige Warnung vor schädlichen Open-Source-Paketen benötigen
- Aikido Intel: Analysiert und verfolgt sowohl Schadsoftware als auch nicht offengelegte Schwachstellen über viele Ökosysteme hinweg und veröffentlicht einen offenen Feed, einschließlich Verhaltensanalyse von Paketen
- Socket Threat Feed: Verhaltensanalyse darüber, was ein Paket tut
Wenn Sie Open-Source-Schwachstellen-Intelligence für Ihren Entwicklungs- und AppSec-Workflow wünschen
- Aikido Intel: Macht Pre-CVE- und nicht offengelegte Schwachstellen zusammen mit Schadsoftware in einem einzigen Feed zugänglich – verfügbar über eine API und die installationsbasierte Blockierung von Safe Chain
- Snyk Security Database: Bietet eine ausgereifte Advisory-Datenbank, die eng in die eigene Plattform integriert ist
Wenn Sie einen kostenlosen Feed für den Einstieg suchen, der maschinell verarbeitbar ist
- Aikido Intel: Feed zur Bedrohungsaufklärung in der Open-Source-Lieferkette
- OSV.dev: Aggregiert bekannte OSS-Schwachstellen kostenlos, basiert jedoch auf CVEs und die Erkennung erfolgt erst nach der Offenlegung
Wenn Sie Binärdateien und Artefakte von Drittanbietern überprüfen müssen
- Spectra Intelligence (ReversingLabs): Dateireputation und Malware-Analyse aus einem großen Probenkorpus, nützlich für Binärdateien und Herstellersoftware
Wo Feeds zur Bedrohungsaufklärung oft an ihre Grenzen stoßen
- Die meisten Feeds basieren auf CVE-Daten, sodass ein anfälliges Paket erst dann markiert wird, wenn es offengelegt und ihm eine ID zugewiesen wurde. Bis dahin ist die schädliche Version bereits seit Stunden oder Tagen im Umlauf.
- Die öffentlichen Daten vieler Feeds werden spärlicher: Seit April 2026 bereichert das NIST die meisten CVEs in der NVD nicht mehr vollständig. Jeder Feed, der dies spiegelt, übernimmt daher Einträge ohne Schweregrad-Score und ohne Daten zu betroffenen Versionen. Ein Feed ist nur so gut wie seine Quelle, und die wichtigsten öffentlichen Quellen halten mit dem Volumen nicht mehr Schritt.
- Schadsoftware und Schwachstellen sind unterschiedliche Probleme, und viele Feeds decken nur eines davon gut ab. Ein Schwachstellenscanner, der nach Fehlern in legitimen Code sucht, markiert kein Paket, das kompromittiert wurde und nun versucht, Ihr npm-Token zu stehlen.
- Die Abdeckung endet meist bei den gängigen Paket-Registries, sodass GitHub Actions und Extension-Marktplätze außen vor bleiben, obwohl Angreifer aktiv Schadsoftware in beide einschleusen.
- Reine Alarm-Feeds teilen Ihnen erst mit, dass etwas nicht stimmt, wenn das Paket bereits in Ihrem Build enthalten ist. Da es zum Installationszeitpunkt keine Durchsetzung gibt, taucht der Fund zu spät auf, um noch etwas dagegen zu unternehmen.
- Die Intelligence ist oft in der Plattform des Anbieters eingesperrt, sodass Sie sie nicht in Ihre bereits verwendeten Tools oder KI-Agenten einspeisen können.
Top-Bedrohungsaufklärungsfeeds
Aikido Intel
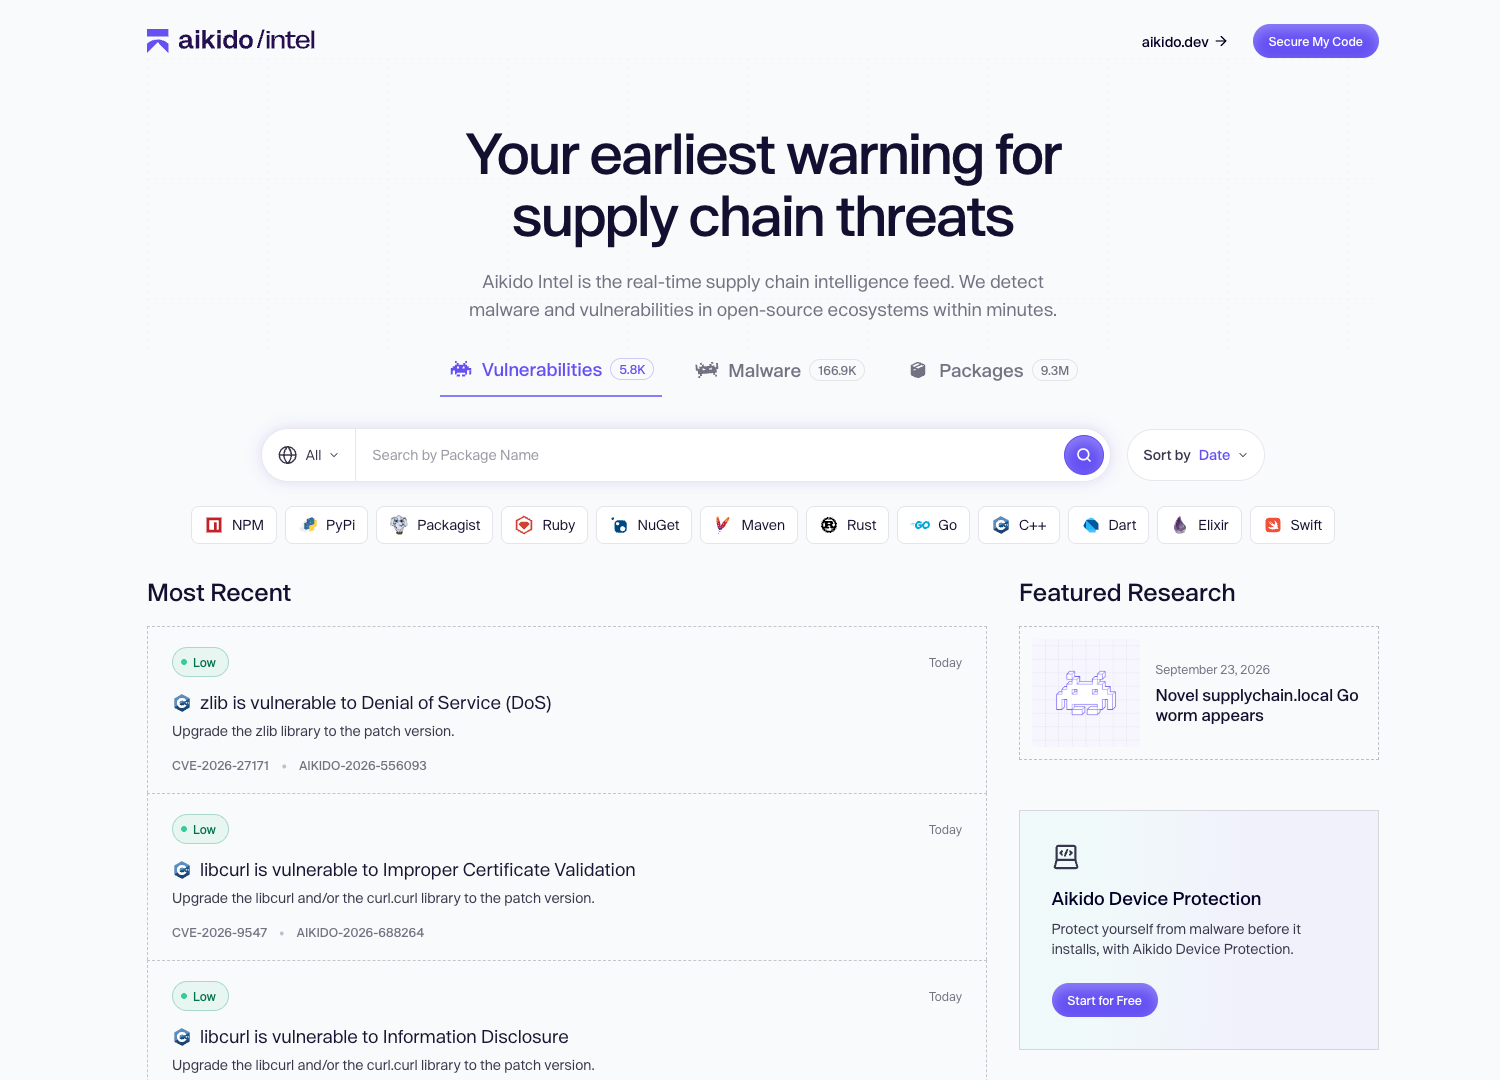
Funktionsweise: Aikido Intel ist ein Echtzeit-Feed, der Malware und nicht offengelegte Schwachstellen in über vier Millionen Open-Source-Paketen in 20 Ökosystemen verfolgt. Dazu gehören npm, PyPI, Maven und Go sowie GitHub Actions, VS Code- und Browser-Erweiterungs-Marketplaces und WordPress-Plugins.
Warum es herausragt: Aikido Intel analysiert, was Paketcode tut. Neue Pakete werden deobfuskiert und anhand von Opengrep- und YARA-X-Regeln überprüft. npm-Pakete werden zudem in einer Sandbox ausgeführt. KI verfolgt das Verhalten dateiübergreifend, und alles, was sie nicht als sicher ausschließen kann, geht an die Sicherheitsforscher von Aikido, die manuell die endgültige Entscheidung treffen. Dieses Team schreibt die Erkennungsregeln und überwacht die Pipeline rund um die Uhr von drei Kontinenten aus. Intel hat s1ngularity/nx und beide Shai-Hulud-Wellen frühzeitig erkannt, und während der zweiten Wellen veröffentlichte der leitende Sicherheitsforscher Charlie Eriksen die Liste von über 400 infizierten npm-Paketen, die andere Forschungsteams nutzten, um ihre eigenen Erkenntnisse zu untermauern. Die Arbeit des Teams wird regelmäßig von KrebsOnSecurity zitiert. Packagist blockiert Composer-Downloads, die der Feed markiert. Latios AppSec-Bericht 2026 hob die Arbeit an Schwachstellen vor deren Offenlegung hervor.
Bei Schwachstellen liest Intel die Änderungsprotokolle (Changelogs) von Open-Source-Paketen, um Sicherheitskorrekturen zu erfassen, die Maintainer im Stillen veröffentlichen, und veröffentlicht diese mit Aikido-IDs, selbst wenn kein CVE folgt. Neben der Anreicherung von Schwachstellen sendet Intel die relevanten Funde an die Patch-Erstellungs-Pipeline, um Aikido Libraries zu unterstützen. Aikido-Kunden erhalten den Fix als gepatchte, kompatible Variante derselben Paketversion, ohne den Schwachstellen-Feed selbst überprüfen zu müssen. Jede nicht offengelegte Schwachstelle wird von einem der Sicherheitsingenieure von Aikido geprüft und validiert, bevor sie mit einer Aikido-Schwachstellen-ID und einem Schweregrad-Score veröffentlicht wird.
Intel unterstützt auch Safe Chain, das eine kostenlose Blockierung zur Installationszeit durchführt, sowie Device Protection, die diese Blockierung auf den Maschinen der Entwickelnde durchsetzt und sie auf IDE- und Browser-Erweiterungen ausweitet.
Wissenswertes: Das Browsen und Suchen ist auf intel.aikido.dev kostenlos, und Teams, die auf den Daten aufbauen möchten, können die vollständige Datenbank über die kommerzielle API lizenzieren. Die Abdeckung beschränkt sich auf die Open-Source-Lieferkette, sodass der Feed keine Netzwerkindikatoren für Kompromittierungen (IOCs) oder Angreiferzuordnungen enthält.
Socket Threat Feed
Funktionsweise: Ein kommerzieller Feed mit bösartigen und verdächtigen Paketen, die durch das Scannen von Open-Source-Registern wie npm, PyPI, Maven und Go durch Socket erkannt werden.
Besonderheit: Socket analysiert, was Paketcode tut. Es kennzeichnet Installationsskripte, Netzwerkaufrufe, Dateisystemzugriffe, Obuskation und Shell-Ausführungen. Dieser Verhaltensansatz erkennt Typosquats und gekaperte Betreiberkonten, bevor sie CVEs erhalten. Die Ergebnisse fließen zudem in die GitHub-App, die CLI und die Abhängigkeits-Firewall von Socket ein.
Wissenswertes: Der Feed ist in der Enterprise-Stufe von Socket enthalten, sodass die meisten kleineren Teams ihn über das Produkt nutzen und die Roh-API nicht berühren. Er konzentriert sich auf bösartiges Verhalten, wodurch nicht offengelegte Schwachstellen in legitimen Paketen weniger abgedeckt werden. Die KI von Socket kennzeichnet ein Paket, sobald seine Verhaltenssignale anspringen, und eine menschliche Prüfung erfolgt, nachdem dieses Label öffentlich ist. Die Reihenfolge sorgt dafür, dass Warnungen schnell ausgegeben werden, bedeutet aber auch, dass legitime Pakete manchmal markiert werden und deren Betreibende das Label anfechten müssen, bevor es bereinigt wird.
Snyk Security Database
Funktionsweise: Die kuratierte Schwachstellen-Datenbank von Snyk deckt Open-Source-Pakete über wichtige Ökosysteme hinweg sowie Container-Basisabbilder ab. Die Öffentlichkeit kann sie unter security.snyk.io durchsuchen.
Besonderheit: Das Forschungsteam von Snyk fügt Warnhinweise hinzu, die über die NVD hinausgehen, einschließlich Problemen aus eigener Forschung. Jeder Eintrag wird mit Schweregrad, Ausnutzungsreife und Anleitungen zur Behebung wie der minimalen sicheren Version angereichert. Dieser Kontext steuert die Priorisierung und automatisierten Upgrade-Pull-Requests von Snyk.
Wissenswertes: Die Datenbank dient der Versorgung der Plattform von Snyk, und ein programmatischer Zugriff ist im Allgemeinen an eine Snyk-Lizenz geknüpft und nicht als eigenständiger Feed verfügbar. Sie ist stark auf Schwachstellen fokussiert, sodass die Abdeckung bösartiger Pakete enger ist als bei dedizierten Malware-Feeds. Teams, die Snyk nicht verwenden, haben über die öffentliche Website hinaus einen begrenzten Nutzen.
OSV.dev
Funktionsweise: Eine kostenlose, von Google betriebene Schwachstellen-Datenbank und API. Sie aggregiert Warnhinweise von GitHub Security Advisories, PyPA, RustSec, Go und vielen Linux-Distributionen in das offene OSV-Schema.
Besonderheit: Das Schema ordnet Schwachstellen exakten Paketversionen und Commit-Bereichen zu, was im Vergleich zu CPE-basierten Abgleichen falsch-positive Ergebnisse reduziert. Es lässt sich einfach in CI abfragen und harmoniert mit dem Open-Source-OSV-Scanner. Es enthält zudem Berichte über bösartige Pakete aus dem OpenSSF Malicious Packages-Projekt.
Wissenswertes: OSV ist ein Aggregator, weshalb das Tool nur weiß, was Upstream-Quellen veröffentlichen, und seine Abdeckung sowie sein Timing von Offenlegungen abhängen. Es verfügt über kein eigenes internes Forschungsteam, keine Behebungsanleitungen und kein SLA. Es ist eine starke kostenlose Basis, um andere Feeds darauf aufzubauen, und keine Frühwarnquelle.
Spectra Intelligence (ReversingLabs)
Funktionsweise: Der kommerzielle Bedrohungsaufklärungsservice von ReversingLabs. Er liefert Dateireputationen, Malware-Klassifizierungen und Indikatordaten aus einem Korpus von Dutzenden Milliarden analysierter Dateien, bereitgestellt über APIs und Feeds.
Besonderheit: Die statische Analyse entpackt Binärdateien, Installationsprogramme, Archive und Dokumente, um Bedrohungen zu klassifizieren, ohne sie auszuführen. Das liefert Urteile über Artefakte, die paketebezogene Feeds niemals sehen. SOC-Teams nutzen es, um SIEM-, SOAR- und TIP-Workflows mit Dateihashes, Netzwerkindikatoren und Bedrohungsnamen anzureichern.
Wissenswertes: Das System ist für SOC- und Malware-Analyseteams statt für Entwickler-Workflows konzipiert, und die Preisgestaltung gilt nur für Unternehmen. ReversingLabs bietet seine Software-Lieferkettenanalyse separat unter dem Namen Spectra Assure an. Erwarten Sie Integrationsaufwand, um einen Nutzen über Hash-Abfragen hinaus zu erzielen.
So wählen Sie einen Bedrohungsaufklärungs-Feed aus
- Legen Sie fest, was abgedeckt werden soll: Malware-Feeds erfassen Pakete, die gebaut wurden, um Sie anzugreifen. Schwachstellen-Feeds erkennen Fehler in legitimen Code. Einige Feeds tun das eine, andere das andere, und die meisten Teams benötigen beides.
- Entscheiden Sie, ob Sie Signale vor einer Offenlegung benötigen: Eine Datenbank bekannter Probleme informiert Sie erst dann über Schwachstellen, wenn diese von jemandem gemeldet wurden. Viele Entwickelnde beheben Sicherheitsprobleme, ohne sie offenzulegen. Wenn Sie davon erfahren möchten, benötigen Sie einen Feed, der Codeänderungen liest, und keinen, der auf CVEs wartet.
- Überprüfen Sie die Ökosystem-Abdeckung über Paketregister hinaus: npm und PyPI erhalten die meiste Aufmerksamkeit, aber Angreifer zielen auch auf IDE-Erweiterungen, Browser-Erweiterungen und GitHub Actions ab. Ein Feed, der bei Registern haltmacht, verpasst reale Angriffsflächen.
- Wägen Sie kostenlos gegen kommerziell ab: Kostenlose Feeds reichen für Nachschlagen und eine Baseline aus. Kommerzieller Zugriff ist wichtig, wenn Sie die programmatische Nutzung im großen Stil, SLAs oder das Einspeisen von Daten in Ihre eigenen Tools benötigen. Entscheiden Sie, ob Sie eine API oder nur einen durchsuchbaren Feed brauchen.
- Berücksichtigen Sie Geschwindigkeit und Rate falsch-positiver Ergebnisse: Lieferkettenangriffe bewegen sich im Stundenbereich, weshalb die Erkennungszeit die Kernmetrik ist. Ein schneller Feed, der Ihr Team mit Fehlalarmen überschwemmt, wird schlicht ignoriert. Prüfen Sie daher, wie Ergebnisse validiert werden.
- Prüfen Sie, wie die Durchsetzung erfolgt: Einige Tools schützen nur Installationen, die über einen Wrapper oder einen bestimmten Befehl laufen. Entwickelnde können den Wrapper umgehen, einen anderen Paketmanager ausführen oder von einem Rechner installieren, auf dem er nicht konfiguriert ist. Eine Durchsetzung direkt auf dem Gerät deckt jede Installation ab, unabhängig davon, wie sie ausgeführt wird.
- Prüfen Sie, ob der Feed Ihnen hilft, gefundene Probleme zu beheben: Ein Fund bedeutet oft immer noch, dass jemand das Paket aktualisieren und transitive Abhängigkeiten nachziehen muss. Einige Tools belassen es bei der Warnung, während andere Ihnen die Lösung direkt übergeben. Aikido Libraries portiert beispielsweise Sicherheitspatches in die von Ihnen fixierte Version und liefert ein sauberes Lockfile als Merge-Request aus, selbst für End-of-Life-Abhängigkeiten, die nicht mehr aktualisiert werden können.
Fazit
Open-Source-Feeds zur Bedrohungsaufklärung verfolgen bösartige und anfällige Pakete, sobald sie veröffentlicht werden, und bieten Teams so eine Möglichkeit, riskante Abhängigkeiten zu kennzeichnen oder zu blockieren. Für diese Aufgabe ist Aikido Intel das stärkste Frühwarnsystem auf dieser Liste:
- Es gehört häufig zu den Ersten, die einen Lieferkettenangriff erkennen – typischerweise innerhalb von Minuten, nachdem eine bösartige Version live gegangen ist.
- Es verfolgt Malware und Schwachstellen vor CVE in einem einzigen Feed.
- Die vollständige Datenbank ist über eine kommerzielle API lizensierbar.
- Sie treibt Safe Chain für das kostenlose Blockieren bei der Installation an sowie Device Protection für die Durchsetzung auf jeder Entwickelnden-Maschine.
- Sie treibt Aikido Libraries an, sodass Pakete mit entdeckten Schwachstellen innerhalb eines Tages gepatcht werden. Pin & Protect sorgt dafür, dass Ihre Infrastruktur immer die aktuellsten Patches in der von Ihnen bevorzugten Paketversion enthält.
{{walkthrough}}