

Acunetix ist eine DAST-Lösung für Webanwendungen und APIs, die von Invicti gepflegt wird. Sie führt vordefinierte Prüfungen gegen entdeckte Endpunkte durch und gleicht Antworten mit bekannten Signaturen ab, um standardmäßige Schwachstellenklassen und veraltete Komponenten zu kennzeichnen.
Doch die meisten Teams, die sich heute mit Acunetix beschäftigen, fragen nach Funktionen, für die es nicht entwickelt wurde. Modernes DAST bündelt kontinuierliche Überwachung der Angriffsfläche und automatische API-Erkennung aus Live-Traffic – Fähigkeiten, die Acunetix entweder fehlen oder die es nur im Enterprise-Tier von Invicti anbietet. Und mit der Verfügbarkeit moderner Penetrationstests ist DAST nicht mehr ausreichend. Ein Penetrationstest ist eine kontextsensitive Angriffssimulation, die bewertet, wie Berechtigungen und Workflows unter realen Bedingungen interagieren. Und wenn eine SOC 2- oder ISO 27001-Prüfung ansteht, benötigen Teams auditfähige Penetrationstestberichte.
Die unten aufgeführten Tools werden danach bewertet, wie gut sie sich im Vergleich zu Acunetix für Teams behaupten, die eine echte Penetrationstest-Abdeckung neben ihrem DAST benötigen.
TL;DR
Aikido Security ist die stärkste Acunetix-Alternative für Teams, die DAST und kontinuierliche KI-Penetrationstests wünschen. Das Enterprise-DAST von Aikido führt authentifizierte Tests, API-Erkennung durch Live-Traffic und Überwachung der Angriffsfläche durch, während seine KI-Penetrationstests Hunderte autonomer Agenten entsenden, um Geschäftslogik zu analysieren, Ergebnisse zu verketten und noch am selben Tag auditfähige SOC 2- und ISO 27001-Berichte zu erstellen. Burp Suite, StackHawk, Invicti und Rapid7 vervollständigen die Liste für Teams mit spezifischeren Anforderungen an manuelle Tests, CI-natives DAST oder bestehende Plattformverpflichtungen.
Welche Probleme will Acunetix lösen?
Acunetix's Angebot ist automatisiertes DAST für Teams, die ihre Webanwendungen und APIs auf gängige Schwachstellenklassen prüfen müssen, und diese Aufgabe erfüllt es gut genug. Es verfügt über eine große Schwachstellendatenbank, die die standardmäßigen OWASP Top 10-Klassen abdeckt. Beweisbasiertes Scannen für bestimmte Kategorien wie SQLi und einige XSS reduziert Fehlalarme bei diesen Befunden. Und es bietet Abdeckung über die wichtigsten API-Protokolle hinweg, mit den tiefgreifendsten Tests für REST und SOAP.
Die Fähigkeiten des Tools werden jedoch durch die inhärenten Einschränkungen von DAST beeinträchtigt. Acunetix liefert eine reine Checkbox-Ausgabe. Es berücksichtigt nicht, wie sich Ihre Anwendung verhalten soll, und verknüpft keine Ergebnisse zu Angriffspfaden.
Am besten geeignet für: Kleine und mittelständische Unternehmen, die automatisiertes DAST benötigen und keine Tests für komplexe Logik-Workflows oder Compliance-konformes Pentesting erfordern.
Warum Teams nach Acunetix-Alternativen suchen
Ein DAST-Bericht ist kein Pentest
An einigen Stellen vermarktet sich Acunetix als "automatisierte Penetrationstesting-Software." Die eigene Produktseite definiert es als Schwachstellen-Scanner und räumt ein, dass automatisierte Tools menschliches Urteilsvermögen bei Business-Logik-Fehlern nicht vollständig ersetzen können. "Automatisiert" bedeutet hier regelbasierte Automatisierung, nicht autonomes Denken.
Das bedeutet, dass Dinge wie fehlerhafte Autorisierung, verkettete Angriffspfade, IDORs, mandantenübergreifender Datenzugriff und Privilegienerhöhung über legitime Workflows für DAST unsichtbar sind, weil DAST nicht versteht, was Ihre Anwendung tun soll. Es sendet Payloads an Endpunkte und bewertet die Antworten.
Für die Compliance wird diese Lücke zu einem Hindernis. SOC 2 Typ II, ISO 27001 und PCI DSS erwarten alle Nachweise von Penetrationstests. Einen DAST-Bericht vorzulegen und ihn als Pentest zu bezeichnen, ist die Art von Sache, die in einem Audit-Befund auftaucht.
Skalierung ist eine Herausforderung
Ein Portfolio von 10 Anwendungen in Acunetix kann leicht zu 30-50 lizenzierten FQDNs werden, da Subdomains separate Lizenz-Slots verbrauchen, unabhängig von einer gemeinsamen Codebasis, und jeder FQDN seine eigene Authentifizierung, sein eigenes Scan-Profil und seine eigene Agentenkonfiguration benötigt. Die eigenen Dokumente von Acunetix bestätigen, dass Subdomains wie api.example.com und app.example.com als zwei Ziele zählen. Teams, die Dev-, Staging-, QA- und Prod-Subdomains betreiben, spüren dies sofort.
Im Invicti-Stack angesiedelt
Acunetix ist das Einstiegsprodukt im Portfolio von Invicti. Die tiefergehenden Funktionen (ASPM, Multi-Team-RBAC, erweiterte DAST-zu-SAST-Korrelation, der Network Traffic Analyzer und automatische API-Erkennung) sind bei Invicti angesiedelt und hinter höheren Stufen verborgen. Teams, die Acunetix entwachsen, erhalten keinen natürlichen Upgrade-Pfad innerhalb desselben Produkts. Sie werden zu einer anderen Produktlinie mit unterschiedlichen Preisen und anderen Beschaffungsgesprächen gedrängt.
Worauf bei einer Acunetix-Alternative zu achten ist
Die Anforderungen haben sich geändert. Ein moderner Ersatz sollte Folgendes beinhalten:
- KI-gesteuertes Pentesting: Autonome Agenten, die das Anwendungsverhalten analysieren, Exploits verketten und validierte Ergebnisse mit funktionierenden Proof-of-Concepts liefern.
{{pentest}}
- Skalierbarkeit ohne Reibungsverluste pro FQDN: Kein strafender Lizenzverbrauch für jede Subdomain.
- Automatische API-Erkennung aus Live-Traffic oder Code: Sie können Endpunkte nicht testen, von deren Existenz Sie nichts wissen.
- Abdeckung über DAST hinaus: SAST, SCA, Container-Image-Scan, Cloud-Posture und API-Tests auf derselben Plattform, damit Ergebnisse einfach korreliert werden können.
Top Acunetix-Alternativen
Aikido Security
Aikido Security ist die stärkste Acunetix-Alternative für Teams, die Funktionen auf Enterprise-Niveau wünschen.
Speziell im Bereich DAST deckt Aikido Security ab, was Acunetix leistet, und fügt Funktionen hinzu, die Acunetix weglässt:
- Kontinuierliche Überwachung der Angriffsfläche, die Subdomains, exponierte Assets und vergessene Infrastruktur entdeckt, ohne sie zu einer Lizenzanzahl hinzuzufügen
- Automatische API-Erkennung aus Live-Traffic, damit Sie Endpunkte testen können, die Sie nie dokumentiert haben
Dann geht es über DAST hinaus mit KI-Penetrationstests.
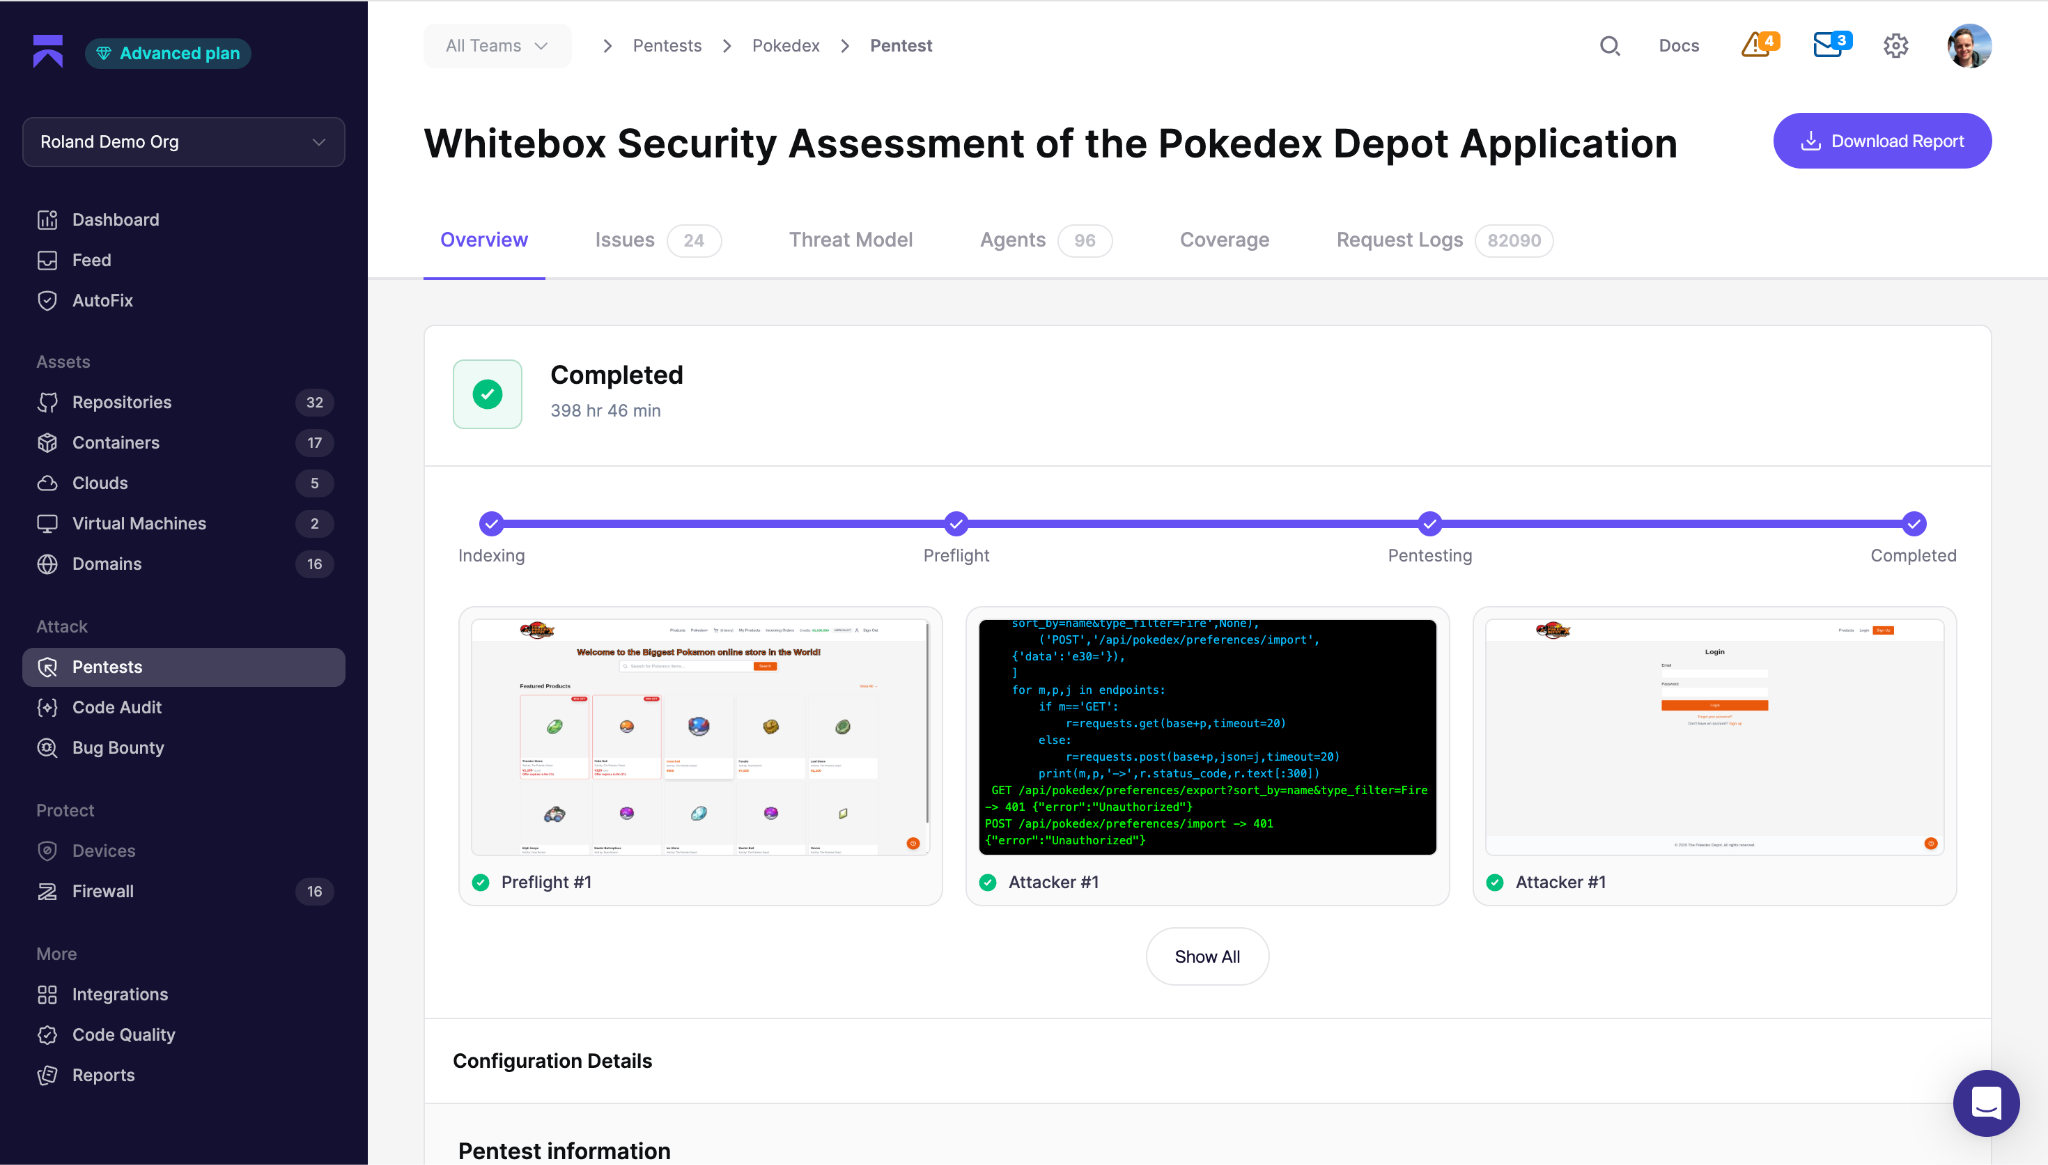
DAST testet Ihre Anwendung von außen und berichtet, was es per Mustererkennung finden kann. KI-Penetrationstests funktionieren strukturell anders. Aikido Attack setzt Hunderte von autonomen KI-Agenten ein, die sich wie echte Pentester verhalten, Ihre Angriffsfläche kartieren und die Funktionsweise Ihrer Anwendung analysieren. Die Agenten nutzen Schwachstellen aus, um deren tatsächliche Auswirkungen zu beweisen, und validieren jedes Ergebnis mit einem funktionierenden Proof-of-Concept. Separate Agenten nutzen jede gefundene Schwachstelle erneut aus, um deren Echtheit zu bestätigen, was den Aufwand für die Triage von False Positives reduziert, der die Bearbeitung von Pentest-Berichten erschweren kann.
Entscheidend für die Compliance ist, dass Aikido auditfähige SOC 2- und ISO 27001-Pentest-Berichte in Stunden statt in Wochen erstellt. Nachtests sind bis zu 90 Tage nach der Behebung enthalten, einschließlich der Erkennung von Umgehungen Ihrer Bugfixes.
Ein weiterer großer Unterschied ist der Umfang. Acunetix sagt Ihnen, was mit der laufenden Anwendung nicht stimmt. Aikido tut das auch und integriert zusätzlich SAST, um Probleme im Quellcode zu erkennen, die nie zur Laufzeit gelangen, SCA mit Erreichbarkeitsanalyse, um Ihnen zu zeigen, welche anfälligen Abhängigkeiten tatsächlich relevant sind, Container-Image-Scan, um CVEs vor dem Deployment zu kennzeichnen, und Malware-Erkennung, um Dinge zu erfassen, die über Nacht in npm auftauchen. Fixes laufen über AutoFix, das den PR für Sie öffnet. Ergebnisse werden an Jira, Slack oder dorthin geleitet, wo Ihr Team bereits arbeitet.
Ideal für: Teams, die eine Pentest-Abdeckung auf Enterprise-Niveau zusammen mit einem DAST auf Enterprise-Niveau benötigen, das die Funktionen von Acunetix und mehr abdeckt.
{{walkthrough}}
Burp Suite
Ein bekanntes manuelles Testwerkzeug. Burp Suite Professional bietet Ihnen einen Interception-Proxy, den Burp Scanner und ein großes Erweiterungs-Ökosystem. Seine Stärke liegt in der Flexibilität beim manuellen Penetrationstesting. Wenn Sie einen erfahrenen Sicherheitsingenieur haben, wird er zu Burp greifen.
Seine Einschränkung ist, dass es für einzelne Anwender und nicht für organisatorische Programme entwickelt wurde. Es bietet keine kontinuierliche Abdeckung von sich aus, es skaliert nicht über ein Anwendungsportfolio hinweg ohne erhebliches Scripting, und sein automatisierter Scanner erbt die gleichen strukturellen Grenzen bei der Geschäftslogik, die jedes DAST-Tool aufweist.
Ideal für: Einzelne Sicherheitsingenieure und kleine Teams, die manuelles Testing durchführen, aber nicht für Teams, die die tiefergehenden Analysefähigkeiten von automatisiertem Penetrationstesting benötigen.
Lesen Sie diesen Artikel über Burp Suite-Alternativen für einen tieferen Einblick.
StackHawk
StackHawk positioniert sich als DAST, das für CI/CD entwickelt wurde. Seine Ergebnisse erscheinen in Pull Requests, die GitHub Actions-Integration ist nativ, und das Scanning-Modell ist darauf ausgelegt, bei jedem Build ausgeführt zu werden, anstatt als Out-of-Band-Sicherheitsübung.
Der Kompromiss ist die Tiefe. StackHawk ist ein DAST-Produkt, was bedeutet, dass es die gleichen strukturellen Grenzen wie Acunetix bei der Geschäftslogik und komplexen Autorisierung erbt. Es bietet eine bessere Developer Experience als Acunetix, gehört aber zur gleichen Tool-Klasse.
Ideal für: Engineering-Teams, die DAST in ihre CI-Pipeline integrieren möchten, aber nicht für Teams, die Compliance-fähiges Penetrationstesting benötigen.
Invicti
Invicti ist das Enterprise-Produkt desselben Unternehmens, das Acunetix verwaltet. Es umfasst Funktionen, die Acunetix nicht bietet, wie automatische API-Erkennung und erweiterte Korrelation.
Die Haken sind die Beschaffungszeiten und die Tatsache, dass Invicti immer noch eine DAST-zentrierte Plattform ist. Sie erhalten ein besseres DAST als Acunetix, aber kein autonomes Penetrationstesting oder die breitere Abdeckung der Sicherheitslage, die eine moderne Plattform bietet.
Ideal für: Große Unternehmen, die bereits in Invicti-Tools investiert haben und den vollständigeren DAST-Funktionsumfang wünschen, aber nicht die richtige Wahl für Teams, die Penetrationstesting für Compliance benötigen.
Rapid7 (InsightAppSec)
Rapid7s InsightAppSec ist das DAST-Produkt in einem breiteren Sicherheitsportfolio, das Schwachstellenmanagement und Cloud-Sicherheitslage umfasst. Wenn Sie Rapid7 bereits für das Infrastruktur-Schwachstellenmanagement nutzen, bietet Ihnen die Hinzufügung von InsightAppSec eine integrierte Ansicht.
Das DAST selbst ist kompetent, aber unspektakulär. Es weist ähnliche Geschäftslogik-Einschränkungen wie andere reine DAST-Angebote auf und eine schwächere Developer-Workflow-Story als StackHawk oder Aikido Security.
Ideal für: Organisationen, die bereits auf die Rapid7-Plattform standardisiert sind, aber nicht die richtige Wahl für Teams, die modernes Penetrationstesting suchen.
FAQ
<script type="application/ld+json">
[
{
"@context": "https://schema.org",
"@type": "TechArticle",
"@id": "https://www.aikido.dev/blog/top-acunetix-alternatives#article",
"mainEntityOfPage": {
"@type": "WebPage",
"@id": "https://www.aikido.dev/blog/top-acunetix-alternatives"
},
"headline": "Top Acunetix alternatives for automated vulnerability scanning",
"description": "Acunetix is a DAST solution, but teams today need AI pentesting, attack surface monitoring, and automatic API discovery. Compare Aikido Security, Burp Suite, StackHawk, Invicti, and Rapid7 as Acunetix alternatives.",
"image": {
"@type": "ImageObject",
"url": "https://www.aikido.dev/blog/top-acunetix-alternatives/og.png",
"width": 1200,
"height": 630
},
"author": {
"@type": "Person",
"@id": "https://www.aikido.dev/authors/nicholas-thomson#person",
"name": "Nicholas Thomson",
"jobTitle": "Senior SEO & Growth Lead",
"url": "https://www.aikido.dev/authors/nicholas-thomson",
"worksFor": {
"@type": "Organization",
"name": "Aikido Security",
"url": "https://www.aikido.dev"
},
"sameAs": [
"https://www.linkedin.com/in/nicholas-thomson",
"https://x.com/nicholas-thomson"
]
},
"publisher": {
"@type": "Organization",
"@id": "https://www.aikido.dev#organization",
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"logo": {
"@type": "ImageObject",
"url": "https://www.aikido.dev/logo.png"
}
},
"datePublished": "2026-07-24T00:00:00+00:00",
"dateModified": "2026-07-24T00:00:00+00:00",
"wordCount": 2100,
"timeRequired": "PT9M",
"inLanguage": "en",
"keywords": [
"Acunetix alternatives",
"DAST",
"dynamic application security testing",
"AI pentesting",
"automated penetration testing",
"vulnerability scanning",
"application security",
"SOC 2 pentesting",
"ISO 27001 pentesting",
"API security testing",
"attack surface monitoring",
"Aikido Security",
"Burp Suite",
"StackHawk",
"Invicti",
"Rapid7 InsightAppSec",
"OWASP Top 10",
"IDOR",
"business logic testing"
],
"about": [
{
"@type": "SoftwareApplication",
"name": "Acunetix",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Web",
"url": "https://www.acunetix.com"
},
{
"@type": "Thing",
"name": "Dynamic Application Security Testing",
"sameAs": "https://en.wikipedia.org/wiki/Dynamic_application_security_testing"
},
{
"@type": "Thing",
"name": "Penetration testing",
"sameAs": "https://en.wikipedia.org/wiki/Penetration_test"
}
],
"mentions": [
{
"@type": "SoftwareApplication",
"name": "Aikido Security",
"applicationCategory": "SecurityApplication",
"url": "https://www.aikido.dev"
},
{
"@type": "SoftwareApplication",
"name": "Burp Suite",
"applicationCategory": "SecurityApplication",
"url": "https://portswigger.net/burp"
},
{
"@type": "SoftwareApplication",
"name": "StackHawk",
"applicationCategory": "SecurityApplication",
"url": "https://www.stackhawk.com"
},
{
"@type": "SoftwareApplication",
"name": "Invicti",
"applicationCategory": "SecurityApplication",
"url": "https://www.invicti.com"
},
{
"@type": "SoftwareApplication",
"name": "Rapid7 InsightAppSec",
"applicationCategory": "SecurityApplication",
"url": "https://www.rapid7.com/products/insightappsec/"
},
{
"@type": "Thing",
"name": "SOC 2",
"sameAs": "https://en.wikipedia.org/wiki/System_and_Organization_Controls"
},
{
"@type": "Thing",
"name": "ISO 27001",
"sameAs": "https://en.wikipedia.org/wiki/ISO/IEC_27001"
},
{
"@type": "Thing",
"name": "PCI DSS",
"sameAs": "https://en.wikipedia.org/wiki/Payment_Card_Industry_Data_Security_Standard"
},
{
"@type": "Thing",
"name": "OWASP Top 10",
"sameAs": "https://owasp.org/www-project-top-ten/"
}
],
"speakable": {
"@type": "SpeakableSpecification",
"cssSelector": [
".article-headline",
".article-tldr"
]
}
},
{
"@context": "https://schema.org",
"@type": "ItemList",
"@id": "https://www.aikido.dev/blog/top-acunetix-alternatives#alternatives-list",
"name": "Top Acunetix alternatives for automated vulnerability scanning",
"description": "Ranked list of Acunetix alternatives for teams that need AI pentesting alongside DAST.",
"numberOfItems": 5,
"itemListOrder": "https://schema.org/ItemListOrderDescending",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"description": "Enterprise-grade DAST with attack surface monitoring and automatic API discovery, plus AI pentesting with hundreds of autonomous agents that produce audit-ready SOC 2 and ISO 27001 reports."
},
{
"@type": "ListItem",
"position": 2,
"name": "Burp Suite",
"url": "https://portswigger.net/burp",
"description": "Industry-standard manual security testing tool with an interception proxy, automated scanner, and large extension ecosystem. Built for individual practitioners."
},
{
"@type": "ListItem",
"position": 3,
"name": "StackHawk",
"url": "https://www.stackhawk.com",
"description": "DAST built for CI/CD with native GitHub Actions integration and pull request findings. Same structural DAST limits on business logic."
},
{
"@type": "ListItem",
"position": 4,
"name": "Invicti",
"url": "https://www.invicti.com",
"description": "Enterprise-tier DAST from the same company as Acunetix. Adds automatic API discovery and advanced correlation but remains DAST-centric without autonomous pentesting."
},
{
"@type": "ListItem",
"position": 5,
"name": "Rapid7 InsightAppSec",
"url": "https://www.rapid7.com/products/insightappsec/",
"description": "DAST product within Rapid7's broader security portfolio spanning vulnerability management and cloud posture. Competent DAST with weaker developer workflow integration."
}
]
},
{
"@context": "https://schema.org",
"@type": "FAQPage",
"@id": "https://www.aikido.dev/blog/top-acunetix-alternatives#faq",
"mainEntity": [
{
"@type": "Question",
"name": "Is DAST enough for compliance?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Not for most standards that require pentesting evidence. SOC 2, ISO 27001, and PCI DSS specifically call for penetration testing, which requires reasoning about application behavior in ways DAST doesn't do. A DAST report can be one input, but on its own it isn't a pentest, and auditors know the difference."
}
},
{
"@type": "Question",
"name": "Can automated tools replace human pentesters?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Traditional automated tools like DAST can't. They match against known signatures and can't reason about your application. AI pentesting is a different category: autonomous agents that plan, reason, and chain exploits at machine speed, then validate with proof-of-concepts. The 2026 model is autonomous agents for breadth and continuous coverage, humans for the highest-stakes validation."
}
},
{
"@type": "Question",
"name": "How does Acunetix pricing work?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Acunetix licenses by Fully Qualified Domain Name (FQDN). Each subdomain is a separate FQDN, so license count scales with infrastructure sprawl rather than application count. All prices are quote-based on Acunetix's own site."
}
},
{
"@type": "Question",
"name": "What's the difference between Acunetix and Acunetix 360?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Acunetix is the standalone product. Acunetix 360 (formerly Netsparker Enterprise) adds gRPC API testing, reusable authentication profiles, and other capabilities missing from the base product. They're often treated as one product in marketing but they're separately licensed."
}
}
]
},
{
"@context": "https://schema.org",
"@type": "BreadcrumbList",
"@id": "https://www.aikido.dev/blog/top-acunetix-alternatives#breadcrumb",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Home",
"item": "https://www.aikido.dev"
},
{
"@type": "ListItem",
"position": 2,
"name": "Blog",
"item": "https://www.aikido.dev/blog"
},
{
"@type": "ListItem",
"position": 3,
"name": "Top Acunetix alternatives for automated vulnerability scanning",
"item": "https://www.aikido.dev/blog/top-acunetix-alternatives"
}
]
}
]
</script>


