

Entwicklungsteams liefern dank KI-gestützter Programmierung schneller denn je. Funktionen, deren Entwicklung früher Wochen dauerte, können nun innerhalb weniger Tage bereitgestellt werden. Die Sicherheitstests laufen jedoch weiterhin nach dem alten Zeitplan ab. Im Bericht „State of AI in Pentesting 2026“ von Aikido haben wir festgestellt, dass 76 % der Unternehmen wöchentlich oder noch häufiger wesentliche Änderungen in der Produktion umsetzen, während nur 21 % die Sicherheit bei jedem Release überprüfen.
Katie Norton, Senior Research Manager bei IDC, fasste es so zusammen.
„Traditionelle Penetrationstests basierten auf periodischen Bewertungen, aber die moderne Softwarebereitstellung erfolgt nicht mehr nach einem periodischen Zeitplan. Da die Entwicklungsgeschwindigkeit zunimmt, insbesondere bei der KI-gestützten Softwareentwicklung, müssen sich Sicherheitstests zunehmend näher an den Release-Zyklus selbst annähern.“
Da Angreifer mittlerweile über KI verfügen, müssen Unternehmen stets auf der Hut sein. Die herkömmliche Herangehensweise wäre, die Sicherheitsausgaben zu erhöhen. Was aber, wenn die bessere Lösung darin besteht, die Art und Weise, wie wir diese Mittel einsetzen, zu überdenken?
KI-Penetrationstests Da die Tests in dem Tempo durchgeführt werden können, in dem die Teams neue Versionen veröffentlichen, und dank des richtigen Preismodells lassen sich „ KI-Penetrationstests “ einfacher planen und budgetieren als manuelle Penetrationstests. Die Teams haben mehr Kontrolle darüber, wofür ihr Testbudget verwendet wird.
Mehr Code = mehr Risiko
KI-basierte Programmierwerkzeuge haben die Entwicklung und Bereitstellung von Software beschleunigt. GitHub gab kürzlich bekannt, dass die Zahl der monatlichen Commits auf der Plattform von 1,4 Milliarden im April 2026 auf 2,9 Milliarden im August gestiegen ist. Im Jahr 2023 lag die Zahl der monatlichen Commits noch bei nur etwa einer halben Milliarde pro Monat.
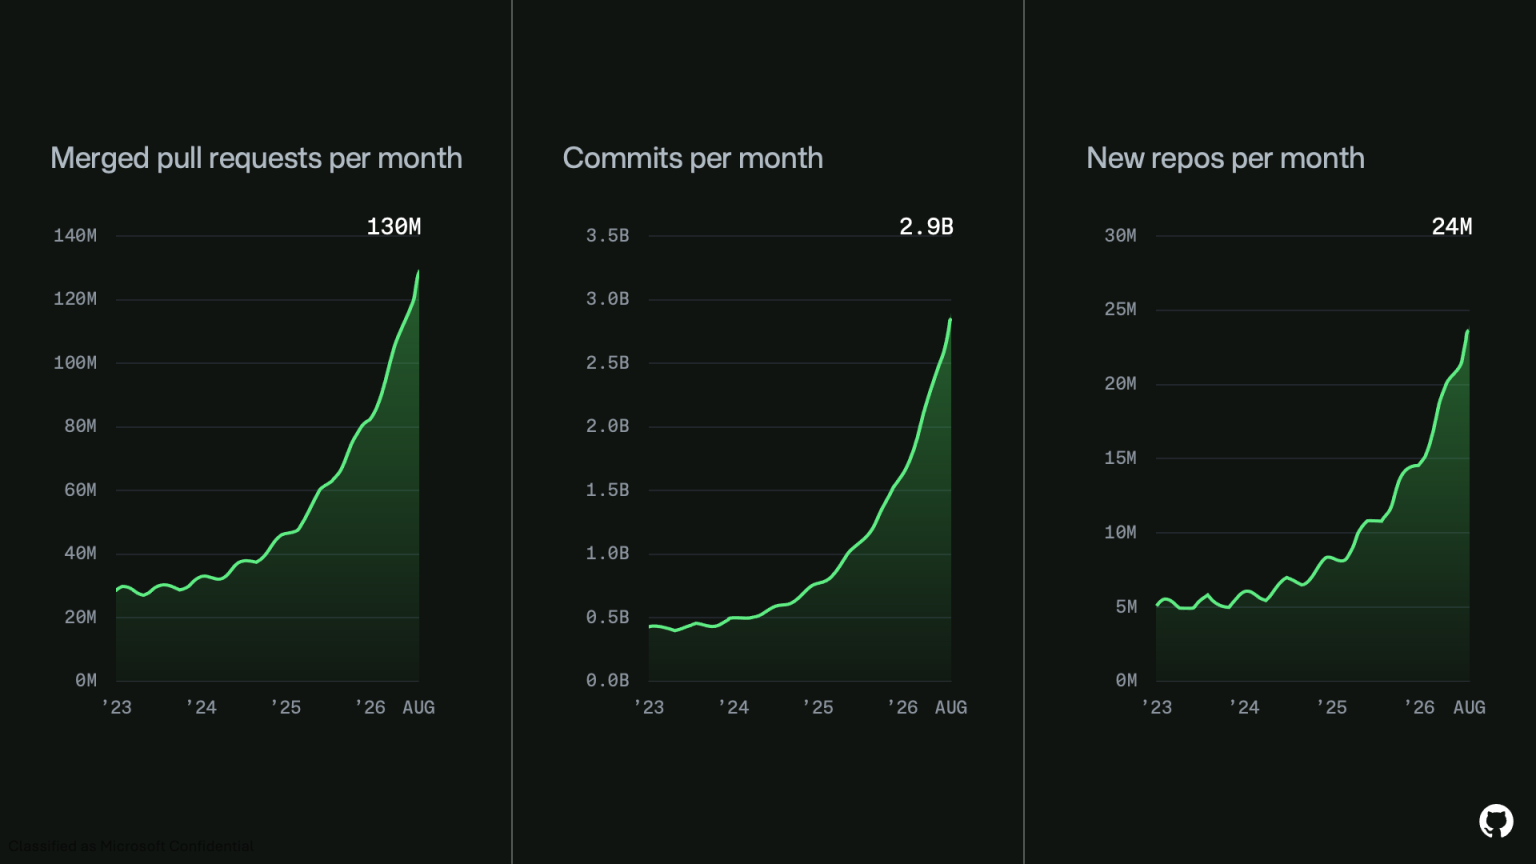
Jeder neue Endpunkt oder jede architektonische Änderung kann eine Sicherheitslücke mit sich bringen, und obwohl sich die Situation verbessert, verursachen KI-Codierungsagenten nach wie vor eine Vielzahl von Sicherheitslücken, wie beispielsweise fehlerhafte Zugriffskontrollen und Mängel in der Geschäftslogik.
KI verändert auch die Möglichkeiten von Angreifern, und diese nutzen öffentlich bekannte Schwachstellen schneller aus als früher. Die von a16z erstellte „Zero Day Clock“-Grafik zeigt, dass der Anteil der ausgenutzten CVEs, die Angreifer am Tag der Offenlegung oder bereits davor ausnutzen, von nur 18,7 % im Jahr 2018 auf 53,6 % im Jahr 2025 gestiegen ist. Der Wert für 2026 liegt zum Zeitpunkt der Erstellung dieses Artikels bei sehr hohen 86,7 %.

Ich möchte nicht klischeehaft klingen, aber da Code schneller denn je veröffentlicht wird und Angreifer durch KI überfordert sind, können es sich Teams nicht leisten, bei der Sicherheit ins Hintertreffen zu geraten.
Manuelle Penetrationstests sind vorhersehbar, aber kostspielig
Während sich die Welt der Softwareentwicklung im Wandel befindet, sind die Zeitpläne für Penetrationstests weitgehend unverändert geblieben. Viele Programme führen nach wie vor ein- oder zweimal im Jahr eine umfassende Prüfung durch, sodass der Großteil dessen, was zwischen den Penetrationstests in Produktion geht, ungetestet bleibt. In unserem Bericht „State of AI in Pentesting“ äußerten 79 % der Befragten die Sorge, dass zwischen den geplanten Tests eingeführte Schwachstellen übersehen werden könnten (was angesichts der hohen Release-Frequenz durchaus nachvollziehbar ist!).
Ein im Rahmen eines Festpreisvertrags durchgeführter manueller Test wird mit einem Kostenvoranschlag versehen, sodass die Finanzabteilung die Kosten bereits vor Beginn der Arbeiten kennt. Da jedoch jede zusätzliche Anwendung oder jeder zusätzliche Test mehr Zeit von erfahrenen Testern in Anspruch nimmt, bedeutet eine Verdopplung der Testhäufigkeit in der Regel, dass ein deutlich höheres Budget beantragt werden muss. Sicherheitsteams sehen sich daher unter Umständen gezwungen, den Testumfang einzuschränken, indem sie sich auf die wenigen Anwendungen beschränken, die mit ihrem festen Budget realistisch abgedeckt werden können.
Yolanda Amorim, Application Security Manager bei Believe, erklärte, warum dieses Modell nicht skalierbar ist.
„Wenn Sie die Sicherheit über mehrere Regionen und Teams hinweg verwalten, können Sie Penetrationstests nicht einfach durch das Hinzuziehen weiterer Tester skalieren. Dieses Modell versagt, sobald das Unternehmen schneller wächst als Ihre Fähigkeit, Einsätze zu planen.“
Der Versuch, mehr Penetrationstests durchzuführen, um mit der immer schnelleren Codeentwicklung Schritt zu halten, wird … nun ja, unmöglich. Etwa 42 % der Teams verschieben Wiederholungstests aus Kosten- oder Termingründen, und nur 40 % führen nach einer Fehlerbehebung umgehend einen Wiederholungstest durch. Ein Team, das den Wiederholungstest auslassen musste, geht davon aus (sprich: hofft), dass die Fehlerbehebung funktioniert hat.
Ohne Ihr Budget zu erhöhen, erhalten Sie mit „ KI-Penetrationstests “ einen umfassenderen Versicherungsschutz.
KI-Penetrationstests bricht den Zusammenhang zwischen dem Umfang der Tests und der Anzahl der Tester-Stunden, die Sie sich leisten können. KI-Penetrationstests überträgt einen Großteil jeder Prüfung an KI-Agenten. Diese erfassen die Angriffsfläche einer Anwendung und überprüfen jede potenzielle Schwachstelle durch eine tatsächliche Ausnutzung, bevor sie in den Bericht aufgenommen wird.
Die Verlagerung dieser Arbeit von Menschen auf Agenten hat sowohl:
- senkt die Kosten pro Test
- verkürzt die Dauer des Tests
Jeder Test kostet weniger, da die Agenten die Arbeit übernehmen, die früher durch abrechenbare Tester-Stunden abgedeckt wurde, und sie Angriffspfade parallel durcharbeiten. Auch wenn dies je nach Standort und Anwendung stark variiert, zeigen unsere internen Vergleichstests, dass die Kosten für einen Pentest mit vollem Umfang auf weniger als die Hälfte des Preises eines von Menschen durchgeführten Pentests sinken.
Agenten liefern die Ergebnisse zudem innerhalb weniger Stunden, während ein manueller Test im Durchschnitt 2,6 Wochen dauert – wobei die Wartezeit bis zum Start des Tests und die zusätzliche Zeit für Wiederholungstests noch nicht einmal mitgerechnet sind.
Das Ziel besteht nicht darin, jeden von Menschen durchgeführten Penetrationstest zu ersetzen. Von Spezialisten durchgeführte Prüfungen spielen nach wie vor eine wichtige Rolle, insbesondere bei komplexen Systemen und hohen Sicherheitsanforderungen. KI-basierte Penetrationstests sollten ebenso wie von Menschen durchgeführte Penetrationstests von Ihren Sicherheitsexperten durchgeführt werden.
KI-Penetrationstests ändert die Kosten für jeden Test
Geringere Kosten und kürzere Durchlaufzeiten machen wiederholte Tests praktikabel. Der Großteil des Aufwands für die Planung und Beauftragung eines Projekts entfällt, sodass Teams kleinere, gezielte Tests durchführen können, sobald eine Änderung dies erfordert.
Das Letzte, was ein Sicherheitsverantwortlicher braucht, ist, die hohen Kosten herkömmlicher Penetrationstests durch eine unvorhersehbare Rechnung für KI-gestützte Tests zu ersetzen. Mit „ Aikido “ werden die Kosten für jede Prüfung bereits vor Testbeginn festgelegt. Laufende Tests werden mit einer Kostenprognose und Ausgabenkontrollen bereitgestellt, sodass Teams On-Demand-Tests erhalten und die Finanzabteilung die Kosten genehmigen kann. Ein Budget, das früher nur die jährlichen Prüfungen für einige Ihrer kritischen Anwendungen abdeckte, reicht nun für einen wesentlich größeren Teil Ihrer Infrastruktur aus.
KI-Tests in dem Tempo, das Ihre Anwendungen erfordern
Verschiedene Anwendungen unterscheiden sich hinsichtlich ihres Risikograds und der Häufigkeit ihrer Änderungen. Eine kundenorientierte Anwendung mit täglichen Updates stellt ganz andere Testanforderungen als ein internes Tool, das zweimal im Jahr aktualisiert wird. In herkömmlichen Penetrationstest-Programmen werden sie jedoch oft nach ähnlichen Zeitplänen behandelt.
KI-Penetrationstests Dies macht den Übergang zu einer risikobasierten Teststrategie praktischer, bei der Unternehmen sowohl den Umfang als auch die Häufigkeit der Tests anhand der wichtigsten Aspekte festlegen. Sicherheitsteams erhalten mehr Flexibilität bei der Zuweisung ihres Budgets und können so eine optimale Abdeckung erzielen.
Ein möglicher Ansatz besteht darin, Anwendungen nach ihrer geschäftlichen Bedeutung und ihrer Änderungshäufigkeit zu sortieren.
- Kronjuwelen, die häufig geändert werden, durchlaufen zunächst eine umfassende KI-Basisbewertung, gefolgt von schrittweisen Tests der sicherheitsrelevanten Änderungen.
- Anwendungen mit geringerem Risiko, die nur selten geändert werden, halten sich in der Regel an einen jährlichen KI-Penetrationstest als dokumentierte Basis.
Und natürlich würden Sie die Korrekturen in beiden Gruppen erneut testen.
Wichtig ist jedoch, dass häufigere Tests nicht zwangsläufig bedeuten, dass ständig alles getestet werden muss. Das Ziel besteht darin, das richtige Gleichgewicht zwischen Abdeckung, Häufigkeit, Risiko und Kosten zu finden, das für das Unternehmen am besten geeignet ist.
Budgetplanung für kontinuierliches Penetrationstesten
Was aber, wenn Sie noch einen Schritt weiter gehen und jede risikobehaftete Änderung an der Anwendung testen möchten? Angesichts der Geschwindigkeit und der Kosten von KI-Penetrationstests ist es tatsächlich machbar, jede Anwendung kontinuierlich zu testen. Continuous KI-Penetrationstests testet eine Anwendung erneut, sobald sich ihr Code ändert, sodass die Sicherheitsüberprüfung auch zwischen den vollständigen Bewertungen mit den Releases Schritt hält.
Jeden Commit zu testen, würde das Budget verschwenden, da die meisten Änderungen – wie beispielsweise eine neue Schaltflächenfarbe – keinen Einfluss auf die Angriffsfläche haben. Bei einem gut konzipierten kontinuierlichen Testverfahren wird jede Änderung zunächst geprüft und ein Test erst dann gestartet, wenn die Änderung sicherheitsrelevant ist. Die Kosten richten sich dann nach dem Umfang der sicherheitsrelevanten Änderungen.
Teams können ihre Planung auf kontinuierliche Tests ausrichten, wenn das Tool vor der Aktivierung eine Prognose anzeigt und die Kosten pro Testeinheit angibt. Durch die Kontrolle darüber, wie oft die Tests ausgeführt werden, bleibt diese Prognose realistisch, und dank Ausgabenobergrenzen kann auch ein arbeitsreiches Entwicklungsquartal keine unerwarteten Kosten verursachen.
Aikido So funktioniert Infinite. Auf der Preisseite wird eine jährliche Kostenschätzung angezeigt, die auf der jüngsten Git-Aktivität basiert, und jeder von Infinite gestartete Agent hat einen festen Preis in Form von Guthaben. Teams können wählen, ob Infinite bei jedem Deployment oder nach einem festgelegten Zeitplan Tests durchführt. Die Ausführungen werden von einem Prepaid-Guthabenkonto abgebucht, sodass später keine unerwarteten Belastungen auf der Kreditkarte anfallen.
Weitere Informationen zur Funktionsweise des „Change-Aware Testing“ finden Sie in den Anforderungen von „ kontinuierliches Penetrationstesten “.
Mehr Flexibilität sollte nicht auf Kosten der Haushaltskontrolle gehen
Die hohen Kosten herkömmlicher Penetrationstests gegen eine unvorhersehbare Rechnung für KI-Tests einzutauschen, würde Sicherheitsverantwortlichen ein neues Problem bei der Budgetplanung bereiten. Wir bei Aikido sind der Meinung, dass die Vorhersehbarkeit der Kosten von Anfang an Teil der Preisgestaltung von KI-Penetrationstests sein sollte.
James Berthoty, Gründer und Analyst bei Latio, ist der Ansicht, dass KI kontinuierliches Testen für mehr Teams zugänglich macht.
„KI trägt wesentlich dazu bei, den Traum von ‚ kontinuierliches Penetrationstesten ‘ für Teams zu verwirklichen. Da sie nicht mehr gezwungen sind, bei der Planung umfassender Projekte kostspielige Kompromisse einzugehen, können sie aussagekräftige Tests genauso schnell durchführen, wie sie Code ausliefern.“
Wenn Teams bereits vor der Durchführung wissen, wie viel jeder Test kosten wird, können sie jeden Dollar des Pentest-Budgets gezielt für die Anwendungen und Änderungen einsetzen, bei denen dies erforderlich ist.


