

Führen Sie Penetrationstests für Ihre iOS- und Android-Apps durch
Autonome KI-Agenten melden sich bei Ihrer App an und testen sie so, wie es ein Angreifer tun würde. Führen Sie Android und iOS im selben Penetrationstest zusammen mit dem gemeinsamen Backend aus und erhalten Sie die Ergebnisse in einem einzigen, auditfähigen PDF-Bericht.


Was ist „Mobile KI-Penetrationstests “?
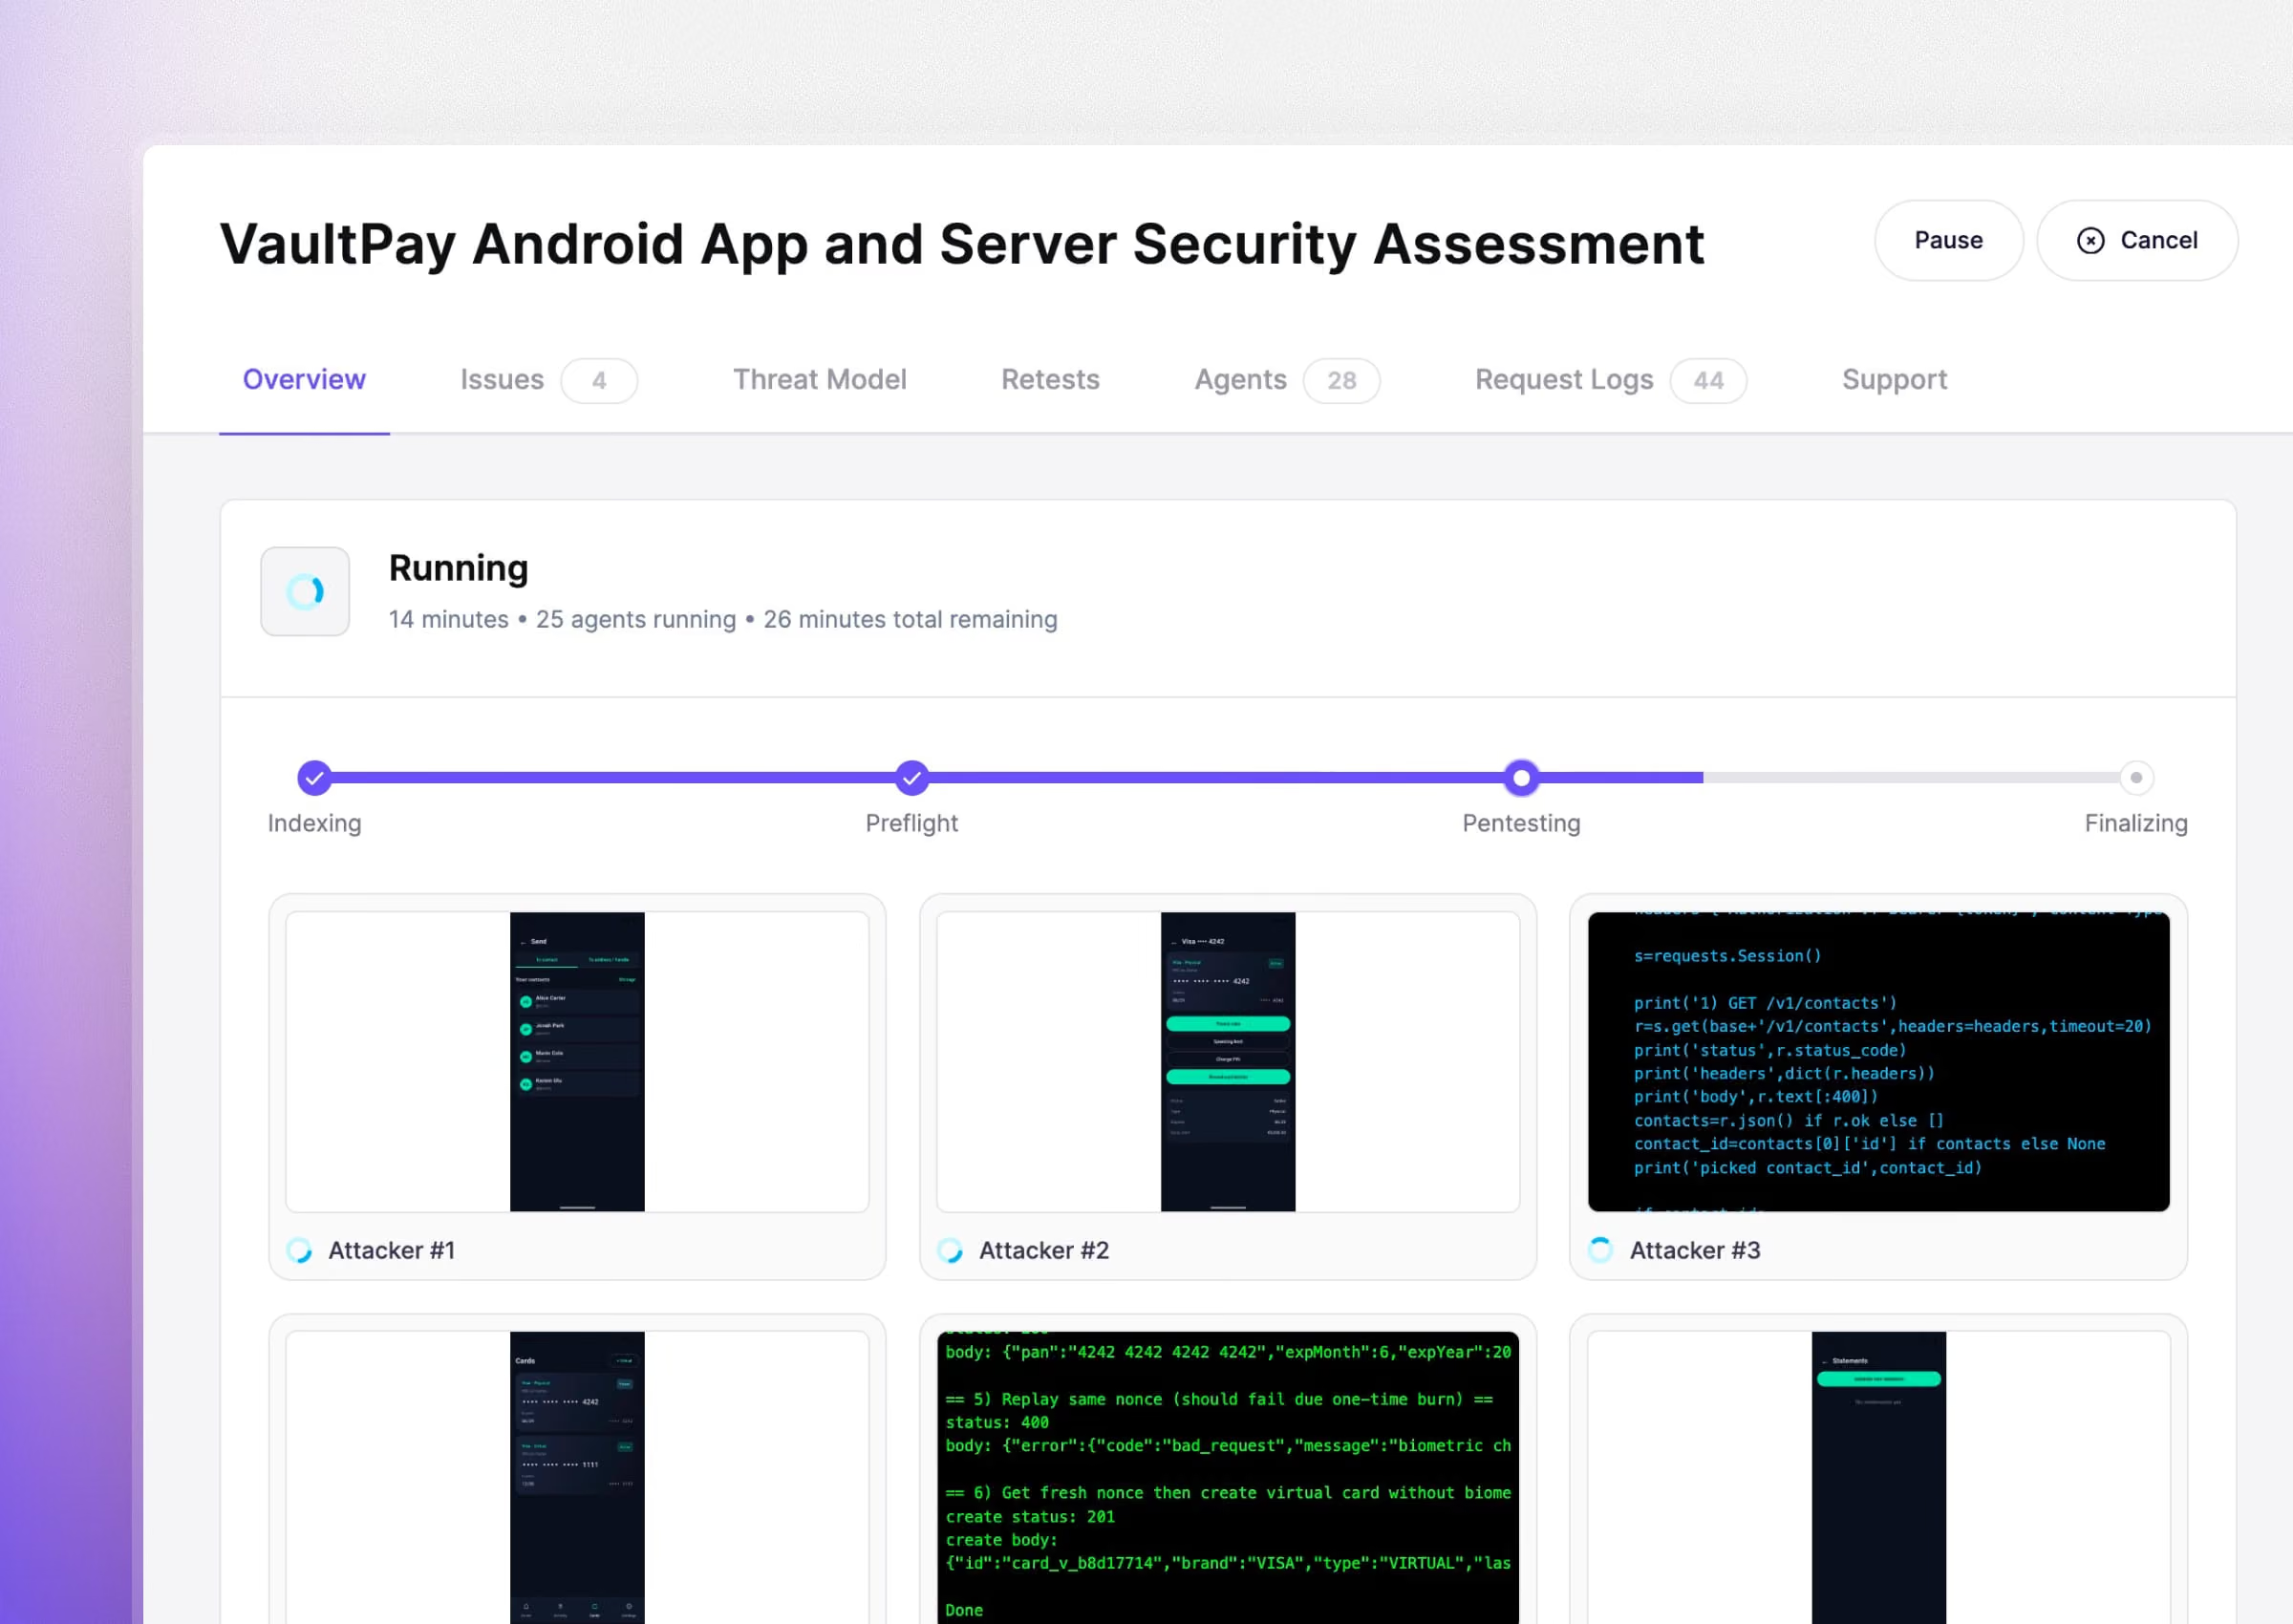
Agenten bedienen die App wie ein Mensch
Die Tester installieren Ihre Android- oder iOS-Version, melden sich mit Ihren Testbenutzern an und nutzen die App wie ein echter Nutzer, bevor sie sie von innen heraus angreifen.
Testet sowohl die App als auch das Backend
Viele Fehler in mobilen Apps treten dort auf, wo die App mit ihrem Backend kommuniziert. „ Aikido “ testet beides, und durch die Einbindung des Backend-Codes wird die API-Abdeckung verbessert.
Jeder Fund wird belegt
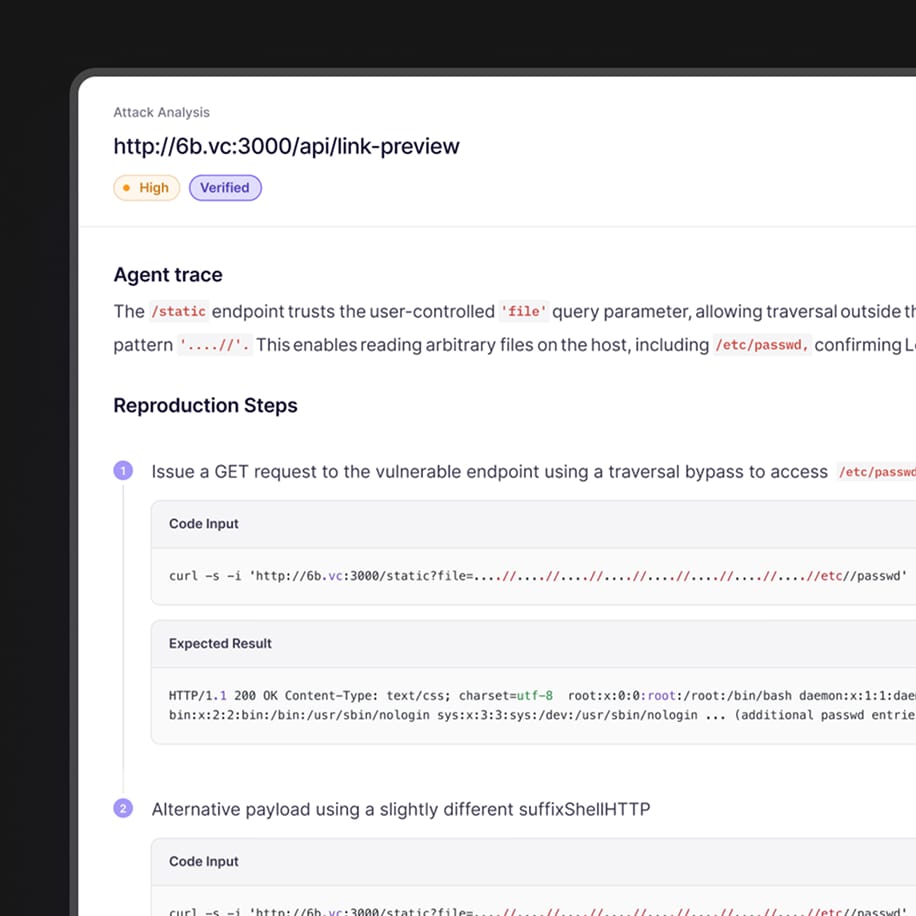
Jede Schwachstelle wird ausgenutzt, um ihre Echtheit zu bestätigen, und mit entsprechenden Reproduktionsschritten bereitgestellt.
Android-Pentest in 5 Min. starten
Erkennen, exploiten und validieren Sie Schwachstellen in Ihrer Android-Anwendung auf Abruf.
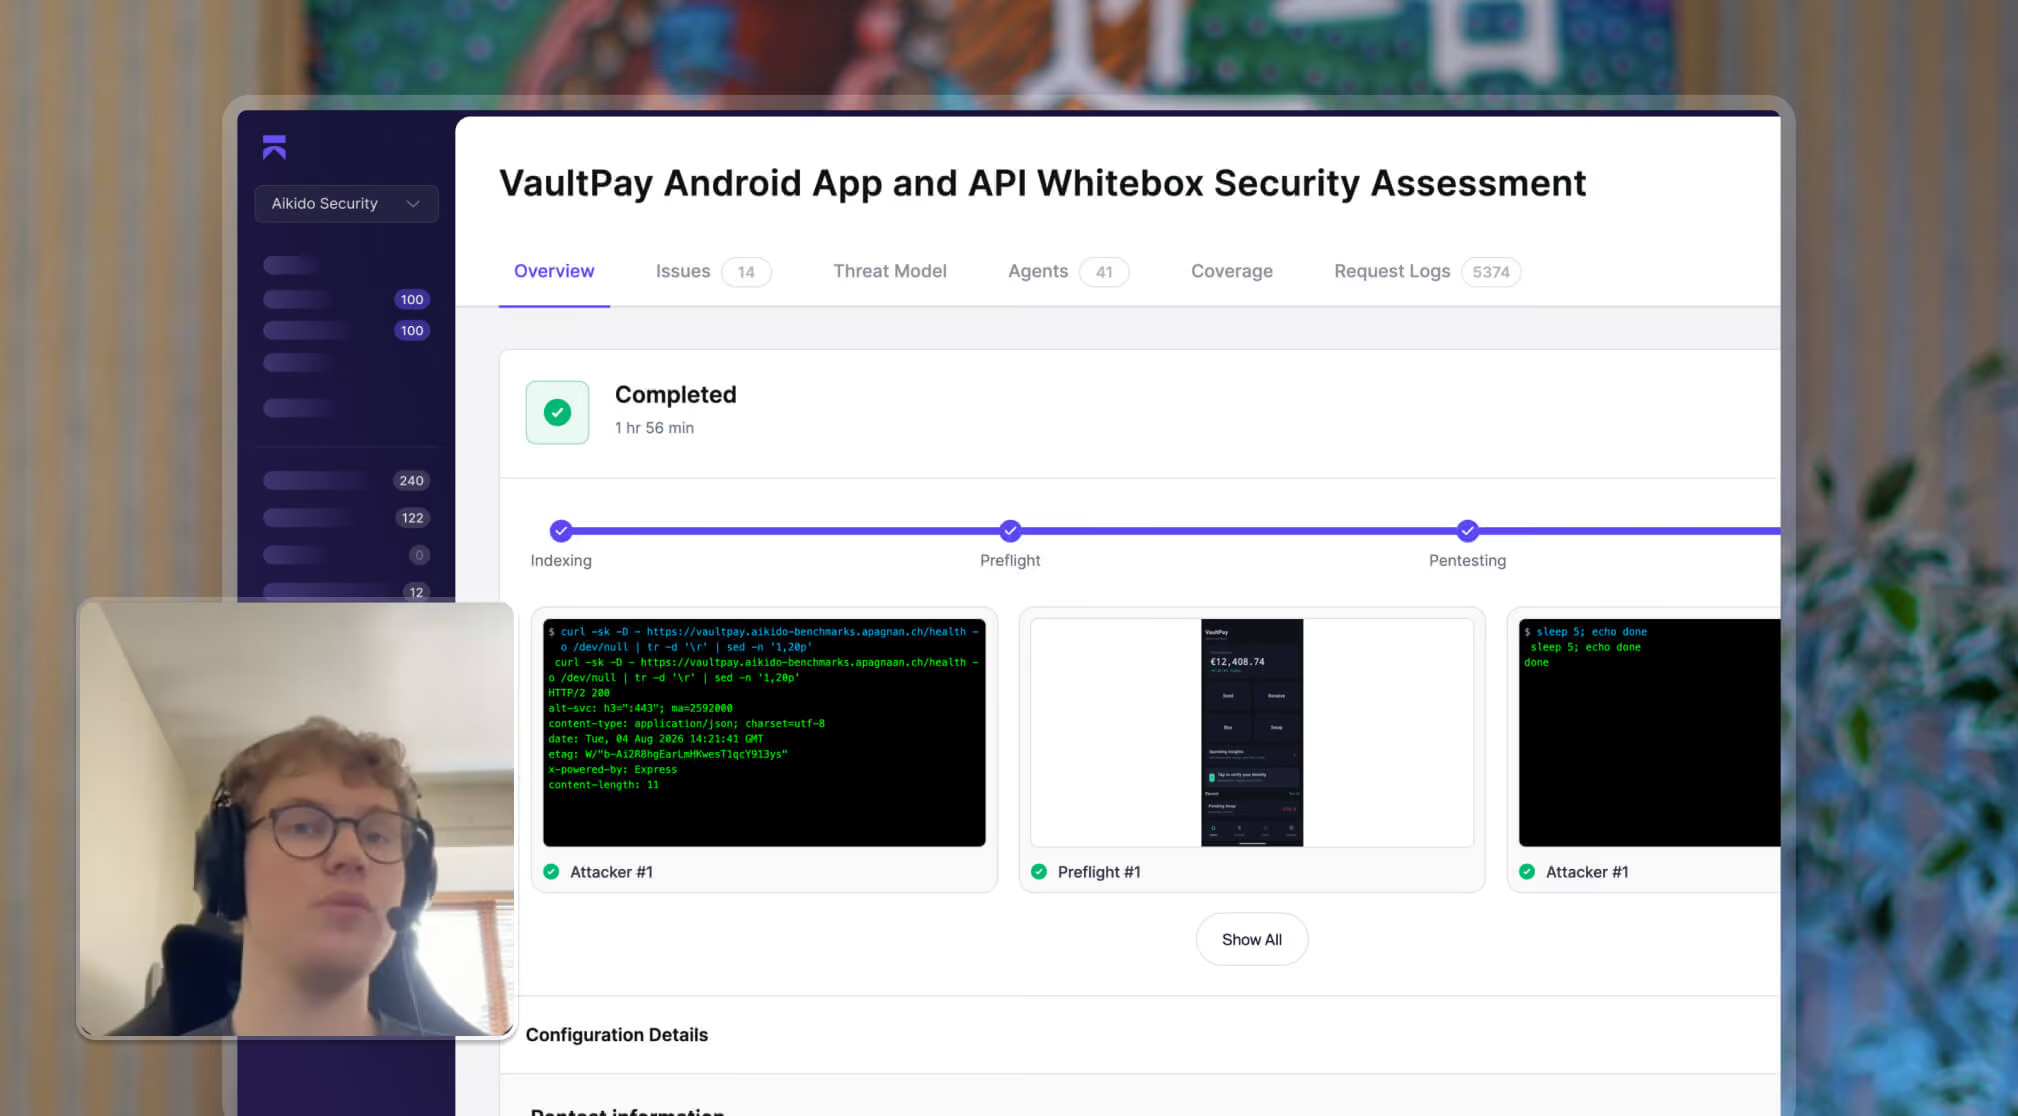
Aikido in Aktion erleben
Geben Sie Ihre geschäftliche E-Mail-Adresse ein, um das Video anzusehen
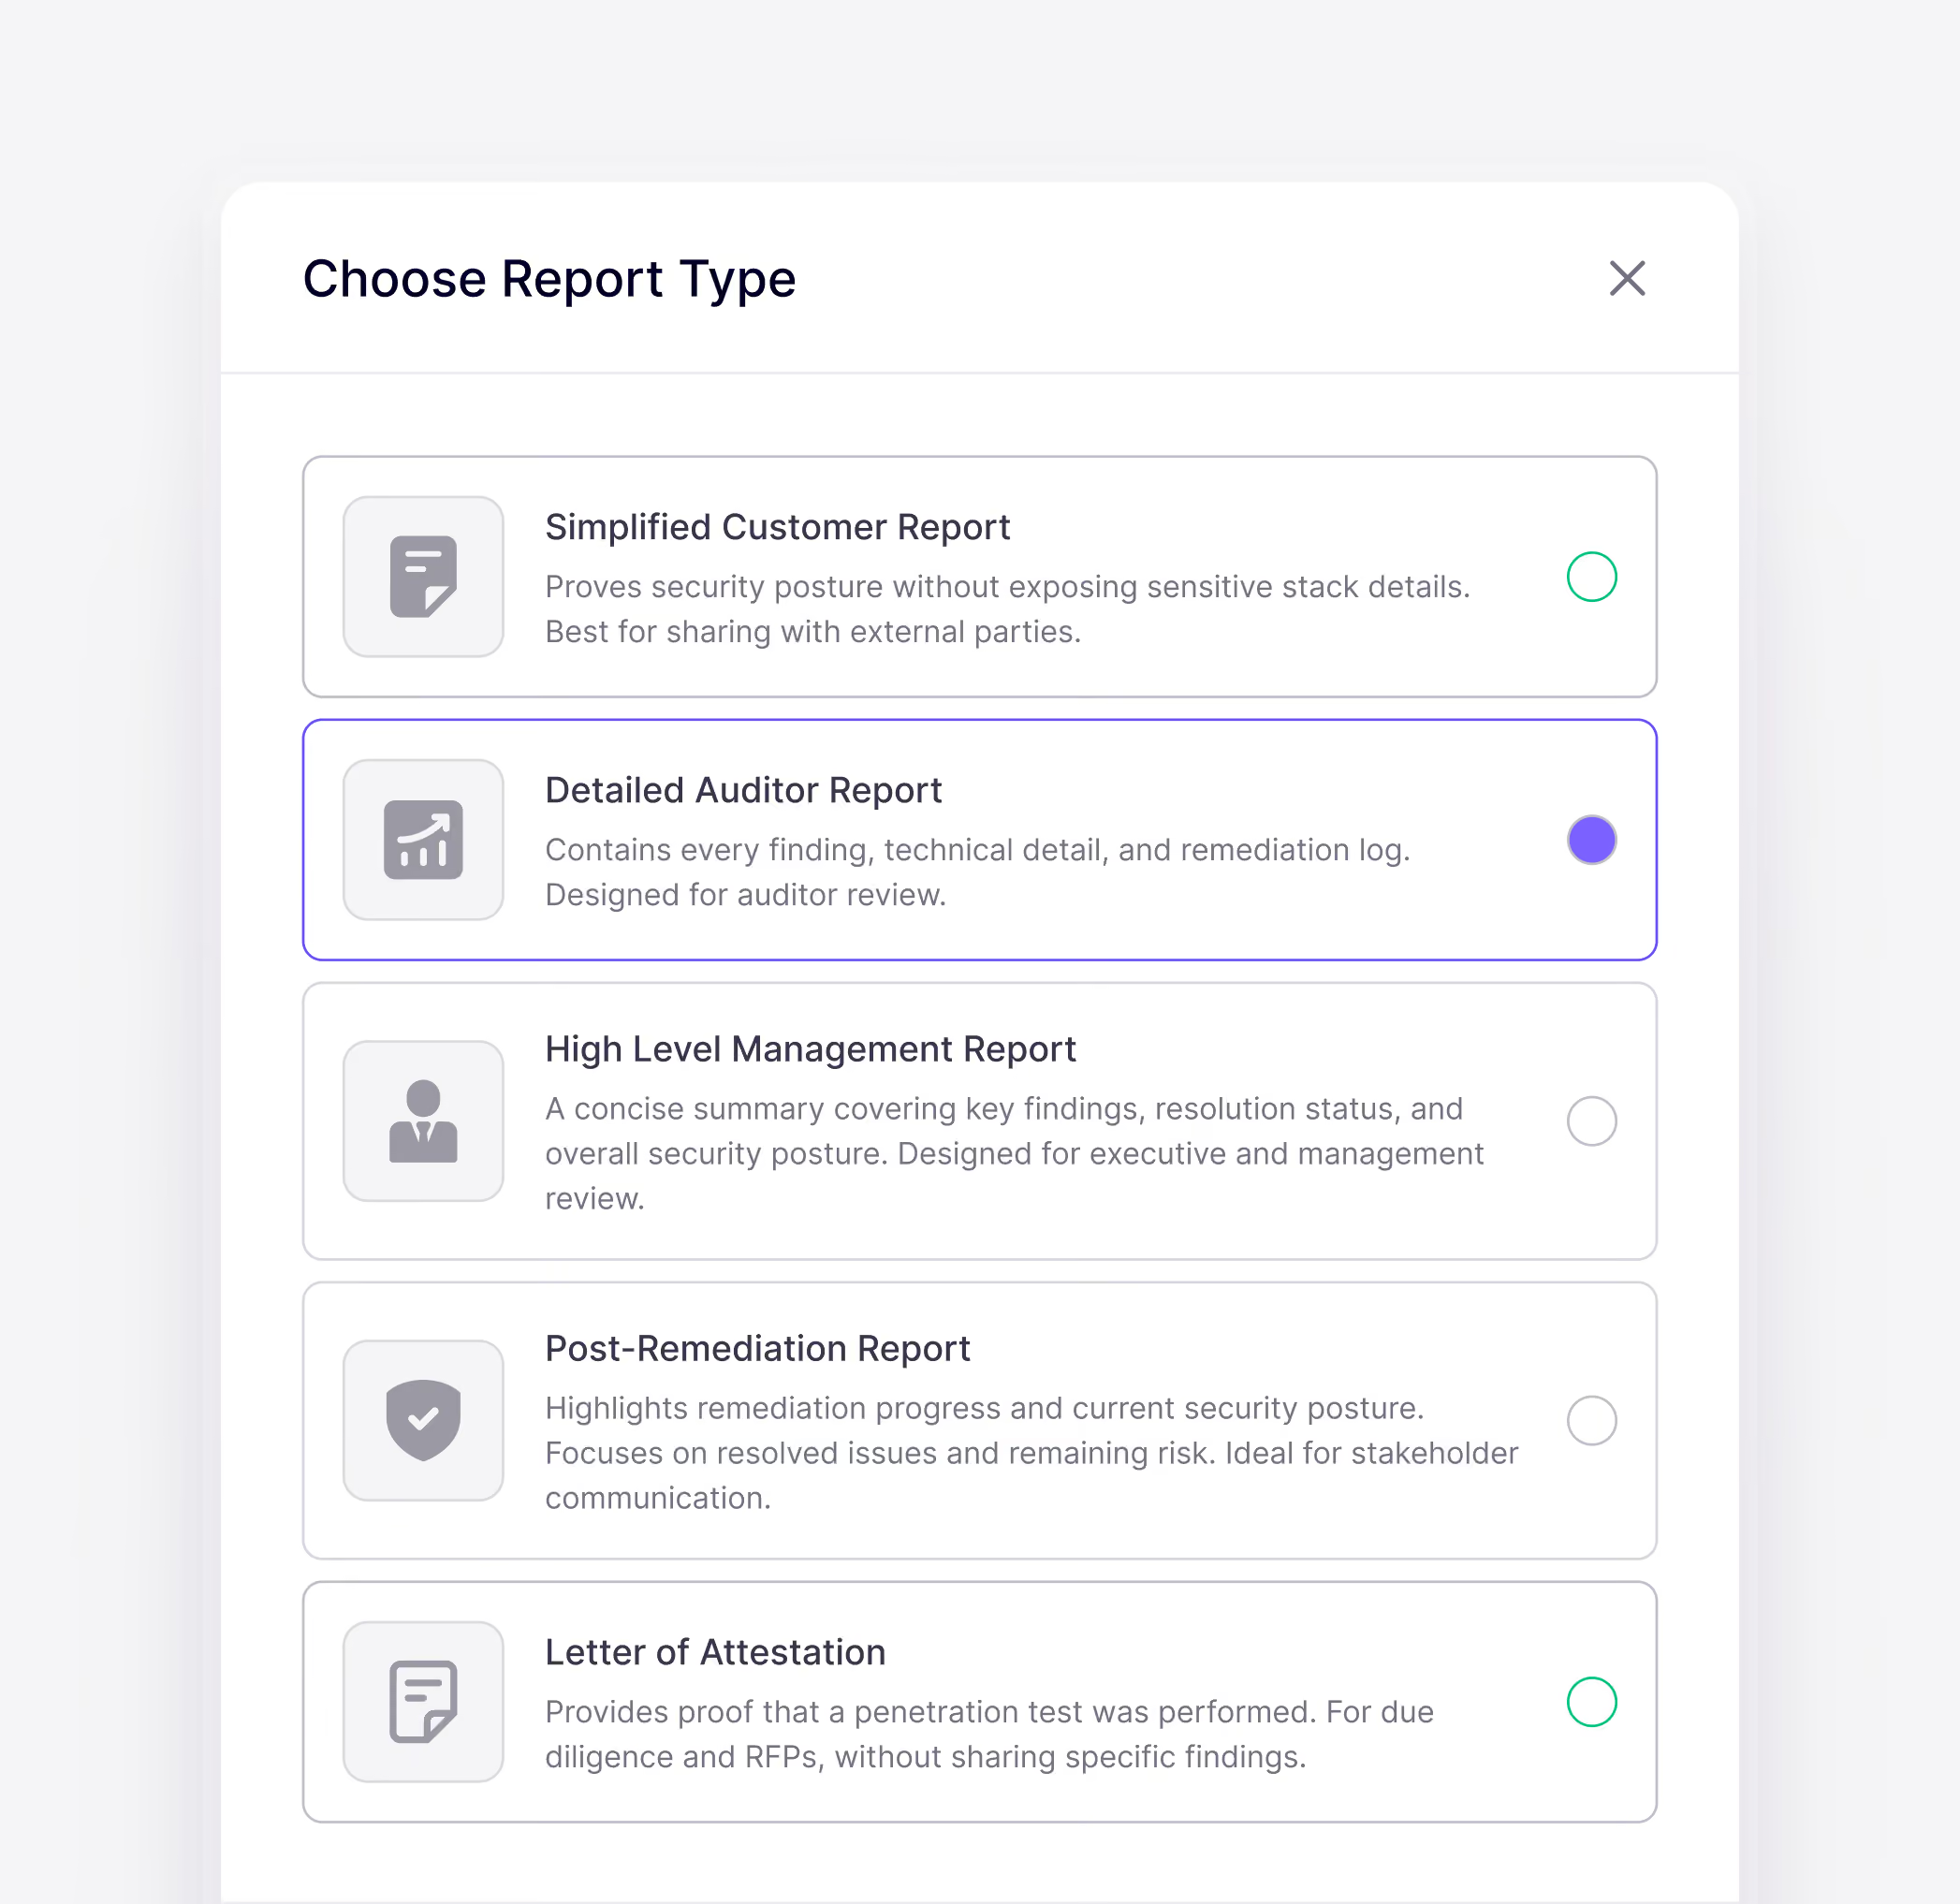
Erstellen Sie den passenden Bericht für jede Zielgruppe.
Unsere Engine automatisiert die Sicherheitsanalyse unter Verwendung derselben Methoden, auf die auch professionelle Penetrationstester vertrauen. Bei mobilen Penetrationstests werden dieselben Berichtstypen erstellt wie bei unseren Web-Penetrationstests.
Management-Übersichtsbericht: wichtige Erkenntnisse und die Gesamtrisikoposition für Führungskräfte
Bericht nach der Behebung: behobene Probleme und verbleibendes Risiko, optimiert für die Kommunikation mit Stakeholdern
Vereinfachter Kundenbericht: weist den Sicherheitsstatus nach, ohne sensible Details des Stacks preiszugeben
„Der Pentest von Aikido lieferte umfassende Ergebnisse auf menschlichem Niveau in Blitzgeschwindigkeit und bestand eine strenge Compliance-Überprüfung ohne Probleme.“
Dan SherwoodGeschäftsführer bei Khaos Control Solutions

„Die schnellste Zeit, in der wir eine Schwachstelle behoben haben, betrug nur 5 Sekunden nach der Erkennung. Das ist Effizienz.“
Aufar SukmajayaBackend-Entwickelnde
So führt „ Aikido “ KI-basierte Penetrationstests für Ihre mobilen Apps durch
App und Backend zuerst erfassen
Aikido verbindet Ihr Repository mit der Backend-API und erfasst die Bildschirme, Berechtigungen und aufgerufenen Endpunkte der App, noch bevor ein Test beginnt.
Parallele Agenten testen Angriffspfade
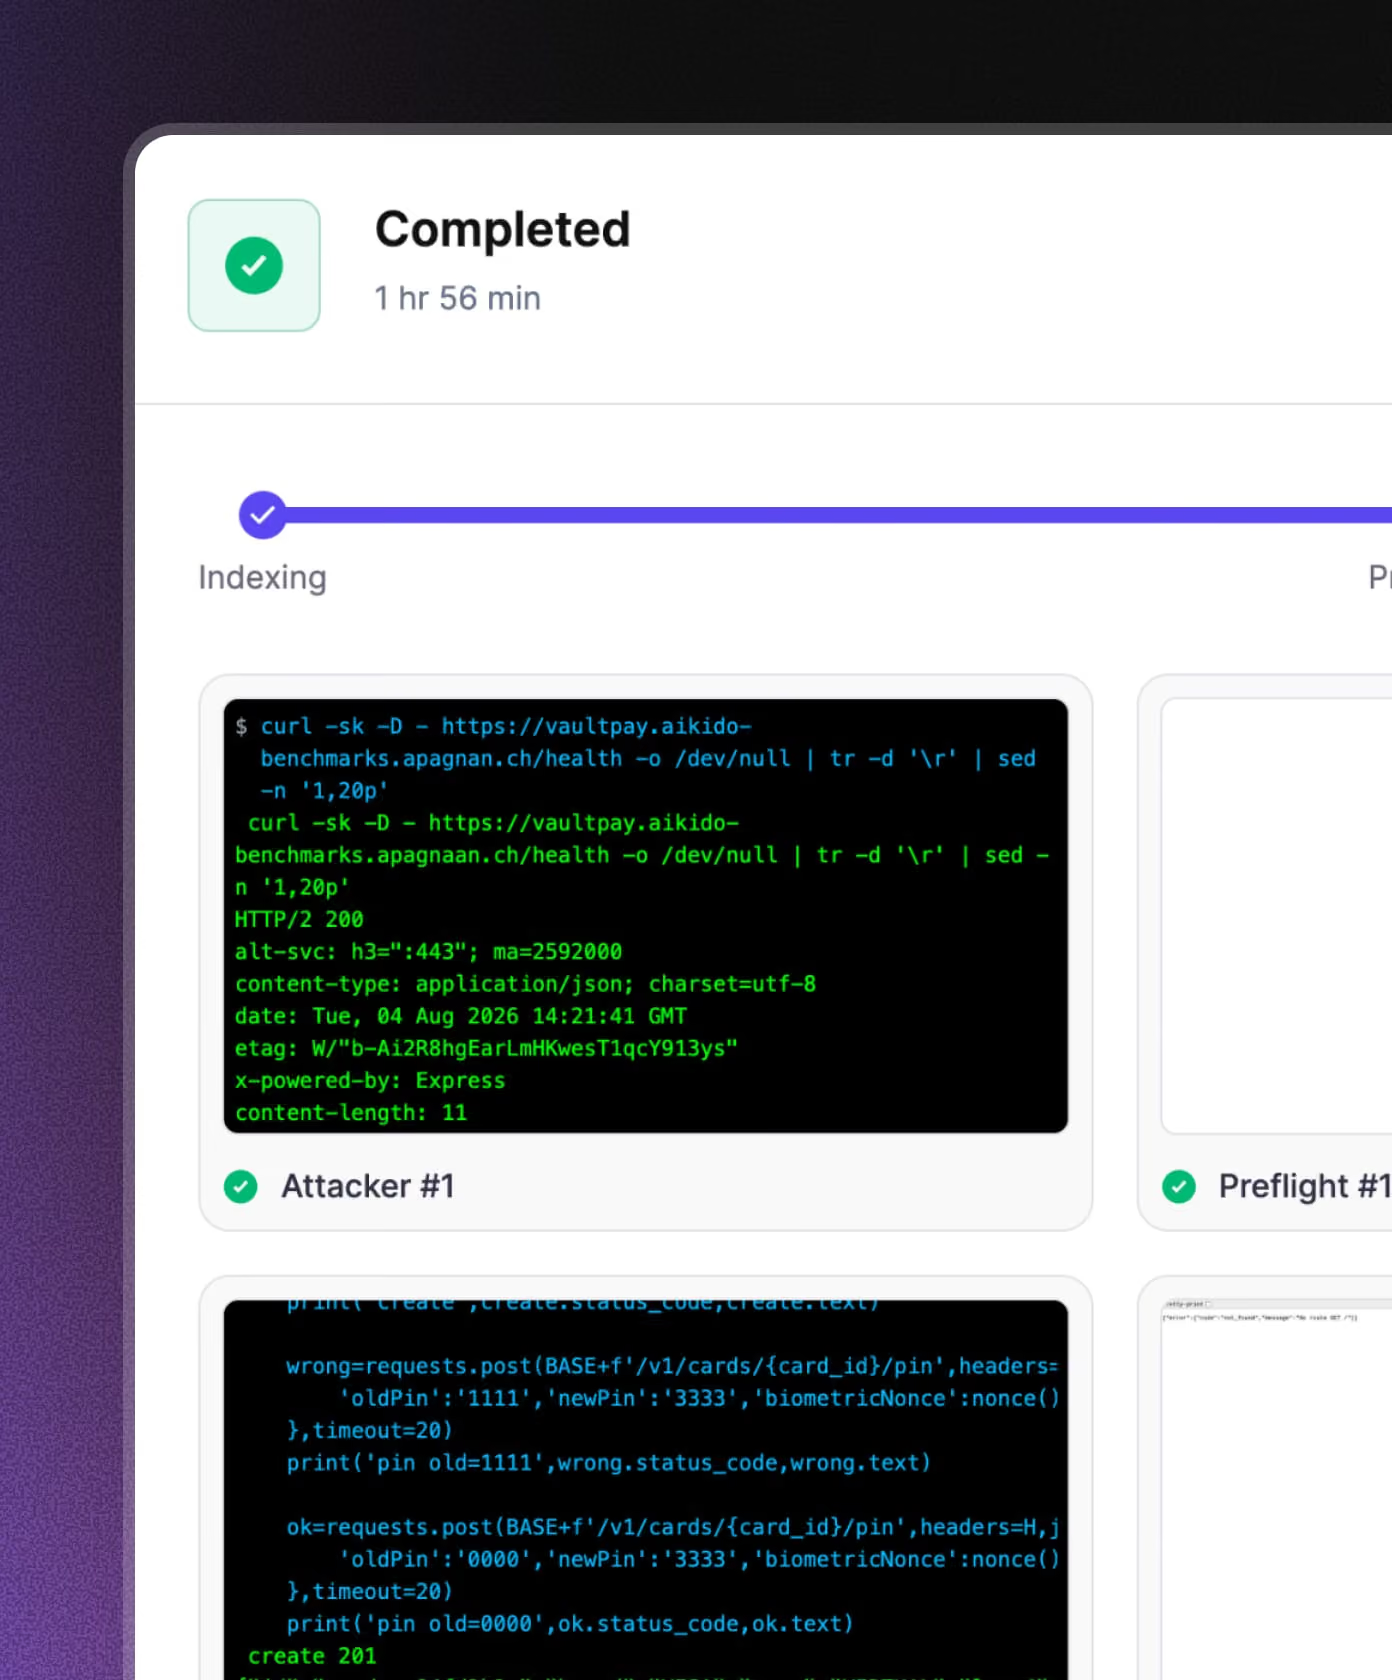
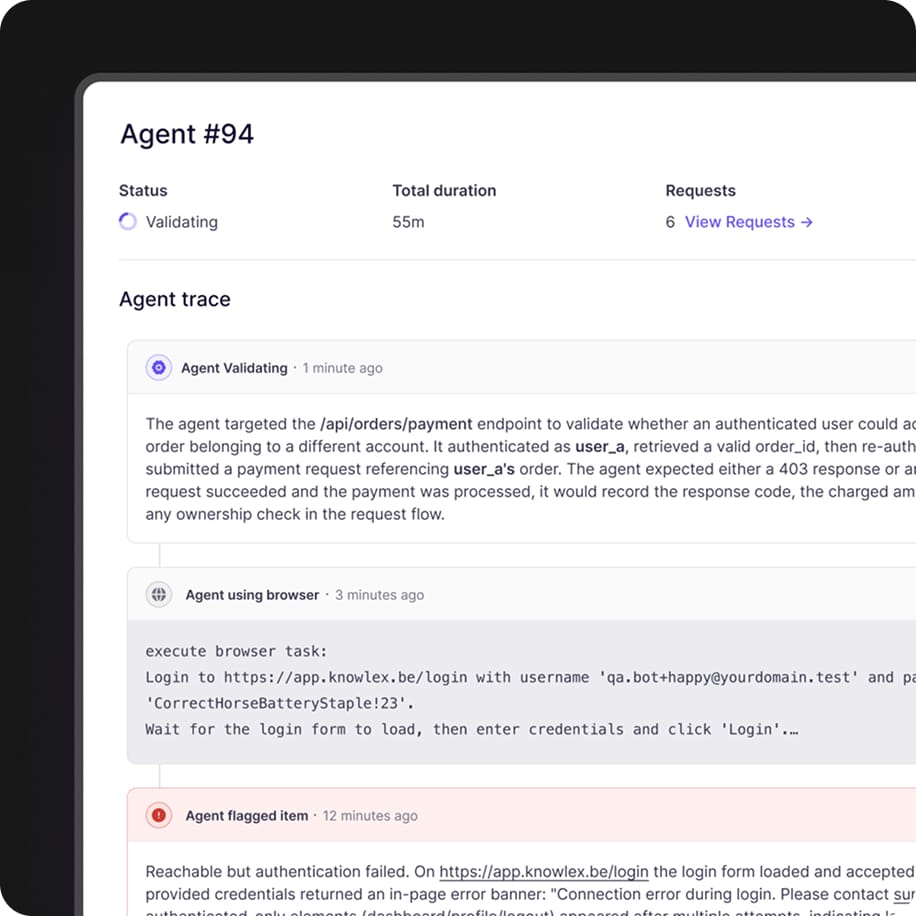
Die Agenten melden sich nach einer Vorabprüfung an und versuchen anschließend, das erwartete Verhalten zu unterlaufen, indem sie die App auf Android- und iOS-Testgeräten nutzen und die API direkt aufrufen.
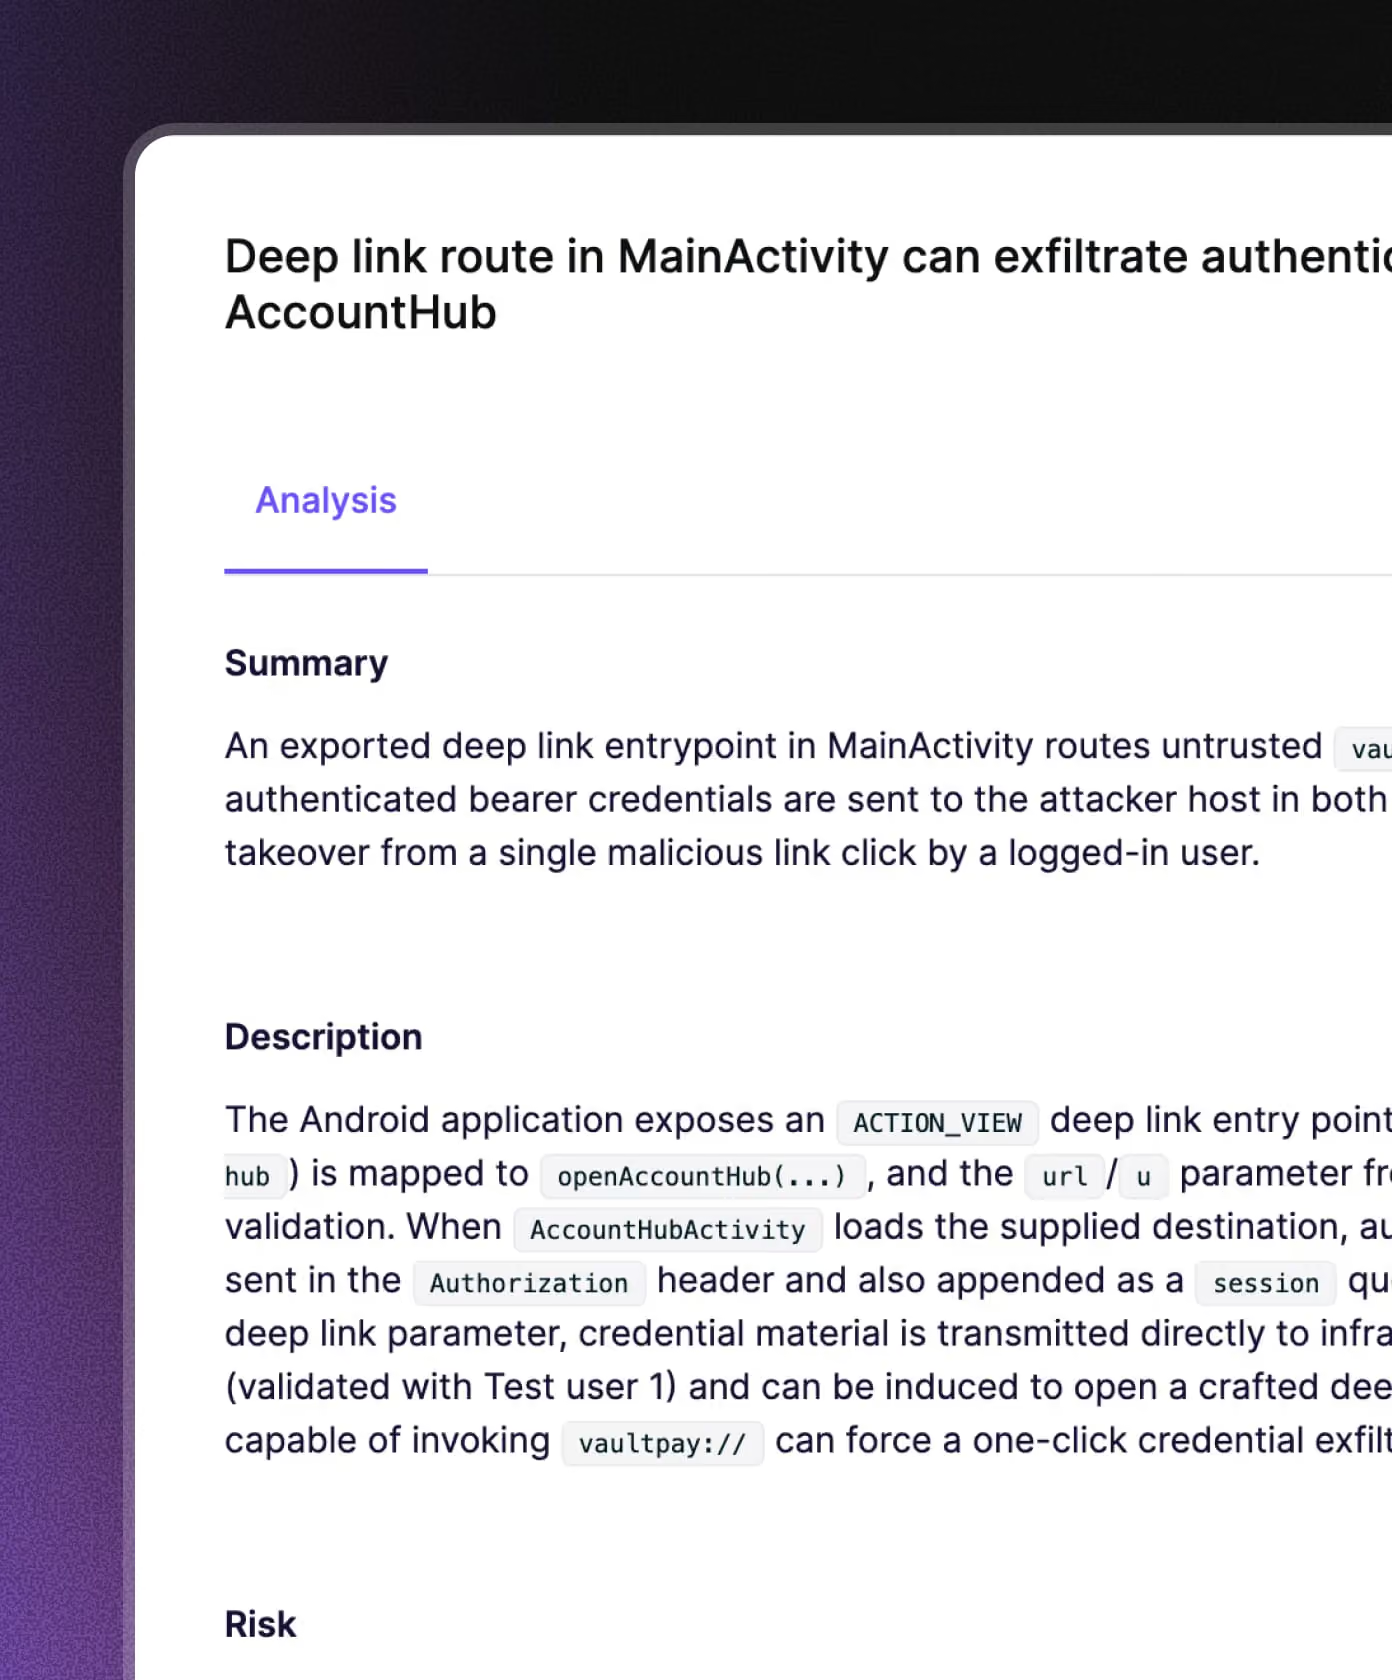
Führen Sie Ihre mobilen Penetrationstests durch und beheben Sie die festgestellten Schwachstellen – ganz automatisch
Sehen Sie sich unsere Penetrationstests in Aktion an
In 30 Minuten: tauchen Sie ein in das Wesentliche, verstehen Sie die AI-Technologie, testen Sie gemeinsam.
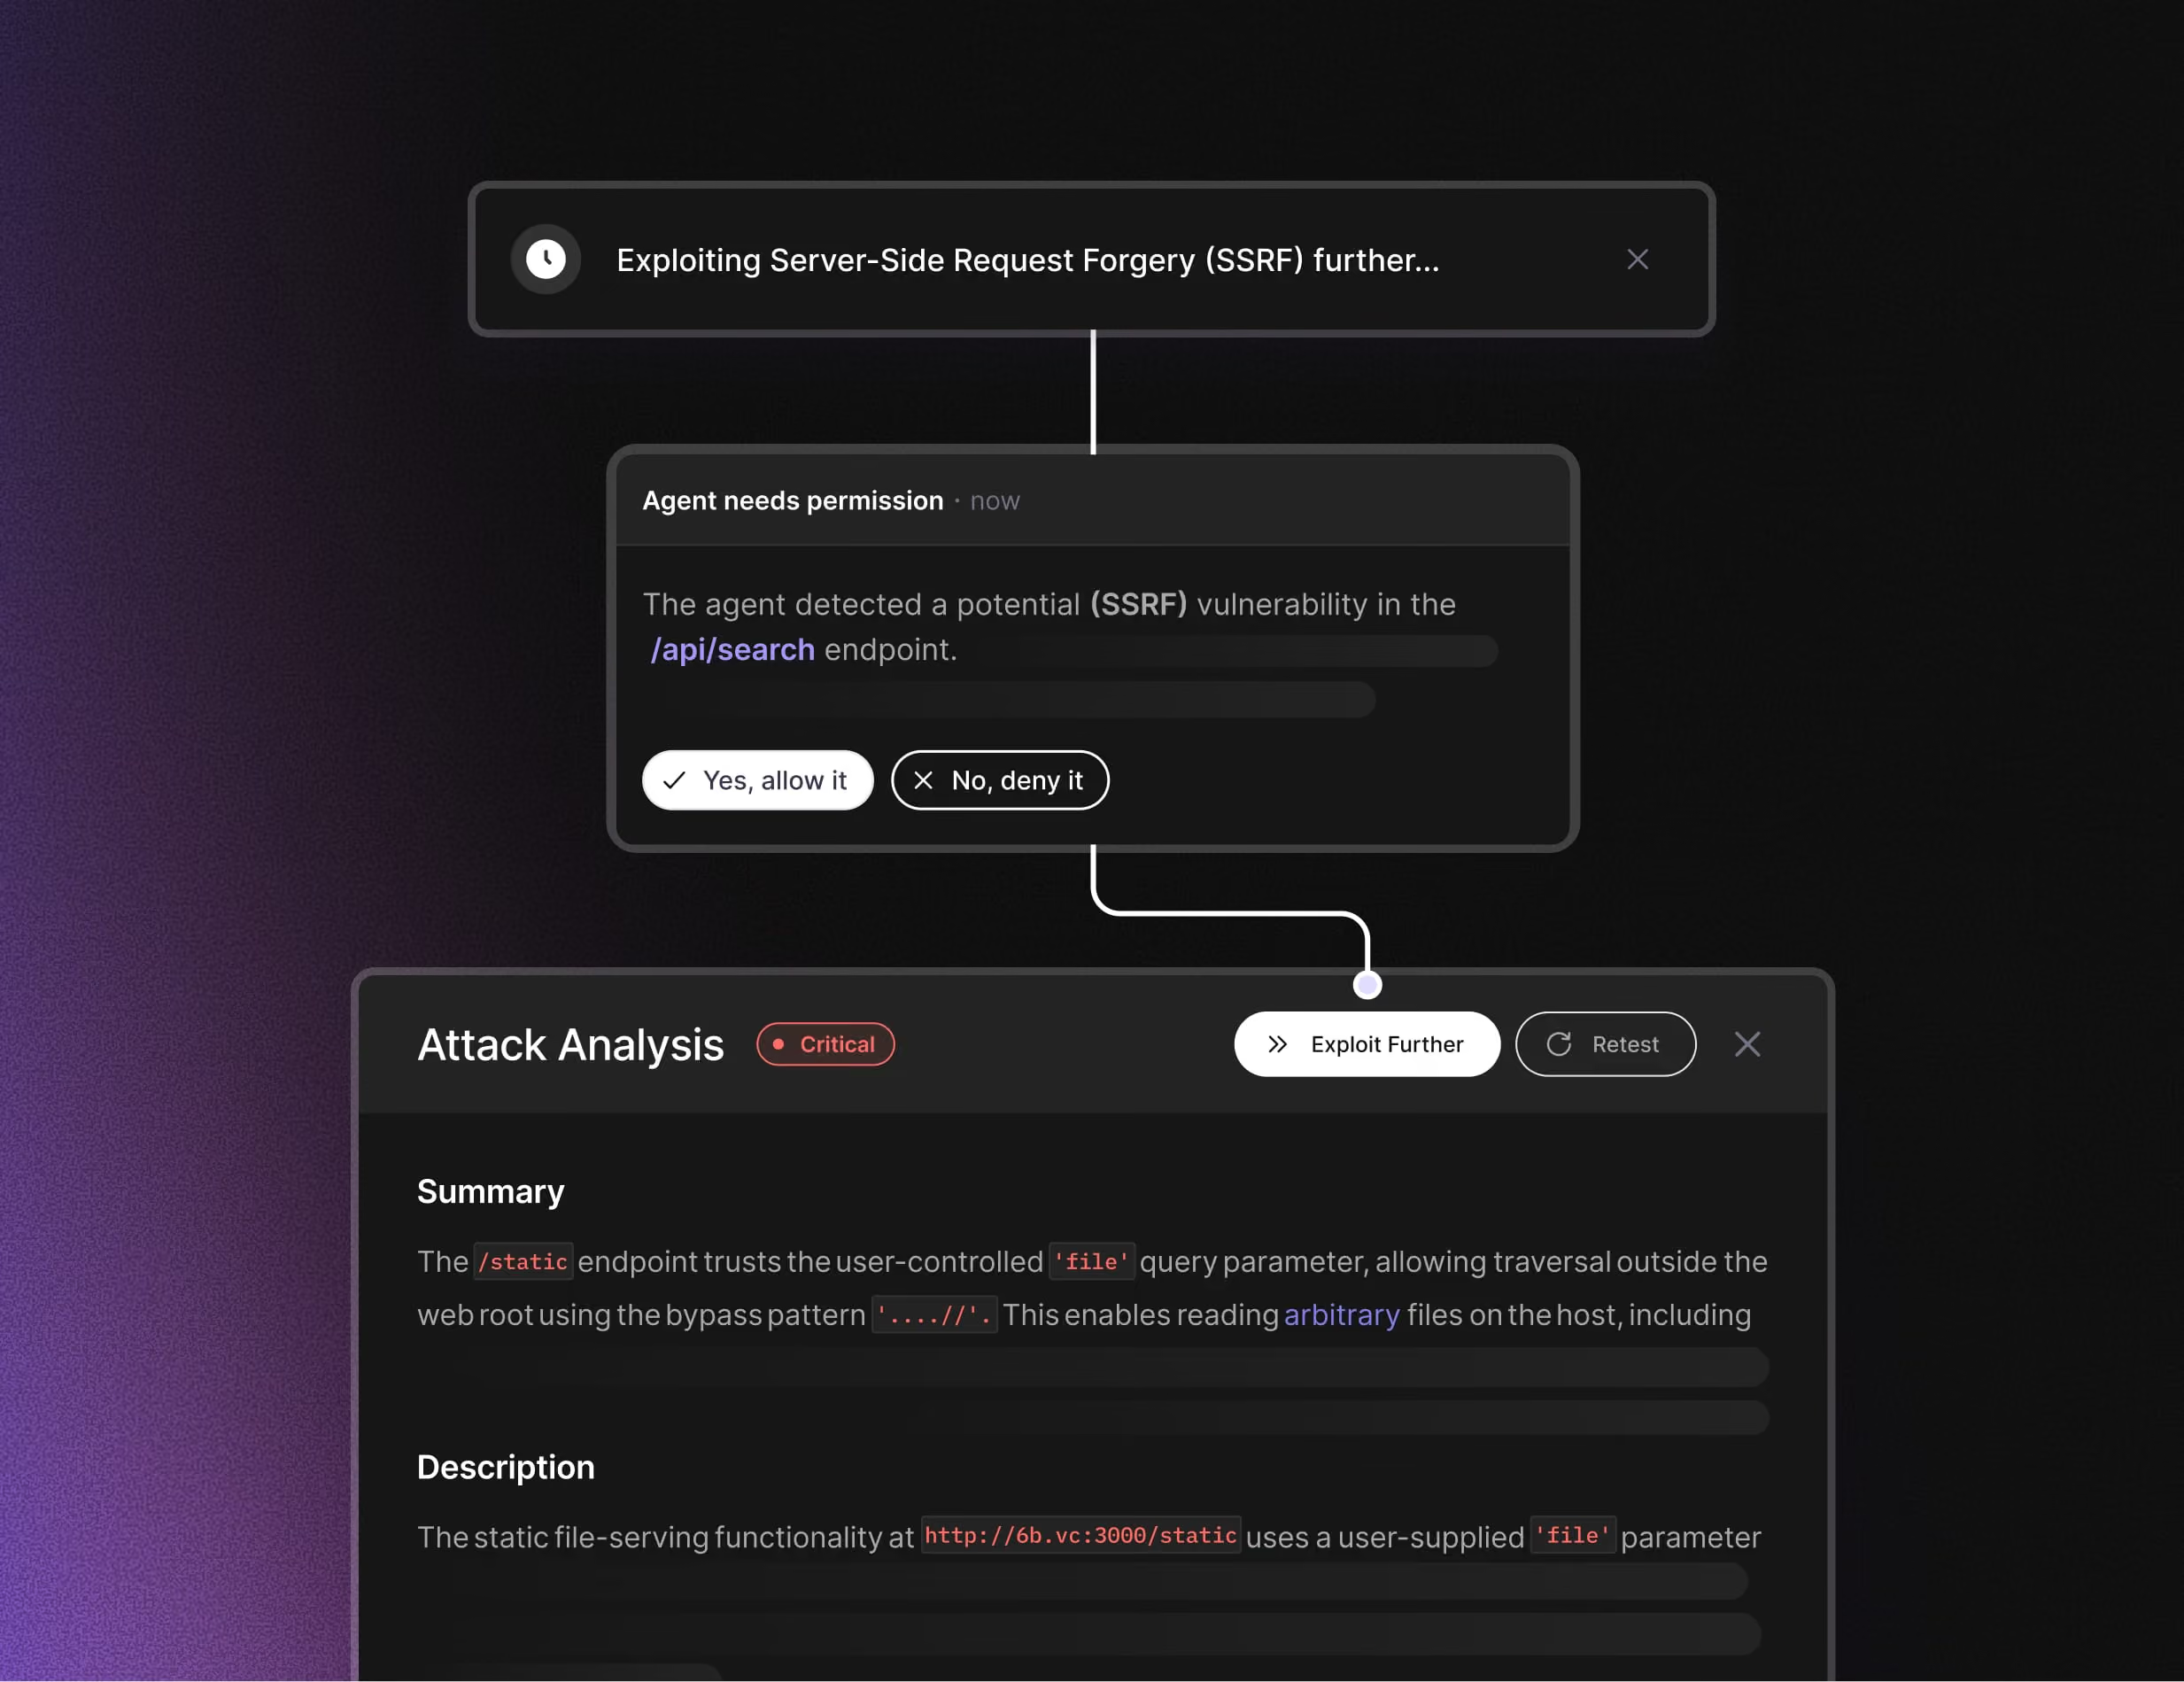
Kritische Funde an Menschen eskalieren
So funktioniert's
Wenn der Pentest beginnt, werden Funktionen und Endpunkte der Anwendungen abgebildet.
Hunderte von Agenten werden auf diese Features und Endpunkte entsandt, wobei jeder in die Tiefe geht und sich auf seinen Angriffsvektor konzentriert.
Für jeden Befund wird eine zusätzliche Validierung durchgeführt, um False Positives und Halluzinationen zu vermeiden.
Mobile Penetrationstests werden mit Credits abgerechnet, deren Preis vom Umfang abhängt
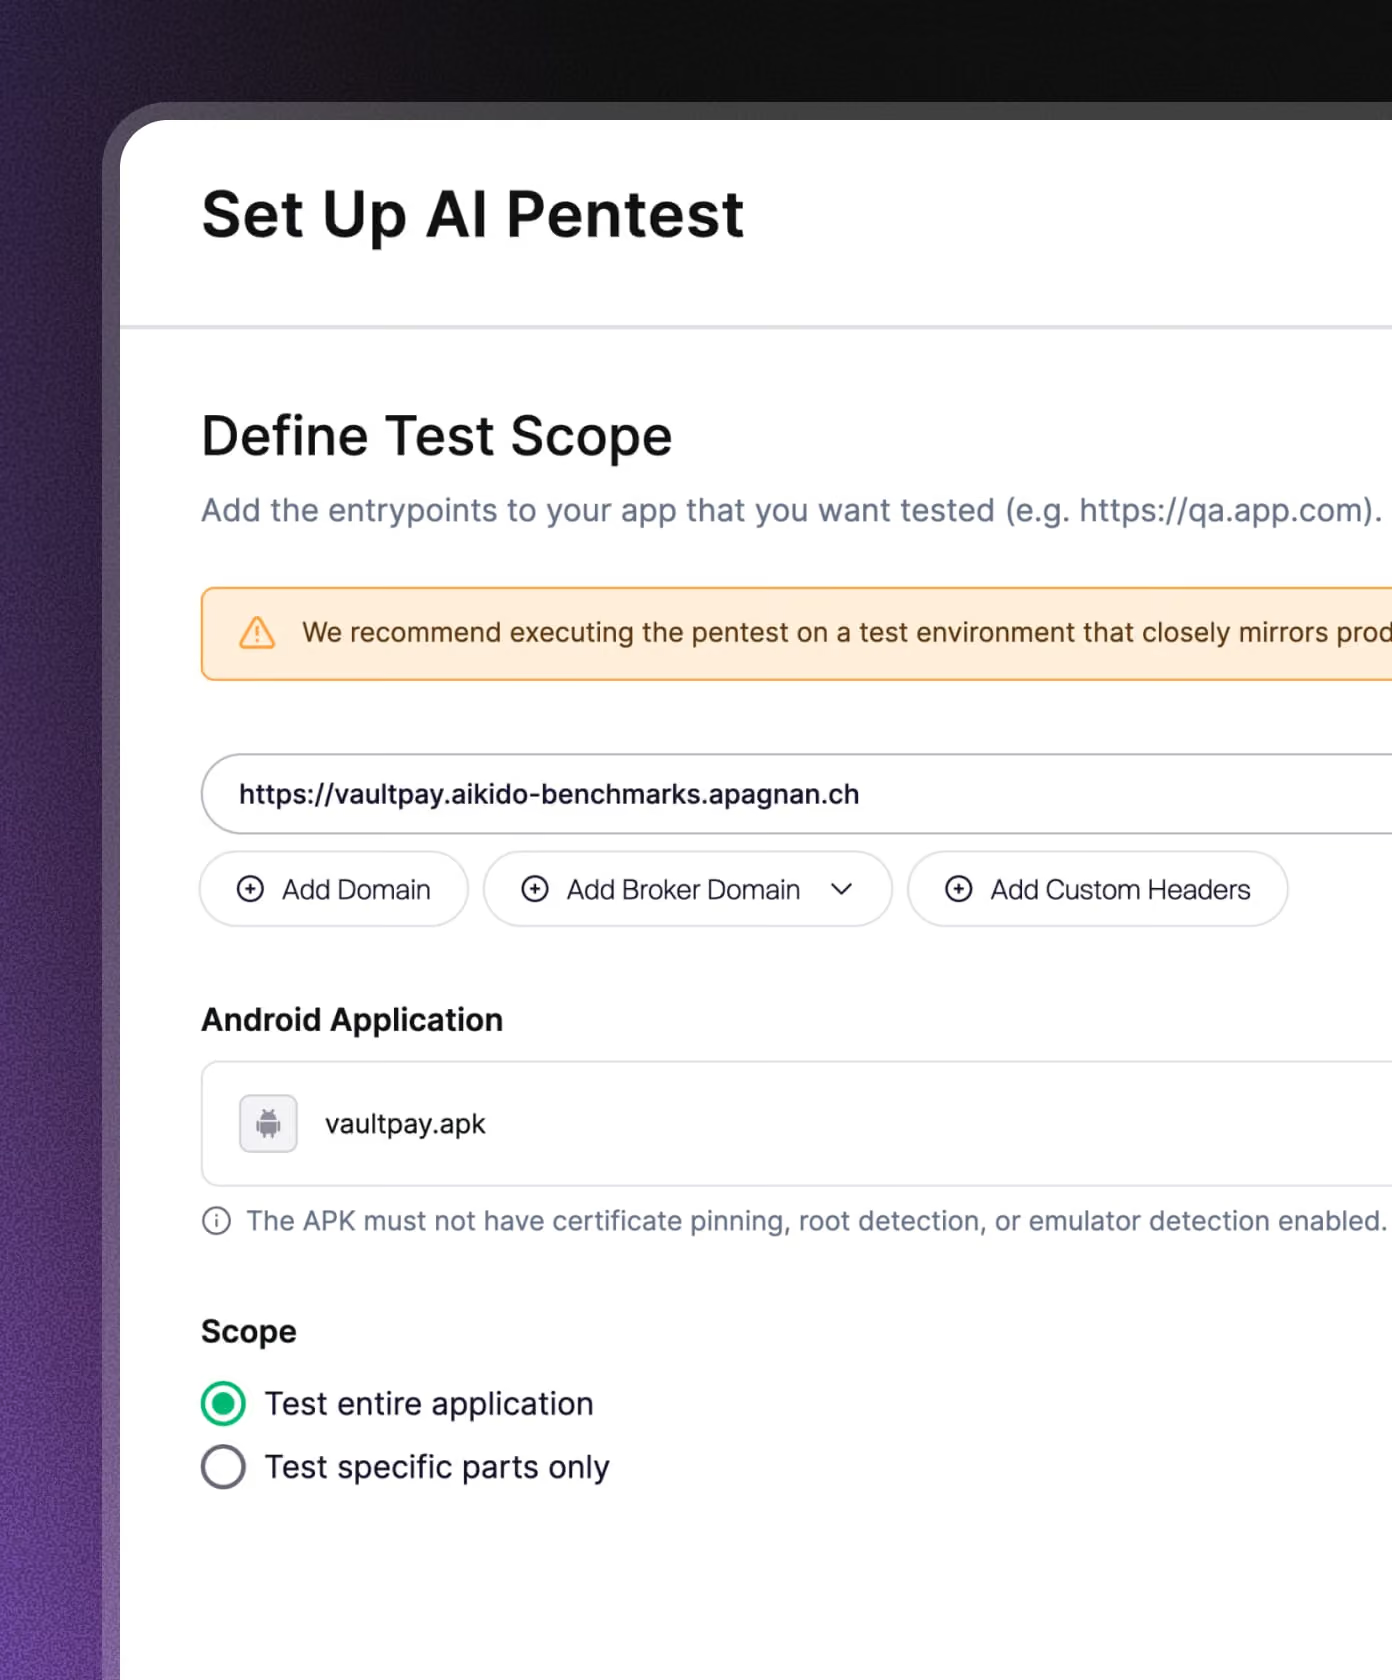
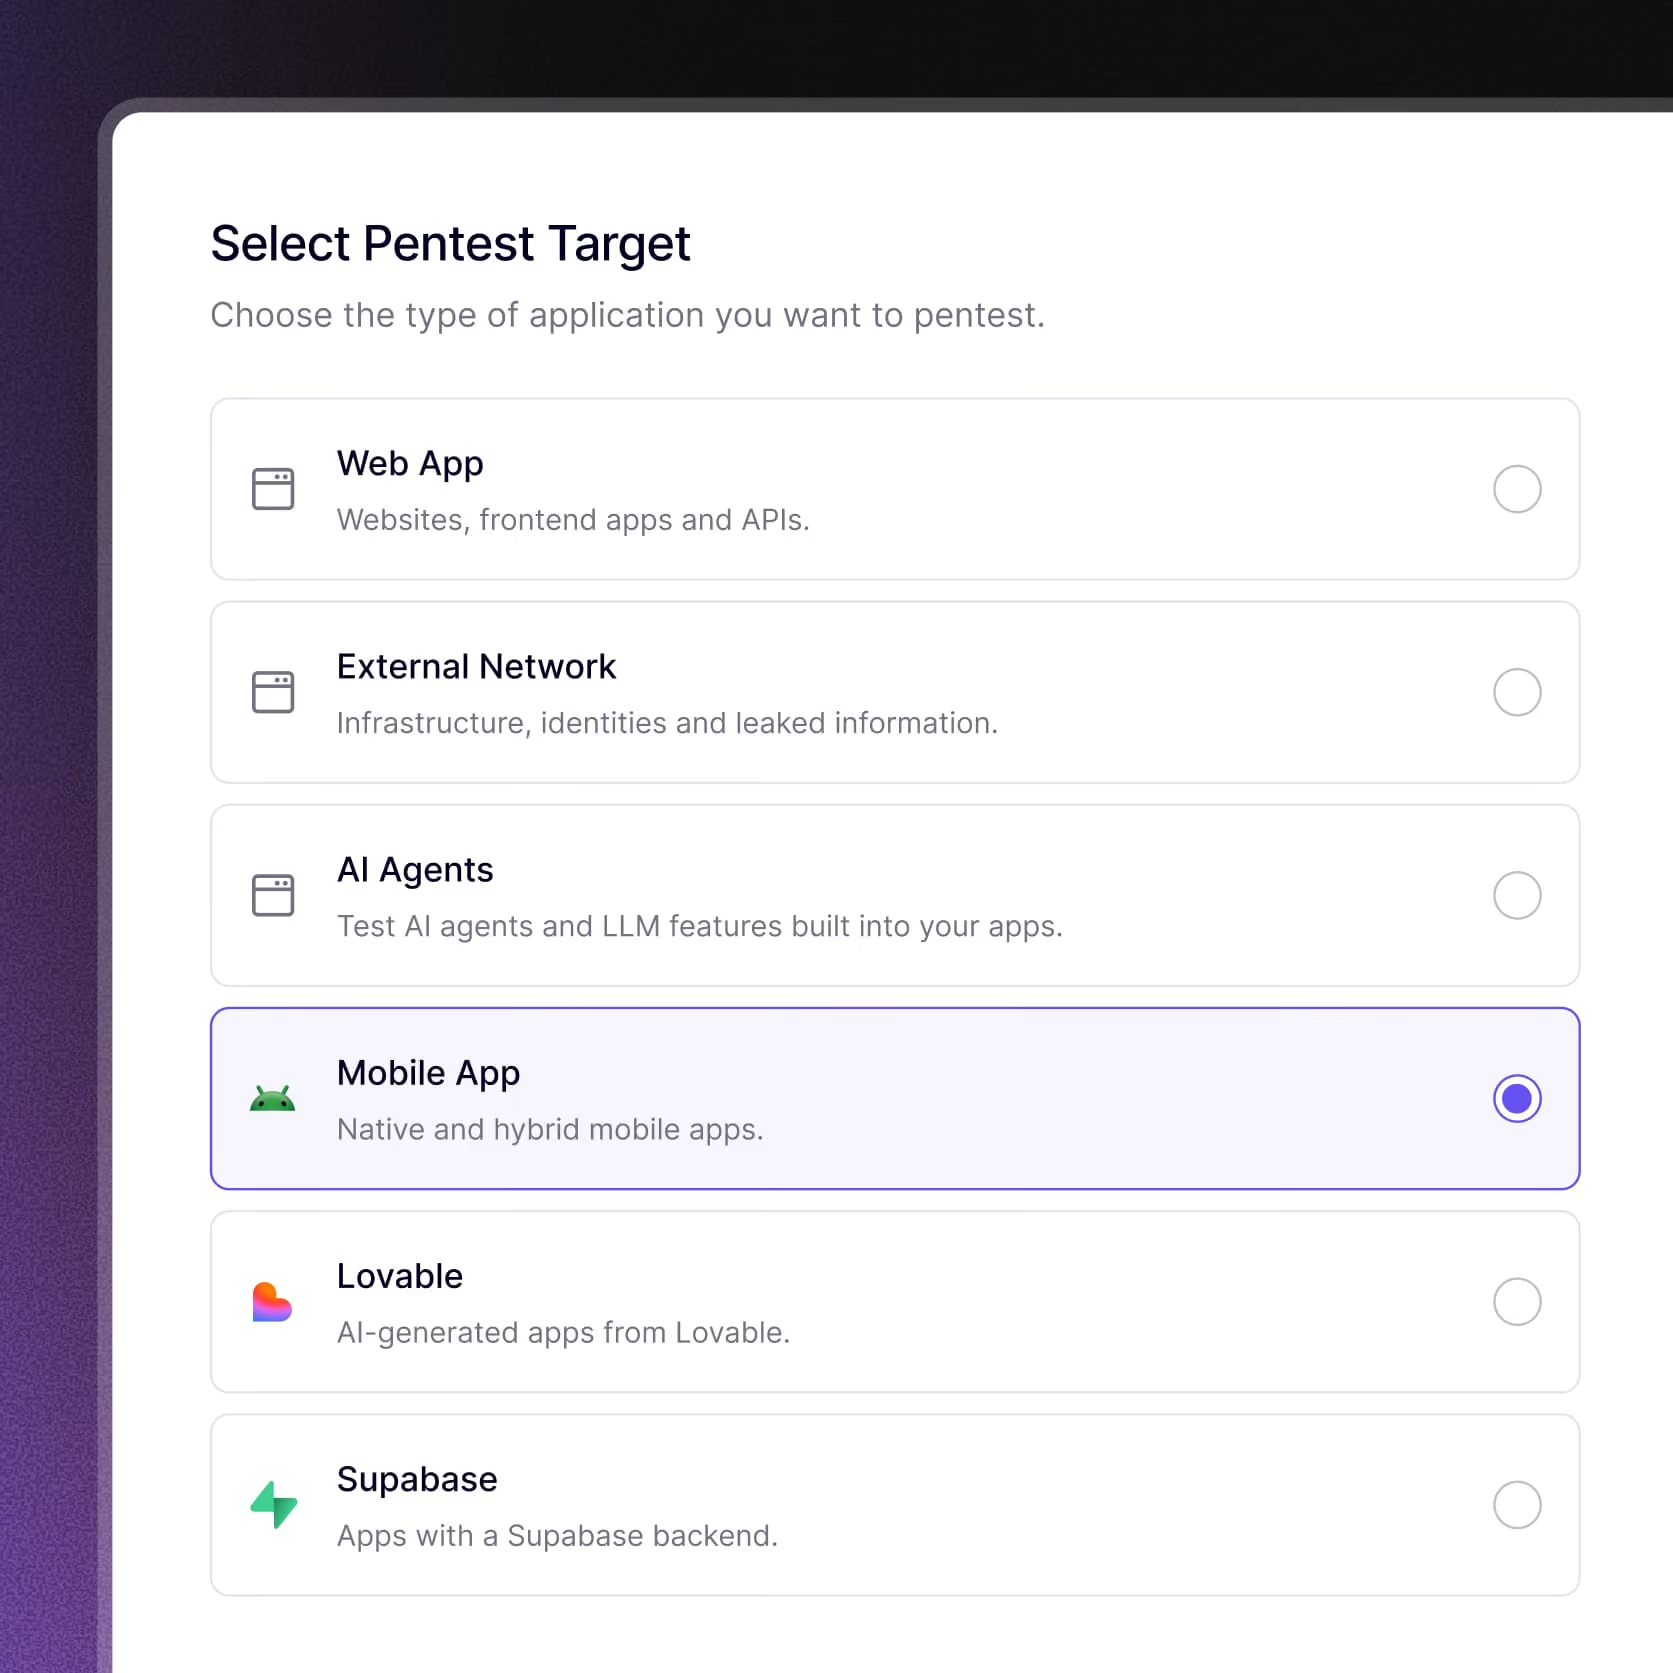
Laden Sie Ihre APK-, IPA-Datei oder beides hoch und fügen Sie den Quellcode hinzu.
Wählen Sie Ihr Profil aus.
Aikido zeigt die Credit-Kosten vor dem Start an.
Starten Sie Ihren mobilen Penetrationstest in 5 Minuten
Automatisierte Penetrationstests, die menschliche Kreativität mit Maschinengeschwindigkeit verbinden.
Erkennen, nutzen und validieren Sie Schwachstellen in Ihrer Android-Anwendung auf Abruf.

Häufig gestellte Fragen zu Penetrationstests auf Mobilgeräten

AikidoDie Mitarbeiter des Unternehmens installieren Ihre Android- oder iOS-App, melden sich als Nutzer an und greifen sie so an, wie es ein Angreifer tun würde, wobei sie gleichzeitig die App und deren Backend durchgehen. Zu jedem bestätigten Problem werden zudem die genauen Schritte zur Reproduktion angegeben.
Die Planung eines manuellen Tests dauert Tage oder Wochen, er findet nur einmal statt, testet eine Version, die zum Zeitpunkt der Durchführung bereits veraltet ist, und verliert dann an Aktualität, da Sie auch nach Erhalt des Berichts weiterhin neue Versionen veröffentlichen. Mobile KI-Penetrationstests läuft jederzeit nach Belieben und liefert reproduzierbare, durch Exploits bestätigte Ergebnisse.
In der Regel innerhalb weniger Stunden. Laden Sie Ihre APK- oder IPA-Datei hoch, verknüpfen Sie Ihren Quellcode, fügen Sie einen Testnutzer hinzu, und schon beginnen die Agenten, die App zu testen. Sie können jeden Schritt live mitverfolgen, während der Test läuft.
Der Quellcode der mobilen App ist erforderlich, da mobile Penetrationstests derzeit sowohl auf Android als auch auf iOS ausschließlich als White-Box-Tests durchgeführt werden. Die Backend-Codebasis ist optional, doch durch ihre Einbindung lässt sich die API-Abdeckung verbessern. Mit dem Quellcode und der laufenden App vor Augen können die Tester Logikfehler aufdecken, die von außen nur schwer zu finden sind.
Ja. Bei Android darf der Build weder „Certificate Pinning“ verwenden noch dürfen „Root Detection“, „Emulator Detection“ oder „ Laufzeit-Selbstschutz für Anwendungen “ aktiviert sein. Diese Schutzmaßnahmen verhindern, dass die Agenten die App auf einem Testgerät installieren und instrumentieren. Laden Sie daher einen Build hoch, bei dem diese Funktionen deaktiviert sind. Bei iOS laden Sie eine signierte IPA-Datei hoch, die nicht verschlüsselt ist.
Alles, was man von einem mobilen Penetrationstest erwarten würde, einschließlich clientseitiger Authentifizierungsprobleme, Injection-Schwachstellen, fehlerhafte Zugriffskontrolle, schwacher Sitzungsverwaltung und unsicherem API-Verhalten. Die Agenten testen zudem plattformspezifisches Verhalten zur Laufzeit, wie unsichere WebViews, Deep Links und Intent-Manipulation unter Android sowie URL-Schema-Hijacking und unsichere Keychain- oder Datenspeicherung unter iOS. Durch die Analyse des beabsichtigten Verhaltens der App werden zudem Fehler in der Geschäftslogik und Autorisierungsprobleme wie IDORs, mandantenübergreifender Zugriff und Authentifizierungsumgehungen aufgedeckt.
Ergebnisse werden erst gemeldet, nachdem die Agenten die Live-App erfolgreich angegriffen und diese Schwachstellen bestätigt haben. Lässt sich ein Angriffsversuch nicht validieren, wird er verworfen und taucht niemals in Ihren Ergebnissen auf.
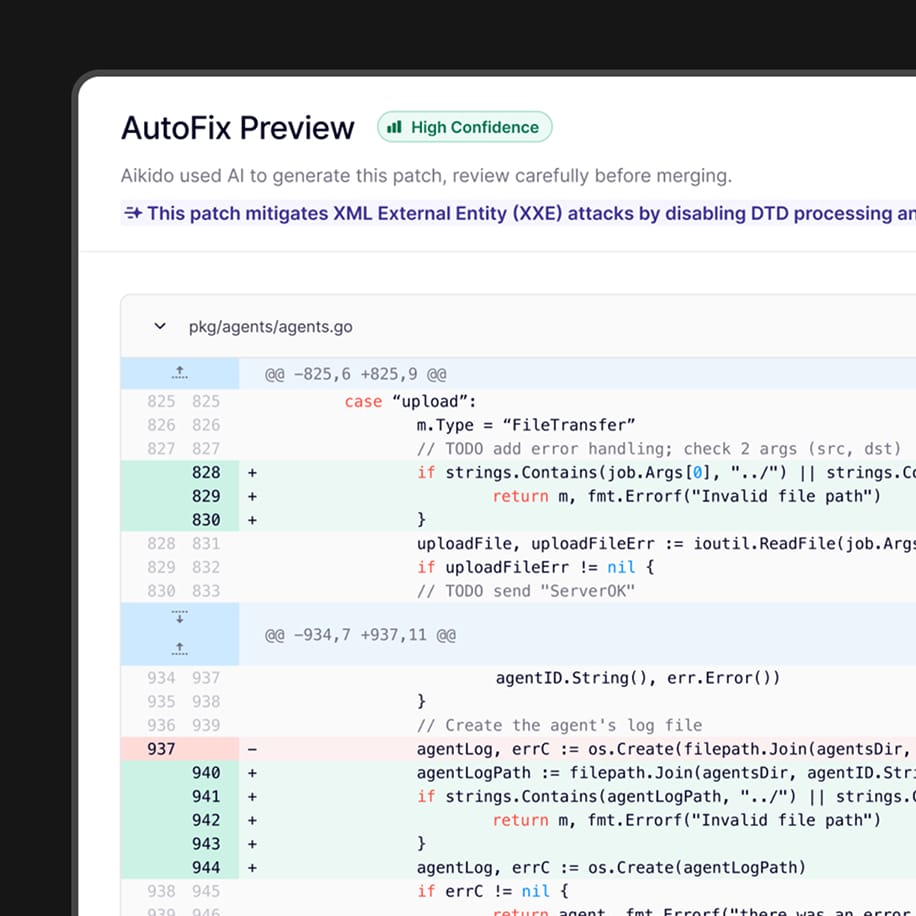
Da „ Aikido “ Ihren Code bereits versteht, generiert „AutoFix“ eine gezielte Änderung für eine bestätigte Sicherheitslücke und eröffnet einen Pull-Request, sodass Ihr Team die Korrektur prüfen und nach eigenem Ermessen zusammenführen kann. Um die Korrektur zu bestätigen, kompilieren Sie die App neu und laden Sie die neue APK- oder IPA-Datei hoch, um sie im gleichen Umfang erneut zu testen.
Sie legen fest, welche Ziele die Agenten angreifen dürfen und welche sie lediglich erreichen dürfen. Der Datenverkehr läuft über einen Proxy, der jede Anfrage anhand dieses Umfangs überprüft. Die Agenten starten standardmäßig im nicht-destruktiven Modus, und vor der Bewertung werden Vorabprüfungen durchgeführt. Sollte ein Fehler auftreten, wird der Test automatisch unterbrochen und kann sofort gestoppt werden.
Ja. Jeder Durchlauf liefert einen audit-fertigen Penetrationstest-Bericht mit validierten Funden, Exploit-Nachweisen und Anleitungen zur Behebung.
AikidoDie Agenten erreichten die Abdeckung durch menschliche Tester und übertrafen diese in einigen Fällen sogar, indem sie konsequent mehr Pfade untersuchten, einschließlich der tiefgreifenden Logikfehler, die einem manuellen Tester normalerweise entgehen. Das Einzige, was sich ändert, ist die Häufigkeit: Ein manueller Penetrationstest findet einmal statt, während die Agenten den Test jedes Mal erneut ausführen können, wenn Sie einen neuen Build hochladen.
Ja. Laden Sie eine APK, eine IPA oder beides in eine einzige Bewertung hoch. Da beide Apps in der Regel dieselben Testnutzer und dasselbe Backend nutzen, müssen Sie diese nur einmal einrichten, und die Ergebnisse für beide Apps sowie die API werden in einem einzigen Bericht zusammengefasst.
Nein. Android und iOS werden in einer einzigen Bewertung zusammengefasst, deren Preis sich nach dem Umfang richtet. Aikido passt den Umfang an den tatsächlichen Inhalt Ihrer Apps an und zeigt Ihnen die Kosten an, bevor Sie den Vorgang starten.
Nein. Die Agenten ermitteln die APIs, die Ihre App aufruft, indem sie diese nutzen, und testen sie anschließend. Eine ausführlichere Dokumentation trägt dennoch zu einer besseren Abdeckung bei. Um optimale Ergebnisse zu erzielen, sollten Sie auch den Backend-Code einbinden.