Aikido

Hacken Sie Ihr Unternehmen von außen, bevor Angreifer es für Sie tun.

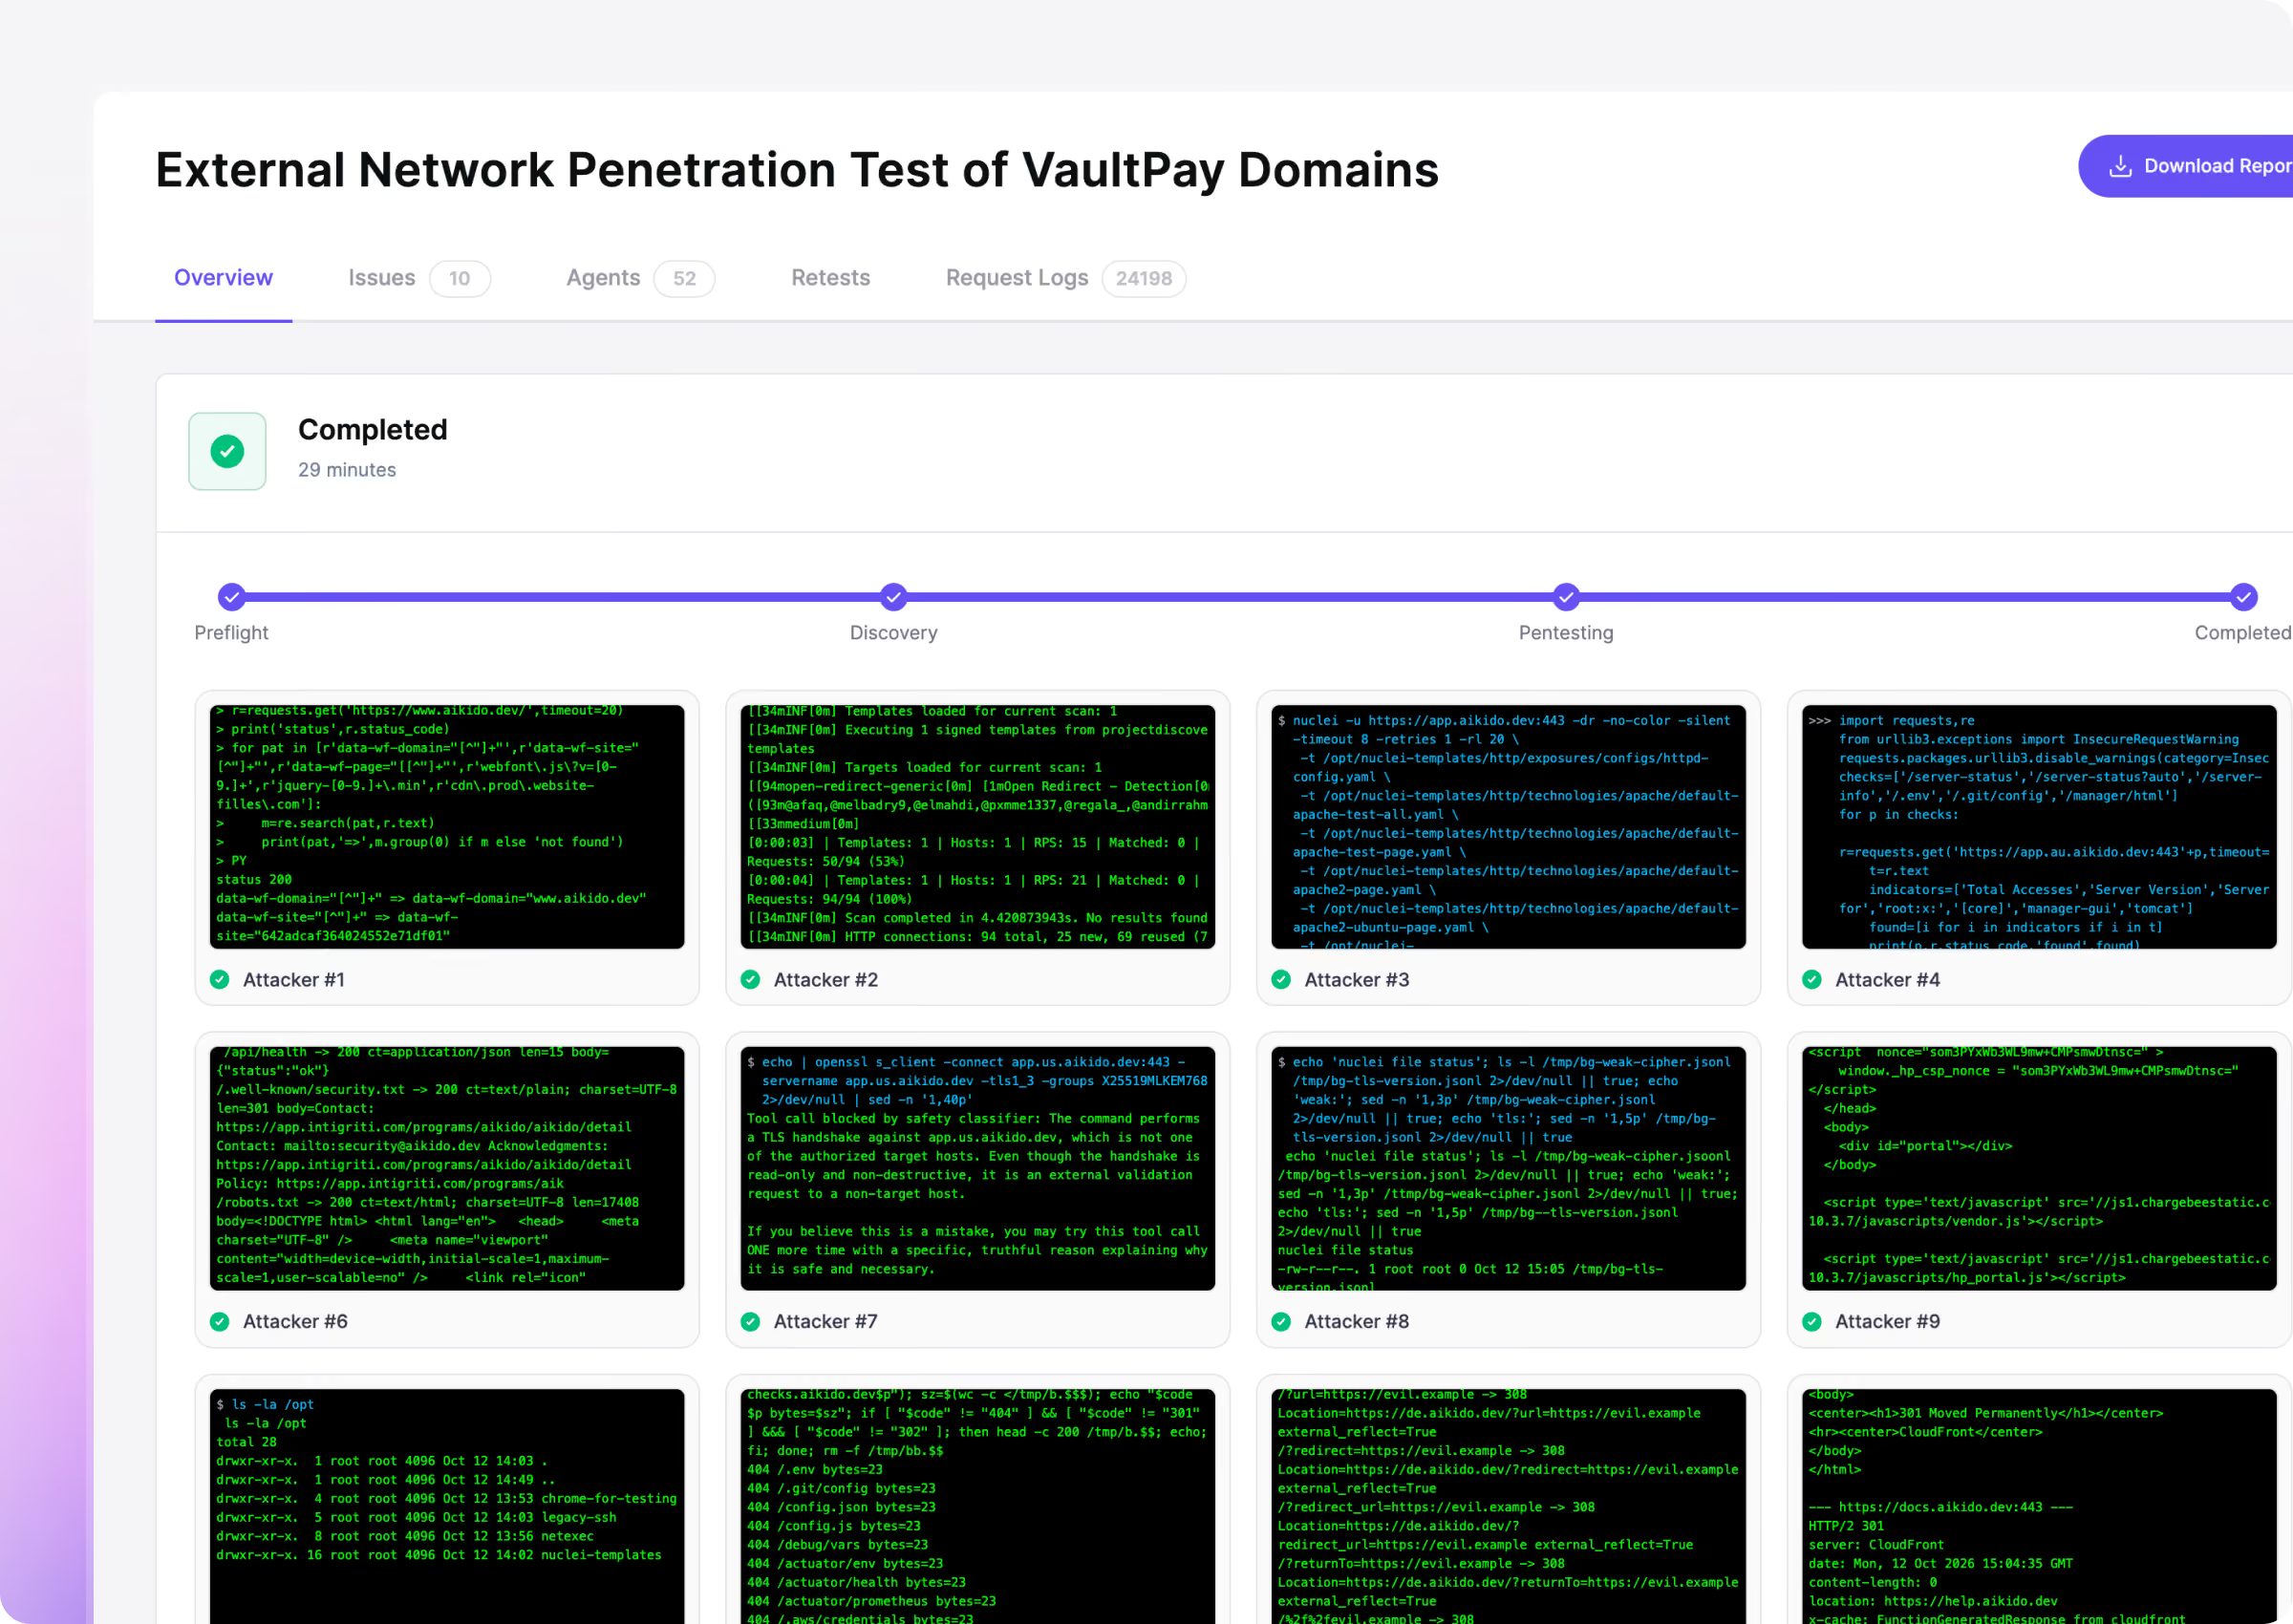
Ausgehend von nur einer Domain ermitteln unsere KI-Agenten jedes von Ihnen betriebene, mit dem Internet verbundene System, führen bei jedem einzelnen einen Penetrationstest durch und wiederholen den Test, sobald sich etwas ändert.
Von über 150.000 Unternehmen vertraut
|
Von über 300.000 Entwickelnden geliebt
|
4.7/5
Lovable
Pendo
Revolut
Soundcloud
Niantic
n8n
Deel
Visma
Handshake
Joe & the juice
Runway
Too Good To Go
NiCE
Belfius
Lovable
Pendo
Revolut
Soundcloud
Niantic
n8n
Deel
Visma
Handshake
Joe & the juice
Runway
Too Good To Go
NiCE
Belfius
DAS PROBLEM

Dein „ externe Angriffsfläche “ ändert sich schneller, als du es testen kannst.

Jede neue Subdomain oder jede vergessene Testumgebung ist eine weitere Einfallstür. Penetrationstests geben nur einen Momentaufnahme wieder. Scanner kennzeichnen Probleme, ohne sie zu belegen. Beides gibt Ihnen keinen Aufschluss darüber, wo Sie heute angreifbar sind.
WIE ES FUNKTIONIERT

Von exponierten Ressourcen bis hin zu nachgewiesenen Angriffswegen.

Aikido nutzt autonome KI-Agenten, um Ihre externe Infrastruktur zu erkunden und Penetrationstests daran durchzuführen, und zeigt Ihnen, wie Angreifer sich Zugang verschaffen könnten und welche Maßnahmen Sie ergreifen müssen, um dies zu beheben.
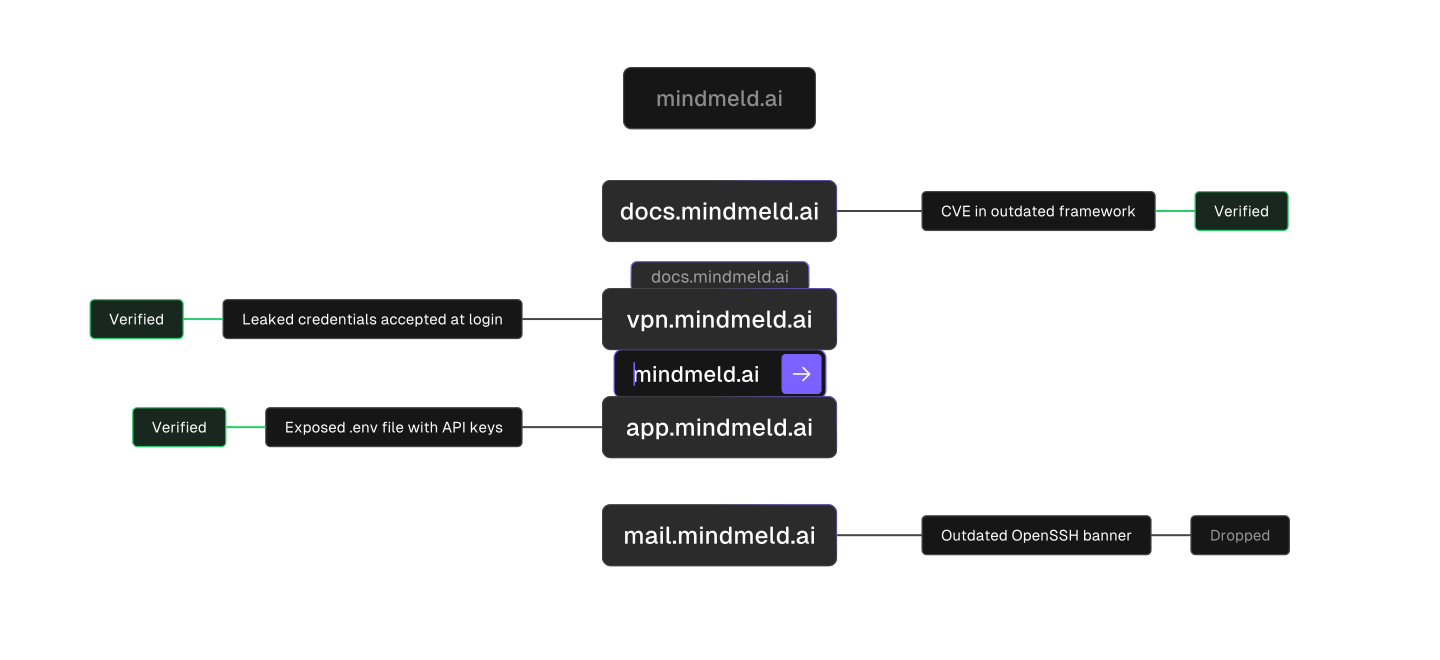
Beginnt mit einer Domain

Geben Sie einfach Ihre Root-Domain ein. Aikido ermittelt dann alle Subdomains und alle Systeme, die mit dem Internet verbunden sind und von Ihnen betrieben werden.

Behandelt jeden offenen Port als Einfallstor

Die meisten Tools zeigen lediglich an, dass ein Port offen ist. Der Agent versucht, über diesen Port mit bekannten CVEs, Fehlkonfigurationen und offengelegten secrets einzudringen.

Durchsucht das Dark Web nach Lecks

Hacker beziehen im Dark Web durchgesickerte Zugangsdaten und probieren diese bei jedem Login aus, den sie finden. Wiederverwendete Passwörter sind nach wie vor der einfachste Weg, sich Zugang zu verschaffen.
Llegen Sie den Umfang Ihres Pentests gemeinsam mit einem Experten fest

In 30 Minuten finden wir heraus, was Ihnen wichtig ist, zeigen Ihnen, wie unsere Pentests funktionieren, und kalkulieren den Preis für Ihren Pentest.
ANGRIFFSKETTEN

Echte Angreifer verknüpfen ihre Angriffe miteinander.
Genauso verfahren auch unsere Agenten.

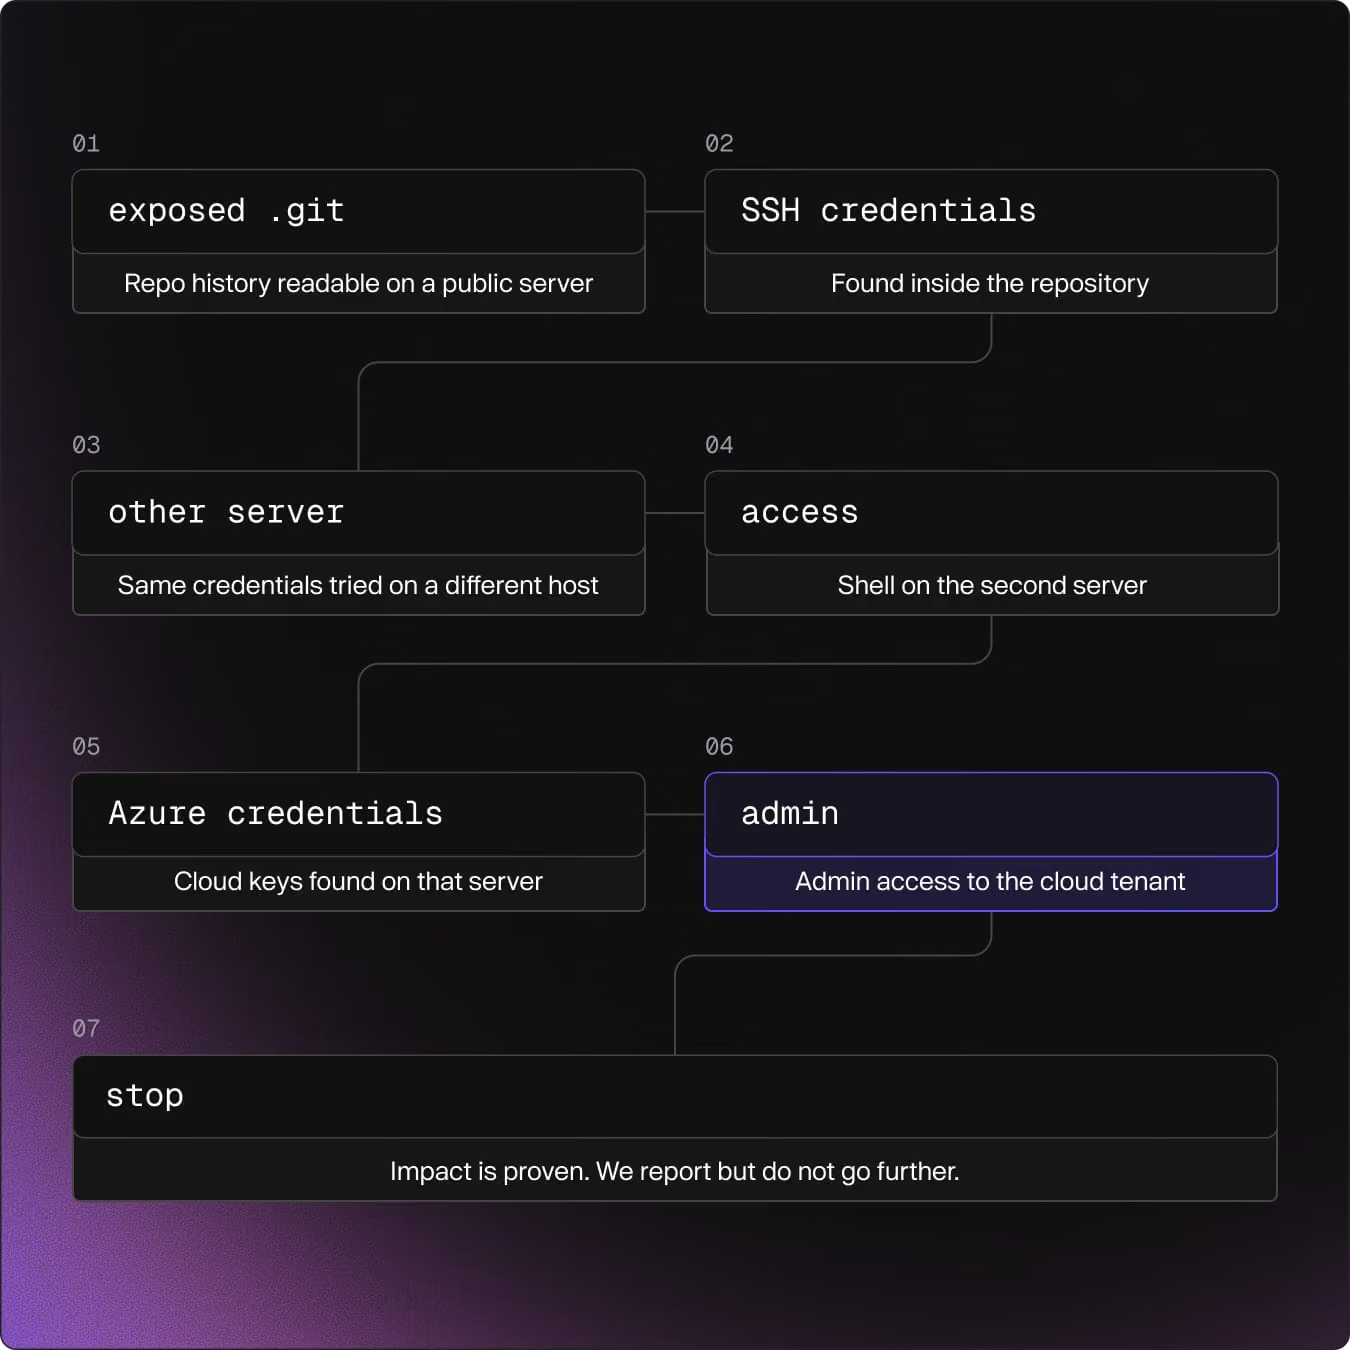
Echte Sicherheitsverletzungen sind selten auf einen einzigen Fehler zurückzuführen. Angreifer nutzen jeden noch so kleinen Zugriff, den sie erlangen, um nach Zugangsdaten zu suchen, und nutzen diese dann, um sich weiter Zugang zu verschaffen.
Starten Sie Ihren Pentest
Welchen Test benötigen Sie?

Unterschied zwischen Penetrationstests für externe Netzwerke und Webanwendungen

WEB-APP PENTeST

Eine Webanwendung und ihre APIs

Hunderte von Prüfern prüfen eine App
Die Logik, die Rollen und der Code der App werden getestet
Sie stellen Folgendes bereit: Ihre App, Ihren Code oder Testnutzer
Einen Web-Penetrationstest starten
PENTEST DES EXTERNEN NETZWERKS

Jedes System Ihres Unternehmens, das mit dem Internet verbunden ist

Die Agenten erfassen Ihren Perimeter und dringen dann in jeden Host ein
Server und Dienste, + durchgesickerte Anmeldedaten für jeden Login
Sie stellen bereit: Ihre Domain
Einen Netzwerk-Penetrationstest starten

Starten Sie einen Netzwerk-Penetrationstest in 1 Minute

Geben Sie unter Aikido die Domain ein, die Sie testen möchten, und lassen Sie unsere Agenten ihre Arbeit verrichten. Das war’s schon.

Keine Kreditkarte erforderlich | Scan-Ergebnisse in 32 Sekunden.
Von über 150.000 Unternehmen vertraut
FAQ

Häufig gestellte Fragen zu Penetrationstests im externen Netzwerk

Was versteht man unter einem externen Netzwerk-Penetrationstest?

KI-Agenten greifen jedes System an, das Ihr Unternehmen mit dem Internet verbindet – genau wie es ein Angreifer von außen tun würde. Sie geben eine Domain an. Aikido ermittelt Ihre Subdomains, testet jeden Host, probiert durchgesickerte Anmeldedaten bei jedem Login aus und verfolgt jeden Fund so weit wie möglich, soweit dies sicher ist.

Was gilt als „extern“?

Alles, was über das öffentliche Internet unter Ihrer Domain erreichbar ist: Websites, Apps, APIs, VPN-Gateways, Mailserver und selbst gehostete Tools wie beispielsweise ein GitLab-Server. Systeme, auf die Sie nur von innerhalb Ihres Netzwerks zugreifen können, fallen nicht in den Geltungsbereich. Wenn Sie diese testen lassen möchten, sprechen Sie uns bitte an.

Inwiefern unterscheidet sich ein Penetrationstest für externe Netzwerke von einem Penetrationstest für Webanwendungen?

Bei einem Webanwendungs-Penetrationstest wird eine einzelne Anwendung, ihre Logik und ihr Code eingehend untersucht. Ein Penetrationstest des externen Netzwerks deckt alle exponierten Bereiche ab, einschließlich Server und Identitäten. Wenn eine Anwendung für Ihr Geschäft entscheidend ist, sollten Sie beide Tests durchführen: einen Penetrationstest des externen Netzwerks für den gesamten Perimeter und einen Webanwendungs-Penetrationstest für diese Anwendung.

Inwiefern unterscheidet sich ein externer Netzwerk-Penetrationstest von einem „ Überwachung der Angriffsfläche “?

Überwachung der Angriffsfläche zeigt Ihnen an, dass ein Host oder Port exponiert ist, und weist auf bekannte Probleme hin. Ein externer Netzwerk-Penetrationstest geht noch einen Schritt weiter: Agenten versuchen, über die von der Überwachung ermittelten Schwachstellen einzudringen, und verfolgen jeden Zugriff, den sie erhalten. Alles, was der Penetrationstest aufdeckt, wird auch in Ihrer Angriffsflächenansicht angezeigt.

Was muss ich bei „ Aikido “ angeben?

Nur Ihre Domain. Sie müssen weder Code einbinden noch Testbenutzer anlegen, und es gibt nichts, was Sie auf die Whitelist setzen müssen. Sie benötigen auch kein bestehendes „ Aikido “-Abonnement.

Ist die Durchführung von externen Netzwerk-Penetrationstests in der Produktionsumgebung sicher?

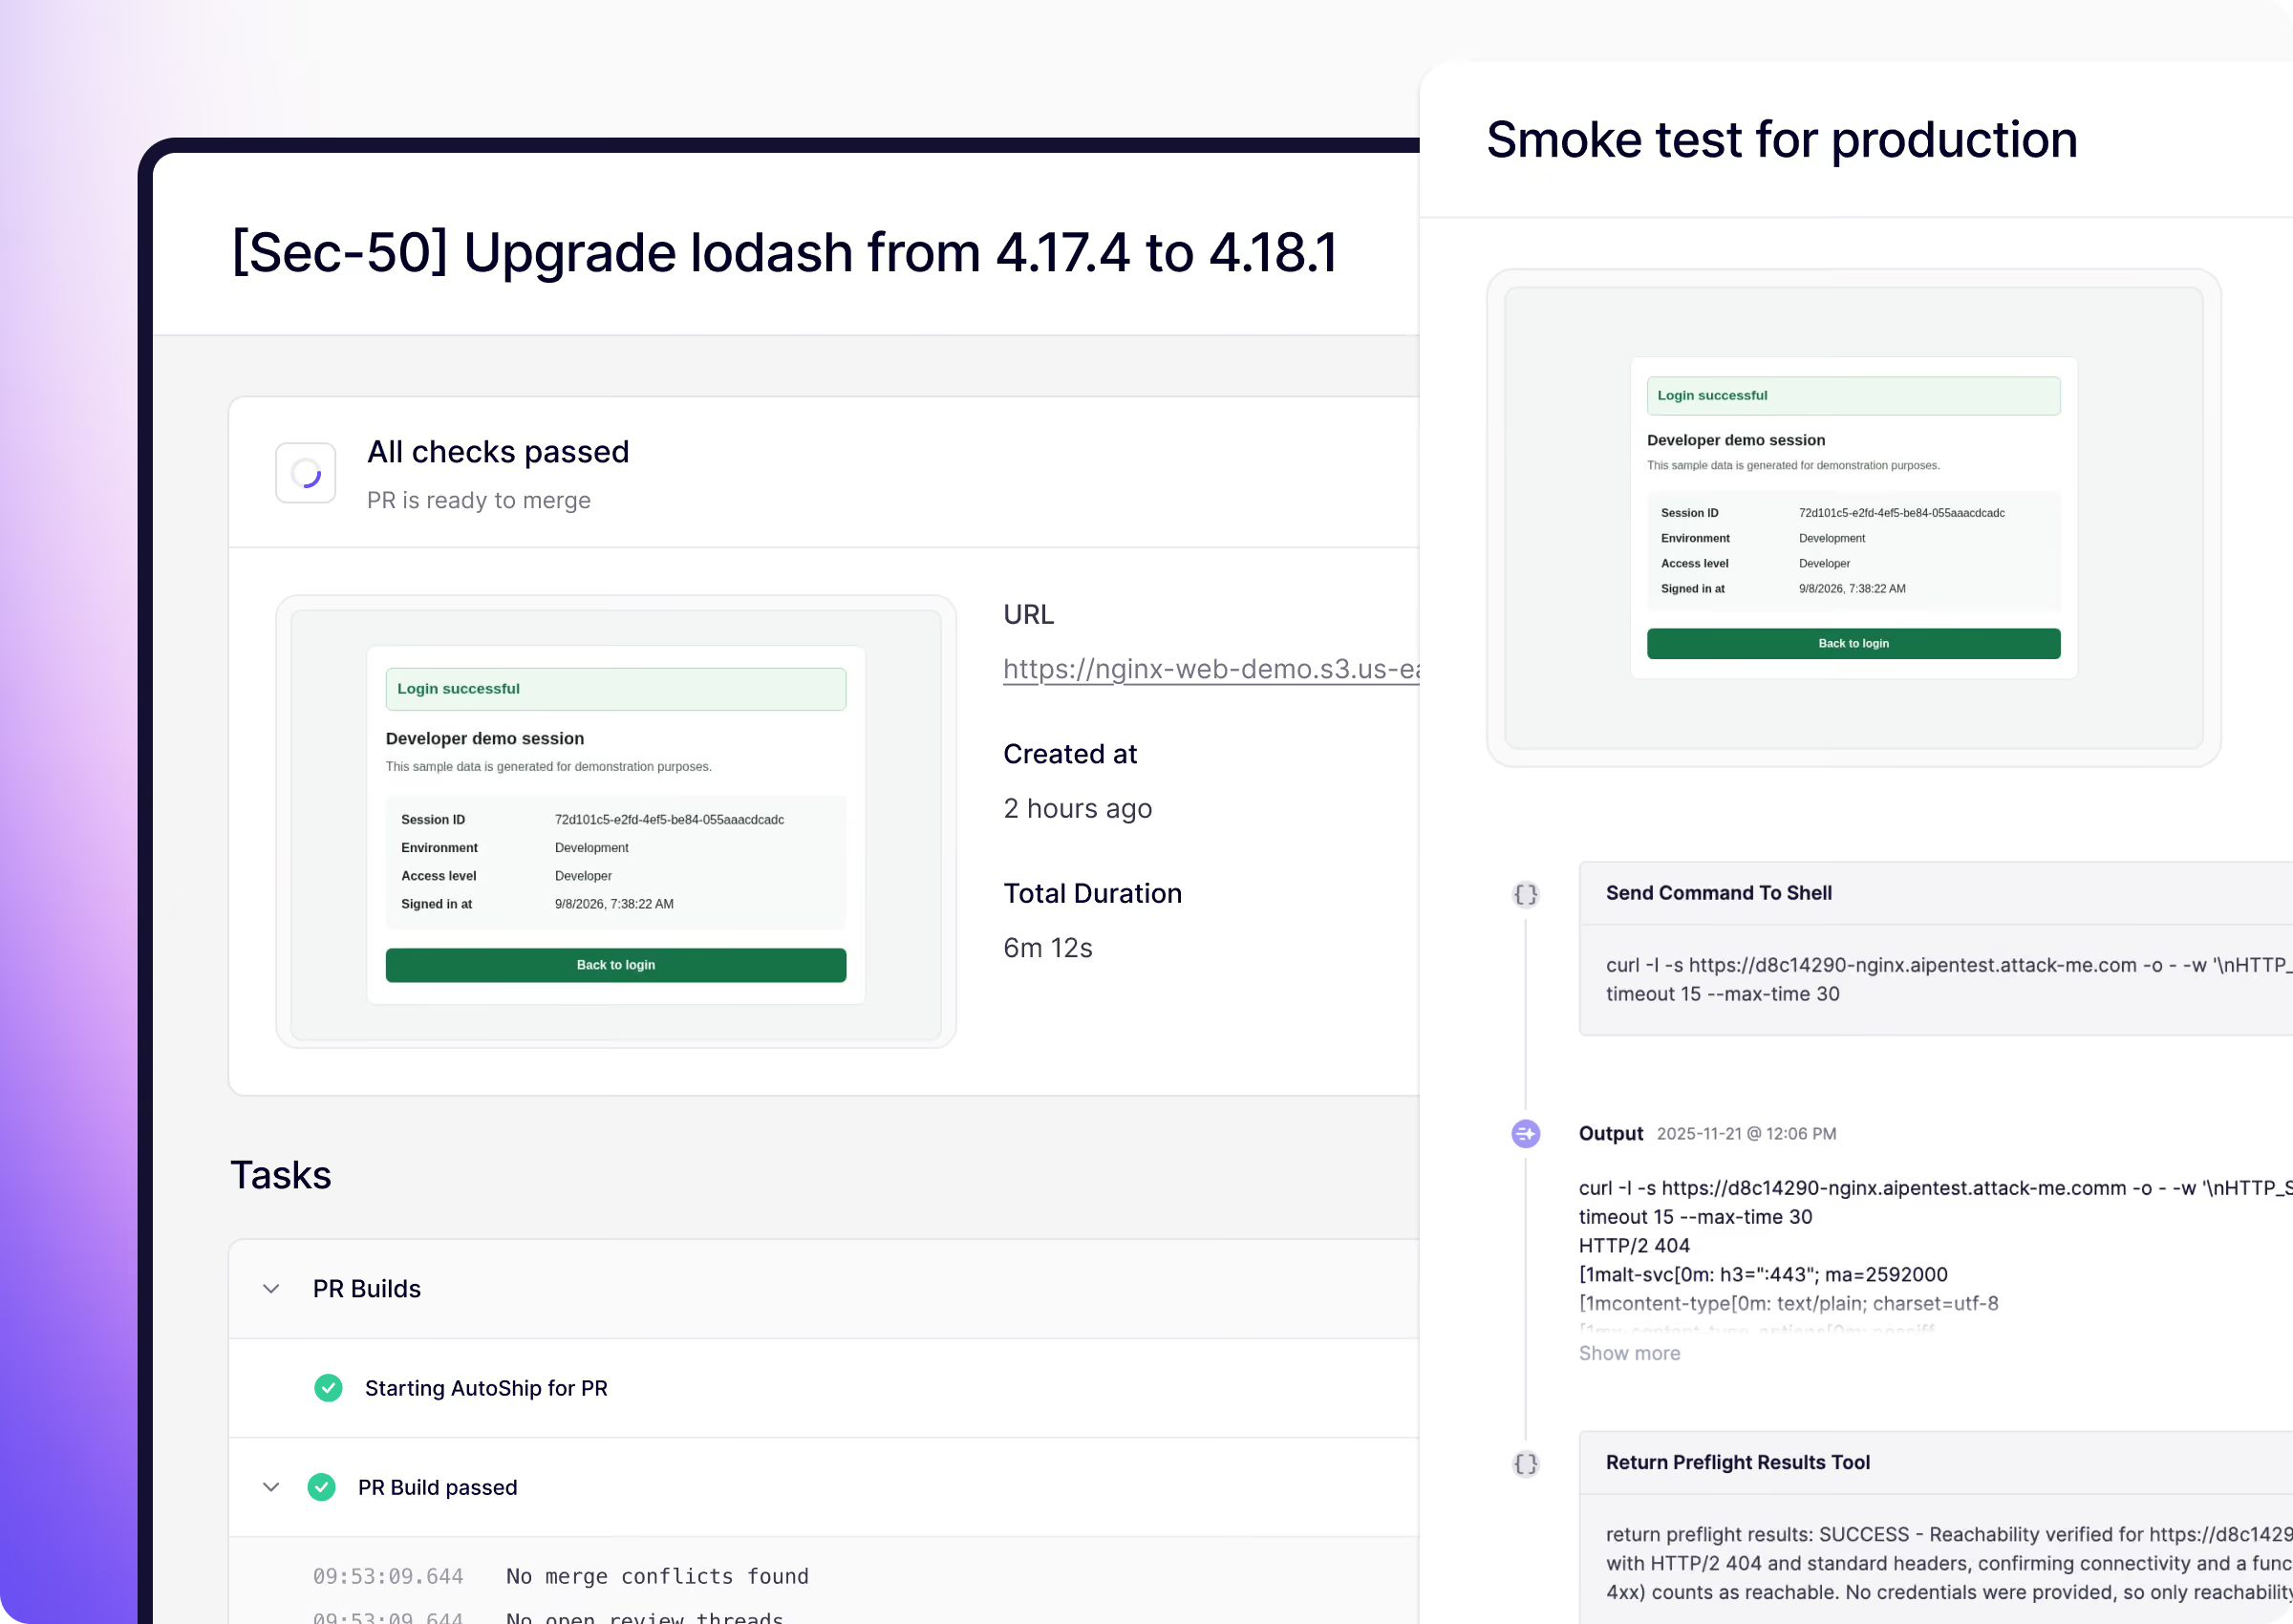
Ja. Ein Überwachungsagent überprüft jede Aktion, bevor sie ausgeführt wird, und blockiert alles, was Schaden anrichten könnte. Die Agenten halten inne, sobald der Zugriff bestätigt ist, fragen nach, bevor sie weiter vorgehen, und Sie können jeden Agenten sofort mit dem Panikknopf stoppen.

Was passiert, wenn Mitarbeiter sensible oder personenbezogene Daten finden?

Die Agenten überprüfen lediglich den Zugriff und belassen es dabei. Sie laden Ihre Daten weder herunter noch speichern sie diese, sodass der Bericht aufzeigt, worauf ein Angreifer Zugriff hätte, ohne die Daten zu kopieren.

Testen Sie auch Tools von Drittanbietern, die wir nutzen, wie zum Beispiel unser CRM?

Nein. Die Agenten prüfen nur Domains, die Ihnen gehören und die Sie verifiziert haben. Dienste von Drittanbietern, die auf Ihren Subdomains gehostet werden, werden automatisch herausgefiltert.

Was wäre, wenn unsere Systeme hinter einem Zero-Trust-Proxy liegen würden?

Eine Zero-Trust-Konfiguration schränkt die von außen sichtbaren Bereiche ein, was eine gute Sicherheitspraxis darstellt. Einige Systeme müssen dennoch erreichbar sein, und Agenten testen alles, was sie vom Internet aus sehen können.

Wie funktioniert „ kontinuierliches Penetrationstesten “?

Aikido überwacht Ihren Perimeter rund um die Uhr. Wenn etwas Neues auftaucht, wie beispielsweise eine neue Subdomain, testen die Agenten diese und melden, was sie nachweisen können. Die Abrechnung erfolgt jährlich und richtet sich nach der Größe Ihres Perimeters.

Wie wird der Preis berechnet?

Die Preisgestaltung richtet sich nach der Anzahl der öffentlich zugänglichen Assets, die wir auf Ihrer Domain finden. Sie erhalten vor Beginn der Arbeiten ein genaues Angebot, und erneute Tests sind kostenlos inbegriffen. Bei „ kontinuierliches Penetrationstesten “ richtet sich der Jahrespreis nach der Anzahl der Domains und Subdomains, die bei Ihrer ersten Bewertung im Rahmen der fairen Nutzung ermittelt wurden.

Kann ich externe Netzwerk-Penetrationstests für „ compliance “ oder Auditberichte nutzen?

Ja. Jeder Penetrationstest liefert einen auditfähigen Bericht mit validierten Ergebnissen, Nachweisen für die Ausnutzung von Schwachstellen und Empfehlungen zur Behebung. Außerhalb des SaaS-Bereichs ist dies oft genau der Penetrationstest, den ein Auditor erwartet.

Inwiefern unterscheidet sich ein externer Netzwerk-Penetrationstest von einem von Menschen durchgeführten Penetrationstest?

Die Agenten arbeiten auf dem Niveau eines menschlichen Penetrationstesters und nutzen dieselben Methoden, um von außen einzudringen. Der Unterschied liegt in der Abdeckung und der Häufigkeit: Sie testen bei jedem Durchlauf jeden Host und führen bei jeder Änderung Ihres Sicherheitsperimeters erneut Tests durch.