

Code-Reviews können immer noch manuell durchgeführt werden, aber KI-gestützte Tools können mehr Probleme schneller erkennen und Ihrem Team helfen, effizienter voranzukommen.
Aikidos Bericht zum Stand der KI in Security & Development von 2026 ergab, dass 73 % der Teams immer noch auf manuelle Reviews angewiesen sind, was oft zu Verzögerungen und übersehenen Problemen führt.
Wenn KI Ihnen hilft, Code zu schreiben, ist es sinnvoll, sie auch für Reviews zu nutzen. Automatisierte Prüfungen in die Pipeline zu integrieren, hilft Teams, sicher zu skalieren, ohne langsamer zu werden. Wie Julian Deborré, Head of Engineering bei Panaseer, in Aikidos Bericht mitteilte: „KI hilft uns, Code schneller zu schreiben, daher ist es sinnvoll, dass KI ihn auch überprüft.“
Die besseren Tools für das KI-Code-Review analysieren eine Änderung im Kontext des restlichen Codebases und bewerten, was sie an anderer Stelle beschädigen könnte.
CodeRabbit ist zwar nach wie vor beliebt, hat aber auch seine Schwächen. Dieser Leitfaden stellt die besten Alternativen zu CodeRabbit für das Jahr 2026 vor und zeigt auf, wie diese in puncto Genauigkeit, Sicherheit und Preisgestaltung punkten. Wir vergleichen:
- Aikido Security:
- Panto AI
- CodeAnt AI
- Qodo Merge
- CodeFactor
- Greptile
- GitHub Copilot
- SonarQube
TL;DR
Aikido Security überprüft jeden Pull Request und sichert dessen Inhalt ab. Das KI-Review liefert Inline-PR-Feedback, Ein-Klick-Korrekturen und benutzerdefinierte Regeln, die aus früheren PRs Ihres Teams lernen. Dabei werden Logikfehler und Null-Dereferenzierungen erkannt, die bei einem Standard-Review oft übersehen werden. Eine tiefere Ebene analysiert die Geschäftslogik bei jeder Änderung, sodass Zugriffssteuerungsfehler wie IDORs erkannt werden, während der Pull Request noch offen ist. Dieselbe Analyse erstreckt sich auf das gesamte Repository und deckt echte Logikfehler auf, bevor überhaupt ein Live-Ziel für Tests existiert.
Fundstücke enthalten Empfehlungen für sichere Code-Korrekturen sowie Ein-Klick-Vorschläge für SAST- und IaC-Probleme. IDE-Plugins erkennen Secrets und Code-Probleme direkt beim Tippen, noch bevor etwas das Repository erreicht. Und es hört beim Pull Request nicht auf: Abhängigkeiten, Cloud und Laufzeit werden auf derselben Plattform abgedeckt.
Die Preisgestaltung umfasst eine kostenlose Stufe sowie Pauschalpreise, sodass Teams sofort starten und ohne versteckte Gebühren skalieren können. Ein tieferes Reasoning und Korrekturen an einem Ort machen Aikido zur stärksten CodeRabbit-Alternative.
Die besten CodeRabbit-Alternativen im Jahr 2026
So vergleicht sich Aikido mit Coderabbit für Teams, die Code-Review-Tools evaluieren:
Was sind Code-Review-Tools?
Früher bedeutete ein Code-Review, dass ein Teammitglied das Diff las und Kommentare hinterließ. KI-gestützte Code-Review-Tools erledigen diesen Teil schneller, aber die besten gehen noch weiter. Sie verfolgen, was eine Änderung an anderer Stelle berührt, und markieren Logik- und Zugriffskontrollprobleme, die ein menschlicher Schnellkauf übersieht. Die schwächeren Tools geben lediglich das wieder, was Ihnen ein Linter ohnehin schon gesagt hat. Coderabbit bewältigt dateibasierte Reviews gut. Sobald Ihr Codebase jedoch mehr Mitwirkende und Repos umfasst, stellt sich die Frage, welches Tool Ihnen bei dieser Größe weiterhin aussagekräftiges Feedback liefert.
Was ist CodeRabbit?
Coderabbit ist ein KI-gestützter Assistent für Code-Reviews, der kontextbezogenes Feedback zu Pull Requests liefert. Er lässt sich mit GitHub, GitLab, Azure DevOps und Bitbucket verbinden und spürt Bugs, Stilfehler sowie fehlende Tests auf.
Zum Beispiel überprüft CodeRabbit jeden Pull Request mithilfe vertrauenswürdiger Linter und Sicherheitsanalysetools und wandelt die Ergebnisse dann in nützliche Kommentare um. Öffentliche Repositorys können seine Pro-Funktionen kostenlos nutzen, was es bei kleinen Teams und Open-Source-Beitragenden beliebt macht.
Wenn Projekte wachsen und Codebasen komplexer werden, wünschen sich einige Teams möglicherweise tiefere Einblicke, stärkere Sicherheitsprüfungen oder erweitertere Berichtsfunktionen, als CodeRabbit derzeit bietet.
Warum oder wann sollte man nach Alternativen zu Coderabbit suchen?
Mit KI-Code-Review-Tools können Entwickelnde einen Großteil des Review-Prozesses automatisieren und gleichzeitig Qualität und Kontext wahren. Coderabbit eignet sich beispielsweise gut für einfache dateibasierte Reviews und das Erkennen häufiger Probleme. Es lässt sich nahtlos in Plattformen wie GitHub integrieren und fügt KI-generierte Kommentare direkt in Pull Requests ein. Sie können es auch mit Lintern wie Semgrep kombinieren, indem Sie eine `semgrep.yml`-Datei hinzufügen und Coderabbit entsprechend konfigurieren. Dieses Setup hilft dabei, unsichere Muster und fehlende Standardprüfungen zu identifizieren. Für kleine Teams oder einfache Projekte reicht das oft aus.
Wenn Ihre Codebasis mit mehr Services, Modulen und Beitragenden wächst, benötigen Sie möglicherweise ein Code-Review-Tool, das erweiterte Unterstützung bietet. Sie könnten sich eines wünschen, das:
- Unnötige Kommentare herausfiltert und sich nur auf wirkungsvolles Feedback konzentriert.
- Aus den früheren Reviews Ihres Teams lernt und seine Genauigkeit im Laufe der Zeit verbessert.
- Feedback liefert, das kontextsensitiver ist und leichter umzusetzen ist.
Hier sind sieben Top-CodeRabbit-Alternativen, die ihre Funktionen, Preise und wichtigsten Vor- und Nachteile hervorheben, um Ihnen bei der besten Wahl für Ihr Team zu helfen.
Die Top 8 CodeRabbit-Alternativen
Wenn Ihre Codebasis mehrere Services, Sprachen und Umgebungen umfasst, benötigen Sie mehr als ein Tool, das nur Codezeilen überprüft. Die unten aufgeführten Alternativen bieten eine tiefere Analyse, solide Integrationen und flexible Regeln, die zu komplexen Projekten auf Unternehmensebene passen.
Fangen wir an.
1. Aikido Security
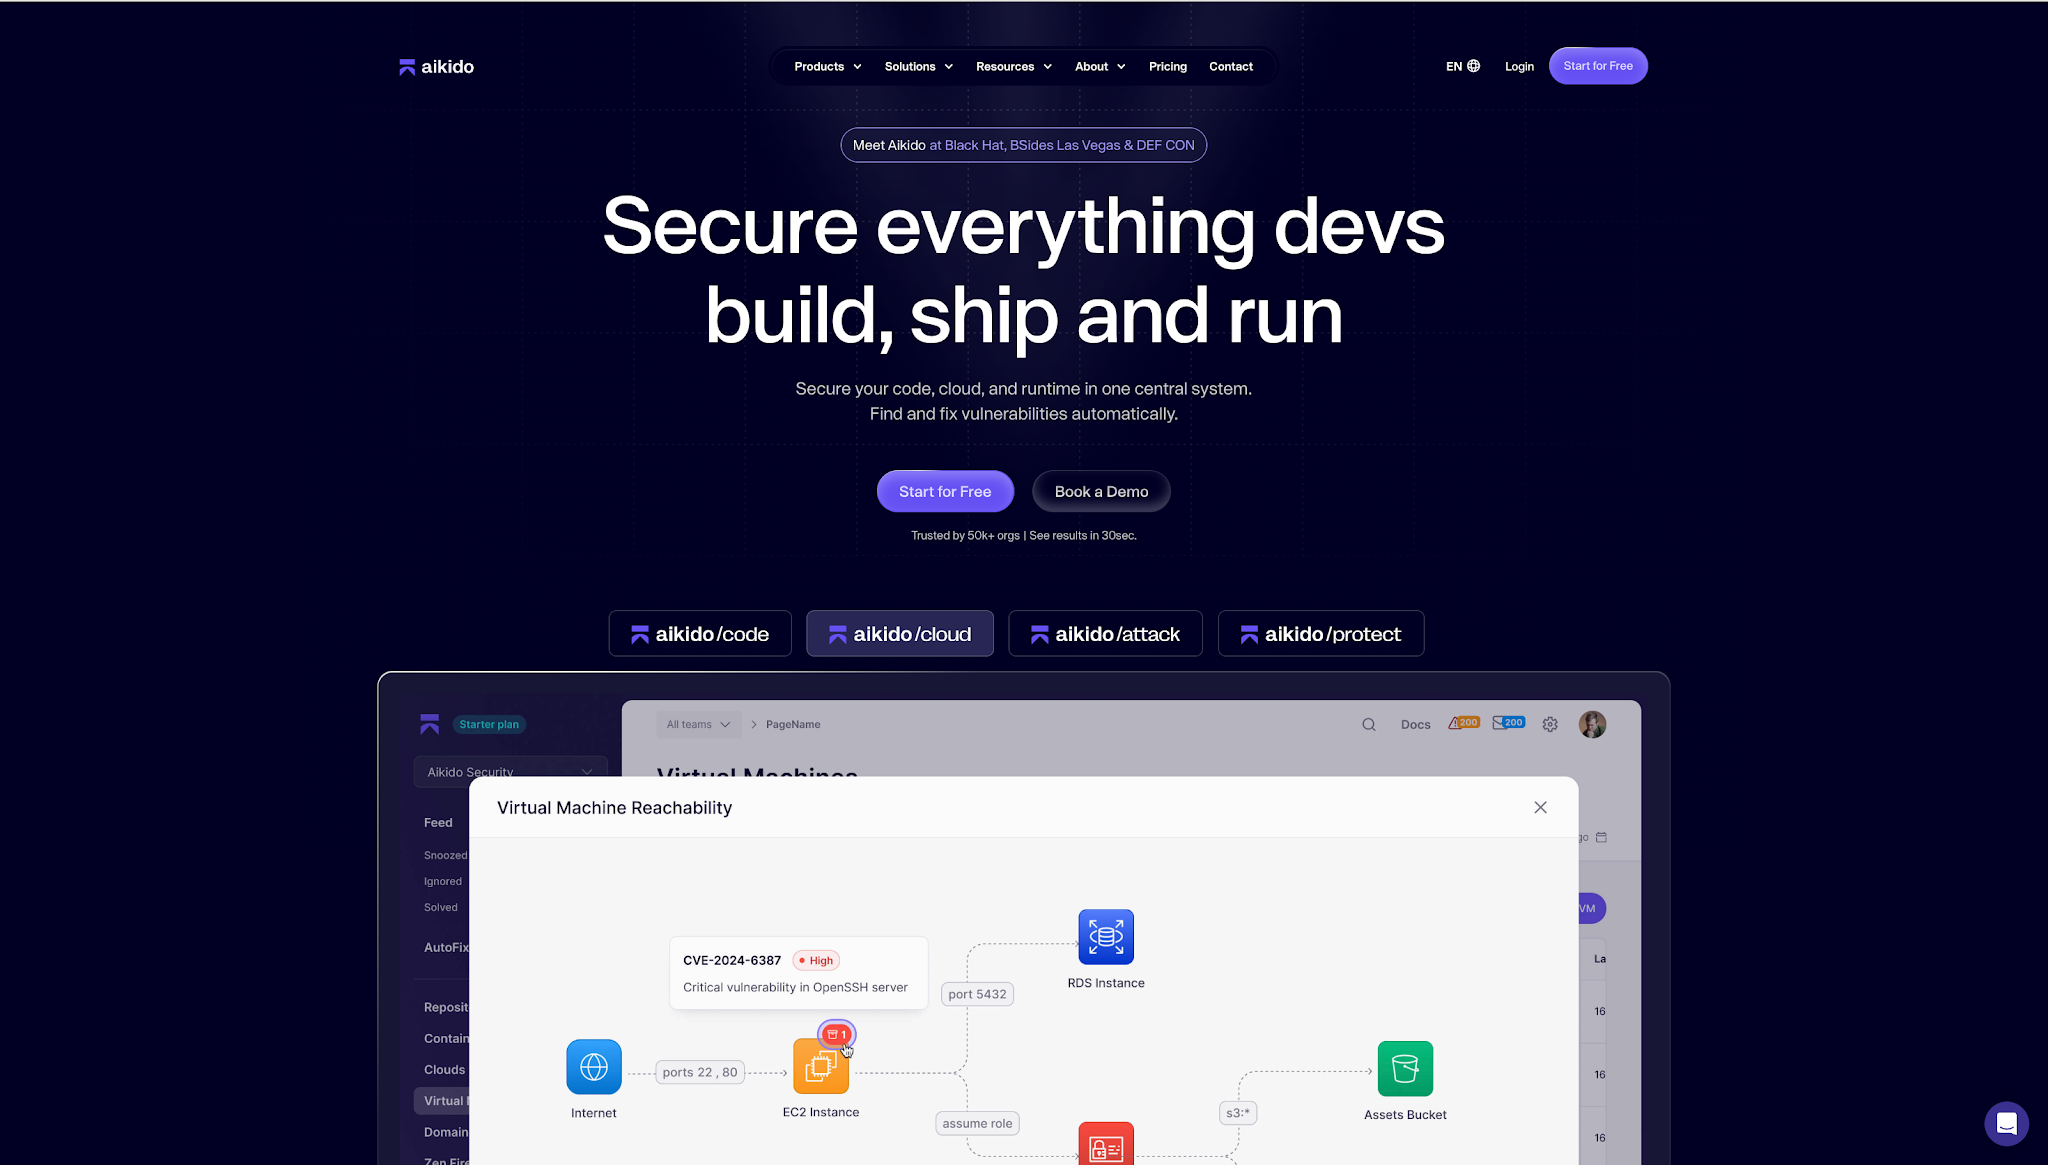
Aikido Security überprüft jeden Pull Request und sichert dessen Inhalt ab – über drei Produkte hinweg, die auf unterschiedlichen Ebenen arbeiten. Code Quality übernimmt das tägliche Review. Deep PR Review führt bei jedem geöffneten Pull Request eine vollständige KI-Analyse aus. Code Security Audit wendet dieselbe Logik auf bereits ausgelieferten Code an. Die Reviews laufen über Ihre Versionskontrolle und IDEs hinweg und vergleichen jede Änderung mit dem gesamten Codebase anstatt nur mit dem Diff.
Code-Qualität
Code Quality generiert bei jeder Änderung Inline-PR-Kommentare sowie Ein-Klick-Korrekturen, basierend auf benutzerdefinierten und vordefinierten Regeln, die Sie teamweit durchsetzen. Sobald Sie ein Repo verbinden, läuft es mit intelligenten Standardeinstellungen ganz ohne Konfiguration. Bei jedem Pull Request liefert es sofortiges, kontextbezogenes Feedback, lernt Ihr Codebase aus vergangenen Reviews und wendet die von Ihnen definierten benutzerdefinierten Regeln an, sodass Entwickelnde aussagekräftige Kommentare erhalten, die tatsächlich von Bedeutung sind.
Angenommen, Sie möchten eine Regel festlegen, die in Dockerfiles nur Alpine-Basis-Images erlaubt. Sie erstellen eine solche Regel, indem Sie konforme und nicht konforme Beispiele angeben, sodass Code Quality zusätzlich zu den Branchenbestpractices weiß, worauf zu achten ist.
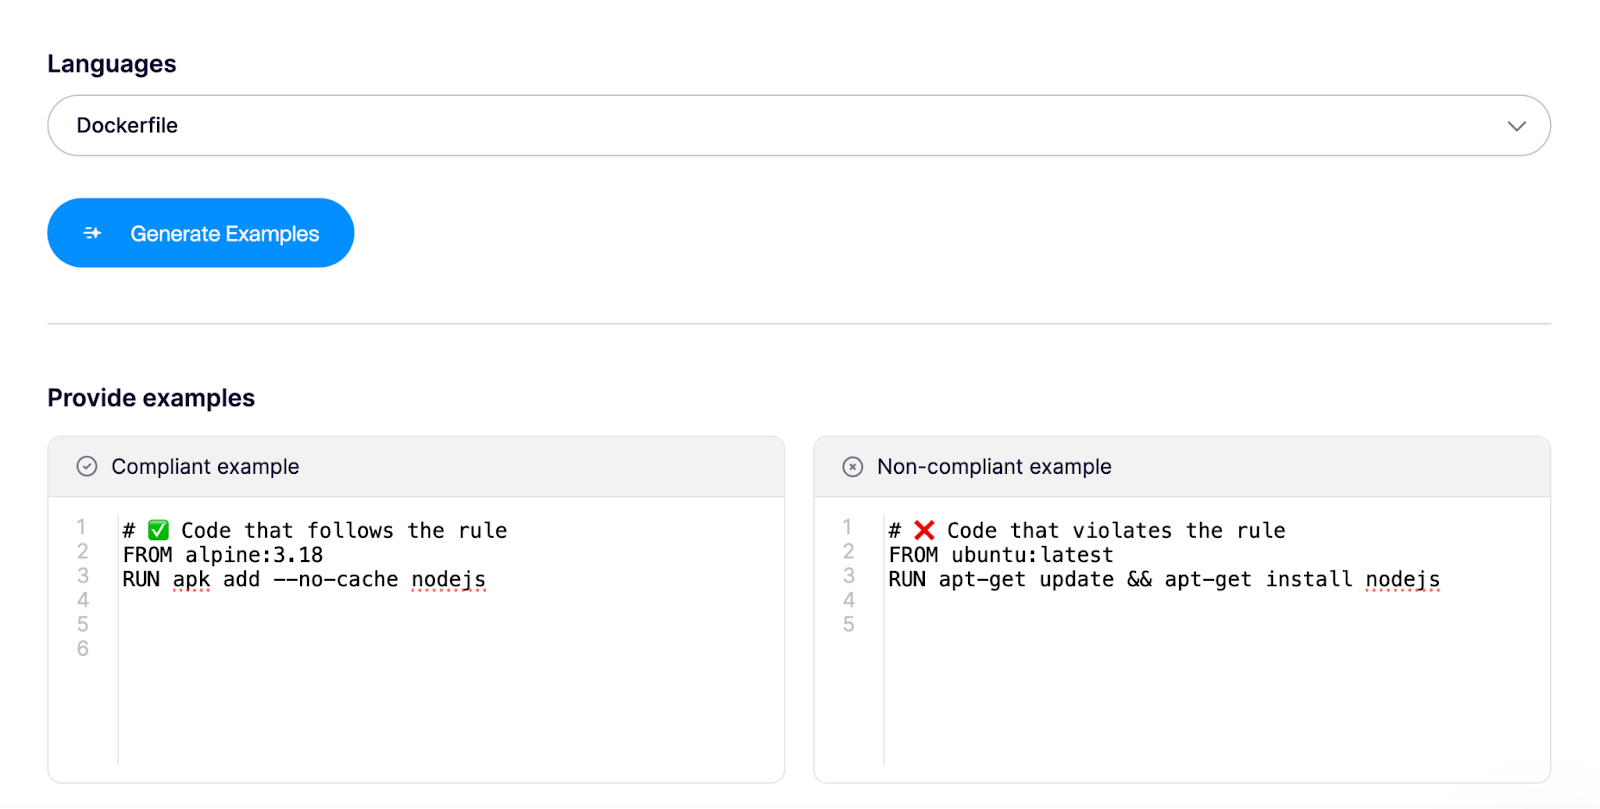
Über benutzerdefinierte Regeln hinaus besteht eine häufige Herausforderung bei Code-Review-Tools darin, sie dazu zu bringen, den spezifischen Kontext eines Projekts zu verstehen. Jede Organisation arbeitet anders, und Aikido versteht das. Sie bringen dem System die Codierungsstandards, Best Practices und Ausnahmen Ihres Teams bei, sodass es genau widerspiegelt, wie Ihr Team Code tatsächlich schreibt und überprüft. Sie können Kontext hinzufügen wie:
"Wir speichern Daten als UTC in der Datenbank, zeigen sie jedoch immer in der Ortszeit des Benutzers an; die gesamte Konvertierungslogik befindet sich in utils/timezone.js, markieren Sie Zeitzonenkonvertierungen also nicht als redundant."

Und Sie können diesen Kontext für bestimmte Repositories feinabstimmen. Da Code Quality system- und sprachunabhängig ist, können Sie Änderungen direkt in Ihrer Umgebung überprüfen, kommentieren und genehmigen.
Deep PR Review
Coding-Agenten öffnen heutzutage an einem Tag mehr Änderungen, als ein Team lesen kann, und ein reiner Diff-Durchlauf ist für dieses Volumen nicht ausgelegt. Deep PR Review ist die unabhängige Ebene, die jeden Pull Request so liest, wie es ein Senior Engineer mit unbegrenzter Zeit tun würde. Bevor etwas markiert wird, erfassen die Agenten die Struktur Ihres gesamten Codebases, zugehörige Repositories, vorhandene statische Ergebnisse sowie die bereits zu der Änderung vorhandenen PR-Kommentare. Riskante Änderungen werden so blockiert, bevor sie zusammengeführt werden. Genau dieser Kontext versetzt das System in die Lage, die Geschäftslogik zu bewerten und Zugriffssteuerungsfehler wie IDORs abzufangen, während der Pull Request noch offen ist – weit über das hinaus, was ein Linter oder ein schneller menschlicher Blick erkennen würde.
Code-Sicherheitsaudit
Einige Schwachstellen schlummern jahrelang in einer Codebasis, weil sie nie zu einem bekannten Muster passten. Code Security Audit nutzt das logische Verständnis von Deep PR Review für bereits veröffentlichten Code, verfolgt Datenflüsse und Berechtigungsprüfungen über Dienste hinweg, um Schwachstellen in der Logik aufzudecken. Das raffinierteste Feature ist das Chaining: Dabei werden mehrere einzeln geringfügige Bugs zu dem einzigen Pfad einer Privilegienausweitung verknüpft, den sie zusammen ergeben – genau die Art von mehrstufigem Exploit, den Angreifende tatsächlich konstruieren würden. Jeder Fund zeigt, was exploitable ist und wie jemand dorthin gelangen könnte, inklusive vollständiger Nachvollziehbarkeit der Logik. Zudem läuft das Tool direkt auf dem Quellcode, ohne dass eine Testumgebung eingerichtet werden muss.
Code-Abdeckung
Mit „Code Coverage“ können Sie die Testabdeckung aus GitHub Actions hochladen und diese parallel zu Ihren Sicherheits- und Qualitätsbefunden verfolgen. Sehen Sie, welche Repositorys unzureichend getestet sind, durchsuchen Sie nicht abgedeckte Dateien bis auf Zeilenebene und beobachten Sie, wie sich die Abdeckung verändert, wenn Sie Tests hinzufügen. Wenn ein Scan oder eine PR-Prüfung eine Datei markiert, können Sie direkt an derselben Stelle überprüfen, ob diese Datei überhaupt getestet wurde.
Funktionen
- KI-gestütztes Code-Review: Aikido bewertet Code so, wie es eine entwickelnde Person tun würde, und wägt neben dem Erkennen von Sicherheitsmängeln auch ab, ob er verständlich geschrieben ist und eine gute Performance liefert. Das System lernt aus den vergangenen Pull Requests Ihres Teams und schlägt benutzerdefinierte Regeln vor, basierend auf der tatsächlichen Arbeitsweise Ihrer besten Engineers.
- Deep PR Review: Analysiert die Geschäftslogik bei jedem Pull Request, um IDORs, fehlerhafte Zugriffskontrolle und andere Mängel aufzudecken, die SAST und eine schnelle menschliche Überprüfung übersehen. Es prüft jede Änderung direkt beim Öffnen und analysiert, welche Auswirkungen diese an anderer Stelle in der Codebasis hat.
- Code Security Audit: Analysiert, was Ihr Code tun soll, und verfolgt Datenflüsse, Eigentümerprüfungen sowie Berechtigungsgrenzen über Dateien und Dienste hinweg. Es deckt Schwachstellen auf, die von SAST übersehen werden – darunter IDORs, fehlerhafte Zugriffskontrolle und mehrstufige Exploit-Ketten – und läuft direkt auf Ihrem Quellcode, ohne dass eine Umgebung eingerichtet werden muss.
- Multi-File Context Analysis: Die Plattform verfolgt manipulierte Benutzereingaben von Controllern auf oberster Ebene über mehrere Dateien hinweg. Sie erkennt Null-Dereferenzierungen und Laufzeitfehler, die bei einem reinen Diff-Review unsichtbar bleiben, da die Daten über Dateigrenzen hinweg verfolgt werden.
- Custom Rule Creation: Teams erstellen eigene Regeln, um Risiken aufzuspüren, die spezifisch für ihre Codebasis sind. Die Regeln verwenden das Opengrep-Format und zielen auf bestimmte Sprachen oder alle Dateien ab. Sie definieren, worauf es ankommt, und setzen dies konsistent um.
- Context-Aware Risk Assessment: Aikido passt den Schweregrad von Problemen basierend darauf an, ob Ihr Repository mit dem Internet verbunden ist oder sensible Daten verarbeitet. Kritische Schwachstellen in öffentlichen Diensten erhalten eine andere Priorität als interne Tools.
- Inline Pull Request Feedback: Aikido fügt Inline-Kommentare mit zeilengenauem Sicherheitsfeedback direkt in Pull Requests ein. Entwickelnde sehen genau dort, wo sie Code prüfen, was behoben werden muss und warum.
Am besten geeignet für:
- Enterprise-Teams, die möchten, dass Code-Reviews echte Logik- und Zugriffskontrollfehler aufdecken.
- Teams, die KI-generierten Code schneller releasen, als Menschen ihn überprüfen können, und die eine unabhängige Ebene für jeden PR benötigen.
- Unternehmen, die Code-Reviews, Sicherheitsprüfungen und Fehlerbehebungen an einem zentralen Ort bündeln möchten, anstatt verschiedene Tools miteinander zu verknüpfen – vom ersten Repository bis hin zu einer komplexen Infrastruktur.
Vorteile
- Benutzerdefinierte Regeln im Opengrep-Format, die konsistent über Hunderte von Repos hinweg gelten, sodass dieselben Standards greifen – unabhängig davon, ob Sie einen einzelnen Service oder eine ganze Landschaft davon überprüfen.
- Ein Review, das Geschäftslogik und Zugriffskontrolle analysiert, IDORs sowie fehlerhafte Berechtigungen aufdeckt, die ein Linter oder ein schneller menschlicher Durchlauf übersieht, inklusive Inline-Leitfäden für die Behebung.
- IDE-Plugins für VS Code, Cursor, Windsurf, JetBrains, Android Studio und Visual Studio, sodass Entwickelnde dieses Feedback direkt dort erhalten, wo sie ohnehin arbeiten.
- Pauschalpreise inklusive 10 Nutzer und ohne versteckte Gebühren für Support, Nutzung oder Codezeilen.
Hosting-Modell:
- SaaS (Software-as-a-Service)
- On-Premise
Gartner-Bewertung: 4,9 / 5,0
Aikido Security Reviews
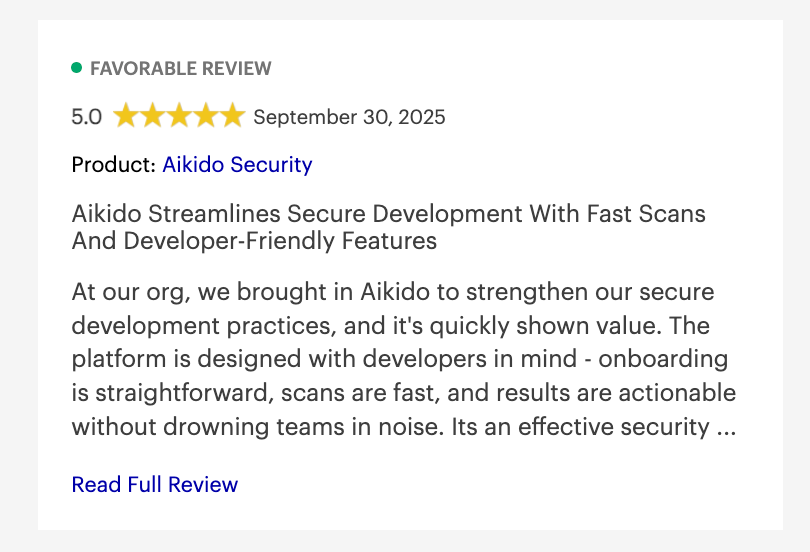
Über Gartner hinaus hat Aikido Security auch eine Bewertung von 4,7/5 auf Capterra und SourceForge. Anwendende loben regelmäßig die intuitive Benutzeroberfläche und die reibungslose Integration in CI/CD-Pipelines.

2. Panto AI
Panto AI ist eine starke Coderabbit-Alternative, die KI-gestütztes Pull-Request-Review mit tiefgehenden Application Security Testing kombiniert, um Bugs, Schwachstellen und Probleme mit der Geschäftslogik abzufangen, bevor sie die Produktion erreichen. Im Gegensatz zu Assistenten, die Ihnen beim schnelleren Schreiben von Code helfen, ist Panto als Code-Reviewer konzipiert, der riskanten Code beim Mergen kennzeichnet.
Es lässt sich in GitHub, GitLab, Bitbucket und Azure DevOps integrieren und stellt eine Verbindung zu Jira und Confluence her, um zu verstehen, was der Code tut und warum er geschrieben wurde. Über das Code-Review hinaus bietet Panto auch QA-Automatisierung und mobiles QA-Testing und wandelt natürlichsprachliche Ablaufbeschreibungen in deterministische Test-Suites um, die auf echten Geräten laufen, sich bei UI-Änderungen selbst anpassen und in CI/CD-Pipelines integriert werden.
Panto führt bei jedem Pull Request über 30.000 SAST-Prüfungen für mehr als 30 Programmiersprachen durch und deckt dabei Code-Qualität, Sicherheitsrisiken, IaC-Fehlkonfigurationen, Secret Detection, SCA und SBOM-Generierung ab. Ein Reinforcement-Learning-Modul verbessert die Qualität von Vorschlägen basierend auf Team-Feedback.
Schlüsselfunktionen
- Business Context Integration: Panto verbindet sich mit Jira und Confluence, um jedes PR-Review mit dem zugrundeliegenden Ticket, der Spezifikation oder der Dokumentation abzugleichen.
- Security-First PR Review: Panto führt deterministische SAST-Prüfungen parallel zur KI-Analyse bei jedem PR durch und deckt dabei Secrets, IaC-Risiken sowie Abhängigkeitsschwachstellen in einem Durchlauf ab.
- Team Visibility Dashboard: Engineering Manager erhalten eine dedizierte Ansicht zu Review-Engpässen, der Verteilung der Entwicklerarbeitslast und wiederkehrenden Mustern der Code-Qualität. DORA-Metriken und Security Insights werden über Repositories hinweg verfolgt, und Berichte für Compliance-Anforderungen wie SOC 2, ISO 27001 und PCI-DSS können generiert werden.
Best For: Panto AI eignet sich für Engineering-Teams, die eine einzige Plattform für Code-Review, Anwendungs-Sicherheit und mobiles QA suchen, ohne mehrere Tools kombinieren oder Enterprise-Preise dafür zahlen zu müssen.
Vorteile
- Deckt Code-Review, SAST, SCA, IaC, Secrets und Mobile QA auf einer Plattform ab, ohne dass eine separate Toolchain erforderlich ist.
- Der Geschäftskontext aus Jira und Confluence sorgt für Reviews, die logische und domänenspezifische Probleme erkennen.
- Reinforcement Learning aus Team-Feedback reduziert Rauschen und verbessert die Relevanz von Vorschlägen im Laufe der Zeit.
- Wettbewerbsfähiger Preis von 15 $/Entwickelnde/Monat mit umfassender Sicherheitstiefe; kostenlos für Open-Source-Projekte.
Nachteile
- Der größte Nutzen wird in Teamumgebungen erzielt; einzelne Entwickelnde nutzen die umfassenderen Plattformfunktionen möglicherweise nicht vollständig aus.
- Die Dokumentation wird noch erweitert, während das Produkt wächst, was die Ersteinrichtung für weniger gängige Konfigurationen verlangsamen kann.
- Die Mobile QA-Preise (beginnend bei 999 $/Monat für den Scale-Plan) könnten für sehr junge Teams eine Herausforderung sein.
3. CodeAnt AI
Codeant AI kombiniert künstliche Intelligenz mit SAST, um kritische Code-Probleme und Schwachstellen zu erkennen. Es führt zeilenbasierte Analysen durch, generiert Pull-Request-Zusammenfassungen und lässt sich in GitHub, GitLab, Bitbucket, Azure DevOps sowie IDEs wie Visual Studio Code und JetBrains integrieren. Die Plattform bietet außerdem an Anpassbare Regeln und KI-Code-Reviews in Echtzeit, um Teams dabei zu helfen, sicheren und qualitativ hochwertigen Code aufrechtzuerhalten.
CodeAnt AI erkennt und behebt automatisch über 5.000 Probleme mit der Code-Qualität und Sicherheitsrisiken in IDEs, Pull Requests und CI/CD-Pipelines. Es umfasst über 30.000 deterministische Prüfungen neben KI-basierten Prüfungen für mehr als 30 Programmiersprachen.
Funktionen
- Custom Rules in Plain English: Teams schreiben eigene Regeln in einfacher Sprache, ohne Skripterstellung oder DSL-Kenntnisse zu benötigen.
- Bulk Fix Capability: Teams bereinigen Codebasen mit Massenkorrekturen, die bis zu 200 Dateien mit einem einzigen Klick verarbeiten.
- Control Center Dashboard: Das Control Center visualisiert den Zustand der Codebasis und hilft Teams dabei, die wirkungsvollsten Probleme zu beheben. Teams exportieren auditfähige Zusammenfassungen im PDF- oder CSV-Format.
Best for: CodeAnt ist gut geeignet für Teams, die schneller liefern möchten, ohne dabei Kompromisse bei Qualität oder Sicherheit einzugehen.
Vorteile
- Reduziert die manuelle Review-Zeit erheblich, was Geschwindigkeit und die Produktivität der Entwickelnde steigert.
- Erkennt sowohl Code-Qualitätsprobleme (Dead Code, Duplikation, Komplexität) als auch Sicherheitsrisiken (SAST, Secrets, IaC) auf einer Plattform.
- Bietet Echtzeit-Feedback zu Pull Requests mit Zusammenfassungen, Chat-ähnlichen Interaktionen und umsetzbaren Vorschlägen.
Nachteile
- Ein vollständiger Funktionsumfang kann für kleinere Teams oder einzelne Entwickelnde kostspielig sein.
- Einige Benutzer berichten von gelegentlichen False Positives oder Rauschen in den Vorschlägen, was eine manuelle Anpassung erfordern kann.
- Da es stark Cloud-basiert und für Pull Requests in Repo-Workflows optimiert ist, fehlt möglicherweise die Offline- oder lokale Pre-Commit-Unterstützung.
CodeAnt AI Security im Test
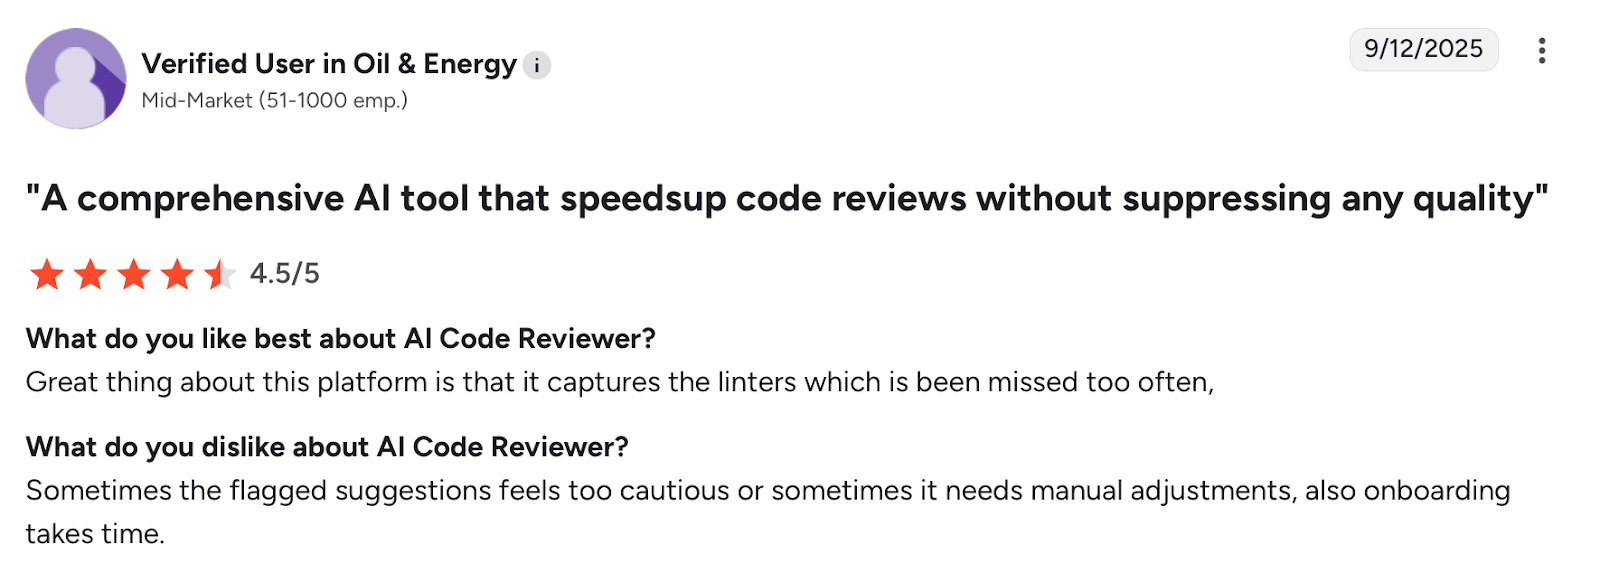
Die 4,9/5-Sterne-Bewertung von CodeAnt AI basiert auf nur 5 Reviews, was bedeutet, dass die Stichprobengröße zu klein ist, um eine konsistente, reale Performance darzustellen.
4. Qodo Merge
Qodo Merge ist ein Open-Source-Tool, das die Überprüfung von Pull Requests vereinfachen soll. Es analysiert PRs, passt sich an den jeweiligen Coding-Stil an und schlägt entsprechende Verbesserungen vor. Reviews können manuell ausgelöst oder automatisch ausgeführt werden, was im Review-Prozess Zeit spart. Zudem lässt es sich nahtlos in Plattformen wie GitHub integrieren, um schnelle Analysen und umsetzbare Empfehlungen für eine bessere Code-Qualität zu liefern.
Qodo Merge nutzt fortschrittliche KI, um Ihren Code, Pull Requests und den breiteren Codebase-Kontext zu verstehen. Es integriert sich mit Jira, Linear und Monday dev, um Compliance-Ratings basierend darauf zu liefern, wie eng Codeänderungen mit den Ticket-Anforderungen übereinstimmen.
Funktionen
- Automatisierte PR-Beschreibungsgenerierung: Qodo Merge generiert automatisch PR-Beschreibungen mit Zusammenfassungen, Labels und Schritt-für-Schritt-Anleitungen mithilfe des Befehls /describe. Reviewer verstehen Änderungen schneller.
- KI-gestützte Code-Überprüfung: Die Plattform bietet sofortige Code-Analyse, zeigt Probleme auf und schlägt Verbesserungen vor. Überprüfungen laufen automatisch bei jedem PR mit konfigurierbarem Feedback.
- Ticket Compliance Integration: Qodo Merge lässt sich in Jira, Linear, Monday dev und GitHub Issues integrieren, um Ticket-Daten direkt neben Code-Änderungen anzuzeigen. Die Plattform weist Compliance-Stufen zu, je nachdem, wie genau die Änderungen mit den Ticket-Anforderungen übereinstimmen.
- PR Chat with Chrome Extension: Die Chrome-Erweiterung ermöglicht private KI-Chat-Sitzungen direkt im Tab „Files changed“. Die Erweiterung sendet keinen Code an externe Server.
Best for: Qodo Merge eignet sich am besten für Teams und Unternehmen, die Best Practices der Organisation und die Compliance bezüglich technischer Richtlinien in ihrem PR-Workflow durchsetzen müssen.
Vorteile
- Beschleunigt Pull-Request-Reviews durch die Automatisierung von Feedback und die frühzeitige Erkennung von Problemen.
- Lässt sich für eine einfache Einrichtung und Zusammenarbeit in GitHub, GitLab und Bitbucket integrieren.
- Bietet kontextbezogene Einblicke, die helfen, eine konsistente Codequalität über Teams hinweg aufrechtzuerhalten.
Nachteile
- Erfordert etwas Einrichtung und Einarbeitung, um erweiterte Funktionen effektiv nutzen zu können.
- Premium- und Enterprise-Pläne können für kleine Teams kostspielig sein.
- Generiert gelegentlich Fehlalarme oder Vorschläge, die eine manuelle Überprüfung erfordern.
Qodo Merge Security im Test
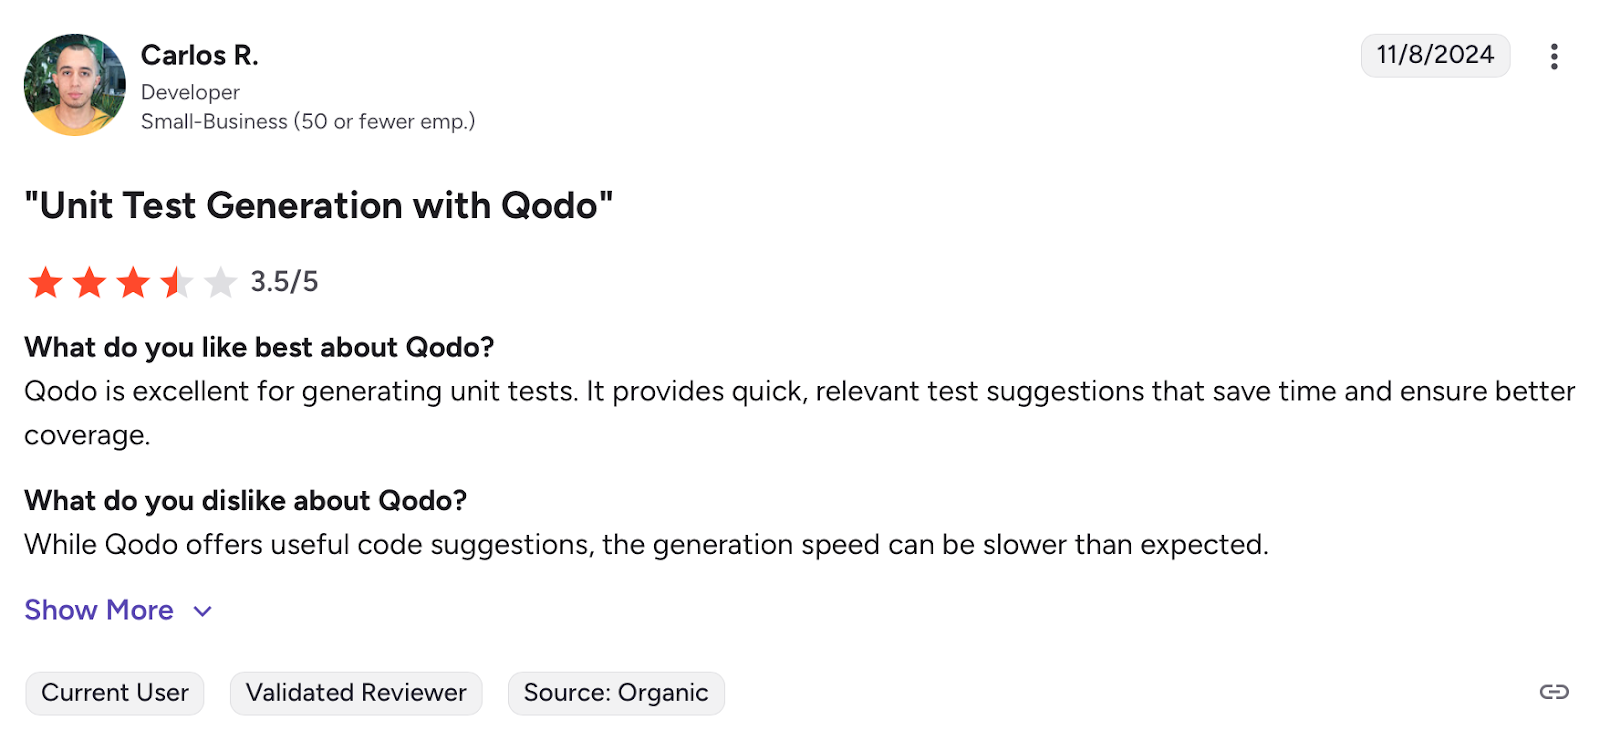
Auf Gartner Peer Insights hält Qodo Merge eine beeindruckende Bewertung von 4,5 von 5 Sternen in der Kategorie „KI-Code-Assistenten“, basierend auf dem Feedback von 34 Benutzern.
5. CodeFactor
CodeFactor verfolgt die Code-Qualität automatisch bei jedem Commit und Pull Request in GitHub oder Bitbucket, sodass Entwickelnde bei Code-Reviews Zeit sparen und technische Schulden abbauen können. Das Tool überprüft jeden Commit oder PR sofort und liefert innerhalb von Sekunden verwertbares Feedback. Die Plattform erfordert keine Einrichtungszeit und ermöglicht es Teams, Regeln anzupassen, Refactoring-Tipps zu erhalten und irrelevante Probleme zu ignorieren.
CodeFactor unterstützt über 20 Programmiersprachen, darunter JavaScript, Python, Java, Go, Ruby, PHP, Swift und Kotlin. Das Tool kann bestimmte Probleme bei Bedarf oder automatisch beheben und unterstützt dabei ESLint, PHP_CodeSniffer, Stylelint, RuboCop und SwiftLint. Es priorisiert die kritischsten Probleme basierend auf Code-Größe, Häufigkeit von Dateiänderungen und Dateigröße, damit Teams nur das beheben, was wirklich wichtig ist.
Funktionen
- IDE-Integration: CodeFactor zeigt Ergebnisse in Atom und VS Code mit Live-Analyse und Feedback während des Codierens an. Entwickelnde erkennen Probleme bereits während der Entwicklung, nicht erst bei Pull-Request-Reviews.
- Centralized Dashboard: Das Dashboard bietet einen schnellen Überblick über die Code-Qualität des gesamten Projekts, aktuelle Commits und die problematischsten Dateien. CodeFactor verfolgt neue und behobene Probleme für jeden Commit und Pull Request. Technische Leitungen können Qualitätstrends über Repositories hinweg überwachen.
- Customizable Rules: Teams können Regeln anpassen, Refactoring-Tipps erhalten und irrelevante Probleme ignorieren. Teams filtern Probleme nach Sprache, Kategorie oder Typ, um sich auf das Wesentliche zu konzentrieren. Reviews passen sich an die Standards des Teams an.
- Team Communication Integration: CodeFactor lässt sich in Slack integrieren, um Benachrichtigungen zur Code-Qualität für jeden Commit in einem Branch oder Pull Request zu senden. Es unterstützt auch die MS Teams-Integration, um Teams auf dem Laufenden zu halten. Benachrichtigungen erreichen Teams genau dort, wo sie ohnehin kommunizieren.
Ideal für:
- CodeFactor eignet sich am besten für Entwicklungsteams, die häufig Commits veröffentlichen oder viele Mitwirkende haben, bei denen die Konsistenz bei manuellen Reviews leicht verloren gehen kann.
Vorteile:
- Die Plattform bietet umsetzbares Feedback und hebt Probleme wie Code-Duplizierung, Komplexität und potenzielle Bugs hervor.
- Benutzer können Benutzerdefinierte Regeln definieren und die Analyse an die spezifischen Anforderungen ihres Projekts anpassen.
- Ein kostenloser Tarif ist verfügbar, wodurch automatisierte Code-Reviews für einzelne Entwickelnde und kleine Teams zugänglich werden.
Nachteile:
- Das Einrichten und Konfigurieren von CodeFactor, um es an spezifische Projektanforderungen anzupassen, kann Zeit und Aufwand erfordern.
- CodeFactor konzentriert sich auf die statische Codeanalyse und bietet keine Metriken zur Code-Abdeckung, daher können zusätzliche Tools erforderlich sein.
- Die Unterstützung für weniger verbreitete oder proprietäre Sprachen kann begrenzt sein, was Benutzerdefinierte Konfigurationen oder alternative Tools erfordert.
CodeFactor Security im Test
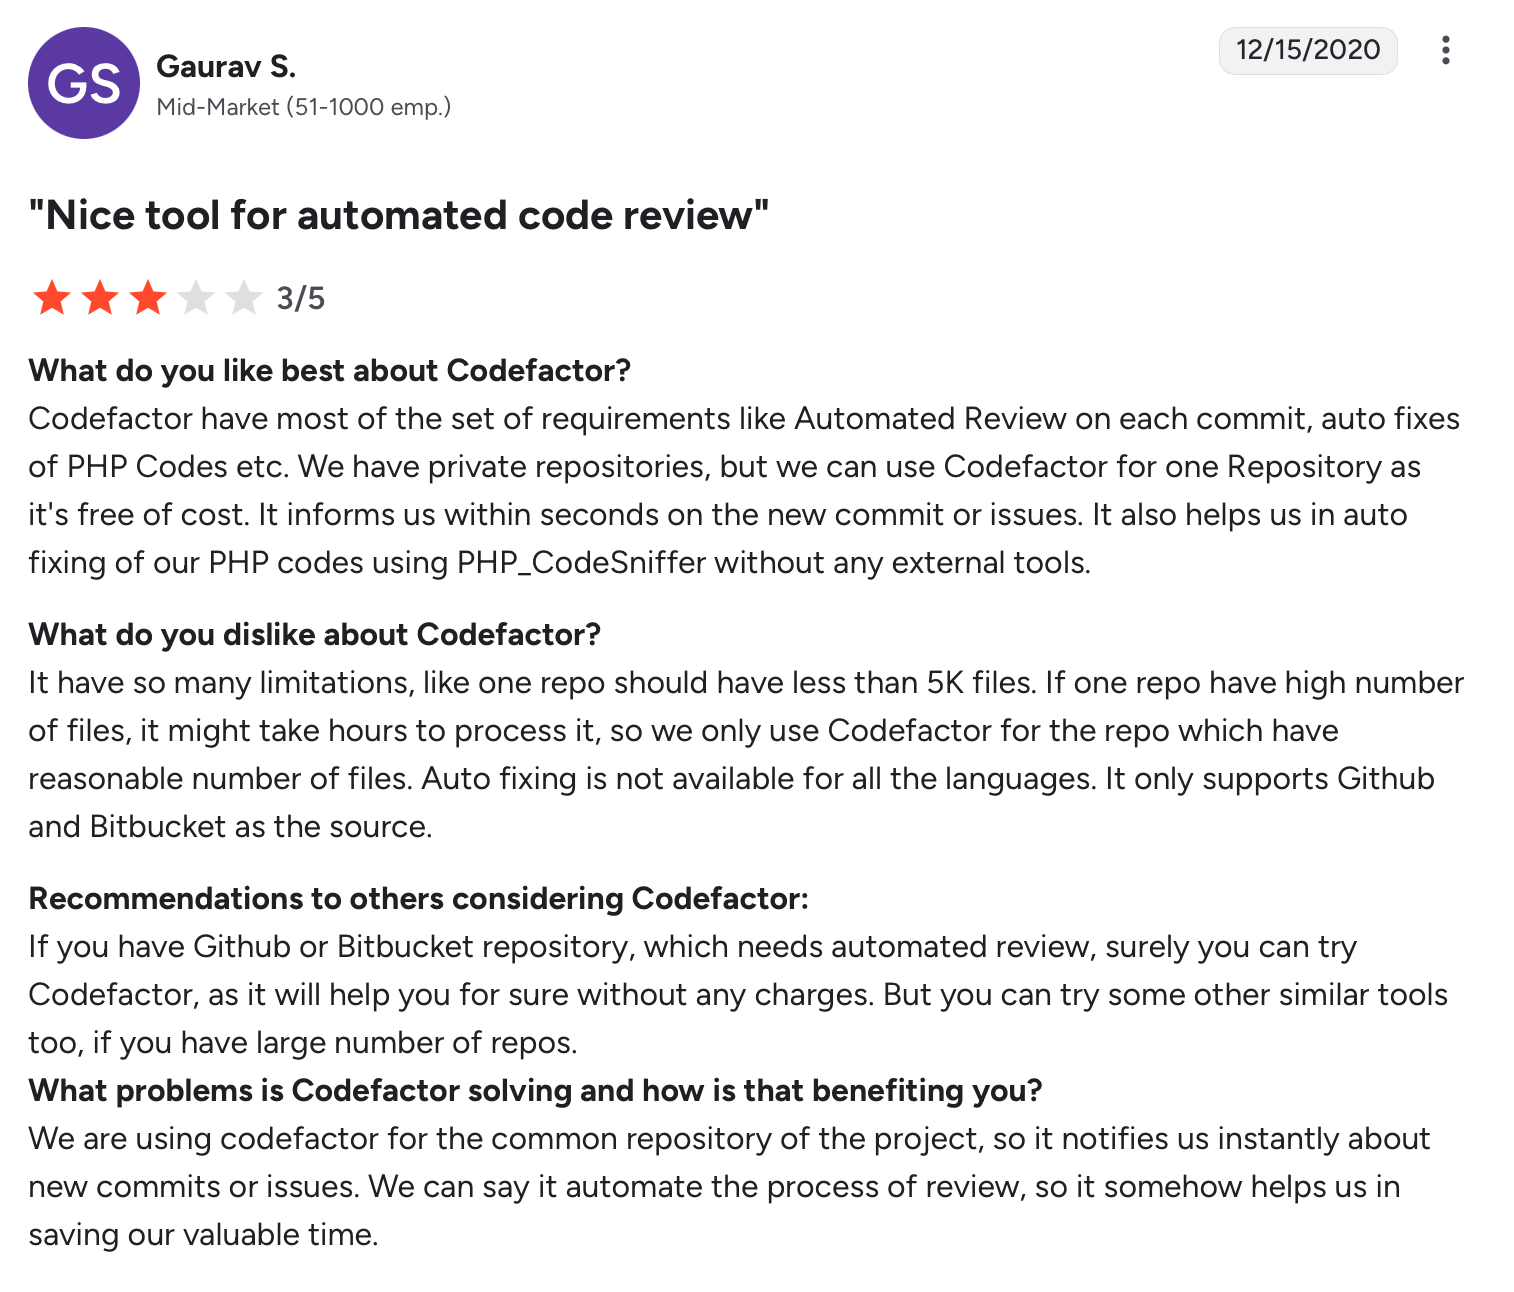
CodeFactor erhält eine Bewertung von 3.8/5 basierend auf einer kleinen Stichprobe von Bewertungen. Es ist ein nützliches Tool, wenn Sie diese Stärken nutzen können, aber seine Bewertung und das Volumen der Rezensionen legen nahe, dass Sie es für Ihren Kontext sorgfältig prüfen sollten.
6. Greptile
Greptile ist ein Code-Review-Tool, das sich darauf spezialisiert hat, während von Reviews den vollständigen Kontext der Codebasis bereitzustellen. Durch die Analyse des gesamten Repositories hilft es Entwickelnden zu verstehen, wie sich spezifische Änderungen auf das Gesamtsystem auswirken. Greptile wurde entwickelt, um blinde Flecken bei Reviews zu reduzieren und Einblicke in Abhängigkeiten, Funktionen sowie potenzielle Probleme zu bieten, die bei isolierten Änderungen möglicherweise nicht offensichtlich sind.
Greptile generiert einen detaillierten Graphen aus Funktionen, Variablen, Klassen, Dateien und Verzeichnissen, zeigt deren Verknüpfungen auf und nutzt diesen Kontext zur Bewertung von Code-Änderungen während Reviews. Die Plattform lernt aus Daumen-hoch/runter-Feedback und integriert sich in Jira und Notion, um kontextbezogenes Feedback auf Basis verknüpfter Tickets zu liefern.
Funktionen
- Inline Comments and Bug Detection: Greptile hinterlässt Inline-Kommentare, um Fehlererkennung, Antipatterns und doppelten Code zu identifizieren. Kommentare erscheinen direkt in GitHub- und GitLab-Pull-Requests.
- Click-to-Accept Suggestions: Greptile bietet Vorschläge mit einem Klick zur Behebung kleinerer Probleme in PRs.
- Pattern Repository Support: In der Datei greptile.json können Sie ein Feld patternsRepo mit zugehörigen Repositories angeben, die hilfreichen Kontext liefern können.
- Enterprise-Grade Security: Greptile ist SOC2 Typ II konform, verschlüsselt sämtliche Daten und trainiert nicht mit Kundencode. Die Plattform unterstützt das Self-Hosting in Ihrer eigenen VPC oder in einer isolierten Umgebung (Air-Gapped).
Best for: Teams, die über oberflächliche Code-Reviews hinausgehen möchten.
Vorteile
- Es lernt aus dem Feedback der Entwickelnden und verfeinert seine Vorschläge im Laufe der Zeit.
- Es fängt zuverlässig echte Fehler ab, was es für Teams wertvoll macht, die Code-Sicherheit priorisieren.
- Bietet flexibles Hosting mit unbegrenzten Repos und eine Enterprise-Self-Hosting-Option für Compliance-Anforderungen.
Nachteile
- Die frühe Nutzung kann zusätzliche Vorschläge mit sich bringen, bis die KI sich an Teammuster angepasst hat.
- Es ist weniger ideal für kleine Projekte, die keine tiefe Analyse benötigen.
- Enterprise-Funktionen sind mit höheren Kosten verbunden, was kleinere Teams abschrecken kann.
Greptile Security im Test
Greptile hat zwar noch keine weit verbreitete numerische Bewertung wie „4,5 / 5 basierend auf X Bewertungen“ auf großen Bewertungsplattformen.
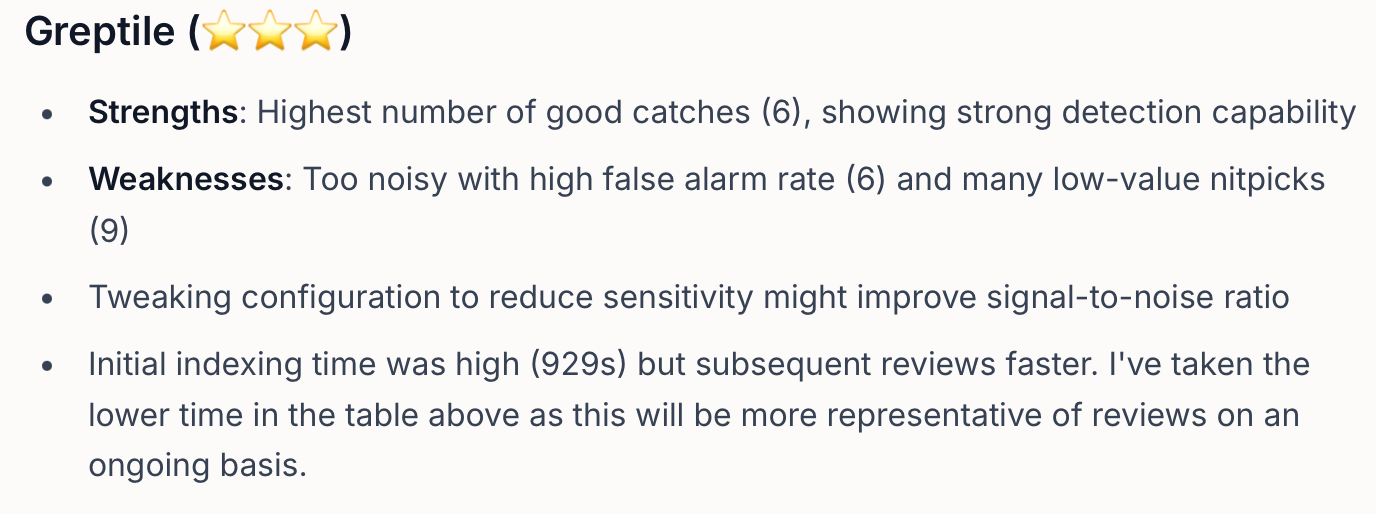
Ein Benutzer sagt, Greptile erzeuge zu viele Fehlermeldungen mit einer hohen Fehlalarmrate.
7. GitHub Copilot
GitHub Copilot, ein nennenswerter Kandidat unter den Coderabbit-Alternativen für KI-gestützte Code-Reviews, wird von OpenAI betrieben und unterstützt Entwickelnde, indem es Code-Snippets vorschlägt oder sogar vollständige Funktionen aus Kommentaren generiert. Es integriert sich direkt in Ihre IDE und liefert Echtzeit-Vorschläge, um das Codieren zu beschleunigen und die Workflow-Effizienz zu verbessern.
Obwohl es für einzelne Entwickelnde und kleine Teams hilfreich ist, profitieren Unternehmen am meisten von seiner Fähigkeit, repetitive Codierungsaufgaben in großem Maßstab zu beschleunigen. Es kann jedoch gelegentlich übermäßig komplexe oder irrelevante Vorschläge generieren.
Funktionen
- Copilot Chat Interface: Die Chat-Oberfläche ist auf der GitHub-Website, GitHub Mobile, unterstützten IDEs (VS Code, Visual Studio, JetBrains, Eclipse, Xcode) und dem Windows Terminal verfügbar. Entwickelnde formulieren Codierungsprobleme in natürlicher Sprache und erhalten unmittelbare, kontextsensitive Lösungen. Das Debugging erfolgt im Dialog.
- Code Review Assistance: GitHub Copilot bietet KI-generierte Code-Review-Vorschläge, die beim Schreiben von besserem Code helfen. Reviews werden teamübergreifend konsistenter.
- Custom Instructions: Teams legen benutzerdefinierte Anweisungen fest, um Chat-Antworten basierend auf bevorzugten Tools, Organisationswissen und Best Practices für das Codieren zu personalisieren. Benutzerdefinierte Anweisungen sorgen für Konsistenz über Codebasen hinweg. Die KI passt sich an die Standards des Teams an.
- GitHub Copilot Extensions: Copilot Extensions sind GitHub Apps, die externe Tools in den Copilot Chat integrieren und von jedermann entwickelt werden können. Teams erweitern Copilot durch benutzerdefinierte Integrationen.
Ideal für:
Entwickelnde und Teams, die schneller codieren und die Produktivität durch intelligente, kontextsensitive Vorschläge steigern möchten.
Vorteile:
- Funktioniert über viele Sprachen und Frameworks hinweg mit nahtloser IDE-Integration.
- Erleichtert das Onboarding und hilft Entwickelnden, neue Sprachen durch kontextbezogene Hinweise zu lernen.
- Verbessert die Gesamtcodequalität mit Best-Practice-basierten Empfehlungen.
Nachteile:
- Liefert manchmal ungenaue oder kontextbegrenzte Code-Vorschläge.
- Wirft Bedenken hinsichtlich Lizenzierung, Urheberrecht und Datennutzung auf.
- Die höheren Kosten der kostenpflichtigen Pläne können kleine Teams oder einzelne Entwickelnde abschrecken.
GitHub Copilot Security im Test
Auf G2 hat GitHub Copilot aus 166 Nutzerbewertungen eine Durchschnittsbewertung von 4,5 von 5 Sternen.
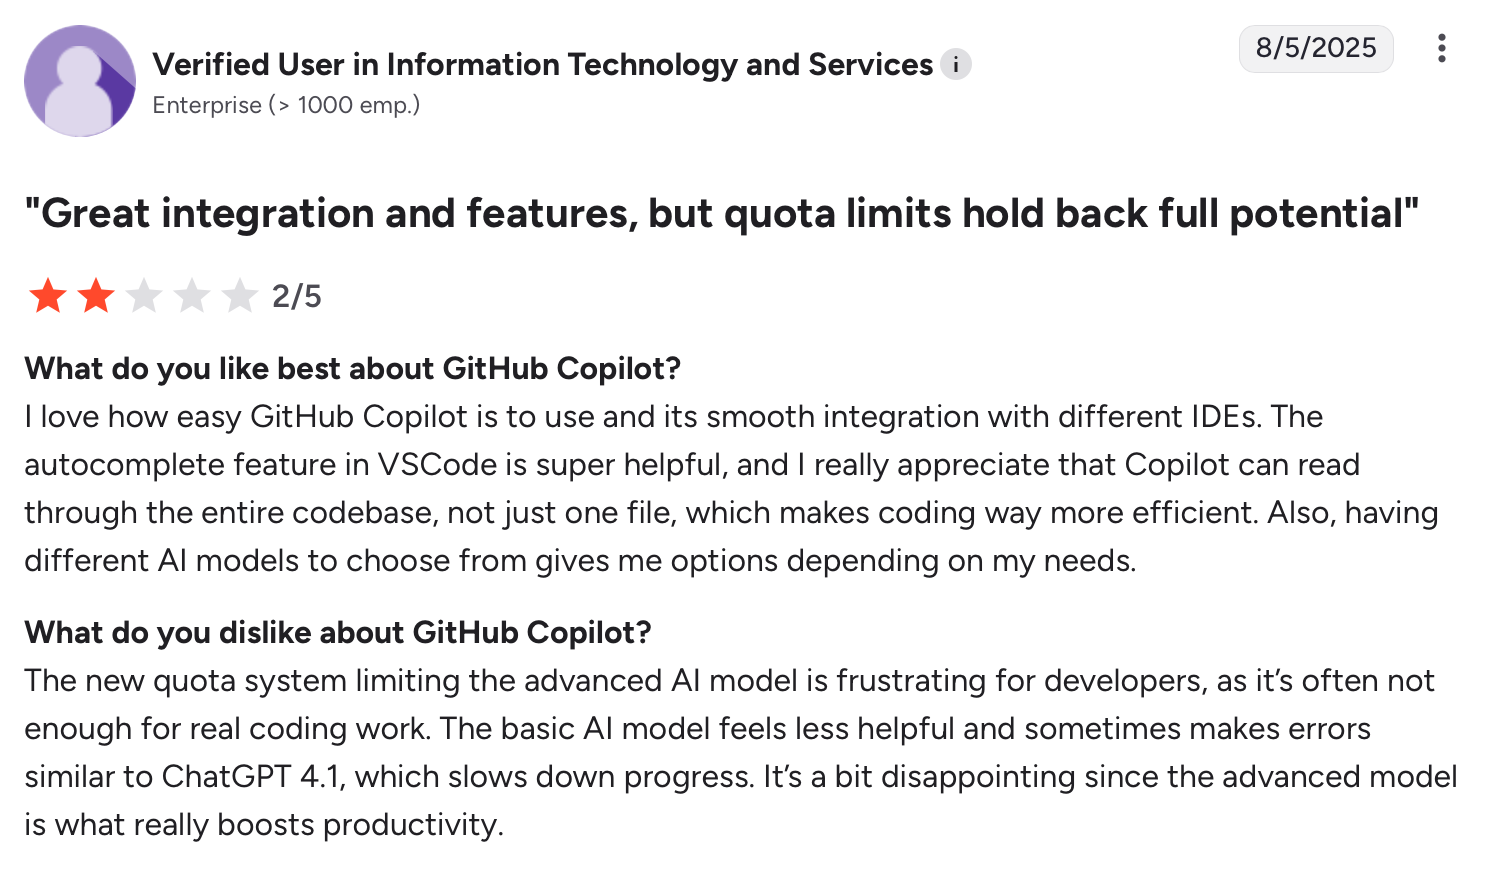
GitHub Copilot ist durch gelegentliche KI-Fehler eingeschränkt.
8. SonarQube
SonarQube ist eine Open-Source-Plattform, die sich in Softwareentwicklungsworkflows integriert und durch automatische Überprüfungen kontinuierliche Codequalität und -sicherheit gewährleistet. Sie erkennt Bugs, Schwachstellen und Code Smells in über 35 Programmiersprachen mit mehr als 6.500 Regeln. Quality Gates verhindern, dass minderwertiger Code in die Produktion gelangt, während Dashboards Echtzeit-Einblicke zur Überwachung des Code-Gesundheitszustands bieten.
Funktionen
- Umfassendes Sicherheits-Scanning: Die SAST-Engine von SonarQube findet kritische Schwachstellen in gängigen Sprachen wie Java, JavaScript, Python, C++ und C#. Sicherheitsprobleme werden frühzeitig erkannt.
- Quality Gates: Quality Gates setzen Mindeststandards durch und blockieren automatisch Code mit Problemen, damit dieser nicht in die Produktion gelangt. Minderwertiger Code wird niemals veröffentlicht.
- SonarQube für IDE: SonarQube für IDE bringt automatisierte Reviews mit unmittelbarem Feedback in VS Code, IntelliJ, Visual Studio und Eclipse. Entwickelnde beheben Probleme direkt beim Schreiben des Codes.
- Connected Mode: Der Connected Mode verbindet den SonarQube Server mit der IDE und sendet Benachrichtigungen, wenn sich Quality Gates ändern oder Probleme zugewiesen werden. IDE und Server bleiben synchronisiert.
Ideal für:
SonarQube eignet sich am besten für Teams und Unternehmen, die Code-Gesundheit und Sicherheit direkt in ihren Entwicklungslebenszyklus einbetten möchten.
Vorteile:
- Es reduziert technische Schulden durch klare Quality Gates und praktische Korrekturvorschläge.
- Es unterstützt über 35 Sprachen und lässt sich einfach in IDEs, Versionskontrolle und CI-Tools integrieren.
- Organisationen können mit SSO, Portfoliomanagement und Audit-Logs konsistente Codierungsstandards durchsetzen.
Nachteile:
- Das Einrichten und Pflegen von Regeln kann für größere Teams Zeit und Aufwand erfordern.
- Die Verwaltung großer Codebasen oder On-Premise-Installationen kann Kosten und Ressourcenverbrauch erhöhen.
- Es konzentriert sich ausschließlich auf statische Analyse, Teams benötigen daher weiterhin zusätzliche Testwerkzeuge für eine vollständige Abdeckung.
SonarQube Security im Test
Auf Capterra hat SonarQube aus 65 Nutzerbewertungen eine Durchschnittsbewertung von 4,5 von 5 Sternen.
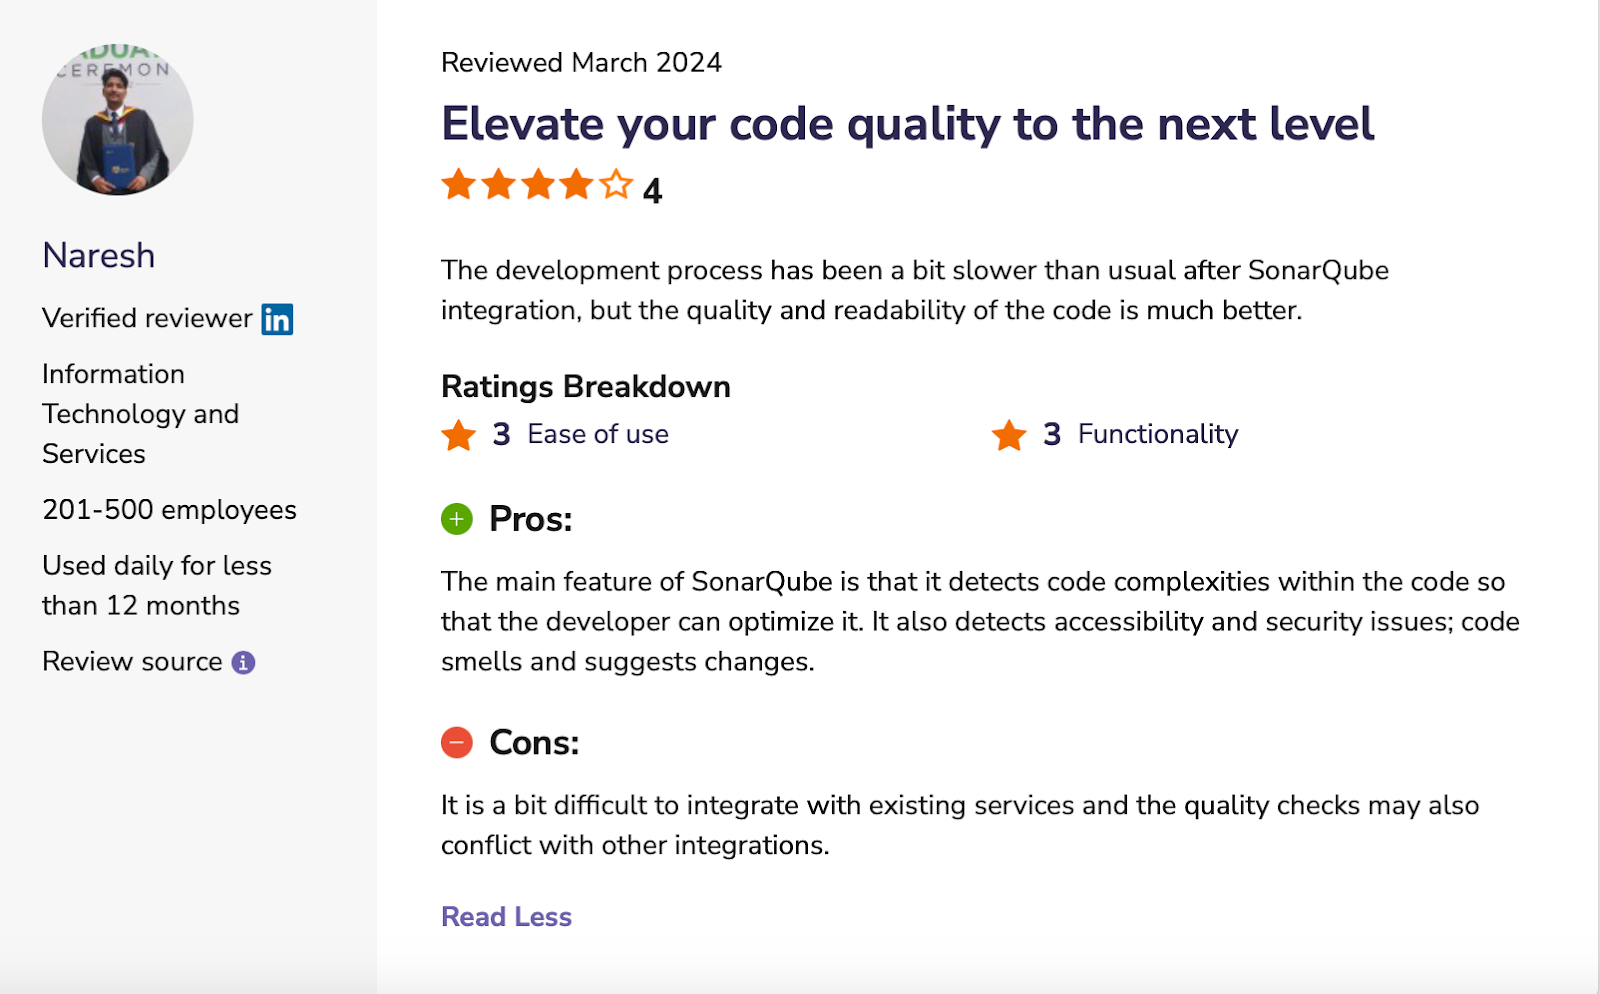
Ein Benutzer sagt, SonarQube könne die Entwicklung verlangsamen
Vorteile:
- Funktioniert über viele Sprachen und Frameworks hinweg mit nahtloser IDE-Integration.
- Erleichtert das Onboarding und hilft Entwickelnden, neue Sprachen durch kontextbezogene Hinweise zu lernen.
- Verbessert die Gesamtcodequalität mit Best-Practice-basierten Empfehlungen.
Nachteile:
- Liefert manchmal ungenaue oder kontextbegrenzte Code-Vorschläge.
- Wirft Bedenken hinsichtlich Lizenzierung, Urheberrecht und Datennutzung auf.
- Die höheren Kosten der kostenpflichtigen Pläne können kleine Teams oder einzelne Entwickelnde abschrecken.
GitHub Copilot Security im Test
Auf G2 hat GitHub Copilot eine durchschnittliche Bewertung von 4,5 von 5 Sternen aus 166 Benutzerbewertungen.
Vergleich der besten CodeRabbit-Alternativen
Hier ist ein klarer Vergleich, wie diese Alternativen über wichtige Kriterien hinweg abschneiden:
So finden Sie die beste CodeRabbit-Alternative für Ihren Workflow
CodeRabbit liefert solide KI-Code-Reviews, aber für viele Teams, die tiefere Einblicke und Skalierbarkeit benötigen, reicht es nicht aus. Die gute Nachricht? Es gibt stärkere Alternativen.
Egal, ob Sie in False Positives ertrinken oder ein Review wünschen, das weiß, welche Ihrer Repositories tatsächlich exponiert sind: Aikido Security bringt Sie dorthin – mit KI-gestützten Code-Reviews, die schnelleres und gezielteres Feedback zu Pull Requests liefern. Es lernt aus vergangenen Reviews Ihres Teams und schlägt automatisch benutzerdefinierte Regeln vor, basierend auf der Arbeitsweise Ihrer besten Ingenieurinnen und Ingenieure.
Wünschen Sie sich intelligentere Code-Reviews mit echtem Schutz? Testen Sie Aikido kostenlos oder buchen Sie noch heute eine Demo.
FAQ
Warum sollte ich Aikido CodeRabbit vorziehen?
Aikido bietet intelligentere, kontextsensitive Code-Reviews mit stärkeren Sicherheitsprüfungen, minimiert Rauschen und konzentriert sich ausschließlich auf wirkungsvolles Feedback. Es ist für wachsende Teams und komplexe Codebasen konzipiert und bietet echten Schutz sowie umsetzbare Vorschläge.
Lässt sich Aikido in meinen bestehenden Workflow integrieren?
Ja. Aikido lässt sich in gängige Plattformen wie GitHub, GitLab, Bitbucket, Azure DevOps und Hunderte weitere integrieren, sodass Ihr Team es übernehmen kann, ohne die aktuellen Prozesse zu unterbrechen.
Wie verbessert Aikido die Codequalität im Vergleich zu CodeRabbit?
Aikido geht über einfache zeilenbasierte Prüfungen hinaus. Es gleicht jede Änderung mit der gesamten Codebasis ab und lernt die Standards Ihres Teams aus vergangenen PRs, sodass das Feedback Ihre tatsächliche Arbeitsweise widerspiegelt.
Ist Aikido für kleine Teams oder Solo-Entwickelnde geeignet?
Auf jeden Fall. Aikido skaliert auf jede Teamgröße. Kleine Teams profitieren von automatisierten und dennoch präzisen Code-Reviews, während größere Teams mehrere Mitwirkende mit erweiterter Berichterstellung und anpassbaren Regeln verwalten können.




