

Aqua ist eine Plattform für cloud-native Anwendungsabsicherung (CNAPP), die entwickelt wurde, um Container im Live-Betrieb zu überwachen, indem Agents auf jedem Cluster bereitgestellt werden. Neben der Container-Laufzeit deckt sie Images, Kubernetes, Serverless und VMs ab und betreut zudem den Open-Source-Scanner Trivy.
Teams schauen sich jedoch anderweitig um, da das Runtime-Modell von Aqua mit komplexem Deployment und operativem Aufwand verbunden ist. Das Verhalten von Live-Containern kann fehlerhaft oder laut sein, weshalb die Unterscheidung zwischen echten Angriffen und ungewöhnlichem, aber normalem Verhalten ständige Anpassungen erfordert. Zudem wurde Aquas Open-Source-Scanner Trivy im Jahr 2026 zweimal durch Lieferkettenangriffe kompromittiert – ein schwerwiegendes Problem für ein Tool, das innerhalb von CI/CD läuft und Zugriff auf Ihre Secrets hat.
{{cta}}
Dieser Beitrag stellt sechs empfehlenswerte Alternativen vor und hebt hervor, was die jeweilige Lösung gut macht und wo sie Defizite aufweist. Wir behandeln:
- Aikido Security
- Wiz
- Prisma Cloud (Palo Alto Networks)
- Sysdig Secure
- Orca Security
- CrowdStrike Falcon Cloud Security
TL;DR
Aikido Security ist im Jahr 2026 die stärkste Aqua-Alternative für CSPM- und Code-to-Cloud-Abdeckung ganz ohne Agents auf jedem Cluster. Das Setup erfolgt API-basiert und schreibgeschützt, sodass es sich innerhalb von Minuten mit AWS, Azure und GCP verbindet und echte Probleme schnell findet. Kontextbezogenes Risikoscoring stuft ein Produktionsproblem höher ein als dasselbe Problem in Staging-Umgebungen und bewertet CVEs von Containern basierend auf ihrer Betriebsumgebung neu. Fixes werden in Form von Pull Requests für Container-Base-Images, VM-CVEs und IaC-Fehlkonfigurationen bereitgestellt. Die Intelligenz von Aikido geht über CVE-Datenbanken hinaus, um ungemeldete Schwachstellen und Malware zu erkennen – oft innerhalb von Minuten nach der Veröffentlichung. Zudem lassen sich Compliance-Prüfungen auf SOC 2 und ISO 27001 abbilden.
Vergleichstabelle der Top-Alternativen zu Aqua Security
Die besten Aqua Security-Alternativen im Jahr 2026 sind Aikido Security, Wiz, Prisma Cloud, Sysdig Secure, Orca Security und CrowdStrike Falcon. Hier ist ein Vergleich hinsichtlich Abdeckung, Deployment, Preistransparenz und dem jeweiligen Einsatzbereich.
Woran Aqua Security anknüpfen möchte
Aqua hat seinen Ursprung in der Kubernetes- und Containersicherheit und betreut weiterhin Trivy, seinen Open-Source-Schwachstellenscanner. Die kommerzielle Plattform erstreckt sich mittlerweile über Container-Images, Kubernetes, Serverless Functions und VMs in den großen Clouds und OpenShift, vom Build bis hin zur Runtime.
Das Unternehmen ist bekannt für seine Inline-Runtime-Durchsetzung, eine eBPF-Engine, die unautorisierte Aktionen zum Ausführungszeitpunkt blockiert. Im Jahr 2021 übernahm Aqua Argon, womit die Plattform um Integritätsprüfungen für die Software-Lieferkette und CI/CD erweitert wurde, und verfügt über SOC 2 Type II- sowie ISO 27001-Zertifizierungen. Für härtete, CVE-freie Basis-Images setzt das Unternehmen auf Partner und integriert Echo und Minimus über sein Trivy Partner Connect-Programm.
Warum nach einer Alternative zu Aqua Security suchen?
Das auf Runtime ausgerichtete Modell ist mit Kosten verbunden
- Die Runtime-Durchsetzung platziert Agenten auf jedem Cluster, die von Spezialisten bereitgestellt und gewartet werden müssen – ein operativer Aufwand, der mit Ihrer Umgebung wächst.
- Die Runtime-Erkennung vergleicht Live-Aktivitäten mit einer Baseline des normalen Workload-Verhaltens und markiert Abweichungen, sodass gutartige Anomalien wie eine neue Bereitstellung oder ein Skalierungsereignis dieselben Alarme auslösen wie echte Angriffe, und Teams Anpassungsregeln benötigen, um nicht in Fehlalarmen zu ertrinken.
- Die auf eBPF basierende Durchsetzung weist einen blinden Fleck für Injektionsangriffe auf. Sobald ein SQL-Injektions-Payload die Syscall-Schicht erreicht, handelt es sich nur noch um Bytes in einem Puffer, die nicht von legitimen Datenverkehr zu unterscheiden sind. Um dies zu erkennen, ist Einblick in die Anwendung selbst erforderlich – eine andere Ebene, als eine eBPF-Engine sehen kann.
Abdeckung und Kosten
- Die Abdeckung ist rund um Container am tiefsten und lässt im Bereich Posture und Identity nach, wo Tester das CSPM und CIEM des Anbieters durchgehend schlechter bewerten als die Konkurrenz auf dieser Liste.
- Die Preisgestaltung basiert nur auf Angeboten, ohne öffentliche Zahlen und ohne Self-Service-Stufe, und das Modell pro Workload lässt sich mit wachsendem Unternehmen nur schwer vorhersagen.
Hoher Betriebsaufwand
- Tester beschreiben die Benutzeroberfläche durchgehend als schwer zu navigieren, wobei Neueinsteiger Schwierigkeiten haben, ohne Vorkenntnisse die benötigten Daten über die verschiedenen Module hinweg zu finden.
- Dashboards und Berichte stoßen auf wiederholte Kritik, da Reviewer mehr als nur einfache Metriken fordern und es umständlich finden, eine vorherige Überprüfung mit der aktuellen zu vergleichen.
- Beim Reporting zu statischen Images bemängeln einige Reviewer, dass einmal als Problem markierte Images unbemerkt aus dem Bericht verschwunden sind, ohne dass ein Fix vorgenommen wurde. Dies untergräbt das Vertrauen in die Daten des Portals.
- Das Onboarding zieht sich über Wochen oder Monate hin und erfordert häufig professionelle Services. Reviewer merken zudem an, dass Feature-Requests und Fixes länger auf sich warten lassen als erwünscht.
Die Kompromittierung der trivy-action
Aquas eigenes Open-Source-Tooling wurde Anfang 2026 zu einem warnenden Beispiel. Angreifende stahlen einen persönlichen Zugriffstoken Ende Februar aus einem Fehlkonfigurierten Workflow im Trivy-Repository. Aqua rotierte die Anmeldedaten, doch die Bereinigung war unvollständig und ein einziges noch gültiges Token reichte den Angreifenden aus, um drei Wochen später zurückzukehren. Am 19. März führten dieselben Angreifenden einen Force-Push bösartiger Commits auf 75 von 76 Versions-Tags in aquasecurity/trivy-action aus, tauschten sie gegen einen Datendieb für Anmeldedaten aus und veröffentlichten eine mit einer Backdoor versehene Trivy-Binary auf Docker Hub, GHCR und ECR. Mehr als 10.000 Workflows referenzieren die trivy-action, und bei allen, die während des Expositionsfensters ausgeführt wurden, wurden die Pipeline-Secrets gestohlen, was wiederum einen sich selbst verbreitenden Wurm über Dutzende von npm-Paketen auslöste.
Aqua bestätigte die Kompromittierung und entfernte die bösartigen Artefakte. Dennoch hat es eine gewisse Ironie, dass ein Schwachstellenscanner zum Auslieferungsfahrzeug für Malware wird, und es ist eine Erinnerung daran, dass das Festlegen auf veränderliche Tags ein Lieferkettenrisiko darstellt.
Worauf sollten Sie bei einer Alternative zu Aqua Security achten?
- Abdeckung von Code, Abhängigkeiten, Secrets, Container-Images, IaC und Cloud-Postur in einer einzigen Plattform. Das bedeutet, dass Aikido ein Secret von dem Moment an verfolgen kann, in dem es im Code committet wird, bis hin zu dem Container-Image, in das es eingebettet ist.
- Priorisierung nach tatsächlicher Ausnutzbarkeit und Kontext, wodurch ein erreichbarer Bug in der Produktion höher eingestuft wird als ein versteckter in Staging.
- Remediation, die den Fix in einem Pull Request vorbereitet.
- Ein agentenloses Bereitstellungsmodell, das den Aufwand und die Wartung eines clusterweisen Rollouts vermeidet.
- Governance (RBAC, SSO/SCIM, Richtlinien, Audit), bereitgestellt über die Git- und CI-Workflows, die Entwickelnde ohnehin verwenden.
- Transparente Preise, mit denen Sie verlässlich planen können.
- Guter Support, einschließlich einer intuitiven Benutzeroberfläche, nützlicher Dashboards und Berichte, einfachem Onboarding und aufmerksamer Kundenbetreuung.
Was sind die besten Alternativen zu Aqua Security im Jahr 2026?
Aikido Security
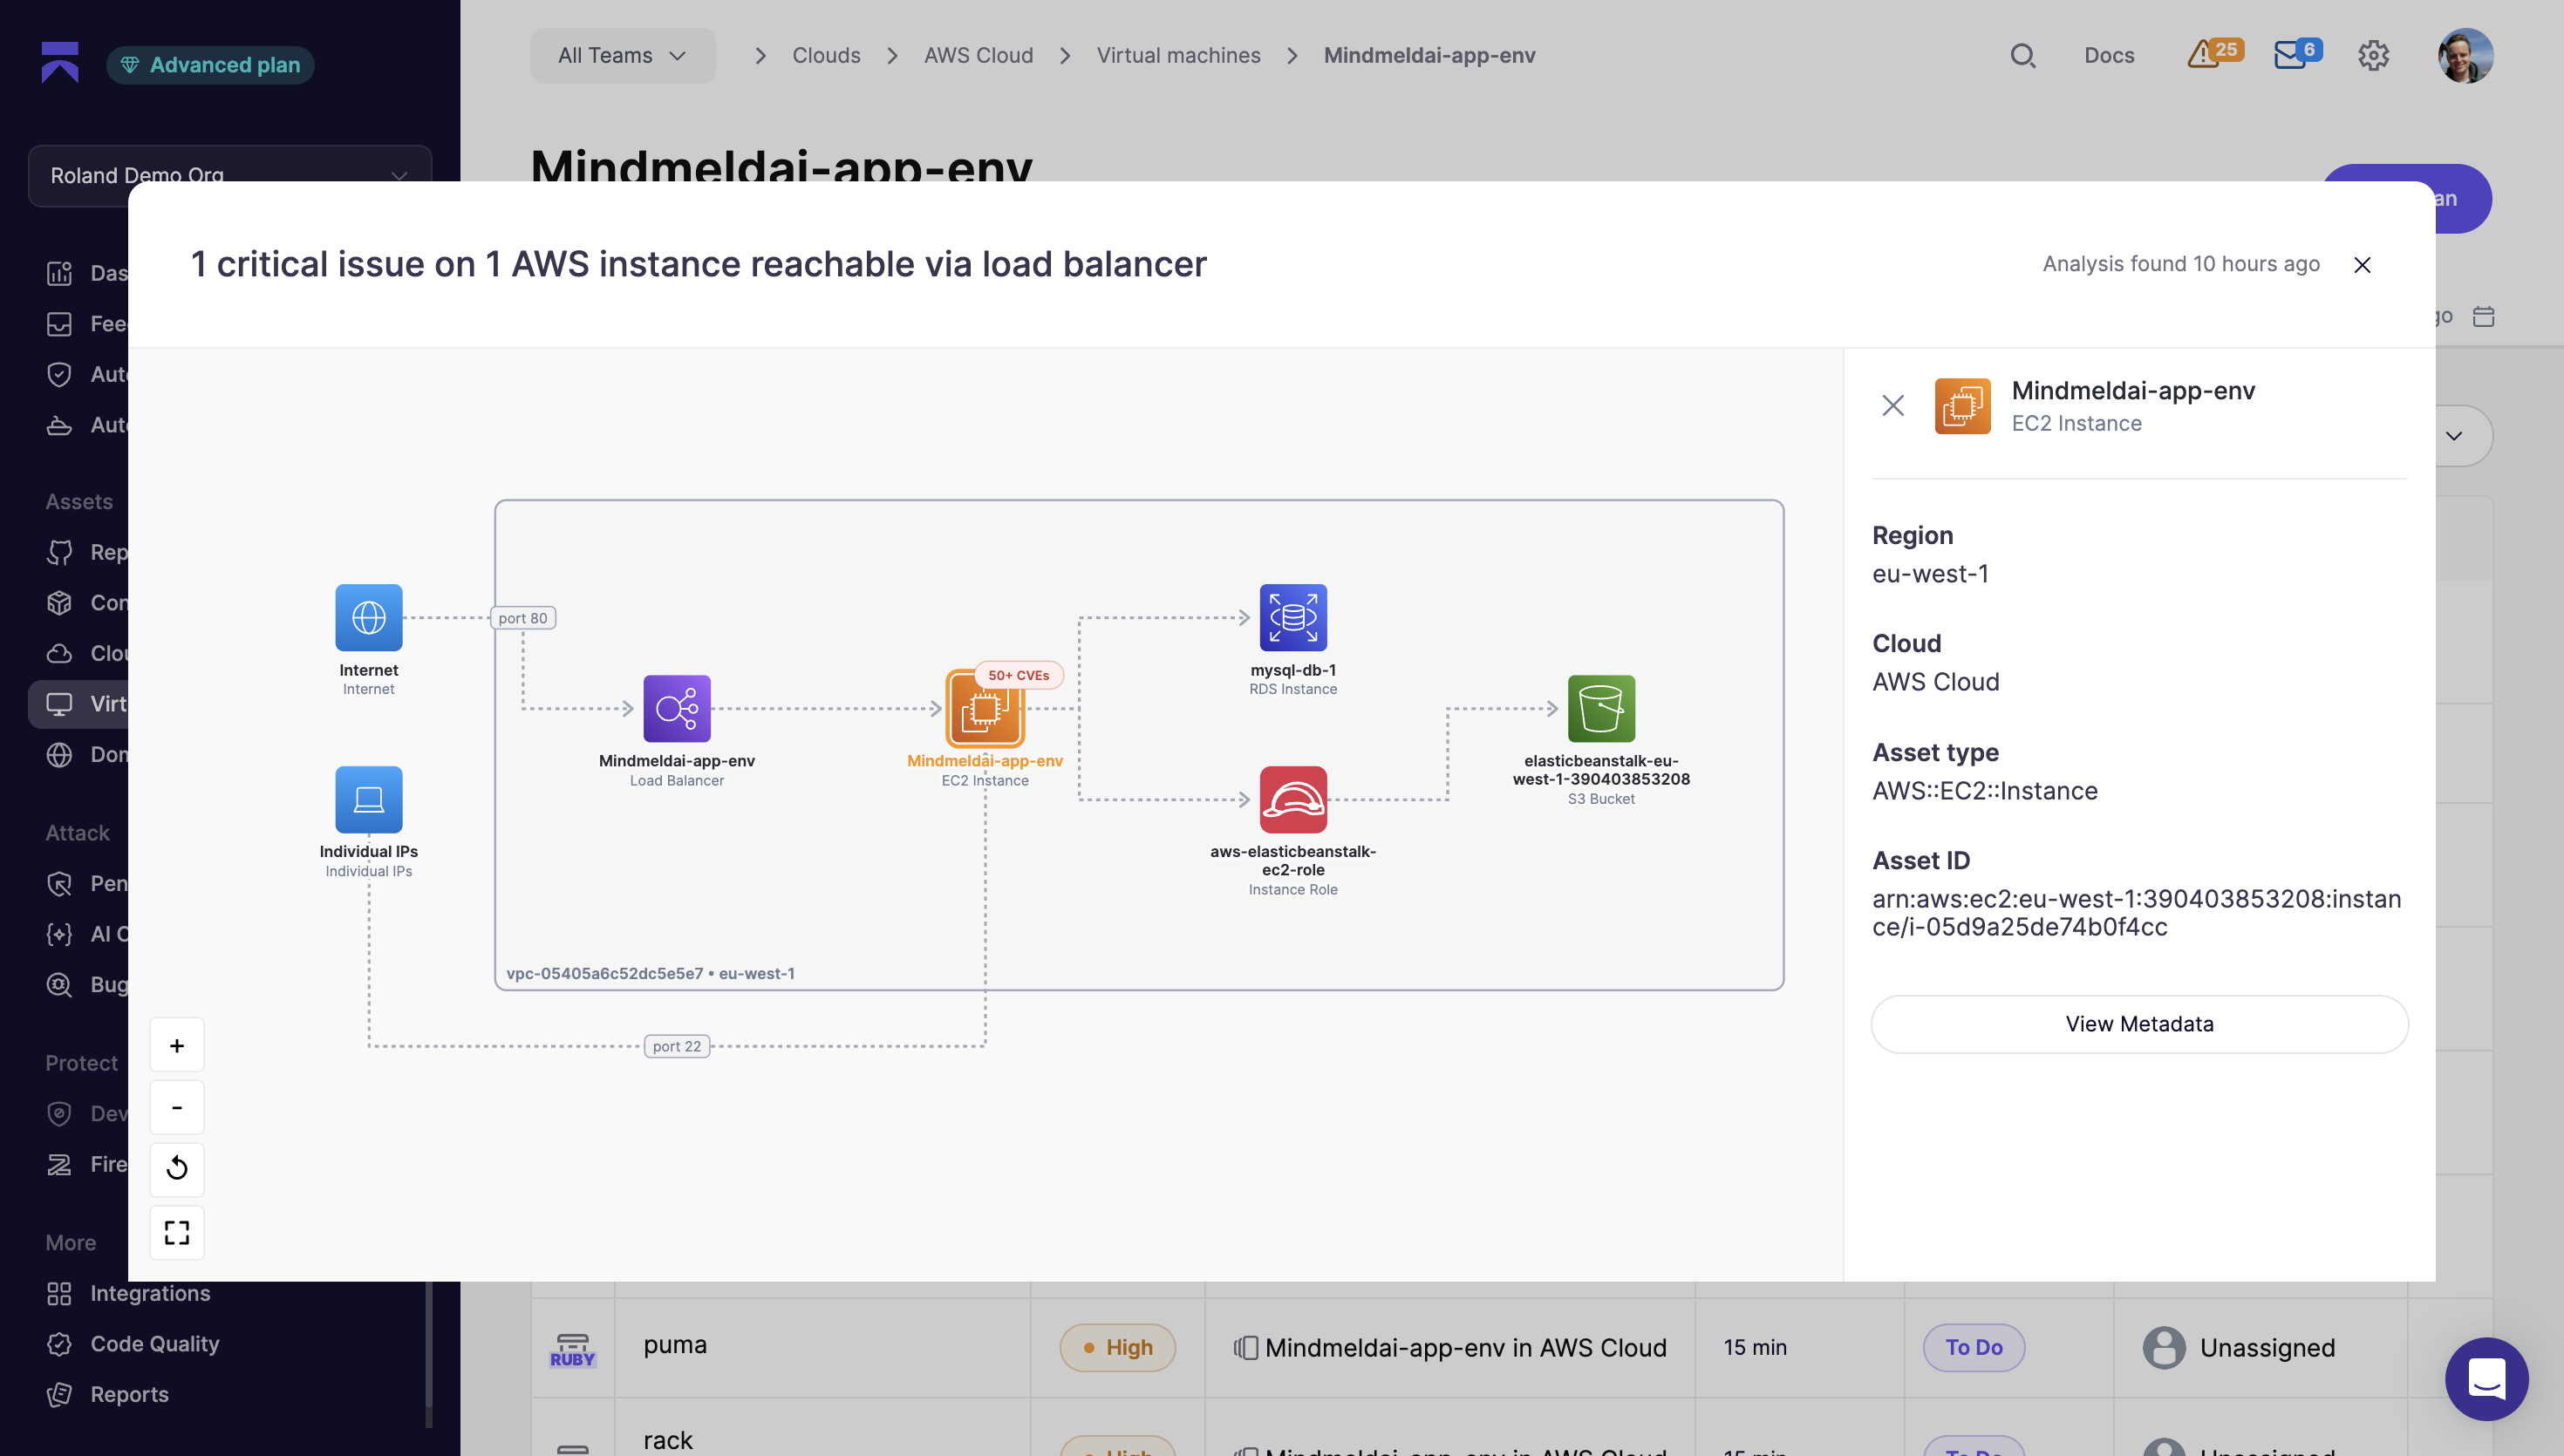
Aikido Security ist eine einheitliche Software-Sicherheitsplattform, die Code, Cloud und Laufzeit abdeckt. Auf der Cloud-Seite führt sie ein vollständiges CSPM über AWS, Azure und GCP aus und zeigt Fehlkonfigurationen, Expositionen, zu freizügige IAM-Berechtigungen und Compliance-Lücken in einer einzigen Ansicht. Die Verbindung erfolgt API-basiert und dauert nur wenige Minuten, wobei die minimal erforderlichen Leserechte verwendet werden und kein Zugriff auf Ihre Daten erfolgt.
Container-Image-Scan findet CVEs und dedupliziert die Befunde von Cloud-Anbietern in einem übersichtlichen Bericht. VM-Scan deckt EC2 mit oder ohne Agenten ab und liest direkt von Cloud-Snapshots, sodass Sie keine zusätzlichen Dienste auf Ihren Instanzen ausführen müssen. IaC-Scan für Terraform-, CloudFormation- und Kubernetes-Manifeste klinkt sich in CI ein, um riskante Konfigurationen zu blockieren, bevor sie die Produktion erreichen. Aikido verfolgt außerdem End-of-Life-Laufzeiten über Basis-Images, Lambdas, Elastic Beanstalk und Kubernetes hinweg und spürt veraltete Software auf.
Aikidos härteten Images sind CVE-freie, direkt einsetzbare Ersatz-Basis-Images, die Fixes auf die Version zurückportieren, die Sie bereits ausführen, sodass Sie kritische und hohe CVEs ohne Versionssprung oder die von einem großen Upgrade erzwungenen Anwendungsänderungen beheben. Jeder Pull von docker.aikido.io erfolgt mit einer SBOM, dem VEX-Ausnutzbarkeitsstatus und der SLSA-Provenienz. Aikido pflegt das Patching für das Build weiter, nachdem der Upstream-Anbieter bereits weitergezogen ist, sodass ein End-of-Life-Basis-Image im Betrieb bleiben kann, ohne bekannte Mängel aufzuweisen. Sie bleiben geschützt, ohne Ihre Container-Images ändern zu müssen. Bei einem rein detektiven Tool wie Aqua wird dasselbe End-of-Life-Basis-Image als anfällig markiert und die Behebung liegt bei Ihnen.
Nicht jeder Fund erfordert dieselbe Dringlichkeit, und Aikido bewertet diese entsprechend. Die kontextsensitive Risikobewertung stuft ein Produktionsproblem höher ein als dasselbe Problem in Staging und bewertet die CVEs eines Containers basierend auf der Umgebung neu, in der er ausgeführt wird. Cloud Search ermöglicht es Ihnen, Ihre gesamte Umgebung in Klartext abzufragen und jede Suche in eine Echtzeit-Benachrichtigung umzuwandeln, wie etwa ein neues öffentliches S3-Bucket oder das Hinzufügen einer Admin-Rolle.
Die Laufzeit ist der Bereich, in dem Aikido und Aqua auf unterschiedlichen Ebenen schützen. Aikidos Laufzeitschutz ist Zen, eine In-App-Firewall, die mit einer einzigen npm-Installation und einer einzigen Zeile Code innerhalb Ihrer Anwendung ausgeführt wird – ganz ohne die Cluster-Agenten oder erweiterten Host-Privilegien, die ein eBPF-Tool benötigt. Da sie sich mit vollem Kontext im Code-Pfad befindet, weiß sie, welche Eingabe eingegangen ist und welche Funktion als Nächstes aufgerufen wird. Dadurch blockiert Zen Injections und Path Traversal genau in dem Moment, in dem sie gefährlich werden, und das bei einer niedrigen False-Positive-Rate und echtem Zero-Day-Schutz für diese Klassen. Für Angriffe, auf die es ausgelegt ist – Injections, mandantenübergreifende IDOR-Lecks, Path Traversal und Zero-Days in eigenem Code – ist Zen die zuverlässigere Option und im Betrieb weitaus ressourcenschonender. Wenn Sie besorgt sind, dass Malware bereits unbemerkt auf dem Host läuft, ist das die Aufgabe der Kernel-Ebene, für die die Laufzeitdurchsetzung von Aqua gemacht ist.
Wenn ein behebenswertes Problem gefunden wird, öffnet AutoFix den Pull Request, um Schwachstellen in Container-Basis-Images, VM-CVEs und IaC-Fehlkonfigurationen zu beheben, und weist darauf hin, ob der Fix ein neues Problem einführt. Compliance-Prüfungen sind auf SOC 2 und ISO 27001 abgebildet – inklusive automatischer Synchronisierung mit Vanta und Drata.
Am besten geeignet für: Enterprise-Teams, die eine vollständige Code-to-Cloud-Abdeckung mit echter Behebung und auditfähiger Governance wünschen – ganz ohne Agenten-Rollout.
{{walkthrough}}
Wiz
Wiz ist eine agentenlose CNAPP, die Schwachstellen mit Assets, Identitäten, Konfigurationen und Angriffsfällen korreliert und dabei ein stärkeres CSPM und CIEM als Aqua bietet. Sie bildet ab, wie sich eine exponierte Workload und eine bekannte CVE zu einem tatsächlichen Angriffspfad verbinden.
Die Kompromisse beginnen beim Preis. Wiz ist auf Enterprise-Kunden ausgerichtet und wird über mehrjährige Verträge vertrieben. Die Laufzeitabdeckung ist geringer als die Inline-Durchsetzung von Aqua, da das agentenlose Scannen punktuelle Snapshots ausliest, und es ist eine sehr umfangreiche Plattform, wenn Sie eigentlich nur Containersicherheit gesucht haben. Zudem ist das Unternehmen nach Abschluss der Übernahme im März 2026 nun Teil von Google Cloud; auch wenn das Unternehmen zugesagt hat, Wiz Multi-Cloud-fähig zu halten, sollten Kunden mit starken AWS- und Azure-Bindungen beobachten, wie sich das entwickelt.
Am besten geeignet für: Teams, die Einblick in Cloud-Expositionen und Angriffspfade benötigen, für die die Lösung jedoch zu übertrieben und zu teuer ist, wenn der Hauptbedarf bei Code- und Containersicherheit liegt.
Prisma Cloud (Palo Alto Networks)
Prisma Cloud ist eine Code-to-Cloud CNAPP mit Multi-Cloud-Abdeckung. Sie umfasst CSPM, CIEM, Workload- und Container-Schutz sowie Compliance-Abdeckung für CIS-Benchmarks, PCI DSS und HIPAA.
Die Preisgestaltung erfolgt jedoch nur auf Anfrage, und den besten ROI erzielt man, wenn man sich auf das breitere Palo Alto-Portfolio festlegt. Tester beschreiben sie als eine eher unzusammenhängende Plattform, deren UX und Release-Geschwindigkeit hinter den neueren agentenlosen Tools zurückbleiben. Ihre Breite kann zudem zulasten der Tiefe gehen, und die Anzahl der Module sorgt für zusätzlichen Konfigurations- und Verwaltungsaufwand.
Am besten geeignet für: Unternehmen, die bereits auf Palo Alto standardisiert sind und eine Konsolidierung über SOC, Firewall und Cloud hinweg wünschen, auch wenn die Einrichtung und Feinabstimmung bei einer eigenständigen Einführung recht aufwendig ist.
Sysdig Secure
Sysdig führt Laufzeiterkennung auf Basis von eBPF durch und priorisiert Schwachstellen in Paketen, die zur Laufzeit tatsächlich geladen werden. Hinsichtlich ihrer Herkunft ist Sysdig Aquas ähnlichster Konkurrent, da beide aus dem Workload- und Laufzeit-Bereich stammen. Daher lohnt es sich, beide miteinander zu vergleichen, wenn die Laufzeittiefe Ihre Priorität ist.
Die Bereitstellung von Agenten ist mit Aufwand und Zeit für die Feinabstimmung von Fehlalarmen verbunden. CSPM, CIEM, Code-Sicherheit und DSPM sind weniger tiefgreifend als der Laufzeitbereich. Und beim On-Premises-Code-Hosting wird der Code in das SaaS von Sysdig kopiert, was einige Sicherheitsteams nicht akzeptieren werden.
Am besten geeignet für: Teams, die eine Laufzeiterkennung wünschen und den Aufwand für Agenten und Feinabstimmung bewältigen können, auch wenn es für reine Image-Prüfungen übertrieben ist.
Orca Security
Orca nutzt agentenloses Scanning, um das gesamte Cloud-Portfolio zu analysieren, einschließlich Posture- und Identitätsabdeckung. Die Einrichtung geht schnell, und das Data Security Posture Management erkennt, wo sensible Daten liegen und wer darauf zugreifen kann.
Was Orca nicht tut, ist das Blockieren von Aktionen zur Ausführungszeit. Der Scanner liest Snapshots aus, es gibt also keine Inline-Laufzeitprävention wie bei Aqua. Darüber hinaus tendiert die Code-Sicherheit zu SCA und bietet keine Tiefe bei SAST, Secrets oder IaC, wodurch es als vollständiger Ersatz für eine Code-to-Cloud-Lösung allein nicht ausreicht.
Am besten geeignet für: Teams, die eine breite Cloud-Sichtbarkeit und Datenkontext wünschen und akzeptieren, dass zur Ausführungszeit nichts blockiert wird und weiterhin Lücken im Code-Bereich bestehen.
CrowdStrike Falcon Cloud Security
Falcon Cloud Security bringt Laufzeit- und Bedrohungserkennung in das breitere Falcon-Ökosystem und bietet Workload- und Identitätstransparenz in derselben Konsole wie der Endpoint. Für Teams, die Falcon bereits auf ihren Endpoints einsetzen, sind diese gemeinsame Konsole und die Bedrohungsaufklärung der Hauptvorteil.
Für eigenständige Käufer wird die Entscheidung schwieriger. Die Benutzeroberfläche ist für neue Benutzer komplex, die Lizenzierung über Falcon-Module summiert sich, und der größte Nutzen hängt von der Bindung an die breitere Plattform ab. Da es sich zudem um ein agentenbasiertes Tool handelt, bringt es denselben Rollout- und Verwaltungsaufwand mit wie die anderen sensorbasierten Tools hier.
Am besten geeignet für: Teams, die bereits auf CrowdStrike standardisiert sind und Cloud und Endpoint unter einem Dach haben möchten, auch wenn es schwerer zu rechtfertigen ist, wenn man sich nicht bereits im Falcon-Ökosystem befindet und keinen weiteren Agenten verwalten möchte.
Die besten Alternativen zu Aqua Security, wenn Sie Fixes wünschen
Aqua erzwingt die Durchsetzung zur Laufzeit und markiert Fehler, aber die Behebung liegt bei Ihnen. Einige Tools entwerfen stattdessen den Fix.
- Aikido Security bietet hier den besten Remediation-Workflow. Kontextsensitive Priorisierung filtert nicht erreichbare Risiken heraus, noch bevor ein Entwickelnde sie sieht, und AutoFix erstellt den Pull Request für Container-Base-Images, VM-CVEs sowie IaC-Fehlkonfigurationen und weist darauf hin, ob der Fix neue Probleme mit sich bringt.
- Wiz liefert Remediation-Empfehlungen, die mit Angriffspfaden verknüpft sind, sodass Sie sofort sehen, welcher Fix die Angriffsfläche am stärksten reduziert.
- Prisma Cloud verknüpft Fixes direkt mit seiner Policy Engine und bietet Teams, die bereits im Palo Alto Stack arbeiten, eine geführte Problembehebung für Code und Cloud.
Die besten Alternativen zu Aqua Security, wenn Sie mehr als nur Container Runtime benötigen
Aqua ist besonders stark bei Containern und Kubernetes, aber in den Bereichen Posture, Identität und Code ist die Abdeckung geringer oder es werden andere Tools benötigt.
- Aikido Security ist eine vollständige Software-Sicherheitsplattform, die CSPM sowie statische Analyse, Software-Kompositionsanalyse, Secrets detection, Infrastructure-as-Code-Prüfungen, Container-Image-Scan, dynamische Tests und KI-Penetrationstests abdeckt.
- Orca Security analysiert die Cloud-Umgebung agentenlos und bietet ein starkes Posture-, Identitäts- und Data Security Posture Management.
- Wiz korreliert Schwachstellen über Assets, Identitäten und Konfigurationen hinweg zu einer einheitlichen Ansicht der tatsächlichen Exponiertheit.
Die besten Alternativen zu Aqua Security, wenn Sie eine vorhersehbare Preisgestaltung suchen
Aqua ist nur auf Anfrage mit individuellem Angebot und einem nutzungsbasierten Modell verfügbar, wodurch die Kosten mit zunehmendem Wachstum schwer zu prognostizieren sind.
- Aikido Security passt hier am besten. Pauschaltarife inklusive User sowie ein kostenloser Tarif, der nicht abläuft, sorgen dafür, dass die Kosten von vornherein transparent sind.
- Sysdig Secure ist transparenter als die meisten Enterprise-Anbieter und bietet öffentlich einsehbare Preise zur Budgetplanung.
- Orca Security arbeitet nach wie vor nur mit individueller Preisgestaltung, vermeidet jedoch durch den agentenlosen Ansatz die pro Cluster anfallenden Agentenkosten, die anderswo anfallen.




