

Aktualisierung, 27. August 2026: Echo hat die Assets von Minimus übernommen und positioniert sich als Migrationspfad für Minimus-Kunden. Die Registry wird am 22. Oktober abgeschaltet. Wenn Sie also Minimus-Images ausführen, müssen Sie dennoch migrieren. Der Wechsel zu Echo bedeutet den Übergang zu Echos Images und dem gleichen Release-Takt – also genau dem Anbieter-Katalog-Modell, das Sie hinter sich lassen möchten. Es lohnt sich daher, dies gegen einen Ansatz abzuwägen, der das bereits genutzte Basis-Image patcht. Mehr zu Echo unten.
Minimus wird eingestellt und seine Registry (reg.mini.dev) wird am 22. Oktober 2026 nach einer 60-tägigen Wartungsphase, die am 24. August begann, abgeschaltet. Bereits heruntergeladene Images funktionieren weiterhin, aber es wird keine neuen Updates geben. Wenn Sie Minimus-Images verwenden, haben Sie eine Migrationsfrist.
Schon davor funktionierte das Modell nicht für jeden. Die Einführung von Minimus bedeutete den Umstieg auf dessen Images, die auf einer eigenen Distro (MinimOS) basierten, sowie die Abhängigkeit von dessen Release-Zyklus. Und da die Images distroless sind (ohne Shell oder Paketmanager), musste alles in Ihrem Setup, worauf Minimus verzichtete, überarbeitet werden.
Es gibt Alternativen, die dies vermeiden. Statt Sie auf eine Anbieter-Distro zu migrieren, patchen sie das Basis-Image, das Sie bereits verwenden, und bei festen Versionen werden Fixes dorthin zurückportiert, anstatt Sie zum Fortsetzen zu zwingen. Dieser Beitrag zeigt, wohin es als Nächstes geht.
Dieser Beitrag zeigt, wohin es als Nächstes geht und worauf Sie achten sollten, damit Sie in einem Jahr nicht schon wieder migrieren müssen. Wir vergleichen:
- Aikido Security
- Chainguard
- Docker Hardened Images
- RapidFort
- Echo
TL;DR
Unser Top-Favorit ist Aikido Security. Statt Sie auf eine neue Distribution zu migrieren, patchen sie das Basis-Image, das Sie bereits verwenden – so bleibt alles intakt und der Fix landet als Pull Request, den Sie einmalig mergen. Danach baut Aikido das Image kontinuierlich neu, sobald neue Schwachstellen gepatcht werden, und benachrichtigt Sie, wenn ein neuerer Build verfügbar ist. Jedes Image ist ein Drop-In-Ersatz mit SBOM, VEX und SLSA-Herkunftsnachweis und deckt CVEs auf Betriebssystemebene unter einer definierten Patch-Erstellungs-SLA ab. Es patcht Versionen sogar über das End-of-Life hinaus und ist Teil einer Plattform, die zudem SAST, DAST, SCA, Secrets detection und Cloud-Sicherheitsstatus abdeckt. Nach der bereits erfolgten Migration von Root-Kunden kann Aikido Sie auf dieselbe Weise von Minimus wegbringen.
{{cta}}
Was Minimus gut gemacht hat
Minimus hat seine distroless Images aus dem Quellcode auf der eigenen Distro MinimOS erstellt. Sie enthielten nur das, was eine App zum Ausführen benötigte, und keinerlei Shell- und Paketmanager-Tools, die die Angriffsfläche vergrößern. Der Katalog umfasste über 1.200 Images mit FIPS-, CIS-, NIST- und STIG-Baselines, und im Juni 2026 wurde das Ganze ohne Registrierung kostenlos bereitgestellt. Für Images, die direkt passten, war die Einführung eine Änderung von nur einer Zeile in einem Dockerfile oder Manifest.
Warum Sie jetzt eine Minimus-Alternative benötigen
Der Minimus-Katalog wird eingestellt und nach dem 22. Oktober wird es keine Updates mehr für Minimus-Images geben. Alles, was Sie heruntergeladen haben, läuft zwar weiter, aber die CVEs häufen sich an, ohne dass gepatchte Ersatzversionen folgen.
Wenn Sie Ihre Images frei von Schwachstellen halten möchten, sind Sie jetzt gezwungen, eine kostspielige Migration weg von Minimus durchzuführen. Der Ausstieg bedeutet, jedes Minimus-Image, auf dem einer Ihrer Dienste gehostet wird, durch eine andere Quelle zu ersetzen und erneut zu testen. Die Migration ist nun unvermeidlich. Es lohnt sich daher, einen Ersatz zu wählen, der Sie nicht an eine eigene Distro und einen eigenen Takt bindet, da Sie diesen Prozess sonst beim nächsten Kurswechsel eines Anbieters wiederholen müssen.
Selbst wenn es für Sie kein Problem gewesen wäre, auf dessen Distro zu migrieren, war das Modell fehleranfällig. Minimus hat Images aus Upstream neu erstellt und neue Releases ausgeliefert. Selbst wenn sich die Versionsnummer nicht änderte, bedeutete ein gepatchtes Image einen neuen Digest. Um auf dem neuesten Stand zu bleiben, musste jede Version aktualisiert werden, und jedes Update brachte ein neues Image mit sich, das getestet und neu genehmigt werden musste.
Das fortlaufende Aktualisieren funktionierte so lange problemlos, bis es eben nicht mehr funktionierte. Ein konkretes Beispiel: Eine CVE betraf eine Bibliothek in Ihrem Image, und der Fix wurde in Version 2.1 ausgeliefert. Ein anderes Paket, von dem Sie jedoch abhingen, akzeptierte jedoch nur Versionen unter 2.0. Die vernünftige Entscheidung bestand darin, diese Abhängigkeit auf eine exakte Version festzulegen, wodurch Sie jedoch keine Upgrades mehr durchführen konnten und sich im Image schlichtweg Schwachstellen ansammelten.
Worauf Sie bei einer Minimus-Alternative achten sollten
- Ein großer, sofort einsatzbereiter Katalog: Wie viele der von Ihnen tatsächlich verwendeten Basis-Images sind bereits abgedeckt? Achten Sie auf echte Vielfalt bei Debian, Ubuntu und Alpine – sowohl für amd64 als auch für arm64.
- Verifizierbare Herkunft: Ein signiertes SBOM, ein VEX-Dokument und eine SLSA-Provenienz, die jedem Pull beiliegen, damit Sie nachweisen können, was sich in einem Image befindet und wie es erstellt wurde.
- Sicherheit nach dem End-of-Life: Patching, das auch fortgesetzt wird, nachdem die Upstream-Distribution nicht mehr unterstützt wird, sodass Sie ein älteres Basis-Image beibehalten können, ohne dessen bekannte kritische und hohe CVEs mitzuschleppen.
- Abdeckung über das Basis-Image hinaus: Suchen Sie nach einem Tool, das auch Ihre Abhängigkeiten, Ihren Code (SAST), IaC, Secrets und die Laufzeit einbezieht, sodass ein Fund direkt mit dem entsprechenden Kontext bei Ihnen eintrifft.
- Compliance-Nachweise standardmäßig integriert: FIPS-, CIS-, NIST- und STIG-Baselines mit automatisch generierten Audit-Artefakten.
- Ein Anbieter mit finanziellem Rückhalt, auf den Sie zählen können: Bewerten Sie die finanzielle Basis, die bisherige Erfolgsbilanz und die Frage, wie viel Schaden entstehen würde, wenn der Fall der Fälle eintritt.
Die besten Minimus-Alternativen
Aikido Security
Während Minimus Sie dazu gezwungen hat, auf eine eigene Distribution zu wechseln, patcht Aikido das Basis-Image, das Sie ohnehin bereits verwenden. Aikido Images ist eine Registry mit über 2.000 Drop-in-Ersetzungen, bei denen die bekannten kritischen und hohen Schwachstellen im Basis-Image bereits gepatcht sind. Diese Images werden während des Builds neu erstellt, gepatcht, minimiert und gehärtet. Auf diese Weise erhalten Sie das volle Sicherheitsprogramm – eine kleinere Angriffsfläche und abgesicherte Standardeinstellungen – direkt auf der Basis, die Sie bereits einsetzen.
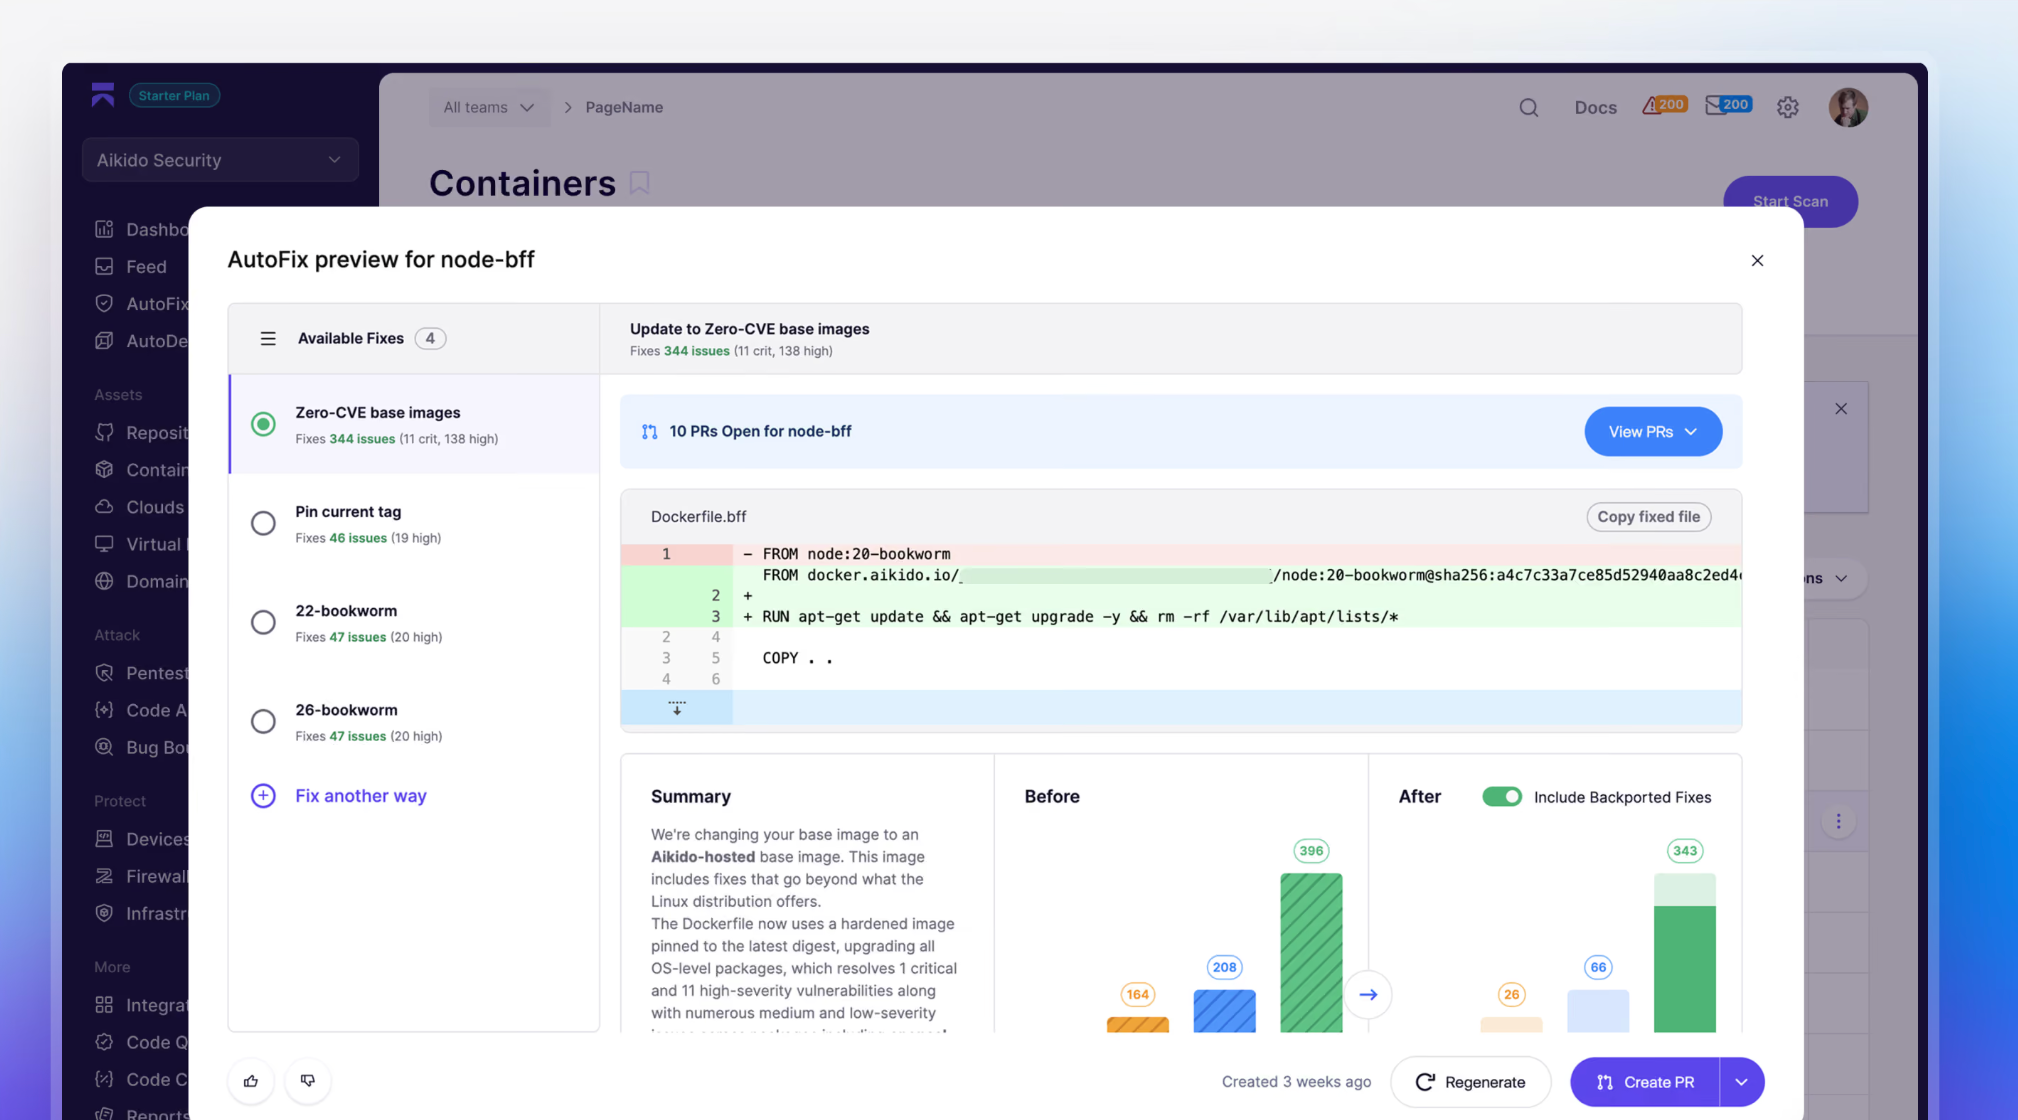
Für Beispiel, debian:bookworm liefert einen gepatchten glib2.0 für CVE-2025-4373, die von Debian in Trixie und Sid, jedoch nicht in Bookworm behoben wurde. Die Aikido Images-Variante von debian:bookworm enthält den gepatchten glib2.0 , der diese Lücke schließt.
Da es sich bei dem Austausch um ein Drop-in handelt, das AutoFix als Pull-Request vorschlägt, greift der Fix ab dem Moment des Mergens. Zudem wird jeder Pull von docker.aikido.io mit einem SBOM, VEX und einer SLSA-Provenienz ausgeliefert. Aikido führt das Patching von Versionen auch dann fort, wenn der Upstream-Anbieter diese nicht mehr unterstützt – selbst für Versionen, die das End-of-Life bereits erreicht haben. So können Sie auf einer älteren Basis bleiben, ohne bekannte Sicherheitslücken mitzuschleppen und ohne aus Kompatibilitätsgründen zu einer neueren Version gedrängt zu werden.
Das Team hinter diesen Images kam durch die Übernahme von Root zu Aikido. Root war das Unternehmen hinter SlimToolkit (früher DockerSlim), einem der am häufigsten genutzten Open-Source-Tools zur Image-Härtung mit über 23.000 GitHub-Sternen und nachgewiesener Fähigkeit, Images um bis zum 30-Fachen zu verkleinern. Die Bestandskunden von Root wurden zu Aikido Images und Libraries migriert, und Aikido kann Sie auf exakt demselben Weg von Minimus wegbringen.
Aikido hat 85 Millionen US-Dollar an Finanzierung erhalten und genießt das Vertrauen von über 150.000 Teams, darunter Unternehmen wie Revolut, Belfius, die Premier League, Deel und SoundCloud sowie Visma, das Aikido über mehr als 200 Portfoliounternehmen und bei 6.000 Entwickelnden einsetzt. Ein Unternehmen mit der nötigen Liquidität, um Root vollständig zu übernehmen, wird gewiss nicht als Nächstes seine Registry abschalten.
Ein wachsender Anteil realer Fixes erhält überhaupt keine CVE mehr. Die kontinuierliche Überwachung von Aikido wird unter anderem durch Aikido Intel gespeist, das Upstream-Changelogs und Commit-Historien auswertet, um Schwachstellen aufzuspüren, die ohne CVE im Stillen gepatcht wurden. Und wo die Mehrheit dieser Tools eine CVE durch ein Upgrade des betroffenen Pakets auf eine neuere Version behebt, setzt Aikido verstärkt auf Backports: Dabei wird der Fix aus der neueren Version übernommen und auf die von Ihnen genutzte Version angewendet. Das hält die Änderung minimal, wodurch sich die Wahrscheinlichkeit erhöht, dass sich das Image genau wie von Ihrer Anwendung erwartet verhält. Gleichzeitig wird der Upgrade-Aufwand reduziert, der sich normalerweise anhäuft, wenn man ständig zu neuen Versionen gedrängt wird.
Wenn ein sauberer Backport nicht möglich ist, aktualisiert oder baut Aikido die Komponente stattdessen neu. Darüber hinaus ordnet das Tool jeden Container dem jeweils geerbten Basis-Image zu und zeigt Ihnen den optimalen Austauschweg auf, der unternehmensweit das meiste Risiko eliminiert. Dabei werden täglich über 100 Patches erforscht und getestet, und die Abdeckung auf Betriebssystemebene erfolgt im Rahmen einer klar definierten SLA für die Patch-Erstellung.
Paketvollzugriff auf Anwendungsebene über Ökosysteme wie npm, PyPI, Maven und Go wird direkt vor Ort durch Aikido Libraries gepatcht. Das Ganze ist eingebettet in eine ausgereifte Software-Security-Plattform, die auch SAST, DAST, SCA, Secrets detection, Cloud-Sicherheitsstatus und Container-Image-Scan abdeckt, sodass ein gefundenes Image direkt im Kontext von Code und Cloud angezeigt wird.
Am besten geeignet für: Teams, die Schwachstellen in den bereits verwendeten Basis-Images und Abhängigkeiten bereinigen möchten, ohne zu einer anbieterspezifischen Distribution zu migrieren.
{{walkthrough}}
Chainguard
Chainguard entkernt ein Image vollständig und baut es auf Basis von Wolfi, seiner eigenen Linux-Distribution, neu auf. Jedes Image wird mit einem signierten SBOM und Sigstore-Signaturen ausgeliefert; zudem gilt eine Remediation-SLA von 7 Tagen für kritische CVEs und 14 Tagen für alle übrigen. Darüber hinaus gibt es Optionen auf Bundesbehördenebene mit FIPS-validierten Varianten und DISA-STIG-Härtung.
Der Preis dafür sind Migrationsaufwand und Vendor Lock-in. Die Einführung von Chainguard bedeutet, dass Sie Ihre Services auf dessen Katalog und Wolfi umstellen müssen. Wenn Ihre Anwendung auf etwas angewiesen war, das Chainguard entfernt hat, führt dies zu Fehlern. Das Modell erzwingt ein permanentes Weiteraktualisieren: Jeder Fix kommt als neuer Digest an, den Sie erneut testen und freigeben müssen, während das Festlegen auf einen bestimmten Digest zur Sicherstellung der Reproduzierbarkeit dazu führt, dass die Patches Sie gar nicht mehr erreichen.
Darüber hinaus lässt Chainguard ältere Versionen schnell veralten. Pakete, die nicht der neuesten Version entsprechen, werden etwa 12 Monate lang vorgehalten, und die End-of-Life-Kulanzfrist beträgt sechs Monate. Diese Frist deckt zudem nur die abhängigen Pakete innerhalb eines Images und nicht die Hauptkomponente ab und liegt außerhalb der normalen CVE-SLA. Alles, was aus dem allgemeinen Wolfi-OSS-Repository bezogen wird, fällt ebenfalls nicht unter die SLA; die FIPS-Zusage erstreckt sich nicht auf benutzerdefinierte Builds, und Chainguard teilt Ihnen nicht auf CVE-Ebene mit, was sich in einem Image befindet. Entsprechend verweisen die eigenen Dokumentationen auf Trivy, Grype, Snyk oder Docker Scout für Scans.
Am besten geeignet für: Teams, die sich fest auf die Distribution und den Veröffentlichungsrhythmus eines einzigen Anbieters einlassen können. Ungeeignet für Teams, die ein Basis-Image oder eine bestimmte Version ohne ständige Neutests stabil halten müssen.
Einen detaillierteren Einblick finden Sie in unserer vollständigen Liste der Chainguard-Alternativen.
Docker Hardened Images
Der gehärtete Katalog von Docker wurde im Mai 2025 eingeführt und im Dezember 2025 unter der Apache-2.0-Lizenz als kostenlose Open-Source-Lösung veröffentlicht. DHI ist für Teams, die bereits Docker Hub nutzen, eine Überlegung wert. Ziel ist es, Images mit nahezu null CVEs auf Basis von Standard-Alpine- und Debian-Fundamenten bereitzustellen – ganz ohne proprietäre Distribution, die übernommen werden müsste, inklusive signierter SBOMs und VEX-Attestationen. DHI Select ergänzt dies um eine 7-Tage-SLA für kritische CVEs sowie FIPS- und STIG-Varianten, während DHI Enterprise Anpassungsmöglichkeiten mit erweitertem Lifecycle-Support für bis zu fünf Jahre nach dem Upstream-End-of-Life bietet.
Der Katalog ist Neuer und kleiner als bei etablierten Anbietern. Daher ist die Leistungsbilanz bei stark regulierten Workloads kürzer und eine gehärtete Version Ihres exakten Basis-Images ist nicht garantiert. Die Abdeckung endet zudem beim Image, ohne Schutz für Ihren Code, Ihre Abhängigkeiten, IaC oder Secrets. Zudem behebt DHI Probleme durch Roll-Forward. Ein Fix kommt als neue Version oder neuer Digest, den Sie erneut testen müssen, und das Festlegen auf eine bestimmte Version zur Wahrung der Stabilität hält den Patch zurück.
Am besten geeignet für: Teams, die bereits Docker Hub nutzen, gehärtete Images wollen und kein FIPS, STIG oder SLA benötigen, da diese in den kostenpflichtigen Tarifen enthalten sind. Nicht geeignet für Teams, deren exaktes Basis-Image im noch kleinen Katalog von Docker fehlt.
RapidFort
RapidFort bietet einen Katalog mit gehärteten Images auf Basis von Standard-LTS-Distributionen wie Alpine, Debian, Ubuntu und Red Hat an, anstatt auf eine proprietäre Distro zu setzen. Das Angebot ist auf Bundes- und Verteidigungsbehörden ausgerichtet, mit FIPS-Validierung sowie STIG- und CIS-Härtung. Zusätzlich zum Katalog bietet RapidFort Laufzeit-Profiling (Runtime Profiling), bei dem überwacht wird, welche Pakete und Binärdateien in der Produktion tatsächlich ausgeführt werden, und alles entfernt wird, was währenddessen nicht ausgeführt wurde.
Dieses Profiling hat jedoch auch seine Tücken. Es behält nur das bei, was es beobachtet. Daher kann Code, der während des Profiling-Fensters nicht ausgeführt wird, entfernt werden und dann fehlschlagen, wenn er schließlich in der Produktion läuft. Profile veralten, wenn sich die Anwendung oder ihr Datenverkehr ändert. Jede bedeutsame Änderung erfordert daher ein neues Profiling und erneute Tests vor dem Release. Und wie bei den anderen Anbietern hier endet die Abdeckung beim Image, ohne Schutz darüber hinaus für Ihren Code, Ihre Abhängigkeiten oder die Cloud.
Am besten geeignet für: Bundessubunternehmer, Verteidigungsdienstleister und regulierte Teams, die sich bereits zur FIPS- und STIG-Compliance verpflichtet haben. Teams, die sich jedoch auf die tiefergehende Optimierung durch das Laufzeit-Profiling verlassen möchten, sollten wissen, dass diese anfällig ist und bei jeder Anwendungsänderung ein neues Profiling erfordert.
Echo
Im August 2026 hat Echo die Assets von Minimus übernommen und ist der Anbieter geworden, an den Minimus seine Kunden verweist. Für ein Minimus-Team ist das der Weg des geringsten Widerstands, aber man sollte sich im Klaren darüber sein, was das bedeutet. Sie würden zu den Images eines anderen Anbieters migrieren, die nach dessen Takt erstellt und neu erstellt werden – also genau dem Modell, von dem Sie weggezwungen werden. Echo integriert die OS-Arbeit von Minimus in seinen eigenen Katalog, anstatt die Minimus-Images am Leben zu erhalten, sodass Sie ohnehin die Plattform wechseln.
Echo ist ein neuerer Anbieter, der eine KI-gestützte Image-Factory anbietet. Diese kompiliert Images aus dem Quellcode, enthält nur die Komponenten, die eine Anwendung benötigt, und verfügt über Agenten, die Vulnerability-Feeds überwachen und Images neu generieren, sobald CVEs upstream auftauchen. Die Images zielen auf null CVEs ab, lassen sich nahtlos als Ersatz für Standard-Docker-Basen einsetzen und werden mit FIPS-Validierung und STIG-Ausrichtung für Teams ausgeliefert, die dies benötigen.
Die Hauptfrage ist die Reife. Echo ist ein Serie-A-Unternehmen mit einer kurzen Unternehmensgeschichte. Daher ist die Rebuild-and-Patch-Pipeline bei regulierten Workloads im Produktionsmaßstab am wenigsten erprobt. Der Katalog ist zudem kleiner, sodass die Abdeckung für weniger gängige Workloads dünner sein kann. Wie der Rest dieser Liste erfolgt die Bereinigung durch die Bereitstellung eines neuen Images anstelle des Patchens der Version, die Sie ausführen, und die Abdeckung endet beim Image.
Am besten geeignet für: Minimus-Teams, die den Aufwand minimieren möchten, kein Problem damit haben, den Katalog eines anderen Anbieters zu übernehmen, und das Risiko eines Series-A-Anbieters mit kurzer Historie tragen können, der die Pipeline betreibt, von der ihre Images abhängen.
FAQ
<script type="application/ld+json">
{
"@context": "https://schema.org",
"@graph": [
{
"@type": ["BlogPosting", "TechArticle"],
"@id": "https://www.aikido.dev/blog/top-minimus-alternatives#article",
"isPartOf": { "@id": "https://www.aikido.dev/blog/top-minimus-alternatives#webpage" },
"mainEntityOfPage": { "@id": "https://www.aikido.dev/blog/top-minimus-alternatives#webpage" },
"headline": "Top Minimus alternatives in 2026",
"description": "Minimus is shutting down on October 22, 2026. Compare the top Minimus alternatives for hardened container images, including Aikido Security, Chainguard, Docker Hardened Images, RapidFort, and Echo, and learn what to look for so you don't migrate again.",
"abstract": "A comparison of the best Minimus alternatives for hardened container images following the Minimus shutdown, covering migration cost, backporting, distro lock-in, and coverage beyond the base image.",
"inLanguage": "en-US",
"datePublished": "2026-08-26",
"dateModified": "2026-08-26",
"wordCount": 1700,
"timeRequired": "PT8M",
"author": { "@id": "https://www.aikido.dev/authors/nicholas-thomson#person" },
"editor": { "@id": "https://www.aikido.dev/authors/nicholas-thomson#person" },
"creator": { "@id": "https://www.aikido.dev/authors/nicholas-thomson#person" },
"publisher": { "@id": "https://www.aikido.dev#organization" },
"image": { "@id": "https://www.aikido.dev/blog/top-minimus-alternatives#primaryimage" },
"thumbnailUrl": "https://www.aikido.dev/images/blog/top-minimus-alternatives.png",
"articleSection": "DevSec Tools & Comparisons",
"keywords": [
"Minimus alternatives",
"Minimus shutdown",
"hardened container images",
"distroless images",
"container image security",
"CVE backporting",
"base image patching",
"Chainguard alternative",
"Docker Hardened Images",
"RapidFort",
"Echo images",
"Aikido Security",
"container vulnerability management",
"FIPS STIG container images",
"software supply chain security"
],
"about": [
{ "@id": "https://www.aikido.dev/blog/top-minimus-alternatives#term-hardened-image" },
{ "@id": "https://www.aikido.dev/blog/top-minimus-alternatives#term-distroless" },
{ "@id": "https://www.aikido.dev/blog/top-minimus-alternatives#term-backporting" },
{ "@type": "Thing", "name": "Container image security" },
{ "@type": "Thing", "name": "Software supply chain security" }
],
"mentions": [
{ "@type": "SoftwareApplication", "name": "Aikido Security", "applicationCategory": "SecurityApplication", "operatingSystem": "Cross-platform", "url": "https://www.aikido.dev" },
{ "@type": "SoftwareApplication", "name": "Minimus", "applicationCategory": "SecurityApplication", "operatingSystem": "Linux", "url": "https://www.minimus.io" },
{ "@type": "SoftwareApplication", "name": "Chainguard", "applicationCategory": "SecurityApplication", "operatingSystem": "Linux", "url": "https://www.chainguard.dev" },
{ "@type": "SoftwareApplication", "name": "Docker Hardened Images", "applicationCategory": "SecurityApplication", "operatingSystem": "Linux", "url": "https://www.docker.com/products/hardened-images/" },
{ "@type": "SoftwareApplication", "name": "RapidFort", "applicationCategory": "SecurityApplication", "operatingSystem": "Linux", "url": "https://www.rapidfort.com" },
{ "@type": "SoftwareApplication", "name": "Echo", "applicationCategory": "SecurityApplication", "operatingSystem": "Linux", "url": "https://www.echohq.com" },
{ "@type": "Thing", "name": "Wolfi Linux distribution" },
{ "@type": "Thing", "name": "MinimOS" },
{ "@type": "Thing", "name": "SBOM (Software Bill of Materials)" },
{ "@type": "Thing", "name": "VEX (Vulnerability Exploitability eXchange)" },
{ "@type": "Thing", "name": "SLSA provenance" },
{ "@type": "Thing", "name": "FIPS" },
{ "@type": "Thing", "name": "DISA STIG" },
{ "@type": "Thing", "name": "CVE-2025-4373" }
],
"speakable": {
"@type": "SpeakableSpecification",
"cssSelector": ["h1", "h2"]
}
},
{
"@type": ["WebPage", "CollectionPage"],
"@id": "https://www.aikido.dev/blog/top-minimus-alternatives#webpage",
"url": "https://www.aikido.dev/blog/top-minimus-alternatives",
"name": "Top Minimus alternatives in 2026",
"isPartOf": { "@id": "https://www.aikido.dev#website" },
"primaryImageOfPage": { "@id": "https://www.aikido.dev/blog/top-minimus-alternatives#primaryimage" },
"image": { "@id": "https://www.aikido.dev/blog/top-minimus-alternatives#primaryimage" },
"datePublished": "2026-08-26",
"dateModified": "2026-08-26",
"inLanguage": "en-US",
"breadcrumb": { "@id": "https://www.aikido.dev/blog/top-minimus-alternatives#breadcrumb" },
"mainEntity": { "@id": "https://www.aikido.dev/blog/top-minimus-alternatives#itemlist" },
"significantLink": [
"https://www.aikido.dev/cloud/hardened-images",
"https://www.aikido.dev/code/autofix",
"https://www.aikido.dev/code/aikido-libraries"
],
"speakable": {
"@type": "SpeakableSpecification",
"cssSelector": ["h1", "h2"]
}
},
{
"@type": "WebSite",
"@id": "https://www.aikido.dev#website",
"url": "https://www.aikido.dev",
"name": "Aikido Security",
"publisher": { "@id": "https://www.aikido.dev#organization" },
"inLanguage": "en-US"
},
{
"@type": "ImageObject",
"@id": "https://www.aikido.dev/blog/top-minimus-alternatives#primaryimage",
"url": "https://www.aikido.dev/images/blog/top-minimus-alternatives.png",
"contentUrl": "https://www.aikido.dev/images/blog/top-minimus-alternatives.png",
"caption": "Top Minimus alternatives in 2026",
"width": 1200,
"height": 630
},
{
"@type": "BreadcrumbList",
"@id": "https://www.aikido.dev/blog/top-minimus-alternatives#breadcrumb",
"itemListElement": [
{ "@type": "ListItem", "position": 1, "name": "Home", "item": "https://www.aikido.dev" },
{ "@type": "ListItem", "position": 2, "name": "Blog", "item": "https://www.aikido.dev/blog" },
{ "@type": "ListItem", "position": 3, "name": "Top Minimus alternatives in 2026", "item": "https://www.aikido.dev/blog/top-minimus-alternatives" }
]
},
{
"@type": "ItemList",
"@id": "https://www.aikido.dev/blog/top-minimus-alternatives#itemlist",
"name": "Top Minimus alternatives in 2026",
"description": "Ranked hardened container image tools to replace Minimus.",
"numberOfItems": 5,
"itemListOrder": "https://schema.org/ItemListOrderDescending",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Aikido Security",
"url": "https://www.aikido.dev/cloud/hardened-images",
"item": {
"@type": "SoftwareApplication",
"name": "Aikido Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cross-platform",
"url": "https://www.aikido.dev",
"description": "Patches the base image you already run, backporting critical and high CVE fixes into your pinned version and delivering the swap as an AutoFix pull request, inside a software security platform that also covers SAST, DAST, SCA, secrets detection, and cloud posture."
}
},
{
"@type": "ListItem",
"position": 2,
"name": "Chainguard",
"url": "https://www.chainguard.dev",
"item": {
"@type": "SoftwareApplication",
"name": "Chainguard",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Linux",
"url": "https://www.chainguard.dev",
"description": "Hardened images rebuilt from source on Wolfi, its own Linux distribution, with a published CVE remediation SLA and FIPS and STIG options, requiring migration onto its distribution."
}
},
{
"@type": "ListItem",
"position": 3,
"name": "Docker Hardened Images",
"url": "https://www.docker.com/products/hardened-images/",
"item": {
"@type": "SoftwareApplication",
"name": "Docker Hardened Images",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Linux",
"url": "https://www.docker.com/products/hardened-images/",
"description": "Near-zero CVE images built on standard Alpine and Debian foundations, free under Apache 2.0, with FIPS, STIG, and SLA options behind paid tiers."
}
},
{
"@type": "ListItem",
"position": 4,
"name": "RapidFort",
"url": "https://www.rapidfort.com",
"item": {
"@type": "SoftwareApplication",
"name": "RapidFort",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Linux",
"url": "https://www.rapidfort.com",
"description": "Curated hardened images on standard LTS distributions plus runtime profiling that strips unused components, oriented toward federal and defense workloads with FIPS and STIG hardening."
}
},
{
"@type": "ListItem",
"position": 5,
"name": "Echo",
"url": "https://www.echohq.com",
"item": {
"@type": "SoftwareApplication",
"name": "Echo",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Linux",
"url": "https://www.echohq.com",
"description": "An AI-driven image factory that compiles images from source as drop-in replacements for standard Docker bases, FIPS-validated and STIG-aligned, from an early-stage vendor."
}
}
]
},
{
"@type": "FAQPage",
"@id": "https://www.aikido.dev/blog/top-minimus-alternatives#faq",
"isPartOf": { "@id": "https://www.aikido.dev/blog/top-minimus-alternatives#webpage" },
"mainEntity": [
{
"@type": "Question",
"name": "What happens to my Minimus images after October 22, 2026?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Anything you've already pulled keeps running. The registry (reg.mini.dev) goes offline, so you can't pull new or updated images after that date, and no further patches ship. The images you're running freeze exactly as they are."
}
},
{
"@type": "Question",
"name": "Are my frozen Minimus images still safe to run?",
"acceptedAnswer": {
"@type": "Answer",
"text": "They work, but they stop getting fixes. As new CVEs are found in the packages inside them, nothing patches those, so the known-vulnerability count on a frozen image only grows. That's the reason to plan a move rather than sit on what you have."
}
},
{
"@type": "Question",
"name": "Do I have to migrate to a new distro to replace Minimus?",
"acceptedAnswer": {
"@type": "Answer",
"text": "No. That's the main thing to check in a replacement. Some options (Chainguard on Wolfi, and Minimus itself) put you on a vendor distro. Others, like Aikido, patch the base you already run, so you stay on the same distribution and major version and skip the re-platform."
}
},
{
"@type": "Question",
"name": "Will switching off Minimus break my app?",
"acceptedAnswer": {
"@type": "Answer",
"text": "It depends on the replacement. Moving onto a different vendor's rebuilt images means re-testing for anything they've stripped that you relied on. Staying on a patched build of your existing base is lower risk, since the distribution, package layout, and behavior are the same and only the fixed CVEs change."
}
},
{
"@type": "Question",
"name": "What happens when the upstream distro never patches my version?",
"acceptedAnswer": {
"@type": "Answer",
"text": "This is common with pinned or older bases. The fix lands in a newer release, not the one you run. A tool that backports takes that fix and applies it to your version, so you clear the CVE without a forced upgrade. A roll-forward tool can't help here, since its only answer is to move you to the newer release."
}
},
{
"@type": "Question",
"name": "Do I still need a scanner if I use hardened images?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Yes. Hardened images lower the count of inherited CVEs, but they don't hit zero, and nothing about a hardened base covers your application code, dependencies, IaC, or secrets. You still need something watching what's actually in the image over time and the layers above it."
}
}
]
},
{
"@type": "DefinedTerm",
"@id": "https://www.aikido.dev/blog/top-minimus-alternatives#term-hardened-image",
"name": "Hardened container image",
"description": "A minimal container image whose remaining packages are patched to current versions and locked down with secure defaults, non-root execution, and ongoing updates as new vulnerabilities appear."
},
{
"@type": "DefinedTerm",
"@id": "https://www.aikido.dev/blog/top-minimus-alternatives#term-distroless",
"name": "Distroless image",
"description": "A container image that contains only an application and its runtime dependencies, with no shell, package manager, or other operating-system utilities, reducing attack surface."
},
{
"@type": "DefinedTerm",
"@id": "https://www.aikido.dev/blog/top-minimus-alternatives#term-backporting",
"name": "Backporting",
"description": "Taking a security fix from a newer release of a package and applying it to the older version you already run, so a CVE is resolved without a forced major-version upgrade."
},
{
"@type": "Person",
"@id": "https://www.aikido.dev/authors/nicholas-thomson#person",
"name": "Nicholas Thomson",
"url": "https://www.aikido.dev/authors/nicholas-thomson",
"jobTitle": "Senior SEO & Growth Lead",
"worksFor": { "@id": "https://www.aikido.dev#organization" },
"sameAs": [
"https://www.linkedin.com/in/nicholas-gray-thomson/",
"https://x.com/"
]
},
{
"@type": "Organization",
"@id": "https://www.aikido.dev#organization",
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"logo": {
"@type": "ImageObject",
"url": "https://www.aikido.dev/logo.png",
"width": 512,
"height": 512
},
"sameAs": [
"https://www.linkedin.com/company/aikido-security",
"https://x.com/AikidoSecurity",
"https://github.com/AikidoSec"
]
}
]
}
</script>


