

Qodo ist eine KI-gestützte Plattform für Code-Qualität und -Governance, die Pull Requests überprüft, indem sie das Diff anhand des umgebenden Kontexts analysiert, einschließlich Jira-Tickets und vergangener PRs. Der Schwerpunkt liegt auf Multi-Agenten-Design und Testgenerierung.
Aber Qodo ist in keinem einzelnen Bereich der Beste. Benchmarks platzieren Qodo im Mittelfeld, was die Tiefe der Überprüfung und das Rauschen angeht. Wenn Sie also die präziseste Code-Review auf dem Markt suchen, ist Qodo nicht die richtige Wahl. Darüber hinaus führt Qodo einen Sicherheitsagenten als einen von mehreren Durchgängen aus, was jedoch keinen Ersatz für dedizierte SAST oder SCA darstellt; Sie müssen also zusätzliche Tools zur Ergänzung einsetzen. Zudem erwies sich Qodo als anfällig für Angriffe, als ein Cybersecurity-Dienst einen einzigen PR-Kommentar in eine Remote Code Execution und einen geleasten AWS-Admin-Schlüssel auf den Servern von Qodo selbst verwandelte.
Teams, die nach Alternativen zu Qodo suchen, wünschen sich eine Lösung, die Ihnen sagt, ob der Code sicher bereitgestellt werden kann, und die dies mit einer echten Abdeckung Ihrer Abhängigkeiten, Ihrer Secrets und den Pfaden untermauert, die ein Angreifer tatsächlich wählen würde. Die folgenden Tools unterscheiden sich in dem, worauf sie optimieren. Einige sind auf minimales Review-Rauschen optimiert, andere auf tiefgehendes dateiübergreifendes Reasoning, und einige wenige verbinden Code-Review mit echter Sicherheit. In diesem Beitrag vergleichen wir:
- Aikido Security
- CodeRabbit
- Greptile
- Graphite
- SonarQube
- CodeAnt AI
TL;DR
Aikido Security ist die stärkste Wahl, weil es Ihren Code überprüft und gleichzeitig absichert. Das Code Quality-Modul ist von Grund auf auf Präzision ausgelegt und funktioniert für jede Sprache – einschließlich Legacy-Sprachen wie COBOL, die von auf moderne Sprachen spezialisierten Reviewern ausgelassen werden. Während sich die tiefere Analyse von Qodo auf eine Handvoll gängiger Sprachen beschränkt, überprüft und auditiert Aikido auch ältere Nischensprachen, für die Static-Analysis-Engines nie entwickelt wurden. Es prüft Ihren Code anhand jeweils einer Regel in einem separaten Durchgang, sodass sich das Modell voll und ganz auf eine einzige Frage konzentrieren kann, anstatt alles gleichzeitig zu bearbeiten. Die Prompts werden anhand von menschlich gekennzeichneten Stichproben gebenchmarkt und sind bewusst so eingestellt, dass sie bei mehrdeutigen Fällen seltener falsch-positive Ergebnisse liefern, wodurch Entwickelnde weniger wertlose Funde erhalten. Ergänzt wird dies durch eine KI-gestützte Code-Review für Sicherheit, bei der Agenten bereits veröffentlichten Code und jeden Pull Request analysieren und dabei die gesamte Codebase sowie verwandte Repos als Kontext nutzen, um komplexe Schwachstellen wie Business-Logic- und Access-Control-Bugs aufzuspüren.
Vergleichstabelle der Qodo-Alternativen
Die folgende Tabelle vergleicht die Top-Alternativen zu Qodo im Jahr 2026 – Aikido Security, CodeRabbit, Greptile, Graphite, SonarQube und CodeAnt AI – hinsichtlich Review-Rauschen, Sicherheitsabdeckung, Preisen und Einschränkungen.
Worauf Qodo abzielt
Qodo, ehemals CodiumAI, überprüft jeden Pull Request automatisch auf Zuverlässigkeit sowie Bugs und generiert Unit-Tests. Die Git-Integration wird bei jedem PR ausgelöst und greift auf historischen Kontext, vergangene PR-Kommentare, akzeptierte Vorschläge und vorherige Review-Diskussionen zurück, um eine Änderung anhand der zuvor von Ihrem Team festgelegten Standards zu bewerten. Reviews laufen über Frontier-Modelle von OpenAI, Anthropic und Google, wobei die Premium-Modelle mehr kosten. Claude Opus schlägt mit etwa fünf Credits pro Anfrage im Vergleich zu einem Credit für ein Standardmodell zu Buche, sodass eine intensive Nutzung der Top-Modelle das Credit-Guthaben schnell aufzehrt. Es bietet ein Multi-Agenten-Design mit separaten Agenten für Bugs, Sicherheit, Code-Qualität und Testabdeckung. Wenn Code ohne Test gefunden wird, generiert es einen entsprechenden Test.
Zusätzlich zur Review-Funktion bietet Qodo ein IDE-Plugin, mit dem Entwickelnde Qualitätsprobleme erkennen können, bevor sie einen PR öffnen, sowie eine Governance-Schicht mit On-Premises- oder Air-Gapped-Deployment, die in Enterprise-Plänen verfügbar ist.
Warum Teams nach Qodo-Alternativen suchen
Qodo bewertet die Qualität kompetent. Gründe, sich woanders umzusehen, liegen darin, dass es beim Review selbst nicht zu den Besten gehört und das Review im Wesentlichen das Einzige ist, was man bekommt.
- Im Mittelfeld: Benchmarks positionieren Qodo im Mittelfeld der Mitbewerber hinsichtlich Review-Tiefe und Rauschen. Qodos Stärke ist die Testgenerierung, nicht das schärfste Review auf dem Markt.
- Die Sicherheit endet im Pull Request: Qodo führt zwar einen Sicherheitsagenten aus, dieser ist jedoch kein Ersatz für dedizierte SAST und prüft weder die Abhängigkeiten, die Ihr Code einbindet, noch verfolgt er eine Schwachstelle bis in die Cloud oder Laufzeit.
- Die kreditbasierte Preisgestaltung ist schwer vorherzusagen: Premium-Modelle kosten zusätzliche Credits, und eine intensive Nutzung der IDE oder CLI kann unerwartet zu Limits führen, wobei der kostenlose Tarif auf 30 PR-Reviews und 250 Credits pro Monat begrenzt ist.
- Benutzerdefinierte CLI-Agenten erfordern echten Konfigurationsaufwand: Eine Hürde für Teams ohne DevOps-Kapazitäten zum Aufbau und Betrieb.
- Es wurde kompromittiert: Kudelski-Forscher nutzten einen einzigen PR-Kommentar aus, um auf Qodos Review-Server Remote Code Execution zu erreichen und zweimal einen AWS-Admin-Key abzugreifen. Qodo hat dies gepatcht und den Key rotiert, aber alles mit Schreibzugriff auf Ihre Repositorys verdient eine eigene Sicherheitsprüfung.
Top-Qodo-Alternativen im Jahr 2026
Aikido Security
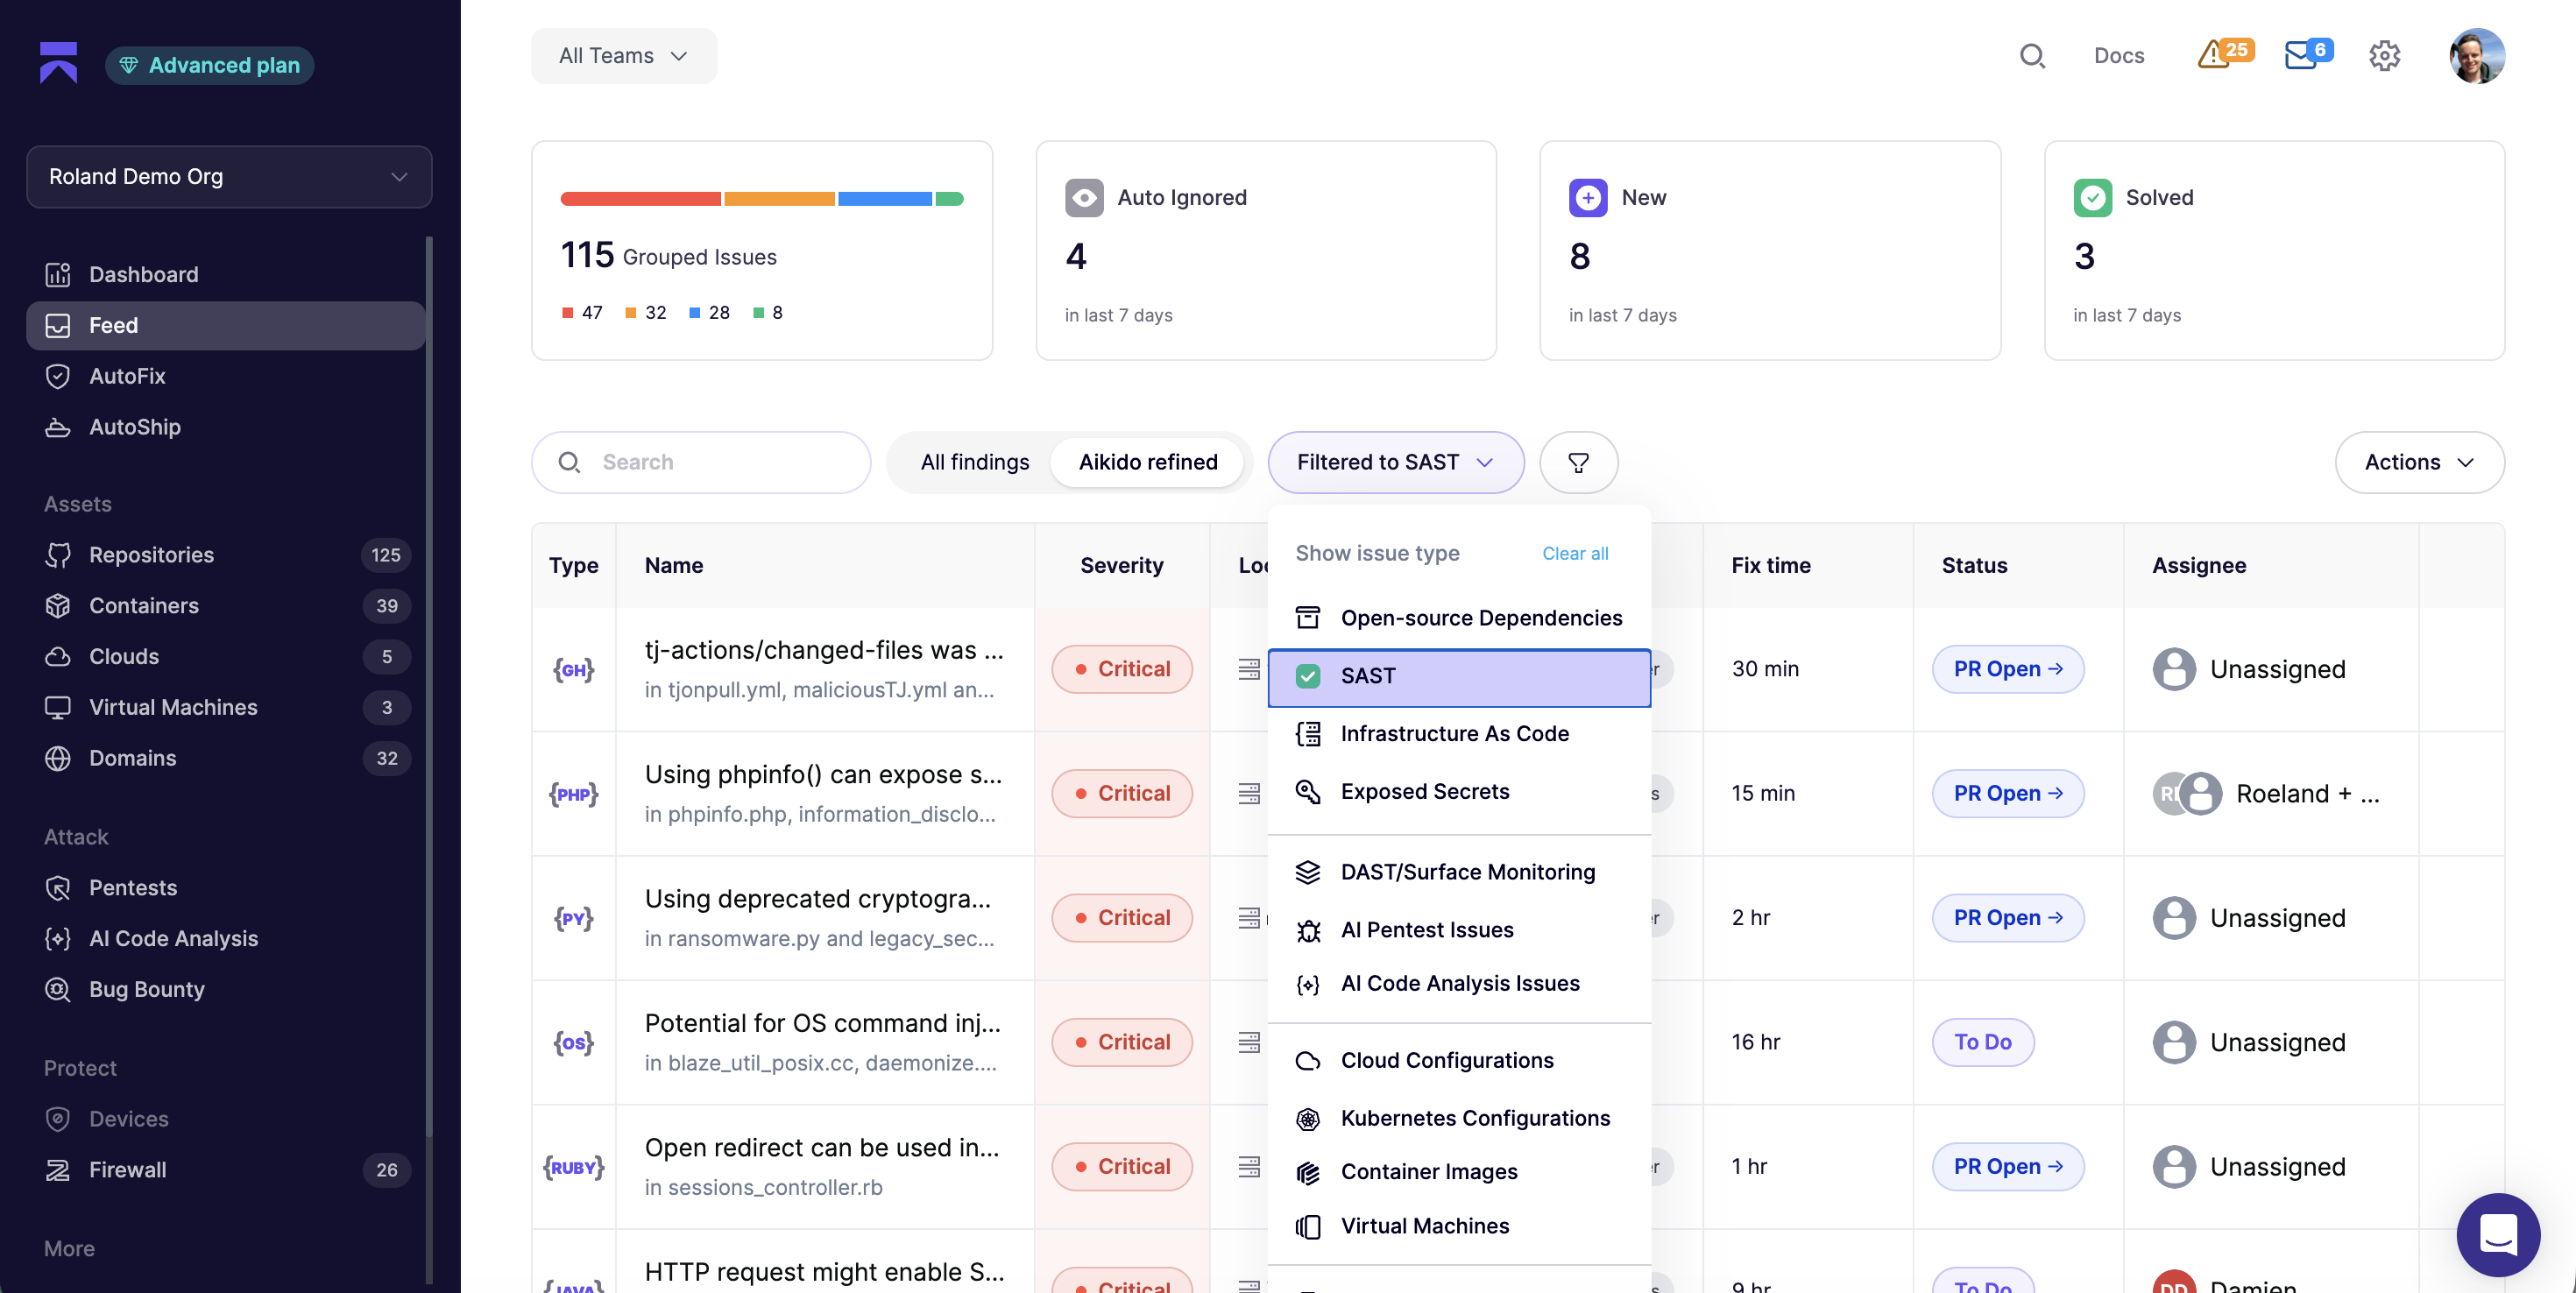
Aikido Security ist eine umfassende Software-Sicherheitsplattform mit einem vollständigen Produkt für Code-Qualität. Sie überprüft Pull Requests auf Qualität und untermauert dieses Review mit einer Sicherheitsabdeckung, die sich über Ihren Code, Ihre Abhängigkeiten, die Cloud und die Laufzeit erstreckt.
Aikidos Code Quality-Modul basiert auf LLM-Aufrufen pro Regel. Jede Prüfung beantwortet also eine spezifische Frage mit der vollen Aufmerksamkeit des Modells, was präzisere Ergebnisse und weniger Rauschen liefert, als in einem einzigen Durchlauf alles auf einmal erkennen zu wollen. Regeln werden mit Ihrem eigenen Kontext feinabgestimmt, sodass die Befunde zu Ihrem Codestil passen, wobei für alles, was noch nicht abgedeckt ist, benutzerdefinierte Regeln verfügbar sind. Sie bringen dem Tool die Standards und Ausnahmen Ihres Teams einmal bei, und es wendet diese konsistent an.
Die Prompts werden anhand von Beispielen gebenchmarkt, die von Personen mit Konfidenzwerten versehen wurden, und anschließend so optimiert, dass die Befunde, die Entwickelnde sehen, auch denen entsprechen, die tatsächlich markiert werden sollen. Im Hintergrund werden mehrdeutige Fälle gezielt behandelt. Eine Fehlentscheidung bei einem Grenzfall wird weniger stark bestraft als eine Fehlentscheidung bei einem offensichtlichen Fall, wodurch die Befunde präzise bleiben und das Rauschen reduziert wird, das Entwickelnde ansonsten ignorieren lernen.
Dieselbe abgestimmte Regelsatz läuft sowohl bei Pull Requests als auch bei vollständigen Repositorys, sodass die Kennzahlen auf Repository-Ebene mit dem Feedback übereinstimmen, das Entwickelnde bei ihren PRs sehen. Dieses Repository-Level-Review dient gleichzeitig als Management-Übersicht und zeigt auf, welche Teams Unterstützung von Senior-Entwickelnden benötigen und wo die Qualitätslatte höher gelegt werden muss.
Code Quality läuft sofort und erfordert keine Einrichtung. Verbinden Sie ein Repo, und das Tool führt sofort eine Überprüfung anhand sinnvoller Standardwerte durch – benutzerdefinierte Regeln stehen bei Bedarf zur Verfügung. Außerdem werden bei jeder Änderung Inline-Kommentare zu Pull-Requests mit „ Ein-Klick-Korrekturen “ gepostet. Das Tool funktioniert system- und sprachunabhängig, und sowohl die Qualitäts- als auch die Sicherheitsprüfungen sind nach einem Push in weniger als einer Minute abgeschlossen.
Die Funktion „Code Coverage“ zeigt zudem die Testabdeckung an derselben Stelle an, sodass Sie direkt neben den Qualitäts- und Sicherheitsbefunden sehen können, welche Repositorys, Dateien und Zeilen Ihre Tests nicht abdecken – und müssen dafür kein separates Tool verwenden.
Sobald eine KI jede Änderung überprüft, stellt sich natürlich die Frage, warum sie nur nach der Hälfte der möglichen Fehler sucht. Qualitäts- und Sicherheitsprobleme werden im selben Pull-Request ausgeliefert, und die meisten Prüfer entdecken nur die erste Art. Gerade im Bereich Sicherheit weisen die meisten anderen Prüfer der Codequalität die größten Schwächen auf. Sie erkennen zwar offensichtliche „ secrets “ und Injektionen, doch ein subtiler Autorisierungsfehler, der von der Geschäftslogik abhängt, entgeht ihnen. Aikido setzt zwei Tools ein, die genau für diesen Zweck entwickelt wurden und analysieren, was der Code eigentlich bewirken soll.
Sowohl „Deep PR Review“ als auch „Code Security Audit“ laufen auf KI-Agenten, die Absichten analysieren und den Datenfluss zwischen Dateien nachverfolgen.
Ein Code Security Audit ist der Punkt, an dem die meisten Teams ansetzen. Sie wenden ihn auf die gesamte Codebasis an, und er analysiert alle Services hinweg, indem er Datenflüssen und Berechtigungsprüfungen überall dorthin folgt, wo sie hinführen. Seine stärkste Eigenschaft ist das Chaining, bei dem mehrere für sich genommen unkritische Funde zu dem einzigen Pfad einer Privilegierausweitung verknüpft werden, der den tatsächlichen Schritten eines Angreifers entspricht. Er ist konzipiert für Releases mit hohem Risiko oder für eine übernommene Codebasis, die so geprüft werden soll, wie ein Pentester es tun würde.
Deep PR Review führt diese Analyse anschließend fortlaufend bei jeder neuen Änderung aus. Er liest jeden Pull Request direkt beim Öffnen ein und zieht die gesamte Codebasis sowie zugehörige Repositories als Kontext heran, bevor er den vorliegenden Diff bewertet. Das Resultat ist eine Überprüfung jeder Änderung aus der Perspektive eines Angreifers zu dem Zeitpunkt, an dem die Behebung am günstigsten ist.
Ideal für: Enterprise-Teams, die von KI generierten Code schneller veröffentlichen, als sie ihn prüfen können, und sicherstellen möchten, dass dieses Review auf echter Sicherheitsabdeckung basiert.
{{walkthrough}}
CodeRabbit
CodeRabbit kombiniert sein KI-Modell für Code-Qualität mit über 40 Lintern und Tools zur statischen Analyse. Das Tool hält Kommentare mit geringer Konfidenz zurück, generiert dadurch weniger Funde, erzielt jedoch mehr Vertrauen pro Kommentar. Es unterstützt Reviews über GitHub, GitLab, Bitbucket und Azure DevOps hinweg, und öffentliche Repositories erhalten Pro-Funktionen kostenlos.
Die Kehrseite betrifft die Erkennungsrate und den Umfang. Die Zurückhaltung von CodeRabbit führt dazu, dass es weniger Probleme aufspürt als ein lautstärkeres Tool, und unabhängige Tests bewerten es hinsichtlich Tiefe und Vollständigkeit schlechter. Und obwohl es mittlerweile Secrets und gängige Schwachstellen kennzeichnet, bestätigen neutrale Vergleiche, dass es sich hierbei um keine dedizierte Sicherheitsplattform handelt. Es bietet weder SCA noch Cloud- und Laufzeitabdeckung, weshalb eine sicherheitskritische Codebasis es weiterhin mit speziell dafür entwickelten Tools kombinieren muss.
Ideal für: Teams, die einen Reviewer suchen, den sie dauerhaft aktiv lassen können, jedoch nicht als einzige Sicherheitsebene.
Greptile
Greptile setzt auf den entgegengesetzten Ansatz. Es erstellt vor dem Review einen Graphen-Index Ihrer gesamten Codebasis inklusive Funktionen und Aufrufbeziehungen, wodurch es Fehler über mehrere Dateien hinweg erkennen kann – genau jene Art von Fehlern, die ein rein diff-basiertes Tool niemals sieht. Aikido analysiert ebenfalls die gesamte Codebasis und verfolgt taint-behaftete Eingaben sowie Datenflüsse durch mehrere Dateien hindurch, anstatt ein Diff isoliert zu betrachten, sodass dateiübergreifende Fehler und die dadurch verursachten Laufzeitfehler nicht unbemerkt bleiben. Zudem führt es einen Beta-Agenten aus, der für jeden PR in einer Sandbox Tests schreibt und ausführt, auch wenn Testergebnisse nach Angaben von Anwendern noch inkonsistent sind.
Die Tiefe von Greptile geht jedoch mit Rauschen und Kosten einher. Greptile erzeugt mehr False Positives als Mitbewerber, und das Indizieren massiver Codebasen kann Zeit in Anspruch nehmen. Die Preisgestaltung berechnet einen Dollar pro Scan nach Überschreitung von 50 Reviews pro Monat, weshalb volumenintensive oder agentenbasierte Workflows die Überschreitungen einpreisen müssen, anstatt von einer pauschalen Lizenzgebühr auszugehen. Dies trägt dazu bei, dass die Kosten schwer vorhersehbar sind.
Ideal für: Große oder gewachsene Codebasen, bei denen sich dateiübergreifende Fehler in den Verbindungen zwischen Dateien verstecken – allerdings nur, wenn Ihr Team die zusätzlichen Kommentare verkraften und die Kosten pro Review kalkulieren kann.
Graphite
Graphite basiert auf gestapelten Pull Requests (Stacked Pull Requests), die große Änderungen in kleine, eng begrenzte Diffs unterteilen und auf ein geringes Kommentarvolumen optimieren, um die Zeit bis zum Mergen zu verkürzen. Wenn Ihr Team bereits in Stacks arbeitet, fügt sich das Review nahtlos in Ihren Auslieferungsprozess ein.
Der Haken dabei ist, dass der Nutzen größtenteils von der Übernahme dieses Workflows abhängt. Daher ist das Tool ungeeignet, es sei denn, das gesamte Team verpflichtet sich zu gestapelten PRs, und die Einarbeitung ist mit einer Lernkurve verbunden. Seit der Übernahme von Graphite durch Anysphere (die Muttergesellschaft von Cursor) im Dezember 2025 ist es zudem zunehmend auf Cursor-native Teams ausgerichtet.
Ideal für: Teams, die bereits mit gestapelten Pull Requests arbeiten, aber schwer zu rechtfertigen, wenn dieser Workflow nicht ohnehin zur Debatte steht.
SonarQube
SonarQube bietet eine breite Reglerbibliothek sowie Qualitäts-Gates, die minderwertigen Code vor dem Mergen blockieren, ergänzt durch SSO und Audit-Logs für den Governance-Bereich. Zudem läuft eine Engine zur statischen Analyse, die Bugs und Schwachstellen über eine Vielzahl von Sprachen hinweg aufspürt. Es ist einen Blick wert für Teams, die die Code-Gesundheit über zahlreiche Repositories hinweg vereinheitlichen möchten.
SonarQube verlangt jedoch auch mehr Einsatz von Ihnen. Die Einrichtung von Regeln erfordert echten Aufwand, und die Kosten steigen bei großen oder On-Premises-Deployments. SonarQube identifiziert Probleme, überlässt es jedoch den Entwickelnden, viele der Korrekturen manuell zu interpretieren und anzuwenden. Darüber hinaus inspiziert es nur Ihren Quellcode, ohne ihn auszuführen, weshalb Teams zusätzliche Tools einsetzen, um die Anwendung im Live-Betrieb zu testen und die Testabdeckung zu prüfen. Die Reviews fallen zudem langsam aus und benötigen Berichten zufolge 40 Minuten, um ein Projekt mit 10.000 Dateien zu scannen.
Ideal für: Größere Organisationen, die die Code-Gesundheit und Qualitäts-Gates über viele Repositories hinweg standardisieren möchten, jedoch nicht für Teams, die die laufende Anwendung testen wollen.
CodeAnt AI
CodeAnt AI kombiniert KI-Review mit Sicherheitsprüfungen in einem Durchgang, führt deterministische Prüfungen über Sprachen hinweg aus und bietet eine Massenkorrektur (Bulk-Fix) für bis zu 200 Dateien mit nur einem Klick. Teams schreiben benutzerdefinierte Regeln in einfacher Sprache, und eine Massenkorrektur-Aktion kann bis zu 200 Dateien auf einmal bereinigen. Das Tool eignet sich für Teams, die Reviews und SAST ohne Enterprise-Preise kombinieren möchten.
Es ist zudem die neueste und am wenigsten praxiserprobte Option auf dem Markt und kann für kleinere Teams kostspielig werden. Da es stark cloudbasiert ist, fallen die Offline- und Pre-Commit-Unterstützung eingeschränkt aus. Einige Anwendende berichten zudem von gelegentlichen False Positives, die eine manuelle Anpassung erfordern.
Ideal für: Teams, die KI-Review und Sicherheitsprüfungen in einem Durchgang wünschen, jedoch ein Wagnis, wenn Sie vor einer Festlegung eine langjährige Erfolgsbilanz benötigen.
Die besten Qodo-Alternativen für einen besseren Behebungs-Workflow
Qodo veröffentlicht Korrekturen als Vorschläge innerhalb des Pull Requests, von denen einige per Klick auf ein Kontrollkästchen angewendet werden. Wenn Sie Korrekturen vorab triagieren möchten, bevor sie Entwickelnde erreichen, schlagen einige Tools einen anderen Weg ein.
- Aikido Security bietet den besten Behebungs-Workflow unter diesen Optionen. AutoTriage nutzt Erreichbarkeit und Laufzeitkontext, um nicht ausnutzbare Funde herauszufiltern, bevor Entwickelnde diese überhaupt zu Gesicht bekommen, während AutoFix die Behebung für den Rest entwirft.
- Snyk Code platziert KI-Korrekturvorschläge direkt in der IDE und im Pull Request, nahe am Arbeitsbereich der Entwickelnden.
- CodeRabbit wendet Ein-Klick-Korrekturen auf Review-Kommentare an und kombiniert diese mit Lintern, die sich automatisch anwenden lassen.
Die besten Qodo-Alternativen, wenn Sie mehr als nur Code-Reviews benötigen
Qodo prüft Code und generiert Tests, aber für Abhängigkeiten, Secrets, Infrastructure-as-Code und Cloud werden jeweils andere Tools benötigt.
- Aikido Security ist eine vollständige Sicherheitsplattform, die statische Analyse, Software-Kompositionsanalyse, Secrets detection, Infrastructure-as-Code-Prüfungen, Container-Image-Scan, dynamische Tests, KI-Penetrationstests und Cloud abdeckt.
- Snyk hat sich auf Abhängigkeiten und Open-Source-Sicherheit konzentriert und weitet dies auf Infrastructure-as-Code und Container aus.
- CodeAnt AI kombiniert Code-Reviews in einem einzigen Durchlauf mit statischer Analyse, Secrets und Infrastructure-as-Code.
Die besten Qodo-Alternativen, wenn Sie eine kalkulierbare Preisgestaltung wünschen
Qodo arbeitet mit Credits, und Premium-Modelle wie Claude Opus verbrauchen mehrere pro Anfrage, weshalb eine starke Nutzung schwer vorhersehbar wird.
- Aikido Security ist hier die beste Wahl. Pauschalpreise inklusive Benutzern und ohne Zählung, sodass die Kosten von vornherein feststehen.
- CodeRabbit berechnet eine feste Gebühr pro Arbeitsplatz (Seat) mit unbegrenzten Reviews und stellt nur Entwickelnde in Rechnung, die Pull-Requests öffnen.
- Die Community-Stufe von SonarQube ist für das Selbsthosting kostenlos, während kostenpflichtige Pläne nach Zeilen Code berechnet werden.
Welche Qodo-Alternative Sie 2026 benötigen
Die meisten Teams, die Qodo verlassen, tun dies, weil Code-Reviews alles sind, was sie bekommen, während der Code weiterhin mit ungeprüften Abhängigkeiten, committeten Secrets und Logikfehlern ausgeliefert wird. Aus diesem Grund ist Aikido Security die beste Alternative: Es überprüft Pull-Requests auf Qualität und untermauert dies mit Sicherheit für Code, Abhängigkeiten, Cloud und Laufzeit. So zeigt Ihnen ein einziger Workflow, ob der Code sauber und bereit für die Veröffentlichung ist.




