

Dem Bericht State of AI in Pentesting 2026 von Aikido zufolge veröffentlichen 76 % der Teams mindestens wöchentlich signifikante Änderungen und fast 40 % sogar täglich, doch nur 21 % validieren die Sicherheit bei jedem Release. Die explosionsartige Zunahme von KI-generiertem Code vergrößert die Kluft zwischen Entwicklungsgeschwindigkeit und Sicherheitsabdeckung nur noch weiter, was bedeutet, dass immer mehr Teams ein kontinuierliches Penetrationstesten benötigen.
{{cta}}
Die meisten KI-Penetrationstests-Lösungen, die mit diesem Deployment-Tempo Schritt halten können, laufen in der Cloud. Stark regulierte Organisationen in Branchen wie dem Bankwesen oder der Verteidigung können jedoch weder Quellcode noch sensible Daten aus ihrem Netzwerk herausgeben.
Bis vor Kurzem blieben ihnen dadurch nur zwei unzureichende Optionen für Tests innerhalb des Netzwerks. Sie konnten einen manuellen Penetrationstest durchführen, der als Momentaufnahme einmal jährlich erfolgt, oder auf herkömmliches DAST setzen, das zwar kontinuierlich läuft, aber auf das Finden oberflächlicher Probleme beschränkt ist. Keine dieser Methoden bot eine kontinuierliche, codebewusste Validierung dessen, was an einer Live-Anwendung tatsächlich ausnutzbar ist. Doch inzwischen gibt es eine Handvoll Plattformen, die kontinuierliche KI-Penetrationstests vollständig innerhalb des Netzwerks ausführen.
Wir vergleichen diese On-Prem- und Air-Gap-fähigen Optionen daraufhin, ob sie tiefe, codebewusste Penetrationstests durchführen können, ohne dass Ihr Quellcode jemals das Netzwerk verlässt:
- Aikido Security
- Pentera
- RidgeBot (Ridge Security)
- Horizon3.ai (NodeZero)
- Zero Hunt
- Strix
TL;DR
Aikido Security ist die beste Wahl für On-Prem-KI-Penetrationstests. Aikido Machine führt den gesamten Stack für autonome Penetrationstests auf lokaler Hardware in Ihrem Netzwerk aus und setzt Agents ein, die Schwachstellen in Anwendungen und APIs entdecken und ausnutzen, ohne dass jemals Daten den Sicherheitsperimeter verlassen. KI-Penetrationstests erfolgen standardmäßig als Whitebox, wobei optional auch Black- und Greybox-Tests verfügbar sind. Jedes Ergebnis wird durch einen Proof-of-Concept und Reproduktionsschritte validiert, und der Testumfang wird durch technische Kontrollen durchgesetzt. Aikido verwaltet Hardware, Updates, GPU-Austausch und SLAs für Sie. Belfius, eine belgische Bank-Versicherung, betreibt Aikido Machine in einem eigenen Rechenzentrum, und im Deployment-Benchmark von Aikido fand die On-Prem-Engine dieselben kritischen und schwerwiegenden Probleme wie die Cloud-Version.
Vergleichstabelle der Top-On-Prem-KI-Penetrationstests-Tools 2026
So schneiden die wichtigsten netzwerkinternen Penetrationstests-Tools im Vergleich hinsichtlich Air-Gap-Unterstützung, codebewusster Tests und Anwendungsabdeckung ab.
Warum KI-Penetrationstests auf dem Vormarsch sind
Viele Unternehmen verlassen sich noch immer ein- bis zweimal im Jahr auf manuelle Penetrationstests, was monatelang unüberprüfte Änderungen zwischen den Prüfungen zur Folge hat. Laut dem Bericht State of AI in Pentesting von Aikido geben 79 % der Teams an, dass sie sich Sorgen wegen Schwachstellen machen, die zwischen geplanten Tests entstehen. Ein manueller Penetrationstests liefert eine Momentaufnahme, die Wochen nach der Anfrage eintrifft – zu dem Zeitpunkt, an dem der Bericht vorliegt, ist der Code also bereits wieder ausgeliefert worden. Fast die Hälfte der Teams (48 %) gab an, dass die Ergebnisse bei ihrem Eintreffen bereits veraltet sind; bei Teams, die mehrmals täglich releasen, steigt dieser Wert auf 84 %.
KI-Penetrationstests laufen deutlich schneller ab als menschliche Pentests. Im Benchmark von Aikido gegen externe manuelle Pentests schloss die autonome Engine ihre Tests für jede Webanwendung in etwa 8 bis 14 Stunden ab, während die manuellen Tests zwischen 8 Tagen und 4 Wochen dauerten. In einem anderen Fall lieferte ein 120-stündiger manueller Penetrationstest null Ergebnisse, während ein KI-Durchlauf 13 valide Probleme aufdeckte, von denen 3 einen hohen Schweregrad aufwiesen.
Darüber hinaus gehen KI-Penetrationstests tiefer als manuelle Prüfungen, da KI-Agenten Ziele kontinuierlich untersuchen und einen weitaus größeren Bereich abdecken können, als es für Menschen möglich ist. Im selben Benchmark fanden KI-Agenten bei einer Zahlungs-App doppelt so viele fehlerhafte Zugriffskontrollen wie erfahrene Tester und entdeckten in einer Dokumentensignier-App eine E-Signatur-Fälschung, die dem manuellen Team entgangen war.
Warum Teams On-Prem-Optionen benötigen
Unternehmen in regulierten Bereichen wie Finanzwesen, Verteidigung, Regierung, Banken und Gesundheitswesen müssen die volle Kontrolle über ihre sensiblen Daten behalten, um strenge Compliance-Anforderungen zu erfüllen. In der Praxis bedeutet dies, dass Quellcode und Ergebnisse die Netzwerkgrenze nicht verlassen dürfen, womit jede Cloud-gehostete Option ausscheidet. Selbst ein größtenteils lokales Tool scheidet aus, wenn es ein gehostetes Modell aufruft, da hierbei ebenfalls Daten an Dritte übermittelt werden. Um sich zu qualifizieren, muss die Inferenz innerhalb des Netzwerks laufen, ohne dass Quellcode oder Ergebnisse eine API von Drittanbietern erreichen.
Dieselbe Art von Teams muss nach wie vor eine große, sich ständig ändernde Reihe von Anwendungen viel häufiger testen, als es ein jährlicher oder halbjährlicher Prüfungszyklus erlaubt. Bis vor kurzem konnte nichts diese Art von tiefen, kontinuierlichen Tests durchführen, ohne das Netzwerk zu verlassen, was den Verzicht auf kontinuierliche KI-Tests bedeutete.
Worauf Sie bei einem On-Prem-KI-Penetrationstest-Tool achten sollten
- Bleibt in Ihrem Netzwerk: Alles, einschließlich der Modellinferenz, läuft innerhalb Ihres Netzwerks. Weder Quellcode noch Ergebnisse gelangen zu einem Cloud-Anbieter oder einem Drittanbieter-Modell. Im State of AI in Pentesting-Bericht von Aikido gehören Garantien zur Datenresidenz zu den wichtigsten technischen Kontrollen, die Teams fordern, bevor sie KI-gestützte Penetrationstests akzeptieren – noch vor einem menschlichen Tester in der Schleife.
- Datenschutz: Der Anbieter trainiert seine Modelle niemals mit Ihrem Code oder Ihren Ergebnissen.
- Kontinuierliches Testen: Es läuft bei jedem Release und testet kontinuierlich weiter, während sich die Anwendung verändert.
- Whitebox-Reasoning: Die Agenten können auf Basis des vollständigen Quellcodes arbeiten. Die Untersuchung von Aikido bei über 1.000 Penetrationstests ergab, dass Whitebox-Tests bei denselben Repositories siebenmal mehr Schwachstellen aufdeckten als Blackbox-Tests.
- Validierte Ergebnisse: Jedes Problem wird mit einem Proof-of-Concept und Replikationsschritten ausgeliefert, sodass Sie bestätigte, ausnutzbare Fehler erhalten.
- Einsatzbereich und Limits: Technische Kontrollen sorgen dafür, dass Agents auf den erlaubten Zielen bleiben und keinen Zugriff auf die Produktion erhalten, es sei denn, dies ist explizit so definiert.
- Anbieterzertifizierungen: Wählen Sie einen Anbieter, dessen Zertifizierungen belegen, dass er Vertrauen für diese Art von Zugriff verdient – insbesondere SOC 2, ISO 27001 und ISO 42001, den Standard für KI-Governance, den Aikido Machine erfüllt.
- Leistung im Vergleich zur Cloud: On-Prem-Lösungen gehen im Austausch für die Air-Gapped-Isolation in der Regel mit Abstrichen bei Geschwindigkeit und Volumen einher.
- Klare Logistik und kurze Vorlaufzeiten: Ein verlässlicher Zeitplan, der Lieferung und Vor-Ort-Installation abdeckt.
Die besten On-Prem-KI-Penetrationstests-Tools im Jahr 2026
Aikido Security
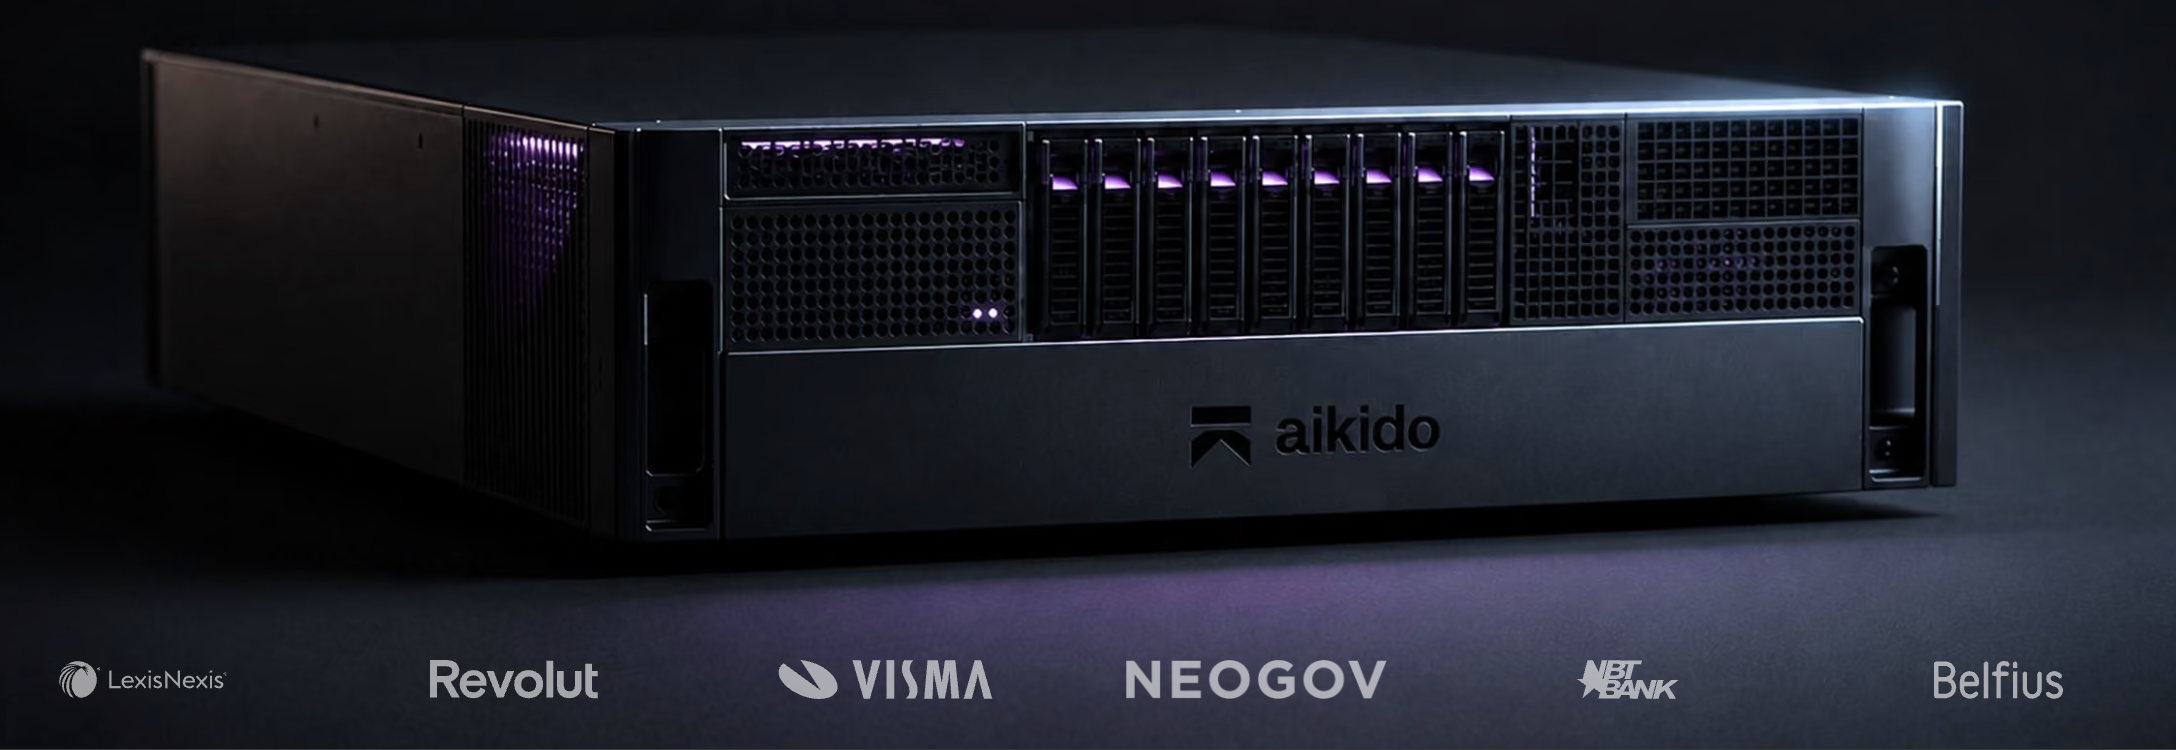
Aikido Machine ist ein Rack-Server-Appliance, das physisch im Büro oder Rechenzentrum des Kunden betrieben wird. Es führt den vollständigen KI-Penetrationstests-Stack auf lokalen H200-GPUs aus, ruft Repositories über eine Whitelist-Verbindung aus der Quellcodeverwaltung des Kunden ab, greift eine freigegebene Staging-Umgebung an und protokolliert jeden Fund lokal.
Aikido führt KI-Penetrationstests im Whitebox-Verfahren durch, da Whitebox-Tests siebenmal so viele Funde liefern wie Blackbox-Tests bei denselben Repositories. In einer On-Prem-Umgebung spricht nichts dagegen, da der Code das Netzwerk ohnehin nie verlässt und die üblichen Einwände gegen die Code-Übergabe somit wegfallen.
Die einzige ausgehende Verbindung im Standardmodus führt zum Software-Update-Endpunkt von Aikido. Im vollständig isolierten Air-Gapped-Modus entfällt selbst diese. Updates werden als signierte Images bereitgestellt, die Kunden sicher über eine interne Web-App herunterladen und eigenständig auf dem System einspielen. Dadurch greift die Machine niemals auf das Internet zu, und externe Parteien benötigen zu keinem Zeitpunkt Zugriff darauf.
Das Ausführen des gesamten Stacks im eigenen Netzwerk funktioniert nur, wenn die KI selbst auch dort läuft, und genau hier kommt Altar ins Spiel. Altar ist Aikidos eigenes Open-Weight-Sicherheitsmodell, das das Reasoning auf den GPUs der Appliance selbst durchführt. Dadurch gelangt niemals Code oder ein Testergebnis an ein gehostetes Modell wie GPT oder Claude. Aikido hat es von einem Open-Weight-Frontier-Modell auf 328 GB heruntergeschnitten und quantisiert – klein genug, um auf dem Gerät zu laufen, während es den Großteil der Schwachstellenabdeckung des Ausgangsmodells beibehält. Kurz nachdem Aikido es über seine gesamte Maschinenflotte hinweg bereitgestellt hatte, entdeckte Altar während des Produktions-Penetrationstests eines Kunden eine valide Schwachstelle mit kritischem Schweregrad.
Im Bereitstellungstest von Aikido anhand von drei Produktionsanwendungen erreichte die Machine bei Gesamtproblemen sowie bei kritischen und hohen Funden die Parität mit der Cloud-Engine. Beide Varianten fanden mehr Probleme schneller als der menschliche Senior-Tester, gegen den sie angetreten waren.
Belfius, eine belgische Bank-Versicherungsgruppe mit einer Bilanzsumme von 192,8 Mrd. € und 3,4 Millionen Kunden, setzt Aikido Machine ein, wobei Agents ihre Systeme kontinuierlich testen, um Risiken schneller aufzudecken. Tyro payments hat Aikido für KI-Penetrationstests eingeführt, nachdem ein Test gezeigt hatte, dass der KI-Penetrationstest von Aikido den herkömmlichen menschlichen Test schlagen konnte (~5,5 Stunden im Vergleich zu ~15 Tagen) und dabei 30 Probleme (davon 9 kritische) im Vergleich zu 5 Problemen (1 kritisches) fand.
Die Preisgestaltung beginnt mit einem festen Jahresleasing für die Machine, unterteilt in die Stufe Small (vier GPUs) oder Medium (acht GPUs), je nach Code-Umfang. Dieses Leasing umfasst die Hardware, eine Installation mit vollständiger Festplattenverschlüsselung, das SLA, GPU-Austausch, Managed Updates und die On-Prem-Plattformumgebung.
Hinzu kommt, dass die KI-Modelle pro Maschinengröße zu einer Pauschale berechnet werden, die nach einmaliger Bezahlung eine unbegrenzte Nutzung ermöglicht. Hierzu gehören KI-Penetrationstests sowie das Code Security Audit, das Ihre gesamte Codebasis analysiert, um Logikfehler aufzuspüren, noch bevor ein Live-Ziel zum Testen zur Verfügung steht. Sämtliche klassischen Aikido-Produkte, einschließlich aller Cloud-Produkte mit Ausnahme von CSPM, laufen ab Ende 2026 zu Standard-Enterprise-Preisen auf der Machine.
{{pentest}}
Pentera
Pentera ist eine agentenlose Plattform zur Sicherheitsvalidierung für Netzwerke und Infrastruktur, die auf einem Node in der eigenen Umgebung selbst gehostet wird. Sie läuft netzwerkintern, ist jedoch nicht als Air-Gapped-Deployment ohne Datenabfluss (Zero-Egress) konzipiert wie eine vollständig offline betriebene Appliance. Sie arbeitet rein im Blackbox-Verfahren ohne Zugriff auf den Quellcode. Das macht sie nützlich, um die externe und interne Exponiertheit zu überprüfen, lässt sie jedoch blind für Code-Logikfehler bleiben, die durch Whitebox-Tests aufgedeckt werden.
Käufer sollten beachten, dass Penteras Penetrationstests auf einer deterministischen Engine basieren, die durch KI um Payloads ergänzt wird, anstatt auf autonomen Agents, die sich eigenständig durch ein Ziel arbeiten. Wer sich wünscht, dass die Plattform neuartige Angriffspfade jenseits dieser Bibliothek aufdeckt, für den ist die Architektur nicht ausgelegt. Auch die Cloud-Abdeckung ist schmaler als im Rest der Plattform: Pentera Cloud bewältigt identitätsbasierte Pfade von Active Directory in Cloud-Identitätssysteme recht gut, doch Nutzerbewertungen verweisen auf die Cloud als Bereich mit Optimierungsbedarf bei der Tiefe. Tests auf Anwendungsebene sind noch neuer, wurden im Juli 2026 angekündigt und befanden sich zum Zeitpunkt des Schreibens noch in einer privaten Beta statt allgemein verfügbar zu sein.
Am besten geeignet für: Teams, die eine verlässliche und wiederholbare Validierung von Netzwerk- und Infrastrukturrisiken benötigen. Weniger geeignet für Teams, die die Tiefe agentenbasierter Penetrationstests suchen, deren Hauptrisiko in Webanwendungen und APIs liegt oder deren Umgebung stark auf die Cloud ausgerichtet ist.
RidgeBot
RidgeBot ist eine Plattform für KI-Penetrationstests, die On-Prem auf Bare-Metal- oder virtuellen Servern in Ihrer Umgebung bereitgestellt wird. Sie analysiert Netzwerke, Infrastruktur sowie Web-APIs und greift dabei auf eine Wissensbasis bekannter Angriffstechniken zurück, um ausnutzbare Schwachstellen aufzudecken und abzubilden, wie ein Angreifer diese in der Umgebung verknüpfen könnte.
Die Plattform arbeitet im Blackbox- und Graybox-Verfahren ohne Zugriff auf den Quellcode und übersieht daher die Code-Logikfehler, die Whitebox-Tests finden. Ihr Fokus liegt auf Netzwerk und Infrastruktur und weniger auf den code-sensiblen Anwendungstests, auf die dieser Artikel ausgerichtet ist. Da sie bekannte Techniken validiert, anstatt ein Ziel von Grund auf zu durchdenken, ist ihre Abdeckung bei den Angriffswegen am stärksten, die bereits in ihrer Bibliothek hinterlegt sind. Die Kehrseite der Medaille ist, dass neuartige oder ungewöhnliche Schwachstellen seltener aufgedeckt werden.
Am besten geeignet für: Teams, die eine automatisierte Blackbox-Validierung bekannter Angriffstechniken im Netzwerk wünschen. Weniger geeignet für Teams, deren Hauptrisiko in der Anwendungslogik liegt oder die Whitebox- und code-bewusste Tests benötigen.
Horizon3.ai (NodeZero)
NodeZero ist eine autonome Penetrationstest-Plattform, die von einem Docker-Host aus betrieben wird, welcher innerhalb Ihres Netzwerks bereitgestellt wird. Sie deckt interne Netzwerke, die externe Angriffsfläche sowie Cloud-Umgebungen wie AWS, Azure und Kubernetes ab. Dabei bewegt sie sich durch die Infrastruktur, verknüpft erbeutete Zugangsdaten, Fehlkonfigurationen und ausnutzbare Schwachstellen miteinander und zeigt auf, wie ein Angreifer von einem ersten Einstiegspunkt zu einer vollständigen Kompromittierung gelangen kann.
Der Angriffs-Node läuft zwar in Ihrer Umgebung, doch Orchestrierung und Ergebnisse laufen über das Cloud-Portal von Horizon3. Damit entspricht das System nicht dem isolierten „Nichts-verlässt-das-Netzwerk“-Modell (Air-Gapped), das regulierte Teams benötigen. Tests für Webanwendungen wurden erst im Juli 2026 eingeführt und stellen daher eine neuere und noch nicht bewährte Funktion dar. Ähnlich wie die anderen infrastrukturorientierten Tools hier arbeitet es ohne Quellcodezugriff, weshalb die durch Whitebox-Tests aufgedeckten Logikfehler auf Code-Ebene unerreichbar bleiben.
Am besten geeignet für: Teams, die eine autonome Validierung bekannter Angriffstechniken in internen und Cloud-Infrastrukturen benötigen. Weniger geeignet für Teams, die code-bewusste Whitebox-Anwendungstests erfordern, welche vollständig im Netzwerk verbleiben.
Zero Hunt
Zero Hunt ist eine speziell entwickelte Appliance mit dedizierten GPUs und eigenen Offensivmodellen. Sie ist Air-Gap-fähig, kommt gänzlich ohne externe LLM-Abfragen aus und richtet sich an Käufer, die den Vorgaben von NIS2 und DORA unterliegen. Da proprietäre Modelle direkt auf der Hardware ausgeführt werden, verlässt nichts den Sicherheitsperimeter. Damit gehört das System zur gleichen netzwerkinternen Kategorie wie eine isolierte Aikido Machine.
Der Schwerpunkt liegt auf der Analyse des Netzwerkverkehrs und der Kill-Chain-Analyse statt auf code-sensiblen Anwendungstests. Das System ist somit eher auf das Erkennen und Validieren von Netzwerkangriffspfaden ausgerichtet, als die Anwendungslogik aus dem Quellcode heraus zu analysieren. Zudem ist es neuer und unerprobter, ohne bisherige unabhängige Benchmarks oder namentlich genannte Kunden.
Am besten geeignet für: regulierte Teams, die eine On-Prem-Appliance zur Kombination aus Offensivtests und verkehrsbasierter Erkennung suchen. Weniger geeignet für Teams, deren Hauptrisiko in der Anwendungs- und API-Logik liegt.
Strix
Strix ist ein Open-Source-Tool (Apache-2.0) für KI-Penetrationstests, das Webanwendungen, APIs und Infrastrukturen abdeckt. Es lässt sich selbst hosten oder mit einem lokalen Modell vollständig isoliert (Air-Gapped) betreiben, sandboxt jeden Agenten unter definierten Einsatzregeln und belässt den Quellcode im Netzwerk. Damit erfüllt es die On-Prem-Anforderungen auf dieselbe Weise wie eine isolierte Appliance.
Strix ist eine Software, die Sie selbst bereitstellen und betreiben – ganz ohne Managed Appliance, dedizierte Hardware, SLAs und GPU-Austausch, wie sie bei Aikido Machine in einem einzigen Vertrag enthalten sind. Da es sich zudem um ein neueres Open-Source-Projekt handelt, das noch nicht über die unabhängigen Benchmarks und den Track-Record etablierter Tools verfügt, tragen Sie selbst die Verantwortung dafür, dass es in Ihrer Umgebung fehlerfrei funktioniert.
Am besten geeignet für: Teams mit internen Security-Engineering-Ressourcen zur Einrichtung und Anpassung eines selbst gehosteten Tools; weniger geeignet für Teams, die ein vollständig verwaltetes und gewartetes On-Prem-Pentesting suchen.
Die besten On-Prem-KI-Penetrationstests-Tools für echte Air-Gap-Umgebungen
Einige Tools laufen zwar innerhalb Ihres Netzwerks, leiten die Orchestrierung oder Ergebnisse jedoch über die Cloud eines Anbieters weiter. Wenn absolut nichts von Ihrem Code oder Ihren Funden das Netzwerk verlassen darf, schränkt sich die Auswahl schnell ein.
- Aikido Security betreibt den gesamten Pentesting-Stack – einschließlich der Modelle – auf physischer Hardware in Ihrem Gebäude. Im Air-Gap-Modus erfolgen Updates als signierte Images, die Sie selbst einspielen, sodass die Appliance niemals eine Verbindung zum Internet herstellt.
- Zero Hunt ist eine On-Prem-Appliance mit proprietären Modellen, die ebenfalls vollständig offline läuft. Der Fokus liegt hierbei eher auf der Analyse von Netzwerkverkehr und Kill-Chain-Mustern als auf der Anwendungslogik.
- Strix läuft selbst gehostet oder in einer Air-Gap-Umgebung mit einem lokalen Modell. Sie müssen es jedoch selbst bereitstellen, anpassen und warten, da es sich um keine verwaltete Appliance handelt.
Die besten On-Prem-KI-Penetrationstests-Tools für maximale Whitebox-Tiefe
Blackbox-Tools testen von außen und übersehen Logikfehler auf Code-Ebene (wie fehlerhafte Zugriffskontrollen, IDORs und mehrstufige Bugs), die erst dann zutage treten, wenn ein Tool nachvollziehen kann, wie eine Anwendung funktionieren soll. Whitebox-Tests erfordern Zugriff auf den Quellcode – was in einer On-Prem-Umgebung sicher ist, da der Code das Netzwerk nicht verlässt.
- Aikido Security testet standardmäßig im Whitebox-Verfahren auf Basis des vollständigen Quellcodes. Untersuchungen von Aikido haben gezeigt, dass dadurch bei denselben Repositories siebenmal mehr Schwachstellen aufgedeckt werden als im Blackbox-Verfahren. Zudem läuft das Tool auf Aikidos hauseigenem On-Prem-Sicherheitsmodell, sodass der Code in Ihrem Netzwerk verbleibt.
- Strix ist Code-fähig und hält den Quellcode im Netzwerk, was es zur nächstbesten Whitebox-Alternative macht, sofern Ihr Team über die nötigen Engineering-Ressourcen für den Betrieb verfügt.
- Pentera arbeitet als Blackbox ohne Quellcode-Zugriff. Daher eignet sich das Tool hervorragend zur Erkennung von Infrastrukturrisiken, jedoch nicht für die Schwachstellen auf Code-Ebene, die durch Whitebox-Tests aufgedeckt werden.
Fazit
Lange Zeit waren Teams mit den strengsten Sicherheitsvorgaben von den besten Tests ausgeschlossen und mussten sich zwischen dem Verbleib des Codes im eigenen Netzwerk und kontinuierlichen KI-Penetrationstests entscheiden. Dieser Kompromiss gehört der Vergangenheit an. On-Prem-KI-Penetrationstests ermöglichen heute tiefgehende, code-bewusste Analysen innerhalb des Perimeters, ohne dass Daten das Netzwerk verlassen – auch wenn sich die Optionen unterscheiden. Aikido Machine analysiert die Anwendungslogik direkt aus dem Quellcode. Es wird als verwaltete Appliance auf Hardware in Ihrem Unternehmen ausgeführt, nutzt Aikidos eigenes On-Prem-Modell und überprüft jeden Fund anhand eines Live-Systems.




