

Unternehmen wissen zwar, welche Arten von sensiblen Daten sie besitzen, aber insbesondere auf Unternehmensebene nicht immer, wo diese letztendlich gelandet sind oder wer darauf zugreifen kann. Personenspezifische Daten wie Namen und E-Mail-Adressen, Zahlungskartendaten, Gesundheitsakten, Secrets und Token sowie sämtliche Inhalte, die in KI-Funktionen einfließen, sind Beispiele für persönlich identifizierbare Informationen (PII) und regulierte Daten, für die Sie gesetzliche Bestimmungen wie DSGVO und HIPAA in die Pflicht nehmen.
Das Problem ist, dass Daten nicht statisch sind. Eine in einem Anmeldeformular eingegebene Kunden-E-Mail kann durch eine API fließen, in Postgres ankommen, nach Snowflake kopiert und später in einen KI-Prompt gezogen werden.
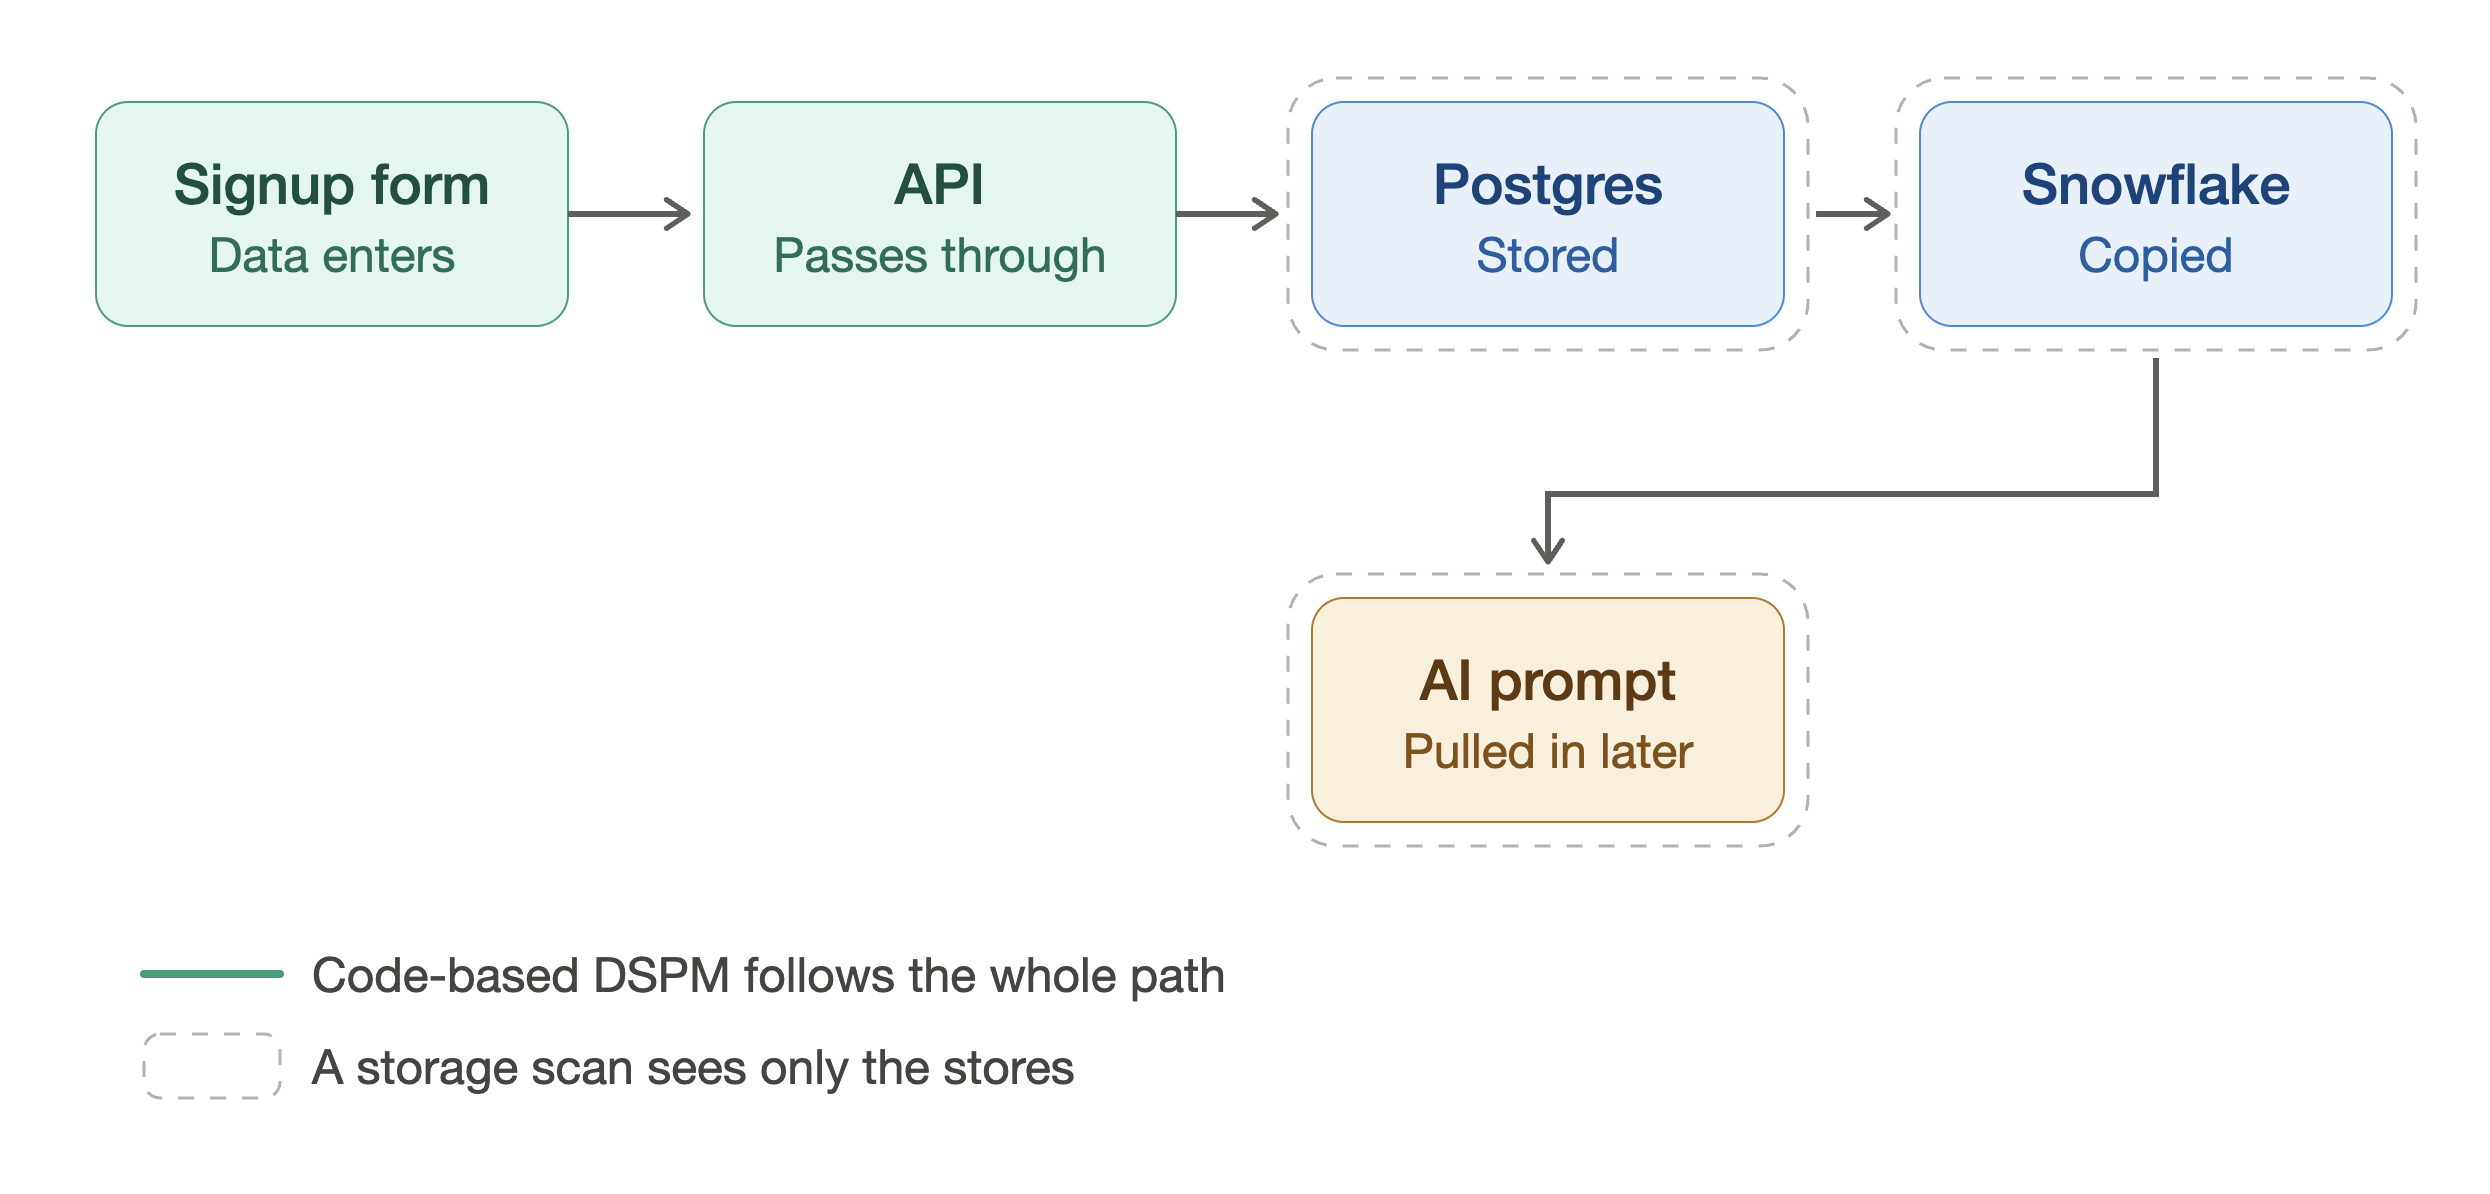
DSPM-Tools (Data Security Posture Management) bilden ab, wo sich Ihre sensiblen Daten befinden und wo sie exponiert sind – denn den Überblick zu verlieren ist teuer. Laut dem Bericht Cost of a Data Breach von IBM aus dem Jahr 2025 kostet ein Vorfall, der sich über mehrere Umgebungen erstreckt, im Durchschnitt 5,05 Millionen US-Dollar und nimmt 276 Tage in Anspruch, bis er entdeckt und eingedämmt ist.
DSPM-Tools lassen sich im Jahr 2026 in zwei Kategorien unterteilen. Herkömmliche Tools stellen direkte Verbindungen zu Ihren Datenbanken, Buckets und Data Warehouses her, lesen deren Inhalte aus und melden dann, dass sich personenbezogene Daten an einem Ort befinden, an dem sie nicht sein sollten – etwa eine E-Mail oder Kartennummer in einem Protokoll. Das ist nützlich, greift jedoch zu kurz. Es teilt Ihnen mit, dass die Daten existieren, aber nicht, welcher Teil der Anwendung sie dorthin gebracht hat oder wie das Problem zu beheben ist.
Codebasierte Tools lesen stattdessen Ihren Code. Statt eine Verbindung zu den Daten herzustellen, verfolgen sie, wie sich ein Datenfeld durch die Anwendung bewegt, die es erzeugt und verschiebt, ohne jemals Produktionsdaten zu berühren. Anstelle von „Personenbezogene Daten wurden in diesem Protokoll gefunden“ erhalten Sie daher den exakten Codepfad, der dies verursacht hat, die exponierten Felder sowie die Änderung, die das Problem behebt.
Dieser Beitrag vergleicht, wie die führenden Tools die einzelnen Aufgaben bewältigen und wie gut sie dabei abschneiden. Wir betrachten:
- Aikido Security
- Wiz
- Cyera
- Varonis
- Orca
{{cta}}
TL;DR
Wenn Sie DSPM benötigen, um herauszufinden, wie Daten exponiert werden, und dies zu beheben, ist Aikido unsere erste Wahl. Das codebasierte DSPM liest Ihre Schemas und ORM-Modelle, um nachzuvollziehen, wie sich sensible Daten durch Ihre Anwendung bewegen – ganz ohne Verbindung zu vertraulichen Informationen. Jeder Fund nennt die exakte Datei sowie Zeile und liefert direkt einen Pull Request zur Behebung; die Ergebnisse liegen innerhalb von Minuten vor. Aikido deckt die Anwendungsschicht ab, auf der die meisten Risiken tatsächlich entstehen, und kombiniert diese mit einem CSPM für die Speicherschicht. Wenn Sie die bereits in Ihrem System vorhandenen Daten inventarisieren müssen, bieten Wiz und Orca dies als einzelnes Modul innerhalb einer breiten Cloud-Plattform an, während Cyera und Varonis darauf spezialisierte Produkte anbieten.
Code-basiertes vs. speicherbasiertes DSPM
Speicherbasierte DSPM-Tools verbinden sich mit Ihren Datenbanken und Data Warehouses und lesen deren Inhalte aus. Sie eignen sich gut, um Daten zu finden, die irgendwo kopiert und vergessen wurden – wie etwa ein Backup voller Produktionsdatensätze in einem Bucket, das seit einem Jahr niemand überprüft hat. Sie benötigen jedoch Lesezugriff auf Ihre Daten, und da sie sensible Daten anhand ihres Ausflusses und nicht durch das Lesen des Codes identifizieren, stoppen sie dort, wo die Daten gespeichert sind. Ein Speichertool kann Ihnen zwar sagen, dass sich PII (personenbezogene Daten) in einem Log befinden, aber nicht, welcher Teil der Anwendung sie dorthin geschrieben hat oder welche Änderung dies verhindern würde.
Code-basiertes DSPM liest Ihren Anwendungscode, um den Datenfluss nachzuvollziehen – von den APIs und ORM-Modellen, die ihn bewegen, bis hin zu den Protokollierungsaufrufen und KI-Integrationen, die ihn leaken könnten. Es berührt Ihre Daten zu keinem Zeitpunkt. Da es Feldnamen und Schemata liest, anstatt zu raten, worum es sich bei Daten anhand ihres Aussehens handelt, erzeugt es weniger False Positives und kann genau auf den Code-Pfad verweisen, der das Risiko verursacht hat, oft direkt mit dem passenden Fix.
Code-basiertes DSPM kann ein Risiko zudem bereits im Vorfeld abfangen. Während ein Speichertool sensible Daten erst dann findet, wenn sie sich bereits in einem Log oder Bucket befinden, kennzeichnet das Lesen des Codes riskante Protokollierungszeilen oder zu weitreichende API-Antworten direkt im Pull Request, noch bevor sie die Produktion erreichen. Es geht zudem über die reine Risikoerkennung hinaus und prüft bei jedem Schritt, ob Daten sicher gehandhabt werden – etwa, ob die Verschlüsselung korrekt implementiert ist oder ob ein Datenfluss sensible Felder an Orte leiten könnte, an denen sie nicht sein sollten. Der Grundsatz lautet: Wenn der Code das Risiko erzeugt hat, gehört die Behebung in den Code.
Worauf Sie bei einem DSPM-Tool achten sollten
- Benötigt das Tool Zugriff auf Ihre sensiblen Daten? Einige Tools verbinden sich mit Ihren Speichern und lesen oder mustern die Inhalte; andere arbeiten direkt mit Ihrem Code und berühren die Daten zu keinem Zeitpunkt. Das Lesen der Daten kann zwar klassifizieren, was tatsächlich vorhanden ist, erfordert jedoch Produktionszugriff. Die arbeitssichere Variante über den Code vermeidet diesen Zugriff, sieht jedoch nur Daten, auf die der Code verweist.
- Findet es Daten dort, wo sie fließen, und dort, wo sie ruhen? Speicherbasierte Erkennung hilft Ihnen dabei, vergessene Daten aufzuspüren, auf die kein Code mehr verweist. Code-basierte Erkennung hingegen fängt Daten während der Übertragung ab – wie etwa eine Telefonnummer, die in einem Webhook-Payload an einen Drittanbieter enthalten ist, noch bevor sie überhaupt gespeichert wird. Da beide Methoden unterschiedliche blinde Flecken abdecken, benötigen Sie möglicherweise beide.
- Wie hoch ist das Rauschen? Tools, die Sensibilität anhand von Mustern erraten, stufen jede neunstellig Zahl als Sozialversicherungsnummer (SSN) ein. Code-basierte Tools, die Feldnamen und Schemas auslesen, erkennen die Art eines Feldes hingegen ohne Raten, was zu weniger False Positives führt.
- Bildet das Tool die Exposition und den Ursprung ab? Die Erkenntnis, dass sich personenbezogene Daten (PII) in einem Log befinden, zeigt zwar, dass ein Problem vorliegt, überlässt die Triage jedoch Ihnen. Suchen Sie nach einem Tool, das die Herkunft bis zum Ursprung zurückverfolgt – sei es der Code-Pfad, der die Daten geschrieben hat, oder die Fehlkonfiguration, die den Speicher offengelegt hat.
- Behebt das Tool die gefundenen Probleme? Die besten Tools schlagen eine Lösung in Form eines tatsächlichen Pull Requests oder einer Konfigurationsänderung vor, die Sie überprüfen und anwenden können.
- Verknüpft dies Findings mit Compliance-Vorgaben? Ein rohes Finding wie „unsicheres Logging-Muster“ überlässt die Compliance-Zuordnung Ihnen. Nützlichere Tools verknüpfen das Problem direkt mit Compliance-Regeln. PII, die ohne Anonymisierung geloggt wird, verstößt gegen Anforderungen zur Datenminimierung und Aufbewahrung, und Datensätze, die eine Löschanforderung überdauern, betreffen direkt die DSGVO und den CCPA – was sich nur in der Löschlogik selbst beheben lässt.
Die besten DSPM-Tools 2026
Code-basiertes DSPM
Aikido Security
Das code-basierte DSPM von Aikido wird als Data Exposure Audit im Rahmen der KI-Codeanalyse ausgeführt. Anstatt sich mit Ihren Datenspeichern zu verbinden, nutzt es LLM-Agenten zum Auslesen Ihres Codes und zugehöriger Dateien. So wird abgebildet, wie sensible Daten erstellt, verschoben, gespeichert und exponiert werden – ganz ohne Zugriff auf Produktionsdaten. Es verfolgt sensible Felder von ihren Quellen (wie Request-Bodys, Datei-Uploads, Datenbankabfragen und Konfigurationen) bis hin zu ihren Senken (wie Logs, Drittanbieter-APIs, LLM-Prompts, Caches und Speicher). Jeder Fund nennt exakt die Datei und Zeile, erklärt den Datenfluss und beziffert das Expositionsrisiko.
„Die meisten Datensicherheitsvorfälle werden erst nach ihrem Auftreten entdeckt. Der code-first Ansatz von Aikido im Bereich DSPM versetzt Teams in die Lage, kostspielige Fehlkonfigurationen im Vorfeld zu verhindern.“ – James Berthoty, Founder & Lead Analyst, Latio
Was das Tool findet
- API-Überexposition. Endpunkte, die mehr Felder zurückgeben, als dem Aufrufer zustehen, sowie fehlende Tenant-Ownership-Prüfungen. Eine öffentliche Profilseite zeigt beispielsweise Namen und Avatar an, während der dahinterliegende /me-Endpunkt den gesamten Benutzereintrag inklusive date_of_birth zurückgibt, der bei jedem Laden an den Browser gesendet wird.
- Unsicheres Logging und Exports. Unmaskierte personenbezogene Daten (PII) und Secrets in Anwendungsprotokollen, Traces und Dumps. Der Checkout-Controller protokolliert bei einer fehlgeschlagenen Zahlung das vollständige Abrechnungsobjekt inklusive E-Mail, Telefonnummer und den letzten vier Ziffern der Karte und sendet es an Datadog.
- Übermäßige Weitergabe an Dritte und KI. Kundendaten und Secrets werden an Anbieter, Analysedienste, LLM-Prompts und Vektorspeicher übermittelt, über das erforderliche Maß hinaus.
- Anmeldedaten in URLs. Token und API-Schlüssel in Abfragezeichenfolgen (Query-Strings), Weiterleitungen und Klon-URLs, wo sie von Protokollen und dem Browserverlauf erfasst werden.
- Schwache Speicher. Regulierte Daten, die unverschlüsselt gespeichert sind oder bei denen Base64, MD5 oder SHA-1 als Ersatz für echte Verschlüsselung dienen.
- Unvollständige Löschung. Löschprozesse, die zwar den Benutzerdatensatz entfernen, aber Dokumente, Tickets und nachgelagerte Datensätze zurücklassen.
Von der Erkennung zur Behebung
Wenn sich das Problem auf Code-Ebene beheben lässt, öffnet AutoFix einen Pull Request, den Sie prüfen und mergen können – ganz ohne Ticket für ein anderes Team. Sie können jeden Fund erneut testen, um die Behebung zu bestätigen. Da das Audit auf Repositories ausgeführt wird, die bereits mit Aikido verbunden sind, müssen keine neuen Datenquellen angebunden werden, und jedes Audit verbraucht Credits aus Ihrer Aikido Wallet.
Wie es sich in Cloud und Compliance einfügt
Da es auf Code-Ebene arbeitet, bildet das Audit ab, was Ihre Anwendungen mit Daten anstellen. Daten ohne Code-Referenzen – wie etwa ein vergessener Export in einem alten Bucket – sind daher eher eine Frage der Cloud-Konfiguration als des Codes. Das CSPM von Aikido deckt dies von derselben Plattform aus ab, zusammen mit überprivilegierten IAM-Rollen und unauthentifizierten Datenspeichern, sodass Code- und Cloud-Ebene nahtlos ineinandergreifen. Und da die Findings regulierten Daten unter DSGVO, HIPAA und PCI DSS zugeordnet werden, verbinden sie sich mit dem Compliance-Produkt von Aikido, das sie in Audit-Nachweise umwandelt.
Ideal für: Enterprise-Teams, die Datenexposition direkt an der Quelle aufspüren und beheben möchten, ohne dafür Produktionsdatenzugriffe zu gewähren, und die regulierte Daten im Einklang mit DSGVO und PCI DSS halten wollen.
{{walkthrough}}
Dedizierte DSPM-Plattformen
Cyera
Cyera bietet ein agentenloses, KI-natives DSPM, das sich mit Ihren Cloud-, SaaS- und On-Premise-Umgebungen verbindet, um sensible Daten zu lokalisieren und zu klassifizieren. Es lässt sich schnell einrichten – Anwender berichten bereits nach wenigen Tagen über eine umfassende Sichtbarkeit – und genießt hohes Ansehen für seine Klassifizierungsgenauigkeit.
Wie die meisten anderen Angebote hier benötigt Cyera jedoch Zugriff auf Ihre sensiblen Daten, um zu funktionieren. Zudem konzentriert sich das Tool eher darauf, den Speicherort dieser Daten zu kartografieren, als die Behebung voranzutreiben; der genaue Nutzen hängt also von Ihrem eigenen Reifegrad in Sachen Governance ab. Teams ohne ein ausgereiftes Data-Governance-Program können sich in Fundstellen anhäufen, ohne diese in Lösungen zu verwandeln. Das Reporting ist ein weiterer häufiger Kritikpunkt: Benutzerdefinierte Exporte erfordern oft die Hilfe des Anbieters, und das Reporting auf Führungsebene ist noch unterentwickelt.
Am besten geeignet für: Teams, die schnell Datentransparenz benötigen. Sie sollten jedoch bereit sein, die Behebung selbst voranzutreiben, da Cyera stärker im Finden von Daten als in deren Bereinigung ist.
Varonis
Varonis ist dafür bekannt, Zugriffskontexte aufzudecken. Das Tool findet nicht nur sensible Daten, sondern kartografiert auch genau, wer und was auf jede Datei oder jeden Datensatz zugreifen kann. Dabei werden Berechtigungen und Freigabelinks nachverfolgt, die einen echten Zugriff ermöglichen, und anschließend wird überwacht, wie dieser Zugriff genutzt wird.
Varonis hat seine Wurzeln in der lokalen Dateiverwaltung (On-Prem), weshalb die Cloud-native Datenabdeckung nicht ganz an Tools herankommt, die von Grund auf für die Cloud entwickelt wurden. Für Teams mit überwiegend Cloud-basierten Umgebungen kann das Tool daher schwerfälliger sein als nötig. Die hohe Tiefe basiert auf der Erfassung umfangreicher Aktivitätsdaten, was die Bereitstellung und Operationalisierung im Vergleich zu den meisten anderen Tools hier verlangsamt. Tester bemängeln zudem die hohen Kosten und die komplexe Preisstruktur.
Am besten geeignet für: Teams, deren sensible Daten hauptsächlich in Dateifreigaben und M365 liegen und die eine tiefgehende Zugriffs-Governance dafür benötigen. Weniger geeignet ist das Tool, wenn Ihre Daten überwiegend Cloud-nativ sind oder Sie eine schlanke Lösung für den Einstieg suchen.
Einheitliche Plattformen mit integriertem DSPM
Wiz
Wiz bietet agentenlosen, schreibgeschützten API-Zugriff mit schnellem Onboarding über Cloud-Accounts hinweg. Jedes gefundene Datum wird in seinem Sicherheitsgraphen neben Identitäts- und Netzwerkrisiken platziert, sodass Sie sehen, wer auf sensible Daten zugreifen kann. Durch diese Korrelation können Teams, die bereits Wiz nutzen, einen Datenfund gegen die tatsächliche Exposition abwägen und ihn genau dort triagieren, wo sie auch den Rest ihrer Cloud-Risiken verwalten.
Wie bei den anderen Tools müssen Sie auch hier den Zugriff auf Ihre sensiblen Daten gewähren, und Wiz entnimmt Stichproben aus Produktionsdaten, um Schwachstellen zu klassifizieren. Da DSPM eher ein Modul innerhalb der CNAPP als das Kernprodukt ist, fällt die Abdeckung von Datenspeichern geringer aus als bei zweckgebundenen Plattformen. Nutzerbewertungen bemängeln Verbesserungsbedarf bei der Erkennung sensibler und finanzieller Daten sowie eine nach wie vor begrenzte Auswahl an unterstützten Datenspeichern. Die Behebung erfolgt über Graphenkontexte und IaC-Snippets, die Sie selbst anwenden. Ein Fund wird erst dann als behoben eingestuft, wenn Wiz die Ressource im nächsten Zyklus erneut scannt.
Orca
Das agentenlose Scannen von Orca entdeckt und klassifiziert Daten über Cloud-Speicher hinweg, ohne dass Agenten bereitgestellt werden müssen. Es verknüpft die Sensibilität von Daten mit Zugriff, Exposition und Angriffsfpfaden, sodass ein Speicher mit echten Kundendaten höher gewichtet wird als einer mit Testdaten. Dank dieses Kontexts kann Orca beispielsweise einen öffentlich zugänglichen Speicher mit echten Kundendaten vor gut kontrollierten Daten einordnen, damit Teams die tatsächliche Exposition priorisieren.
Genau wie der Rest dieser Gruppe benötigt das Tool Zugriff auf Ihre sensiblen Daten, um zu funktionieren. Da sein DSPM ebenfalls in eine umfassende CNAPP eingebettet ist, erhöht der weite Umfang den Evaluierungs- und Betriebsaufwand. Zudem ist Echtzeitschutz im agentenlosen Modell nicht standardmäßig enthalten, sodass Sie den Laufzeitsensor bereitstellen müssen.
Am besten geeignet für: Bestehende Orca-Nutzer, die Datenfunde in derselben Ansicht für Angriffsfpfade sehen möchten wie ihre anderen Cloud-Risiken – weniger geeignet für Teams, die ein fokussiertes, eigenständiges Datensicherheitstool suchen.
Welches DSPM-Tool Sie im Jahr 2026 tatsächlich brauchen
Ein Speicher-Tool teilt Ihnen mit, dass sich eine Kartennummer in einem Log befindet. Ein Code-basiertes Tool verfolgt sie bis zu dem Logging-Aufruf zurück, der sie dorthin geschrieben hat, und liefert Ihnen direkt den Pull Request, der sie entfernt. Die meisten Teams benötigen beides, da vergessene ruhende Daten und durch aktive Codepfade leckende Daten unterschiedliche blinde Flecken darstellen. Die Gefährdung, die Sie letztlich Geld kostet, entsteht jedoch meist in der Anwendung. Aikido Security liest Ihre Schemas und ORM-Modelle, um das Problem abzufangen, bevor es die Produktion erreicht, benennt die genaue Datei sowie Zeile und liefert einen Pull Request zur Behebung, zurückverknüpft mit Ihren Verpflichtungen gemäß DSGVO und PCI DSS.
<script type="application/ld+json">
{
"@context": "https://schema.org",
"@graph": [
{
"@type": "Organization",
"@id": "https://www.aikido.dev/#organization",
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"logo": {
"@type": "ImageObject",
"@id": "https://www.aikido.dev/#logo",
"url": "https://www.aikido.dev/logo.png",
"contentUrl": "https://www.aikido.dev/logo.png"
},
"sameAs": [
"https://www.linkedin.com/company/aikido-security",
"https://x.com/AikidoSecurity"
]
},
{
"@type": "WebSite",
"@id": "https://www.aikido.dev/#website",
"url": "https://www.aikido.dev",
"name": "Aikido Security",
"publisher": { "@id": "https://www.aikido.dev/#organization" }
},
{
"@type": "Person",
"@id": "https://www.aikido.dev/authors/nicholas-thomson#person",
"name": "Nicholas Thomson",
"url": "https://www.aikido.dev/authors/nicholas-thomson",
"jobTitle": "Senior SEO & Growth Lead",
"worksFor": { "@id": "https://www.aikido.dev/#organization" },
"sameAs": [
"https://www.linkedin.com/",
"https://x.com/"
]
},
{
"@type": "ImageObject",
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#primaryimage",
"url": "https://www.aikido.dev/blog/top-dspm-tools-2026.png",
"contentUrl": "https://www.aikido.dev/blog/top-dspm-tools-2026.png"
},
{
"@type": "BreadcrumbList",
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#breadcrumb",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Home",
"item": "https://www.aikido.dev"
},
{
"@type": "ListItem",
"position": 2,
"name": "Blog",
"item": "https://www.aikido.dev/blog"
},
{
"@type": "ListItem",
"position": 3,
"name": "Top DSPM tools in 2026",
"item": "https://www.aikido.dev/blog/top-dspm-tools-2026"
}
]
},
{
"@type": "WebPage",
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#webpage",
"url": "https://www.aikido.dev/blog/top-dspm-tools-2026",
"name": "Top DSPM Tools in 2026: Compared and Ranked",
"description": "Compare the top DSPM tools of 2026, Aikido, Wiz, Cyera, Varonis, and Orca, on data access, remediation, and how they find exposure.",
"isPartOf": { "@id": "https://www.aikido.dev/#website" },
"primaryImageOfPage": { "@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#primaryimage" },
"breadcrumb": { "@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#breadcrumb" },
"inLanguage": "en-US",
"speakable": {
"@type": "SpeakableSpecification",
"cssSelector": ["h1", "h2"]
}
},
{
"@type": ["BlogPosting", "TechArticle"],
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#article",
"isPartOf": { "@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#webpage" },
"mainEntityOfPage": { "@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#webpage" },
"headline": "Top DSPM tools in 2026",
"description": "The top DSPM tools of 2026 compared. How code-based and storage-based tools differ on data access, accuracy, and fixing exposure at the source.",
"datePublished": "2026-09-01",
"dateModified": "2026-09-01",
"author": { "@id": "https://www.aikido.dev/authors/nicholas-thomson#person" },
"publisher": { "@id": "https://www.aikido.dev/#organization" },
"image": { "@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#primaryimage" },
"inLanguage": "en-US",
"wordCount": 2600,
"timeRequired": "PT12M",
"articleSection": "DevSec Tools & Comparisons",
"keywords": [
"DSPM",
"Data Security Posture Management",
"code-based DSPM",
"storage-based DSPM",
"data exposure",
"PII",
"CSPM",
"cloud data security",
"data security tools 2026"
],
"about": [
{
"@type": "DefinedTerm",
"name": "Data Security Posture Management",
"alternateName": "DSPM",
"description": "A category of tools that find, classify, and monitor sensitive data and flag where it is exposed."
},
{ "@type": "Thing", "name": "Data exposure" },
{ "@type": "Thing", "name": "Personally identifiable information" },
{ "@type": "Thing", "name": "Cloud data security" }
],
"mentions": [
{
"@type": "SoftwareApplication",
"name": "Aikido Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://www.aikido.dev"
},
{
"@type": "SoftwareApplication",
"name": "Wiz",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://www.wiz.io"
},
{
"@type": "SoftwareApplication",
"name": "Cyera",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://www.cyera.io"
},
{
"@type": "SoftwareApplication",
"name": "Varonis",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://www.varonis.com"
},
{
"@type": "SoftwareApplication",
"name": "Orca Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://orca.security"
},
{ "@type": "Thing", "name": "GDPR" },
{ "@type": "Thing", "name": "HIPAA" },
{ "@type": "Thing", "name": "PCI DSS" },
{ "@type": "Thing", "name": "CCPA" }
]
},
{
"@type": "ItemList",
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#itemlist",
"name": "Top DSPM tools in 2026",
"itemListOrder": "https://schema.org/ItemListOrderAscending",
"numberOfItems": 5,
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Aikido Security",
"url": "https://www.aikido.dev/cloud/dspm"
},
{
"@type": "ListItem",
"position": 2,
"name": "Wiz",
"url": "https://www.wiz.io"
},
{
"@type": "ListItem",
"position": 3,
"name": "Cyera",
"url": "https://www.cyera.io"
},
{
"@type": "ListItem",
"position": 4,
"name": "Varonis",
"url": "https://www.varonis.com"
},
{
"@type": "ListItem",
"position": 5,
"name": "Orca Security",
"url": "https://orca.security"
}
]
},
{
"@type": "FAQPage",
"@id": "https://www.aikido.dev/blog/top-dspm-tools-2026#faq",
"mainEntity": [
{
"@type": "Question",
"name": "What is DSPM?",
"acceptedAnswer": {
"@type": "Answer",
"text": "DSPM stands for Data Security Posture Management. These tools work out where an organization stores sensitive data, what type it is, and whether it is at risk, for example because it is not encrypted or the wrong people can access it. Most do this by connecting to your databases and cloud storage and reading what is inside."
}
},
{
"@type": "Question",
"name": "What is code-based DSPM?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Instead of scanning your data stores, code-based DSPM analyzes the application that handles the data: your code, ORM models, API definitions, infrastructure as code, and CI/CD pipelines. From those it works out where sensitive data is created, stored, exposed, and leaked, and which code change fixes each problem."
}
},
{
"@type": "Question",
"name": "How can Aikido do DSPM without accessing my data?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Your repos already contain the information other tools try to find by scanning data. Schemas and ORM models describe what you store. Storage calls and infrastructure config describe where it goes. Encryption logic describes how it is protected. Aikido reads all of this with the same read-only access as its other products."
}
},
{
"@type": "Question",
"name": "Why does code-based analysis produce fewer false positives?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Tools that scan data contents have to guess what a piece of data is based on how it looks, and wrong guesses become false positives. Code-based tools read your field names and schemas instead, so they know what the data is without guessing."
}
},
{
"@type": "Question",
"name": "Which compliance frameworks does DSPM help with?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Any framework that requires you to know where regulated data lives and prove it is handled safely. That includes GDPR and CCPA for personal data, HIPAA for health data, and PCI DSS for cardholder data, all of which expect data minimization, controlled access, and proper deletion. A code-based approach helps by tying each finding to the obligation it touches, and Aikido's Compliance product turns those findings into audit evidence."
}
},
{
"@type": "Question",
"name": "What about data that no code touches, like old buckets or forgotten exports?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Code-based DSPM maps what your applications do with data. If an old bucket exists but no code references it, this will not see it. That is a cloud configuration problem, and CSPM covers it."
}
},
{
"@type": "Question",
"name": "How does this relate to CSPM and ASPM?",
"acceptedAnswer": {
"@type": "Answer",
"text": "They answer different questions about different layers. CSPM checks whether your cloud is configured safely, flagging things like a public bucket or an over-permissioned role. ASPM tracks vulnerabilities across your application security tools and helps you prioritize them. Aikido's code-based DSPM sits alongside both, tracing how your application creates, moves, and exposes sensitive data, and how to fix it in the code."
}
}
]
}
]
}
</script>


