

Schützen Sie Ihre Apps vor Mythos
Das Aufkommen innovativer Modelle wie Claude Mythos ermöglicht es Angreifern, Schwachstellen in Ihrem Code bereits innerhalb weniger Stunden nach der Veröffentlichung zu finden und auszunutzen. Sie benötigen „ Aikido “, um Schwachstellen zu erkennen, bevor sie veröffentlicht werden.





Große Sprachmodelle verkürzen die Zeitspanne zwischen dem Aufdecken einer Sicherheitslücke und der Entwicklung funktionierender Exploits.
Tools wie Claude Mythos verändern die Fähigkeiten und die Geschwindigkeit, die erforderlich sind, um einen ernstzunehmenden Angriff auszuführen.
Die Anwendungssicherheit bewegt sich im Übergang zwischen zwei Welten
Einerseits gibt es die traditionellen automatisierten Scanner, die ihre Aufgabe erfüllen, aber es an tiefergehender Analyse mangelt, während andererseits autonome Agenten Ihre Anwendung an ihre Grenzen bringen.
Automatisierte Scanner.
Oberflächlicher, billiger, eng gefasster Kontext.
Deterministische Scanner werden auf Ihre Codebasis angewendet. Sie erkennen die gängigen OWASP-Schwachstellen. Jeder Fund ist ein Kandidat, der noch ein Triage erfordert.

Autonome Agenten.
Umfassend, validiert, kontinuierlich.
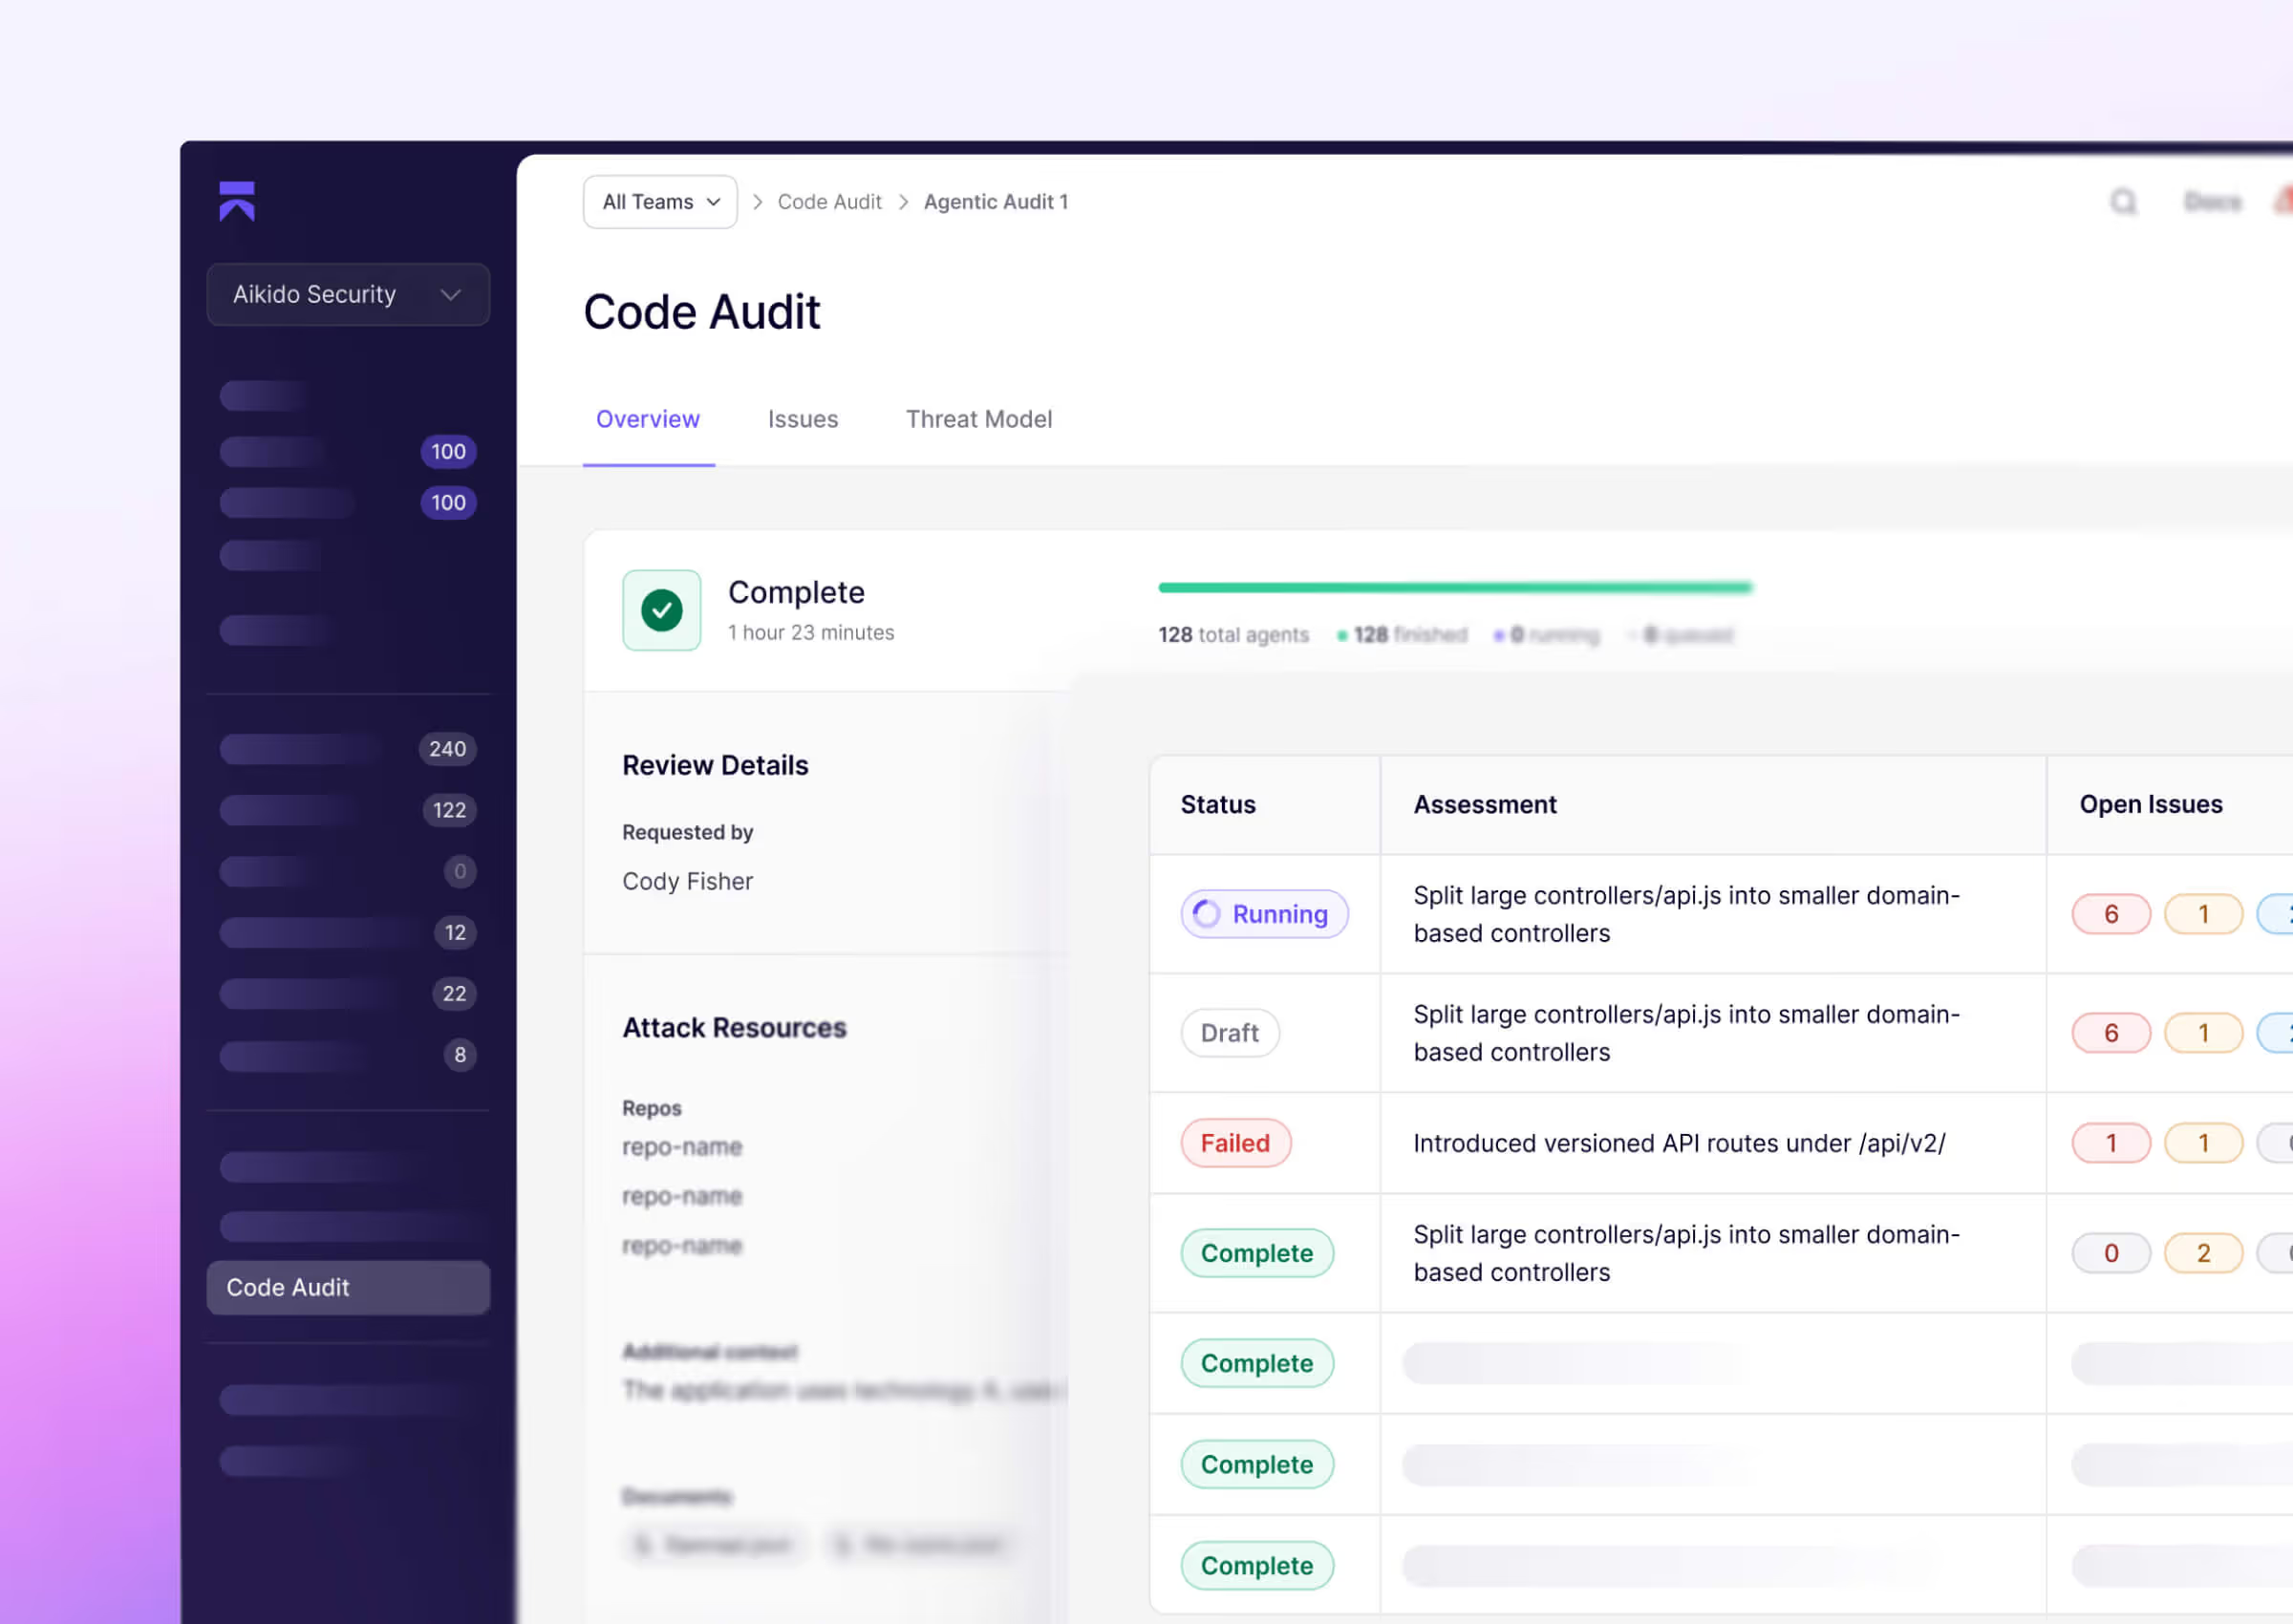
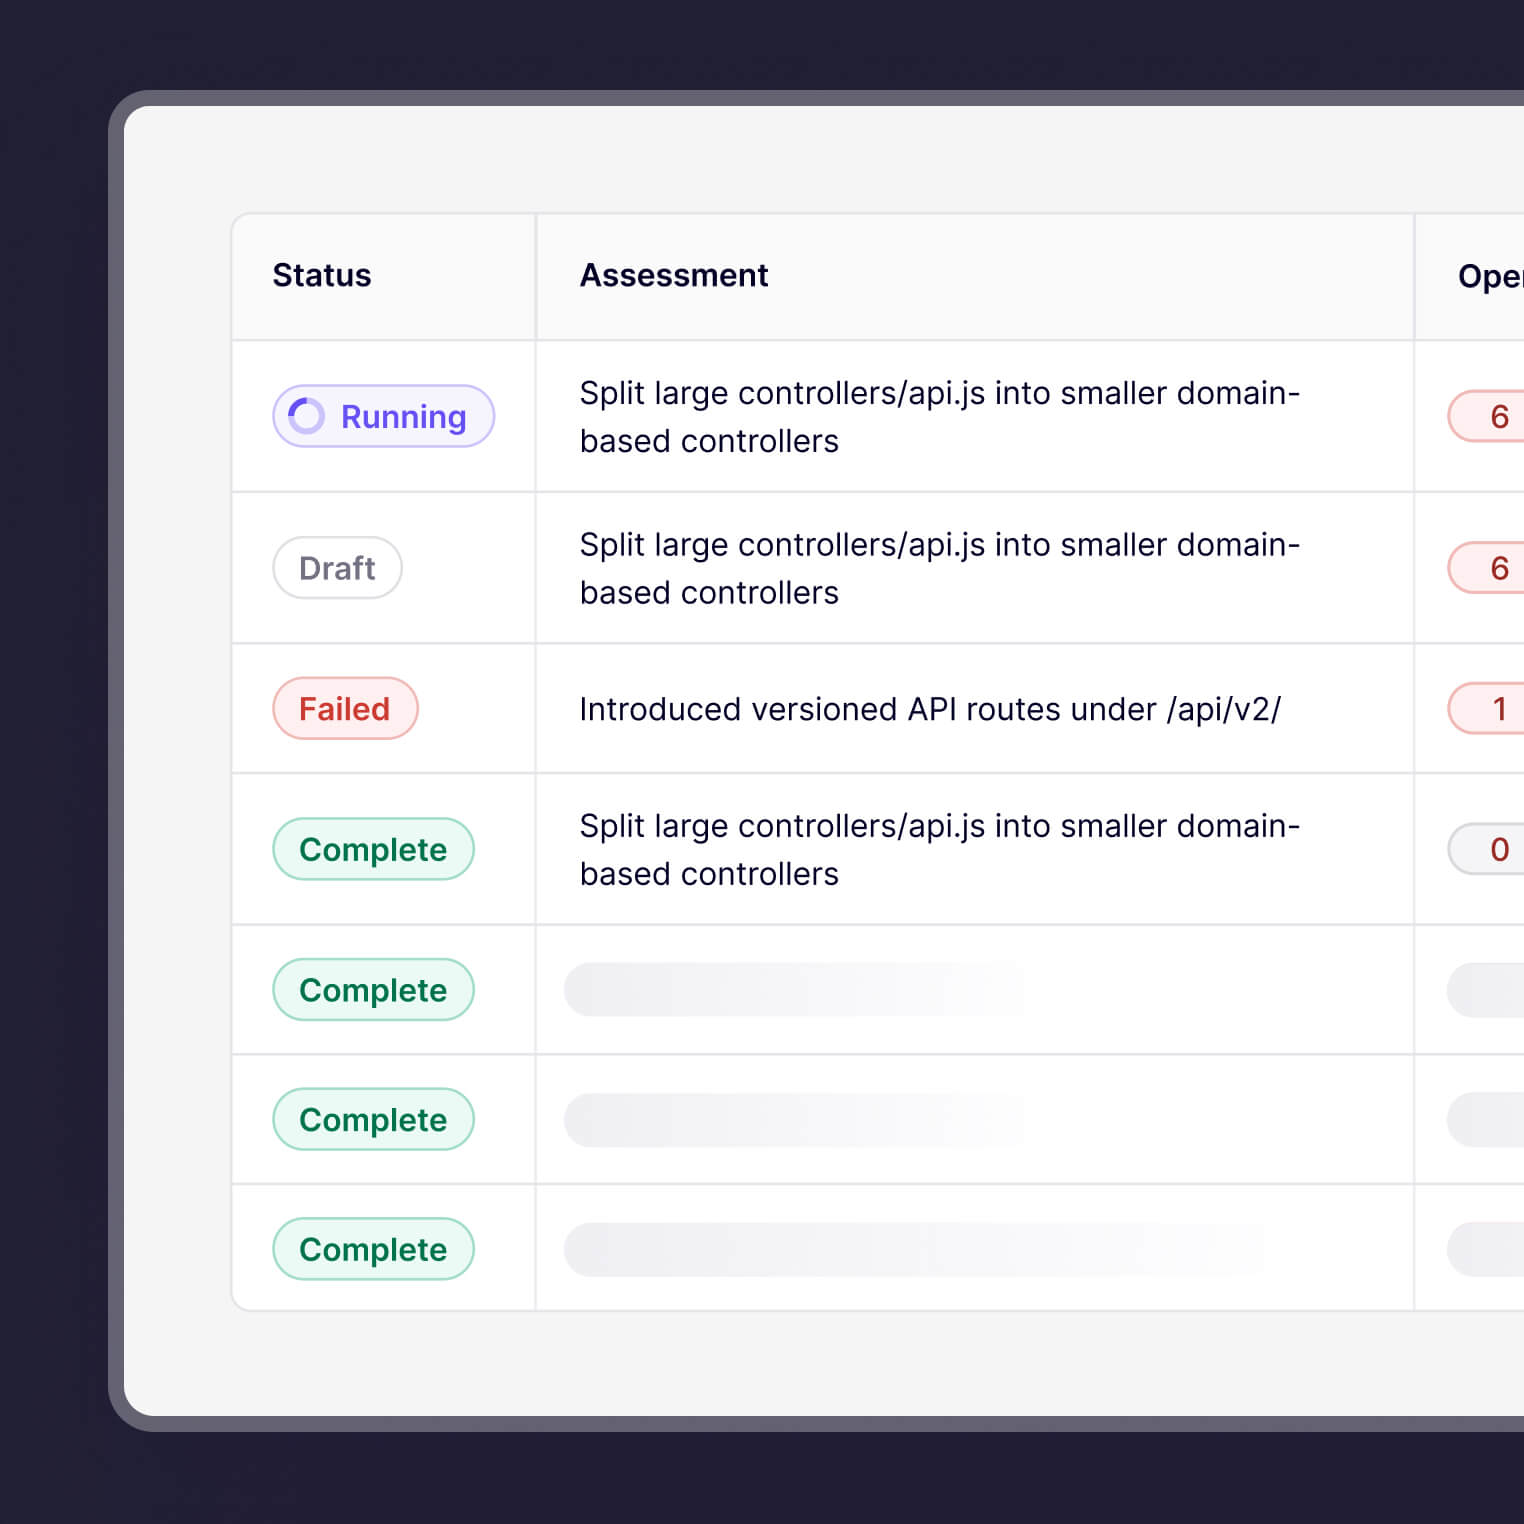
Code-Audit-Agenten analysieren Ihre Codebasen und finden fortgeschrittene Logikfehler, bevor Sie veröffentlichen.
Eine praktische CTO-Sicherheits-Checkliste, um Mythos-ready zu sein
Der Goldstandard für die Offensive appsec
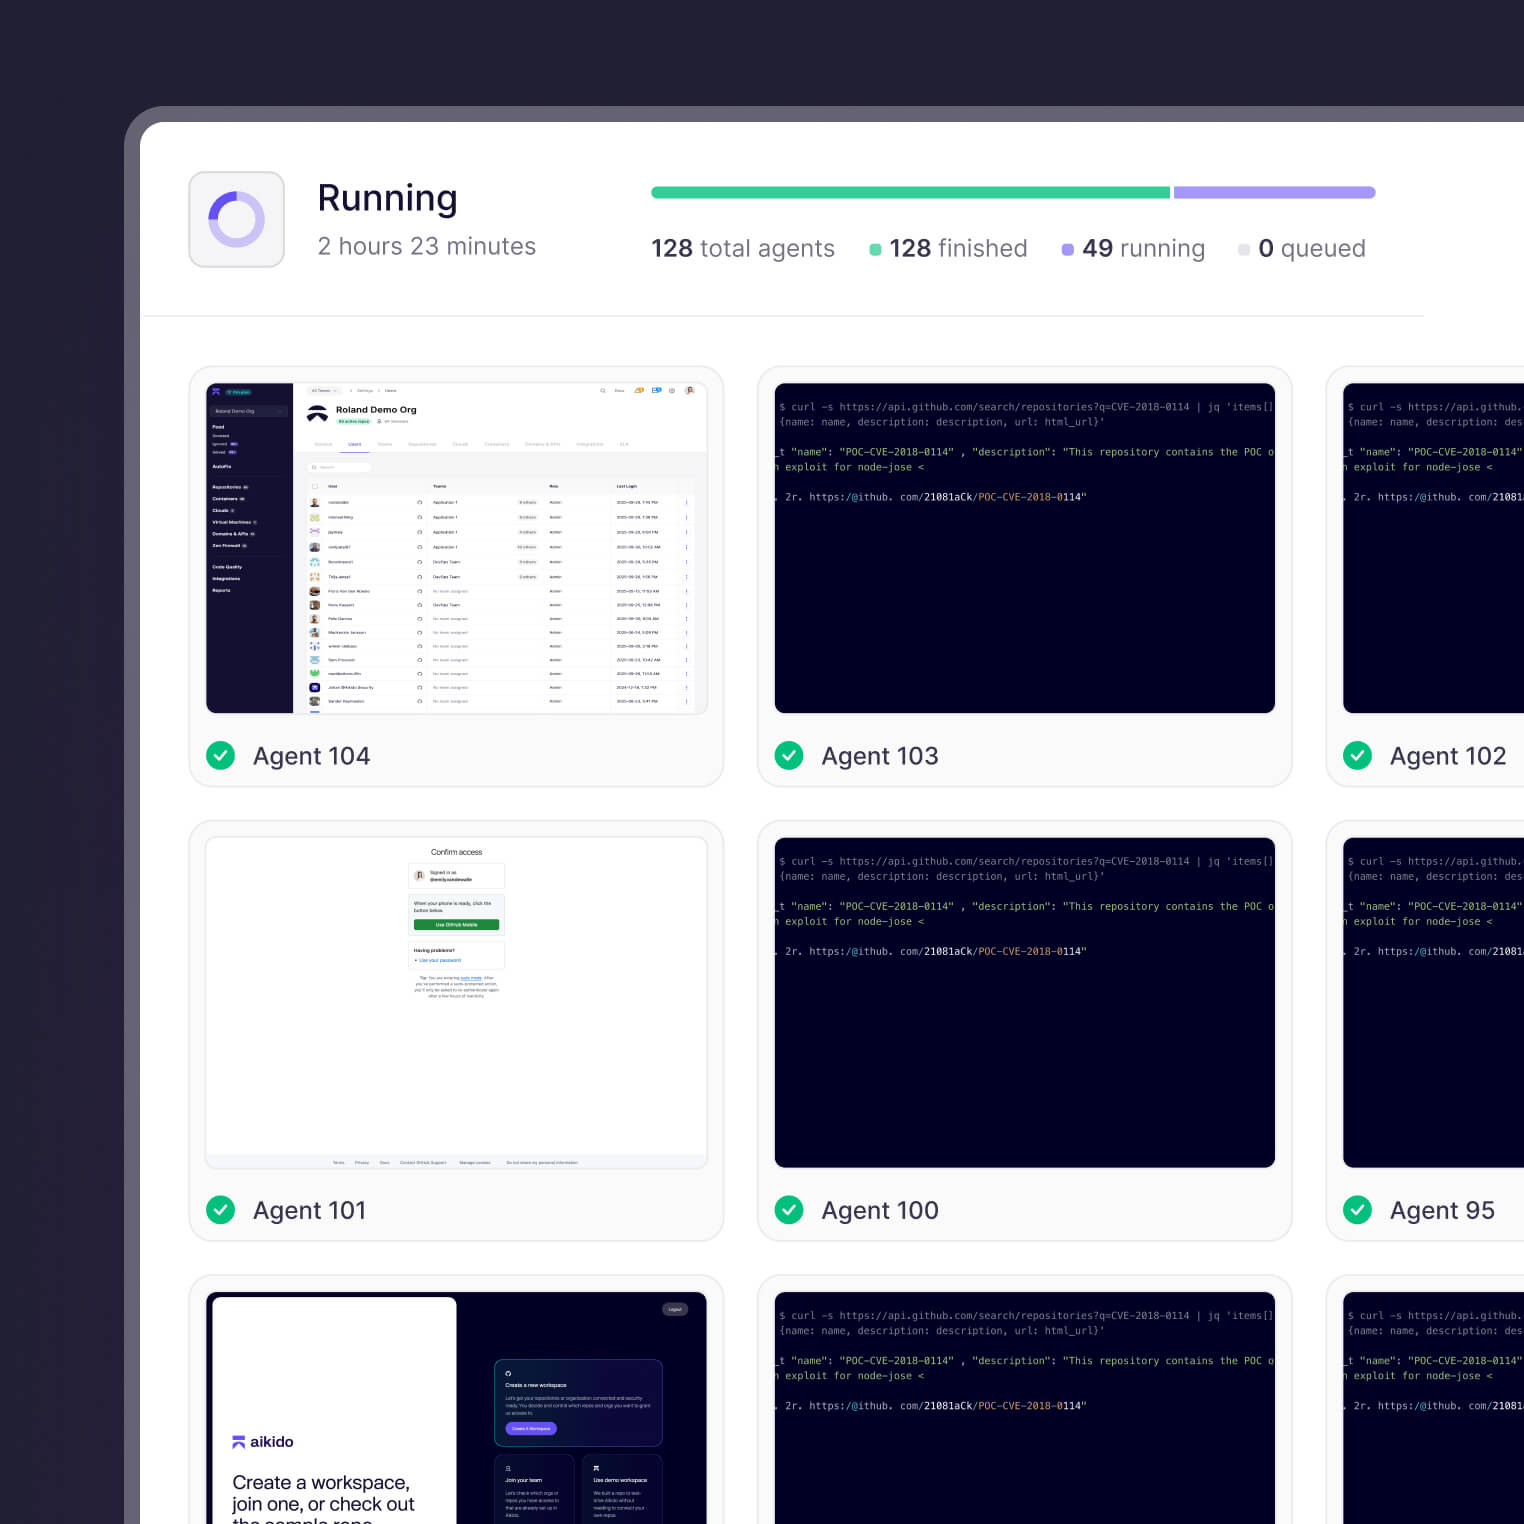
Lassen Sie Ihre live geschaltete App von Hunderten von Agenten aus jedem Blickwinkel einem Penetrationstest unterziehen.
Autonome KI-Agenten, die Menschen bei maschineller Geschwindigkeit übertreffen. Überprüfen Sie die tatsächliche Ausnutzbarkeit anhand von echtem Datenverkehr, einschließlich Domains, authentifizierten Benutzern und durch Crawling entdeckten Endpunkten.
Schützen Sie Ihre App vor Mythos
Verbinden Sie ein Repo, um herauszufinden, was die logisch denkenden Agenten in Ihrem Code finden.
Oder lassen Sie Hunderte von KI-Agenten Ihre Live-App angreifen.



Zwei verschiedene Fragen.
Zwei verschiedene Tools.
„Kann dieser Code vor der Veröffentlichung ausgenutzt werden?“
„Kann jemand gerade jetzt meine laufende App ausnutzen?“
Häufig gestellte Fragen zu Claude Mythos

- KI steigert die Geschwindigkeit und Leistungsfähigkeit auf beiden Seiten, verschafft Angreifern jedoch nicht automatisch einen Vorteil.
- Die Verteidiger haben nach wie vor den entscheidenden Vorteil, da sie den vollständigen Systemkontext kennen (Code, Laufzeitverhalten, Grenzen), während Angreifer nur über begrenzte Einblicke verfügen.
- Wir bewerten und vergleichen alle neuen Modelle kontinuierlich. Leistungsfähigere Modelle werden in unsere Arbeitsabläufe integriert, wo sie einen Mehrwert bieten, doch kein einzelnes Modell ist in allen Bereichen das beste.
- Der Mehrwert ergibt sich aus der Orchestrierung und dem Harness, nicht nur aus der Wahl des Modells.
- Die Erkennung wird zur Massenware, doch der Engpass verlagert sich lediglich.
- Je mehr Ergebnisse vorliegen, desto mehr „Rauschen“ entsteht. Erfolgreich sein werden jene Plattformen, die tatsächlich handeln – indem sie Probleme validieren, priorisieren und möglichst viele davon in realen Systemen beheben, ohne dabei die Entwickler auszubremsen.
- Ja, es stellt einen echten Fortschritt dar, insbesondere bei der Analyse komplexer Systeme wie Browser und Betriebssysteme, doch es verändert in erster Linie den Umfang der Erkenntnisse, anstatt das Fachgebiet komplett neu zu erfinden.
- Die wichtigste Veränderung besteht in einem Anstieg der Anzahl der Sicherheitslücken, der veröffentlichten CVEs und einer Verkürzung der Zeitspanne zwischen der Entdeckung und der Ausnutzung. Allerdings sind KI- SAST -Tools, die mit geeigneten Frameworks eingesetzt werden, bereits äußerst effektiv und liefern bis zu zehnmal so viele Ergebnisse wie herkömmliche SAST.
- Nicht unbedingt. Wenn das streng geprüfte
curlDer Quellcode wurde mit Mythos analysiert; das Modell gab zunächst an, fünf „bestätigte“ Sicherheitslücken gefunden zu haben. - Nach einer fachlichen Überprüfung durch Experten wurde diese Liste auf lediglich eine Schwachstelle mit geringem Schweregrad, einen Standardfehler und drei Fehlalarme reduziert.
- Andere KI-Tools wie AISLE und ZeroPath hatten bereits Hunderte von Fehlerbehebungen in
curlDies zeigt, dass die bestehende KI- SAST bereits sehr wettbewerbsfähig ist.
- Ein einzelnes großes Modell auf die gesamte Codebasis anzuwenden, ist sowohl langsam als auch finanziell unerschwinglich.
- Für ein Unternehmen mit 10.000 Mitarbeitern schätzte Claude selbst, dass der native Betrieb von Mythos-AI-Token etwa 52 Millionen Dollar pro Jahr kosten würde.
- Zudem ist es nicht optimal, sich auf ein einziges Modell zu verlassen, da verschiedene Modelle jeweils für unterschiedliche Aufgaben besonders gut geeignet sind.
- Ein Rohmodell ohne unterstützende Infrastruktur ist im Grunde genommen nur ein Forschungsinstrument.
- Um dies in die Praxis umzusetzen, bedarf es eines „Harness“, der den richtigen Whitebox-Kontext bereitstellt (damit die KI weiß, was zu tun ist), sowie eines „Scaffolding“, das es der Plattform ermöglicht, im Zuge der technologischen Weiterentwicklung verschiedene Modelle auszutauschen.
- Darüber hinaus muss der Arbeitsaufwand in verschiedene Ausführungsphasen gegliedert werden: Erkennung, Validierung, Ausnutzbarkeit und Behebung.
- Da sich die Erkennungsmöglichkeiten ausweiten und in immer mehr Plattformen integriert werden, wird die schiere Menge an Ergebnissen und Störsignalen sprunghaft ansteigen.
- Der entscheidende Engpass wird sich dauerhaft von der bloßen Erkennung von Problemen hin zur Validierung, Priorisierung und Behebung dieser Probleme in Produktionsumgebungen verlagern. Erfolgreich sein werden jene Sicherheitstools, die sich auf die Ausführungsebene konzentrieren und Entwicklern dabei helfen, Korrekturen nahtlos und reibungslos zu implementieren.
- Um „Mythos-fähig“ zu sein, muss man auf punktuelle Überprüfungen verzichten und stattdessen auf kontinuierliche Anwendungstests setzen.
- Unternehmen müssen sich auf einen Zustrom von CVEs und Abhängigkeits-Updates vorbereiten, indem sie sich einen klaren Überblick über ihre Microservices verschaffen und straffere Patch-Zyklen einführen.
- Das Ziel besteht darin, automatisierte Arbeitsabläufe zu entwickeln, die den Zeitaufwand vom Aufdecken einer Sicherheitslücke bis zur Bereitstellung eines Patches drastisch reduzieren.
- Schaut euch unsere „ https://www.aikido.dev/blog/mythos-ready-checklist“ an
- Nein, aber der Markt wird sich in Richtung Tools verlagern, die eine kontinuierliche Ausführung ermöglichen. Während herkömmliche, nicht KI-gestützte „ SAST “ möglicherweise an Bedeutung verlieren, werden KI-gesteuerte Lösungen für „ SCA “ und die kontinuierliche Code-Prüfung immer wichtiger werden.
- Plattformen, die KI nutzen, können aktuelle Modelle wie GPT 5.5 einsetzen, um Ergebnisse auf dem gleichen Niveau wie Mythos heute zu liefern, und sind so konzipiert, dass leistungsfähigere Modelle nahtlos integriert werden können, sobald diese verfügbar sind.