

Der Hype um KI-gesteuerte Sicherheit hat sich in echte Akzeptanz verwandelt. Von KI-Code-Reviews bis zur Incident Response untersuchen Teams nun, wie weit KI-native Intelligenz beim Ersetzen manueller Arbeit gehen kann. Und nirgendwo ist dieser Wandel deutlicher sichtbar als bei Penetrationstests. Was früher Wochen dauerte und nur zweimal im Jahr durchgeführt wurde, kann jetzt autonom und kontinuierlich erfolgen.
Im Bericht zu „State of AI in Security & Development 2026“ von Aikido, der auf 450 Befragten basiert, gaben 97 % der CISOs, AppSec-Engineers und Entwickelnden an, dass sie KI-Penetrationstests in Betracht ziehen würden, und 9 von 10 sind der Überzeugung, dass KI den Bereich der Penetrationstests übernehmen wird. Das Versprechen ist verlockend: schnellere Tests, eine größere Abdeckung und kontinuierliche Einblicke in die Angriffsfläche, ohne wochenlang warten zu müssen oder von Beratern abhängig zu sein.
Hier kamen Tools wie Xbow ins Spiel. Als KI-Penetrationstest-Tool auf menschlichem Niveau positioniert, verspricht es, Schwachstellen in Ihrer gesamten Umgebung automatisch zu entdecken, auszunutzen und zu priorisieren. Theoretisch sollte es manuelle Penetrationstests ersetzen und Ihnen Echtzeit-Sichtbarkeit Ihrer Angriffsfläche ermöglichen.
In der Praxis ist der nützliche Vergleich spezifisch: Was genau testet jedes Tool und wie gelangt ein Fund vom Nachweis zu einer verifizierten Behebung?
Deshalb stellen Sicherheitsverantwortliche jetzt eine andere Frage. Nicht „Ist KI-Penetrationstests real?“, sondern „Welche KI-Penetrationstest-Tools liefern tatsächlich Ergebnisse?“.
In diesem Leitfaden werden wir die Top Xbow-Alternativen im Jahr 2026 untersuchen. Sie werden sehen, wie Optionen wie Aikido Security und andere in Bezug auf Umfang, Benutzerfreundlichkeit und Abdeckung abschneiden, damit Sie die richtige Lösung für Ihre Sicherheitsreife und Geschwindigkeit auswählen können.
TL;DR
Aikido Security ist als XBOW-Alternative eine Evaluierung wert, wenn Sie KI-Penetrationstests mit einem dokumentierten Pfad zur Behebung durch die Entwickelnden und kontinuierlichen Tests wünschen. Aikido AI Pentesting bewertet laufende Anwendungen und APIs, und Aikido Infinite weitet die Tests auf relevante Anwendungsänderungen aus.
Sie können Penetrationstests einführen und Ihre bestehenden Sicherheitstools behalten. Vergleichen Sie beide Produkte anhand der zu testenden Anwendung, der gelieferten Nachweise, des erforderlichen Setups und der Art und Weise, wie Ihr Team eine Behebung überprüft. Ein breiteres Produktportfolio sagt für sich genommen nichts darüber aus, wie tief die Penetrationstests der jeweiligen Produkte gehen.
Aikido Security vs. XBOW
Jeder Eintrag spiegelt das wider, was die jeweiligen Anbieter zum 18. September 2026 öffentlich angegeben haben. Selbstdokumentierte Zahlen sind als solche gekennzeichnet. Wenn ein Anbieter keine öffentlichen Angaben macht, wird dies auf dieser Seite anstelle von Vermutungen so kommuniziert.
Was ist XBOW?
XBOW wurde 2024 von Oege de Moor gegründet und vermarktet sich selbst als KI-gestützte Penetrationstest-Plattform, die Sicherheitstests auf menschlichem Niveau mit Maschinengeschwindigkeit liefert. Gegründet von ehemaligen Ingenieuren von GitHub Copilot und GitHub Advanced Security, hat XBOW die Mission, die Anwendungs- und Applikationssicherheit durch KI-gestützte kontinuierliche Angriffe zu transformieren. Der Anbieter bietet derzeit Web- und API-Tests an, während eigenständige API- und Mobile-Tests für 2026 angekündigt sind.
Im Wesentlichen verspricht XBOW AI, wie ein Hacker zu denken, indem es Ihre Umgebung automatisch kartiert, ausnutzbare Pfade findet und reale Angriffe simuliert. Um dies zu erreichen, setzt es Hunderte von KI-Agenten ein, die parallel arbeiten, um Schwachstellen ohne menschliches Eingreifen zu entdecken, zu validieren und auszunutzen.
Die Funktionen auf einen Blick:
- Autonome KI-Agenten
- Vollständige Abdeckung
Angesichts all dessen fragen Sie sich vielleicht, warum nach Alternativen suchen?
Warum nach XBOW-Alternativen suchen
Während XBOWs Ansatz von Anfang an auf den Einsatz von KI ausgerichtet war, zeichnet das Feedback von Early Adopters ein differenzierteres Bild.
Hier sind die acht häufigsten Gründe, warum Teams beginnen, nach Alternativen zu XBOW zu suchen:
- Aufwand bei der Durchführung. XBOW ist gut finanziert und besetzt, weshalb die Frage nicht lautet, ob das Unternehmen am Markt bleibt. Die Frage ist vielmehr, wie viel Zeit ein Test Sie kostet. In dem von Aikido gesponserten und im Mai 2026 veröffentlichten unabhängigen Benchmark von Doyensec stürzten die Testläufe von XBOW mehrfach ab, erforderten über 20 Support-E-Mails sowie Infrastruktur-Upgrades während des laufenden Tests, um den Prozess abzuschließen, und benötigten 11 Tage für die Bereitstellung eines Berichts zu einer der beiden Anwendungen. Aikido war auf beiden Anwendungen in unter 20 Minuten im Self-Service einsatzbereit und lieferte den Bericht am selben Tag.
- Eingeschränkte Transparenz: Derselben Untersuchung zufolge beschränkt sich die Einblicknahme in einen Testlauf auf einzelne Agenten-Traces, ohne Live-Ansicht der Aktivitäten der Agenten, weshalb die Ergebnisse wie eine Blackbox wirken können.
- Ein Retest, danach ist ein Neukauf fällig. XBOW beinhaltet einen Retest innerhalb von 30 Tagen. Wenn ein Fix zu spät implementiert wird oder der erste Fix fehlschlägt, ist für die nächste Überprüfung ein erneuter Kauf erforderlich. Aikido beinhaltet unbegrenzte Retests für vier Monate ohne zusätzliche Kosten, mit Ergebnissen innerhalb von Minuten.
- Prüftiefe: Doyensec hat Aikido und XBOW mit denselben Zugangsdaten im selben Preissegment an denselben zwei Anwendungen getestet. Aikido ermittelte 49 verifizierte Schwachstellen gegenüber 31 bei XBOW, bei nahezu identischen Falsch-Positiv-Quoten (4 % vs. 3%).
- Übergabe an Entwickelnde: Vergleichen Sie, wie jedes Produkt einen validierten Fund an die verantwortliche Person übermittelt, wie die Behebung protokolliert wird und wie das Ergebnis des Re-Tests an das Arbeitselement zurückgemeldet wird. XBOW verfügt über eine dokumentierte Jira-Integration und Aikido bietet dokumentierte Workflows für Behebung und Re-Tests. Der sinnvolle Vergleich bezieht sich auf den konkret unterstützten Prozess, einschließlich etwaiger manueller Schritte.
- Datensouveränität und Compliance-Bedenken: XBOW wird ausschließlich in den USA gehostet, was für Unternehmen in der EU, die aus Compliance-Gründen ein Hosting in der EU benötigen, ein Problem darstellen kann.
- Schwierigkeiten bei komplexen Fehlern in der Geschäftslogik: Bei der Identifizierung gängiger Schwachstellen wie XSS oder SQL-Injections erzielt XBOW gute Ergebnisse. Tester merken jedoch an, dass das Tool Fehler in der Geschäftslogik und Race Conditions häufig übersieht – genau jene Bereiche, in denen das Verständnis des beabsichtigten Anwendungsverhaltens wichtiger ist als reines Pattern Matching.
Kurz gesagt, Xbow erfüllt die Vision, aber noch nicht die Vollständigkeit. Es zeigt, wohin KI-Penetrationstests gehen, aber nicht unbedingt, wo sie für die heutigen entwicklerzentrierten Sicherheitsprogramme sein müssen.
Verlassen Sie sich nicht nur auf uns, hier sind einige Bewertungen von Xbow-Benutzern:


Top 5 Xbow-Alternativen
1. Aikido Security als XBOW-Alternative
Der Bericht von Doyensec vom Mai 2026 verglich Aikido und XBOW anhand von zwei Open-Source-Anwendungen, wobei jeder Anbieter bei einer davon vorne lag. Aikido hat die Studie in Auftrag gegeben und die Testkonfigurationen unterschieden sich. Betrachten Sie die Ergebnisse als Beleg für diese beiden Anwendungen und lesen Sie den Bericht für die Methodik und Einschränkungen.
Aikido Attack setzt Hunderte autonome Agenten ein, die Schwachstellen in Anwendungen und APIs aufspüren und ausnutzen. Diese werden zu Angriffsvektoren verknüpft, sodass Sie nachvollziehen können, wie sich ein Exploit vom Einstiegspunkt bis zur Kompromittierung entwickelt. Tests werden standardmäßig im Whitebox-Modus ausgeführt. Jeder Fund wird anhand eines Live-Systems mit Proof-of-Concept und Reproduktionsschritten validiert.
Nicht verifizierte Probleme werden verworfen, bevor sie Sie erreichen. Übergeben wird ein bestätigtes, ausnutzbares Problem inklusive der Nachweise für die Reproduktion.
Tyro Payments, eine von der APRA regulierte Bank, wechselte nach einem direkten Vergleich mit ihrem bisherigen menschlichen Pentest-Team zu Aikido. Aikido benötigte für den Test etwa 5,5 Stunden im Vergleich zu rund 15 Tagen und fand dabei 30 Probleme (darunter 9 mit hohem Schweregrad) im Gegensatz zu 5 Problemen (darunter 1 mit hohem Schweregrad) des bisherigen Teams.
Aikido vereinfacht zudem die Behebung:
- Klare Erklärungen zu jedem Befund
- Vorgeschlagene Korrekturen direkt in Ihrer IDE oder in Pull Requests
- KI-gestütztes AutoFix für sofortige Behebung
Agenten agieren innerhalb eines strikt festgelegten Scanscopes. Die Steuerungsebene, die den Pentest plant, ist von der isolierten Sandbox getrennt, in der die Agenten ausgeführt werden. Jeder Agent läuft in einer eigenen Sandbox ohne Zugriff auf Orchestrierungs-Secrets oder andere Sitzungen, und Agenten greifen ausschließlich auf explizit konfigurierte Domains zu. Die Produktionsumgebung ist ausgeschlossen, es sei denn, sie wird von Ihnen bewusst in den Scope aufgenommen. Es besteht kein Zugriff auf das offene Internet, was Prompt Injection und Datenabfluss (Exfiltration) verhindert. Zudem sind alle Anfragen ratenbegrenzt (Rate-Limited) und lastbewusst, sodass Zielsysteme durch Tests weder überlastet noch mit Alarmen überhäuft werden.
RBAC und SSO regeln plattformweit über Audit-Trails, wer Tests gegen welche Assets ausführen darf. Berichte entsprechen den Anforderungen von Prüfern für SOC 2 und ISO 27001, einschließlich eines vollständigen Protokolls aller während des Tests gestellten Anfragen und durchgeführten Aktionen.
Aikido Infinite führt kontinuierlich Penetrationstests durch, sodass Teams, die wöchentlich oder noch schneller releasen, neuen Code direkt bei der Veröffentlichung validieren. Für regulierte Branchen und Unternehmen mit strengen Anforderungen an die Datenspeicherung führt Aikido Machine kontinuierliche KI-Penetrationstests vollständig innerhalb Ihres eigenen Netzwerks durch – ganz ohne Internetverbindung.
Jeder Penetrationstest erstellt automatisch prüfbereite Berichte, die Frameworks wie SOC 2, ISO 27001, ISO 42001 und OWASP Top 10 zugeordnet sind, wodurch Zertifizierungsaufwand und -kosten reduziert werden.
Mit seinem vollständig autonomen KI-Penetrationstestmodell hilft Aikido Unternehmen, Penetrationstests auf menschlichem Niveau in Stunden statt in Wochen abzuschließen. Es ersetzt wiederholte manuelle Tests durch eine kontinuierliche, intelligente Validierung, die über Codebasen und Deployments hinweg skaliert.
Für Compliance-orientierte Teams unterstützt Aikido Benutzerdefiniertes Region-Hosting in der EU oder den USA, was die vollständige Datenhoheit gewährleistet – eine Flexibilität, die Xbow derzeit fehlt. Und mit transparenten, vorhersehbaren Preisen (keine „Sprechen Sie mit dem Vertrieb“-Hindernisse) können Unternehmen in wenigen Minuten mit dem Testen beginnen und genau wissen, was sie in einem Jahr ausgeben werden.
Diese Kombination aus technischer Tiefe, Geschwindigkeit und entwicklerzentriertem Design ist der Grund, warum bereits über 50.000 Teams Aikido Security für ihre Anwendungen und Infrastruktur vertrauen.
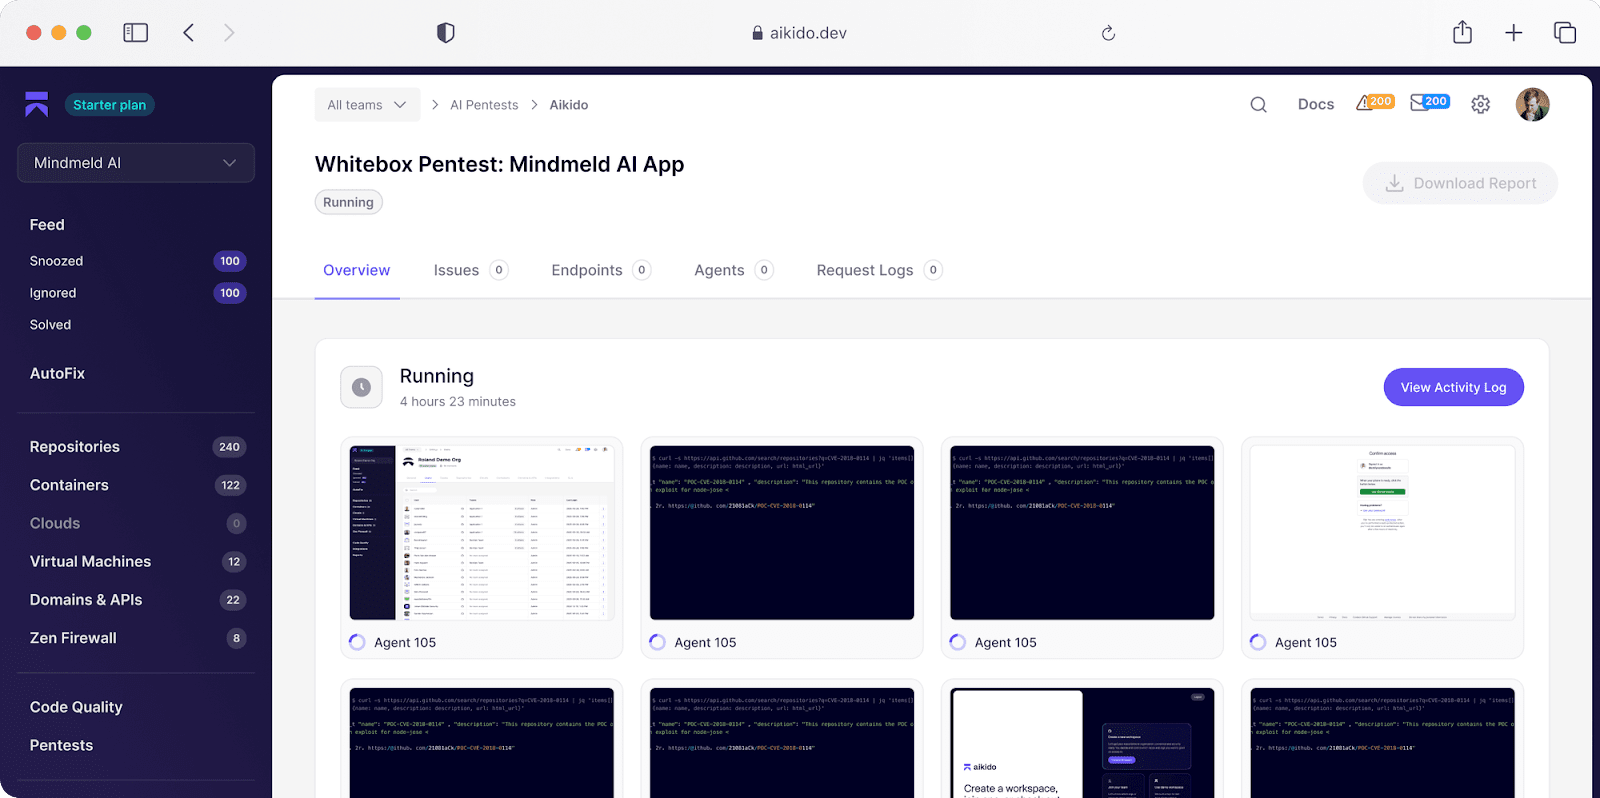
In technischen Vergleichen und POC-Direktduellen überlegen, ist die Breite der offensiven Tests von Aikido der Grund, warum es von über 50.000 Kunden geschätzt wird und bereits in den Bereichen Code-, Cloud- und Laufzeitsicherheit bewährt ist.
Wichtige Funktionen:
- Produktreife: Im Gegensatz zu XBOW, das erst Mitte 2025 aus der Warteliste hervorgegangen ist, hat sich Aikido als feste Größe im Cybersecurity-Markt etabliert – mit über 50.000 Organisationen in seiner etablierten Basis für Code-, Cloud- und Laufzeitsicherheit.
- End-to-End-Angriffspfad-Analyse: Aikido Security simuliert Angnehmertaktiken, um die Ausnutzbarkeit zu validieren, reale Angriffspfade zu priorisieren und reproduzierbare Exploits zu erstellen.
- Rauschreduzierung: Aikido führt eine automatische Triage der Ergebnisse durch, um das Rauschen zu minimieren. Wenn ein Problem nicht ausnutzbar oder erreichbar ist, wird es automatisch stummgeschaltet. Sie erhalten echte Signale statt bloßer Warnungen.
- Entwickelnden-Workflow. Funde enthalten Details zur Reproduktion sowie Anleitungen zur Behebung, und Aikido Security lässt sich sowohl in IDEs und Versionskontrollen als auch in Compliance-Tools integrieren.
- Entwicklerfreundliche UX: Überschüssige, umsetzbare Dashboards, die Ihr Team tatsächlich nutzen wird und die in unter einer Stunde vollständig bereitgestellt werden können.
- Unterstützt OWASP Top 10: Aikido Security deckt OWASP Top 10 und Compliance-Standards ab, sodass Sicherheitsteams der Abdeckung vertrauen können.
- Benutzerdefiniertes Region-Hosting: Aikido Security wird in einer Region Ihrer Wahl (EU oder US) gehostet. Dies ist einer der vielen Gründe, warum europäische Unternehmen Aikido als ihren Cybersecurity-Partner wählen.
- Externer vergleichender Beleg. Doyensec evaluierte Aikido und XBOW anhand von zwei Anwendungen, wobei jeder Anbieter bei einer davon vorne lag. Aikido hat die Studie in Auftrag gegeben und die Konfigurationen wichen voneinander ab. Der vollständige Bericht behandelt die Ergebnisse und Einschränkungen. Lesen Sie ihn daher, bevor Sie eine Fundanzahl als Ranking betrachten.
- phpBB-Fund. Die Agenten von Aikido fanden eine kritische Authentifizierungsumgehung in phpBB, die seit 2014 unentdeckt geblieben war.
- Integrierte Governance: RBAC, SSO, Policy Enforcement und Audit-Trails über die gesamte Plattform hinweg, mit Integrationen in IDEs, Versionskontrolle und Compliance-Tools.
Vorteile
- Entwickelnde-orientierter Ansatz mit zahlreichen IDE-Integrationen und Leitlinien zur Risikominderung.
- Anpassbare Sicherheitsrichtlinien und flexible Regelanpassung für jede Art von Anforderungen.
- Zentralisiertes Reporting und Compliance-Vorlagen (PCI, SOC2, ISO 27001).
- Mobile und Binärunterschützung (APK/IPA, Hybrid-Apps).
- Festpreise
- On-Demand-Tests
- KI-gestützte White Box-, Gray Box- und Black Box-Pentests
Hosting/Datenresidenz
Aikido Security unterstützt Hosting in den USA und der EU.
Testansatz
Aikido bildet End-to-End-Angriffspfade in drei Phasen ab:
- Discovery: Wenn der Pentest beginnt, werden Funktionen und Endpunkte der Anwendungen abgebildet.
- Exploitation: Hunderte von Agenten werden auf diesen Funktionen und Endpunkten eingesetzt, wobei jeder tiefgehend und auf seinen spezifischen Angriffsvektor fokussiert ist.
- Validierung: Für jedes Ergebnis wird eine zusätzliche Validierung durchgeführt, um Fehlalarme und Halluzinationen zu vermeiden.
Aikido AI pentesting neben Ihren bestehenden Tools
Die Produkte von Aikido Security für Penetrationstests können unabhängig von einer vollständigen Migration der Sicherheitsplattform evaluiert werden. Behalten Sie Ihre bestehenden Sicherheitsüberprüfungen und Ihren Entwicklungsprozess bei und konfigurieren Sie dann den Anwendungsbereich sowie den für das Assessment benötigten Zugriff.
Für kontinuierliche KI-Penetrationstests baut Aikido Infinite auf einem anfänglichen Assessment und verknüpften Repositorys auf. Bestätigen Sie die aktuellen Berechtigungen, Guthaben und den Testrhythmus im Setup-Leitfaden.
Die entscheidende Frage im Betrieb lautet, was nach einem Fund passiert: Wer ist verantwortlich und welcher Beleg bestätigt die Behebung, sobald diese überprüft und bereitgestellt wurde? Siehe den CI/CD-Leitfaden von Aikido sowie die Anweisungen zum Re-Test von Funden.
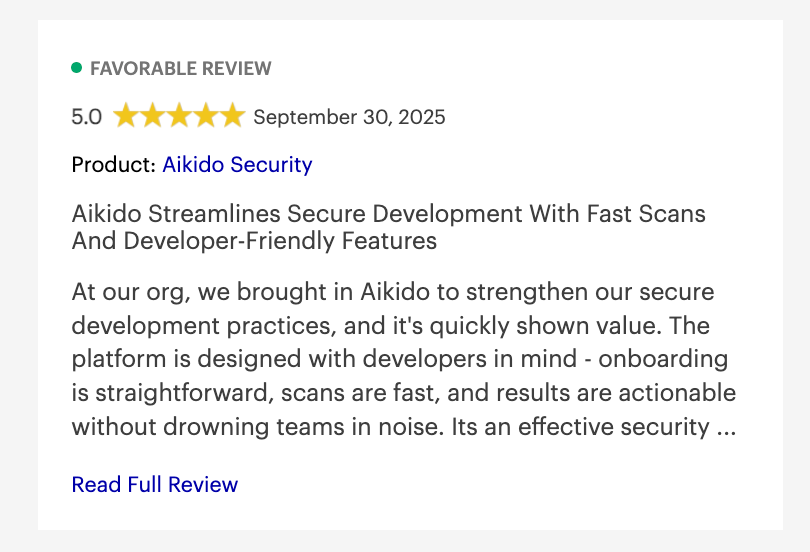
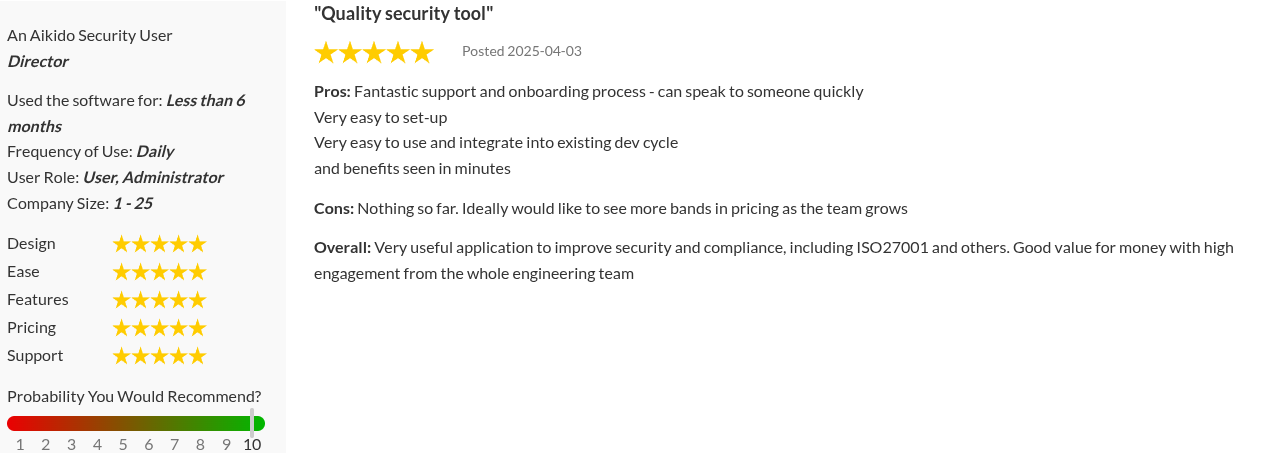
Aikido Security Bewertungen:
Über Gartner hinaus hat Aikido Security auch eine Bewertung von 4.7/5 auf Capterra und SourceForge (Stand: September 2026).
Weitere Informationen finden Sie in unserem direkten Vergleich.
2. RunSybil
RunSybil verwendet einen autonomen Orchestrator-KI-Agenten namens „Sybil“, um spezialisierte KI-Agenten zu steuern, die jeweils auf eine bestimmte Pentest-Phase zugeschnitten sind. Ziel ist es, die Intuition von Hackern nachzuahmen und Aufklärung, Exploitation-Simulation und Schwachstellenverkettung durchzuführen. Mit dem Versprechen, alle Pentesting-Phasen ohne menschliches Eingreifen auszuführen.
Wichtige Funktionen:
- Orchestrator-Agent: Verwendet einen Orchestrator-KI-Agenten, um mehrere spezialisierte KI-Agenten parallel zu verwalten.
- Berichtserstellung: Berichtsagenten generieren in Echtzeit detaillierte Ergebnisse zu Exploits und deren Reproduzierbarkeit.
- Kontinuierliche Abdeckung: Läuft kontinuierlich und führt automatisierte Pentests durch.
- Attack Replay: Ermöglicht Teams, identifizierte Angriffspfade zu wiederholen.
- CI/CD Integration: Unterstützt gängige CI/CD-Plattformen.
Vorteile:
- Simuliert Red-Team-Verhalten
- Kontinuierliche automatisierte Tests
- Benutzer können Angriffspfade wiederholen
Nachteile:
- Hohe False Positives
- Geringe Produktreife
- Kann komplexe Geschäftslogik übersehen
- Keine menschliche Verifizierung zur Erkennung von Halluzinationen
Hosting/Datenresidenz:
Nicht öffentlich verfügbar
Testansatz:
RunSybils Testansatz beinhaltet die Koordination voll autonomer KI-Agenten, um Anwendungen zu kartieren, Eingaben zu prüfen und verkettete Exploits zu versuchen.
Gartner-Bewertung:
N/A
RunSybil Bewertungen:
Keine unabhängigen Benutzergenerierten Bewertungen.
3. Cobalt.io
Cobalt ist ein Pentesting-as-a-Service (PTaaS)-Tool, das Unternehmen über Crowdsourcing mit Pentestern verbindet. Es bietet On-Demand-Zugriff auf seine Community von Sicherheitsexperten „Cobalt Core“. Automatisierte Tools werden verwendet, um die Angriffsfläche eines Kunden zu kartieren, und anschließend wird ein spezialisiertes Pentesting-Team zugewiesen.
Wichtige Funktionen:
- Echtzeit-Kollaboration: Ermöglicht Echtzeit-Kommunikation zwischen internen Teams und Pentestern.
- Pentesting-as-a-Service (PTaaS): Verbindet Unternehmen mit erfahrenen Pentestern weltweit.
- Compliance-Unterstützung: Bietet Unterstützung für Compliance-Frameworks.
Vorteile:
- Zugang zu erfahrenen Pentestern
- Optionen für Datenresidenz
- Echtzeit-Kommunikation
Nachteile:
- Kein KI-Penetrationstest-Tool
- Die Preisgestaltung kann teuer werden
- Beim Onboarding von Pentestern kann es zu Workflow-Reibungen kommen
- Kunden müssen klare Ziele definieren
- Die Pentest-Qualität variiert je nach den Pentestern
- Nicht ideal für langfristige, kontinuierliche Pentests
Hosting/Datenresidenz:
Cobalt unterstützt Hosting in den USA und der EU
Testansatz:
Cobalts Testansatz verwendet einen „menschengeführten, KI-gestützten“ Ansatz, um sein Pentest-as-a-Service (PTaaS)-Modell zu betreiben, das geprüfte menschliche Pentestern mit Unternehmen zusammenbringt.
Gartner Rating: 4.5/5.0
Cobalt Bewertungen:


4. Astra Security
Astra Security ist eine Pentest-as-a-Service (PTaaS)-Plattform, die einen hybriden Ansatz aus Cloud-basierten Schwachstellenanalysen und manuellen Penetrationstests verwendet, um Schwachstellen in Webanwendungen, Cloud-Umgebungen und Netzwerken zu identifizieren.
Wichtige Funktionen:
- Compliance-fähiges Reporting: Astra entspricht Standards wie ISO 27001, SOC 2, HIPAA, GDPR, PCI-DSS.
- Dashboard & Zusammenarbeit: Bietet Echtzeit-Transparenz der Ergebnisse, Kommunikation mit Pentestern und Entwickelnden, Verifizierung von Retests.
- Web Anwendungs-Firewall (WAF): Filtert aktiv eingehenden Traffic in Echtzeit auf bösartige Angriffe und Anfragen.
- Blacklist-Überwachung: Überwacht Suchmaschinen-Blacklists und informiert Benutzer, wenn ihre Website markiert wurde.
Vorteile:
- Menschliche Expertenprüfung + KI-gesteuertes Testing
- Leitfaden zur Behebung
- Compliance-Unterstützung
- Umfassende WAF
Nachteile:
- Nur auf Unternehmen ausgerichtet. Nicht zugänglich für Startups.
- Steile Lernkurve
- Häufige False Positives bei Erstanests
- Hohe Preise
- Bestimmte Funktionen erfordern Unterstützung durch den Kundensupport
- Benutzer berichteten von Kommunikationsverzögerungen außerhalb der indischen Zeitzone
Hosting/Datenresidenz:
Astra Security unterstützt Hosting in den USA und der EU
Testansatz:
Astra Security verwendet einen hybriden Testansatz, der seinen automatisierten Schwachstellenscanner mit manuellen Experten-Penetrationstests für die kontinuierliche Erkennung, Berichterstattung und Behebung kombiniert.
Gartner Rating: 4.5/5.0
Astra Security Bewertungen:


5. Terra Security
Terra Security ist eine Agentic-AI PTaaS-Plattform. Sie kombiniert autonome KI-Agenten mit erfahrenen Pentestern, um kontinuierlich Web-Anwendungs-Penetrationstests durchzuführen.
Wichtige Funktionen:
- Geschäftskontext-bewusste Angriffe: Die KI-Agenten von Terra passen Tests basierend auf Anwendungslogik und Geschäftsauswirkungen an und stellen so sicher, dass kritische Risiken (wie Privilegieneskalation oder Offenlegung finanzieller Daten) priorisiert werden.
- KI-Orchestrierung: Nutzt mehrere spezialisierte KI-Agenten, um Schwachstellen zu crawlen, zu kartieren und auszunutzen.
- Menschliche Validierungsebene: Stellt Sicherheitsexperten zur Verfügung, um die Ergebnisse von automatisierten KI-Scannern zu verifizieren.
Vorteile:
- Kontextsensitives Testen
- Kontinuierliche Abdeckung
Nachteile:
- Begrenzter Umfang über Webanwendungen hinaus
- Auf Unternehmen ausgerichtet
- Automatisierte Scanner können Schwierigkeiten mit komplexer Geschäftslogik haben
- Hohe Preise
Hosting/Datenresidenz:
Terra Security unterstützt das Hosting in den USA und Israel (Stand: September 2026)
Testansatz:
Der Testansatz von Terra Security beinhaltet den Einsatz autonomer Agentic-KIs mit Human-in-the-Loop-Validierung, um kontinuierliche, kontextsensitive Web-Anwendungs-Penetrationstests durchzuführen.
Gartner-Bewertung:
Keine Gartner-Bewertung.
Terra Security Bewertungen:
Keine unabhängigen Benutzergenerierten Bewertungen.
Wann XBOW die richtige Wahl ist
Wenn Sie automatisierte Web- und API-Tests benötigen, unter keinen Umständen den Quellcode teilen möchten, keine EU-Residenzanforderungen haben und ein- oder zweimal im Jahr statt bei jedem Release testen, erfüllt XBOW diesen Zweck und seine Berichte erfüllen die SOC 2- und ISO 27001-Anforderungen an Penetrationstests. Die Wirtschaftlichkeit verschlechtert sich jedoch, wenn Sie häufig releasen, da die Preisgestaltung pro Test mit der Release-Kadenz skaliert.
XBOW-Alternativen vergleichen
Vergleiche mit Stand September 2026
Ihre XBOW-Alternative auswählen
Der Aufstieg von KI-basierten Tools für Penetrationstests hat die Art und Weise, wie Sicherheitsteams über offensive Tests denken, grundlegend verändert. Tools wie XBOW, Terra Security und Astra haben die Branche vorangebracht. Doch nicht jedes Team benötigt ein Black-Box-KI-Setup oder eine reine Enterprise-Lösung, um echte Ergebnisse zu erzielen.
Die beste Wahl ist die, die zu Ihrem Workflow, Ihren Compliance-Anforderungen und Ihrer Sicherheitsreife passt, nicht nur die mit den lautesten KI-Ansprüchen. Für die meisten Organisationen bedeutet das, Automatisierung mit Klarheit, Abdeckung und einem Entwickelnden-zentrierten Design in Einklang zu bringen.
Genau hier sticht Aikido Security hervor.
Aikido bietet Ihnen dieselben autonomen Tests mit einem nachvollziehbaren Verlauf. Enterprise-Kontrollen, Hosting in einer Region Ihrer Wahl oder vollständig im eigenen Netzwerk sowie unabhängige Benchmark-Ergebnisse statt bloßer Versprechungen.
Einen umfassenderen Unternehmensvergleich mit Horizon3.ai, Pentera, Hadrian und Cobalt finden Sie in unserem Leitfaden zu den besten Enterprise-KI-Penetrationstest-Tools. Den direkten Vergleich zwischen Aikido und XBOW lesen Sie im Doyensec-Benchmark.
Ob Sie ein schnell skalierendes Startup sind oder ein Unternehmen mit einer ausgereiften Umgebung, Aikido liefert kontinuierliche, autonome und auditierbare KI-Sicherheit.
Wenn Sie es ernst meinen, XBOW mit einer Plattform zu ersetzen, die tatsächlich zur Geschwindigkeit und den Sicherheitszielen Ihres Teams passt, starten Sie Ihren Pentest in 5 Minuten.
FAQ
Werden XBOW oder KIs in der Lage sein, Pentester zu ersetzen?
KI-Agenten führen tiefere Tests durch als Menschen – und das in höherer Frequenz. Im direkten Vergleich von Aikido über vier Webanwendungen hinweg fanden KI-Agenten doppelt so viele Schwachstellen durch <span wg-1="">fehlerhafte Zugriffskontrolle</span> wie erfahrene menschliche Tester und entdeckten in einer Zahlungs-App eine E-Signatur-Fälschung, die dem manuellen Team komplett entgangen war. In einem Kundenfall lieferte ein 120-stündiger manueller Penetrationstest null Ergebnisse, während ein KI-Durchlauf 13 gültige Probleme aufdeckte, davon 3 mit hoher Schweregradstufe. Menschen sind nach wie vor führend bei neuartigen Angriffsketten und stark kontextabhängigen Missbrauchsfällen, weshalb die meisten etablierten Programme beides nutzen.
Was ist die beste Alternative zu Xbow?
Die richtige XBOW-Alternative hängt von Ihren Anwendungs- und Betriebsanforderungen ab. Aikido Security ist eine Option für Teams, die agentenbasierte Anwendungs- und API-Tests mit einem Weg zur Behebung für Entwickelnde sowie kontinuierliche Tests neben ihren bestehenden Sicherheitstools suchen. Vergleichen Sie vor der Entscheidung eine repräsentative Bewertung Ihrer eigenen Anwendung und prüfen Sie, wie jedes Produkt eine Reparatur verifiziert.
Sind KI-Penetrationstests für Compliance-Audits geeignet?
Ja, für die Frameworks, nach denen die meisten Teams auditiert werden. Jeder Aikido-Penetrationstest liefert einen auditbereiten Bericht mit validierten Funden und Details zum Exploit-Nachweis, der so strukturiert ist, dass er die Anforderungen von SOC 2 und ISO 27001 erfüllt. Die Ergebnisse werden auf OWASP Top 10 und CWE abgebildet, sodass die Beweissammlung keine manuelle Aufgabe mehr ist. Kunden haben Aikido-Berichte bereits problemlos durch Compliance-Prüfungen gebracht. PCI DSS sollte frühzeitig angesprochen werden, da Anforderung 11.4 genaue Vorgaben dazu macht, wer als qualifiziert für die Durchführung des Tests gilt. Klären Sie den Ansatz daher vor der Buchung mit Ihrem Prüfer ab.
Wie genau sind KI-Penetrationstest-Tools wie Xbow im Vergleich zu von Menschen durchgeführten Tests?
KI-Penetrationstest-Tools haben enorme Fortschritte in Geschwindigkeit und Automatisierung gemacht, doch die Genauigkeit hängt immer noch vom Kontext ab. Während KI-Agenten häufige Schwachstellen schneller als Menschen identifizieren können, haben sie meist Schwierigkeiten mit Fehlern in der Geschäftslogik, verketteten Exploits oder umgebungsspezifischen Grenzfällen.


