

Wiz hat seinen Ruf auf der Cloud-Sicherheit aufgebaut und ist dort nach wie vor am stärksten. Ohne die Installation von Agents werden Cloud-Risiken aufgespürt und priorisiert. Die Code-Sicherheit kam später hinzu. Wiz Code wurde 2024 eingeführt, um Bereiche des Codes abzudecken, die die Infrastruktur berühren – wie IaC-Templates, Secrets und Container. Die allgemeine Verfügbarkeit von Wiz SAST für Wiz-Code-Kunden folgte Ende 2025. Dynamische Tests sind noch neuer. Wiz fügte 2026 durch seinen KI-gestützten Red Agent und Wiz ASM natives DAST hinzu, allerdings ist dieses in die breitere Wiz-Plattform anstatt in das Wiz-Code-Produkt integriert und ergänzt die von Wiz seit Langem eingelesenen DAST-Ergebnisse von Drittanbietern.
Das wirft für Teams, die die Lösung 2026 evaluieren, eine konkrete Frage auf: Bietet das nachträgliche Hinzufügen von Code- und Anwendungssicherheit zu einer Cloud-Plattform Entwickelnden genau den Workflow, den sie benötigen, oder handelt es sich im Kern um ein Cloud-First-Tooling, bei dem der Rest nur aufgesetzt wurde? In der Praxis ist Wiz Code eine bequeme Ergänzung, wenn Sie sich ohnehin bereits in der Wiz-Umgebung bewegen, und eine nur teilweise passende Lösung, wenn die Code-Sicherheit Ihr Hauptproblem darstellt.
Wenn Sie nach Alternativen mit tiefergehender Code-Analyse, einem in den Entwickler-Workflow integrierten DAST oder einem Tooling suchen, das auf die tatsächliche Arbeitsweise von Entwickelnden ausgelegt ist, lohnen sich einige Blickwinkel. Die sechs hier verglichenen Tools hinsichtlich Abdeckung, Developer Experience, KI-gestützter Triage und Kosten:
- Aikido Security
- Snyk
- Checkmarx
- GitHub Advanced Security
- Mend
- Veracode
Welche Probleme löst Wiz Code?
Wiz Code ist die Anwendungssicherheitsschicht der Wiz-CNAPP-Plattform und ergänzt das Cloud-Monitoring von Wiz um Code-Scanning. Es deckt SAST (für Wiz-Code-Kunden allgemein verfügbar seit Ende 2025), SCA, Secrets detection, IaC-Scan, Containersicherheit und Malware-Erkennung ab.
Das Alleinstellungsmerkmal ist der Security Graph, der Funde im Code mit Ihren Live-Cloud-Ressourcen verknüpft. Bei einer SQL-Injection-Schwachstelle kann Wiz Code beispielsweise aufzeigen, ob dieser Code bereitgestellt wurde, welche Datenbank er erreicht und ob diese Datenbank dem Internet ausgesetzt ist. Im Jahr 2026 hat Wiz diesen Ansatz weiter vertieft und korreliert SAST-, SCA-, Secrets-, IaC- und eingelesene DAST-Funde zu einem einzigen Angriffspfad von der Quelle bis zur Laufzeit.
Wenn Sie Wiz bereits für die Cloud-Sicherheit nutzen, ermöglicht Ihnen Wiz Code die Ergänzung von Code-, SCA- und IaC-Abdeckung, ohne dass ein weiterer Anbieter an Bord geholt werden muss. Es markiert Schwachstellen in KI-generiertem Code, verknüpft IaC-Fehlkonfigurationen mit bereitgestellten Ressourcen und bietet Sicherheitsteams eine einheitliche Ansicht des Code-Risikos neben Cloud-, Container-, Kubernetes- und VM-Risiken. Für ein Team, das bereits auf Wiz standardisiert ist, ist diese Konsolidierung der ausschlaggebende Punkt.
Welche Herausforderungen gibt es bei Wiz Code?
Wiz Code bleibt im Kern Cloud-First. Code-Scanning ist der neuere, schlankere Teil der Plattform, und das merkt man. Stand 2026 sind die SAST- und SCA-Funktionen funktionsfähig, stehen jedoch hinter dem Infrastrukturfokus zurück und stützen sich für den Kontext eher auf den Security Graph als auf einen eigenen Entwickler-Workflow. Funde gehen oft als rohe Liste ein, sodass Teams selbst herausfinden müssen, welche Warnungen real sind.
Die Lücke ist bei der Behebung am größten. Wiz SAST hat mit dem Launch 2025 eine KI-unterstützte Behebung eingeführt, jedoch berichten unabhängige Vergleiche bis 2026 weiterhin, dass Wiz AutoFix in vielen Setups auf den Main-Branch beschränkt ist. Das macht es für Pull-Request-Workflows unpraktisch; zudem ist es bei Upgrade-Schritten von Abhängigkeiten stärker als bei Fixes, die sich über SAST, IaC und Container erstrecken. Wenn sich Funde anhäufen und das Tool nicht bei deren Beseitigung hilft, umgehen Teams es. Zwei Drittel der Teams umgehen die Sicherheit, verwerfen Funde oder zögern Korrekturen hinaus – genau deshalb ist das Vertrauen von Entwickelnden bei der Wahl eines Tools für die Code-Sicherheit so wichtig.
Secrets-Scan ist ein gutes Beispiel für den leichtgewichtigen Ansatz. Wiz Code erkennt hartcodierte Secrets in Code, IaC und Container-Images, prüft jedoch nicht, ob ein Secret noch aktiv ist, kartografiert nicht die damit vergebenen Berechtigungen und unterstützt kein automatisches Herabstufen (Auto-Downgrade). Zudem können Secrets nicht vor Erreichen des Default-Branch (PR-Gating) oder der Commit-Historie (Pre-Commit-Hooks) blockiert werden.
Der größere strukturelle Punkt betrifft den Ort, an dem Code- und Anwendungssicherheit angesiedelt sind. Wiz fügte 2026 mit dem Red Agent native dynamische Tests hinzu – einen KI-Angreifer, der Mitte des Jahres die allgemeine Verfügbarkeit erreichte und Webanwendungen sowie APIs auf Logikfehler und Autorisierungsumgehungen überprüft. Zudem werden weiterhin DAST-Ergebnisse von Drittanbietern eingelesen. Diese dynamischen Tests gehören jedoch zur breiteren Wiz-Plattform und deren Attack-Surface-Tooling statt zum Wiz-Code-Produkt und sind neuer als das DAST, das in Plattformen integriert ist, die es bereits seit Jahren in CI betreiben. Da die Korrelation des Security Graphs nur innerhalb der umfassenderen Wiz-Plattform funktioniert, ist Wiz Code nach wie vor keine Lösung, die Sie eigenständig erwerben oder betreiben können. Die Preisgestaltung ist an die Cloud-Infrastruktur gekoppelt, überschreitet bei mittelgroßen Bereitstellungen rasch 100.000 US-Dollar pro Jahr, und die tägliche Nutzung richtet sich eher an Sicherheitsteams und CISOs als an Entwickelnde – mit einer schlankeren IDE-Integration und langsameren Feedbackschleifen.
Wiz Code ist sinnvoll, wenn Sie bereits tief in Wiz Cloud verwurzelt sind und eine bequeme Ergänzung für IaC, Secrets und nun auch Code-Abdeckung wünschen. Wenn jedoch die Code-Sicherheit im Vordergrund steht und diese über den gesamten SDLC hinweg dort eingebettet sein soll, wo Entwickelnde arbeiten, werden Sie sich nach Alternativen umsehen.
Was sind die besten Wiz Code Alternativen?
Wir haben Alternativen basierend auf Abdeckung (SAST, SCA, DAST, IaC, Container, Cloud-Sicherheit), Entwicklererfahrung (IDE-Integration, CI/CD, PR-Feedback), KI-gestütztem Triage und Behebung, Preistransparenz und Bereitstellungsgeschwindigkeit bewertet.
Aikido Security
Sicherheitsplattform für Software auf Enterprise-Niveau mit KI-gestützter Triage und automatisierten Fixes
Aikido sichert Code, Cloud und Laufzeit in einer einzigen Plattform ab – mit der Governance, die Enterprise-Sicherheitsteams benötigen, und einem Workflow, den Entwickelnde tatsächlich nutzen werden. Es läuft überall dort, wo sich Code bewegt: von der IDE und Pre-Commit-Hooks über CI/CD, Pull-Request-Reviews bis hin zu periodischen Repository-Analysen, und skaliert vom ersten Repository eines Startups bis hin zu Enterprise-Umgebungen mit Tausenden von Repositories. Während Wiz Code Hunderte von Rohfunden anzeigt und Entwickelnde diese sortieren lässt, ist Aikido darauf ausgelegt, eine überschaubare Liste der tatsächlich relevanten Punkte auszugeben.
Aikidos SAST-Engine verwendet produktionsreife Taint-Analyse über mehrere Dateien hinweg (Cross-File Taint Tracking), die den Datenfluss durch Ihre gesamte Codebasis verfolgt und sich nicht auf eine einzelne Datei beschränkt. So werden Schwachstellen erkannt, die davon abhängen, wie Daten zwischen Komponenten übertragen werden. Das eigene SAST von Wiz erreichte die allgemeine Verfügbarkeit für Wiz-Code-Kunden erst Ende 2025 und erreicht diese Tiefe oder Reife noch nicht.
Dort, wo regelbasierte SAST-Tools an ihre Grenzen stoßen, macht der Code Security Audit von Aikido weiter. Er wurde 2026 eingeführt und nutzt Reasoning-Agenten auf Pentest-Niveau, die den Quellcode direkt analysieren und die Logik über Dateien, Dienste und Repositories hinweg nachvollziehen, um Schwachstellen aufzudecken, die durch einfache Muster nicht erfassbar sind – wie fehlerhafte Zugriffskontrolle, IDORs, Privilegienerweiterungen und mehrstufige Umgehungen der Geschäftslogik. Es wird keine Staging-Umgebung oder ein Live-Ziel benötigt, wodurch es auf Codebases ausgeführt werden kann, die sich nur schwer live testen lassen. Aikido positioniert dies zwischen SAST und einem vollständigen Pentest. In ersten Tests wurden etwa 70 bis 80 % dessen aufgedeckt, was ein vollständiges Pentest-Engagement findet, und das bei etwa einem Zehntel der Kosten. Der Median lag bei rund 25 Problemen pro Codebasis, wobei bisher kein Audit ohne Befund geblieben ist. Dieselbe Reasoning-Engine treibt den Deep PR Review an, der jeden Pull Request mit vollständigem Codebasis-Kontext liest und verifizierte Probleme vor dem Mergen markiert, sodass Logikfehler bereits dann abgefangen werden, wenn ihre Behebung am günstigsten ist. Das SAST von Wiz Code besteht aus regelbasiertem Repository- und PR-Scanning ohne eine vergleichbare Reasoning-Schicht für diese Art von Schwachstellen.
Abhängigkeiten sind der Bereich, in dem sich die meisten echten Risiken verbergen. Aikidos SCA wurde entwickelt, um ausschließlich ausnutzbare Schwachstellen aufzudecken. Die Erreichbarkeitsanalyse auf Funktionsebene bestätigt, ob eine anfällige Funktion in Ihrem Code tatsächlich aufgerufen wird, bevor eine Warnung ausgelöst wird, und die Upgrade-Impact-Analyse prüft, ob ein Fix Ihren Build beschädigen wird, bevor er vorgeschlagen wird. So sind die geöffneten Pull Requests sicher zu mergen und nicht nur rein technisch neuer. Wiz Code stützt sich auf seinen Laufzeitsensor, um Erreichbarkeitskontext hinzuzufügen, und die Behebung von Abhängigkeiten ist dort weniger umfangreich.
Die andere Hälfte des Risikos bei Abhängigkeiten ist Malware und nicht nur bekannte CVEs – genau hier kommt Aikido Intel ins Spiel. Intel ist Aikidos Bedrohungs-Feed (Threat Feed) in Echtzeit auf Open-Source-Basis. Es überwacht mehr als 4 Millionen Open-Source-Pakete über npm, PyPI, Packagist und andere Registries und kombiniert statische Analyse, Sandboxing, KI-Reasoning und menschliche Überprüfung, um die meisten bösartigen Pakete innerhalb von acht Minuten nach ihrer Veröffentlichung zu kennzeichnen. Im zweiten Quartal 2026 wurden rund 7,5 Millionen Paketversionen analysiert und 19.500 bösartige Versionen bestätigt. Zudem werden nicht offengelegte Schwachstellen aufgedeckt, die niemals eine CVE erhalten. Dieser Feed speist Aikidos SCA direkt und genießt genug Vertrauen, um Packagist (die PHP-Registry) zu schützen, wo gekennzeichnete Pakete bei der Installation blockiert werden. Wiz Code scannt zwar die Pakete in Ihren Repositories, betreibt jedoch keinen Live-Feed für die Registries selbst.
Durch AI AutoTriage und Erreichbarkeitsanalyse filtert Aikido nicht ausnutzbare CVEs heraus und zeigt nur die Schwachstellen an, die in Ihrem Code tatsächlich aufrufbar sind. Dadurch werden False Positives um bis zu 95 % reduziert, sodass Entwickelnde ihre Zeit für reale Probleme aufwenden können. Dies geschieht direkt aus dem Code heraus, ohne dass Agents für die Analyse bereitgestellt werden müssen, während Wiz Code sich für den Kontext hinter seiner elementareren Analyse auf einen separaten Laufzeitagenten (den Wiz-Sensor) stützt.
Wenn etwas behoben werden muss, öffnet Aikidos AI AutoFix Pull Requests, bei denen die Änderung bereits geschrieben wurde. Für SAST-Funde, IaC-Fehlkonfigurationen und Container-Schwachstellen werden zunächst Breaking Changes analysiert und anschließend PRs vorgeschlagen, die mit integrierten, sicheren Upgrades zum Mergen bereitstehen. Wiz hat SAST 2025 um eine KI-unterstützte Behebung ergänzt, doch unabhängige Vergleiche bis 2026 zeigen weiterhin, dass AutoFix in vielen Setups auf den Main-Branch beschränkt ist. Das macht es für Pull-Request-Workflows unpraktisch und stärkt eher Upgrades von Abhängigkeiten als Fixes, die sich über SAST, IaC und Container erstrecken.
Aikidos Secrets detection geht über die reine Erkennung hinaus. Es prüft, ob ein geleaktes Secret noch aktiv ist, bildet die damit vergebenen Berechtigungen ab, unterstützt automatische Herabstufungen (Auto-Downgrades) und blockiert Secrets vor Erreichen der Commit-Historie durch Pre-Commit-Schutz. Wiz Code findet hartcodierte Secrets, geht jedoch nicht weiter.
Für Enterprise-Kunden hält die Governance jeder Prüfung stand. Aikido bietet SAML-SSO mit Okta, Microsoft Entra ID, Google Workspace und JumpCloud, rollenbasierte Zugriffskontrolle mit SAML-Zugriffsprofilen, Policy Enforcement in CI/CD zur Blockierung von Pull Requests anhand von Schweregradregeln sowie eine Aktivitätsprotokoll-API, die in Ihr SIEM eingespeist werden kann. Es verfügt über SOC-2-Typ-II-, ISO-27001:2022- und ISO-42001-Zertifizierungen, verwaltet die Sicherheit zentral über mehrere Git-Organisationen und Cloud-Konten hinweg und bietet einen lokalen Scanner für Teams, deren Quellcode ihr Netzwerk nicht verlassen darf. Die Korrelation von Wiz Code funktioniert nur innerhalb der umfassenderen Wiz-Plattform und verweist Compliance-Aufgaben an ein separates GRC-Tool.
Dieses Enterprise-Fundament geht nicht mit langwierigem Onboarding einher. Sie können Aikido in rund 10 Minuten über eine GitHub-App oder CLI in Betrieb nehmen, und Aikido Pro ist transparent zu einem Preis von ca. 15.000 US-Dollar pro Jahr für 20 Nutzer erhältlich – eine Zahl, die ohne Verkaufsgespräch einsehbar ist. Wiz Code setzt die breitere Wiz-Plattform sowie einen Enterprise-Vertriebszyklus voraus und beläuft sich bei einer auf der Infrastruktur basierenden Preisgestaltung, die sich an Ihrem Cloud-Footprint ausrichtet, typischerweise auf über 100.000 US-Dollar pro Jahr.
Top-Funktionen
- Natives DAST und API-Sicherheit direkt im Entwickler-Workflow. REST- und GraphQL-Tests, authentifiziertes DAST und Laufzeit-Firewall-Schutz erfassen das, was die statische Analyse übersieht, und laufen im Rahmen von CI und Pull Requests ab, anstatt einen separaten Angriffstest darzustellen. Wiz hat 2026 durch den Red-Agent-Angreifer und Wiz ASM native dynamische Tests integriert, diese sind jedoch Teil der breiteren Wiz-Plattform und neuer als ein DAST direkt im Workflow.
- Integrierte Compliance-Automatisierung. Vorkonfigurierte Prüfungen für ISO 27001, SOC 2, NIST, PCI, HIPAA, DORA und NIS2 mit direkter Integration in Vanta, Drata und Secureframe. Wiz Code verweist Sie an eine separate GRC-Plattform.
- Schnellere Analyse. In kundenbasierten Benchmarks über drei große Open-Source-Repositorys hinweg übertrafen die kombinierten SAST- und SCA-Läufe von Aikido die reinen SAST-Läufe von Wiz Code – Jellyfish wurde in 12 statt 36 Sekunden gescannt und Grafana in 61 statt 115 Sekunden.
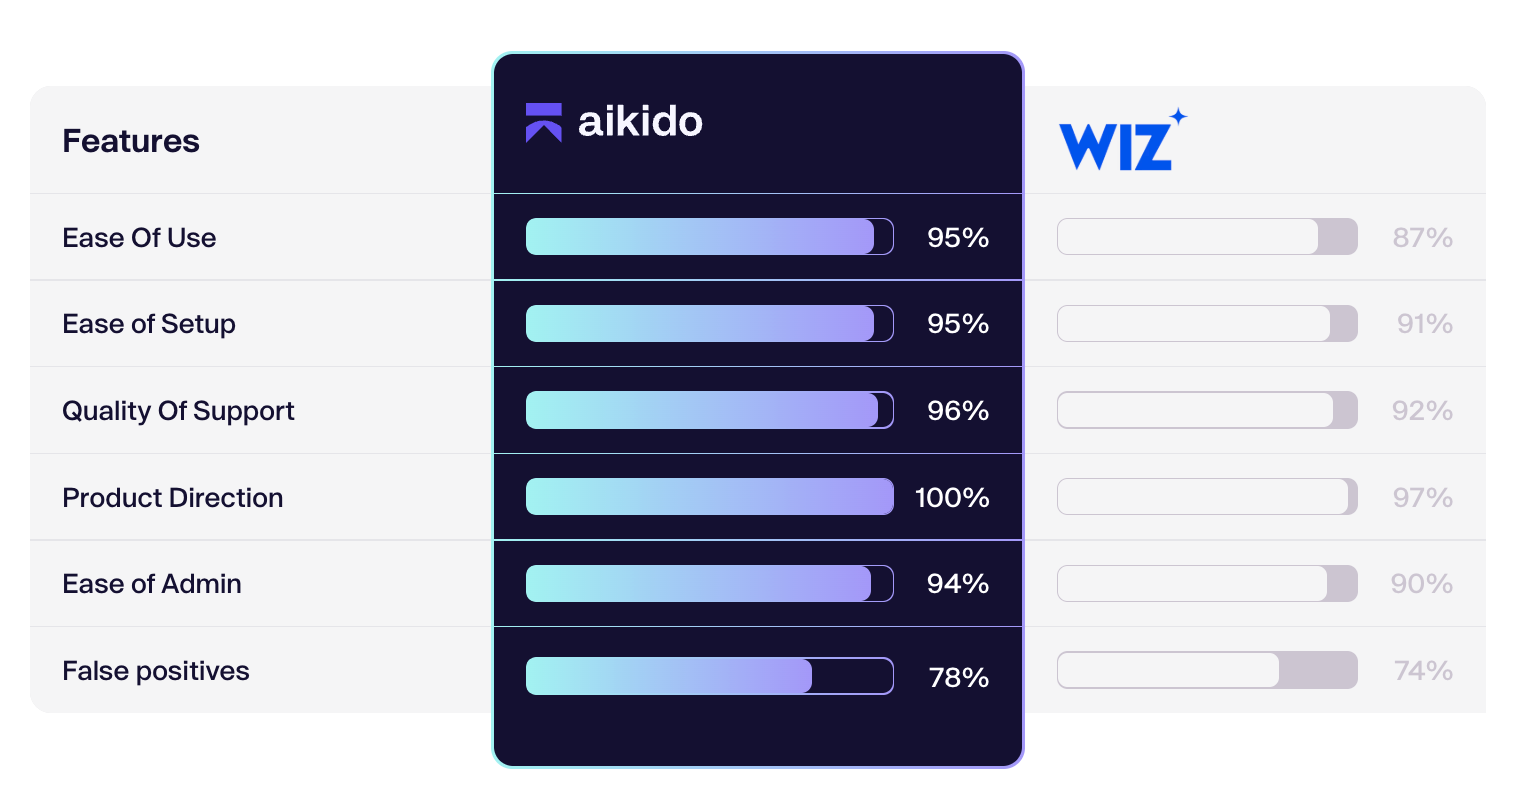
Ein Unternehmen, das beide Tools ausprobiert hat, sagte: „Wir haben Wiz Code gleichzeitig mit Aikido getestet. Die Einrichtung war schwieriger als bei Aikido.“ Aikido zeichnete sich als rundum starke Option aus und war zudem kostengünstig.
Im Gegensatz zu anderen Code-Sicherheitsalternativen bietet Aikido auch KI-Penetrationstests, die die Tiefe manueller Penetrationstests liefern, jedoch ohne wochenlange Bearbeitungszeiten und Kostenüberschreitungen.
Aikido Security vs. Wiz Code: Funktionsvergleich
Top-Funktionen
- KI-AutoTriage und Erreichbarkeitsanalyse reduzieren False Positives
- KI-AutoFix generiert Pull Requests für SAST-, IaC- und Container-Schwachstellen mit minimalen sicheren Upgrades
- SAST, SCA, DAST, Secrets, IaC, Container, CSPM, alles in einer einzigen Plattform
- Laufzeitschutz durch eine In-App-Firewall zur Echtzeit-Bedrohungsblockierung
- Malware-Erkennung für hochgeladene Dateien und Abhängigkeiten
- Compliance-Mapping zu über 10 Frameworks mit GRC-Tool-Integration
- Agentisches KI-Penetrationstests zur Erkennung komplexer Schwachstellen
Snyk
SCA-fokussierte Plattform mit etablierten Containersicherheitsfunktionen
Snyk begann als entwicklerzentrierte Alternative zu Plattformen für Sicherheitsteams wie Checkmarx und Veracode, und dieser frühe Fokus trug zu seiner Popularität bei. Es pflegt eine Datenbank, die Open-Source-Schwachstellen abdeckt. Container- und Kubernetes-Sicherheits-Scanning ist verfügbar, zusammen mit IaC-Analyse für Terraform, CloudFormation und Kubernetes-Manifeste.
Um Entwickelnde zu unterstützen, generiert Snyks DeepCode AI Korrekturvorschläge für einige Code-Schwachstellen. Es verfügt auch über IDE-Integrationen für VS Code, IntelliJ, Eclipse und Visual Studio und scannt direkt in Entwicklungsumgebungen, anstatt eine zentralisierte Infrastruktur wie Wiz Code zu erfordern.
Leider konzentrierte sich Snyk nach seinem anfänglichen Erfolg auf die Jagd nach Deals und wuchs durch Akquisitionen, und… das merkt man. Das IDE-Plugin ist schwerfällig und verlangsamt Entwicklungsumgebungen. Die Plattform fühlt sich an wie ein Bündel separater Tools mit klobigen Integrationen (insbesondere Jira, das nicht richtig synchronisiert) und mehreren UIs, die man lernen muss. Anstatt Entwickelnde Probleme direkt beheben zu lassen, zwingt Snyk dazu, für alles ein Jira-Ticket zu erstellen. Das Produkt überschwemmt Entwickelnde mit False Positives, da es keine intelligente Filterung bietet, und die Erreichbarkeitsanalyse ist nur in höherpreisigen Plänen verfügbar.
Snyk bietet keine Cloud-Sicherheit und enthält, wie Wiz Code, kein DAST, sodass mehrere Tools erforderlich sind, um eine umfassende Sicherheitsabdeckung zu gewährleisten. Die Preisgestaltung wird durch funktionsbasierte Stufen und Add-ons für CI/CD, API-Zugriff und Reporting schnell teuer. Eine vollständige Enterprise-Abdeckung kann jährlich über 50.000 US-Dollar kosten, und für menschlichen Support müssen mindestens 20.000 US-Dollar ausgegeben werden. Punkte, die Sie bei der Betrachtung von Snyk beachten sollten.
Funktionen:
- SCA mit einer Schwachstellendatenbank, die über 1 Million Open-Source-Pakete abdeckt
- DeepCode AI für automatisierte Korrekturvorschläge
- Container- und Kubernetes-Sicherheitsscanning
- IaC-Sicherheit für Terraform, CloudFormation, Kubernetes-Manifeste
- IDE-Integrationen (VS Code, IntelliJ, Eclipse, Visual Studio)
- Lizenz-Compliance und Richtlinienmanagement
Checkmarx
Anwendungssicherheitsplattform mit traditionellen on-premise-Wurzeln
Checkmarx ist seit 2006 im SAST-Geschäft tätig und hat sich einen Namen durch tiefgehende Code-Inspektionen für regulierte Branchen wie Finanzen, Gesundheitswesen und Behörden gemacht, in denen detaillierte Audit-Trails wichtiger waren als die Scan-Geschwindigkeit. Es unterstützt eine Vielzahl von Sprachen, darunter Java, C#, JavaScript, TypeScript, Python, C/C++, PHP, Ruby, Go und COBOL. Die Analyse des exploitbaren Pfads verfolgt nach, wie ein Angreifer ausgehend von Benutzereingaben eine anfällige Funktion erreichen könnte. Für Teams, deren Hauptanforderung Tiefe und Compliance-Nachweise sind, bleibt dieses Erbe eine echte Stärke.
Das Produkt hat sich auch über das Tool hinausentwickelt, das in älteren Testberichten beschrieben wird. Checkmarx One vereint nun SAST, SCA, IaC, API, DAST und Containersicherheit unter einer ASPM-Ebene, die Ergebnisse über verschiedene Scan-Typen hinweg korreliert und dedupliziert. DAST ist inzwischen Teil dieser Plattform und kein völlig separates Produkt mehr, und die Checkmarx One Assist-Familie von KI-Agenten fügt eine Triage hinzu, die Erreichbarkeit und Ausnutzbarkeit nutzt, um Rauschen zu reduzieren, sowie eine Behebung, die für bestimmte Schwachstellentypen prüfbereite Fix-Pull-Requests öffnen kann. IDE-Plugins für VS Code, IntelliJ, Cursor und andere zeigen Ergebnisse an, bevor Code committet wird. Wenn Ihr letzter Blick auf Checkmarx dem on-premise-Engine galt, wurden die meisten dieser Lücken inzwischen geschlossen.
Was sich nicht geändert hat, ist die Art der Kaufentscheidung. Checkmarx migriert Kunden von seinem on-premise-Engine zu Checkmarx One, sodass on-premise-Nutzende eine Migration planen oder einen Moment nutzen müssen, um Alternativen abzuwägen. Die Preise werden pro beitragendem Entwickelndem angegeben, mit zusätzlichen Gebühren für erweiterte Module. Die „einzelne Plattform“ kommt also nach wie vor als ein Stapel separat lizenzierter Funktionen an, und um die Gesamtsumme zu sehen, ist ein Vertriebsgespräch erforderlich statt einer öffentlichen Preisseite. Die KI-Behebung ist wirklich neu und vonのデザイン her geregelt: hilfreich, aber auf qualifizierte Funde beschränkt und nicht auf alles, was markiert wird.
Speziell im Vergleich zu Wiz Code verhält es sich genau entgegengesetzt zu den meisten anderen Einträgen auf dieser Liste. Checkmarx geht in puncto Anwendungssicherheit weitaus tiefer als das kürzlich hinzugefügte, lightweight Code-Scanning von Wiz Code. Was es nicht bietet, ist Cloud-Sicherheit: Es gibt kein Äquivalent zum Security Graph von Wiz, der Funde mit der Live-Cloud-Infrastruktur verknüpft. Die Wahl zwischen beiden hängt meist davon ab, ob Ihr eigentliches Problem in der Anwendungstiefe oder im Cloud-Kontext liegt.
Top-Funktionen
- SAST mit breiter Sprachunterstützung (25+ Sprachen) und Analyse des exploitbaren Pfads
- SCA für Abhängigkeitsschwachstellen und Lizenz-Compliance
- DAST, API, IaC und Containersicherheit vereint in Checkmarx One (Module separat lizenziert)
- Checkmarx One Assist: KI-Triage unter Verwendung von Erreichbarkeit und Ausnutzbarkeit, mit Behebungs-PRs für qualifizierte Funde
- ASPM-Korrelation und -Deduplizierung über Scan-Typen hinweg
- Codebashing-Entwickelndenschulung und IDE-Plugins (VS Code, IntelliJ, Cursor und mehr)
GitHub Advanced Security (GHAS)
Natives Sicherheitsscanning für GitHub-zentrierte Entwicklungsteams
Wenn Ihr Team in GitHub arbeitet, bietet GHAS den Vorteil, dass Sie diese Umgebung nie verlassen müssen, aber es ist eine leichte Alternative zu anderen Code-Sicherheitsplattformen. Für einige Organisationen ist GHAS in ihrem GitHub Enterprise-Vertrag enthalten, was es für sie kostenlos macht. In diesem Fall ist GHAS eine gute Option für Teams, die gerade erst mit Sicherheit beginnen, da es keinen Onboarding-Prozess oder separaten Login für den Einstieg gibt. Was die Funktionen betrifft, deckt es speziell SAST und SCA ab und scannt sowohl First-Party- als auch Third-Party-Code.
GitHub Advanced Security bietet eine gute Basis für Echtzeit-Feedback während der Entwicklung, Code-Scanning, Secrets-Scan und Abhängigkeitsprüfungen. Es verwendet Dependabot für das Abhängigkeitsmanagement – ein Open-Source-Tool, das nativ in GitHub-Repositories integriert ist, Pull-Requests und Patches mit minimaler Konfiguration automatisiert. Im Allgemeinen ist GHAS für Entwickelnde einfacher zu übernehmen als Alternativen.
GHAS funktioniert natürlich nur, wenn Sie GitHub nutzen, wenn Sie also GitLab, Bitbucket oder Azure DevOps verwenden (die Wiz Code und Aikido Security beide unterstützen), haben Sie Pech. Es gibt keine DAST-Funktionalität, kein Cloud Security Posture Management und kein Infrastruktur-Scanning (Sie benötigen jemand anderen, um Ihre Terraform- oder CloudFormation-Templates auf Fehlkonfigurationen zu überprüfen). Wiz bietet Cloud- und Infra-Scanning in seinem CNAPP-Produkt.
Während Dependabot Abhängigkeits-Updates handhabt, ist es im Vergleich zu dedizierten SCA-Tools ziemlich grundlegend. CodeQL, die semantische Analyse-Engine von GitHub, ermöglicht es Ihnen, benutzerdefinierte Sicherheitsabfragen in ihrer Abfragesprache zu schreiben. Es kann jedoch bei großen Repositories nach ein oder zwei Stunden zu einem Timeout kommen, was für Unternehmen mit großen Codebasen zu einem Problem wird.
Und wie Wiz Code bietet GHAS weder KI-Triage noch Erreichbarkeitsanalyse, sodass Sie jede Warnung manuell überprüfen müssen, um herauszufinden, was wirklich relevant ist.
Top-Funktionen
- CodeQL für semantische SAST-Analyse mit benutzerdefinierten Abfragen
- Dependabot für automatisierte Abhängigkeits-Updates
- Secret-Scan mit Push-Schutz
- Native PR-Integration zeigt Ergebnisse direkt bei Code-Änderungen an
- Benutzerdefinierte Regeln für automatisches Triage bei Dependabot-Warnungen
- Sicherheits-Dashboard innerhalb von GitHub
Weiterführende Lektüre:
GitHub Advanced Security Alternativen
Mend.io
Enterprise-taugliches SCA und Lizenz-Compliance-Management
Mend, ehemals WhiteSource, konzentriert sich ausschließlich auf Open-Source-Abhängigkeiten mit einer tieferen Analyse als das SCA von Wiz Code. Mend bietet eine erweiterte Abhängigkeitsgraphen-Analyse und die Verfolgung transitiver Schwachstellen sowie Lizenzrisikomanagement und Richtliniendurchsetzung.
Mends Erreichbarkeitsanalyse identifiziert, welche anfälligen Abhängigkeiten tatsächlich in Ihrem Code aufgerufen werden, und filtert so theoretische Risiken heraus, die in der Praxis nie ausgeführt werden. Es verfügt auch über eine Behebungs-Engine, die minimale sichere Upgrades berechnet, um Breaking Changes zu vermeiden, indem eine 'Least Vulnerable Package'-Strategie verwendet wird, die den gesamten Abhängigkeitsbaum bewertet, anstatt blind auf die neueste Version zu aktualisieren.
Mend ist ein fokussiertes, spezialisiertes Tool, das nur Abhängigkeiten scannt, nicht proprietären Code. Daher müssen Sie mehrere separate Tools für SAST in Betracht ziehen, um die Grundlagen abzudecken. Mit seinem engen Fokus bietet Mend keine Cloud-Sicherheit oder Infrastrukturkorrelation wie der Security Graph von Wiz Code. Und wie bei Wiz gibt es keine DAST-Funktionalität. Das Container-Scanning ist auf die Abhängigkeitsanalyse beschränkt und bietet keine vollständige Image-Sicherheit.
Organisationen benötigen weiterhin andere Tools für Code-Scanning, DAST und Cloud-Sicherheit, was Mend zu einer Punktlösung macht, anstatt viele Ihrer Sicherheitsanforderungen erfüllen zu können. Und das nutzungsbasierte Preismodell kann teuer werden, insbesondere wenn man bedenkt, dass es nur einen engen Bereich Ihrer Sicherheit abdeckt. Einige Teams suchen nach Mend-Alternativen, wenn sie mehr als SCA benötigen.
Top-Funktionen
- SCA mit einer Datenbank von über 200 Millionen Open-Source-Komponenten
- Lizenz-Compliance und Richtliniendurchsetzung
- Erreichbarkeitsanalyse zum Filtern nicht ausnutzbarer Schwachstellen
- Supply Chain Security und Abhängigkeitsgraphen-Mapping
- Automatisierte Pull Requests für Abhängigkeits-Updates
- Integration in Rechts- und Compliance-Workflows
Veracode
Binäranalyse und Compliance-Berichterstattung für regulierte Branchen
Veracode ist ein langjähriger Akteur im Bereich Sicherheitsscanning, der wie Checkmarx 2006 in den Tagen der Wasserfall-Ära startete. Ihr technischer Ansatz war das Binär-Scanning, bei dem kompilierte Anwendungen anstatt Quellcode analysiert wurden. Damals löste dies ein echtes Problem, da das Scannen von C- und C++-Anwendungen die Inspektion sowohl des Quellcodes als auch der kompilierten Binärdateien umfasste, um eine zuverlässige Taint-Analyse durchzuführen. Veracode war für seine Zeit revolutionär, indem es ein Cloud-gehostetes Produkt auf den Markt brachte, was bedeutete, dass Kunden Builds zur Analyse hochladen konnten, ohne weitere On-Premise-Infrastruktur installieren zu müssen (zum Vergleich: AWS wurde im selben Jahr gestartet, und Cloud Computing war noch nicht Teil des allgemeinen Sprachgebrauchs).
Veracode kann aufgrund seines Fokus auf Binärdateien kompilierte Anwendungen ohne Quellcode-Zugriff analysieren (Wiz Code erfordert Quellcode). Es ist auch darauf ausgelegt, auditfreundliche Dokumentation in regulierten Branchen wie dem Finanz-, Gesundheits- und Regierungssektor zu erstellen. Veracode umfasst dynamisches Testen und bietet manuelle Sicherheits-Expertenanalyse über sein automatisiertes Scanning hinaus (was Wiz Code nicht tut).
Leider ist das, was 2006 bahnbrechend war, für CI/CD-Workflows (oder andere moderne Softwarepraktiken) nicht wirklich geeignet. Veracodes Upload-und-Warte-Modell benötigt Stunden bis Tage für Ergebnisse. Veracode scannt Anwendungen isoliert ohne Cloud-Sicherheitskontext oder Infrastrukturkorrelation, und die Benutzeroberfläche ist auf Sicherheitsanalysten mit minimaler IDE-Integration ausgerichtet.
Veracode schottet das Produkt zudem ab, mit monatelanger Einrichtung, bevor man überhaupt die erste Schwachstelle damit finden kann (das Unternehmen verlangt bizarrerweise einen Kompatibilitätsfragebogen, bevor es einen das Produkt testen lässt). Und im Gegensatz zu einigen anderen Wiz-Alternativen auf der Liste bietet Veracode kein KI-AutoTriage oder keine Erreichbarkeitsanalyse, und KI-AutoFix ist nur für wenige Sprachen verfügbar. Und wie bei Wiz ist die Preisgestaltung undurchsichtig und teuer.
Top-Funktionen
- Binär- und Bytecode-SAST-Analyse ohne Quellcode
- DAST für dynamisches Anwendungstesting
- SCA für Abhängigkeitsschwachstellen-Scanning
- Compliance-Berichterstattung für SOC 2, PCI DSS, HIPAA
- Sandbox-Umgebung für sichere Code-Analyse
- Optionen für menschlich unterstützte Penetrationstests
- Richtliniendurchsetzung und Workflow-Automatisierung
Weiterführende Lektüre: Veracode Alternativen
Welche Wiz Code Alternative ist die richtige für Sie?
Aikido Security liefert die stärkste Alternative zu Wiz Code, indem es Abdeckung, Kosteneffizienz und Entwickelnden-Erfahrung kombiniert. Aikido bietet SAST, SCA, DAST, IaC, Container, CSPM, Secrets, Malware und API-Tests in einer Plattform, mit KI-AutoTriage und Erreichbarkeitsanalyse zur Reduzierung von False Positives sowie KI-AutoFix, das zusammenführbare PRs für SAST-, IaC- und Container-Probleme öffnet. Eine weitere erwähnenswerte Option ist GitHub Advanced Security, eine solide Wahl für GitHub-fokussierte Teams, die Codesicherheit wollen, ohne ihren bestehenden Workflow zu verlassen, obwohl es nur GitHub-Repositorys abdeckt.
Organisationen, die Wiz für Cloud-Sicherheit nutzen, behalten Wiz möglicherweise für CSPM, während sie Wiz Code durch Aikido ersetzen, um eine tiefere Codesicherheit und DAST im Entwickelnden-Workflow zu erhalten – zu transparenten Preisen pro Lizenz statt zu infrastrukturabhängigen Kosten. Wiz hat seitdem seine eigenen nativen dynamischen Tests über den Red Agent hinzugefügt, aber es handelt sich um eine neuere Funktion auf Plattformebene. Das Argument für Aikido stützt sich daher auf die Abdeckung in einer entwickelnden-nativen Plattform, die Integration in den Workflow und den Preis und nicht darauf, dass Wiz kein DAST hat. Wenn Ihre Organisation nicht im Wiz-Ecosystem ist, erspart Ihnen Aikido den Kauf der breiteren Plattform gänzlich.
Häufig gestellte Fragen (FAQ)
1. Ist Wiz Code ein eigenständiges Code-Sicherheitstool?
Nein. Wiz Code ist eine Erweiterung der Wiz Cloud-Sicherheits- (CNAPP-) Plattform. Es kann nicht unabhängig von Wiz Cloud erworben oder genutzt werden. Seine Security Graph- und Korrelationsfunktionen funktionieren nur innerhalb des breiteren Wiz-Ökosystems, dessen Preisgestaltung typischerweise auf der Nutzung der Cloud-Infrastruktur und nicht auf Developer Seats basiert. Wenn Sie eine eigenständige AppSec-Plattform suchen, die sich rein auf Developer-Workflows konzentriert, sind Tools wie Aikido Security, Snyk oder GitHub Advanced Security möglicherweise besser geeignet.
2. Beinhaltet Wiz Code DAST oder API-Sicherheitstests?
Nein. Wiz Code bietet keine nativen DAST (Dynamische Anwendungssicherheitstests) oder API-Fuzzing. Organisationen, die Laufzeit-Schwachstellen-Erkennung, authentifizierten Scan oder API-Sicherheitstests benötigen, müssen Drittanbieter-Tools integrieren. Alternativen wie Aikido Security, Checkmarx (Add-on) und Veracode bieten DAST-Funktionen, während die meisten anderen Wiz Code-Konkurrenten sich nur auf statische Analyse (SAST/SCA) konzentrieren.
3. Wie vergleicht sich Wiz Code mit Aikido Security?
Wiz Code ist Cloud-First und ergänzt seine CNAPP-Plattform um leichtgewichtige SAST-, SCA-, Secrets- und IaC-Scans. Es fehlen jedoch DAST, Erreichbarkeitsanalyse, PR-natives AutoFix und Developer-First-Integrationen wie Pre-Commit-Schutz. Aikido Security bietet eine breitere Abdeckung in einer einzigen Plattform, einschließlich SAST, SCA, DAST, API-Sicherheit, IaC, Containern, CSPM, Secrets mit Liveness Checks sowie KI-gestütztem Triage und AutoFix, und integriert sich direkt in IDEs, PR-Workflows und CI/CD-Pipelines. Für Teams, die Developer Experience und Shift-Left-Sicherheit priorisieren, ist Aikido typischerweise die stärkere Option.
4. Warum suchen Teams nach Wiz Code Alternativen?
Teams suchen oft nach Alternativen zu Wiz Code, weil:
- Wiz Code fehlen native DAST und API-Sicherheitstests
- False Positives erfordern manuelles Triage
- AutoFix ist begrenzt und in vielen Setups nicht PR-nativ
- Secrets-Scan erkennt nur Lecks, ohne die Liveness zu validieren
- Die Preisgestaltung hängt von der Größe der Cloud-Infrastruktur ab und übersteigt oft 100.000 US-Dollar jährlich
Organisationen, die Developer-First-Workflows, KI-gestützte Priorisierung, transparente Preisgestaltung und vollständige SDLC-Abdeckung wünschen, evaluieren oft Alternativen wie Aikido Security, Snyk oder GitHub Advanced Security.


