

Chainguard hat sein Produkt darauf ausgelegt, ein Container-Image auf das Wesentliche zu reduzieren, was Ihre Anwendung tatsächlich benötigt, und es von einer minimalen Basis aus neu aufzubauen. Die Idee dahinter ist, dass weniger Pakete auch weniger Schwachstellen bedeuten. Um dies zu skalieren, pflegt Chainguard seine eigene Linux-Distribution, Wolfi, wodurch das Modell jedoch an seine Grenzen stößt.
Um „ Chainguard “ nutzen zu können, müssen Sie auf dessen Images umsteigen und sich an dessen Vertriebsmodell binden. Wenn Ihre Anwendung von etwas abhängt, das „ Chainguard “ entfernt hat, funktioniert sie nicht mehr. Auch „ Chainguard “ deckt die „ container “-Ebene nur in nennenswertem Umfang ab. Das Produkt „Libraries“ deckt insgesamt drei Ökosysteme ab. Es kompiliert Java- und Python-Pakete aus dem Quellcode neu und behebt darin enthaltene CVEs, während JavaScript durch die Neukompilierung lediglich vor Malware geschützt wird. Es gilt dieselbe Verpflichtung zur Nutzung der proprietären Distribution.
Für Teams, die Software betreiben, die sie schon länger ausliefern, ist der Wechsel von Basis-Images ein Migrationsprojekt. Dies kann kostspielig sein, und sich von einer proprietären Distribution zu lösen, ist schwieriger, als es scheint. Das ist wahrscheinlich der Grund, warum Sie auf dieser Seite nach Alternativen suchen.
Dieser Beitrag erläutert, worauf bei einer Chainguard-Alternative zu achten ist und welche Anbieter es sich lohnt zu evaluieren.
TL;DR
Aikido Security ist die stärkste Chainguard-Alternative für Teams, die CVEs in der bereits verwendeten Basis-Image-Version beheben möchten, ohne zu einer proprietären Distribution migrieren zu müssen. Aikido patcht Open-Source-Schwachstellen direkt für Anwendungsabhängigkeiten und Container-Basis-Images, wobei Ihre bestehende Distribution beibehalten und nicht ersetzt wird. Es blockiert auch bösartige Pakete zum Zeitpunkt der Installation, bevor sie den Laptop eines Entwickelnden erreichen, und bereinigt die CVEs, die sauber über automatisierte Pull Requests aktualisiert werden können. Das Ergebnis ist eine kontinuierliche Schutzschleife, die Schwachstellen findet, sie an Ort und Stelle behebt und neue Bedrohungen blockiert, bevor sie in die Pipeline gelangen. Keine andere Plattform schließt dies auf diese Weise End-to-End ab.
Wenn Sie speziell gehärtete Images und nichts anderes wünschen, sind Docker Hardened Images, Minimus, RapidFort und Echo die direkten Alternativen.
Was Chainguard gut macht
Die Images selbst sind stark. Chainguard liefert sie mit SBOMs und Sigstore-Signaturen, die zur Build-Zeit generiert werden, baut sie nächtlich aus Upstream-Quellen neu auf, sodass Patches innerhalb eines Tages in Basis-Images landen, und veröffentlicht ein CVE-Behebungs-SLA von 7 Tagen für kritische und 14 Tagen für alle anderen.
Ein weiterer Bereich, in dem Chainguard stark ist, ist die föderale Compliance. Sie pflegen über 700 FIPS-validierte Image-Varianten mit NIST-validierten kryptografischen Modulen, einem Kernel-unabhängigen Design, das die traditionelle Notwendigkeit eines FIPS-Modus-Hosts eliminiert, und einer standardmäßig angewendeten DISA STIG-Härtung. Für Teams, die FedRAMP, DoD Impact Levels oder ähnliche regulierte Umgebungen anstreben, ist der Chainguard Image-Katalog ein kurzer Weg zu Compliance-fähigen Containern.
Warum Teams nach Chainguard-Alternativen suchen
Erfordert vollständige Migration zum Chainguard-Katalog und zur Distribution
Um Chainguards SLA für die CVE-Behebung zu erhalten, müssen Sie sich an deren kuratierten Katalog, deren Wolfi-basierte Distribution und deren Paketversionen halten. Custom Assembly ermöglicht das Hinzufügen von Paketen, aber alles, was aus dem allgemeinen Wolfi OSS-Repository stammt, fällt außerhalb des SLA, und die FIPS-Zusage erstreckt sich nicht auf benutzerdefinierte Builds. Wenn Sie etwas betreiben, das kein Chainguard-Äquivalent hat, oder benutzerdefinierte interne Pakete pflegen, steigen die Migrationskosten und die Sicherheitsgarantien fragmentieren.
Chainguards Upgrade-Hamsterrad hört nie auf
Chainguards Ansatz, die Anzahl der CVEs niedrig zu halten, besteht darin, Images jede Nacht von Upstream neu zu erstellen und neue Digests auszuliefern. Wenn ein Fix verfügbar ist, aktualisieren Sie. Das tauscht eine operative Belastung (manuelles Patchen von CVEs) gegen eine andere (ständiges Änderungsmanagement bei Ihren Basis-Images). Jeder neue Digest ist ein anderes Image, das neu getestet werden muss, und wenn Ihre Compliance-Haltung Änderungskontrolle erfordert, genehmigen Sie täglich Updates. Chainguard empfiehlt sogar, für Reproduzierbarkeit an einen Digest zu pinnen, aber das Pinnen verhindert, dass die Patches Sie erreichen, was der Grund war, warum Sie überhaupt Chainguard verwendet haben.
Sie sagen Ihnen, Sie sollen mit Tools von jemand anderem scannen
Chainguard erstellt gehärtete, CVE-freie Images, sagt Ihnen aber nicht, was sich tatsächlich auf CVE-Ebene darin befindet oder was sich zwischen Digests geändert hat. Ihre eigene Dokumentation führt Benutzer durch das Scannen von Chainguard-Images mit Trivy, Grype, Snyk oder Docker Scout, da von dort die Schwachstellenbefunde stammen.
Die Behebung von Bibliotheksproblemen ist noch enger gefasst. Über den VEX-Feed von Chainguarderfahren Scanner, welche CVEs bereits behoben wurden, und dieser lässt sich nur mit Grype von Anchoresowie Trivy integrieren – AWS Inspector ist die einzige weitere Option. Die VEX-Unterstützung deckt nur einen Teil dieser Liste ab, sodass ein Team, das einen anderen Scanner verwendet, weiterhin Befunde sieht, die laut Chainguard bereits behoben sind.
Stückwerk, keine Plattform
Chainguard deckt nur einen kleinen Teil des Sicherheitsstacks ab. Man erhält „ gehärtete Basis-Images “, FIPS-Varianten, ein SLA für die von ihnen kuratierten Pakete und SBOMs für die von ihnen ausgelieferten Komponenten. Laut den FAQ von „ Chainguard“ selbst deckt „Libraries“ drei Ökosysteme ab, wobei Go und andere erst für die Zukunft in Betracht gezogen werden. Die CVE-Behebung gilt für Java und Python, während JavaScript zum Schutz vor Malware aus dem Quellcode neu kompiliert wird und keine Schwachstellenbehebungen erhält. Selbst bei Java ist der Katalog mit 135 behobenen Bibliotheken klein, verglichen mit den 1.145, die Aikido über alle seine Ökosysteme hinweg behoben hat. Alles andere – von SAST und DAST bis hin zur secrets -Erkennung, IaC-Scan, container -Laufzeitüberwachung und dem Cloud-Posture-Management – müssen Sie weiterhin anderweitig selbst lösen.
Worauf bei einer Chainguard-Alternative zu achten ist
Backports für gepinnte Versionen
Jeder CVE-Fix von Chainguard erfordert den Wechsel zu einem neuen Image. Das bedeutet neue Tests, eine neue Compliance-Genehmigung und ein neues Deployment für jeden Patch. Die richtige Alternative sollte es Ihnen ermöglichen, Sicherheitsfixes in die bereits verwendete Version einzuspielen, sodass ein Sicherheitsfix keinen vollständigen Release-Zyklus erfordert. Dies ist das Muster, das der Upgrade-Falle entgeht. Sie halten die Version gepinnt, spielen den Sicherheitsfix dort ein und haben am Ende keine bekannten CVEs, kein erzwungenes Upgrade und keines der Malware-Risiken der „neuesten Version“, die mit dem Herunterladen des aktuellsten verfügbaren Pakets einhergehen.
Auch Backports erfolgen auf Anfrage. „ Chainguard “ zielt auf kritische und hochgradig kritische CVEs in älteren Versionen ab, wobei die Priorisierung nach Kundennachfrage erfolgt und es keine feste Support-Matrix gibt; konkrete Bibliotheken erfragen Sie bitte bei Ihrem Account-Team. Die Korrekturen werden aus einem separaten Repository bereitgestellt, mit einem -0.cgr.N Versions-Suffix, sodass Sie die Versionen in Ihrem Build überschreiben und erneut testen können.
Ein Ansatz, der mit Ihren bestehenden Images funktioniert
Die Einführung von Chainguard bedeutet den Umstieg auf den Chainguard-Katalog und die Wolfi-Distribution. Die richtige Alternative sollte mit den Basis-Images funktionieren, die Sie bereits verwenden, wie den offiziellen von Docker Hub, Anbieter-Images wie denen von Elastic oder Bitnami, und Ihren eigenen internen Builds. Aikido scannt all diese und wendet VEX-Attestierungen von Quellen wie Docker Hardened Images automatisch an, sodass die Einführung keine Neugestaltung Ihrer Image-Strategie erfordert.
Abdeckung über das Basis-Image hinaus
gehärtete Basis-Images Reduzieren Sie die Anzahl der CVEs in der Schicht unterhalb Ihrer Anwendung. Alles andere, worauf Angreifer abzielen, befindet sich darüber, angefangen bei den Open-Source-Paketen, von denen Ihr Code direkt abhängt. „ Chainguard “ wurde auf Bibliotheken ausgeweitet, allerdings nur für drei Ökosysteme, und die CVE-Behebung deckt lediglich Java und Python ab. JavaScript erhält Malware-Schutz durch einen Neuaufbau, jedoch keine Maßnahmen gegen bekannte Schwachstellen, und der Java-Katalog umfasst 135 behobene Bibliotheken. Aikido behebt Schwachstellen direkt in sieben Ökosystemen (npm, PyPI, Maven, Go, NuGet, RubyGems und PHP) mit 1.145 behobenen Bibliotheken – und zwar genau für die Paketversionen, auf denen Ihre Anwendung bereits läuft, ohne dass eine Migration auf eine proprietäre Distribution erforderlich ist.
Der restliche Softwareentwicklungslebenszyklus ist darüber angesiedelt: „ SAST “, IaC, „ secrets “-Erkennung und Laufzeitsignale. „ Aikido “ deckt diese Aspekte auf derselben Plattform ab, sodass ein in einer Abhängigkeit festgestellter Befund durch den umgebenden IaC- und Laufzeithinweis ergänzt wird.
Top Chainguard-Alternativen
Aikido Security
Aikido geht bei der Containersicherheit über Chainguard hinaus und kombiniert über 2.000 sichere Basis-Images mit Container-Image-Scan, VEX-fähiger Triage und Erreichbarkeitsanalyse, die eine CVE von einem exponierten Einstiegspunkt bis zum exakten Codepfad verfolgt, den sie betrifft.
Aikido Images bietet sichere, sofort einsatzbereite Container-Basis-Images, die auf derselben Distribution und Hauptversion wie Ihre bestehende Basis bleiben, mit bereits zurückportierten Patches. AutoFix öffnet einen Pull Request, der die FROM Zeile aktualisiert, sodass der Fix im Code-Review landet und nicht als erzwungener Digest-Tausch. Aikido liefert CVE-Fixes gemäß einer definierten SLA mithilfe von Backports und selektiven Upgrades, sodass Patches auf der von Ihnen verwendeten Version landen, anstatt Sie zu einer neuen Hauptversion zu zwingen. Sie behalten die Version fixiert, wenden den Sicherheitsfix darauf an und haben am Ende keine bekannten CVEs und keine erzwungene Migration.
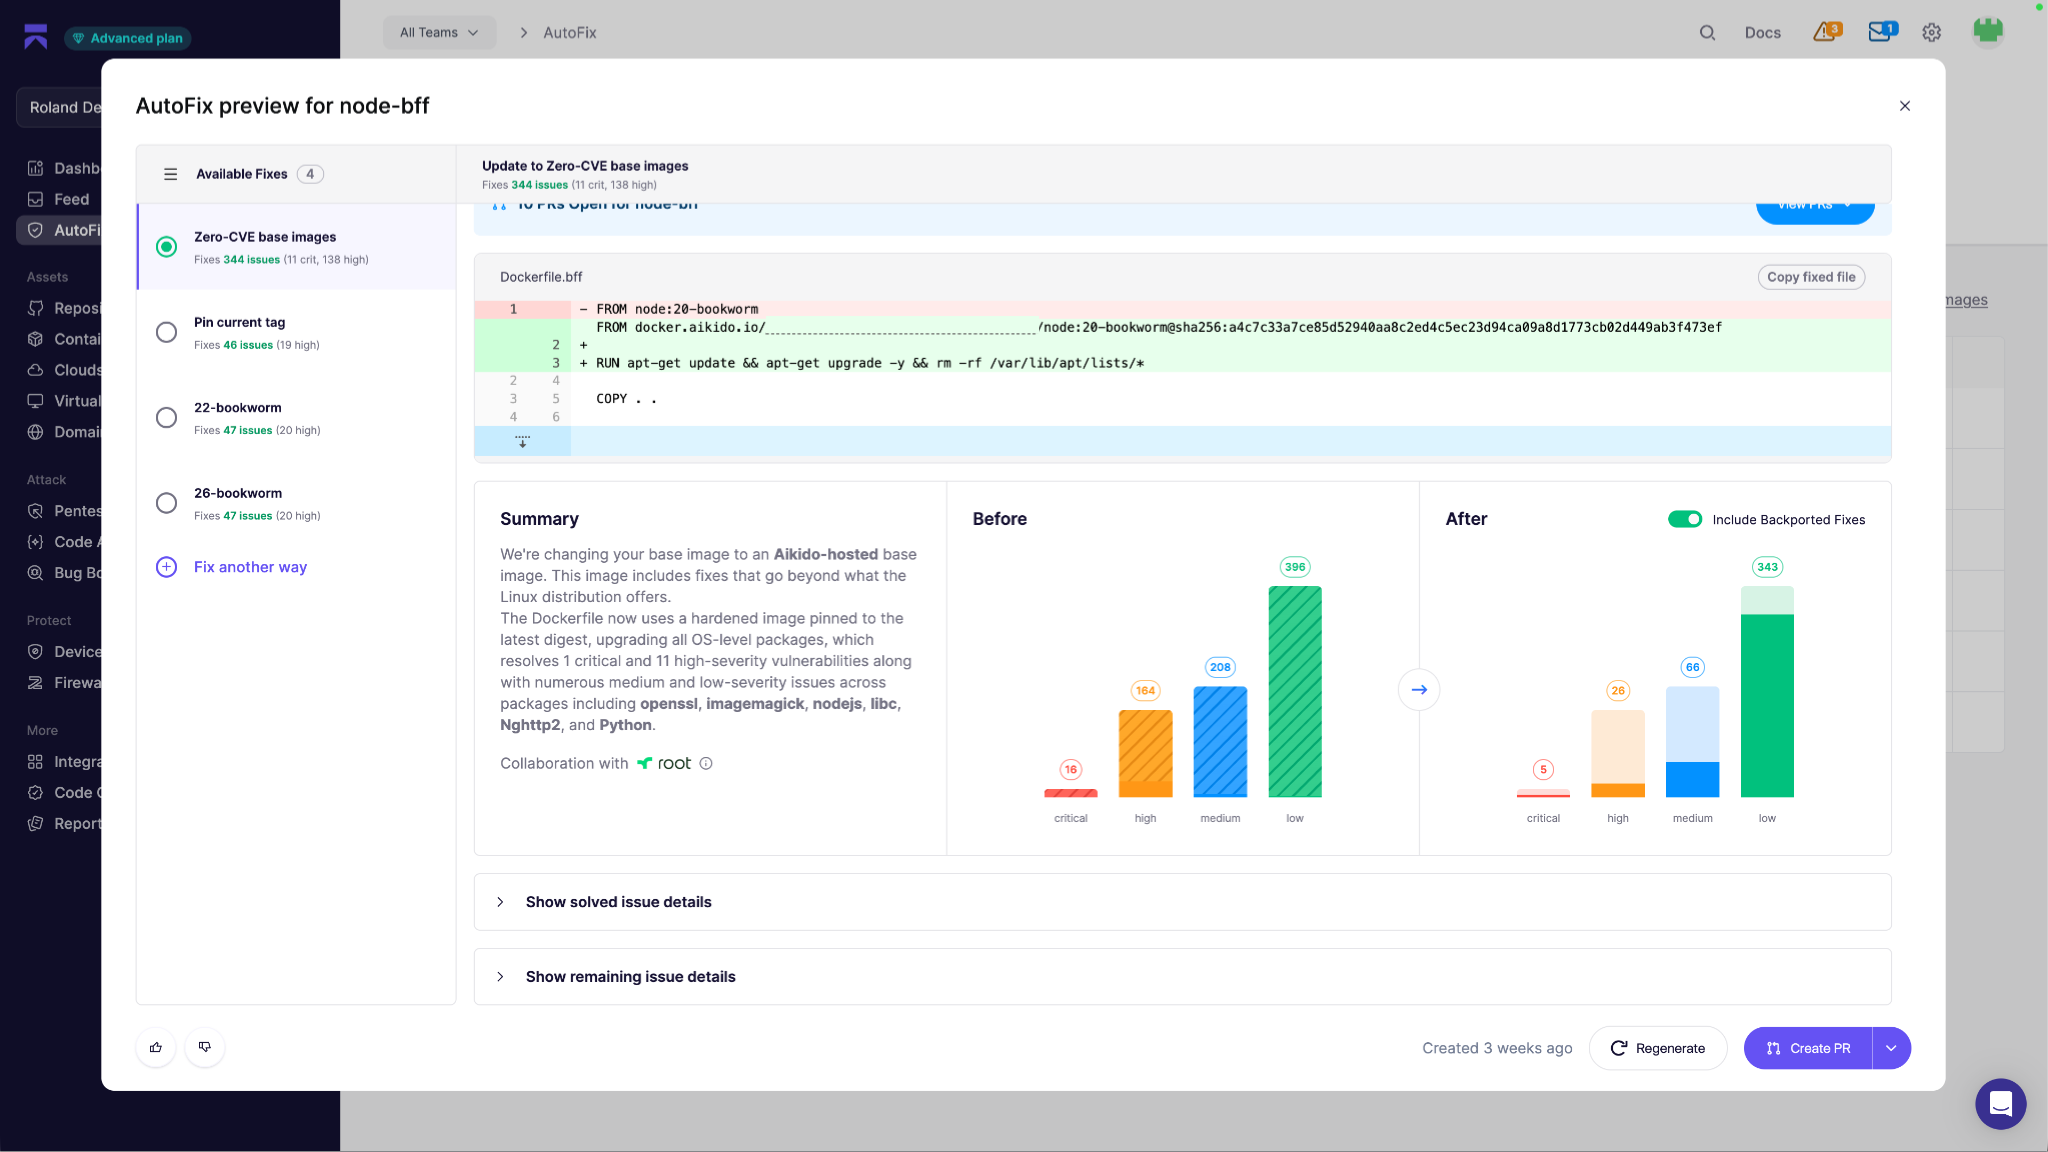
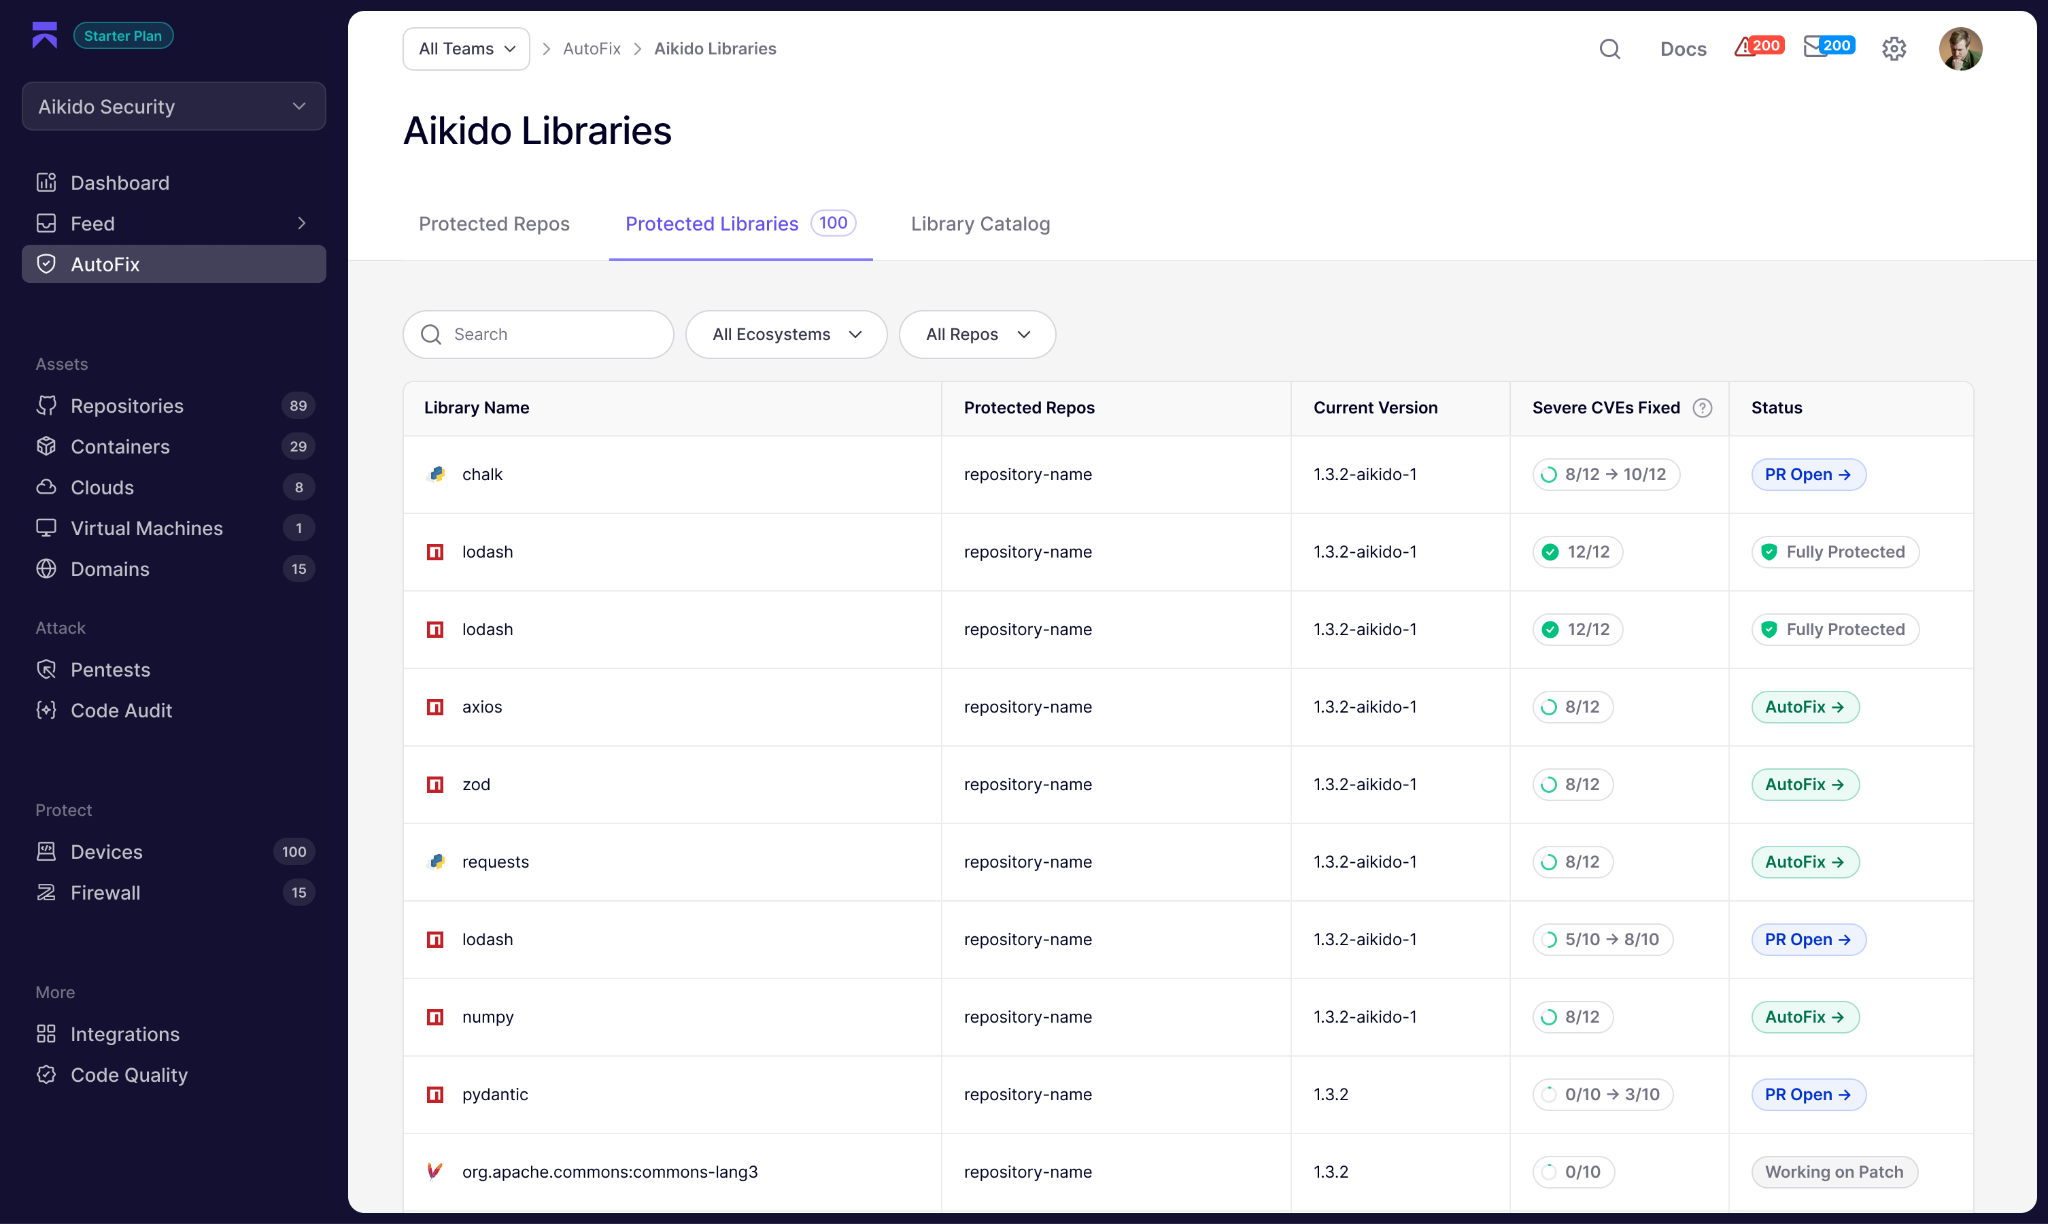
Aikido „Libraries“ übernimmt dieselbe Aufgabe für Anwendungsabhängigkeiten in sieben Ökosystemen (npm, PyPI, Maven, Go, NuGet, RubyGems und PHP). Für eine anfällige Go-, .NET- oder PHP-Abhängigkeit gibt es auf der Seite von „ Chainguard “ noch keine Abhilfe, und bei Java beträgt die Lücke 135 Bibliotheken gegenüber 1.145. Wenn eine CVE eine von Ihnen festgelegte Paketversion betrifft, portiert „ Aikido “ den Fix in diese Version zurück und stellt ihn als Pull-Request bereit, sodass Sie den Patch erhalten, ohne dass es zu den mit einem größeren Upgrade verbundenen Kompatibilitätsproblemen kommt.
Für Images und Abhängigkeiten, die Sie lieber härten als ersetzen möchten, funktioniert Aikido mit allem, was Sie bereits verwenden, einschließlich Docker Hub Officials, Vendor Images wie denen von Elastic oder Bitnami, Docker Hardened Images und internen Builds. Alle durchlaufen denselben Container-Image-Scan-Workflow ohne Migration auf einen Aikido-spezifischen Katalog. Wenn ein Image VEX-Attestierungen liefert, liest Aikido diese und entfernt automatisch bereinigte CVEs aus der aktiven Warteschlange. Für Images, die noch nicht gesichert wurden, kombiniert Aikido die CVE-Erkennung mit der Erreichbarkeitsanalyse, verfolgt den Netzwerkpfad von einem exponierten Einstiegspunkt zum laufenden Container und bestätigt, ob der anfällige Codepfad tatsächlich ausgeführt wird.
Aikido Intel erkennt bösartige Pakete und nicht offengelegte Schwachstellen, bevor sie öffentliche Datenbanken erreichen. Safe Chain nutzt diesen Feed, um bösartige Pakete zum Installationszeitpunkt zu blockieren, bevor sie überhaupt auf dem Laptop eines Entwickelnden landen. Und AutoFix bereinigt die CVEs, die sauber aktualisiert werden können, indem es Pull Requests mit dem bereits entworfenen Fix öffnet. Zusammen mit Images und Libraries ist damit die gesamte Lieferketten-Schleife vom Entwickelnden-Laptop über die Registry bis zum laufenden Container geschlossen.
Und Aikido ist eine vollständige Software-Sicherheitsplattform, die den gesamten SDLC abdeckt, sodass dieselbe Plattform, die Ihre Basis-Images patcht, auch SAST für Ihren Anwendungscode, SCA für Ihre Abhängigkeiten, IaC-Prüfungen, Secrets detection, Cloud Posture Management und Laufzeitschutz ausführt. Ergebnisse aus diesen Bereichen teilen Kontext, sodass eine Schwachstelle in einer Container-Abhängigkeit eine andere Priorität hat, wenn die umgebende IaC den Container dem Internet aussetzt oder die Laufzeit-Telemetrie zeigt, dass der betroffene Codepfad tatsächlich ausgeführt wird.
Für einen genaueren Blick darauf, wie Aikido abschneidet, werfen Sie einen Blick auf unseren direkten Chainguard-Vergleich.
Am besten geeignet für: Engineering-Teams, die CVEs in dem Basis-Image und den Abhängigkeiten behoben haben möchten, die sie bereits ausführen, ohne zu einer proprietären Distribution migrieren zu müssen.
{{cta}}
Rapidfort
RapidFort bietet kuratierte Container-Images mit nahezu null CVEs, die durch FIPS-Validierung sowie STIG- und CIS-Härtung unterstützt werden. Ihr Ansatz besteht darin, Pakete und Komponenten zu entfernen, die eine Anwendung zur Laufzeit tatsächlich nicht verwendet, basierend auf beobachtetem Produktionsverhalten. Das Alleinstellungsmerkmal ist, dass RapidForts Images auf Standard-LTS-Distributionen wie Alpine, Debian, Ubuntu und Red Hat basieren und nicht auf einer proprietären Container-Distribution. Teams, die sich nicht speziell auf Wolfi festlegen möchten, müssen dies also nicht tun. Der Katalog umfasst über 25.000 Images und ist stark auf föderale und Verteidigungs-Workloads ausgerichtet, einschließlich FedRAMP, FISMA und CMMC.
Was RapidFort zusätzlich zu den Images selbst bietet, ist Laufzeit-Profiling. Die Profiler-Komponente beobachtet, welche Pakete und Binärdateien tatsächlich in Produktion ausgeführt werden, generiert eine Runtime Bill of Materials (RBOM) und verwendet diese Daten, um ungenutzte Komponenten aus dem Image zu entfernen.
Die Einschränkung ist, dass RapidFort, wie Chainguard, ein Container-fokussiertes Produkt ist. Es gibt kein SAST für Anwendungscode, keinen Quellcode-Abhängigkeitsscan vor dem Bau von Images, keinen IaC-Scan, keine Secrets detection und kein Cloud Posture Management. Sie müssen immer noch separate Tools für den Rest des Softwareentwicklungs-Lebenszyklus kaufen. Das Laufzeit-Profiling ist auch eine aufwendigere Integration als reine Image-Ansätze, da Sie Workloads unter dem Profiler ausführen müssen, um die Laufzeitdaten zu generieren, von denen die Härtung abhängt.
Am besten geeignet für: Bundesauftragnehmer, Verteidigungsanbieter und regulierte Teams, die sich bereits zu FIPS- und STIG-Compliance verpflichtet haben und ein Chainguard-ähnliches Ergebnis wünschen, ohne eine proprietäre Distribution zu übernehmen.
Echo
Echo ist ein neuerer Anbieter, dessen Alleinstellungsmerkmal eine KI-gesteuerte Image-Fabrik ist, die Container-Images aus Quellcode kompiliert und dabei nur die Komponenten einschließt, die eine Anwendung tatsächlich benötigt. Seine Agenten überwachen Schwachstellen-Feeds und generieren Images neu, wenn neue CVEs upstream landen. Die resultierenden Images streben null CVEs an und werden als Drop-in-Ersatz für Standard-Docker-Basis-Images geliefert.
Die Images sind FIPS-validiert und STIG-konform für Teams, die dies benötigen, und Echo positioniert sich als direkte Alternative zu Chainguard und Docker Hardened Images im Bereich der neu aufgebauten Basis-Images. Wo Echo am wenigsten bewährt ist, ist die operative Erfolgsbilanz der KI-gesteuerten Rebuild- und Patching-Pipeline unter regulierten Workloads im Produktionsmaßstab.
Am besten geeignet für: Teams, die eine Strategie für neu aufgebaute Basis-Images wünschen und sich wohlfühlen, einen Series-A-Anbieter mit einem kleineren Katalog und einer kürzeren operativen Historie zu evaluieren.
Minimus
Minimus wurde im Oktober 2022 von Mitbegründern ins Leben gerufen, die zuvor Twistlock (2019 von Palo Alto Networks übernommen) entwickelt hatten. Das Produkt selbst wurde im April 2025 auf der RSAC öffentlich vorgestellt, sodass seine Erfolgsbilanz noch recht jung ist. Minimus Images werden aus Upstream-Quellen mit nur der minimalen Software erstellt, die zum Ausführen einer Anwendung erforderlich ist. Ihre Pipeline überwacht kontinuierlich Open-Source-Projekte, erstellt Pakete neu, wenn Maintainer neue Releases veröffentlichen, und liefert täglich frische Images nach automatisierten Tests und Signierungen aus. Ihr veröffentlichter Katalog umfasst über 1.200 gehärtete Images, und sie unterstützen FIPS-, CIS-, NIST- und STIG-Compliance-Baselines.
Der bemerkenswerte strategische Schritt ist, dass Minimus im Juni 2026 seinen gesamten Katalog kostenlos und ohne Registrierung zugänglich gemacht hat. Das Unternehmen begründete dies als Reaktion darauf, dass die KI-gesteuerte CVE-Erkennung die Behebung übertrifft. Die Reduzierung der Reibungsverluste ist für Käufer real, und die Evaluierung kostet nichts. Wie Chainguard und die anderen in dieser Kategorie ist Minimus ein Basis-Image-Produkt und deckt den Rest des Security Stacks nicht ab. Drop-in-Replacements durch einzeilige Dockerfile-Änderungen sind der Migrationspfad, was in etwa dem entspricht, was Chainguard bietet.
Ideal für: Teams, die einen kostenlosen, quellcode-basierten Katalog minimaler Images wünschen und sich mit einem Anbieter wohlfühlen, dessen Produktionserfahrung noch in Monaten gemessen wird.
Docker Hardened Images
Dockers eigener Katalog gehärteter Images wurde im Mai 2025 eingeführt und im Dezember 2025 unter Apache 2.0 kostenlos und Open Source. DHI ist die passendste Chainguard-Alternative für Teams, die bereits Docker Hub nutzen. Es bietet Basis-Images mit nahezu keinen CVEs, die auf Standard-Alpine- und Debian-Grundlagen basieren, wird mit signierten SBOMs, SLSA Build Level 3 Provenienz und VEX-Attestierungen geliefert und ist in einem kostenlosen Community-Tier verfügbar, der den gesamten Katalog abdeckt. DHI Select bietet eine 7-Tage-SLA für kritische CVEs sowie FIPS- und STIG-Varianten. DHI Enterprise bietet darüber hinaus unbegrenzte Anpassungsmöglichkeiten, wobei der Extended Lifecycle Support als kostenpflichtiges Add-on für bis zu fünf Jahre nach dem Upstream-End-of-Life verfügbar ist.
Der Vorteil von DHI gegenüber Chainguard ist die geringere Reibung. Der Katalog umfasst über 1.000 Images, die Grundlagen sind Alpine und Debian, und der Workflow findet dort statt, wo die meisten Teams bereits arbeiten. VEX-Attestierungen sind so konzipiert, dass sie mit den von Ihnen bereits verwendeten Scannern funktionieren, mit dokumentierten Integrationen über die wichtigsten Container-Scanner hinweg, einschließlich Aikido. Der Nachteil ist, dass Chainguards Katalog ausgereifter ist, da er seit 2021 existiert, und Chainguards Custom Assembly eine feiner abgestufte Kontrolle auf Paketebene bietet als DHIs Anpassungsmodell. DHI ist auch neuer, daher ist die Erfolgsbilanz unter stark regulierten Workloads kürzer.
Ideal für: Teams, die gehärtete Images lieber in ihren bestehenden Docker-Workflow integrieren möchten, als auf einen neuen Image-Katalog und eine neue Distribution zu migrieren.
Weitere wissenswerte Tools
Einige angrenzende Optionen passen nicht in den Rahmen gehärteter Images, könnten aber für Sie interessant sein. Seal Security patcht Schwachstellen direkt in Anwendungsabhängigkeiten, OS-Paketen und Container-Basis-Images, mit einem Fokus auf Teams, die sich keine erzwungenen Upgrades leisten können. Sie sind hauptsächlich für das Patchen von Anwendungsabhängigkeiten und OS-Paketen bekannt, und ihr Basis-Image-Katalog ist neuer und kleiner als der von Chainguard. Wiz ist eine Plattform für cloud-native Anwendungsabsicherung, die kürzlich WizOS, ihr eigenes Angebot an gehärteten Images, hinzugefügt hat, obwohl der Wert des Kaufs von Wiz eher im breiteren Cloud-Security-Graph als in den Images selbst liegt. HeroDevs verkauft Never-Ending Support für End-of-Life Open-Source-Software und schließt die Lücke, wenn ein Framework, von dem Sie abhängen, nicht mehr unterstützt wird und kein gehärtetes Image die zugrunde liegende Abhängigkeit beheben kann. Depthfirst ist eine AI-native Security-Plattform, die sich auf Triage statt auf gehärtete Images konzentriert und AI-Agenten nutzt, um zu beurteilen, welche Findings in Ihrer Codebasis tatsächlich ausnutzbar sind.


