

Die Behebung von Common Vulnerabilities and Exposures (CVE) ist der Prozess des Schließens oder Risikominimierens von Sicherheitslücken in Software. Früher war das Finden dieser Schwachstellen der schwierigste Teil, doch das hat sich geändert. KI hat das Aufspüren von Schwachstellen kostengünstig gemacht, da mittlerweile jedes Frontier-Modell sie erkennen kann, schneller als Menschen sie validieren können. Die NVD, die Schwachstellendatenbank der US-Regierung, hat still und leise aufgehört, die meisten CVEs mit einem Schweregrad zu versehen, und stuft alle vor März 2026 eingereichten Einträge als „Not Scheduled“ ein. Die Schweregrad-Daten, auf die sich Teams bei der Triage verlassen, fehlen daher häufig. Der eigentliche Flaschenhals ist mittlerweile die Behebung.
Open-Source-Remediation bedeutet jedoch meist eine von drei unvollkommenen Optionen:
- Ein Upgrade durchführen und riskieren, dass die App nicht mehr funktioniert
- Zu einem gehärteten Ersatz-Stack migrieren
- Oder auf einer anfälligen Version verbleiben und auf einen Patch warten, der vielleicht nie kommt
Keine dieser Optionen ist eine saubere Lösung. Aus diesem Grund erfordert die Entscheidung über die Art der Behebung das genaue Wissen darüber, welche Paketversionen in der Produktion laufen und warum. Dieser Beitrag befasst sich damit, wie KI die CVE-Erkennung beschleunigt hat, mit der Upgrade-Falle, wie CVE-Remediation im Jahr 2026 tatsächlich aussieht und wie sich das Problem der CVE-Behebung lösen lässt.
TL;DR
KI deckt CVEs schneller auf, als Teams sie validieren können, und die NVD hat die Bewertung der meisten Funde eingestellt. Die Behebung ist zum Flaschenhals geworden. Ein Upgrade der Abhängigkeit wird zwar meist empfohlen, doch ein neues Release kann den Build beschädigen, und die Migration auf einen Ersatz-Stack tauscht lediglich ein Problem gegen ein anderes ein. Es gibt jedoch noch eine weitere Option: das Backporting des Fixes auf die Version, die Sie bereits ausführen, ganz ohne Upgrade oder Migration.
Wie KI die Entdeckung und Offenlegung von CVEs beschleunigt hat
Die Kosten für das Finden einer Schwachstelle sind drastisch gesunken. Es wird prognostiziert, dass die jährlichen CVE-Offenlegungen im Jahr 2026 die Marke von 60.000 überschreiten werden, und KI treibt diese Entwicklung in beide Richtungen voran. Sie schreibt mehr Code und analysiert diesen Code schneller auf Schwachstellen als jedes menschliche Team.
Mittlerweile kann jedes Frontier-Modell Schwachstellen aufspüren, schneller als Prüfer sie validieren können. Claude Mythos Preview hat Tausende von hochstufigen Fehlern aufgedeckt, darunter einen 27 Jahre alten Fehler in OpenBSD, der Jahrzehnte der Überprüfung und Millionen automatisierter Tests überstanden hatte. Und es bleibt nicht beim Finden einzelner Fehler. Modelle sind in der Lage, CVEs mit niedrigerem Schweregrad zu einem Angriffspfad zu verknüpfen, der in der Kombination kritisch ist, selbst wenn kein einzelner Link für sich genommen dringend erscheint.
Die Pipeline für Offenlegungen hält diesem Tempo nicht stand. Schwachstellen werden inzwischen schneller eingereicht, als sie irgendjemand anichern kann, und der Rückstau spricht Bände. Die meisten neuen CVEs landen in der NVD als bloße Einträge – ohne die Schweregrade und Referenzdaten, die Vulnerability-Tools für die Priorisierung und Behebung benötigen.
Die Upgrade-Falle
Webanwendungen basieren größtenteils auf Open Source, und die gängige Praxis war schon immer, Abhängigkeiten aktuell zu halten. Wenn ein Tool eine CVE meldet, besteht die angebotene Lösung fast immer darin, auf die gepatchte Version zu aktualisieren und das Ticket zu schließen.
Und Maintainer veröffentlichen den Fix fast ausschließlich im jeweils neuesten Release. Ältere Releases werden selten nachträglich gepatcht. Wenn Sie also eine ältere Version verwenden – egal ob bewusst fixiert oder durch ein übergeordnetes Paket erzwungen –, erreicht Sie der Fix upstream nicht. Das „Upgrade“ wird zur einzigen Hebelwirkung, die Ihnen bleibt, und schlägt in drei gängigen Fällen fehl.
- Es gibt keine feste Version, zu der man wechseln könnte, und es wird auch nie eine geben, da das Paket als veraltet gilt oder aufgegeben wurde.
- Der Patch wurde schlicht noch nicht ausgeliefert, und jede veröffentlichte Version ist nach wie vor anfällig.
- Der Fix wird zwar ausgeliefert, bringt jedoch Breaking Changes mit sich, die Ihre Anwendung gleich mitreißen.
Selbst wenn ein Upgrade existiert, ist es meist mit Aufwand verbunden. Minor-Versionssprünge können das Verhalten eines Pakets verändern und erfordern erneute Tests. Major-Versionen bedeuten echte Migrationsarbeit. Zudem steckt das anfällige Paket oft tief in Ihrem Abhängigkeitsbaum und wird dort durch die Versionsbeschränkung eines Elternpakets gehalten, nicht durch Ihre eigene Entscheidung. Sie können es also nicht aktualisieren, ohne alles, was darüber liegt, ebenfalls anzupassen.
Das Paket CVE-2026-48937 von Node ist ein Beispiel für den dritten Fall. Der Fix wurde zusammen mit einer SEMVER-MAJOR Update der nghttp2 Abhängigkeit ausgeliefert, die die HTTP/2-Prioritätssignalisierung komplett entfernte. Das anfällige Verhalten und das entfernte Feature stammten aus demselben zugrundeliegenden Code, sodass es unmöglich war, den Sicherheitsfix zu übernehmen, ohne die damit einhergehende inkompatible Änderung in Kauf zu nehmen. Wer auf dieses Verhalten angewiesen war, musste nach setPriority und .priority() suchen und diese entfernen, bevor das Upgrade überhaupt durchgeführt werden konnte.
Teams wurden darauf trainiert, im Moment des Erscheinens sofort zu aktualisieren, und Angreifer haben das bemerkt. Wenn alle reflexartig die neueste Version herunterladen, dann ist diese neueste Version genau der Ort, an dem Malware platziert wird. Die Kompromittierung von chalk und debug schleuste Schadversionen über den offiziellen npm-Kanal ein, und jede Pipeline, die auf automatische Updates eingestellt war, zog sie direkt in die Produktion. Aktuell zu bleiben, birgt mittlerweile eigene Risiken, weshalb Teams dazu übergegangen sind, vor der Übernahme neuer Paketversionen eine Abkühlphase einzuplanen.
Bleibt ein fauler Kompromiss: Sie aktualisieren und riskieren fehlerhafte Builds oder ein kompromittiertes Paket. Oder Sie frieren den Stand ein und sitzen auf einer bekannten Schwachstelle, während sich die Sicherheitsschulden anhäufen.
Lesen Sie eine vollständige Analyse der Upgrade-Falle mit Beispielen für alle drei Arten von Upgrade-Fehlschlägen.
Was CVE-Behebung im Jahr 2026 bedeutet
Bevor eine CVE auftaucht, ist es wichtig, dass Sie wissen, was Sie ausführen und warum. Die meisten Teams können Ihnen ihre offene CVE-Anzahl nennen, aber wenn Sie fragen, warum ein bestimmtes Paket oder Image auf dieser speziellen Version läuft, werden Sie kaum eine gute Antwort erhalten. Viele halten an der gängigen Meinung fest, dass eine ältere Version risikoreicher ist als eine neuere, weshalb sie standardmäßig automatisch aktualisieren. Der entgegengesetzte Instinkt – eine Version zu fixieren, die man getestet hat und der man vertraut, und diese bewusst beizubehalten – ist ebenfalls eine legitime Wahl, solange es sich um eine bewusste Entscheidung und nicht um einen Zufall handelt.
Erfolgreiche Behebung setzt voraus, dass Sie Ihren Abhängigkeitsbaum bereits kennen, und das gelingt nur durch kontinuierliche Überwachung. Betrachten Sie die SBOM als eine Live-Baseline, die Sie bei neuen Veröffentlichungen mit aktuellen Meldungen abgleichen.
Damit können Sie über den richtigen Fix entscheiden – basierend darauf, ob der anfällige Pfad erreichbar und in Ihrer Umgebung auch tatsächlich ausnutzbar ist. Die Behebung einer CVE durch ein Upgrade bedeutet, alles andere in diesem Release zu akzeptieren, einschließlich transitiver Abhängigkeiten und veränderter Standardeinstellungen. Stellen Sie daher sicher, dass Sie wissen, wie sich dieser neue Code auf Ihr System auswirkt.
Wenn ein sauberes Upgrade existiert und Sie nach Abwägung von Breaking Changes und transitiven Konflikten zu dem Schluss gekommen sind, dass der Schadensradius akzeptabel ist, führen Sie es durch. Ist das nicht der Fall, wählen Sie zwischen drei Ansätzen. Sie können:
- Bereits bei der Installation filtern, um schädliche Pakete abzufangen, bevor sie Ihren Build erreichen – auch wenn das für bereits in der Produktion befindliche Komponenten nichts ändert.
- Zu einem gehärteten Ersatz-Stack wechseln, wodurch die Behebung zu einer Migration auf ein Ökosystem wird, das Sie nicht kontrollieren.
- Den Fix in die bereits verwendete Version zurückportieren – die einzige Option, die die CVE schließt, ohne ein neues Release oder eine Migration einzuspielen.
Wie Aikido Libraries die Upgrade-Falle löst
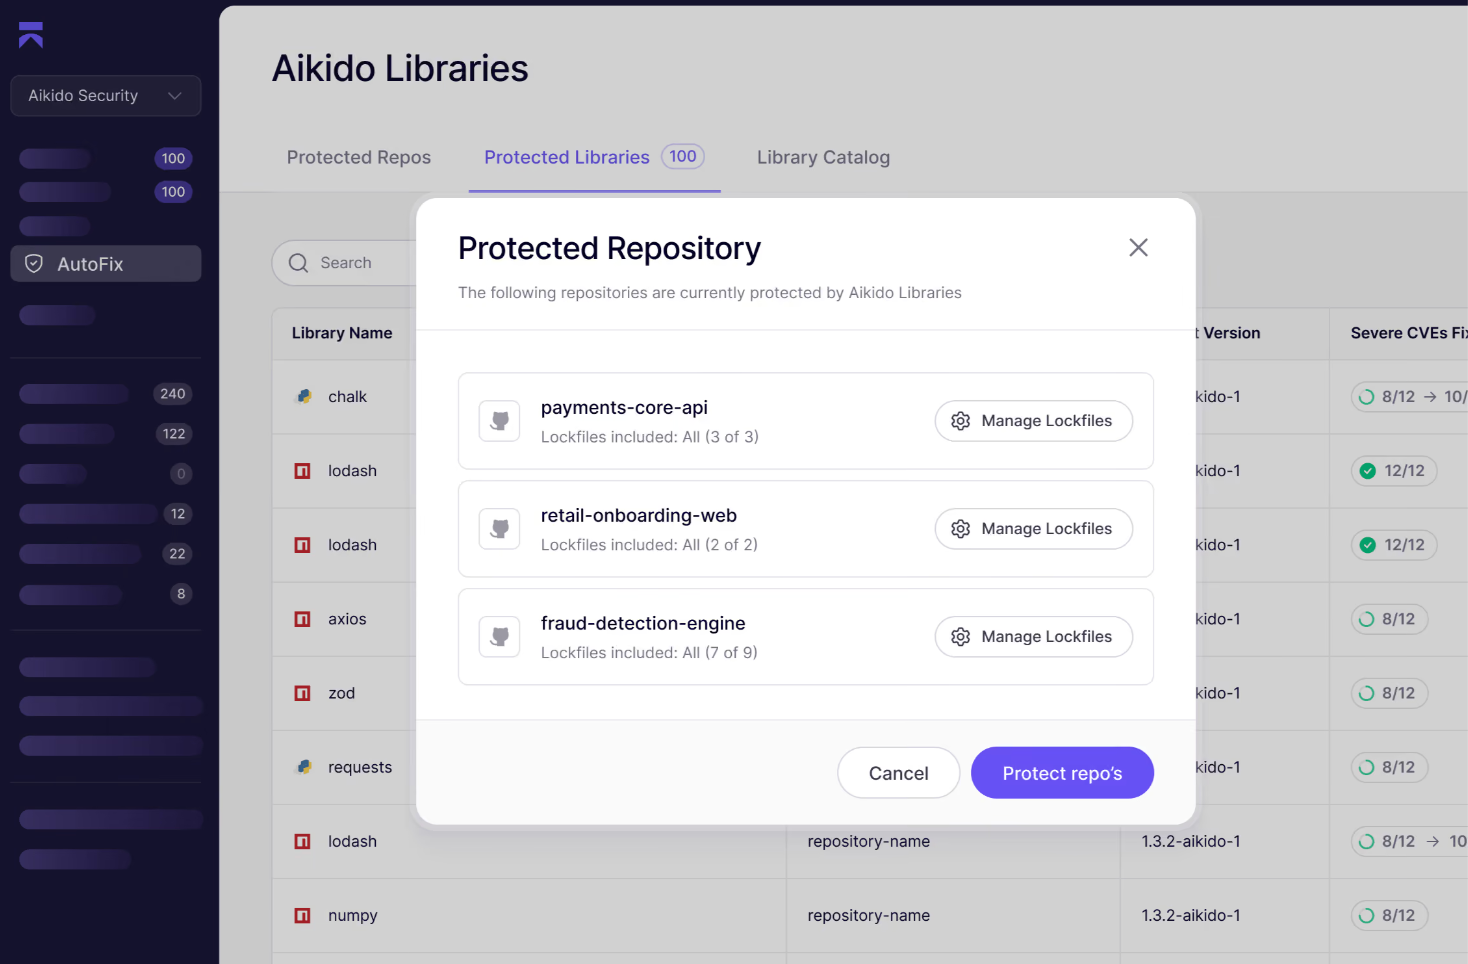
Aikido Libraries ermöglicht es Ihnen, der Upgrade-Falle zu entkommen, indem CVE-Fixes auf exakt die in Ihrer Lockfile festgelegte Paketversion zurückportiert (backport) werden. Wenn ein CVE upstream behoben wird, erstellt Libraries eine abgesicherte Variante genau der Version, die Sie bereits ausführen, und stellt sie als täglichen AutoFix-PR bereit. Sie erhalten den Patch ohne Breaking Changes oder Migration.
{{cta}}
Im Hintergrund wird ein fabriksähnliches System von Root genutzt, bei dem Agents präzise CVE-Patches für die von Teams tatsächlich verwendeten Paketversionen generieren und diese dann gegen die genutzte Version testen und validieren. Dies funktioniert für npm, PyPI, Maven und weitere, sodass derselbe Ansatz unabhängig von den von Ihrem Stack verwendeten Ökosystemen gilt.
Aikido Security backportet zudem Fixes für aktiv ausgenutzte Open-Source-CVEs – solche, die auf der Liste der bekannten ausgenutzten Schwachstellen (Known Exploited Vulnerabilities) der CISA stehen – und stellt diese der Community kostenlos zur Verfügung.
Libraries läuft innerhalb der Plattform von Aikido Security zusammen mit SCA, das Ihre Abhängigkeiten auf CVEs, Malware, Lizenzen und End-of-Life-Probleme scannt und anschließend priorisiert, was tatsächlich erreichbar ist. SCA wird durch Aikido Intel angetrieben, einen Echtzeit-Feed, der sowohl Malware als auch Schwachstellen in Open-Source-Ökosystemen überwacht.
FAQ
<script type="application/ld+json">
{
"@context": "https://schema.org",
"@graph": [
{
"@type": "Organization",
"@id": "https://www.aikido.dev/#organization",
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"logo": {
"@type": "ImageObject",
"@id": "https://www.aikido.dev/#logo",
"url": "https://www.aikido.dev/logo.png",
"contentUrl": "https://www.aikido.dev/logo.png",
"caption": "Aikido Security"
},
"sameAs": [
"https://www.linkedin.com/company/aikido-security",
"https://x.com/AikidoSecurity"
]
},
{
"@type": "WebSite",
"@id": "https://www.aikido.dev/#website",
"url": "https://www.aikido.dev",
"name": "Aikido Security",
"publisher": { "@id": "https://www.aikido.dev/#organization" },
"inLanguage": "en-US"
},
{
"@type": "Person",
"@id": "https://www.aikido.dev/authors/nicholas-thomson#person",
"name": "Nicholas Thomson",
"url": "https://www.aikido.dev/authors/nicholas-thomson",
"jobTitle": "Senior SEO & Growth Lead",
"worksFor": { "@id": "https://www.aikido.dev/#organization" },
"sameAs": [
"https://www.linkedin.com/in/nicholas-gray-thomson/"
]
},
{
"@type": "ImageObject",
"@id": "https://www.aikido.dev/blog/cve-remediation#primaryimage",
"url": "https://www.aikido.dev/blog/cve-remediation/og-image.png",
"contentUrl": "https://www.aikido.dev/blog/cve-remediation/og-image.png",
"caption": "What is CVE remediation in 2026?"
},
{
"@type": "BreadcrumbList",
"@id": "https://www.aikido.dev/blog/cve-remediation#breadcrumb",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Home",
"item": "https://www.aikido.dev"
},
{
"@type": "ListItem",
"position": 2,
"name": "Blog",
"item": "https://www.aikido.dev/blog"
},
{
"@type": "ListItem",
"position": 3,
"name": "What is CVE remediation in 2026?",
"item": "https://www.aikido.dev/blog/cve-remediation"
}
]
},
{
"@type": "WebPage",
"@id": "https://www.aikido.dev/blog/cve-remediation#webpage",
"url": "https://www.aikido.dev/blog/cve-remediation",
"name": "What is CVE remediation in 2026?",
"description": "Finding CVEs got cheap; fixing them didn't. How open source CVE remediation actually works in 2026, and how backporting closes the gap without an upgrade.",
"isPartOf": { "@id": "https://www.aikido.dev/#website" },
"primaryImageOfPage": { "@id": "https://www.aikido.dev/blog/cve-remediation#primaryimage" },
"breadcrumb": { "@id": "https://www.aikido.dev/blog/cve-remediation#breadcrumb" },
"inLanguage": "en-US",
"datePublished": "2026-08-21T09:00:00+00:00",
"dateModified": "2026-08-21T09:00:00+00:00",
"speakable": {
"@type": "SpeakableSpecification",
"cssSelector": ["h1", ".tldr"]
}
},
{
"@type": ["TechArticle", "BlogPosting"],
"@id": "https://www.aikido.dev/blog/cve-remediation#article",
"isPartOf": { "@id": "https://www.aikido.dev/blog/cve-remediation#webpage" },
"mainEntityOfPage": { "@id": "https://www.aikido.dev/blog/cve-remediation#webpage" },
"headline": "What is CVE remediation in 2026?",
"description": "CVE remediation is the process of fixing or reducing the risk of security flaws in software. Why upgrading often fails, what remediation actually involves in 2026, and how backporting fixes the version you already run.",
"abstract": "AI surfaces CVEs faster than teams can validate them and the NVD has stopped scoring most of what is found, making remediation the bottleneck. Backporting applies the fix to the version you already run, without an upgrade or migration.",
"articleSection": "Open Source Security",
"url": "https://www.aikido.dev/blog/cve-remediation",
"author": { "@id": "https://www.aikido.dev/authors/nicholas-thomson#person" },
"publisher": { "@id": "https://www.aikido.dev/#organization" },
"image": { "@id": "https://www.aikido.dev/blog/cve-remediation#primaryimage" },
"datePublished": "2026-08-21T09:00:00+00:00",
"dateModified": "2026-08-21T09:00:00+00:00",
"inLanguage": "en-US",
"wordCount": 1400,
"timeRequired": "PT6M",
"proficiencyLevel": "Intermediate",
"dependencies": "Familiarity with open source dependencies, package managers, and CVEs",
"keywords": [
"CVE remediation",
"backporting",
"open source security",
"vulnerability management",
"software composition analysis",
"supply chain security",
"dependency management",
"transitive dependencies",
"upgrade trap",
"NVD"
],
"about": [
{
"@type": "DefinedTerm",
"name": "CVE remediation",
"description": "The process of fixing or reducing the risk of known security flaws in the software you run, by confirming exposure and applying a fix such as an upgrade, a mitigation, or a backported patch."
},
{
"@type": "DefinedTerm",
"name": "Backporting",
"description": "Taking the specific fix for a vulnerability and applying it to the older version already in use, instead of upgrading to the release that contains the upstream fix."
},
{
"@type": "Thing",
"name": "Vulnerability management"
}
],
"mentions": [
{
"@type": "SoftwareApplication",
"name": "Aikido Libraries",
"url": "https://www.aikido.dev/code/aikido-libraries",
"applicationCategory": "SecurityApplication"
},
{
"@type": "Thing",
"name": "CVE-2026-48937"
},
{
"@type": "Thing",
"name": "OpenBSD"
},
{
"@type": "Thing",
"name": "Node.js"
},
{
"@type": "Thing",
"name": "npm"
},
{
"@type": "Thing",
"name": "PyPI"
},
{
"@type": "Thing",
"name": "Maven"
},
{
"@type": "Thing",
"name": "National Vulnerability Database"
},
{
"@type": "Thing",
"name": "CISA Known Exploited Vulnerabilities Catalog"
},
{
"@type": "Thing",
"name": "Software Bill of Materials"
},
{
"@type": "Thing",
"name": "Claude Mythos Preview"
}
]
},
{
"@type": "FAQPage",
"@id": "https://www.aikido.dev/blog/cve-remediation#faq",
"isPartOf": { "@id": "https://www.aikido.dev/blog/cve-remediation#webpage" },
"mainEntity": [
{
"@type": "Question",
"name": "What is CVE remediation?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Fixing or reducing the risk of a known security flaw in software you run. In practice that means deciding whether the vulnerability is reachable and exploitable in your environment, and applying a fix."
}
},
{
"@type": "Question",
"name": "Is patching the same as upgrading?",
"acceptedAnswer": {
"@type": "Answer",
"text": "No, and conflating them is the core of the upgrade trap. Upgrading moves you to a newer release and everything else that shipped in it. Patching means applying only the fix for the specific vulnerability. Backporting lets you patch without upgrading."
}
},
{
"@type": "Question",
"name": "How do I fix a CVE in a transitive dependency?",
"acceptedAnswer": {
"@type": "Answer",
"text": "The vulnerable package is often pulled in by another package you don't directly control, so you can't bump it without bumping its parent. Options are pressuring the parent to update, overriding the resolved version if your package manager allows it and it's compatible, or backporting the fix to the version already resolved in your tree."
}
},
{
"@type": "Question",
"name": "Is it safe to auto-update dependencies?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Not on its own. Auto-update keeps you current but pulls new releases straight into production, which is exactly how the chalk and debug malware reached teams within minutes. Many teams now add a cooldown before adopting new versions and screen packages at install."
}
},
{
"@type": "Question",
"name": "What is backporting?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Taking the specific fix for a vulnerability and applying it to the older version you're already running, instead of jumping to the release that contains the fix upstream. It closes the CVE without breaking changes or a migration. Linux distributions have done this for OS packages for years."
}
},
{
"@type": "Question",
"name": "What happens to CVEs the NVD no longer enriches?",
"acceptedAnswer": {
"@type": "Answer",
"text": "They still get a CVE ID, but without the severity scores and reference data that many tools depend on to prioritize them. Tools that rely solely on NVD enrichment may not surface them at all, so teams increasingly pull from multiple vulnerability sources rather than treating the NVD as complete."
}
}
]
}
]
}
</script>


