

Bundesbehörden benötigen FedRAMP-konforme Sicherheitstools, da Cloud-Dienste, die Bundesdaten verarbeiten, in der Regel über eine FedRAMP-Zulassung verfügen müssen, die ihre Konformität mit den Sicherheitskontrollen gemäß NIST SP 800-53 bestätigt. Die Behörden finden zugelassene Dienste auf dem FedRAMP Marketplace und erwerben sie über Vertragsmodelle wie SEWP. Da die Zulassung jedoch Zeit in Anspruch nimmt und die Regierungsversionen oft hinter den kommerziellen Versionen zurückbleiben, nutzen die Behörden häufig Sicherheitstools, die eine Generation hinterherhinken – was durch den Einsatz von KI immer weniger tragbar wird.
Der „Verizon Data Breach Investigations Report“ (DBIR) 2026 ergab, dass KI die Zeit, die Angreifer benötigen, um eine Schwachstelle auszunutzen, von Monaten auf Stunden verkürzt, und VulnCheck stellte fest, dass fast 29 % der bekannten, im Jahr 2025 ausgenutzten Schwachstellen bereits am Tag der Veröffentlichung ihrer CVE-Nummer oder noch früher ausgenutzt wurden. Bei Angriffen auf Bundesbehörden handelt es sich bei diesen Angreifern oft um staatlich gestützte Akteure, deren Exploits ohne vorliegende CVE-Nummer und ohne bereitstehenden Patch erfolgen. Behörden benötigen FedRAMP-konforme Sicherheitstools, die mit dieser Entwicklung Schritt halten können.
FedRAMP-konforme Sicherheitstools basierten bisher auf regelbasierten, signaturgesteuerten Verfahren, bei denen die Behebung von Schwachstellen in separaten manuellen Schritten erfolgte, die jeweils eine eigene Warteschlange für die manuelle Überprüfung durchlaufen mussten, was Tage in Anspruch nahm. Viele Anbieter bieten mittlerweile KI-gestützte Schwachstellenerkennung ( triage ) und -behebung kommerziell an, doch nur wenige integrieren diese Funktionen in ihren FedRAMP-konformen Bereich.
In diesem Beitrag werden sieben von FedRAMP zugelassene Tools dahingehend verglichen, wie gut sie mit der Geschwindigkeit KI-gestützter Angriffe Schritt halten können. Wir vergleichen:
- Aikido Für Behörden: „Code-to-Cloud-Sicherheit “-Plattform mit KI-gestützter Fehlerbehebung innerhalb der Systemgrenzen
- Checkmarx Ein Beispiel aus dem öffentlichen Sektor: Etablierte Plattform für umfangreiche, sicherheitsorientierte „ AppSec “-Programme
- Qualys: Schwachstellenmanagement -Experte für Infrastruktur und Cloud
- Rapid7 InsightGovCloud: Schwachstellenmanagement und SOAR unter einer einzigen Autorisierung
- Snyk Für Behörden: Vertrauter Entwickler-Workflow für Teams, die bereits damit arbeiten Snyk
- Tenable: Management des Infrastruktur-Risikos mit IL5 für Verteidigungs-Workloads
- Wiz Für Behörden: Agentenlose Cloud-Sicherheitslage
{{cta}}
Welche FedRAMP-konformen Sicherheitstools sollten Sie in die engere Wahl ziehen?
Die Entscheidung, welches Tool geeignet ist, hängt von einer Reihe von Faktoren ab, darunter auch davon, ob Daten Ihr Netzwerk verlassen dürfen und wie viel von Ihrem Stack Sie innerhalb einer Autorisierungsgrenze haben möchten. In den folgenden Szenarien wird das Feld anhand dieser Fragen gegliedert.
Wenn Sie eine KI-gestützte Fehlerbehebung innerhalb der Grenzen wünschen
- Aikido Für den öffentlichen Sektor: AutoTriage und AutoFix laufen innerhalb der genehmigten Grenzen, führen eine Triage neuer CVEs durch und stellen einen getesteten, zurückportierten Fix bereit – genau wie im kommerziellen Bereich.
- Qualys: Automatisiert die Behebung von Sicherheitslücken in der Infrastruktur und bei Hosts auf FedRAMP-High-Niveau, korrigiert jedoch nicht Ihren Quellcode und eignet sich daher für Behörden, deren Schwerpunkt auf Servern und Endgeräten liegt.
Wenn Sie „Code-to-Cloud“ in einem einzigen Rahmen wünschen
- Aikido Für Behörden: SAST, SCA, DAST, secrets, IaC, Container, CSPMund VM-Scan in einem einzigen Umfeld.
- Wiz Für Behörden: Cloud -Stellungnahme und Wiz Code-Scanning in einem. Hohe Schwelle, wobei die Codesicherheit jedoch auf den eingespielten Ergebnissen von Drittanbietern beruht.
Wenn Code und Daten Ihr Netzwerk nicht verlassen dürfen
- Aikido Für Behörden: Aikido Der Server führt „ KI-Penetrationstests “ sowie Code-Analysen auf Hardware innerhalb Ihrer Enklave durch, und zwar im Rahmen der ATO Ihrer Behörde und nicht unter FedRAMP.
- Tenable: Wird vor Ort und in einer isolierten Umgebung für das Expositionsmanagement betrieben, jedoch nicht für Anwendungssicherheit oder Penetrationstests.
Falls Sie bereits heute FedRAMP High oder IL5 benötigen
- Wiz für die Regierung: FedRAMP High für agentenlose Cloud-Sicherheitslage, genehmigt im September 2025.
- Tenable Ein „ Cloud “-Risiko: FedRAMP High plus IL5, die höchste Sicherheitszulassung für Verteidigungs-Workloads.
- Qualys: Sowohl die „Government Platform“ als auch „TotalCloud“ CNAPP verfügen über die FedRAMP-Zertifizierung der Stufe „High“.
Wenn der Großteil Ihres Engagements im Infrastrukturbereich liegt
- Tenable: Authentifizierungs- und agentenbasierte „ Nessus “-Scans für lokale und Cloud-Ressourcen, unterstützt durch eine der branchenweit größten Plugin-Bibliotheken.
- Qualys: VMDR-Agenten auf Servern und Endgeräten sowie Patch-Bereitstellung – so lassen sich Erkennung und Behebung von Problemen auf Hosts über eine einzige Konsole verwalten.
Wo FedRAMP-konforme Sicherheitstools oft zu kurz greifen
Dank der KI ist das Aufspüren von Schwachstellen kostengünstig geworden, sodass nun deren Behebung den Engpass darstellt. Vier Mängel tauchen in diesem Bereich immer wieder auf.
Die KI-Korrektur endet an der Grenze
Die meisten etablierten Anbieter stellen „Agentic triage “ und entsprechende Korrekturen kommerziell zur Verfügung, doch in den Regierungsversionen fehlen diese oft. „ Snyk “ für Regierungsbehörden schließt „ Snyk Agent Fix“ aus, und „ Tenable “ Hexa AI wird in der FedRAMP-Moderate-Umgebung von „ Tenable “ nicht unterstützt.
Eine einzige Grenze deckt selten sowohl Code als auch die Cloud ab
Eine Autorisierung gilt nur für die gemeinsam bewerteten Systeme. Ein autorisiertes CNAPP schützt Ihren Code nicht, und ein autorisiertes AppSec -Tool deckt die Cloud-Sicherheit nicht ab. Die Wahl einer Plattform mit begrenzten Funktionen bedeutet daher, dass mehrere Tools miteinander kombiniert werden müssen.
Die Priorisierung stützt sich nach wie vor auf den reinen Schweregrad
Die Schwachstellenvorschriften „BOD 26-04“ der CISA und „NTC-0014“ von FedRAMP, die bis zum 7. Dezember 2026 verbindlich gelten, legen den Schwerpunkt bei der Behebung auf ausnutzbare Schwachstellen. Tools, die ausschließlich anhand des CVSS-Werts bewerten, füllen den POA&M mit Befunden, auf die kein Angreifer zugreifen kann.
Beweismittel werden in Form von Dokumenten vorgelegt
Im Rahmen der einheitlichen Vorschriften für 2026 wird die „ kontinuierliche Überwachung “ auf maschinenlesbare Nachweise umgestellt. Tools, die zeitpunktbezogene Berichte in regelmäßigen Abständen erstellen, erfordern weiterhin, dass die Teams diese manuell in das OSCAL-Format konvertieren.
Vergleich von FedRAMP-konformen Sicherheitstools
Wir haben die Einträge der einzelnen Anbieter im FedRAMP Marketplace sowie deren Dokumentation für die Regierungsversion verglichen und dabei den Code und die Cloud-Abdeckung innerhalb der Sicherheitsgrenzen, KI- triage en und Abhilfemaßnahmen, die Air-Gap-Bereitstellung sowie die Unterstützung bei Penetrationstests unter die Lupe genommen.
Die 7 besten FedRAMP-Tools für Sicherheit und „ compliance “ im Test
Aikido für die Regierung (Aikido -Sicherheit)
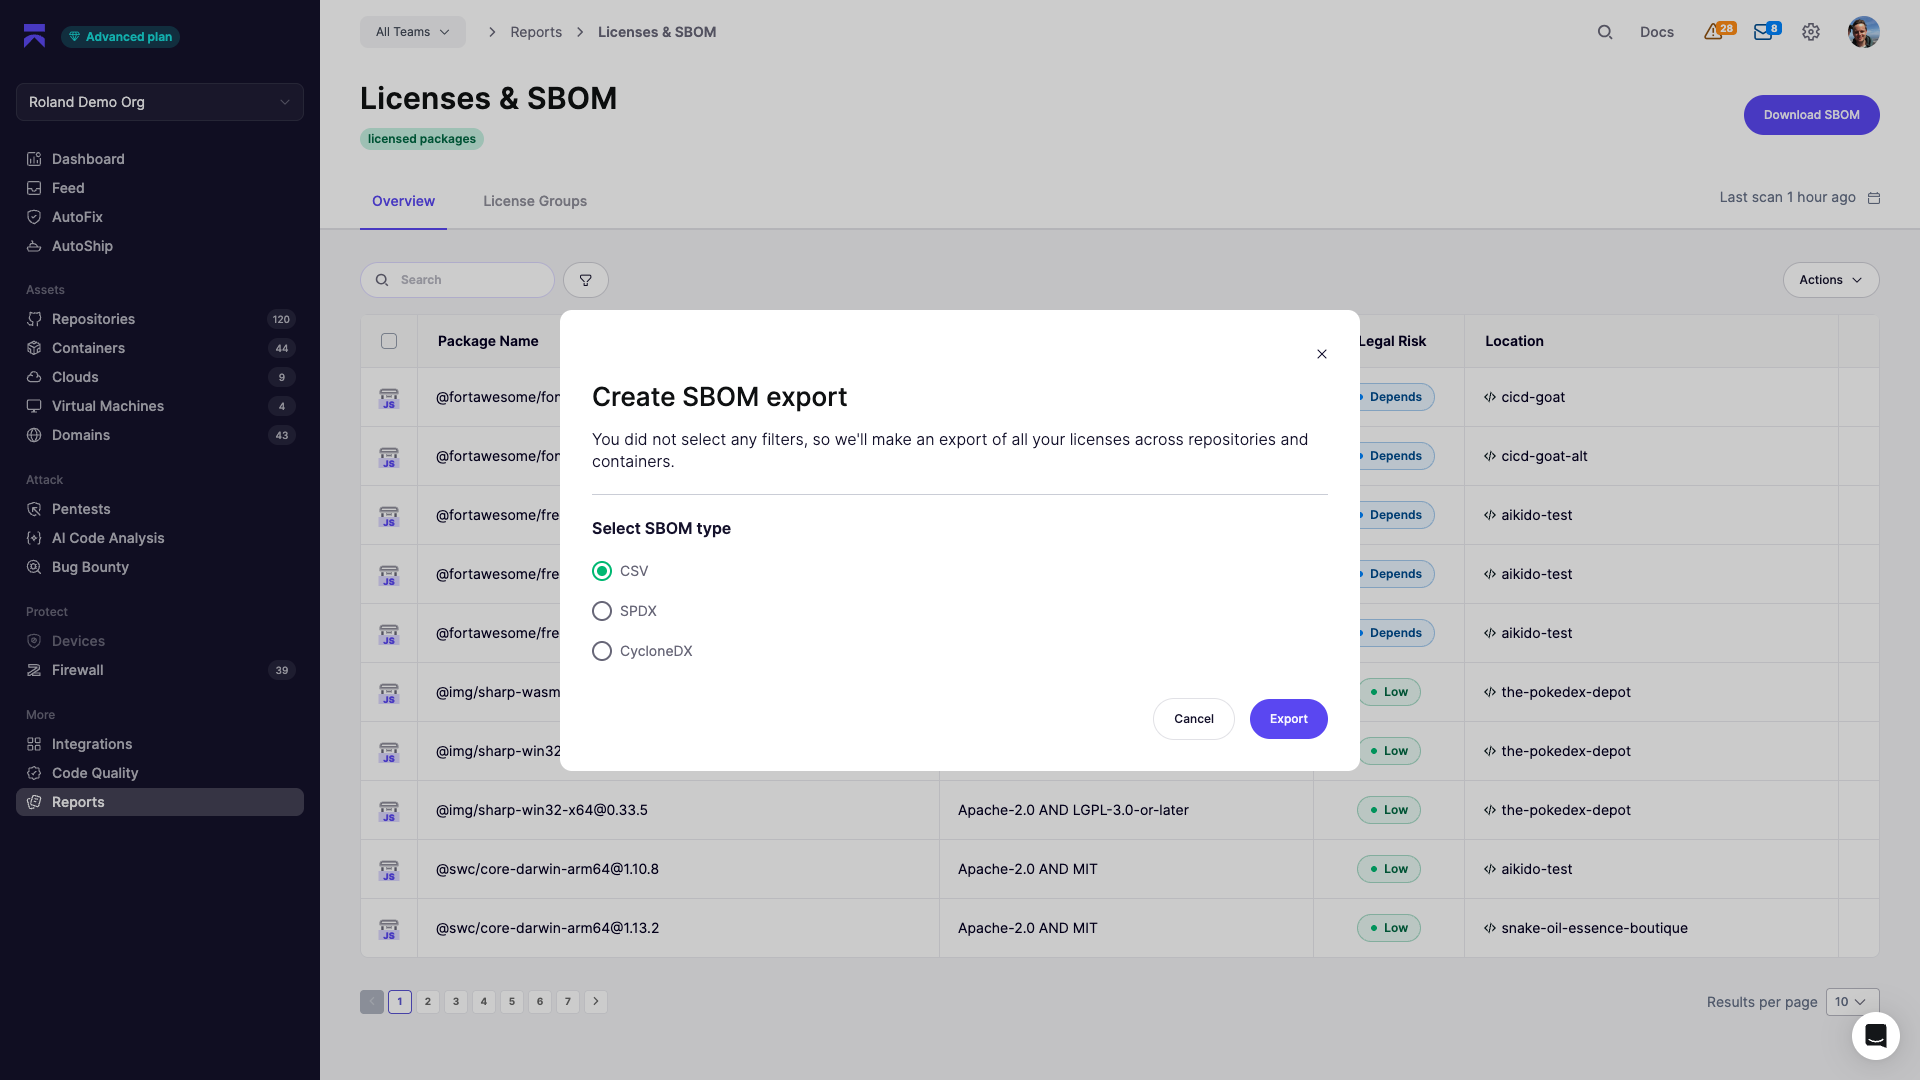
Funktionsweise: „Aikido for Government“ ist die nach FedRAMP „Moderate“ autorisierte Version von „ Aikido Security“, einem separaten Tenant in AWS GovCloud, der von US-Personen betrieben wird. Es umfasst SAST, DAST, SCA, IaC, Container, secrets, CSPM, sowie AWS und Azure VM-Scan in einem Rahmen. Jeder Commit erzeugt RA-5-konforme Nachweise und POA&M-fähige Ergebnisse, einschließlich SBOMs im CycloneDX- oder SPDX-Format sowie Berichte, die auf NIST SP 800-53 abgestimmt sind.
Was das Unternehmen auszeichnet: Die Befunde werden nach Erreichbarkeit sortiert, und AutoFix wandelt sie innerhalb der Grenzen in Pull-Anfragen zur Behebung um. „ Aikido “ nutzt eine eigene Plattform in einer eigenen FedRAMP-Umgebung und erstellt Korrekturen innerhalb von 15 bis 30 Minuten, nachdem eine CVE gemeldet wurde. Zum Team für den Bundesbereich gehören Ian Riopel und John Amaral, die seit mehr als 15 Jahren gemeinsam im Bereich der Sicherheit auf Bundesebene, einschließlich der Spionageabwehr, tätig sind. Für Code, der das Netzwerk nicht verlassen darf, führt „ Aikido Machine“ die „ KI-Penetrationstests “ und die Code-Analyse vor Ort durch – entweder vollständig isoliert („air-gapped“) mit signierten Offline-Updates oder über eine einzige ausgehende Update-Verbindung.
Was Sie wissen sollten: Der Funktionsumfang von „ Aikido for Government“ bleibt vorerst hinter dem der kommerziellen Version „ Aikido Security“ zurück. KI-Penetrationstests, Code Security Audit, AutoFix für Container sowie Slack, Jira und „ IDE-Integrationen “ werden im vierten Quartal verfügbar sein. „Aikido Machine“ fällt nicht unter die FedRAMP-Zulassung, sondern unterliegt der behördeneigenen ATO; eine nahezu vollständige Plattformparität ist für Anfang 2027 geplant.
Checkmarx Einer für die Regierung
Funktionsweise: Checkmarx „One for Government“ integriert die Anwendungssicherheitsplattform von Checkmarx in einen FedRAMP-Rahmen und deckt neben SAST auch SCA, IaC, Container und ASPM ab. Im Juni 2026 wurde die FedRAMP-Zulassung der Stufe „Moderate“ erteilt.
Was es auszeichnet: „ Checkmarx “ ist einer der etabliertesten Anbieter im Bereich der statischen Analyse und bietet eine breite Sprachabdeckung sowie Governance-Kontrollen, die speziell für große Sicherheitsteams entwickelt wurden, um die „ AppSec “ über viele Anwendungen hinweg zu standardisieren. Für Behörden, die eine entwicklerorientierte Codesicherheit innerhalb eines autorisierten Rahmens anstreben, ist es eine bewährte Lösung.
Wissenswertes: „ Checkmarx “ von One for Government verfügt nicht über CSPM, sodass Behörden weiterhin eine separate „ CNAPP “ sowie eine zweite Autorisierungsgrenze zur Abdeckung der Cloud-Sicherheitslage benötigen. Es fehlen zudem Penetrationstests, die gemäß „ kontinuierliche Überwachung “ erwartet werden, sodass Behörden separate Tools benötigen, um diesen Bereich abzudecken. „ Checkmarx “ liegt zudem hinsichtlich Kosten und Einführung am oberen Ende des Unternehmensspektrums. Die Bereitstellung kostet in der Regel sechsstellige Beträge pro Jahr und dauert Wochen bis Monate, und die Arbeitsabläufe sind eher auf Sicherheitsteams als auf einzelne Entwickler ausgerichtet.
Qualys
Funktionsumfang: Qualys deckt die Bereiche „ Schwachstellenmanagement “ und „Cloud Posture“ für behördliche Umgebungen ab. Das Unternehmen verfügt seit 2016 über die FedRAMP-Zertifizierung der Stufe „Moderate“, und seine Government Platform erreichte im Jahr 2025 die FedRAMP-Stufe „High“. Im Mai 2026 erreichte TotalCloud, die „ CNAPP “, unter der Schirmherrschaft der DEA die Stufe „High“, während TotalAI die Stufe „Moderate“ erreichte.
Was das Unternehmen auszeichnet: Kein anderer Anbieter kann hier auf eine längere FedRAMP-Erfolgsbilanz zurückblicken, und die „High“-Zulassung ist ab sofort verfügbar. Für Behörden, deren Priorität darin besteht, Infrastruktur und Cloud-Ressourcen gemäß der „High“-Baseline zu scannen, ist Qualys eine ausgereifte und bewährte Option.
Was Sie wissen sollten: Bei den App-Tests von Qualys handelt es sich um das Scannen von Webanwendungen, nicht um die Sicherheit des Entwicklercodes. Teams, die ihren eigenen Quellcode absichern, benötigen daher weiterhin ein separates Tool zur Code-Sicherheitsprüfung ( AppSec ). Die Benutzeroberfläche wirkt im Vergleich zu neueren Plattformen veraltet und weist eine steile Lernkurve auf. Die modulare Preisgestaltung pro Asset steigt zudem mit zunehmender Abdeckung schnell an, was dem Ziel der Konsolidierung zuwiderläuft.
Rapid7 InsightGovCloud
Funktionsweise: InsightGovCloud vereint die Dienste „ Rapid7 “, „ Schwachstellenmanagement “, „ CNAPP “ und „SOAR“ in einer einzigen FedRAMP-Moderate-Umgebung, die im Juli 2025 genehmigt wurde.
Was es auszeichnet: Die Konsolidierung ist der entscheidende Vorteil. Agenturen, die „ Schwachstellenmanagement “, Cloud-Posture und Sicherheitsorchestrierung von einem Anbieter unter einer einzigen Berechtigung wünschen, finden hier genau das.
Wissenswertes: Rapid7 InsightGovCloud verfügt innerhalb des autorisierten Bereichs über keine Anwendungssicherheit, sodass SAST, SCA und DAST alle von außerhalb bereitgestellt werden müssen. InsightGovCloud schließt zudem mehrere kommerzielle Funktionen zur Fehlerbehebung aus, darunter den „Remediation Hub“ und die integrierten Automatisierungs-Workflows. Behörden, die automatische Behebung nutzen möchten, müssen ihre eigenen Workflows über eine separate InsightConnect-Lizenz erstellen, was zusätzliche Kosten und Einrichtungsaufwand verursacht.
Snyk für die Regierung
Funktionsweise: „ Snyk “ für Behörden stellt die Dienste SAST, SCA, container und IaC-Scan innerhalb eines FedRAMP-Moderate-Bereichs bereit, der im April 2025 mit CMS als Träger genehmigt wurde.
Was es auszeichnet: Für Agenturen und Auftragnehmer, die „ Snyk “ bereits kommerziell einsetzen, bewahrt die Regierungsversion den ihren Teams vertrauten Entwickler-Workflow und führt ihn gleichzeitig in einen autorisierten Rahmen über. Der Schutz umfasst die wichtigsten Ebenen der Code- und Abhängigkeitssicherheit in einem einzigen Produkt.
Was Sie wissen sollten: „ Snyk “ liefert eine große Anzahl von Befunden, darunter auch solche, die nicht ausnutzbar sind. Dies verlängert die Dauer von „ triage “ sowie des POA&M-Prozesses und steht im Widerspruch zu den Bestrebungen von FedRAMP, ausnutzbare Risiken stärker zu gewichten als die reine Schwere der Sicherheitslücke. Bei größeren Programmen wird die Preisgestaltung pro Entwickler kostspielig, und Unternehmenskontrollen wie SSO erfordern die volle „Enterprise“-Stufe. In der Regierungsversion fehlt zudem der „ Snyk Agent Fix“, sodass die für kommerzielle Kunden verfügbaren, KI-generierten Korrekturen innerhalb des FedRAMP-Rahmens nicht zur Verfügung stehen.
Tenable
Funktionsweise: „ Tenable “ bietet „Exposure“ und „ Schwachstellenmanagement “ in behördlichen Umgebungen. „ Tenable One“ und „ Tenable “Cloud Security verfügen über die FedRAMP-Zertifizierung „Moderate“, und „ Tenable One“ Cloud „Exposure“ verfügt über die FedRAMP-Zertifizierung „High“ sowie IL5, die neueste und höchste Zulassung.
Was es auszeichnet: IL5 hebt „ Tenable “ bei Verteidigungs-Workloads hervor, die über die FedRAMP-Stufe „High“ hinausgehen. Für Behörden, deren Hauptanforderung darin besteht, Einblick in die Sicherheitsrisiken ihrer Infrastruktur auf dieser Ebene zu erhalten, gibt es nur wenige Anbieter, die über eine ebenso umfassende Zulassung verfügen.
Was Sie wissen sollten: Die Sicherheit des Native-Code-Moduls von Tenable ist begrenzt, weshalb Behörden, die ihre eigenen Entwicklungen absichern möchten, weiterhin ein spezielles AppSec -Tool einsetzen. Die Lösung von Tenable besteht dabei in einer Partnerschaft mit OX Security. Die Architektur von Nessus-Agenten ist in der Bereitstellung und Wartung sehr aufwendig, und hinsichtlich der Cloud-Sicherheit bleibt sie sowohl bei der Abdeckung als auch beim Preis hinter den CNAPP-First-Anbietern zurück. Tenable Hexa AI, die Agent-Engine hinter automatische Behebung in der kommerziellen Plattform, wird in der FedRAMP-Moderate-Umgebung von Tenable nicht unterstützt.
Wiz für die Regierung
Funktionsweise: „ Wiz for Government“ integriert die agentenlose Plattform „ Cloud-Sicherheit “ von Wiz in einen FedRAMP-High-Rahmen, der im September 2025 genehmigt wurde. Die Lösung bildet Cloud-Workloads, Identitäten und Sicherheitsrisiken in einem einzigen Sicherheitsgraphen ab, ergänzt durch eine Code-Analyse.
Was das Produkt auszeichnet: Die „ Cloud “-Strategie auf der „High“-Baseline ist die Stärke des Produkts. Bei der Priorisierung von Angriffspfaden werden Risiken danach eingestuft, was in der jeweiligen Umgebung tatsächlich erreichbar ist, und Behörden, die im kommerziellen Bereich bereits auf „ Wiz “ standardisiert haben, können dasselbe Modell auf behördliche Workloads ausweiten. „ Wiz “ wurde im März 2026 Teil von Google Cloud und behielt seinen Markennamen bei.
Was Sie wissen sollten: „ Wiz “ ist nach wie vor ein „Cloud-First“-Tool, das um zusätzliche Funktionen erweitert wurde und auf einer Kombination aus nativen Scans und importierten Ergebnissen von Drittanbietern basiert. Seine KI-Agenten, darunter der „Red Agent“ zum Testen von Webanwendungen und APIs sowie der „Green Agent“ zur Fehlerbehebung, wurden bislang nicht für „ Wiz for Gov.“ angekündigt. Zudem liegt das Produkt preislich im Premium-Segment, was einer Konsolidierung kleinerer Programme entgegenwirkt.
So wählen Sie ein FedRAMP-konformes Sicherheitstool aus
- Beginnen Sie mit der Auswirkungsstufe: Die meisten Agentursysteme werden als „mäßig“ eingestuft. Die Stufe „hoch“ gilt für Systeme mit erheblichen Auswirkungen, wie beispielsweise Strafverfolgungsbehörden, Rettungsdienste sowie bestimmte Finanz- und Gesundheitsdaten. Legen Sie daher die Stufe anhand der Einstufung Ihres Systems fest und grenzen Sie die Liste von dort aus ein.
- Zählen Sie die Grenzen: Jede Autorisierung bedeutet separaten Papierkram und einen separaten kontinuierliche Überwachung -Prozess. Eine Plattform, die Code und Cloud in einem Rahmen vereint, reduziert den Papierkram.
- Entscheiden Sie, ob Daten Ihre Server verlassen dürfen: Ist dies nicht der Fall, kommt SaaS in der GovCloud nicht in Frage, und eine On-Premise- oder Air-Gapped-Bereitstellung wird zum entscheidenden Faktor.
- Prüfen Sie, was in der Regierungsausgabe enthalten ist: In den kommerziellen Produktbeschreibungen wird das FedRAMP-Produkt nicht beschrieben. Lesen Sie die Dokumentation der Regierungsausgabe hinsichtlich der Ausschlüsse, insbesondere in Bezug auf KI- triage en und Abhilfemaßnahmen, und bitten Sie den Anbieter, alle nicht aufgeführten Punkte zu bestätigen.
Schließen Sie ausnutzbare Sicherheitslücken innerhalb der neuen Zeitfenster von FedRAMP
Am 7. Dezember 2026 legt die CISA-Richtlinie BOD 26-04 für zivile Behörden Fristen für Abhilfemaßnahmen auf der Grundlage der Ausnutzbarkeit fest, und die FedRAMP-Richtlinie NTC-0014 schreibt jedem FedRAMP-Anbieter, einschließlich „ Aikido “, entsprechende Regeln für die Reaktion auf Sicherheitslücken vor. Wir arbeiten nach dem gleichen Zeitplan wie Sie. „ Aikido “ für Behörden priorisiert Befunde nach Erreichbarkeit und wandelt sie innerhalb der FedRAMP-Moderate-Grenze in Korrekturen um, sodass Ihr „ kontinuierliche Überwachung “-Programm weniger Zeit in Überprüfungswarteschlangen verbringt. Code und Cloud fallen unter eine einzige Autorisierung, sodass nur eine Grenze dokumentiert werden muss und jeder Commit RA-5-Nachweise für ConMon liefert. Für Code, der Ihr Netzwerk nicht verlassen darf, führt „ Aikido Machine“ „ KI-Penetrationstests “ und Code-Analysen vor Ort unter Ihrer eigenen ATO durch. „ Aikido for Government“ ist auf dem FedRAMP Marketplace gelistet und über Partner der US-Bundesbehörden wie Carahsoft, GuidePoint und Epoch Concepts erhältlich. Vereinbaren Sie eine Demo mit dem Federal-Team von „ Aikido “, um die Lösung anhand Ihres aktuellen Backlogs zu testen.


