

Heute startet „ Aikido “ die App „Noon“.
Wir haben Aikido entwickelt, um Entwickler zu schützen. Aber was ist mit … allen anderen?
Unternehmen müssen nicht nur die von ihnen entwickelte Software schützen. Sie müssen auch die Menschen schützen, die sie entwickeln.
Auch wenn wir es vielleicht nicht gerne zugeben: Wir sind die wahrscheinlichste Schwachstelle. Ja, wir Menschen. Und es geschieht höchstwahrscheinlich auf die alltäglichste Art und Weise, dort, wo wir es am wenigsten erwarten. Im letzten Jahr waren Menschen an 62 % aller Sicherheitsvorfälle beteiligt. Während also neuartige KI-Angriffe und Agent-Sandboxes das Budget und die Aufmerksamkeit in der Sicherheitsdiskussion auf sich ziehen, öffnet gerade jemand in der Finanzabteilung die Datei „StaffSalaries2026.xls.exe“.
Die größere Gefahr ist nach wie vor diese dringende E-Mail-Einladung zur Weihnachtsfeier der Firma, in der du aufgefordert wirst, über den Link zu bestätigen, sonst verlierst du deinen Platz.
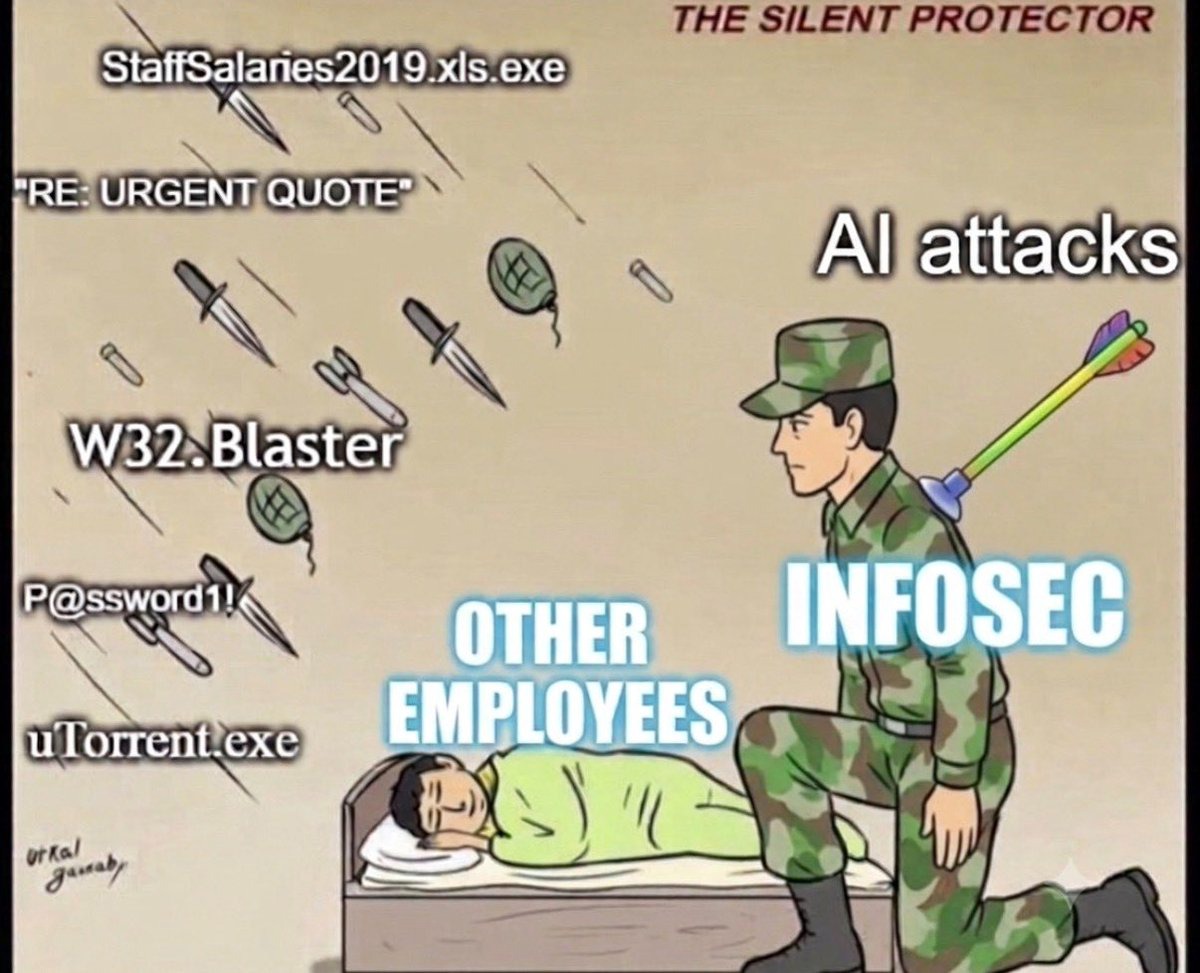
Da draußen sind nicht mehr nur Prinzen…
Wir können den Menschen jedoch keinen Vorwurf machen. Phishing ist mittlerweile sehr ausgefeilt. Im Großen und Ganzen sieht Phishing gar nicht mehr wie Phishing aus. Es sind nicht mehr nur Prinzen, die mit offensichtlichen Tippfehlern um Geld bitten (Auch ich brauche 5 iTunes-Geschenkkarten für die Operation meiner Katze innerhalb der nächsten 2 Stunden!!!). Die Angreifer von heute sind KI-versiert. Phishing-Kampagnen sind ausgeklügelt, nutzen mehrere Kanäle und sind mit so viel Kontext ausgestattet, dass es praktisch unmöglich ist, echtes von gefälschtem zu unterscheiden. Man erhält eine E-Mail oder eine Kalendereinladung, gefolgt von einer SMS zu dieser E-Mail und schließlich einem Anruf von jemandem, der genau wie der eigene Finanzvorstand klingt.
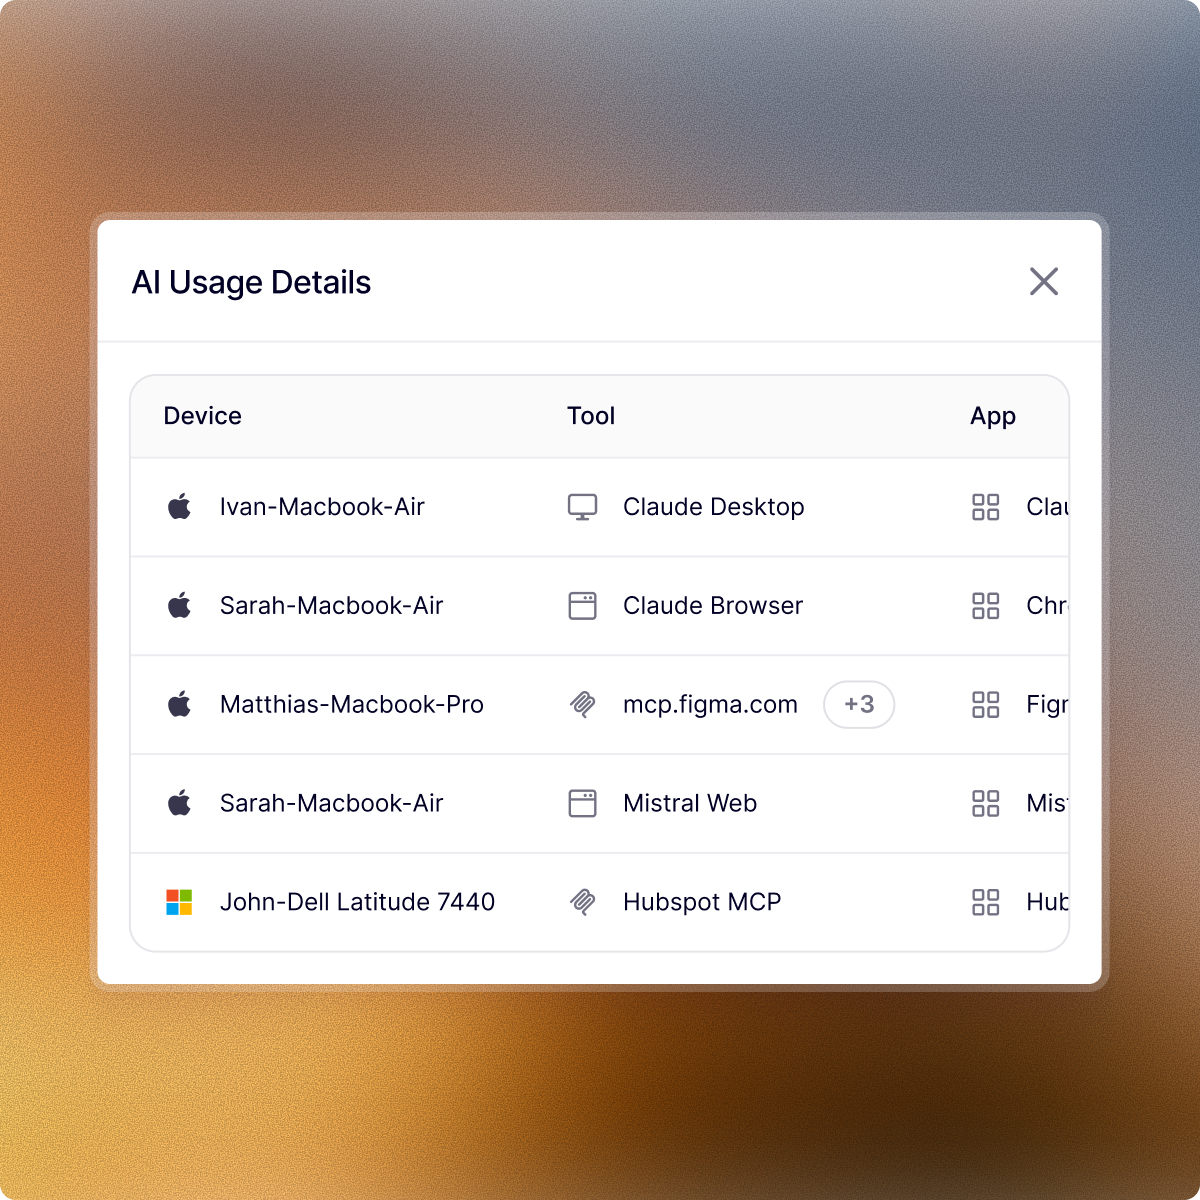
Doch Identitätsbetrug ist nur ein Teil des Problems. Mitarbeiter installieren KI-Tools, verbinden MCP-Server und gewähren Agenten Zugriff auf Unternehmenssysteme und -daten. Der Anteil der Mitarbeiter, die KI regelmäßig auf Unternehmensgeräten nutzen, hat sich innerhalb eines Jahres verdreifacht. Jedes neue Tool, jedes neue Paket und jede neue Fähigkeit der Agenten bringt neue Sicherheitsrisiken mit sich.
Um Ihre Mitarbeiter heute zu schützen, müssen Sie wissen, welche Programme sie installieren, welche Funktionen deren Agenten haben und welche Tools auf Unternehmensdaten zugreifen können – zusätzlich zu den E-Mail-Postfächern, Geräten und Personen, die Sie ohnehin schon schützen mussten.
Es gibt also mehr zu schützen, und die Angriffe wirken realistischer. Und es wird nur noch schlimmer. Viel, viel schlimmer. Dank KI lassen sich solche Angriffe leichter erstellen, personalisieren und in großem Maßstab durchführen.
Deshalb haben wir Noon entwickelt
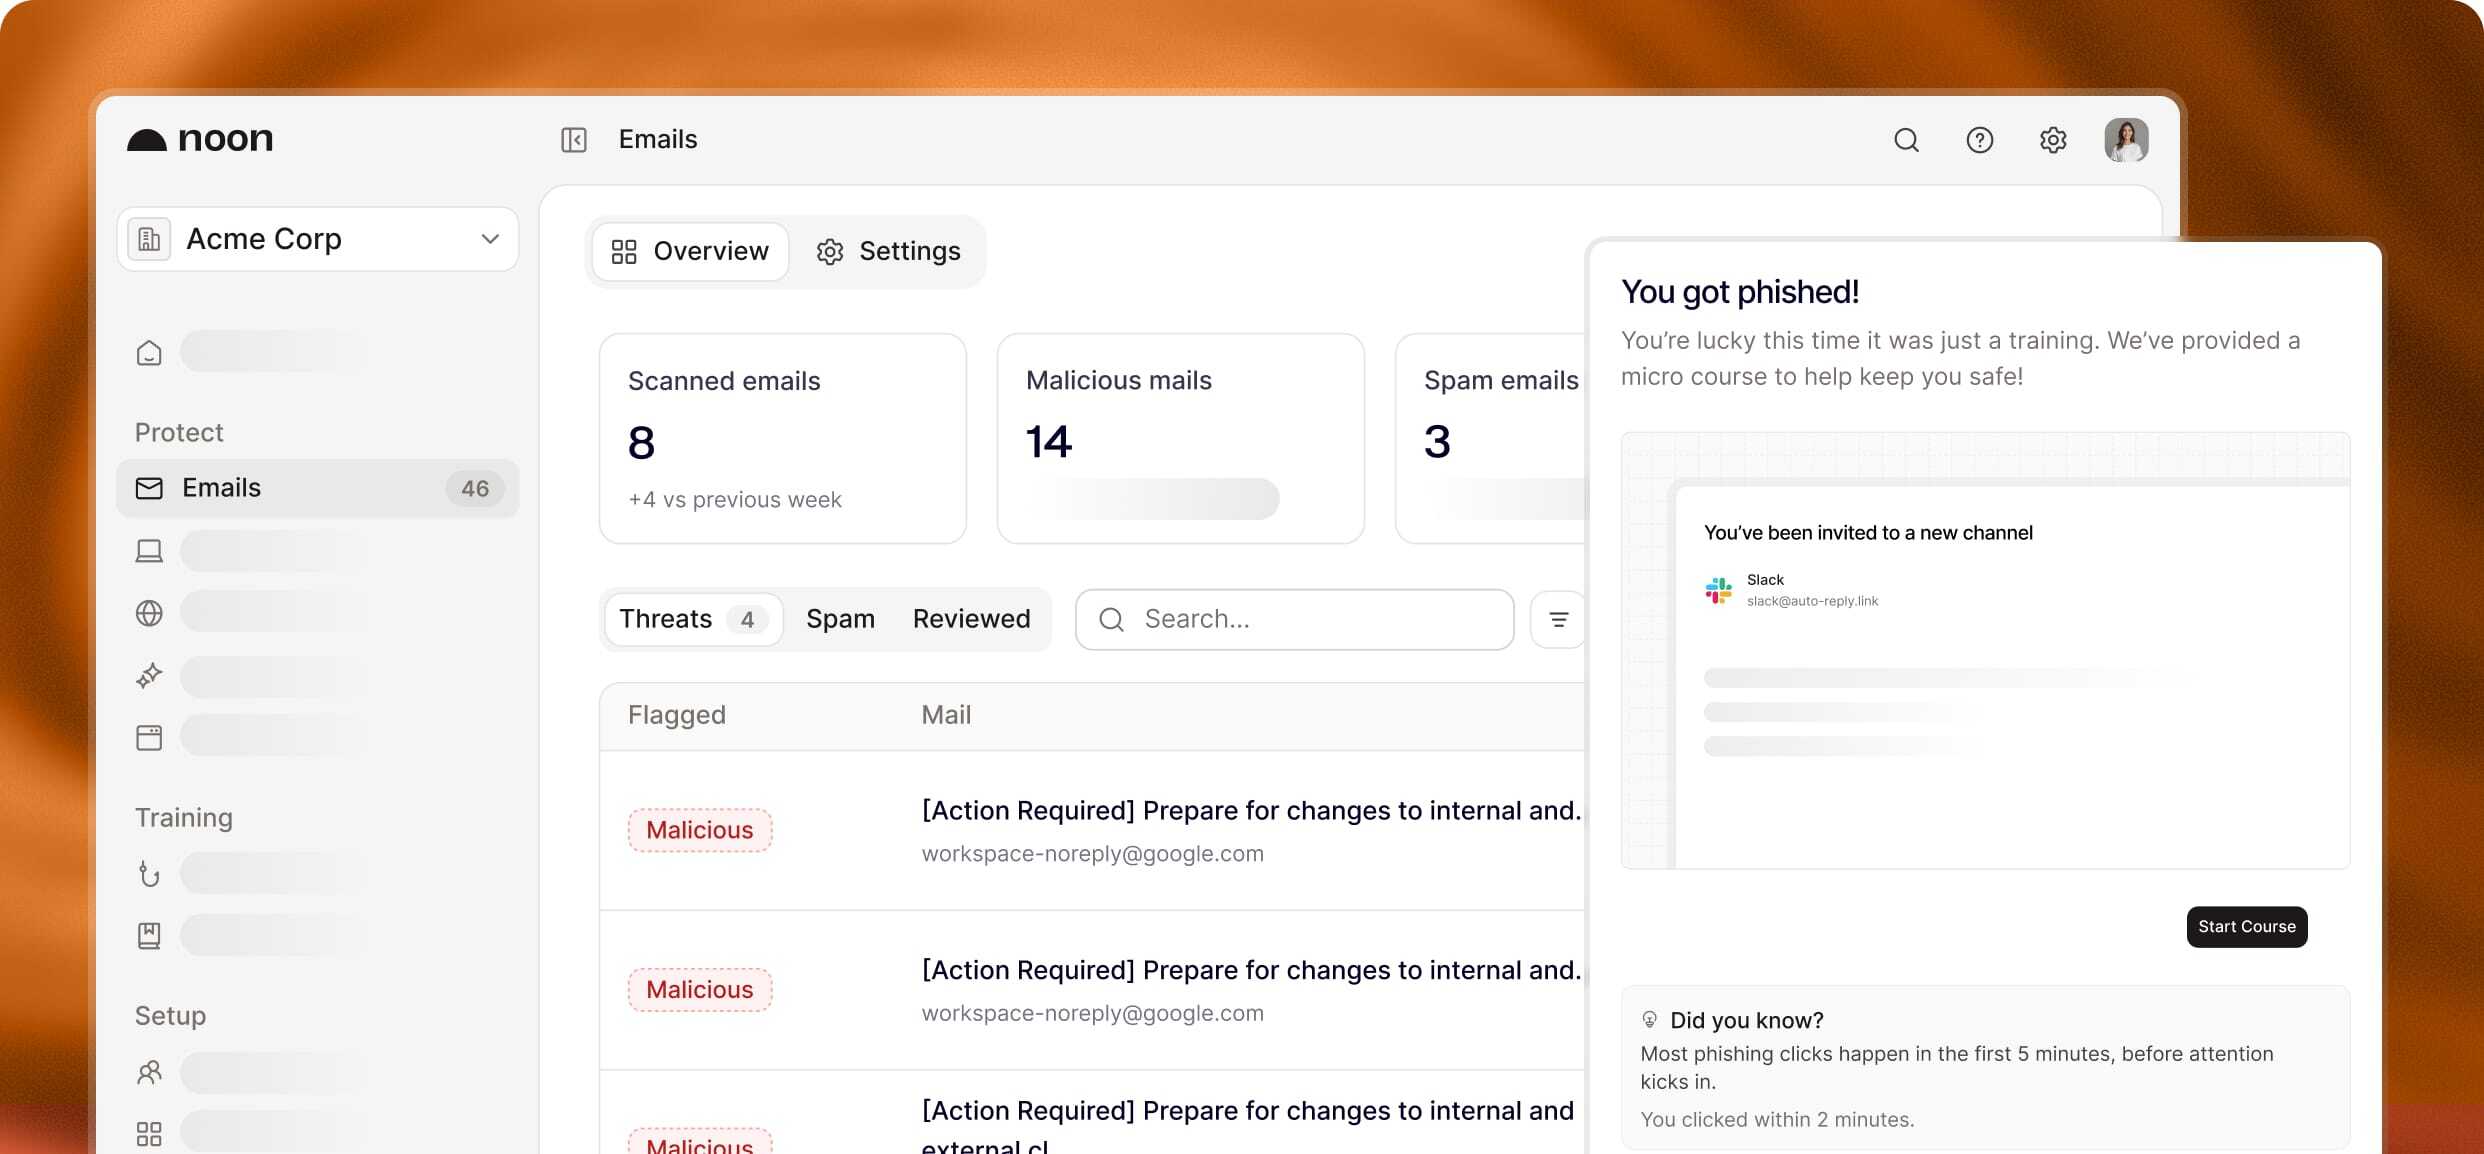
Noon vereint E-Mail-Sicherheit, Geräteschutz, KI-Governance sowie komplexe Phishing-Simulationen und Schulungen auf einer einzigen Plattform und deckt damit Ihr Team überall dort ab, wo es arbeitet. Das ist unsere Antwort auf die Frage: „Was ist mit allen anderen?“
Wir sind in den Arbeitsmarkt eingestiegen, weil wir dasselbe Gefühl hatten wie damals, als wir Aikido ins Leben riefen: „Das muss verbessert werden.“ Aikido entstand, weil Sicherheitstools so störend waren, dass Entwickler sie umgingen, was ihren Zweck zunichte machte. Wir haben etwas entwickelt, das Entwickler nutzen und das CISOs gutheißen.
Noon ist nach dem gleichen Prinzip aufgebaut. Mitarbeiter lernen aus den Angriffen, denen sie ausgesetzt sind, und zwar direkt in den Tools, die sie bereits nutzen. Sicherheitsteams erhalten eine KI-native Plattform, mit der sie sich kontinuierlich vor neuen und alten Bedrohungen schützen können – und zwar in den Bereichen E-Mail, Geräte, Vorfälle und KI-Tools.
Was Noon macht:
- Autonome E-Mail-Sicherheit erkennt und entfernt Bedrohungen im Posteingang sowie bösartige E-Mails, die herkömmliche Filterübersehen
- Die KI-Governance ermittelt, welche Modelle, MCPs und KI-Tools Ihr Team verwendet, verhindert, dass sensible Daten in Eingabeaufforderungen gelangen, und setzt Richtlinien zur sicheren Nutzung für jedes Team durch.
- Der Geräteschutz deckt Ihre neuen Endgeräte ab und schützt die Geräte Ihrer Mitarbeiter vor schädlichen Paketen, Installationen, Erweiterungen, Agent-Funktionen, KI-Tools sowie vor risikobehafteten Websites und Apps.
- Im Rahmen von Schulungen und Simulationen werden die Teilnehmer anhand realistischer und neuartiger Angriffsszenarien geschult – darunter Phishing, Vishing, Smishing und Deepfakes über verschiedene Kanäle hinweg –, die individuell auf Rolle, Verhalten und Risiko zugeschnitten sind. Die Schulungen finden in Noon oder direkt in Slack, Teams oder Google Chat statt.
Das Noon-Dreamteam zusammenstellen
Noon startet mit zwei Teams, die bereits in diesem Bereich tätig sind. Im September übernahm „ Aikido “ das Unternehmen Cyberly, dessen Team über fundiertes Fachwissen im Bereich KI-basierter Angriffssimulationen verfügt, sowie das Unternehmen Outkept, dessen Team fast ein Jahrzehnt lang im Bereich E-Mail-Sicherheit und Schulungen zur Phishing-Prävention tätig war. Beide Gründerteams bauen Noon gemeinsam mit uns auf.
„Aikido hat bereits die Art und Weise verändert, wie Unternehmen ihre Software sichern. Mit Noon übertragen wir diesen Ansatz nun auf die Sicherheit der Mitarbeiter – gestützt auf die globale Reichweite von Aikido.“ – Alex Horlach, Mitbegründer von Cyberly.
„KI hat die Art und Weise, wie wir Mitarbeiter schulen und schützen müssen, grundlegend verändert. Was vor fünf Jahren noch funktioniert hat, reicht heute einfach nicht mehr aus. Durch den Zusammenschluss mit Cyberly und Aikido haben wir die Möglichkeit, die Sicherheit der Belegschaft neu zu überdenken und Unternehmen jeder Größe eine neue Generation von Schutzmaßnahmen anzubieten.“ – Simon Bauwens, Mitbegründer von Outkept.
Willkommen bei „ Aikido “, „Cyberly“ und „Outkept“.
Die Mission? Alle in Sicherheit bringen.
– Madeline


