Aikido führt agentenbasierte Penetrationstests für iOS-Apps ein
TL;DR
Aikido Der Bereich „Security“ führt nun auch Penetrationstests für iOS-Apps durch, sodass Sie sowohl Ihre mobilen Apps als auch das gemeinsame Backend in einer einzigen Bewertung testen können. Mobile-Penetrationstests ergänzen die Penetrationstests für Web-Apps und APIs, externe Netzwerke sowie KI-Funktionen, die Sie bereits unter Aikido durchführen können – allesamt mit exploit-bestätigten Befunden, AutoFix und Wiederholungstests.
Das Reverse Engineering einer mobilen App ist in diesem Jahr deutlich einfacher geworden, da auf GitHub Open-Source-Agent-Tools und virtuelle iPhones mit Jailbreak zur freien Verfügung stehen.
Laut Digital.ai sind iOS-Apps mittlerweile fast genauso häufig Angriffen ausgesetzt wie Android-Apps: 86 % gegenüber 89 % im Jahr 2026.
Mobile Penetrationstests umfassen einen Bericht, der für die „ compliance “ genutzt werden kann, sowie die Behebung der Schwachstellen und Nachprüfungen – alles zu einem im Voraus festgelegten Festpreis.
Jeder kann Ihre App herunterladen
Jede mobile App, die Sie veröffentlichen, ist eine Kopie Ihres Codes, die Sie Fremden anvertrauen. Jeder, der über ein App-Store- oder Google-Play-Konto verfügt, kann sie herunterladen und sofort damit beginnen, zu analysieren, wie sie mit Ihrem Backend kommuniziert. Und damit warten sie nicht lange. Der „2026 Application Security Threat Report“ von Digital.ai, der auf Telemetriedaten von Milliarden von App-Instanzen basiert, verzeichnete den ersten böswilligen Kontakt innerhalb von einer Stunde und 56 Minuten nach der Veröffentlichung einer App im Store. Das ist wahrscheinlich weniger Zeit, als Ihr Release-Retro dauert.
Daher schien es der richtige Zeitpunkt zu sein, das zu vollenden, was wir mit Android-Penetrationstests begonnen hatten. „ Aikido Security“ führt nun auch Penetrationstests für iOS-Apps durch. Das bedeutet, dass Sie Ihre Android-App, Ihre iOS-App und die API, auf die beide zurückgreifen, in einer einzigen Prüfung testen können – mit einer einzigen Konfiguration und einem einzigen Bericht.
Reverse Engineering hat sich in diesem Jahr etabliert
Früher brauchte man einen Spezialisten und eine ganze Reihe von Tools, die nicht miteinander kommunizierten, um eine kompilierte App zu zerlegen. Eine Welle von Open-Source-Projekten zeigt, wie sehr sich das im Jahr 2026 geändert hat.
Einige von ihnen integrieren Reverse Engineering über MCP (Model Context Protocol) direkt in die Programmier-Agenten und bieten einem Agenten so eine einheitliche Möglichkeit, kompilierte Software zu untersuchen. Sie installieren und verwalten die zugrunde liegenden Reverse-Engineering-Tools selbst, sodass der Nutzer nicht wissen muss, welcher Dekompiler verwendet werden soll. Der beliebteste dieser Tools hat in etwa sechs Monaten die Marke von 234.000 GitHub-Sternen überschritten. Als Ergebnis liefern sie Pseudocode und eine Übersicht darüber, wie die Funktionen der App miteinander verknüpft sind. Für jemanden, der nach Schwachstellen in Ihrer App sucht, reicht das in der Regel völlig aus.
Andere starten ein virtuelles iPhone auf einem Mac mithilfe von Apples eigenem „Virtualization.framework“. Einige stellen Firmware-Varianten bereit, die bis hin zu einem vollständig jailbroken Gerät reichen, einschließlich einer Steuerungs- socket , sodass ein KI-Agent das virtuelle iPhone programmgesteuert bedienen kann. Früher bedeutete der Zugriff auf eine iOS-App, dass man ein physisches iPhone auftreiben musste, auf dem eine iOS-Version installiert war, die alt genug für einen Jailbreak war. Heute reicht dafür ein Open-Source-Projekt und ein Mac, auf dem einige Sicherheitseinstellungen deaktiviert sind.
Kombiniert man beides, erhält man einen Agent, der die Binärdatei Ihrer App auslesen kann, sowie ein iPhone mit Jailbreak, auf dem diese ausgeführt werden kann – beides kostenlos. Die Schwelle für Angriffe auf mobile Apps, insbesondere auf iOS-Apps, ist deutlich gesunken.
iOS ist nicht mehr das sicherste Betriebssystem
Jahrelang war iOS die Plattform, um die sich die Teams am wenigsten Sorgen machten, und die Zahlen untermauerten dies. Im Jahr 2023 waren iOS-Apps etwa halb so häufig Angriffen ausgesetzt wie Android-Apps – ein Unterschied, der laut Digital.ai die deutlich geringeren Sicherheitsausgaben auf der Apple-Plattform rechtfertigte. Bis 2026 hatte sich dieser Unterschied fast aufgeholt: 86 % der überwachten iOS-Apps waren Angriffen ausgesetzt, verglichen mit 89 % der Android-Apps (Infosecurity Magazine, Bericht über den Digital.ai-Bericht).
Der Bericht führt dies darauf zurück, dass KI Angriffe kostengünstiger macht. Angreifer nutzen sie, um Apps zurückzuentwickeln und Exploits zu generieren, und das funktioniert sowohl unter iOS als auch unter Android (SecurityWeek). Der zusätzliche Aufwand, der früher nötig war, um iOS-Apps außer Reichweite zu halten, spielt kaum noch eine Rolle, sobald ein Agent und ein virtuelles iPhone mit Jailbreak die Arbeit übernehmen.
Wenn Angreifer Ihre beiden Apps also als ein einziges Ziel betrachten, macht es wenig Sinn, sie als zwei separate Projekte zu testen.
Ihre App ist eine Karte Ihres Backends
Das Nützlichste an einer dekompilierten App ist, was sie über die dahinterstehenden Systeme preisgibt:
jeden API-Endpunkt, den die App aufruft, einschließlich derer, die Sie nie dokumentiert haben
Wie Anfragen aufgebaut und authentifiziert werden
alle Schlüssel oder „ secrets “, die versehentlich in den Build aufgenommen wurden
die Prüfungen, die Sie auf dem Gerät durchführen und die auf dem Server nie stattfinden
Viele Sicherheitslücken bei mobilen Anwendungen werden über die API ausgenutzt, wobei genau die Informationen genutzt werden, die die App preisgegeben hat. Eine Berechtigungsprüfung, die ausschließlich im Swift-Code enthalten ist, ist – für jeden, der Ihre API direkt aufruft – lediglich eine Empfehlung. Deshalb wird bei einem Penetrationstest für mobile Anwendungen, der an der App endet, ein großer Teil des Risikos übersehen.
So führt „ Aikido “ Penetrationstests für Ihre mobilen Apps durch
AikidoDie Agenten installieren Ihre tatsächlichen Android- und iOS-Apps, melden sich als Ihre Testnutzer an und greifen diese so an, wie es ein Angreifer tun würde, wobei sie gleichzeitig sowohl die Apps als auch das Backend durchlaufen. Da beide Apps in der Regel dieselben Testnutzer und dieselbe API nutzen, müssen Sie diese nur einmal einrichten, und die Ergebnisse für beide Apps sowie das Backend werden in einem einzigen Bericht zusammengefasst.
Der Unterschied aus Sicht eines Angreifers liegt im Ausgangspunkt. Wer Ihre App rückentwickelt, arbeitet mit Pseudocode. „ Aikido “ geht von Ihrem tatsächlichen Quellcode aus, da mobile Penetrationstests als White-Box-Tests durchgeführt werden, und die Einbindung Ihres Backend-Repositorys verbessert zudem die API-Abdeckung. Bevor die Agenten einen Angriff starten, erstellen sie einen Aufklärungsbericht und einen Angriffsplan mit Bedrohungsszenarien, sodass Sie ihre Argumentation von Anfang bis Ende nachvollziehen können.
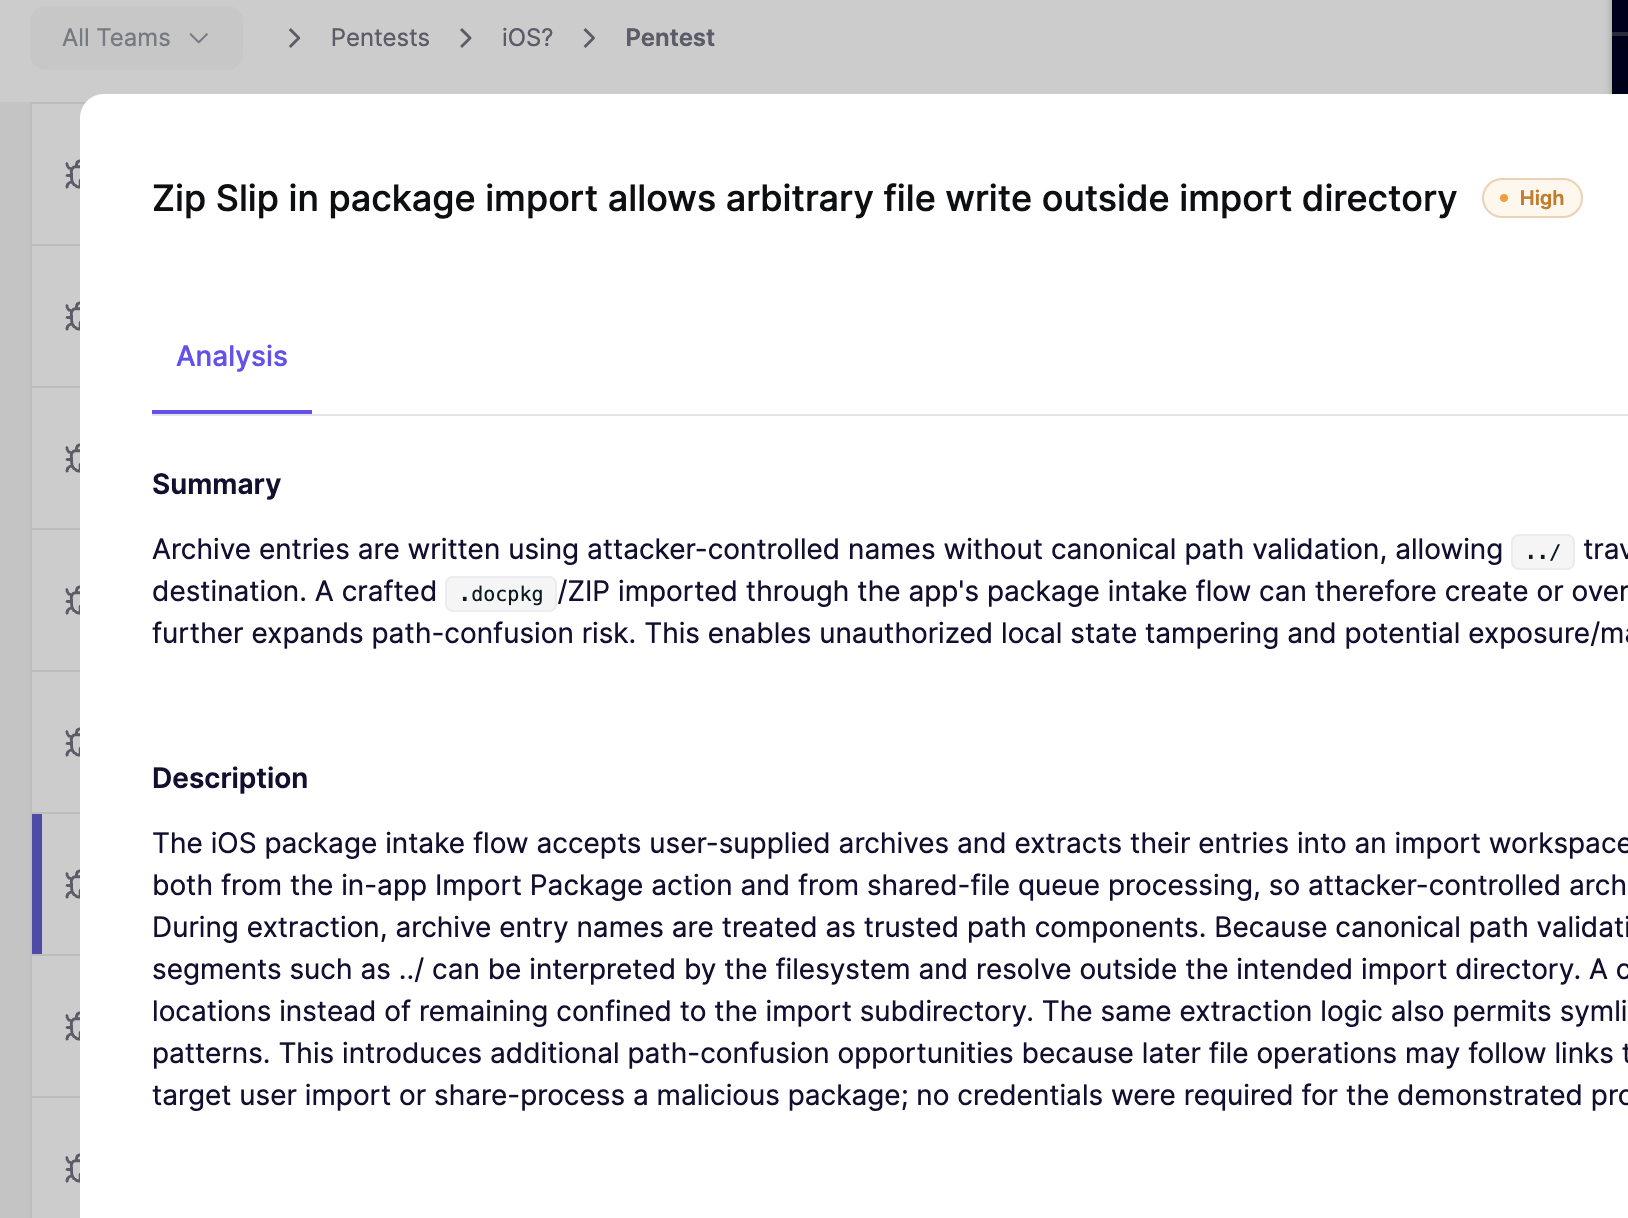
Zu jedem Befund gibt es eine Erläuterung des Risikos sowie Schritte zur Reproduktion, die Ihr Team befolgen kann. Auf Android gehören dazu die genauen ADB-Befehle (Android Debug Bridge), mit denen sich das Problem reproduzieren lässt. „ Aikido “ überprüft einen Befund, indem es ihn ausnutzt, und bricht den Vorgang dann ab. Somit ist alles, was in den Bericht aufgenommen wird, bereits als ausnutzbar erwiesen.
Die Bewertungen basieren auf Credits und der Preis richtet sich nach dem Umfang. „ Aikido “ passt den Test an den tatsächlichen Umfang Ihrer Apps an und zeigt Ihnen die Kosten an, bevor Sie den Test starten.
Was Sie für die Durchführung eines mobilen Penetrationstests benötigen
Ihr mobiler Quellcode befindet sich in einem Repository, das mit Aikido verknüpft ist. Mobile Penetrationstests sind derzeit nur als White-Box-Tests verfügbar, Black-Box-Tests folgen in Kürze.
Für Android: Ihre APK-Datei (Android Package).
Für iOS: Ihre IPA-Datei (iOS App Store-Paket).
Die URL Ihrer Backend-API sowie das Backend-Repository, falls Sie eine umfassendere API-Abdeckung wünschen.
Testen Sie Benutzer mit einem Benutzernamen und einem Passwort für jede Rolle, die Sie testen möchten.
Sie können den Test auch auf die gesamte App ausweiten oder die Agenten auf bestimmte Funktionen ausrichten.
Der Rest des Penetrationstests für „ Aikido “ folgt
Alles, was für die Android-Einführung gilt, trifft auch auf iOS zu, und es ist dasselbe KI-Penetrationstests , was Sie bereits mit Ihren Web-Apps und APIs tun können. Sie können „AutoFix“ auf einen Befund anwenden und erhalten einen Pull-Request mit der Korrektur, und mobile Penetrationstests liefern dieselben Berichtstypen wie unsere Web-Penetrationstests, einschließlich des auditfähigen PDFs, das Ihr „ compliance “-Team anfordern wird.
Wiederholte Tests funktionieren auf Mobilgeräten etwas anders, da die Korrektur in einem neuen Build enthalten sein muss. Übernehmen Sie die Korrektur, erstellen Sie die App neu, laden Sie die neue Version über die Registerkarte „Übersicht“ der Bewertung hoch und klicken Sie auf „Erneut testen“. Aikido verwendet von diesem Zeitpunkt an für jeden erneuten Test den neuen Build und markiert den Befund als behoben, sobald bestätigt ist, dass der Fehler behoben wurde.
Wahrscheinlich hat schon jemand Ihre App entpackt. Da können Sie genauso gut herausfinden, was diese Person gesehen hat.
AikidoDie Agenten installieren Ihre tatsächliche Android- oder iOS-App, melden sich als Benutzer an und greifen sie so an, wie es ein Angreifer tun würde, wobei sie gleichzeitig die App und deren Backend durchlaufen. Sie erhalten reproduzierbare, durch Exploits bestätigte Ergebnisse, wann immer Sie den Test ausführen möchten.
Kann ich Android und iOS im selben Penetrationstest testen?
Ja. Da beide Apps in der Regel dieselben Testnutzer und dasselbe Backend nutzen, müssen Sie diese nur einmal einrichten, und die Ergebnisse für beide Apps sowie für die API werden in einem Bericht zusammengefasst.
Brauche ich zwei Penetrationstests für zwei Apps?
Nein. Android und iOS können auf Wunsch in einer einzigen Bewertung getestet werden; der Preis richtet sich nach dem Umfang, und die Kosten werden vor dem Start angezeigt.
Muss ich meinen Quellcode offenlegen?
Ja. Mobile Penetrationstests werden derzeit ausschließlich als White-Box-Tests durchgeführt, daher wird für die Prüfung das Repository mit dem Code Ihrer mobilen App benötigt. Das Hinzufügen Ihres Backend-Codes ist optional und verbessert die API-Abdeckung.
Gibt es Vorgaben für die IPA-Datei, die ich hochlade?
Ja, die IPA-Datei muss unverschlüsselt und signiert sein.
Gibt es Anforderungen für die APK, die ich hochlade?
Ja, bei der APK müssen „Certificate Pinning“, die Root-Erkennung und die Emulatorerkennung deaktiviert sein, damit die Agenten die App testen können.
Wie funktionieren Wiederholungstests bei mobilen Apps?
Laden Sie einen neuen Build mit der Korrektur hoch und beantragen Sie einen erneuten Test. Aikido verwendet diesen Build für jeden nachfolgenden erneuten Test.
4.7/5
Falschpositive Ergebnisse leid? Probieren Sie Aikido, wie 100.000 andere.
Aikido führt externe Netzwerk-Penetrationstests durch
Aikido Startet externe Netzwerk-Penetrationstests: KI-Agenten greifen Ihre mit dem Internet verbundenen Systeme von außen an und melden nur die Schwachstellen, die sie tatsächlich ausnutzen.
Aikido Start von Noon: Arbeitsschutz für jeden Mitarbeiter
Wir haben „ Aikido “ entwickelt, um Entwickler zu schützen. Heute stellen wir „Noon“ vor, um alle anderen zu schützen – von KI-gestütztem Phishing und Deepfakes bis hin zu KI-Tools, die Sicherheitsteams nicht erkennen können.