

CodeRabbit vereint automatisierte Reviews, Korrekturen und Aufgaben zur Fertigstellung von Pull-Requests in einem einzigen Workflow. Greptile legt den Schwerpunkt auf eine codebasisweite Analyse mit einstellbarer Review-Tiefe. Beide gehen über die geänderten Zeilen hinaus, sodass es nicht einfach um die Wahl zwischen Zusammenfassungen und kontextbezogenen Reviews geht. Die entscheidenden Unterschiede liegen darin, wie Sie die Analyse steuern, Teamstandards anwenden und auf die Ergebnisse reagieren.
Aikido sollte in die engere Auswahl gezogen werden, wenn sicherheitsrelevante Code-Reviews und anhand von Beispielen getestete Code-Prüfungen im Vordergrund stehen. Dieser Vergleich konzentriert sich auf diese Review-Funktionen und nicht auf das gesamte Produktportfolio der Anbieter.
TL;DR
- Entscheiden Sie sich für „ CodeRabbit “, wenn Sie möchten, dass die Ergebnisse von Reviews in Commits oder gestapelte Pull-Requests umgewandelt werden – bei höheren Tarifen mit zusätzlichen Aufgaben zur Fertigstellung von Pull-Requests.
- Entscheiden Sie sich für Greptile, wenn Sie komplexe Änderungen einer eingehenderen Analyse unterziehen und die Ergebnisse an das Codierungs-Tool weiterleiten möchten, das Ihre Entwickler bereits nutzen.
- Ziehen Sie „ Aikido “ in Betracht, wenn Überlegungen zur Anwendungssicherheit und benutzerdefinierte Prüfungen, die Sie anhand von Beispielen für erfolgreiche und fehlgeschlagene Tests validieren können, im Mittelpunkt Ihres Überprüfungsprozesses stehen.
Diese Empfehlungen orientieren sich am dokumentierten Arbeitsablauf für die Behebung von Fehlern unterCodeRabbit , an den Greptile-Prüfstufen sowie am Arbeitsablauf für Pull-Request-Prüfungen und benutzerdefinierte Regeln unter Aikido.
Schnellvergleich: „ CodeRabbit “ vs. „Greptile“ vs. „ Aikido “ – Sicherheit
Was ist CodeRabbit?
CodeRabbit ist ein KI-basierter Reviewer, der den Kontext der Codebasis, automatisierte Analysen und dialogorientiertes Feedback in Pull-Anfragen kombiniert. Sein Vorteil liegt darin, dass er die durch einen Review entstandenen Aufgaben abschließt: Korrekturen umsetzen, Tests erstellen und Merge-Konflikte beheben – wobei die Verfügbarkeit je nach Tarif variiert. Hier finden Sie die Tarife und den Funktionsumfang.
Was „ CodeRabbit “ gut macht
- Überprüft den zugehörigen Code. Verknüpfte Repositorys liefern Kontext für gemeinsam genutzte Typen, API-Verträge und nachgelagerte Änderungen.
- Führt Korrekturen durch. „Autofix“ kann den bestehenden Branch aktualisieren oder einen separaten gestapelten PR zur Überprüfung erstellen.
- Hilft beim Abschluss des PR. Höhere Tarife bieten zusätzlich die Erstellung von Unit-Tests und die Behebung von Merge-Konflikten.
In der Dokumentation zu mehreren Repositorys und im „Autofix“-Leitfaden werden diese Arbeitsabläufe erläutert.
Wo „ CodeRabbit “ zu kurz greift
- Der Einstiegsplan umfasst nicht den gesamten Arbeitsablauf. Für erweiterte Sicherheitsanalysen und verschiedene Abschlussaufgaben sind höhere Stufen erforderlich.
- Eine unbegrenzte Anzahl von PRs bedeutet nicht, dass der Durchsatz unbegrenzt ist. Die stündlichen Kontingente pro Entwickler gelten weiterhin; für berechtigte zusätzliche Reviews können Nutzungsgebühren anfallen.
Vergleichen Sie die aktuellen Limits mit den Spitzenzeiten Ihres Teams und nicht nur mit dem durchschnittlichen PR-Aufkommen.
Was ist Greptile?
Greptile bildet die Beziehungen innerhalb eines Repositorys ab, um zu untersuchen, wie sich ein Pull-Request auf Code außerhalb des Diffs auswirkt. Teams können den Aufwand für die Code-Prüfung konfigurieren, ihre eigenen Standards einhalten und die Ergebnisse in einen bestehenden Workflow des Coding-Agenten einbinden.
Was Greptile gut kann
- Ermöglicht die Konfiguration der Prüftiefe. Die Stufen „Base“, „Plus“ und „Apex“ weisen einer Änderung jeweils unterschiedliche Analyseumfänge zu.
- Eignet sich für die agentenbasierte Entwicklung. Entwickler können einzelne oder alle Ergebnisse an ihren Programmieragenten senden.
- Unterstützt repositoryspezifische Standards. Versionsverwaltete Regeln können sich über Verzeichnisse hinweg anwenden lassen, was für Monorepos nützlich ist.
Sehen Sie sich die Prüfstufen, den festgelegten Arbeitsablauf und die benutzerdefinierten Standards an.
Wo Greptile Schwächen aufweist
- Umfassendere Bewertungen verbrauchen mehr Credits. Sobald das inbegriffene Kontingent aufgebraucht ist, richtet sich der Rechnungsbetrag nicht mehr allein nach der Anzahl der Plätze.
- Die Konfiguration besteht aus mehreren Ebenen. Repository-Regeln und Dashboard-Regeln sind voneinander getrennt; die Repository-Konfiguration hat Vorrang.
- Für einige Bereitstellungsoptionen ist die Enterprise-Version erforderlich. Die Eigenhosting-Option sowie mehrere selbstverwaltete Code-Host-Integrationen sind nicht im Kauf von Pro-Lizenzen enthalten.
Die Preisseite und die Anbietermatrix legen diese Grenzen fest.
Vergleich der einzelnen Funktionen
Kontext der Codebasis und Tiefe der Überprüfung
Beide Tools blicken über den Diff hinaus. Der Unterschied liegt darin, wie man diesen Kontext und diese Analyse nutzt.
CodeRabbitDer Workflow für verknüpfte Repositorys kann einen bestimmten Branch verwenden oder einen Pull-Request in einem verbundenen Repository auf GitHub und GitLab eröffnen. Das ist wichtig, wenn eine Frontend-Änderung von einer Backend-Aktualisierung abhängt, die noch nicht zusammengeführt wurde: Bei einer Überprüfung anhand des Standard-Branchs könnte der beabsichtigte Vertrag übersehen werden.
Greptile erstellt ein Diagramm aus Funktionen, Klassen, Importen und Abhängigkeiten. Dank der Stufen „Base“, „Plus“ und „Apex“ können Teams zusätzliche Analysen für umfangreichere oder risikoreichere Änderungen durchführen. Höhere Stufen bieten den Prüfern mehr Zeit für die Untersuchung, anstatt lediglich eine längere Zusammenfassung anzufordern. Siehe die Ankündigung zu den Stufen.
Verwenden Sie „ CodeRabbit “, wenn die explizite Auswahl verwandter Zweige für koordinierte Releases wichtig ist. Verwenden Sie „Greptile“, wenn die Zuweisung des Analyseaufwands nach PR-Risiko eine zentrale Anforderung ist. Keine dieser Unterscheidungen allein entscheidet darüber, welches Tool mehr gültige Fehler in Ihrer Codebasis findet.
Teamstandards und Überprüfungslärm
Sinnvolle Anpassung bedeutet, die richtige Regel auf den richtigen Code anzuwenden, und nicht, noch mehr Kommentare zu erstellen.
CodeRabbit Es unterstützt pfadbasierte Anweisungen, sodass API-Controller autorisationsbezogene Anweisungen erhalten können, während Tests anderen Prüfungen unterzogen werden. Außerdem unterstützt es benutzerdefinierte Prüfungen vor dem Merge bei geeigneten Plänen; es ist nicht auf informelle Anweisungen beschränkt.
Greptile unterstützt versionsverwaltete Standards mit Überschreibungen auf Verzeichnisebene. Separate Einstellungen für die Strenge und den Kommentartyp steuern, welche Rückmeldungen angezeigt werden. Diese Trennung ermöglicht es einem Team, eine tiefergehende Analyse anzufordern, ohne dabei zwangsläufig mehr Stilkommentare zu erhalten.
Aikido bietet eine nützliche Option für Teams, die Alternativen zu „CodeRabbit “ prüfen: Sie können konforme und nicht konforme Beispiele definieren und anschließend eine benutzerdefinierte Prüfung anhand dieser Beispiele vor der Aktivierung validieren. Der Unterschied liegt darin, wie Sie die Regel testen, und nicht darin, ob die anderen Produkte Standards überhaupt unterstützen.
Fügen Sie für einen Pilotversuch eine Änderung ein, die Ihre Regel auslösen sollte, und eine, die dies nicht tun sollte. Ein Prüfer, der beide als fehlerhaft markiert, hat keine sinnvolle Durchsetzung unter Beweis gestellt.
Sicherheitsbefunde und der Weg zur Behebung
Beide Tools bieten Sicherheitsanalysen an. Die Unterschiede liegen im Umfang und darin, wie die Ergebnisse in Korrekturen umgesetzt werden.
CodeRabbit Umfasst Integrationen für Linter und statische Analysen, während die Tarife „Advanced“ und „Enterprise“ zusätzlich spezielle Sicherheitsüberprüfungen und -überwachung bieten. Der Sicherheitsscan für den gesamten Code wird separat abgerechnet. Siehe die aktuellen Tarifbeschreibungen.
Der Security Check von Greptile kombiniert Opengrep-Regeln, Abhängigkeitsprüfungen und eine KI-basierte Analyse potenzieller Exploit-Ketten. Dadurch deckt er sowohl Schwachstellen in Abhängigkeiten als auch Fehler im Anwendungscode ab.
Der Implementierungsablauf ist etwas anders. CodeRabbit „Autofix“ kann einen Commit oder einen gestapelten Pull-Request erstellen und anschließend versuchen, den Build zu überprüfen. In der Dokumentation wird darauf hingewiesen, dass die generierten Änderungen auch dann übernommen werden, wenn die Überprüfung fehlschlägt. Überprüfen Sie daher das Ergebnis, anstatt einen generierten Patch als erfolgreichen Build zu betrachten.
Greptiles „Fix with your Agent“-Funktion sendet den Befund, den Fundort und den Korrekturvorschlag an den vom Entwickler ausgewählten Bearbeiter. Die Wahl besteht zwischen einem integrierten Korrekturprozess und einer Übergabe an bestehende Tools – nicht zwischen „korrigieren“ und „nicht korrigieren“.
Integrationen, Bereitstellung und Einrichtung
Überprüfen Sie Ihren Code-Host, bevor Sie die Funktionen für eine detailliertere Überprüfung vergleichen.
CodeRabbit In den Leitlinien zur Repository-Integration werden GitHub, GitLab, Bitbucket und Azure DevOps behandelt. Die Anbieter-Matrix von Greptile listet GitHub Cloud, GitLab.com und Bitbucket Cloud auf, wobei unter „Enterprise“ weitere selbstverwaltete Optionen aufgeführt sind. Azure DevOps ist dort nicht aufgeführt.
Für ein Azure DevOps-Team ist „ CodeRabbit “ daher die von beiden Optionen diejenige, für die es unmittelbar Dokumentation gibt. Teams, die GitHub oder GitLab nutzen, sollten sich genau über die jeweilige Cloud- oder selbstverwaltete Edition informieren, anstatt davon auszugehen, dass der Name der Plattform automatisch Unterstützung garantiert.
Die Konfiguration ist bei beiden Produkten eine fortlaufende Aufgabe. Legen Sie fest, wer für die Pflege der Repository-Links, Standards, Ausschlüsse und Berechtigungen zuständig ist. Selbst ein technisch versierter Prüfer benötigt den korrekten Code und entsprechende Anleitungen, um eine dienstübergreifende Änderung zu bewerten.
Preise und Wartung
CodeRabbit Sowohl Greptile als auch Aikido bieten nutzungsabhängige Tarife an, doch unterscheiden sich deren Nutzungslimits. Bei „ Deep Review“ werden Credits pro einzelnem PR verrechnet, was jedoch keine vollständige Angabe der Kosten für die anderen Funktionen im Zusammenhang mit der Codeüberprüfung darstellt.
CodeRabbit Team kostet monatlich 60 US-Dollar pro Entwickler oder 48 US-Dollar pro Monat bei jährlicher Abrechnung. Bei den umfassenderen Überprüfungsstufen von Greptile sind die enthaltenen Gutschriften schneller aufgebraucht. Siehe „CodeRabbit “-Tarife und Greptile-Preise.
Beispiel: 20 Entwickler und 300 Überprüfungen pro Monat. Bei monatlicher Abrechnung kostet „ CodeRabbit Essentials“ 600 US-Dollar, vorausgesetzt, die enthaltenen Limits werden eingehalten. „Greptile Pro“ kostet ebenfalls 600 US-Dollar; 300 „Base“-Reviews passen in die 1.000 enthaltenen Credits, sofern die Nutzung innerhalb der geltenden Lizenzkontingente bleibt. „ Aikido “ verbraucht 300 Credits, was einem Guthaben von 300 US-Dollar entspricht, für 300 einzelne PRs vor Inanspruchnahme der kostenlosen Credits.
Es handelt sich um unterschiedliche Produkte, nicht um eine Sparmöglichkeit bei gleicher Funktionalität. Aufgrund der Mindestabnahme von 500 Credits bei Aikido kann der eingezahlte Barbetrag die in diesem Monat verbrauchten Credits übersteigen. Bestehende Guthaben im Wallet, Plattform-Abonnements, der Zugang zu „Code Quality“ und AutoFix-Berechtigungen müssen separat berücksichtigt werden. In der Dokumentation zum Wallet wird das Credit-Modell erläutert.
Für den kostenlosen Zugang bietet CodeRabbit PR-Zusammenfassungen und eine eingeschränkte lokale Überprüfung sowie separate Open-Source-Vorteile. Greptile Starter umfasst einen aktiven Entwickler und 50 monatliche Credits. Der „ Entwickelnde “-Tarif von Aikido enthält keine kostenlosen Deep-Review-Credits. Siehe die Beschränkungen unterCodeRabbit , die Greptile-Tarife und die verlinkten Regeln für das Aikido -Wallet.
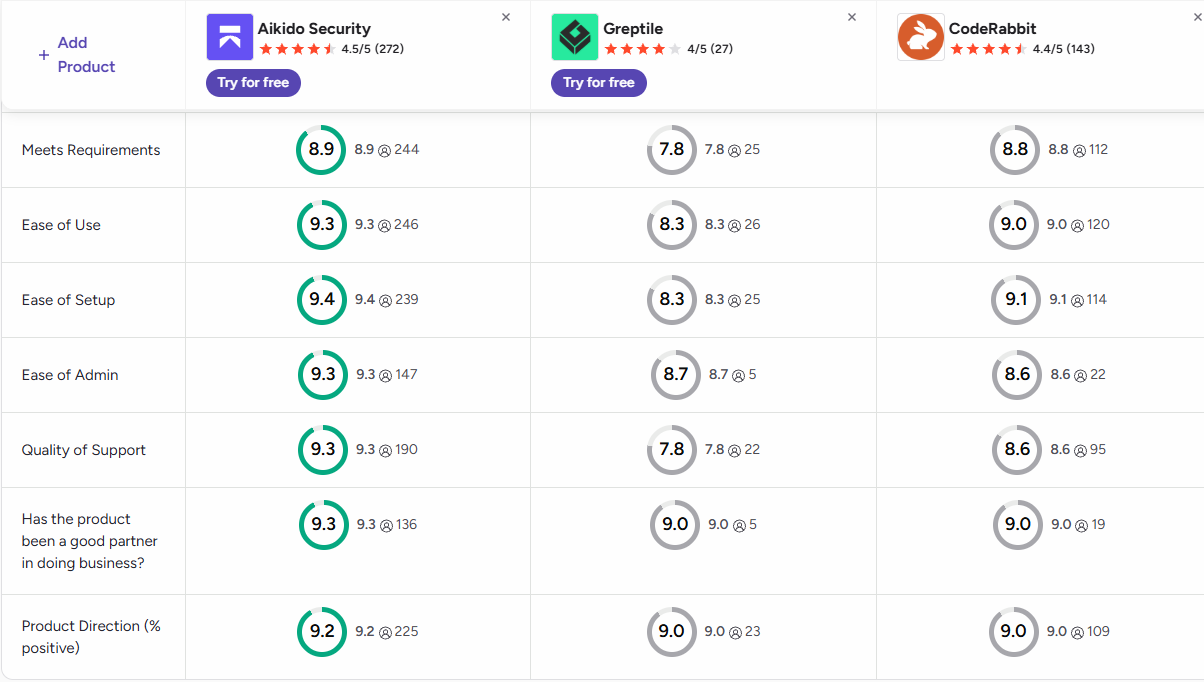
Aikido Sicherheit: für sicherheitsrelevante Überprüfungen und überprüfbare Standards
Aikido kombiniert sicherheitsorientierte PR-Prüfungen mit auf den Code Ihres Teams zugeschnittenen Überprüfungen. Für Teams, die Aikido mit CodeRabbit oder Aikido mit Greptile vergleichen, sind diese beiden Überprüfungsabläufe besonders relevant.
Die Sicherheitsannahmen im gesamten Änderungsprozess untersuchen
AikidoDer PR-Prüfer nutzt die Struktur des Quellcodes, relevante Repositorys, Ergebnisse der statischen Analyse sowie PR-Kommentare, um die Auswirkungen auf die Sicherheit und die Funktionalität zu untersuchen.
Anschauliches Beispiel: Eine interne Exportfunktion geht davon aus, dass der Aufrufer den Zugriff auf das Konto bereits überprüft hat. Ein neuer öffentlicher Endpunkt ruft diese Funktion auf. Bei der Überprüfung müssen der Aufrufer, die Autorisierungsprüfung und der Datenzugriff gemeinsam betrachtet werden; es reicht nicht aus, lediglich die bearbeitete Funktion auf gefährliche Muster zu untersuchen.
CodeRabbit bietet kontextbezogene Überprüfungen und Sicherheitsanalysen; Greptile verbindet Kontextanalyse mit Sicherheitsprüfungen. Aikido sollte vorrangig in Betracht gezogen werden, wenn diese Sicherheitsuntersuchung im Mittelpunkt der Arbeit steht, insbesondere wenn die Ergebnisse von Überprüfungen und bestehenden Scans in die Bewertung einfließen müssen. Dies ist ein Grund, den Ansatz zu testen, jedoch kein Beweis für einen allgemeinen Vorsprung bei der Genauigkeit.
Testen Sie Ihre technischen Standards, bevor Sie sie durchsetzen
AikidoMit den benutzerdefinierten Code-Regeln können Sie eine Anforderung definieren, Beispiele für erfolgreiche und fehlgeschlagene Prüfungen angeben und die Prüfung validieren, bevor Sie sie für neue PRs aktivieren.
Ein Team könnte beispielsweise vorschreiben, dass Handler für Kundendaten einen genehmigten, auf den Mandanten beschränkten Wrapper aufrufen, und anschließend einen konformen Handler sowie einen Bypass testen. Hierbei handelt es sich um eine Beispielkonfiguration und nicht um ein gemessenes Erkennungsergebnis.
CodeRabbit Unterstützt Anleitungen und Prüfungen vor dem Merge; Greptile unterstützt Repository-Standards und Test-PRs. Der Reiz von „ Aikido “ liegt in dem expliziten Schritt der Beispielvalidierung bei der Regelerstellung. Es eignet sich für Teams, die vor der Einführung einer Prüfung überprüfen möchten, wie sich diese verhält. Diese Funktion ist Teil von „Code Quality“ und nicht lediglich durch den Kauf von Deep-Review-Guthaben erhältlich.
Wählen Sie „ CodeRabbit “ für PR-Abschlussaufgaben oder „Greptile“ für konfigurierbare Analysen und die Übergabe an Agenten. Geben Sie „ Aikido “ den Vorrang, wenn Sicherheitsüberlegungen und überprüfbare Standards den Erfolg einer Überprüfung definieren. Bewerten Sie die PR-Überprüfung von Aikido anhand einer sicherheitsrelevanten Änderung aus Ihrem eigenen Repository.
Häufig gestellte Fragen
Können „ CodeRabbit “ und „Greptile“ mehrere Repositorys gleichzeitig durchsuchen?
Beide bieten einen repositorienübergreifenden Kontext. Mit „ CodeRabbit “ können Sie auf unterstützten Hosts einen verknüpften Branch auswählen oder einen Pull-Request öffnen; „Greptile“ ermöglicht die Konfiguration des repositorienübergreifenden Kontexts. Überprüfen Sie die Berechtigungen und welche Repository-Versionen den Kontext bereitstellen, bevor Sie koordinierte Änderungen testen. Siehe die Einrichtungsanleitung unterCodeRabbit.
Ist das Laufzeit-Testing von Greptile dasselbe wie eine KI-Codeüberprüfung?
Nein. Bei der Codeanalyse werden Gründe für eine Änderung ermittelt; bei der Laufzeitprüfung wird diese ausgeführt. Greptile dokumentiert T-Rex als Beta-Version: Das Tool generiert gezielte Tests, führt diese in einer Sandbox aus und fügt den Ergebnissen Belege bei. Bewerten Sie die Verfügbarkeit, die Umgebungsanforderungen und die Kosten separat von der üblichen Überprüfung. Siehe die Dokumentation zur Laufzeitvalidierung.




