

Kurz gefasst: Aikido führt jetzt Pentests für Android-Apps durch. Dieselben Agenten, die Ihre Web-Apps und APIs testen, können sich nun durch Ihre APK arbeiten, sich in der App anmelden und diese im Zusammenspiel mit dem dazugehörigen Backend in einer einzigen Prüfung analysieren. Funde werden mit Reproduktionsschritten ausgegeben und sind sofort für einen AutoFix bereit, genau wie bei jedem anderen Aikido-Pentest.
Aikido führt seit November 2025 autonome Pentests für Web-Apps und APIs durch. Sie geben ein Ziel an, die Agenten denken wie Angreifer, verknüpfen Schwachstellen zu realen Angriffspfaden und liefern Funde zurück, die Ihre Entwickelnde beheben oder per AutoFix lösen können. Ab heute steht derselbe agentenbasierte Pentest auch für Android zur Verfügung.
Mobile Anwendungen sind oft der Teil des Stacks, der am seltensten getestet wird. Ein manueller Android-Pentest ist teuer, findet meistens nur einmal im Jahr statt (wenn man Glück hat) und stoppt oft bei der App selbst. Das Backend, gegen das sich die App authentifiziert, wird als separate Aufgabe behandelt oder komplett ausgelassen. Das ist ein merkwürdiger Punkt, um eine Grenze zu ziehen, da die App und ihr Backend ständig Annahmen über einander treffen – und genau in den Diskrepanzen zwischen diesen Annahmen finden sich viele der interessantesten Fehler.
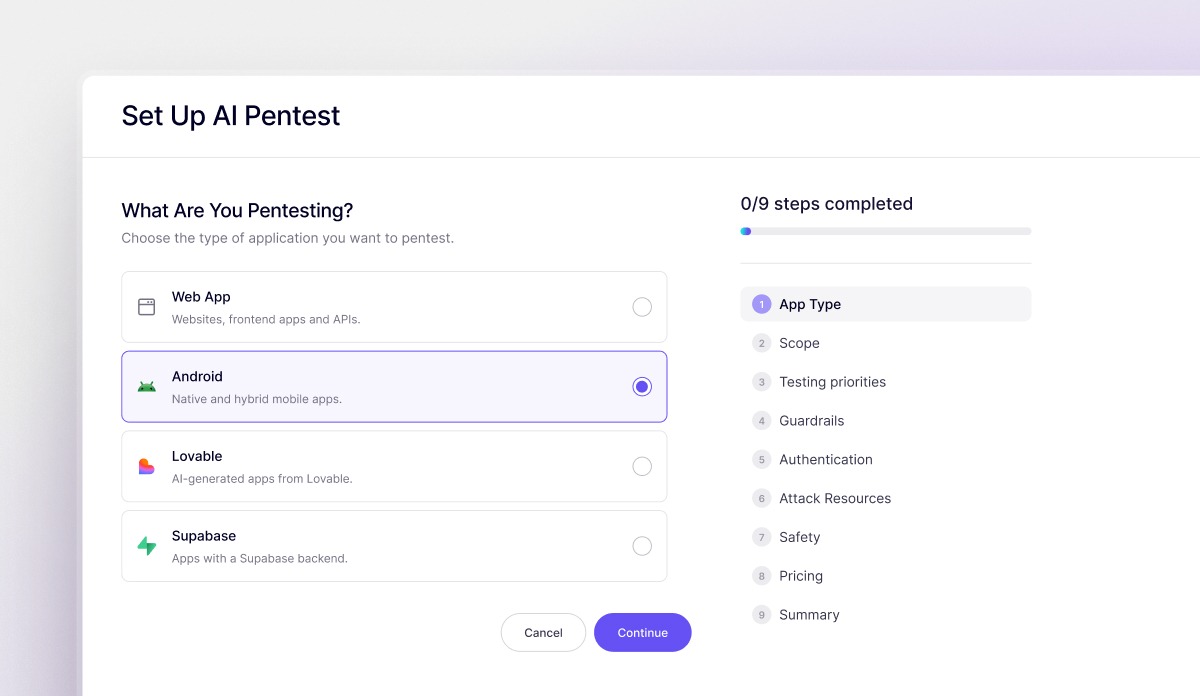
Funktionsweise
Ein agentenbasierter Android-Pentest versucht, Ihre App so anzugreifen, wie es ein echter Angreifer tun würde. Die Agenten installieren den tatsächlichen Build und testen ihn von innen heraus. Ein Fund wird erst dann in Ihren Bericht aufgenommen, wenn er erfolgreich ausgenutzt und als real bestätigt wurde.
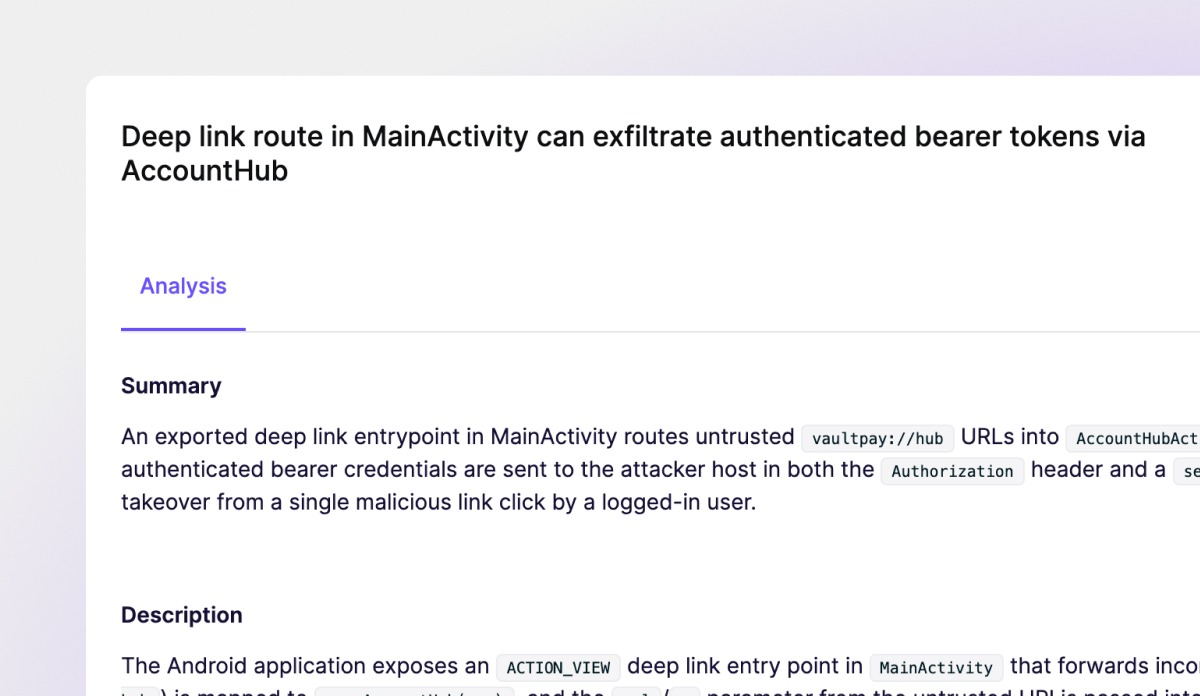
Um einen Android-Pentest durchzuführen, müssen Sie Folgendes bereitstellen:
- Die APK – der Build, den Sie testen möchten.
- Das Android-Quellcode-Repository – Android-Pentests sind derzeit reine Whitebox-Prüfungen, daher wird der Code zur Ausführung des Tests benötigt. Blackbox-Unterstützung folgt in Kürze.
- Testbenutzer – Die Agenten melden sich so an, wie es Ihre Benutzer tun, sei es per Benutzername und Passwort oder über biometrische Anmeldung.
Verbinden Sie auch Ihre Backend-API, damit die Agents sowohl die App als auch die API, von der sie abhängt, im selben Durchlauf testen. Auf diese Weise werden die Teile, die Benutzer nie sehen, genauso intensiv getestet wie die Teile, mit denen sie interagieren.
Ergebnisse, die Sie tatsächlich reproduzieren können
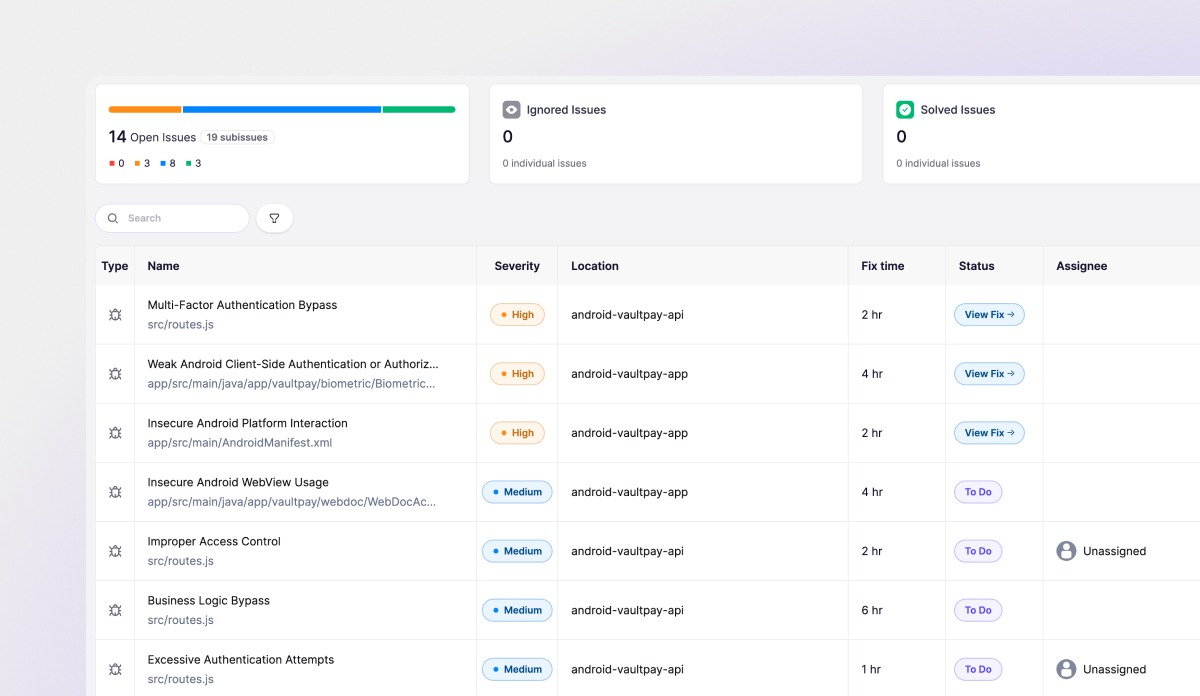
Jedes Ergebnis wird mit einer Zusammenfassung, einer Beschreibung, dem Risiko und den Schritten zur Reproduktion geliefert – einschließlich der exakten ADB-Befehle, die ausgeführt werden müssen. ADB (Android Debug Bridge) ist der Standardweg, um von Ihrem Computer aus mit einer Android-App zu kommunizieren, sodass die Reproduktionsschritte genau dem entsprechen, was ein Entwickler eingeben würde, um den Bug selbst zu sehen.
Sie können auch den Trace des Attacker-Agents öffnen und nachvollziehen, wie er vorgegangen ist. Er liest Ihre Codebasis durch, lädt seine mobilen Testfunktionen und versucht dann, die App über ADB zu exploiteln, um zu bestätigen, dass das Problem real ist.
Pentest-Ergebnisse enthalten dieselben Berichtstypen, die Sie auch von einem Web-Pentest erhalten. Der Recon-Bericht und der Angriffsplan bieten Diagramme, Bedrohungsszenarien und den vollständigen Plan, den die Agents abgearbeitet haben – einschließlich der Schwachstellen, nach denen sie gesucht haben, und jener, die sie für exploitable hielten, aber nicht tatsächlich exploiteln konnten.
Die App ist nur die halbe Miete
Eine Android-App leistet von sich aus nicht viel. Die Kommunikation zwischen der Android-App und dem Backend ist der Ort, an dem sich viele der Schwachstellen befinden. Eine Autorisierungsprüfung, die die App auf dem Bildschirm erzwingt, wird auf dem Server möglicherweise nicht durchgesetzt. Ein Endpunkt, den die App nur auf eine bestimmte Weise aufruft, verhält sich vielleicht völlig anders, wenn er eine Anfrage erhält, die er nicht erwartet hat.
Da Sie sowohl den Android-Code als auch den Code der Backend-API einbinden können, testet Aikido den gesamten Pfad in einer einzigen Überprüfung. Das bedeutet, dass API-Probleme im selben Bericht wie die Apps landen, anstatt in einem separaten Backend-Engagement.
Wenn Sie Code Security Audit bereits genutzt haben, um den mobilen Quellcode zu analysieren, bevor es einen Live-Build gibt, kommt Ihnen dieser Teil bekannt vor. Die Agents verwenden die laufende App und ihr Backend zusammen und bestätigen, was tatsächlich exploitable ist, anstatt nur das, was basierend auf dem Quellcode riskant aussieht.
Das Aikido, das Sie kennen – für Android-Apps
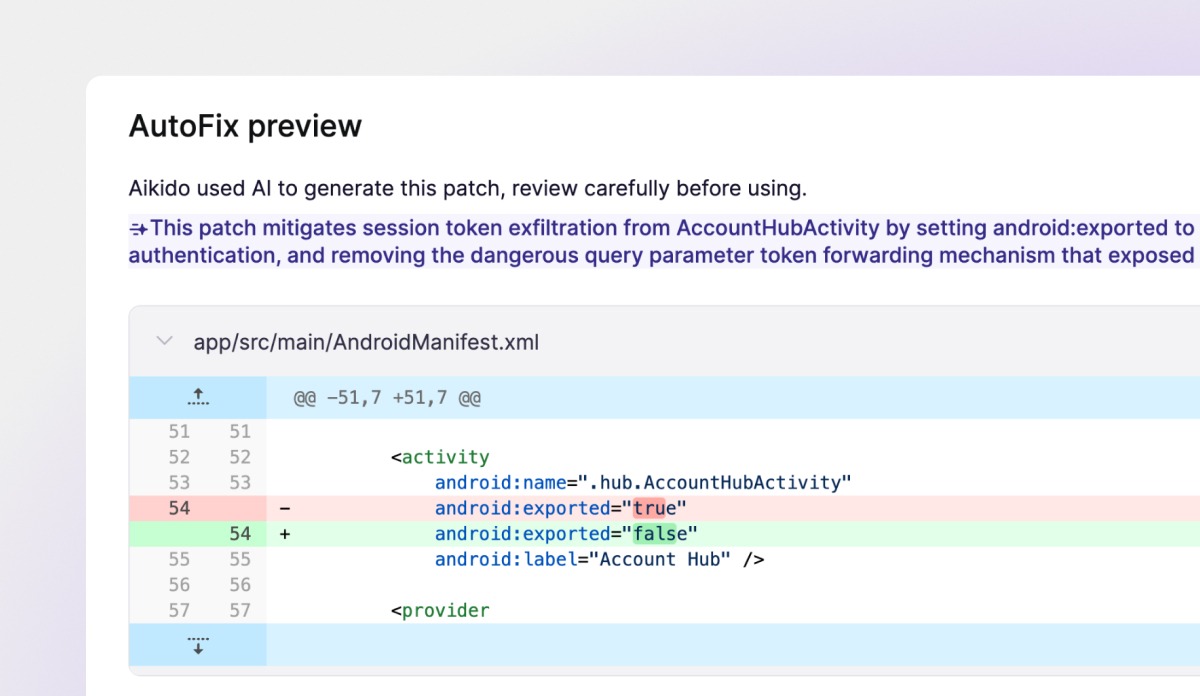
Android-Pentests bieten zudem die Ihnen bereits bekannten Aikido-Pentesting-Funktionen wie AutoFix und enthaltene Retests. Auf diese Weise bleiben App, Backend, Findings, Fixes und Retests an einem Ort. Führen Sie AutoFix für ein Pentest-Ergebnis aus, um direkt einen PR mit einem Lösungsvorschlag zu öffnen.
Das Retesting ist das Einzige, das bei Android etwas anders funktioniert. Sobald der Fix gemergt ist, müssen Sie das APK neu erstellen und die neue Version über die Registerkarte „Übersicht“ des Assessments hochladen, um den Retest durchzuführen. Jeder Retest wird gegen diesen aktualisierten Build ausgeführt, und Sie können jedes Problem erneut testen, das beim initialen Pentest gefunden wurde.
Los geht's
Android-Pentests sind maßgeschneidert. Das bedeutet, dass der Indexer von Aikido das Assessment an Ihre tatsächliche App anpasst. So erhalten Sie eine Abdeckung für das gesamte System, zugeschnitten auf das, was wirklich darin enthalten ist, und zahlen keine Pauschale, die ignoriert, wie groß oder klein Ihre App ist.
Dies ist dasselbe Aikido-Pentesting, das Sie gewohnt sind, nur auf ein neues Ziel gerichtet. Die Agents, das Reasoning, die Berichte und AutoFix entsprechen dem, was Sie bereits kennen. Alles, was wir erwähnt haben, ist ab sofort live. Laden Sie also ein APK hoch, lassen Sie die Agents an die Arbeit gehen und sehen Sie nach, was Ihre mobile App verborgen gehalten hat. iOS-Pentesting folgt in Kürze 👀!


