

Kurz & knapp: KI-Codeanalyse schließt die Lücke zwischen SAST und Pentesting, indem sie Ihre statischen Codebasen analysiert, um mehrstufige, absichtsabhängige Schwachstellen aufzudecken, bevor sie ausgeliefert werden.
Letzte Woche veröffentlichte Anthropic Claude Fable 5, eine öffentliche Version ihres Mythos-Klasse-Modells, das in der Lage war, Zero-Day-Exploits zu entdecken und zu verketten. Fable 5 wird mit Schutzmechanismen ausgeliefert, die Cybersicherheitsanfragen blockieren und auf ein eingeschränkteres Modell zurückgreifen, sodass die öffentliche Version diese Angriffe nicht für Sie ausführt.
Zumindest war das die Idee.
Es scheint jedoch, dass eine oder mehrere Organisationen Fable 5 erfolgreich „gejailbreakt“ haben, was Anthropic dazu veranlasste, das Modell unter dem Druck der US-Regierung zurückzuziehen. Die Sache ist die: Man kann den Geist nicht mehr in die Flasche zurückholen. Ob durch Jailbreaks oder Open Source, Angreifer werden Zugang zu immer leistungsfähigeren Modellen erhalten.
Die Richtung ist vorgegeben. Die Fähigkeiten und der Zeitaufwand, die erforderlich waren, um Schwachstellen in einer Anwendung zu finden und zu verketten, reduzieren sich auf etwas, das ein Agent ohne stunden- oder tagelangen menschlichen Aufwand erledigt. Dies gilt insbesondere für logikbasierte Fehler, die von bestehenden statischen Codeanalyse-Engines nicht abgedeckt werden. Diese Fehlerklassen folgen keinen vorhersagbaren Mustern, sodass die statische Analyse nichts zum Abgleichen hat.
Doch Verteidiger können dank derselben agentenbasierten Modelle die Oberhand behalten, indem sie Sicherheitsmängel in ihren Codebasen analysieren und abfangen, bevor diese die Produktion erreichen. Genau deshalb haben wir KI-Codeanalyse entwickelt
Was KI-Codeanalyse tatsächlich tut
KI-Codeanalyse ist kein Ersatz für Ihre SAST-Engine, die sich hervorragend dafür eignet, regelbasierte Sicherheitslücken während der Entwicklung zu finden. Sie ist auch kein Ersatz für Pentests. Sie positioniert sich dazwischen und arbeitet auf Basis Ihres statischen Codes mit dem Scharfsinn eines Pentests.
Greifen Sie vor einem wichtigen Release oder nach der Einführung eines großen Features zu KI-Codeanalyse. Sie verfolgt Referenzen über Dateien und Module hinweg. Sie deckt mehrstufige Probleme auf, bei denen keine einzelne Zeile die Schwachstelle darstellt. Zu jedem Fund werden die Ursache, codebasierte Nachweise sowie ein AutoFix geliefert, mit dem Sie sofort einen PR generieren können, um das Problem zu lösen.
In der Praxis sieht das so aus:
Eine mehrstufige IDOR-Kette über drei Dateien hinweg, die ein musterbasierter Scanner niemals verknüpfen würde, da keine einzelne Zeile eine Regel auslöst. KI-Codeanalyse verfolgt die Referenz, berücksichtigt die fehlende Autorisierungsprüfung im Kontext und legt den vollständigen Angriffspfad offen.
Dasselbe Konzept gilt für andere logikbasierte Schwachstellen, wie ein ReDoS-Muster, das aus dem Quellcode ohne Live-Exploitation identifiziert wurde, oder eine nur für Administratoren zugängliche Route, die nie durch einen Live-Penetrationstest überprüft wurde, weil niemand gültige Anmeldeinformationen hatte. Ich bin sicher, Ihnen fallen weitere Beispiele ein.

Da KI-Codeanalyse an Ihrem Quellcode arbeitet, benötigen Sie weder eine aktive Staging-Umgebung noch müssen Sie Anmeldedaten für die Authentifizierung erstellen. Verbinden Sie einfach Ihre Codebasis und starten Sie ein Audit. Wenn der Code im Quellcode existiert, ist er im Geltungsbereich: mehrere Repositories, per Feature-Flag gesteuerte Pfade, nicht bereitgestellte Änderungen und Admin-Routen, die Live-Tests nicht sicher erreichen können.
Es ist nicht auf Ihre Web-App beschränkt
Da KI-Codeanalyse statischen Quellcode analysiert, anstatt eine Live-Umgebung zu untersuchen, ist sie weder durch die Abdeckung von SAST-Regeln noch durch die Plattform, auf der Ihr Code ausgeführt wird, eingeschränkt.
Das bedeutet, Sie können testen:
- Mobile Apps, bei denen es keine URL zum Zugriff gibt und keine einfache Möglichkeit, Code-Pfade gegen einen Live-Build auszuführen.
- Smart Contracts, bei denen Sie aktiv keine Exploit-Versuche gegen einen bereitgestellten Vertrag mit realem Wert ausführen möchten.
- Legacy-Codebasen in Sprachen mit geringer SAST-Abdeckung.
Benchmarking
Basierend auf unseren internen Tests und frühen Anwendern deckt KI-Codeanalyse etwa 70–80 % dessen ab, was ein vollständiger Pentest-Auftrag zutage fördert, und das bei rund zehnmal geringeren Kosten. Frühe Anwender haben (im Median) rund 25 Sicherheitsprobleme pro Codebasis entdeckt, wobei 0 Audits ohne Befund blieben.
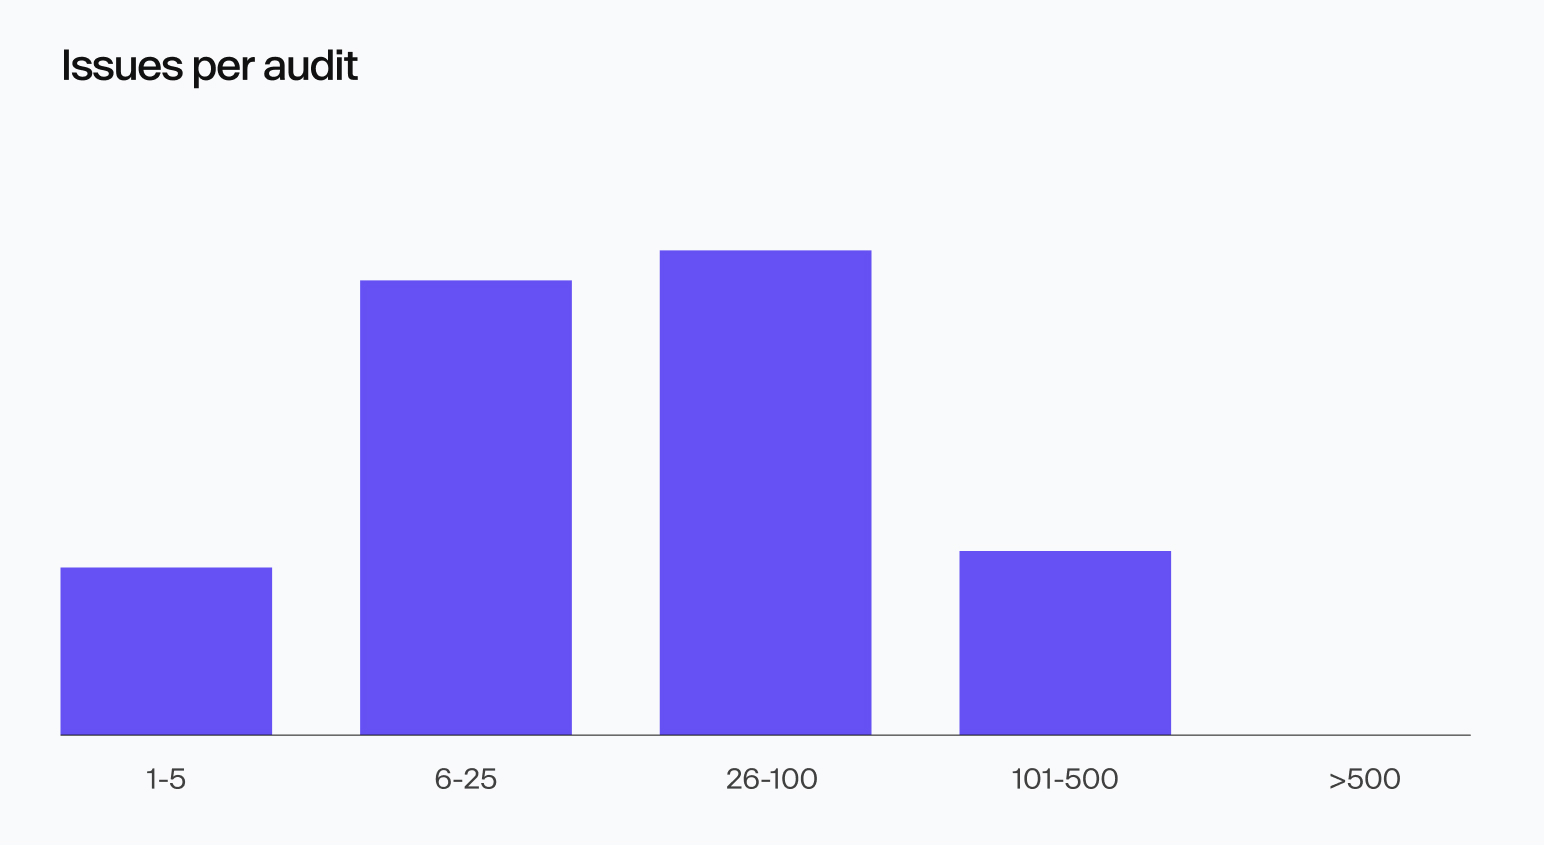
Doch die Anzahl der gefundenen Probleme ist zweitrangig im Vergleich zum Zeitpunkt. Eine Schwachstelle vor dem Release zu finden, erfordert lediglich eine Codeänderung, während der Entwickler noch im Thema ist. Wird sie erst nach Erreichen der Produktion entdeckt, zieht dies wahrscheinlich einen Behebungszyklus nach sich und reißt einen Entwickler aus einem anderen Projekt, um sie zu beheben. KI-Codeanalyse verlagert die Entdeckung auf den Moment kurz vor der Auslieferung des Codes, in dem der beteiligte Entwickler noch den vollen Überblick hat und die Korrektur unkompliziert ist.
Erste Schritte
Wählen Sie in Ihrem Aikido-Konto im Menü KI-Codeanalyse aus und klicken Sie auf Audit erstellen. Wählen Sie dort mindestens ein Repository aus, und Aikido schätzt die Kosten in Credits ab. Fügen Sie Ihrem Konto Credits hinzu und starten Sie das Audit. Die Einrichtung dauert nur wenige Minuten, und Audits sind – abhängig von der Größe und Komplexität Ihrer Codebasis – bereits in 5 Minuten abgeschlossen.
Führen Sie Ihre erste KI-Codeanalyse durch.




