

Bis zu 20 % Rabatt auf „ Aikido “ für die Rebl Ventures-Community
Sichern Sie alles, was Entwickler erstellen, bereitstellen und ausführen – mit „ Aikido “.





Eine einheitliche Plattform, um Ihre Software abzusichern
Von Code über Cloud bis hin zur Laufzeit – „ Aikido “ deckt alle Ebenen moderner Softwaresicherheit ab. Beginnen Sie mit dem Modul, das Sie benötigen, und erschließen Sie sich die gesamte Plattform, während Ihr Unternehmen wächst.
Alle Sicherheitstools, die ein Start-up braucht
Abhängigkeiten, SAST, secrets, Container, Infrastructure as Code, Cloud-Sicherheitslage, DAST, Malware in Paketen und KI-Penetrationstests.
In wenigen Minuten vollständig eingerichtet
Verbinden Sie Ihr Repo und starten Sie Ihren ersten Scan innerhalb weniger Minuten. Sehen Sie sich nur die wichtigen Ergebnisse an und beheben Sie die Probleme mit einem Klick.
SOC 2- und ISO 27001- compliance us leicht gemacht
Ihr erster großer Kunde wird dies von Ihnen erwarten. Aikido führt die technischen Prüfungen im Rahmen von SOC 2, ISO 27001, DSGVO und NIS2 durch, erstellt die Nachweise und synchronisiert diese direkt mit Vanta oder Drata.
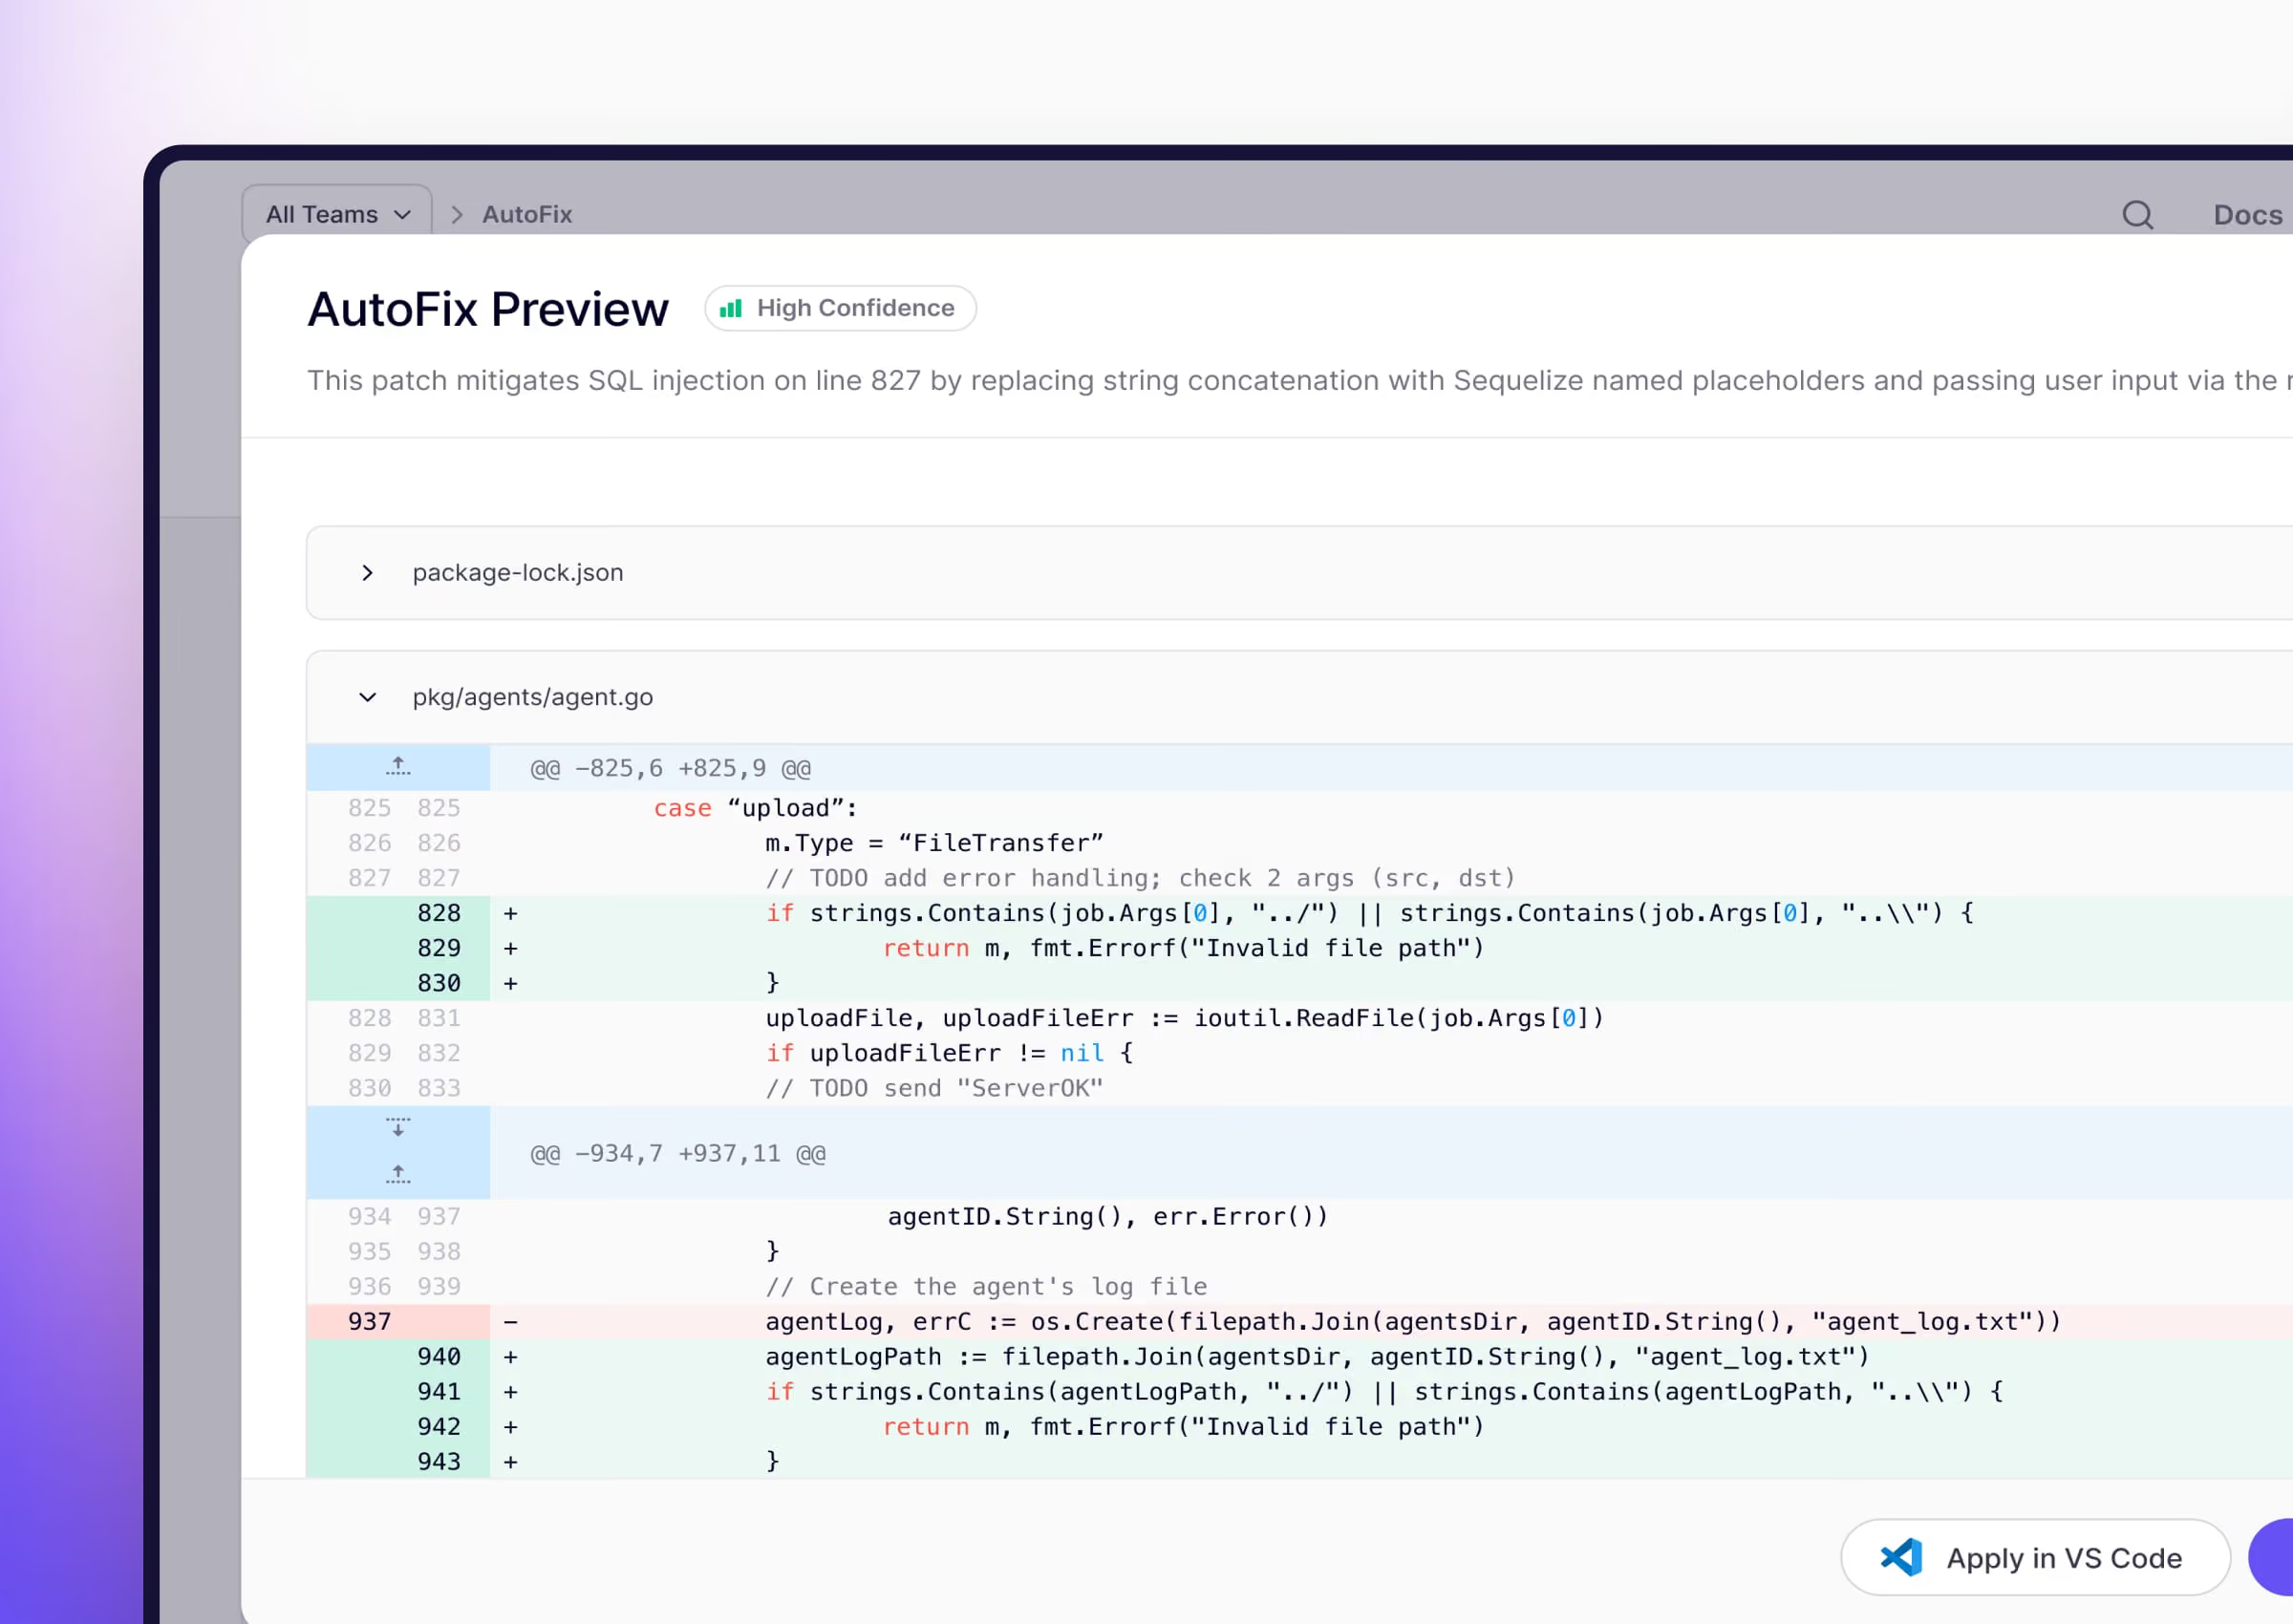
Ein Sicherheitssystem,vom Code bis zur Produktion.
Sicheren Code von der Entwicklungsumgebung in die Produktionsumgebung übertragen.
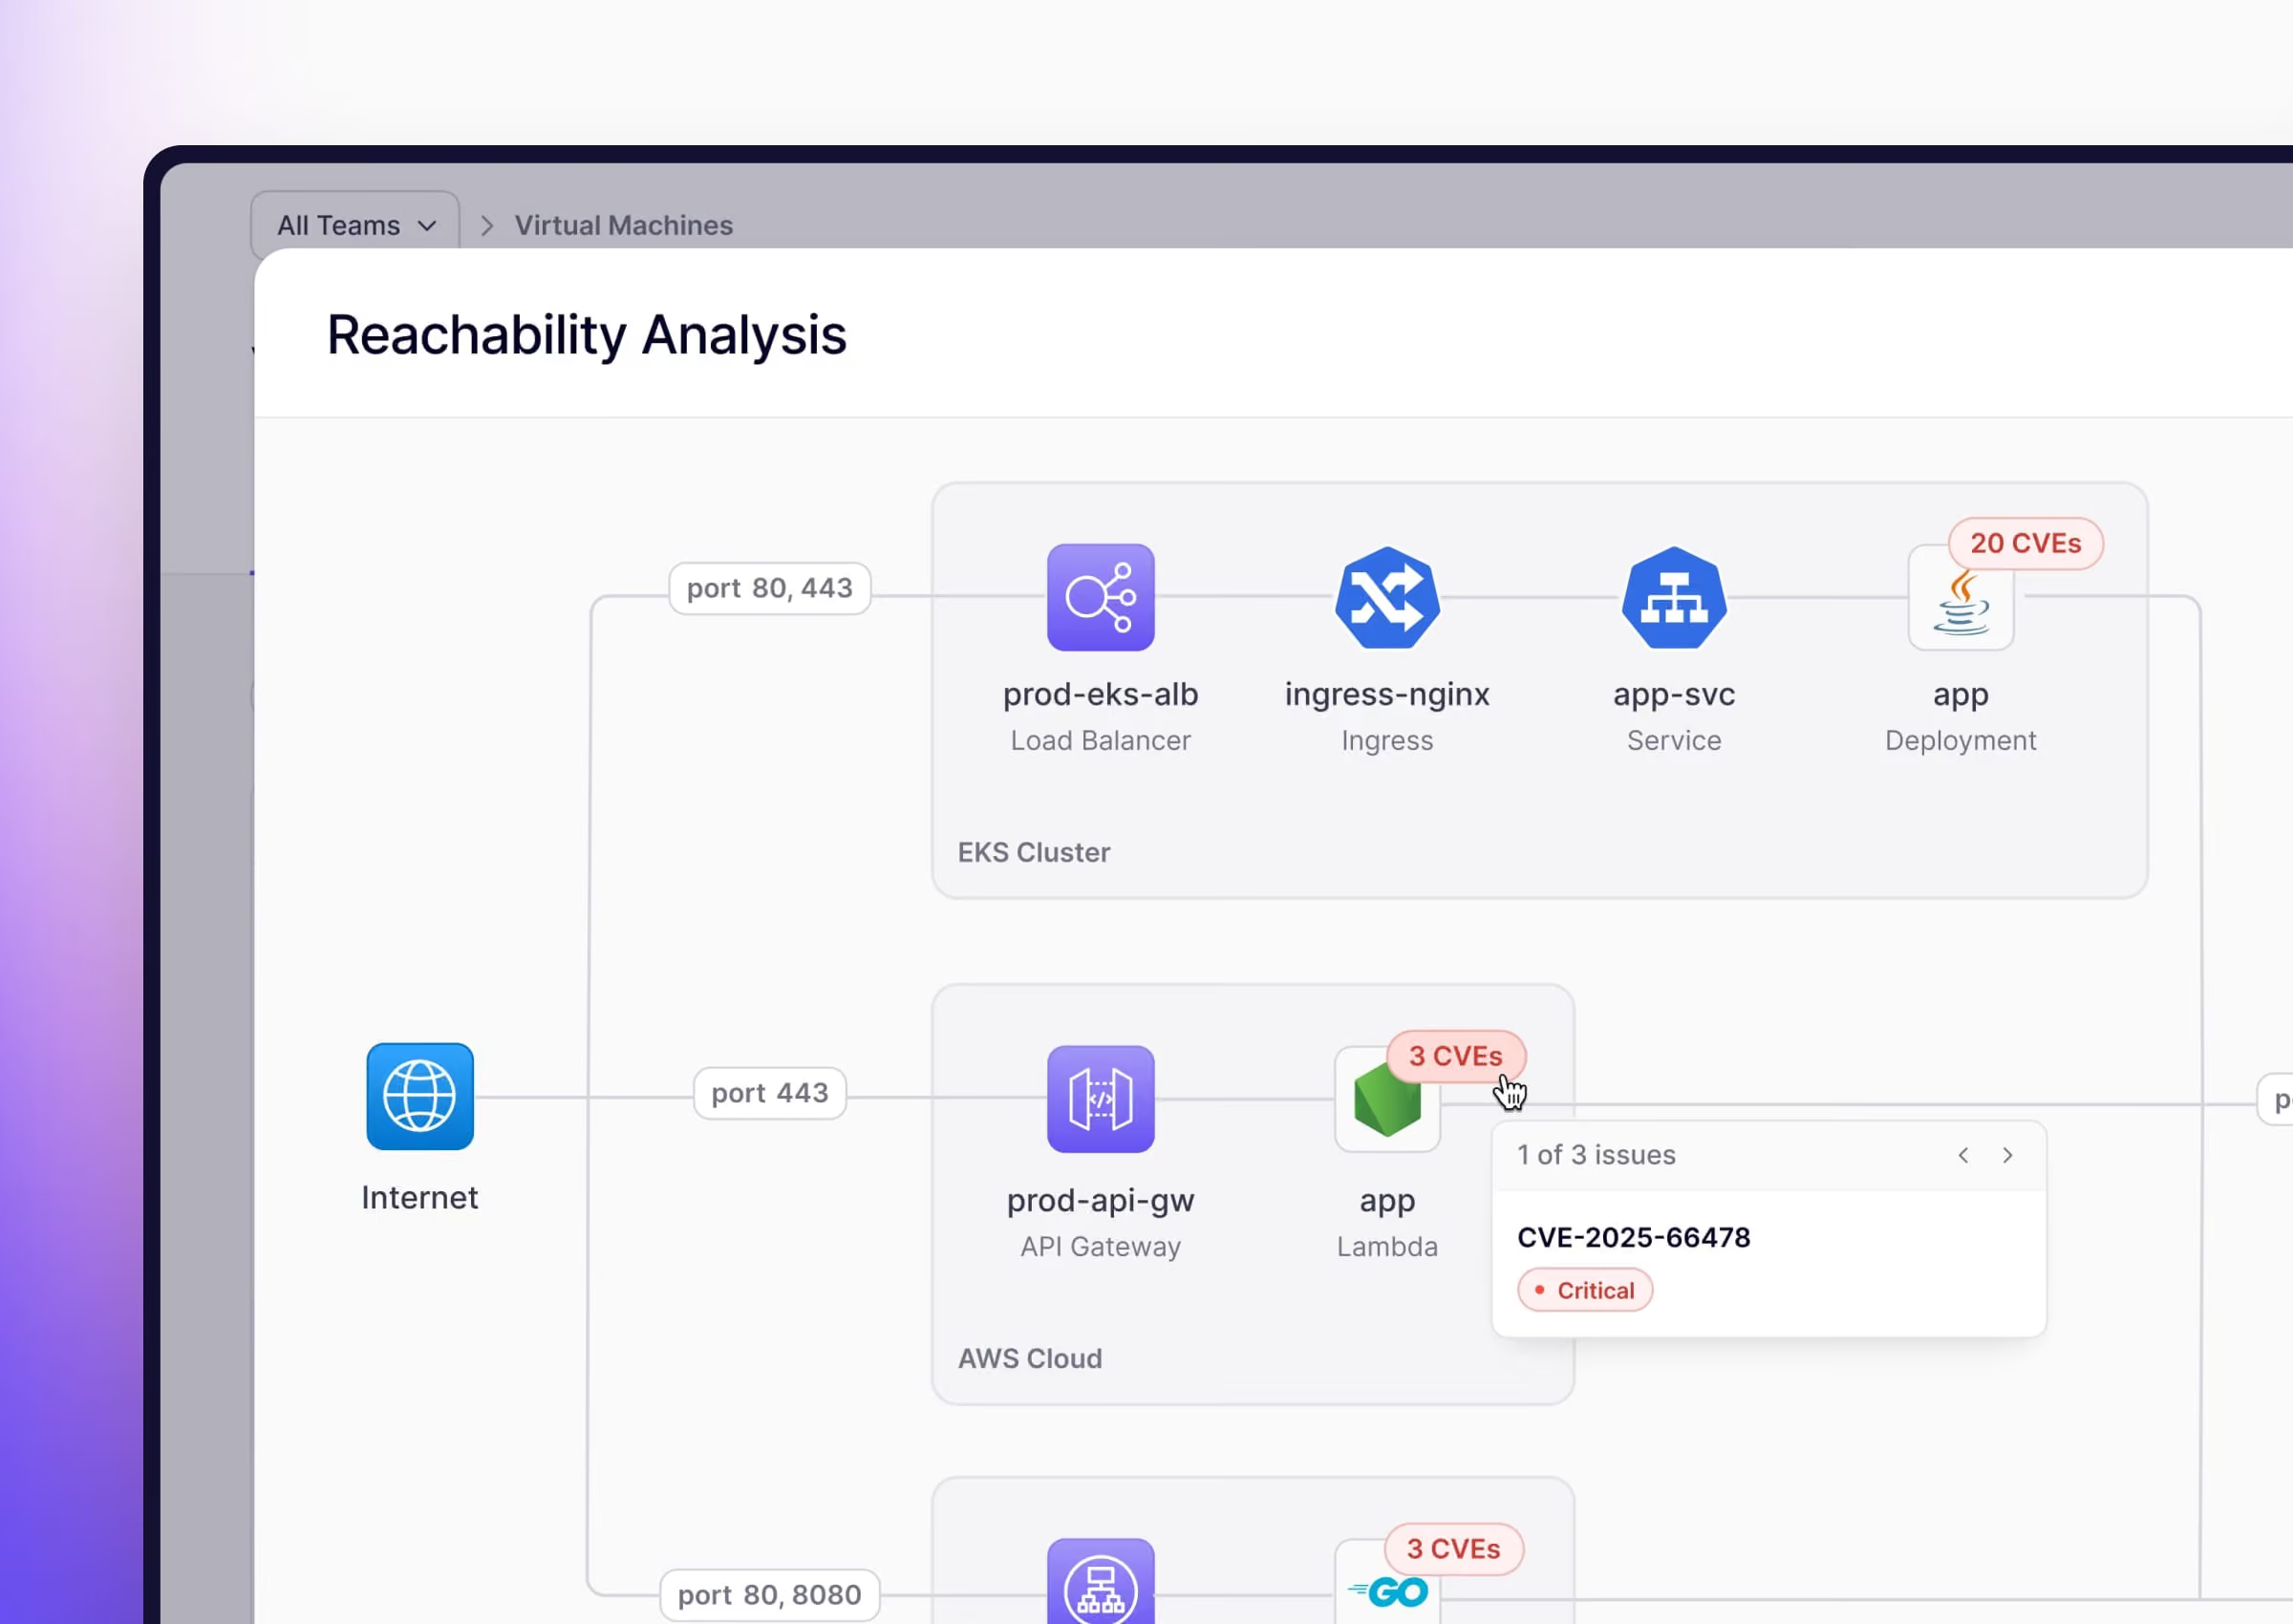
Sichern Sie Ihre Cloud mit Echtzeit-Transparenz.
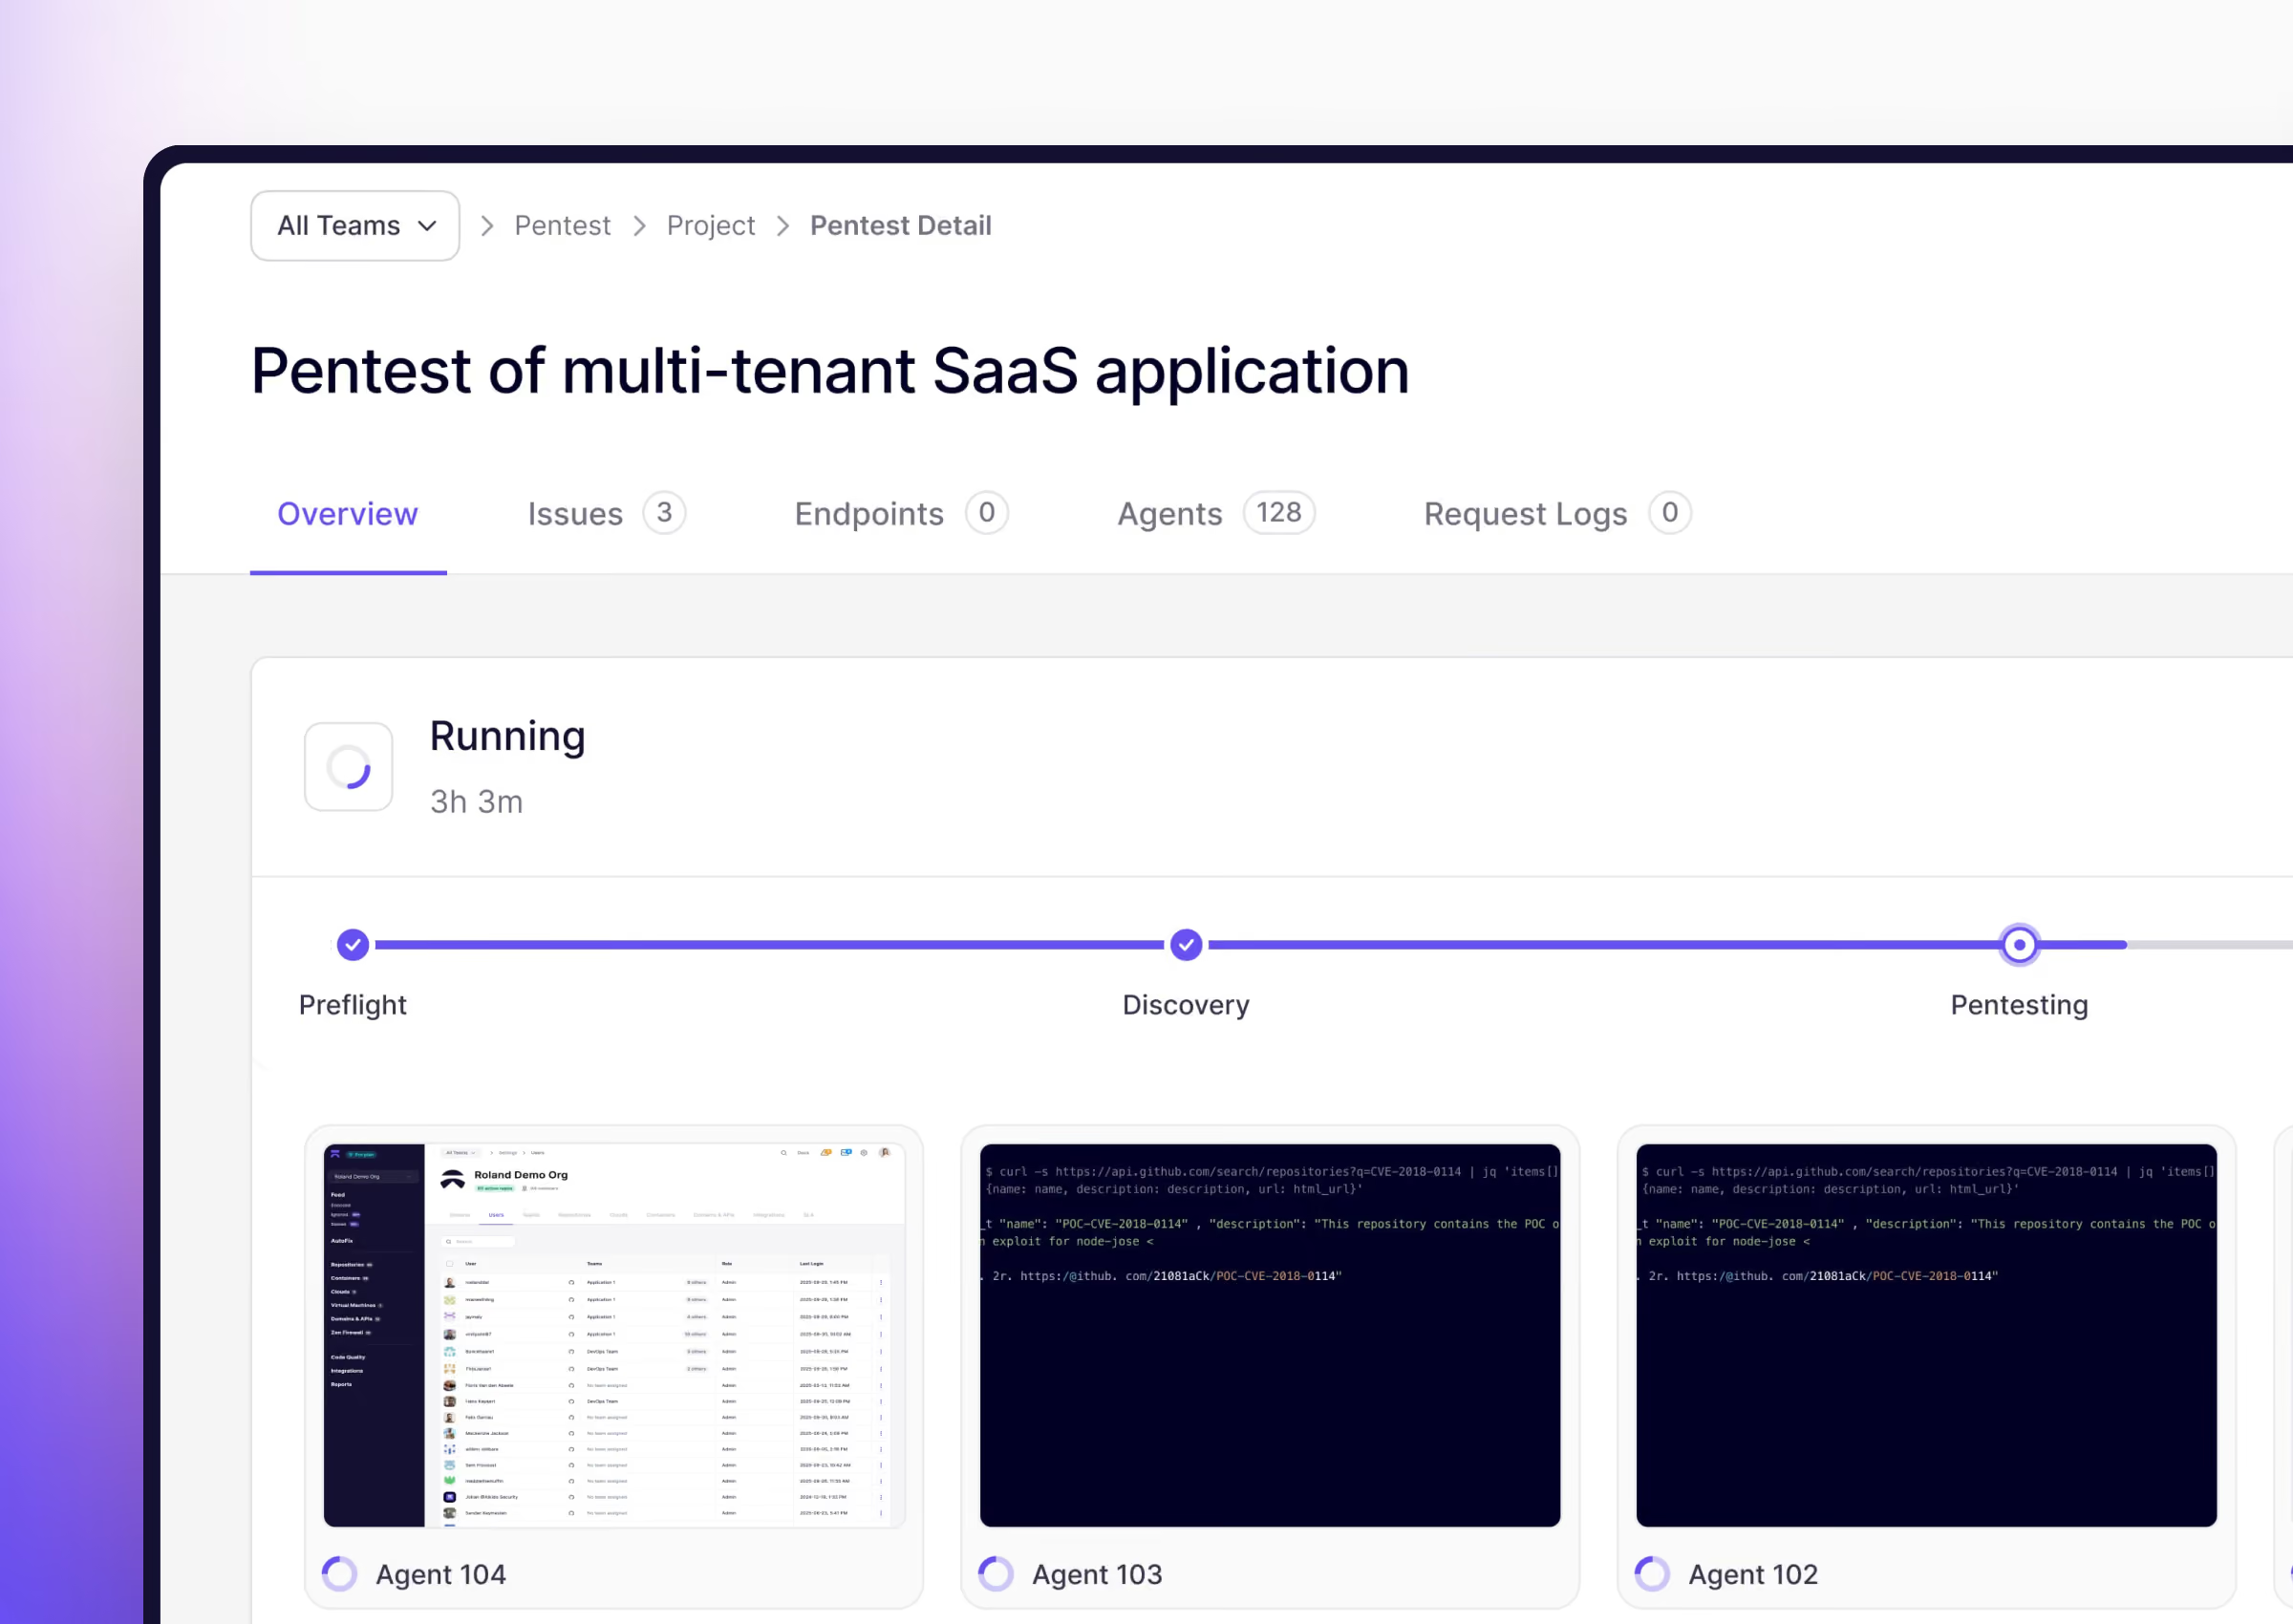
Nachweisen, was ausnutzbar ist. Beheben, was es ist.
Compliance-Abdeckung
Aikido führt Überprüfungen durch und generiert Nachweise für technische Kontrollen für ISO 27001:2022, SOC 2 Type 2, PCI, HIPAA und DORA.
Die Automatisierung technischer Kontrollen ist ein großer Schritt hin zur Erfüllung von Compliance-Anforderungen.
ISO 27001:2022

ISO 27001 ist besonders relevant für FinTech-Unternehmen. Dieser weltweit anerkannte Standard stellt sicher, dass Sie einen systematischen Ansatz zum Management sensibler Unternehmensinformationen verfolgen und deren Vertraulichkeit, Integrität und Verfügbarkeit gewährleisten. Aikido automatisiert eine Vielzahl von technischen Kontrollen nach ISO 27001:2022.
DORA

Die Digital Operational Resilience Act (DORA) ist eine EU-Verordnung, die Finanzinstitute dazu verpflichtet, ihre Abwehrmaßnahmen gegen IT-bezogene Risiken zu stärken. Aikido unterstützt die DORA-Compliance, indem sie die Erkennung und Behebung von Sicherheitslücken automatisiert und die kontinuierliche Überwachung, die Meldung von Vorfällen und das Management von Drittanbieterrisiken gemäß der DORA-Verordnung ermöglicht.
PCI

Der Payment Card Industry Data Security Standard (PCI-DSS, Datensicherheitsstandard für die Zahlungskartenbranche) erfordert eine Reihe von Sicherheitsstandards, die zum Schutz von Karteninhaberdaten während und nach Finanztransaktionen entwickelt wurden. Jede Organisation, die Kreditkarteninformationen verarbeitet, muss diese Standards einhalten, um die sichere Verarbeitung, Speicherung und Übertragung von Karteninhaberdaten zu gewährleisten. Aikido automatisiert viele technische Kontrollen.
OWASP Top 10

Die OWASP Top 10 richtet die Sicherheitspraktiken von Webanwendungen an den kritischsten Sicherheitsrisiken aus, die vom Open Web Application Security Project (OWASP) identifiziert wurden. Die OWASP Top 10 ist eine weithin anerkannte Liste gängiger Schwachstellen wie Injection-Schwachstellen, fehlerhafte Authentifizierung und Cross-Site-Scripting (XSS). Compliance erfordert die Behebung dieser Schwachstellen, um Webanwendungen vor gängigen Bedrohungen zu schützen.
Pentest-Berichte
Wenn der Aikido Pentest die Validierung abschließt, erstellt er einen detaillierten Bericht, der eine Management-Übersicht mit entwicklungsorientierten, umsetzbaren Funden kombiniert. Der Bericht ist so konzipiert, dass Sicherheits-, Engineering- und Compliance-Teams sofort handeln können. Sie können unter Pentest-Berichte auch maßgeschneiderte Berichtsformate für Prüfende, das Management oder externe Parteien exportieren.
SLA-Einblicke und Vorfälle
SLA-Einblicke geben Ihnen Aufschluss darüber, wie gut Ihr Unternehmen seine Ziele zur Behebung (MTTR Mean Time to Remediation) erreicht. Der Fokus liegt dabei auf Reaktionszeiten, überfälligen Problemen und der allgemeinen Behebungsleistung über verschiedene Schweregrade hinweg. Dieser Bericht hilft Ihnen zu verstehen, ob Sicherheitsprobleme innerhalb der von Ihnen definierten Zeitrahmen behoben werden.
GDPR
Die Datenschutz-Grundverordnung (DSGVO) ist das EU-Gesetz, das regelt, wie Unternehmen personenbezogene Daten von Personen in der EU erheben und verarbeiten. Unter anderem verlangt sie, diese Daten durch geeignete technische und organisatorische Maßnahmen zu schützen. Aikido unterstützt bei der technischen Seite, indem es Sicherheitsprobleme kennzeichnet, die personenbezogene Daten offenlegen könnten, wie etwa durchgesickerte Secrets oder falsch konfigurierte Cloud-Speicher.
UK Cyber Essentials
Cyber Essentials ist eine von der britischen Regierung unterstützte Zertifizierung, die vom National Cyber Security Centre (NCSC) beaufsichtigt wird. Sie legt eine Schutzbasis gegen gängige Internetangriffe fest, die auf fünf technischen Kontrollen basiert: Firewalls, sichere Konfiguration, Verwaltung von Sicherheitsupdates, Benutzerzugriffskontrolle und Malware-Schutz. Einige britische Regierungsaufträge setzen dies voraus. Aikido kennzeichnet Code- und Cloud-Probleme, die diese Kontrollen betreffen, wie veraltete Pakete mit bekannten Schwachstellen, damit Sie diese vor der Bewerbung beheben können.
SOC 2 Typ 2

SOC 2 ist ein Verfahren, das sicherstellt, dass Ihre Dienstleister Ihre Daten sicher verwalten, um die Interessen Ihrer Organisation und die Privatsphäre ihrer Kunden zu schützen. Zeigen Sie Ihr Engagement für Datenschutz, indem Sie SOC2 einhalten. Aikido automatisiert alle technischen Kontrollen und vereinfacht den Compliance-Prozess erheblich.
HIPAA

Der Health Insurance Portability and Accountability Act der USA legt nationale Standards für den Schutz sensibler Patientendaten im Gesundheitswesen fest. Er schreibt Schutzmaßnahmen für den Datenschutz und die Sicherheit von Gesundheitsdaten vor und stellt sicher, dass Gesundheitsdienstleister, Versicherer und deren Geschäftspartner Maßnahmen implementieren, um Patientendaten vor unbefugtem Zugriff und Datenlecks zu schützen.
NIS2

Die Richtlinie zur Netzwerk- und Informationssicherheit (NIS2) ist eine Verordnung der Europäischen Union, die darauf abzielt, die Cybersicherheit kritischer Infrastruktursektoren zu verbessern. Ein breiteres Spektrum von Branchen muss Cybersicherheitsregeln befolgen. Des Weiteren verbessert sie die Zusammenarbeit zwischen EU-Ländern zum Schutz vor Cyberbedrohungen. Organisationen in Branchen wie Gesundheitswesen, Energie und Transport müssen diese Standards erfüllen.
CIS

Das Center for Internet Security (CIS) legt Best Practices und Sicherheits-Benchmarks fest, um Organisationen dabei zu unterstützen, ihre Cybersicherheitsabwehr zu verbessern, indem es spezifische Richtlinien zur Absicherung von Systemen, Netzwerken und Anwendungen anbietet. Das Erreichen der CIS-Compliance hilft, Sicherheitsrisiken zu reduzieren und gewährleistet ein standardisiertes Schutzniveau gegen Cyberbedrohungen. Aikido berichtet über den Fortschritt der CIS Controls v8 Compliance, basierend auf Ihren verbundenen Clouds und Code-Repositorys.
NIST
NIST 800-53 ist ein Katalog von Sicherheits- und Datenschutzkontrollen des US National Institute of Standards and Technology. Er ist für US-Bundesinformationssysteme vorgeschrieben, und viele Regierungsauftragnehmende sowie regulierte Unternehmen nutzen ihn als Kontrollgrundlage. Aikido gruppiert Ihre Sicherheitsfunde nach NIST 800-53-Kontrollfamilie, sodass Sie sehen können, in welchen Bereichen der größte Handlungsbedarf besteht.
HITRUST
Das HITRUST Common Security Framework (CSF) ist ein zertifizierbares Framework, das Anforderungen aus Standards wie HIPAA und ISO 27001 in einem einzigen Kontrollset zusammenführt. Es ist im US-Gesundheitswesen weit verbreitet, wo Krankenhäuser und Versicherungen oft eine HITRUST-Zertifizierung von Anbietern verlangen, bevor sie Patientendaten weitergeben. Aikido berichtet über die technischen HITRUST-Kontrollen, die automatisch überprüft werden können, und verschafft Ihnen so einen Vorsprung bei den Nachweisen, die Ihre prüfende Person anfordern wird.
ENS
Der Esquema Nacional de Seguridad (ENS) ist Spaniens nationaler Sicherheitsrahmen. Öffentliche Stellen in Spanien müssen diesen einhalten, ebenso wie Unternehmen, die ihnen IT-Dienste bereitstellen. Der ENS skaliert seine Sicherheitsmaßnahmen je nach Kritikalität der jeweiligen Systeme. Aikido zeigt Ihnen vor Ihrer Bewertung, welche technischen ENS-Maßnahmen Ihr Setup bereits erfüllt und wo noch Handlungsbedarf besteht.
Sichern Sie sich Ihr exklusives Angebot von „ Aikido “ | Rebl Ventures
Im ersten Jahr bieten wir Rabatte von bis zu 20 % an.