

Pull-Requests, die Ihren Build nicht beschädigen
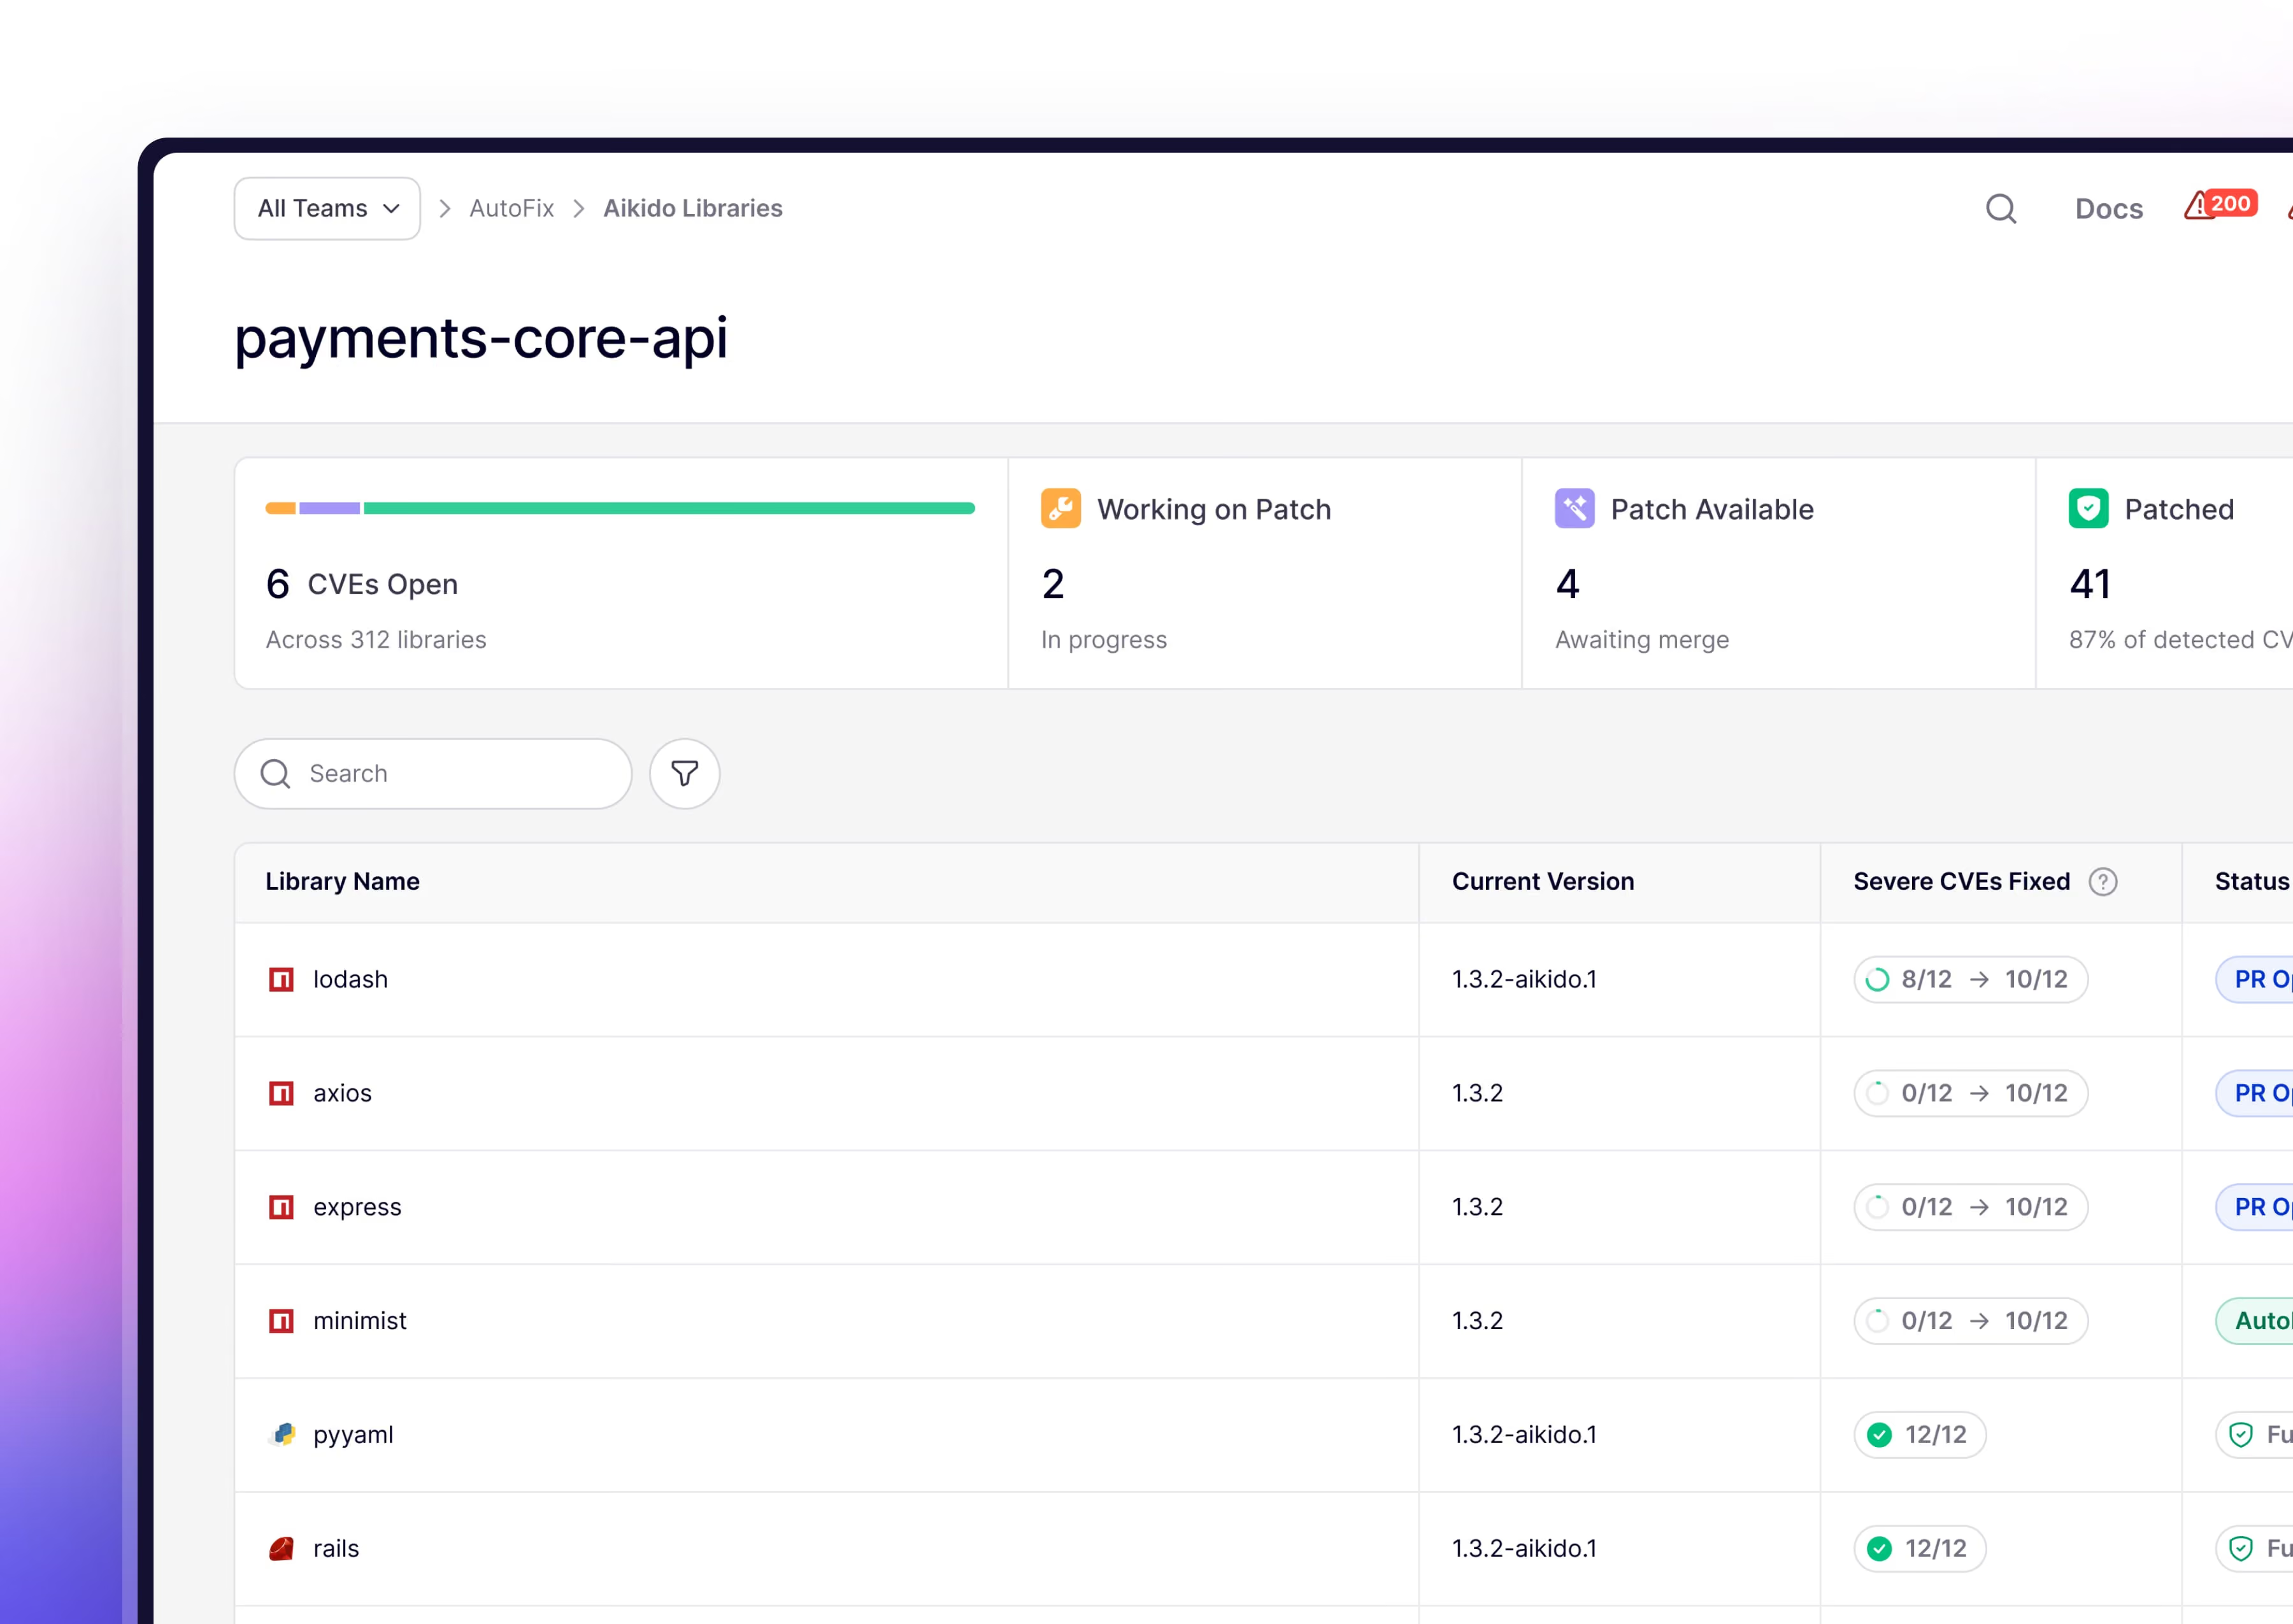
Dependabot stuft Sie auf die nächste feste Version hoch, einschließlich Breaking Changes. Aikido Libraries patcht CVEs in der Version, die Sie bereits verwenden, sodass der PR immer sicher zusammengeführt werden kann.





Eine gepatchte Abhängigkeit macht eine Anwendung noch nicht sicher.
Das Schließen einer CVE bedeutet nicht, dass Ihre Software sicher ist. Aikido schützt Ihren gesamten SDLC – von Code über Cloud bis hin zur Laufzeit.
Schwachstellen in Ihrem Code finden
Schwachstellen beheben, bevor sie ausgeliefert werden
Sichern Sie Ihre Abhängigkeiten
Lieferkettenlücken schließen, bevor sie ausgenutzt werden
Cloud und Laufzeit schützen
Beheben Sie Fehlkonfigurationen, bevor sie zu einem Breach führen
Nachweisen, was ausnutzbar ist
Wissen Sie, was tatsächlich ausnutzbar ist, bevor Angreifer es tun.
Aikido vs. Dependabot


Dependabot zwingt Sie, sich zwischen Breaking Changes oder Sicherheitslücken zu entscheiden.
Zwingt Sie zum Upgrade
Dependabot liefert den kleinsten Versionssprung aus, der das CVE behebt. Es bleibt jedoch ein Versionssprung, der potenzielle Breaking Changes enthält.
Liefert mehr als nur den Fix
Die PRs von Dependabot liefern das Release des Maintainers inklusive aller Breaking Changes
Der Rest bleibt ungescannt
Dependabot stoppt bei den Paketen, die Sie installieren. Ihr eigener Code, Secrets, Container und Cloud-Konfigurationen erhalten keine Abdeckung, sodass jedes davon ein eigenes Tool benötigt.
Aikido Libraries tut mehr als nur die Version hochzustufen
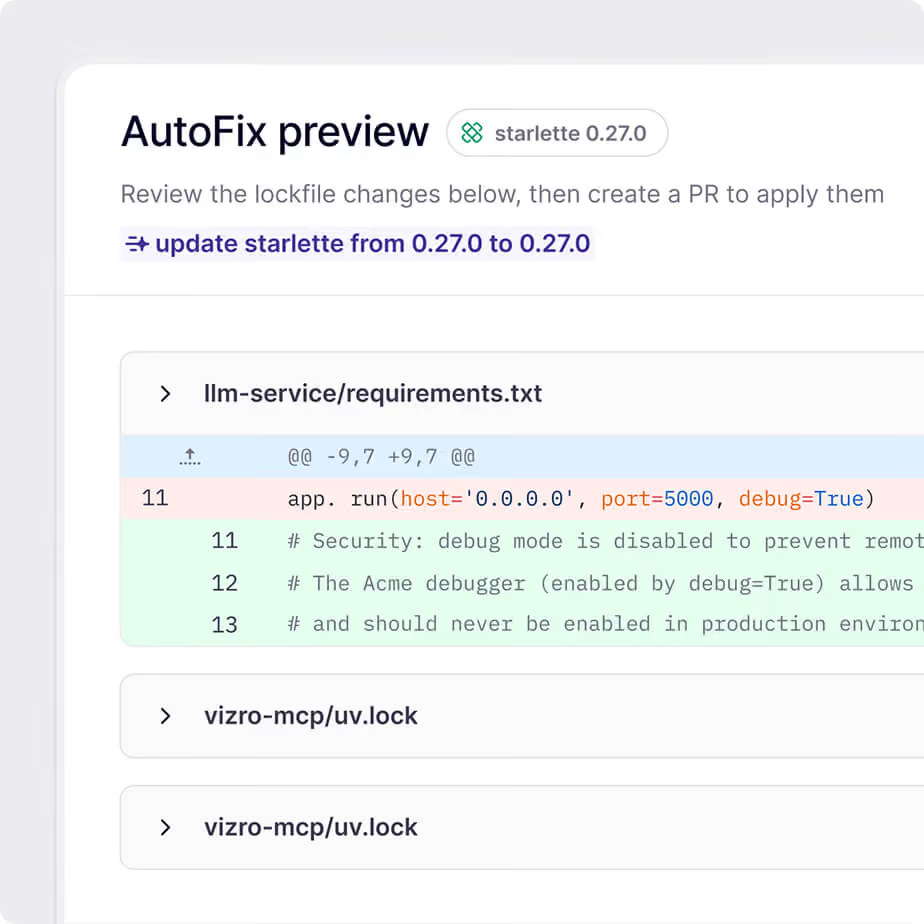
Gleiches Paket, gleicher Versionsstring, gleiche API
Aikido portiert den CVE-Fix in Ihre exakt festgelegte Version zurück. Ein +aikido-Suffix markiert den Patch (ein Bindestrich für npm, sodass aus multer 1.4.5-lts.1 beispielsweise 1.4.5-lts.1-aikido.1 wird)
Gleicher Versionsstring
Gleiche öffentliche API
Kein Code muss neu geschrieben werden
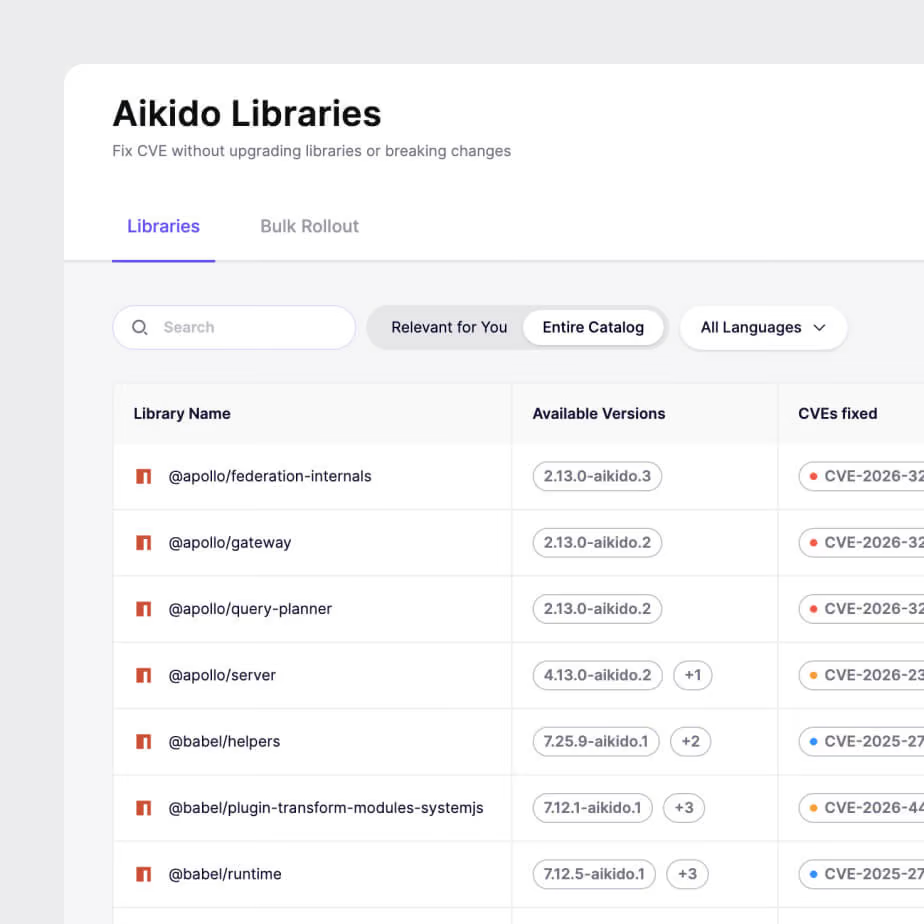
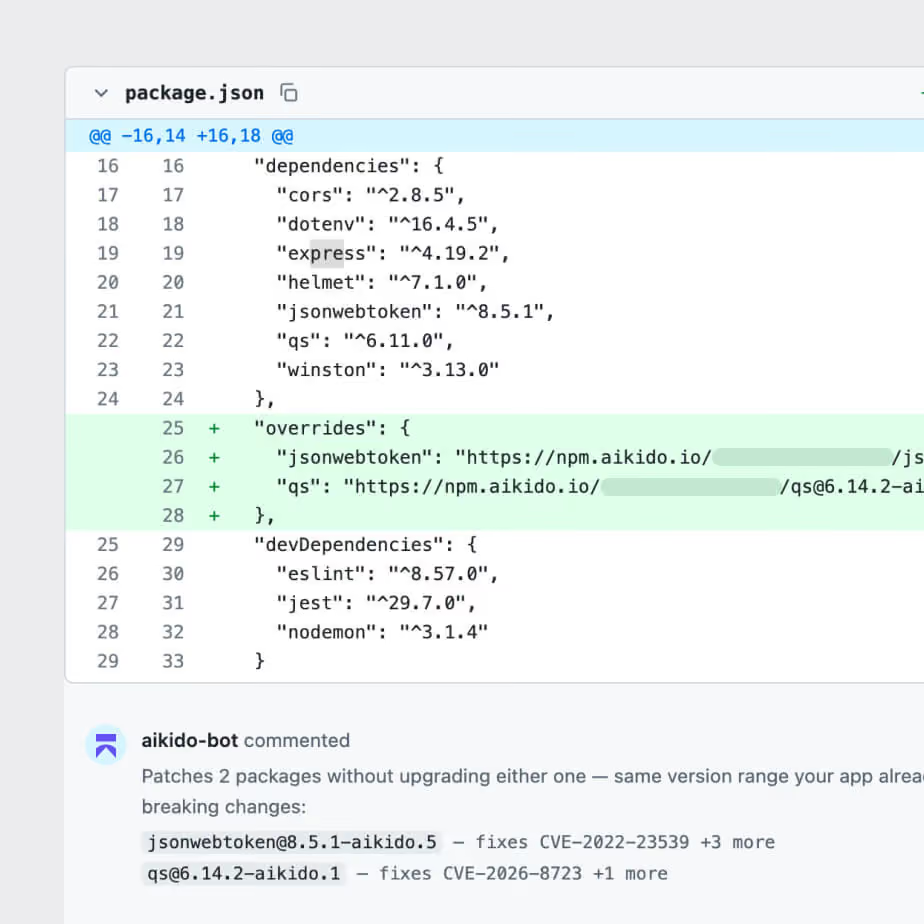
Ein täglicher PR statt eines neuen PRs pro Advisory
Einmal einrichten. Aikido pinnt jedes anfällige Paket in Ihrem geschützten Set automatisch auf die gepatchte Variante – einschließlich CVEs, die erst nach der Aktivierung entdeckt wurden.
Kontinuierlicher Schutz
Kein erneutes Triage derselben Abhängigkeit
Deckt neu entdeckte CVEs ab
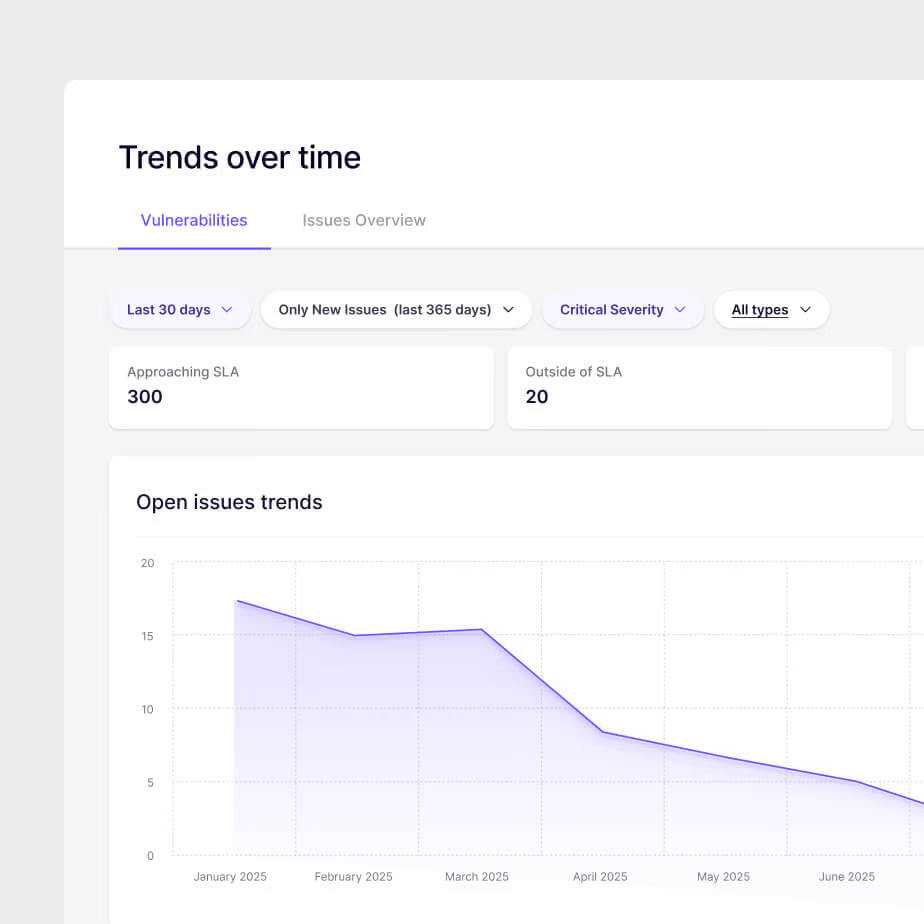
Schließt den Backlog, nicht nur den heutigen Alert
Jede Abhängigkeit mit einer abgesicherten Variante wird auf dieselbe Weise und im selben Takt gefixt. Teams müssen nicht mehr in jedem Sprint dieselbe CVE-Diskussion neu führen.
Gilt für Ihr gesamtes geschütztes Set
Setzt Engineering-Kapazitäten für die Roadmap frei
Keine doppelten Tickets für CVEs, die Sie bereits geschlossen haben

„Aikido ermöglichte es unseren Ingenieuren, sich wieder auf das zu konzentrieren, was sie am besten können – den Bau fortschrittlicher Verteidigungssysteme –, ohne sich im CVE-Cleanup zu verzetteln. Es hat uns geholfen, Projekte zu gewinnen, Vertrauen aufzubauen und im Zeitplan zu bleiben.“
Sam StentonLeiter DevOps & Plattform, SiXworks

„Die schnellste Zeit, in der wir eine Schwachstelle behoben haben, betrug nur 5 Sekunden nach der Erkennung. Das ist Effizienz.“
Aufar SukmajayaBackend-Entwickelnde



Warum Teams Aikido Dependabot vorziehen
Keine erzwungenen Upgrades
Patchen Sie die CVE, ohne Ihre API-Oberfläche oder Ihre Testsuite anzutasten
Sicherheit über den gesamten SDLC hinweg
Finden Sie Schwachstellen in Code, Abhängigkeiten, Cloud und Laufzeit – und nicht nur im Abhängigkeitsgraphen.
Nachweisen, was ausnutzbar ist
Bestätigen Sie, welche Schwachstellen tatsächlich erreichbar sind, damit Teams das beheben, was zählt, statt sich mit theoretischen Risiken zu befassen.
Fix mergen. Migration überspringen.
Aikido behebt Schwachstellen in den Abhängigkeiten, die Sie bereits verwenden, nicht nur in denen, bei denen Sie zu einem Upgrade bereit sind.