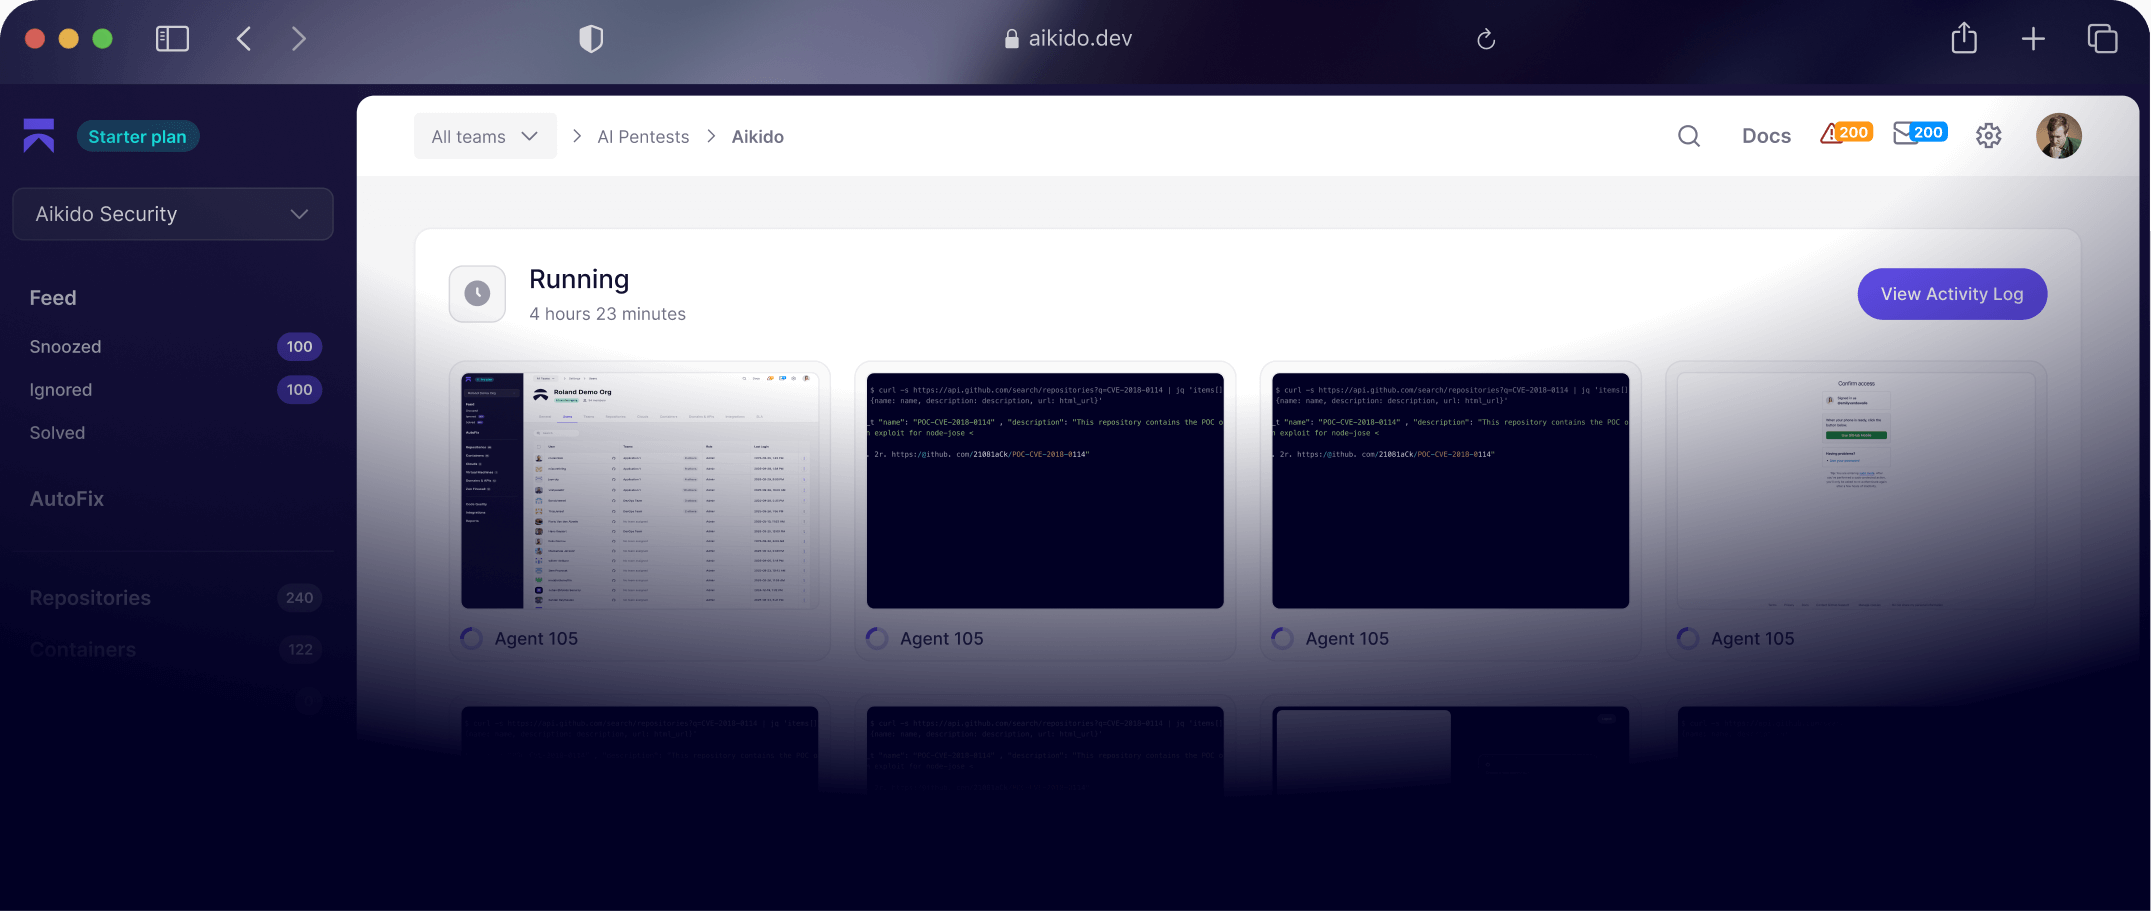
Machen Sie heute noch einen KI-Pentest
Autonome KI-Agenten, die wie Hacker denken und sich mit Maschinengeschwindigkeit bewegen.
Erhalten Sie in Stunden einen vollständigen, SOC2- und ISO27001-konformen PDF-Bericht. Self-Service.





Aikido Attack: Die Zukunft des Pentesting
Automatisierte Penetrationstests, die menschliche Kreativität mit Maschinengeschwindigkeit vereinen. Erkennen, nutzen und validieren Sie Schwachstellen auf Ihrer gesamten Angriffsfläche, jederzeit auf Anfrage.
So funktioniert's

Erkennung
Wenn der Pentest beginnt, werden Funktionen und Endpunkte der Anwendungen abgebildet.
Ausnutzung
Hunderte von Agenten werden auf diese Features und Endpunkte entsandt, wobei jeder in die Tiefe geht und sich auf seinen Angriffsvektor konzentriert.
Validierung
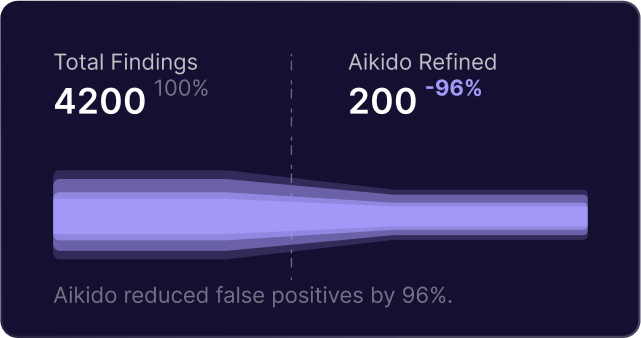
Für jeden Befund wird eine zusätzliche Validierung durchgeführt, um False Positives und Halluzinationen zu vermeiden.
Wie Aikido im Vergleich zu AWS Security Agent abschneidet
Aikido nutzt transparente, kreditbasierte Preisgestaltung. Self-Service. Kostenlose Credits für Pilotprojekte.
Aikido-Pentests finden 4x mehr Schwachstellen im Vergleich zu AWS Security Agent.


Funktionen
Tests auf Anfrage
In Minuten loslegen, kein wochenlanges Warten. Kontinuierliche Validierung. Fixes sofort nachweisen. Vollständiger Bericht in Tagen.
KI-gestützte White Box-, Gray Box- und Black Box-Pentests
Von der Code-Indizierung bis zur Oberflächenkartierung vereinen Agenten White-, Grey- und Black-Box-Tests, angereichert durch Aikidos produktübergreifenden Kontext.

False-Positive- und Halluzinationsprävention
Für jeden Befund wird eine zusätzliche Validierung durchgeführt, um False Positives und Halluzinationen zu vermeiden.
Auditfähiger Bericht
Ein vollständiges, auditfähiges (SOC2, ISO27011 usw.) Dossier, das einem manuellen Pentest entspricht, mit Nachweisen, Reproduktionsschritten und Anleitungen zur Behebung für die Zertifizierung.

Heute noch Ihre App testen
Erledigen Sie einen Pentest in Minuten statt Monaten.
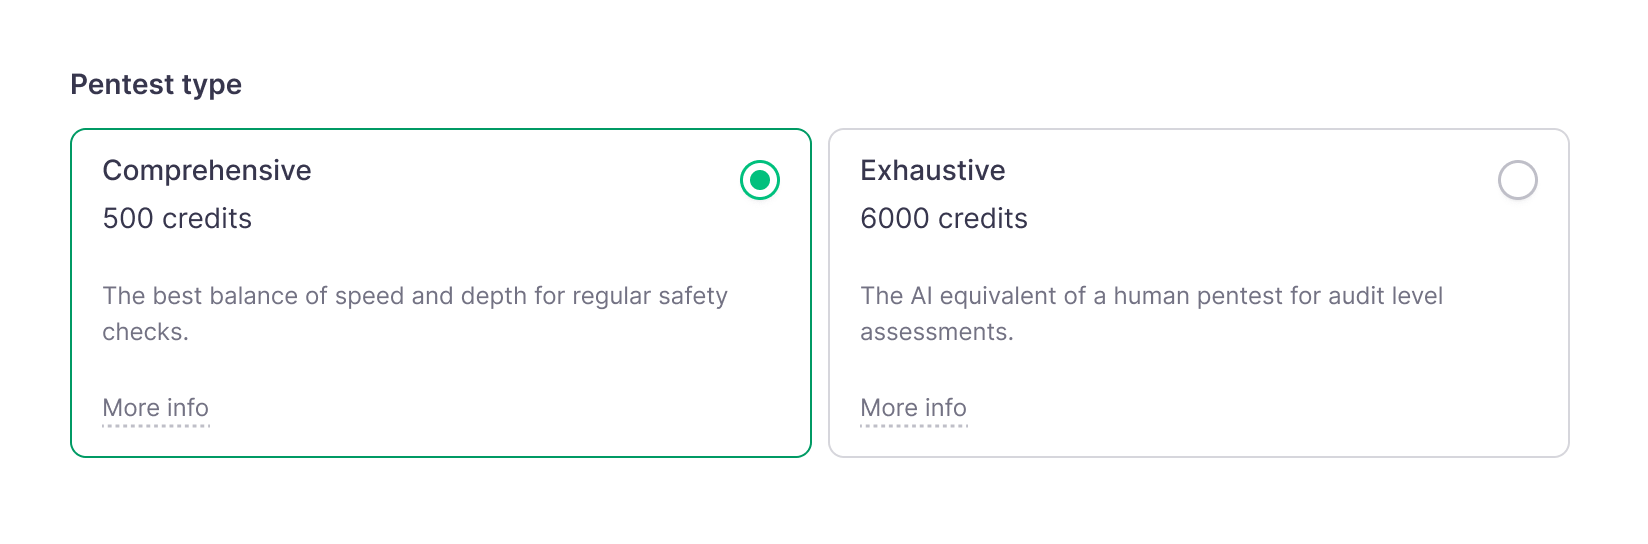
Erstklassiger Pentest, zum Pauschalpreis.
Vollständiger PDF-Bericht für SOC 2 & ISO 27001
Eine Anwendung, ein Satz von APIs
Vollständiger PDF-Bericht für SOC 2 & ISO 27001
Die Abdeckung skaliert mit Ihrer Anwendung
Wie ein passgenauer Pentest berechnet wird

Kontinuierliche Berichte und Echtzeit-Befunde
Immer aktiv, skaliert mit Ihren Releases
Funktionen
KI-gestützte White Box-, Gray Box- und Black Box-Pentests
False-Positive- und Halluzinationsprävention
Tests auf Anfrage
Auditfähiger Bericht
So funktioniert's
Wenn der Pentest beginnt, werden Funktionen und Endpunkte der Anwendungen abgebildet.


Hunderte von Agenten werden auf diese Features und Endpunkte entsandt, wobei jeder in die Tiefe geht und sich auf seinen Angriffsvektor konzentriert.
Für jeden Befund wird eine zusätzliche Validierung durchgeführt, um False Positives und Halluzinationen zu vermeiden.
Warten Sie nicht wochenlang auf einen Pentest.
Führen Sie jetzt einen KI-Pentest durch und erhalten Sie umsetzbare Ergebnisse in Minuten statt Monaten.
Von Entwickelnden geschätzt, von Sicherheitsteams verifiziert.