

Statische Anwendungssicherheitstests (SAST) sind einer der zentralen Abwehrmechanismen gegen die Bereitstellung von anfälligem Code, aber die Tools variieren in dem, was sie tatsächlich erkennen. KI hat das Problem verschärft, indem sie die Geschwindigkeit der Code-Bereitstellung radikal erhöht hat.
Laut Aikidos 2026 State of AI in Security & Development-Bericht geben fast 70 % der Unternehmen an, Mängel im Zusammenhang mit KI-generiertem Code entdeckt zu haben, und jedes fünfte Unternehmen meldete schwerwiegende Vorfälle im Zusammenhang mit KI-Code. Der Bericht ergab auch, dass Entwickelnde 6,1 Stunden pro Woche mit der Triage von Sicherheitsbefunden verbringen, wobei 72 % dieser Zeit für Fehlalarme verschwendet werden. Die manuelle Überprüfung kommt mit der Code-Ausgabe kaum noch hinterher, was die Qualität Ihrer SAST-Tools noch wichtiger macht.
{{cta}}
Die unten aufgeführten Tools analysieren alle den Quellcode auf Schwachstellen, sie unterscheiden sich jedoch erheblich in der Erkennungsstrategie, dem Rauschpegel, wie die Behebung tatsächlich die Entwickelnden erreicht und ob sie mit wachsender Codebasis und Teamgröße standhalten. Wir behandeln:
- Aikido Security
- Checkmarx
- Snyk Code
- SonarQube
- GitHub Advanced Security
- Semgrep
TL;DR
Aikido Security ist die stärkste Option auf der Liste, da es eine deterministische Engine auf Enterprise-Niveau mit KI in Triage, Priorisierung und Autofix kombiniert. Sie erhalten die Geschwindigkeit und Vorhersagbarkeit der regelbasierten Erkennung ohne die übliche Alarmmüdigkeit. Aikidos SAST-Engine reduziert Fehlalarme um bis zu 95 % durch KI-gestützte Rauschreduzierung und Erreichbarkeitsanalyse, und Kunden berichten durchweg von über 90 % Rauschreduzierung in der Produktion.
Legacy-Plattformen wie Checkmarx scannen langsam auf großen Codebasen, sind kostenintensiv und wurden für einen Security-Team-First-Workflow entwickelt, der modernen Entwickler-Tools vorausgeht. Entwickler-zentrierte Tools wie Snyk Code und Semgrep sind schneller und einfacher einzuführen, weisen aber ein erhöhtes Rauschen auf und stoßen an Grenzen bei der Enterprise Governance, der Sprachabdeckung oder der produktbezogenen Preisgestaltung, die sich schnell skaliert. Und SonarQube funktioniert für die Code-Qualität, behandelt Sicherheit aber als sekundären Anwendungsfall.
Was ist SAST?
SAST analysiert Quellcode, bevor er ausgeführt wird, und prüft auf Probleme in Syntax, Struktur und Logik des Codes, um potenzielle Sicherheitslücken aufzudecken. Es ist eine deterministische Engine, die bekannte Schwachstellenmuster, die OWASP-Standards, abgleicht, was sie schnell und kostengünstig genug macht, um bei jedem Commit ausgeführt zu werden. Die Erkennung ist vorhersehbar und wiederholbar, genau das, was man in CI benötigt. Der Kompromiss ist, dass sie nur das erfasst, was ihre Regeln abdecken, und die Rohausgabe der Regeln tendenziell rauschbehaftet ist.
Die meisten Tools im Jahr 2026 ergänzen KI für Aufgaben wie Triage und Priorisierung, damit echte Ergebnisse über dem Rauschen sichtbar werden, die Abdeckung auf Sprachen erweitert wird, die von den Regeln nicht unterstützt werden, und Autofix, sodass ein Ergebnis mit einem vorgeschlagenen Patch geliefert wird. Die KI ändert die Erkennungsmethode nicht, macht die Ausgabe aber im großen Maßstab nutzbar. Dies wird manchmal als AI SAST bezeichnet, wird aber mit vollständig agentischem AI SAST verwechselt. Mehr über diese Begriffe erfahren Sie hier.
Aikido bietet vollständig agentisches SAST, manchmal auch KI-Codeanalyse genannt, was jedoch außerhalb des Umfangs dieses Vergleichs liegt.
Wie man ein SAST-Tool auswählt
Triage und Priorisierung
Die Rohausgabe eines SAST-Tools ist eine Liste potenzieller Fehler. Was Sie wirklich benötigen, ist eine priorisierte Warteschlange von Problemen, die es wert sind, behoben zu werden. Achten Sie auf eine Schweregradbewertung, die die Erreichbarkeit berücksichtigt und nicht nur CWE und CVSS, sowie auf eine Deduplizierung über Branches hinweg, damit dasselbe Problem nicht bei separaten Merges erneut auftaucht.
Anleitung zur Fehlerbehebung
Ein Befund ohne Korrekturvorschlag erhöht den Arbeitsaufwand für Ihre bereits ausgelasteten Entwickelnden. Die leistungsfähigsten Tools erstellen einen PR mit einem Fix, den Sie mit einem Klick validieren und anwenden können. Zeilennummer plus CWE-Referenz ist das Minimum. Testen Sie die Qualität der Autofix-Funktion in Ihrem eigenen Repository, bevor Sie Marketingaussagen vertrauen, da die Fix-Qualität zwischen Anbietern und innerhalb desselben Anbieters über verschiedene Sprachen hinweg variiert.
Genauigkeit und Rauschen
False Positives verschwenden Entwicklungszeit und trainieren Entwickelnde dazu, den Scanner zu ignorieren. False Negatives gelangen als Schwachstellen in die Produktion. Achten Sie darauf, wie das Tool die Erreichbarkeit handhabt, denn eine Schwachstelle in totem Code ist nicht dasselbe wie eine in einem kritischen Pfad (Hot Path), und jeder Scanner, der sie identisch behandelt, erzeugt nutzloses Rauschen.
KI-gestützt (effektiv)
Fast jedes SAST-Tool im Jahr 2026 hat KI irgendwo in der Pipeline integriert. Triage ist der wertvollste Einsatzbereich dafür, da eine deterministische Engine echte Befunde neben viel Rauschen aufdeckt und KI gut geeignet ist, das Rauschen zu filtern, bevor ein Entwickelnder es sieht. Korrekturvorschläge, entweder als Inline-Behebungsanleitung oder als angewendeter Patch in einem PR, sind eine weitere wertvolle Funktion. Einige Tools nutzen KI auch, um die Abdeckung auf Sprachen auszudehnen, die der Regelsatz nicht formell unterstützt.
Integration in bestehende Workflows
Ein SAST-Tool, das nicht dort läuft, wo Entwickelnde arbeiten, wird ignoriert, egal wie präzise es ist. Das Minimum sind IDE-Feedback und PR-Kommentare, wobei die Ergebnisse in das Ticketing-System fließen, das Ihr Team bereits verwendet. Achten Sie auf Tools, die von Entwickelnden verlangen, sich in ein separates Dashboard einzuloggen, um Befunde zu sehen – das ist ein schneller Weg, um ein Tool stillschweigend aufzugeben.
Top SAST-Tools 2026
Aikido Security
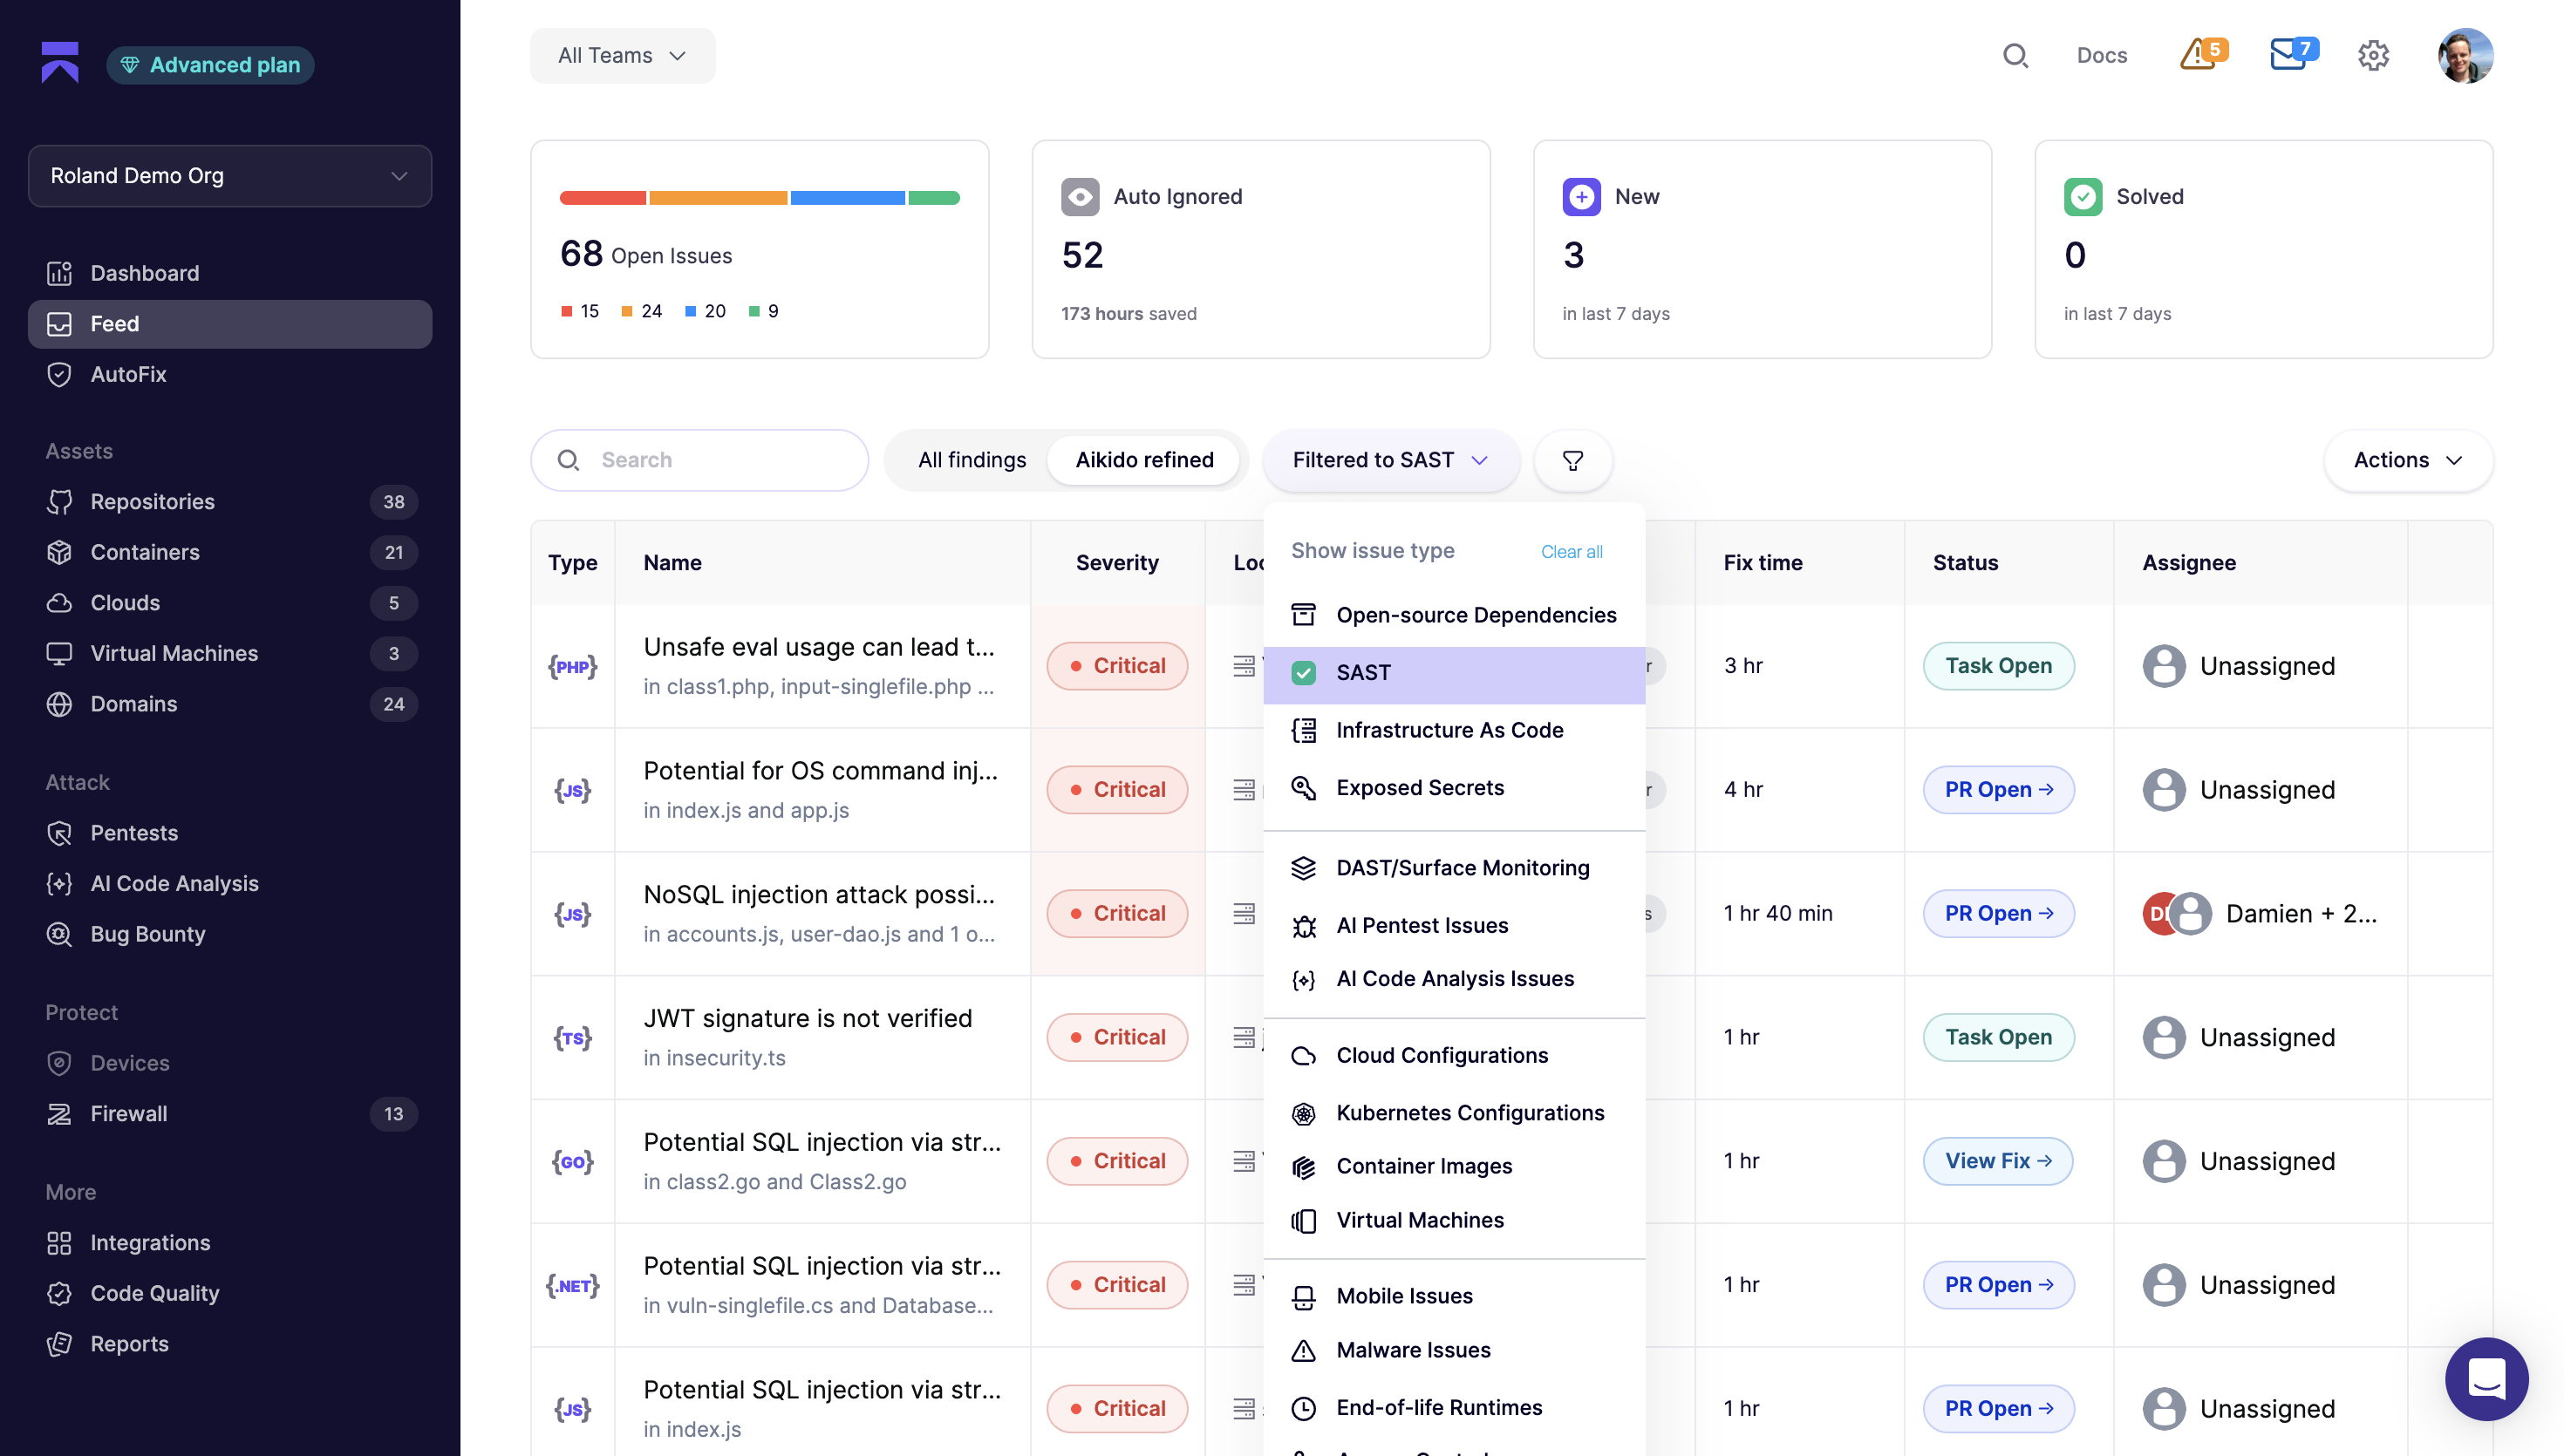
Aikido liefert eine deterministische SAST-Engine, die für jeden Commit ausgelegt ist. Sie integriert sich mit LLMs, um Rauschen und False Positives im Vergleich zu anderen SAST-Tools um über 90 % zu reduzieren. Wenn SAST eine Schwachstelle findet und ein Fix verfügbar ist, fügt AI AutoFix den vorgeschlagenen Diff dem Kommentar bei, sodass Sie ihn sofort überprüfen und committen können, oder öffnet einen dedizierten PR, dessen Metadaten Sie an Ihre Beitragsrichtlinien anpassen können. Sie können jeden generierten Fix mit Natural-Language-Follow-ups an Ihre Standards anpassen und benutzerdefinierte Code-Checks in einfachem Englisch anstelle von Regex schreiben.
Die IDE-Plugins für VS Code und andere Editoren scannen beim Öffnen und Speichern von Dateien, heben Probleme inline hervor und listen sie in einem Aikido-Panel auf. Wenn Sie über einen Befund fahren, können Sie dessen Auswirkungen mit AutoTriage bewerten, und AutoFix zeigt eine Side-by-Side-Vorschau, die Sie direkt anwenden können. Danach wird die Datei erneut gescannt, um zu bestätigen, dass das Problem behoben ist. Alles wird in die Tools geleitet, die Teams bereits verwenden. Aikido verbindet sich mit Jira Cloud, Linear, Slack, Bitbucket und Azure DevOps und kann Jira-Ticket-IDs in AutoFix-PR-Titel einfügen, um die Nachverfolgbarkeit zwischen Fixes und Tickets zu gewährleisten.
Über SAST hinaus liefert Aikido auch ein agentenbasiertes AI Code Analysis-Produkt, das den Quellcode wie ein Pentester analysiert und die Abdeckung auf alle Sprachen erweitert. Zur Einrichtung müssen Sie lediglich Repository-Zugriff gewähren. Mehrere Sicherheitsagenten arbeiten gemeinsam Ihre Codebasis durch und verketten Kontexte über Dateien und Module hinweg, um die Arten von Problemen aufzudecken, die musterbasierte Scanner strukturell nicht erkennen können.
Für Teams, die auch eine Laufzeitvalidierung wünschen, führt Aikido AI Pentest dieselbe agentenbasierte Engine gegen ein Live-Ziel aus wie AI Code Analysis, und die beiden Produkte ergänzen sich gegenseitig. Nutzen Sie Code Audit für die Quellcode-Analyse bei Bedarf und Pentest für den Nachweis der Live-Exploitability, wenn Sie eine laufende Testumgebung haben.
Aikido eignet sich auch hervorragend für viele Unternehmen, mit CI Gates, benutzerdefinierten Richtlinien und Regeln, Datenschutz, privaten Bereitstellungsoptionen und Audit-Logs. Es unterstützt große Monorepos und Legacy-Sprachen sowie organisatorisches Reporting, Support-SLAs und Nachweise für benannte Bereitstellungen.
Ideal für: Teams, die SAST auf Enterprise-Niveau zusammen mit erstklassiger KI-Codeanalyse und KI-Penetrationstests für Compliance und Auditing wünschen, mit schneller Einrichtung und praktischem Support, mit dem Entwickelnden-Teams tatsächlich sprechen können.
{{walkthrough}}
Checkmarx
Die Checkmarx-Plattform bündelt SAST, DAST, SCA, IaC, API-Sicherheit, Containersicherheit, Secrets detection und ASPM in einem einzigen Produkt. Die Kernerkennung von Checkmarx SAST basiert auf CxQL (Checkmarx Query Language), ihrer proprietären Sprache zum Schreiben von SAST-Erkennungsregeln. Checkmarx SAST bietet breite Sprachunterstützung, einschließlich Legacy-Stacks wie COBOL und RPG. Sie haben im Juli 2026 ein KI-Code-Audit-Tool veröffentlicht, das jedoch noch nicht praxiserprobt ist.
Vollständige Checkmarx SAST-Scans dauern 25 bis 45 Minuten pro Anwendung, was um Größenordnungen langsamer ist als andere deterministische SAST-Tools, die Ergebnisse in Sekunden liefern. Es erfordert auch ein Team zur Verwaltung und ist weniger entwicklerorientiert als andere Optionen auf dem Markt. Die Implementierung von Checkmarx in einer Organisation kann oft sechs Wochen oder länger dauern, und die Preisgestaltung ist undurchsichtig und angebotsbasiert über den Vertrieb, lizenziert pro beitragendem Entwickelnden, wobei jedes Modul separat abgerechnet wird. Mehrere Gartner Peer Insights-Rezensenten stellen fest, dass das Tool in seiner Entwicklererfahrung veraltet wirken kann, und Benutzer haben speziell fortschrittlichere KI-gestützte Auto-Remediation angefordert, vergleichbar mit dem, was neuere Tools bieten.
Wenn Ihr Sicherheitsprogramm bereits auf Checkmarx basiert, erfüllt es immer noch seinen Zweck. Wenn Sie neu evaluieren, sind die Gesamtbetriebskosten und die Scangeschwindigkeit einer genauen Prüfung wert.
Ideal für: Große Unternehmen mit hohen Budgets, die bereits AppSec-Ingenieure beschäftigen und bereit sind, langsamere Analysen und höhere Kosten für eine breite Abdeckung in Kauf zu nehmen.
Snyk Code
Snyk begann als SCA-Tool, und SAST kam später hinzu. Snyk Code ist das SAST-Produkt innerhalb der breiteren Snyk AppSec-Plattform. Die SAST-Engine verwendet eher traditionelles maschinelles Lernen anstelle eines LLM zur Rauschreduzierung, insbesondere bei bekannten Schwachstellenklassen wie Command Injection und Hardcoded Secrets. Snyk ist dafür bekannt, immer noch rauschintensivere SAST-Befunde zu liefern als seine Konkurrenten. Wenn Sie ein LLM in die Code-Triage und Priorisierung einbeziehen möchten, müssen Sie sich an einen anderen SAST-Anbieter wenden.
Snyks Autofix, jetzt Snyk Agent Fix genannt, zieht von Menschen geschriebene Fix-Beispiele für die jeweilige CWE aus einer Datenbank von Tausenden handgeschriebener Paare, speist sie als Few-Shot-Prompts in ein LLM ein, generiert Kandidaten-Fixes und führt für jeden eine erneute statische Analyse durch, um zu überprüfen, ob der Fix tatsächlich funktioniert hat. Schlägt die Verifizierung fehl, wird der Fehler an das Modell zurückgespeist, und es versucht es erneut.
Die Preisgestaltung skaliert pro beitragendem Entwickelnden, mit einem Sprung in die Enterprise-Klasse bei 15.000 Dollar oder mehr pro Jahr nach 10 Entwickelnden. Die Engine ist geschlossen, mit benutzerdefinierten Regeln, die Enterprise-exklusiv sind. Snyk beansprucht Unterstützung für 19 Sprachen.
Ideal für: Entwickelnden-zentrierte Teams, die eine ausgereifte Scan-Erfahrung schätzen, die über IDE, CLI und CI/CD integriert ist, das Pro-Entwickelnden-Preismodell akzeptieren können und es nicht stört, zur Rauschvermeidung optimieren zu müssen.
SonarQube
SonarQube begann als Code-Qualitätsplattform und erweiterte sich um Sicherheitsanalysen. Das SAST-Tool der Enterprise Edition unterstützt über 35 Sprachen (einschließlich COBOL und ABAP), fügt Taint-Analyse zur Verfolgung von Injection-Schwachstellen über Methoden und Klassen hinweg hinzu und bietet Portfolio-Reporting für Organisationen, die Hunderte von Repos verwalten. Quality Gates, die Merges basierend auf konfigurierbaren Schwellenwerten blockieren, sind bei Entwickelnden gut verstanden, und die SonarQube IDE-Erweiterung bietet lokales Feedback.
Die DNA von SonarQube ist Codequalität, nicht Sicherheit. Die Mehrheit seiner Regeln zielt auf Code Smells, Bugs und Wartbarkeit ab, wobei Sicherheit der sekundäre Anwendungsfall ist. Erweitertes SAST mit Taint Tracking über Drittanbieter-Bibliotheken hinweg ist derzeit auf Java, C#, JavaScript und TypeScript beschränkt. Das Erstellen benutzerdefinierter SAST-Regeln ist nur in der Enterprise-Version verfügbar. Self-Hosting erfordert eine PostgreSQL- (oder Oracle-/MSSQL-) Datenbank, eine Java-Laufzeitumgebung und regelmäßige Upgrades. Planen Sie 5 bis 15 Stunden Admin-Zeit pro Monat ein. Die Preisgestaltung basiert auf LOC (Lines of Code), was mit wachsenden Codebasen unvorhersehbar wird, insbesondere da KI-generierter Code die Zeilenanzahl schneller erhöht als die Mitarbeiterzahl. Rezensenten berichten, SonarQube für die Qualitätssicherung zu nutzen und zusätzlich ein dediziertes SAST-Tool für tiefere Sicherheitsanalysen einzusetzen, was einiges über seine SAST-Fähigkeiten aussagt.
Ideal für: Engineering-Organisationen, die eine vereinheitlichte Codequalität und grundlegendes SAST in einer Plattform wünschen. Teams benötigen jedoch möglicherweise ein dediziertes SAST-Tool für eine tiefere Sicherheitsanalyse.
GitHub Advanced Security
CodeQL ist GitHubs proprietäre Engine für semantische Codeanalyse, die die SAST-Funktionen von GHAS antreibt und für Standardanwendungsfälle geeignet ist. CodeQL unterscheidet sich von anderen SAST-Scanmethoden, indem es Code wie Daten in einer Datenbank behandelt. Es erstellt eine Datenbankrepräsentation Ihrer Codebasis, gegen die Sie dann Abfragen ausführen, um Schwachstellen zu finden.
Copilot Autofix generiert Korrekturvorschläge für CodeQL-Warnungen bei Pull Requests und auf dem Standard-Branch. Die Erkennung selbst bleibt deterministisch, und CodeQL-Abfragen sind Open Source und erweiterbar für Teams, die bereit sind, QL zu lernen.
Es funktioniert jedoch nur auf GitHub und, in geringerem Maße, auf Azure DevOps, was es für Teams, die GitLab oder Bitbucket nutzen, ungeeignet macht. Die Sprachabdeckung liegt bei etwa einem Dutzend, was enger ist als bei den etablierten Enterprise-Lösungen. Die Abrechnung pro aktivem Committer schwankt zudem monatlich mit der Teamaktivität, was die Budgetplanung weniger vorhersehbar macht als eine Pauschallizenz. Und Rezensenten berichten von Schwierigkeiten beim Schreiben benutzerdefinierter CodeQL-Abfragen.
Ideal für: GitHub-native Teams, die eine tiefe semantische Analyse und KI-gestützte Korrekturen wünschen, ohne ihren bestehenden Workflow zu verlassen, und die GitHub (oder Azure DevOps) als feste Abhängigkeit akzeptieren können.
Semgrep
Semgrep bietet verschiedene SAST-Optionen. Semgrep Community Edition ist ein quelloffener, leichtgewichtiger SAST-Scanner mit Regeln unter Open-Source-Lizenzen. Semgrep Code, sein kostenpflichtiges SAST-Produkt, nutzt datei- und funktionsübergreifende Analysen für verbesserte Ergebnisse gegenüber der Community Edition, und die KI-Schicht, Semgrep Assistant, übernimmt die Triage. Das herausragende Merkmal sind benutzerdefinierte Regeln, bei denen Semgreps Mustersyntax dem Code ähnelt, den sie abgleicht, ohne dass eine separate Abfragesprache erlernt werden muss. Der Team-Plan kostet 35 $ pro Contributor pro Monat und schaltet dateiübergreifende Analysen, den AI Assistant und über 20.000 proprietäre Regeln zusätzlich zu den etwa 3.000 Community-Regeln frei.
Die Einschränkungen betreffen hauptsächlich das, was die Plattform nicht beinhaltet. Die tiefgreifendsten Analysen und die KI-Funktionen sind alle kostenpflichtig, sodass die kostenlose Version, die Semgrep bekannt gemacht hat, ein viel kleineres Produkt ist, als der Name vermuten lässt. Semgreps eigene Dokumentation weist offen darauf hin, dass die Community Edition viele True Positives übersehen wird, da sie Code nur innerhalb einer einzelnen Funktion oder Datei analysieren kann. Die Lizenzänderung von 2024, die die Nutzung von Semgrep-Regeln durch Anbieter einschränkte, führte auch zur Opengrep-Abspaltung und zu gewissen Spannungen in der Community.
Ideal für: Teams mit Security Engineers, die ihre eigenen Regeln schreiben und optimieren möchten und schnelle Scans gegenüber ausgereiften Plattformen mit umfassenderer Abdeckung des gesamten SDLC bevorzugen.
<script type="application/ld+json">
{
"@context": "https://schema.org",
"@graph": [
{
"@type": "BlogPosting",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#blogposting",
"isPartOf": {
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#webpage"
},
"mainEntityOfPage": {
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#webpage"
},
"headline": "Top SAST Tools 2026: A Comparison of the Leading Static Application Security Testing Platforms",
"description": "A comparison of the top SAST tools in 2026, covering Aikido Security, Checkmarx, Snyk Code, SonarQube, GitHub Advanced Security, and Semgrep. Includes detection strategy, noise levels, remediation, and enterprise fit.",
"datePublished": "2026-07-29T09:00:00+00:00",
"dateModified": "2026-07-29T09:00:00+00:00",
"inLanguage": "en-US",
"wordCount": 1650,
"timeRequired": "PT8M",
"articleSection": "Application Security",
"keywords": [
"SAST",
"static application security testing",
"SAST tools 2026",
"Aikido Security",
"Checkmarx",
"Snyk Code",
"SonarQube",
"GitHub Advanced Security",
"CodeQL",
"Semgrep",
"AI-assisted SAST",
"AI code analysis",
"application security",
"vulnerability detection",
"AutoFix",
"AutoTriage",
"reachability analysis",
"false positive reduction",
"enterprise SAST"
],
"author": {
"@id": "https://www.aikido.dev/authors/nicholas-thomson#person"
},
"publisher": {
"@id": "https://www.aikido.dev/#organization"
},
"image": {
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#primaryimage"
},
"about": [
{
"@type": "Thing",
"name": "Static Application Security Testing",
"sameAs": "https://en.wikipedia.org/wiki/Static_application_security_testing"
},
{
"@type": "Thing",
"name": "Application Security",
"sameAs": "https://en.wikipedia.org/wiki/Application_security"
},
{
"@type": "Thing",
"name": "Vulnerability (computing)",
"sameAs": "https://en.wikipedia.org/wiki/Vulnerability_(computing)"
}
],
"mentions": [
{
"@type": "SoftwareApplication",
"name": "Aikido Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://www.aikido.dev"
},
{
"@type": "SoftwareApplication",
"name": "Checkmarx",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://checkmarx.com"
},
{
"@type": "SoftwareApplication",
"name": "Snyk Code",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://snyk.io/product/snyk-code/"
},
{
"@type": "SoftwareApplication",
"name": "SonarQube",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud, On-Premises",
"url": "https://www.sonarsource.com/products/sonarqube/"
},
{
"@type": "SoftwareApplication",
"name": "GitHub Advanced Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"url": "https://github.com/security/advanced-security"
},
{
"@type": "SoftwareApplication",
"name": "Semgrep",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud, CLI",
"url": "https://semgrep.dev"
},
{
"@type": "DefinedTerm",
"name": "SAST",
"description": "Static Application Security Testing analyzes source code before it runs to uncover potential security vulnerabilities in syntax, structure, and logic.",
"inDefinedTermSet": "https://owasp.org/www-community/Source_Code_Analysis_Tools"
},
{
"@type": "DefinedTerm",
"name": "AI-assisted SAST",
"description": "SAST tooling that keeps a deterministic detection engine and adds AI for triage, prioritization, and fix generation."
},
{
"@type": "DefinedTerm",
"name": "AI Code Analysis",
"description": "Fully agentic SAST that replaces pattern-matching with AI agents that reason about code across files and services to surface issues rule-based engines cannot see."
}
],
"citation": [
{
"@type": "CreativeWork",
"name": "2026 State of AI in Security & Development Report",
"author": {
"@id": "https://www.aikido.dev/#organization"
},
"url": "https://www.aikido.dev/state-of-ai-security-development-2026"
}
],
"speakable": {
"@type": "SpeakableSpecification",
"cssSelector": ["h1", "h2", ".tldr", ".best-for"]
}
},
{
"@type": "WebPage",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#webpage",
"url": "https://www.aikido.dev/blog/top-sast-tools-2026",
"name": "Top SAST Tools 2026: A Comparison of the Leading Static Application Security Testing Platforms",
"isPartOf": {
"@id": "https://www.aikido.dev/#website"
},
"primaryImageOfPage": {
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#primaryimage"
},
"datePublished": "2026-07-29T09:00:00+00:00",
"dateModified": "2026-07-29T09:00:00+00:00",
"inLanguage": "en-US",
"breadcrumb": {
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#breadcrumb"
},
"potentialAction": [
{
"@type": "ReadAction",
"target": ["https://www.aikido.dev/blog/top-sast-tools-2026"]
}
]
},
{
"@type": "WebSite",
"@id": "https://www.aikido.dev/#website",
"url": "https://www.aikido.dev",
"name": "Aikido Security",
"publisher": {
"@id": "https://www.aikido.dev/#organization"
},
"inLanguage": "en-US"
},
{
"@type": "BreadcrumbList",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#breadcrumb",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Home",
"item": "https://www.aikido.dev"
},
{
"@type": "ListItem",
"position": 2,
"name": "Blog",
"item": "https://www.aikido.dev/blog"
},
{
"@type": "ListItem",
"position": 3,
"name": "Top SAST Tools 2026",
"item": "https://www.aikido.dev/blog/top-sast-tools-2026"
}
]
},
{
"@type": "ImageObject",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#primaryimage",
"url": "https://www.aikido.dev/blog/top-sast-tools-2026/cover.png",
"contentUrl": "https://www.aikido.dev/blog/top-sast-tools-2026/cover.png",
"width": 1200,
"height": 630,
"caption": "Top SAST Tools 2026 comparison cover image"
},
{
"@type": "Organization",
"@id": "https://www.aikido.dev/#organization",
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"logo": {
"@type": "ImageObject",
"url": "https://www.aikido.dev/logo.png",
"width": 512,
"height": 512
},
"sameAs": [
"https://www.linkedin.com/company/aikido-security",
"https://x.com/AikidoSecurity",
"https://github.com/AikidoSec"
]
},
{
"@type": "Person",
"@id": "https://www.aikido.dev/authors/nicholas-thomson#person",
"name": "Nicholas Thomson",
"jobTitle": "Senior SEO & Growth Lead",
"url": "https://www.aikido.dev/authors/nicholas-thomson",
"worksFor": {
"@id": "https://www.aikido.dev/#organization"
},
"sameAs": [
"https://www.linkedin.com/",
"https://x.com/"
]
},
{
"@type": "ItemList",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#itemlist",
"name": "Top SAST Tools 2026",
"description": "Ranked list of the top SAST tools for 2026, evaluated on detection strategy, noise levels, remediation workflow, and enterprise scalability.",
"numberOfItems": 6,
"itemListOrder": "https://schema.org/ItemListOrderAscending",
"itemListElement": [
{
"@type": "ListItem",
"position": 1,
"name": "Aikido Security",
"url": "https://www.aikido.dev",
"item": {
"@type": "SoftwareApplication",
"name": "Aikido Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"description": "Enterprise-grade SAST with deterministic detection, AI-powered AutoFix and AutoTriage, and agentic AI Code Analysis for pentest-depth reasoning.",
"url": "https://www.aikido.dev"
}
},
{
"@type": "ListItem",
"position": 2,
"name": "Checkmarx",
"url": "https://checkmarx.com",
"item": {
"@type": "SoftwareApplication",
"name": "Checkmarx",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"description": "Legacy enterprise SAST with broad language support and a proprietary query language (CxQL), often chosen by regulated industries with dedicated AppSec staff."
}
},
{
"@type": "ListItem",
"position": 3,
"name": "Snyk Code",
"url": "https://snyk.io/product/snyk-code/",
"item": {
"@type": "SoftwareApplication",
"name": "Snyk Code",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"description": "Developer-focused SAST integrated into the broader Snyk AppSec platform, with ML-based noise reduction and Agent Fix autofix."
}
},
{
"@type": "ListItem",
"position": 4,
"name": "SonarQube",
"url": "https://www.sonarsource.com/products/sonarqube/",
"item": {
"@type": "SoftwareApplication",
"name": "SonarQube",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud, On-Premises",
"description": "Code quality platform with layered SAST capabilities, taint analysis, quality gates, and IDE feedback via SonarQube for IDE."
}
},
{
"@type": "ListItem",
"position": 5,
"name": "GitHub Advanced Security",
"url": "https://github.com/security/advanced-security",
"item": {
"@type": "SoftwareApplication",
"name": "GitHub Advanced Security",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud",
"description": "GitHub-native SAST powered by CodeQL semantic analysis, with Copilot Autofix for AI-assisted remediation on pull requests."
}
},
{
"@type": "ListItem",
"position": 6,
"name": "Semgrep",
"url": "https://semgrep.dev",
"item": {
"@type": "SoftwareApplication",
"name": "Semgrep",
"applicationCategory": "SecurityApplication",
"operatingSystem": "Cloud, CLI",
"description": "Pattern-based SAST platform with a lightweight Community Edition and a commercial AppSec Platform featuring cross-file analysis and AI-powered triage."
}
}
]
},
{
"@type": "FAQPage",
"@id": "https://www.aikido.dev/blog/top-sast-tools-2026#faq",
"mainEntity": [
{
"@type": "Question",
"name": "Can SAST detect vulnerabilities in AI-generated code?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Yes, and it matters more than ever. According to Aikido's 2026 State of AI in Security & Development report, nearly 70% of organizations say they've uncovered flaws tied to AI-generated code. AI-generated code enters the same repos and pipelines as human code, so any SAST tool scanning on commit covers it. The volume increase is the real problem, which makes noise reduction the deciding factor."
}
},
{
"@type": "Question",
"name": "What is the difference between deterministic and AI-assisted SAST?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Deterministic SAST matches known patterns with predictable, repeatable results. AI-assisted SAST keeps that engine and adds AI for triage, prioritization, and fix generation. Nearly every commercial tool in 2026 is AI-assisted to some degree."
}
},
{
"@type": "Question",
"name": "What is fully AI SAST?",
"acceptedAnswer": {
"@type": "Answer",
"text": "AI SAST replaces pattern-matching with AI agents that reason about code the way a security engineer would, tracing intent and data flow across files and services to surface issues rule-based engines can't see (IDORs, broken auth logic, business logic flaws). It's more expensive per run than deterministic SAST, so most teams use it for deep on-demand reviews rather than on every commit. Aikido's AI Code Analysis is an example."
}
},
{
"@type": "Question",
"name": "How do you reduce false positives in SAST?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Reachability analysis, AI-powered triage, and tuning rules to your codebase. Look for tools that distinguish vulnerabilities in dead code from ones in hot paths."
}
},
{
"@type": "Question",
"name": "How much do SAST tools cost?",
"acceptedAnswer": {
"@type": "Answer",
"text": "Ranges from free (open source) to $200k+ per year (legacy enterprise platforms). Common models are per-developer, per-committer, and lines-of-code pricing, each with different failure modes as you scale."
}
},
{
"@type": "Question",
"name": "What is the difference between SAST and DAST?",
"acceptedAnswer": {
"@type": "Answer",
"text": "SAST tools examine your source code before your application is deployed, to catch issues such as insecure functions, hardcoded credentials, or logic flaws during development. DAST tools run security tests while the application is live, probing it like an attacker would to identify exploitable weaknesses such as SQL injection, XSS, or authentication bypasses. Both matter, but they serve different purposes at different stages of the SDLC."
}
}
]
}
]
}
</script>


