Wenn Sie schon einmal ein SOC-2-Audit durchlaufen haben, wissen Sie, wie das läuft. Wochenlang müssen Sie Screenshots von Dashboards erstellen und in Dutzenden von Tools nach Belegen suchen – und dabei hoffen, dass der Prüfer keine Folgefragen stellt, die Sie nicht beantworten können. Glücklicherweise muss SOC 2 nicht unbedingt so mühsam sein, insbesondere wenn die Tools, die Sie bereits für die Sicherheit einsetzen, die Belege als Nebenprodukt ihrer eigentlichen Arbeit automatisch für Sie generieren.
Das bietet „ Aikido Security“ für Anwendungen und Cloud-Sicherheit. Im Folgenden wird erläutert, inwiefern dies den Anforderungen von SOC 2 entspricht und wo es Unterschiede gibt, je nachdem, ob Sie einen Bericht vom Typ 1 oder vom Typ 2 anstreben.
SOC 2 Typ 1 vs. Typ 2
Die zugelassene Wirtschaftsprüfungsgesellschaft, die Ihre Prüfung durchführt, bewertet Ihre Kontrollmechanismen anhand der von Ihnen festgelegten Trust-Services-Kriterien. Sicherheit ist die einzige obligatorische Kategorie, doch die meisten Unternehmen fügen Verfügbarkeit, Vertraulichkeit oder beides hinzu (Datenschutz und Verarbeitungsintegrität sind die beiden anderen Kategorien). Letztendlich hängen die Kategorien, für die sich ein Unternehmen nach der Sicherheit entscheidet, von seinen geschäftlichen Anforderungen ab.
Je nach Art des Berichts – SOC 2 Typ 1 oder Typ 2 – sind unterschiedliche Nachweise erforderlich:
- Typ 1 ist eine Momentaufnahme. Der Wirtschaftsprüfer prüft, ob Ihre Kontrollmaßnahmen zu einem bestimmten Zeitpunkt angemessen ausgestaltet sind. Sie legen Ihr System offen und weisen nach, dass die Kontrollmaßnahmen heute vorhanden sind und korrekt konfiguriert sind.
- Typ 2 umfasst einen Zeitraum (in der Regel 3 bis 12 Monate) und bescheinigt, dass die Kontrollmaßnahmen während dieses Zeitraums wirksam waren. Dies ist die schwierigere Variante. Sie benötigen lückenlose Nachweise in Form von Protokollen, Zeitstempeln und Aufzeichnungen über Abhilfemaßnahmen. Diese müssen belegen, dass eine Kontrollmaßnahme nicht nur am ersten Tag vorhanden war, sondern auch am 47. und am 214. Tag noch funktionierte.
Viele Teams investieren zu wenig in die Vorbereitung auf Typ-1-Prüfungen, da sie lediglich einen Screenshot der Konfiguration einreichen und es dabei belassen können. Doch dann werden sie von Typ-2-Prüfungen überrumpelt, denn nun verlangt der Prüfer den vollständigen Nachweispfad, und die Screenshots reichen nicht mehr aus. Tools, die lediglich bei der Erstellung einer Momentaufnahme helfen, sind wenig nützlich, wenn Sie Jahr für Jahr einen Typ-2-Bericht erstellen müssen.
Wo „ Aikido “ in die Trust Services-Kriterien passt
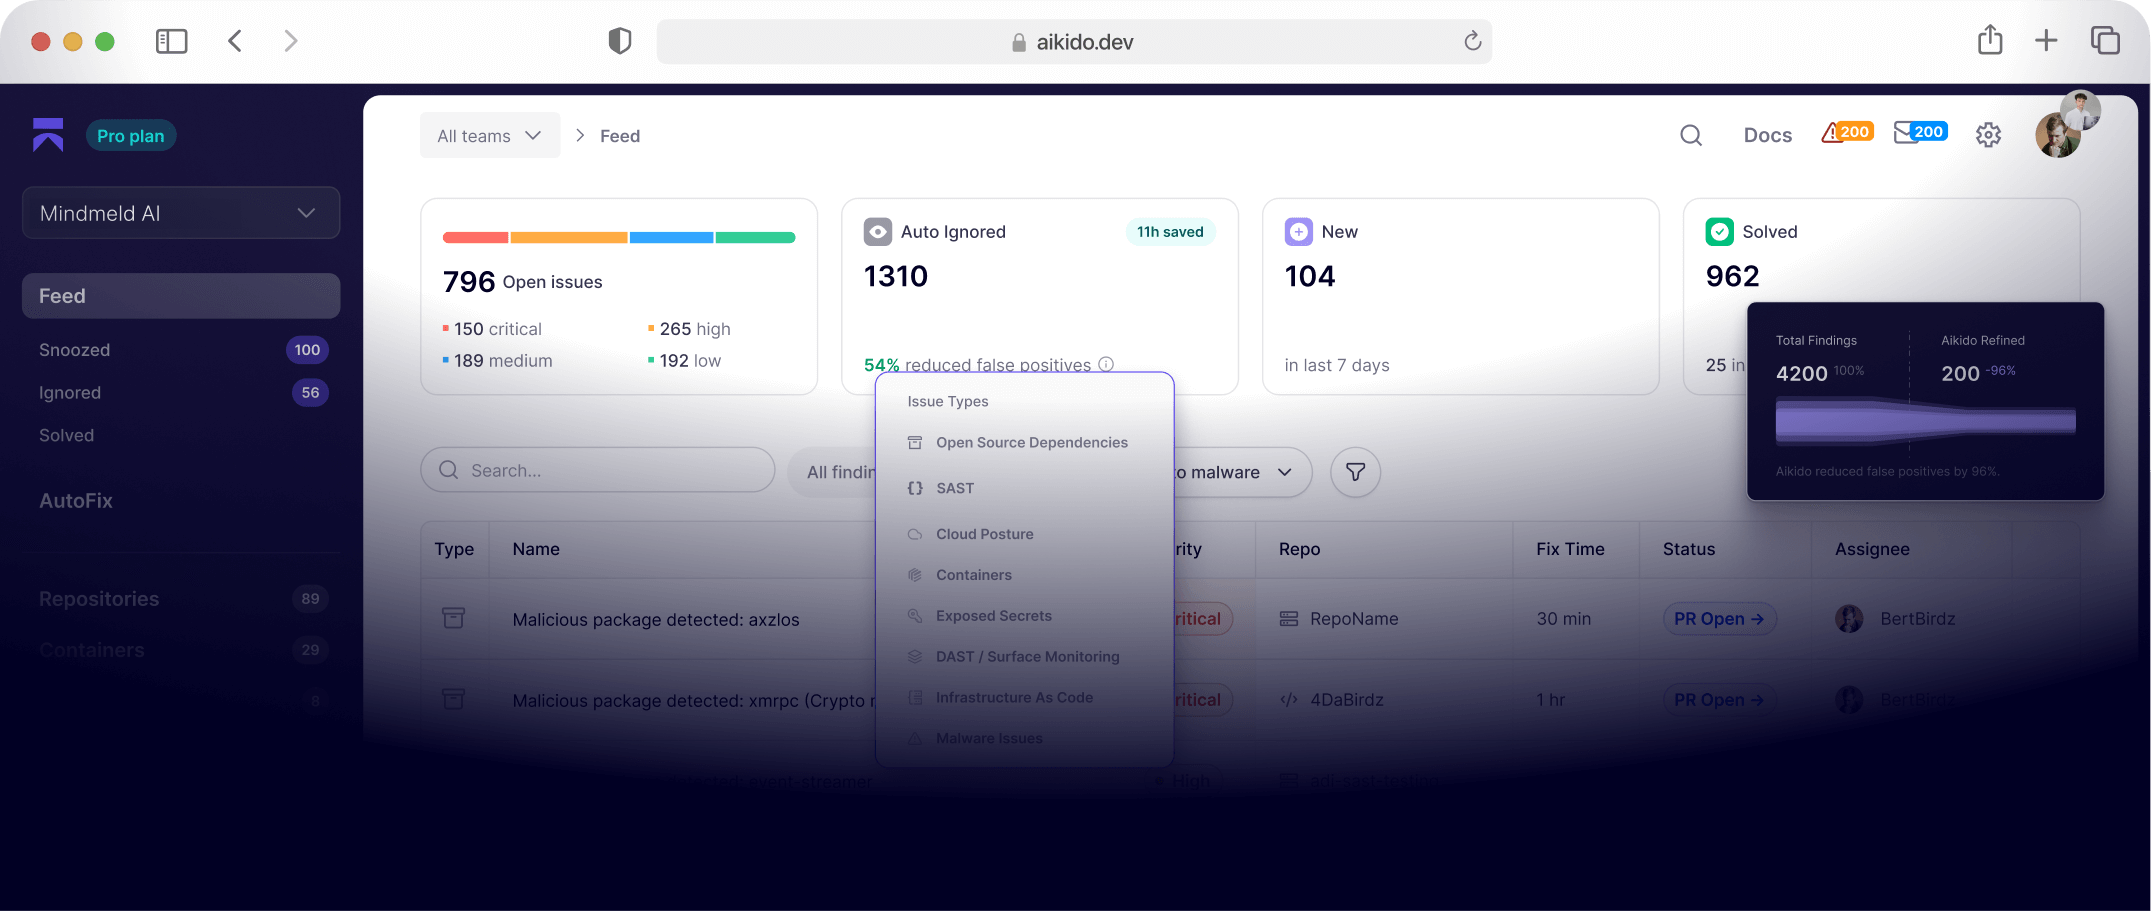
Aikido vereint SAST, DAST, SCA, secrets -Erkennung, container und IaC-Scan sowie Cloud-Posture-Management (CSPM), Malware-Erkennung sowie KI-Penetrationstests in einer einzigen Plattform. Dadurch erhalten Sie ein einheitliches Dashboard: einen zentralen Ort, an dem Sie alle Ihre Nachweise abrufen können, ergänzt durch ein SLA und einen darauf aufbauenden Workflow zur Behebung von Schwachstellen. Auditoren wünschen sich einen schlüssigen Überblick darüber, wie Schwachstellen innerhalb definierter Zeitrahmen entdeckt und behoben werden – und nicht sechs verschiedene, zusammengewürfelte Exportdateien mit unterschiedlichen Zeitstempelformaten.
Einige der Kontrollmaßnahmen, bei denen Aikido helfen kann:
Logischer Zugriff (CC6.1) und Grenzschutz (CC6.6)
AikidoDie Cloud-Prüfungen von Aikido weisen auf fehlende MFA-Durchsetzung und falsch konfigurierte Zugriffskontrollen hin, und die „ secrets “-Erkennung sucht kontinuierlich in Repos und der Infrastruktur nach offengelegten Anmeldedaten. CC6.6 befasst sich mit dem Schutz vor externen Bedrohungen an der Systemgrenze. Die Cloud-Sicherheitsregeln von weisen auf Lücken in der Netzwerksegmentierung und offengelegte Dienste hin und liefern Ihnen diese Nachweise direkt.
Datenübertragung und Verschlüsselung (CC6.7)
Cloud SAST -Prüfungen überprüfen die Verschlüsselung während der Übertragung (und in der Regel auch im Ruhezustand, was Sie jedoch anhand der Auslegung Ihres jeweiligen Prüfers bestätigen sollten), sodass Sie die TLS-Konfigurationen nicht vor jedem Audit manuell für jeden einzelnen Dienst überprüfen müssen.
Softwareintegrität und Malware (CC6.8)
AikidoDie Abhängigkeitsprüfung und Malware-Erkennung des Systems liefert Ihnen eine Echtzeit-Übersicht über die aktuell ausgeführten Komponenten und kennzeichnet als bösartig bekannte oder kompromittierte Pakete. Damit wird die Vorgabe in CC6.8, „das Eindringen von nicht autorisierter oder bösartiger Software zu verhindern oder zu erkennen und entsprechend zu reagieren“, direkt erfüllt.
Überwachung und „ Schwachstellenmanagement “ (CC7.1/CC7.2)
Die kontinuierliche Überprüfung von SAST, SCA, Containern und DAST liefert genau die Art von nachhaltigen Nachweisen, die ein Typ-2-Prüfer über den gesamten Prüfungszeitraum hinweg sehen möchte. Die SLA-Nachverfolgung (Zeit bis zur Behebung im Vergleich zu definierten Schwellenwerten) erstellt ein datiertes, exportierbares Protokoll. Und obwohl SOC 2 keinen Penetrationstest ausdrücklich vorschreibt, wird allgemein erwartet, dass Unternehmen Penetrationstests durchführen, um sicherzustellen, dass die Kontrollmaßnahmen im Falle eines echten Angriffs standhalten. Aikidos „ KI-Penetrationstests “ setzt KI-Agenten ein, die sich wie echte Angreifer verhalten und Schwachstellen in Ihren Anwendungen, APIs und Ihrer Infrastruktur aufdecken und ausnutzen. Die Penetrationstestberichte zeigen alles, was getestet wurde, sowie die gefundenen Schwachstellen. Und für fortlaufende Tests bietet Aikido Infinite eine kontinuierliche Überwachung unter KI-Penetrationstests.
Änderungsmanagement (CC8.1)
AikidoDie CI/CD-Gates und SCM-Sicherheitsüberprüfungen bieten Ihnen einen integrierten Änderungsverlauf mit zwei Kontrollpunkten. Beim PR-Gating wird jeder Pull-Request überprüft und abgelehnt, wenn neu auftretende Probleme Ihren Schweregrad-Schwellenwert überschreiten. Beim Release-Gating wird dieselbe Logik auf einen Build oder ein Release angewendet, sodass ein Commit, der den Schwellenwert überschreitet, nicht veröffentlicht wird. Sie legen den Schwellenwert selbst fest – von „niedrig“ bis „kritisch“ – und die Gates decken Schwachstellen in Abhängigkeiten, „ SAST “, IaC, „ secrets “ sowie Malware-Probleme ab. Auf GitHub sorgt der Branch-Schutz mit obligatorischen Statusprüfungen dafür, dass eine fehlgeschlagene Prüfung die Zusammenführung blockiert. Alle PRs, Gate-Entscheidungen, Übersteuerungen und Ausnahmen werden protokolliert und sind nachprüfbar.
Risikobewertung (CC3.2)
Die Schweregradbewertung und die „ Erreichbarkeitsanalyse “ (die Überprüfung, ob eine anfällige Funktion in Ihrem Code tatsächlich erreichbar ist oder lediglich im Abhängigkeitsbaum vorhanden ist), die CVE- Ausnutzbarkeitsanalyse sowie die „ KI-Penetrationstests “, die überprüft, ob eine Schwachstelle in Ihrer Umgebung ausnutzbar ist, fließen alle in einen „ risikobasierte Priorisierung “-Prozess ein. Wenn „ Ausnutzbarkeitsanalyse “ aktiviert ist, liest der „ Aikido “-Agent aus, wie ein anfälliges Paket in Ihren Repositorys und Containern verwendet wird. Jeder Durchlauf wird in einem Verlauf protokolliert, und Sie können eine manuelle Genehmigung verlangen, bevor Maßnahmen ergriffen werden. Auditoren erwarten zunehmend, dass dies geschieht, anstatt sich mit der Aussage „Wir patchen irgendwann alles“ zufrieden zu geben.
Verfügbarkeit (A1.2)
Cloud Prüfungen der Integrität und Vollständigkeit der Sicherungskopien tragen zur Erfüllung der Verfügbarkeitskriterien bei, die als eigenständige „A“-Kriterien völlig außerhalb der CC-Reihe stehen.
Vorbereitungen für SOC 2
Ein Dashboard, das die Einhaltung der SLAs für die Erkennung und Behebung von Schwachstellen über den gesamten Prüfungszeitraum hinweg anzeigt, bietet einem Prüfer alles, was er benötigt. Ohne diesen durchgängigen Überblick kommt es zu einem Hin und Her in E-Mail-Korrespondenzen, in denen um eine „umfassendere Abdeckung“ des Zeitraums gebeten wird.
Natürlich wird kein Tool allein ausreichen, um Ihr Audit zu bestehen. Die Prüfer werden stets Ihre Richtlinien, Verfahren, Risikobewertungen, Zugriffsprüfungen und Ihren Prozess zur Reaktion auf Vorfälle einsehen wollen.
Aikido übernimmt jedoch den mühsamsten und nachweisintensivsten Teil von SOC 2 und ermöglicht den Export der Daten während der Prüfungssaison. „ Schwachstellenmanagement “, die Überprüfung der Zugriffskontrolle, die Nachverfolgung des Änderungsmanagements und die Validierung der Verschlüsselung – all dies ist auf einer einzigen Plattform mit einem einzigen Exportpfad vereint.
Wenn Sie zunächst Typ 1 anstreben und Typ 2 als kurzfristiges Ziel verfolgen, richten Sie die kontinuierliche Überprüfung und die SLA-Nachverfolgung frühzeitig ein, noch bevor der Prüfungszeitraum offiziell beginnt. Nachweise, die Sie nicht erfasst haben, gelten rückwirkend nicht, und für Typ 2 beginnt die Frist für den „effektiven Betrieb während des gesamten Zeitraums“ an dem Tag, den Ihr Prüfer festlegt.