AikidoIn der ausführlichen Rezension von 's Deep Review wird Java4Shell in der Pressemitteilung vorgestellt, in der es erstmals präsentiert wurde
TL;DR: Java4Shell erkennen und beheben
Java4Shell (CVE-2026-114938) ist eine kritische Sicherheitslücke im Base64-Decoder von OpenJDK, die zu einer Speicherbeschädigung führen und die Ausführung von Code aus der Ferne ermöglichen kann. Der anfällige Code läuft nur auf x86-64-CPUs, die AVX-512 VBMI unterstützen, sodass ARM-Systeme nicht betroffen sind.
Falls Sie davon betroffen sind, führen Sie ein Upgrade auf eine gepatchte Java-Version durch. Die von Oracle bereitgestellten gepatchten Versionen sind 17.0.21.1, 21.0.13.1, 25.0.5.1 und 27.0.1.1.
Falls Sie noch kein Upgrade durchführen können, bietet Aikido gepatchte Java-Images für Temurin 17 und 21 an, sowohl in der JDK- als auch in der JRE-Variante. Um zu prüfen, ob Sie betroffen sind, klicken Sie im Dashboard unter Aikido auf „Bin ich betroffen?“, oder melden Sie sich bei Attack Surface an, um potenziell betroffene Hosts von außen zu identifizieren.
Informationen zu den betroffenen Versionen, zur Überprüfung der Anfälligkeit und zu detaillierten Anweisungen zur Behebung des Problems finden Sie in unserem Java4Shell-Sicherheitshinweis.
Fünf Jahre, bevor es zu einer kritischen CVE wurde, war Java4Shell nur eine weitere Codeänderung in einem PR.
Am 17. November 2026 wurde Java4Shell (CVE-2026-114938) öffentlich bekannt gegeben. Es handelt sich um eine Speicherbeschädigungsschwachstelle im hardwarebeschleunigten Base64-Decoder von OpenJDK, die es Angreifern ermöglichen könnte, auf betroffenen Systemen Code aus der Ferne auszuführen.
Der anfällige Code ist jedoch nicht neu. Dieser Fehler geht auf eine Leistungsoptimierung zurück, die bereits im Juni 2021 in OpenJDK eingeführt wurde.
Das brachte uns zum Nachdenken. Was wäre, wenn wir zu der ursprünglichen Codeänderung zurückkehren und sie mit den heutigen Sicherheitstools überprüfen könnten? Hätten wir „Java4Shell“ noch vor der Veröffentlichung entdecken können?
Wir beschlossen, das herauszufinden.
Rückblick auf das Jahr 2021
Wir konnten die anfällige Base64-Implementierung bis zum OpenJDK-PR Nr. 4368 zurückverfolgen, der Teil der ursprünglichen Optimierungsarbeiten für AVX-512 war. Anschließend haben wir OpenJDK genau an dieser Stelle geforkt und denselben Pull-Request mit denselben Änderungen und derselben Beschreibung nachgebildet.
Der neu erstellte PR enthält Änderungen in 12 Dateien. Diese wurden am 25. Juni 2021 über den Commit c37988d in OpenJDK integriert.
Anschließend haben wir eine ausführliche „ Aikido “-Prüfung für den rekonstruierten Pull-Request durchgeführt, den Sie zusammen mit den Ergebnissen von „ “ auf GitHub einsehen können. Wir haben die Namen der ursprünglichen Autoren und Prüfer durch Platzhalter ersetzt, und die Anzahl der Commits umfasst auch nicht relevante Upstream-Commits aus dem Fork.
Deep Review hat Java4Shell entdeckt
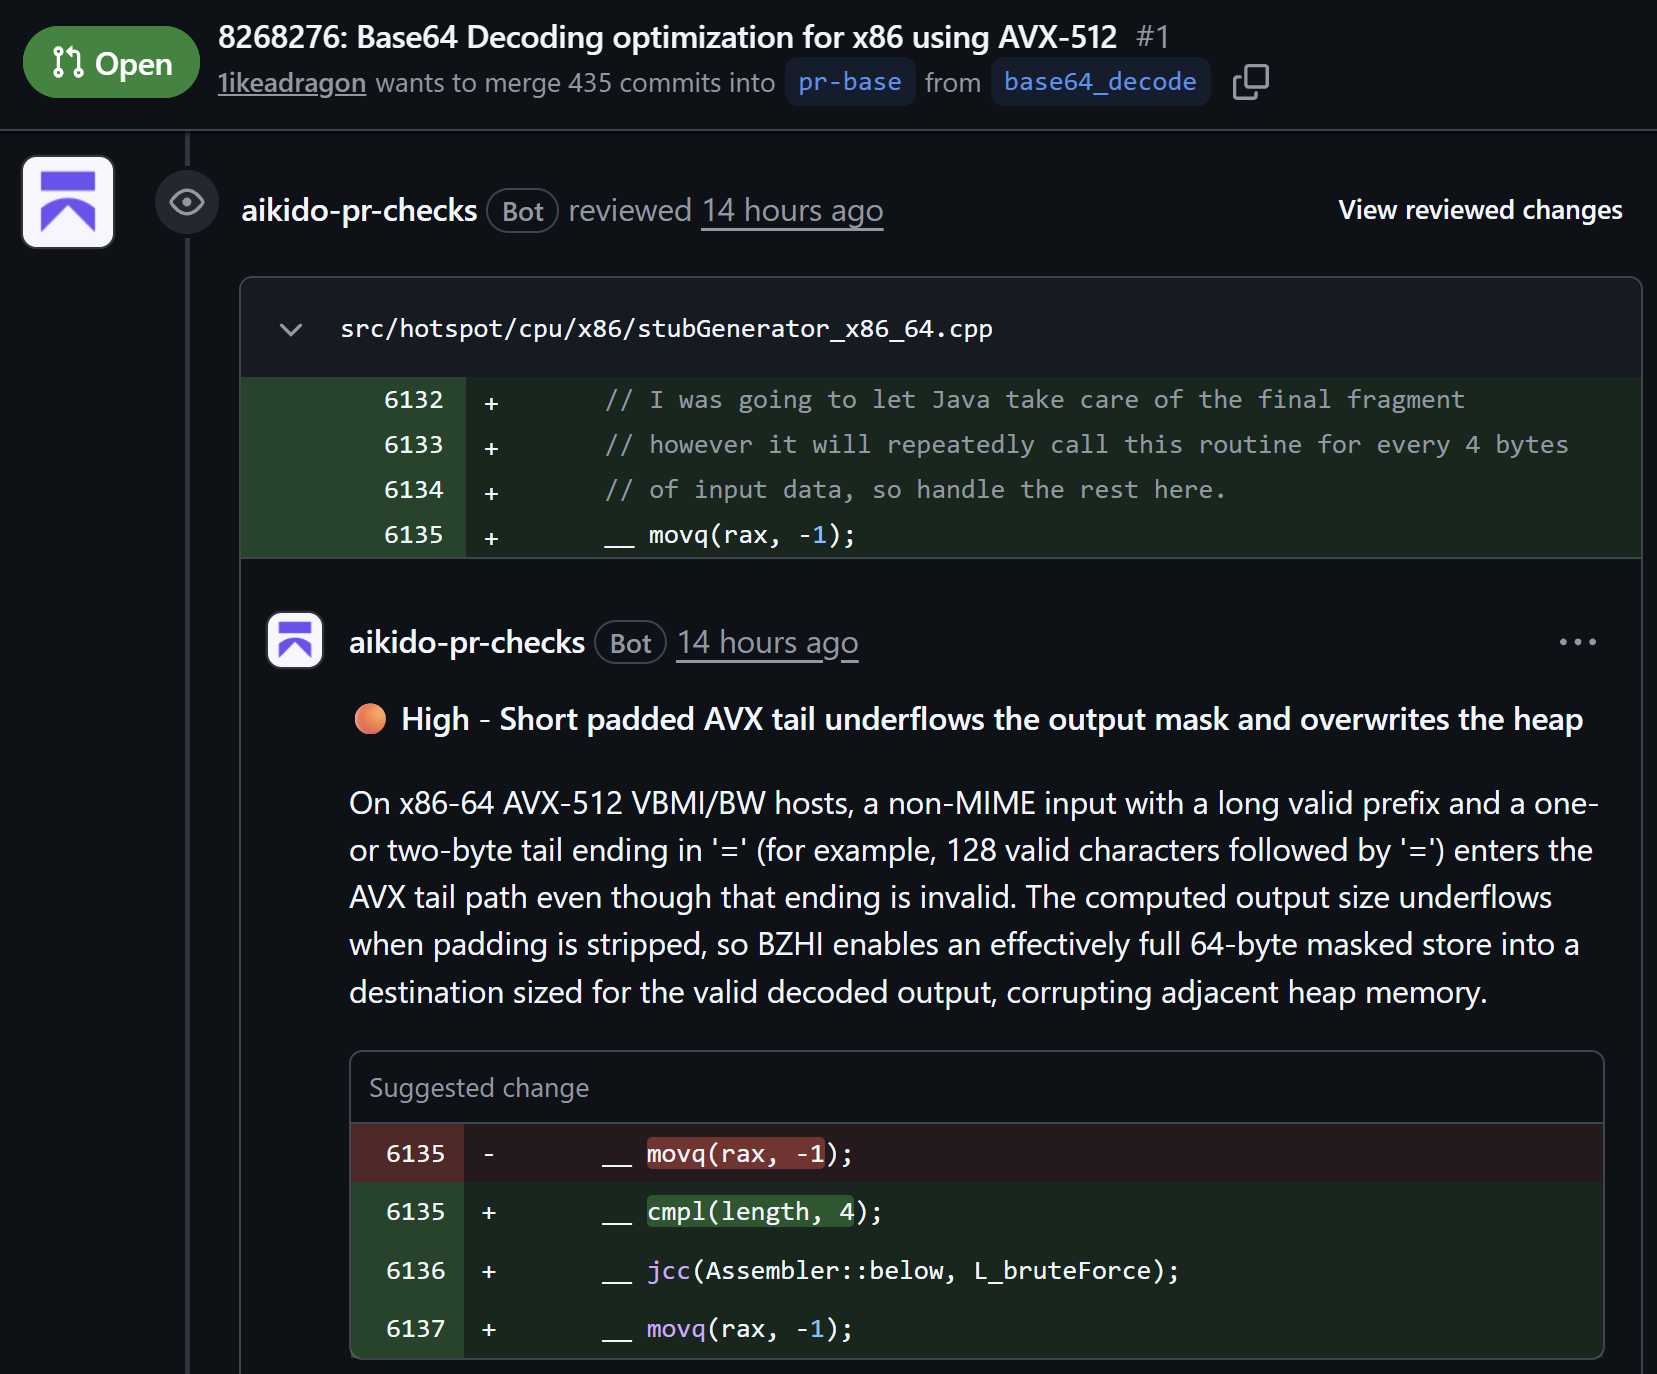
Deep Review fügte dem Pull-Request drei Kommentare hinzu, die jeweils einen Befund mit hohem Schweregrad enthielten. In einem davon wurde der genaue Fehler identifiziert, der Java4Shell zugrunde lag:
Die Sicherheitslücke beschreibt, wie eine Nicht-MIME-Eingabe, die mit ungültigen Füllzeichen endet, einen Integer-Unterlauf im AVX-512-Decodierungspfad verursachen kann. Der Unterlauf führt zu einer fehlerhaften Ausgabemaske, wodurch der Decoder über den zugewiesenen Zielpuffer hinaus schreibt und den Java-Heap-Speicher beschädigt.
Gültige Base64-Eingaben bestehen aus Gruppen von jeweils 4 Zeichen, die jeweils in 3 Bytes dekodiert werden, wobei die letzte Gruppe mit „=“-Füllzeichen aufgefüllt wird. Das Beispiel von Deep Review verwendet 128 gültige Zeichen, gefolgt von einem einzelnen „=“. Diese 128 Zeichen bilden bereits vollständige Gruppen, daher sollte das zusätzliche „=“ nicht vorhanden sein. Wenn der Decoder die Auffüllzeichen entfernt, wird eine Subtraktion negativ, und die BZHI-Anweisung wandelt diesen Wert in eine Maske um, bei der alle 64 Bits gesetzt sind. Der Decoder schreibt dann einen vollständigen 64-Byte-Block an das Ende des Zielspeichers, über den zugewiesenen Puffer hinaus, obwohl er eigentlich Null-Bytes schreiben sollte.
Risikominderung
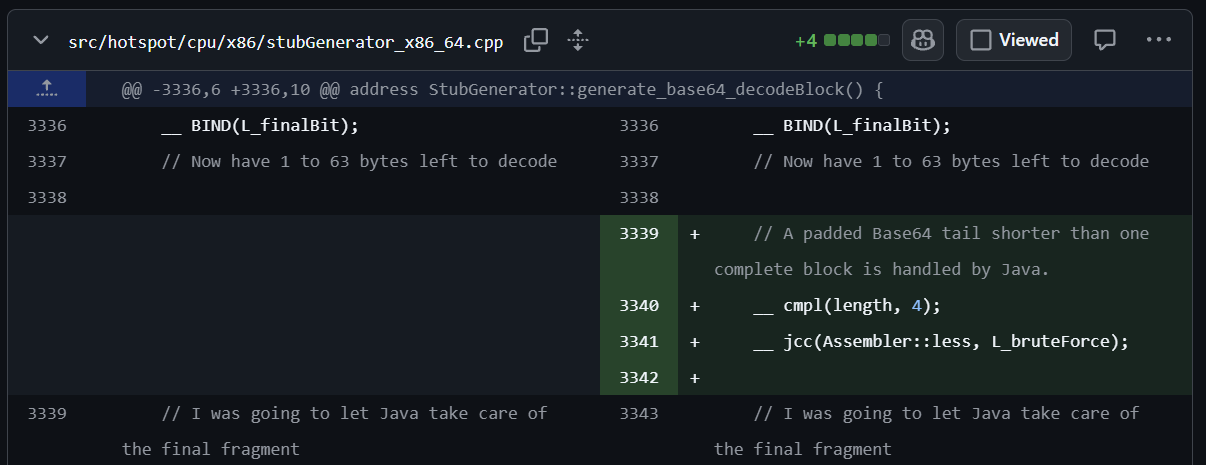
Dieser Sonderfall wurde nicht nur erkannt und gemeldet, Deep Review hat auch die richtige Abhilfemaßnahme vorgeschlagen!
Es wurde empfohlen, zu prüfen, ob die verbleibende Eingabe kürzer als vier Bytes war, und in diesem Fall auf die sicherere Dekodierungsimplementierung zurückzugreifen.
Es ist genau dieselbe Korrektur (nur dass Assembler::unten mit Assembler::less(die sich bei diesem Fehler identisch verhalten). Das zeigt, dass sich diese ganze Situation heutzutage lösen ließe, ohne jemals in den Hauptzweig einzugreifen.
Und das war nicht die einzige Erkenntnis
Deep Review berichtete zudem über zwei weitere erhebliche Mängel in der ursprünglichen Implementierung:
Ein übergroßer vektorisierter Schreibvorgang: Bei einem 64-Byte-Speicherzugriff könnte der Schreibvorgang über den Zielbereich hinausgehen, der eigentlich nur für 48 dekodierte Bytes vorgesehen ist.
Unvollständige Validierung ungültiger Zeichen: Eine der vier AVX-512-Eingangsspuren wurde bei der Fehlerprüfung der übersetzten Werte nicht berücksichtigt, wodurch bestimmte ungültige Zeichen die Validierung „ escape “ umgehen konnten.
Beide wurden inzwischen auch im Upstream-OpenJDK korrigiert (PR #4 und PR #4601). Die erste Korrektur stimmt Zeichen für Zeichen mit dem von Deep Review vorgeschlagenen Fix überein, und die zweite bewirkt praktisch dasselbe.
„Deep Review“ ist vom Internet abgeschnitten, daher hat es all das ganz allein herausgefunden (anstatt zu schummeln und die Antworten nachzuschlagen)!
Leistungsoptimierungen auf Low-Level-Ebene lassen sich nur schwer manuell überprüfen, weshalb drei Probleme mit Speicherbeschädigungen in einem einzigen PR landeten.
Was dies für proaktive Sicherheit bedeutet
Java4Shell war bereits fünf Jahre lang Teil von OpenJDK, bevor der Fehler gemeldet wurde. Unter Aikido finden Sie Tools für beide Enden dieses Zeitraums – vom Pull-Request, der den Fehler einführt, bis hin zur Laufzeitumgebung, die Sie nach der Offenlegung patchen müssen.
Deep Review überprüft jeden Pull-Request im Vergleich zum Rest Ihrer Codebasis und veröffentlicht die Ergebnisse als Kommentare zum Pull-Request, sodass der Entwickler, der die Änderung vorgenommen hat, diese vor dem Zusammenführen beheben kann. Wenn Sie auf einen Kommentar antworten, in dem eine Korrektur gefordert wird, eröffnet „ Aikido “ einen neuen Pull-Request mit dieser Korrektur, die auf Ihrer Änderung aufbaut. Mit dem MCP-Server „Aikido “ kann Ihr Coding-Agent Deep Review auch auf Ihrem lokalen Branch ausführen, bevor Sie einen Pull-Request eröffnen.
Bei Code, der bereits vor Jahren integriert wurde, wie beispielsweise die Änderung aus dem Jahr 2021 hinter Java4Shell, KI-Codeanalyse müssen Sie Ihre gesamte Codebasis durchforsten, um Schwachstellen in bereits veröffentlichten Versionen zu finden. Deep Review prüft dann jede neue Änderung, sobald sie eingeht.
Was Java4Shell selbst betrifft, klicken Sie im „Aikido “-Dashboard auf „Bin ich betroffen?“, um anfällige Java-Laufzeitumgebungen in Ihrer Umgebung zu finden. Falls Sie noch kein Upgrade durchführen können, bieten die gepatchten Java-Images von AikidoUnterstützung für Temurin 17 und 21, sowohl in der JDK- als auch in der JRE-Variante. In unserem Java4Shell-Sicherheitshinweis sind die betroffenen und behobenen Versionen für jede Java-Produktreihe aufgeführt.
Angesichts der ursprünglichen Codeänderungen, die die Sicherheitslücke verursachten, hat Deep Review den Fehler identifiziert, dessen Mechanismus der Speicherbeschädigung erläutert und im Wesentlichen dieselbe Abhilfemaßnahme empfohlen, die später im Upstream-Projekt übernommen wurde. Wenn das doch nur schon vor fünf Jahren geschehen wäre.
4.7/5
Falschpositive Ergebnisse leid? Probieren Sie Aikido, wie 100.000 andere.
KI-Vorfälle des Jahres 2026: Abtrünnige Agenten, gestohlene Schlüssel und andere bekannte Geschichten
Wir haben 50 KI-bezogene Sicherheitsvorfälle aus dem Jahr 2026 untersucht. Die meisten davon waren auf offen gelegte secrets, zu weit gefasste Zugriffsrechte, unzureichende Isolierung und kompromittierte Anbieter zurückzuführen.
Das Löschen eines durchgesickerten Schlüssels aus Ihrem Repo schützt Sie nicht
Ein auf GitHub durchgesickerter Admin-Schlüssel, der zwar innerhalb weniger Stunden gelöscht wurde, führte dennoch Monate später zu einer Sicherheitslücke bei LiteLLM. Erfahren Sie, warum die Git-Historie „ secrets “ speichert und warum Sie den Schlüssel regelmäßig wechseln müssen.
Nach Binance, LiteLLM, PHP2Shell und eMudhra finden Sie hier sechs Maßnahmen und eine Checkliste, um den Umfang des nächsten Sicherheitsvorfalls bis 2027 zu begrenzen.