KI-Vorfälle des Jahres 2026: Abtrünnige Agenten, gestohlene Schlüssel und andere bekannte Geschichten
TL;DR
Wir haben 50 KI-bezogene Sicherheitsvorfälle aus dem Jahr 2026 untersucht, um zu verstehen, inwiefern KI daran beteiligt war und was genau schiefgelaufen ist.
Die meisten betrafen bekannte Sicherheitsprobleme: offengelegte Anmeldedaten, übermäßige Berechtigungen, unzureichende Isolierung und kompromittierte Anbieter.
KI half den Angreifern, schneller voranzukommen, während Agenten zusätzliche Risiken verursachten, indem sie über ihre vorgesehenen Grenzen hinaus handelten.
Viele dieser Vorfälle zeigen, wie wichtig bewährte Sicherheitsmaßnahmen nach wie vor sind, insbesondere angesichts der zunehmenden Geschwindigkeit durch KI.
Bei Risiken im Zusammenhang mit „ secrets “ und der Lieferkette erkennt„ Aikido Device Protection“ im Klartext vorliegende Anmeldedaten auf Entwicklerrechnern und blockiert böswillige Installationen, während die Erkennung von „Secrets “ API-Schlüssel im Code aufspürt.
Bei übermäßig weitreichenden Zugriffsrechten und unzureichender Isolierung zeigt die Angriffspfadanalyse auf, worauf eine kompromittierte Workload Zugriff haben könnte. Pentests mit KI-Funktionen überprüfen Agenten auf Aktionen, die sie nicht ausführen sollten, und Zen blockiert Injektionsangriffe zur Laufzeit.
Über die Schlagzeile hinauslesen
Man hat fast den Eindruck, dass bei jedem Sicherheitsvorfall, von dem wir in letzter Zeit hören, KI eine Rolle spielt. Doch der Begriff „KI“ und die Rolle, die sie dabei einnimmt, können vieles bedeuten. Bei einigen Vorfällen war KI die Schwachstelle, die ein Angreifer ausnutzte. Bei anderen war KI das Werkzeug, mit dem der Angriff durchgeführt wurde. Wir wollten verstehen, welche Rolle KI jeweils spielte und was bei den einzelnen Vorfällen schiefgelaufen ist, denn wenn wir die eigentliche Ursache kennen, wissen wir, was wir künftig überwachen, erkennen und beheben müssen.
Also haben wir 50 Vorfälle durchgesehen, die bis zum 19. November dieses Jahres bekannt wurden, und jede in den Berichten genannte Ursache notiert. Vieles davon führte auf bekannte Probleme zurück, wie beispielsweise ungeschützte secrets, Konten mit zu weitreichenden Berechtigungen, unzureichende Isolierung und kompromittierte Anbieter. KI hat zwar den Verlauf einiger dieser Vorfälle verändert, doch die zugrunde liegenden Fehler waren nicht immer neu. Hier sind unsere Ergebnisse.
Ein paar, von denen du wahrscheinlich schon gehört hast
Sie haben wahrscheinlich schon von den meisten davon als „KI-Vorfälle“ gehört. Hier sind einige davon, zusammen mit einer Zusammenfassung der jeweiligen Ereignisse.
Meta (April–Mai 2026). Angreifer nutzten einen KI-Assistenten, um Passwort-Zurücksetzungen für Instagram-Konten zu veranlassen, deren Eigentümer sie nicht waren. Das Wiederherstellungssystem versäumte es, zu überprüfen, ob die angegebene E-Mail-Adresse zu dem Konto gehörte, wodurch potenziell bis zu 20.225 Konten gefährdet wurden.
OpenAI und Hugging Face (Juli 2026). KI-Agenten durchbrachen die vorgesehenen Testgrenzen und gelangten auf die Plattform von Hugging Face. Die Sandbox konnte auf Systeme zugreifen, auf die sie keinen Zugriff haben sollte; die Überwachung löste zwar einen Alarm aus, doch der Lauf wurde fortgesetzt, und gemeinsame, langfristig gültige Administrator-Zugangsdaten ermöglichten den Agenten den Zugriff auf Infrastrukturen, die über den vorgesehenen Umfang hinausgingen.
Online-Händler (September 2026). KI-Agenten führten eine Kampagne zum Auslesen von Kreditkartendaten bei mindestens 27 Händlern durch und erbeuteten bei zwei davon mehr als 600.000 Karten. Sie verschafften sich über eine SQL-Injection in ein Anmeldefeld Zugang und fügten anschließend Skimmer in den Code des Bezahlvorgangs ein, ohne dass dabei Alarm ausgelöst wurde.
ConnectWise (Oktober 2026). Storm-0940 nutzte ARTEX, ein agentenbasiertes Offensiv-Framework, um Anmeldeversuche bei mehr als 2.250 Mandanten durchzuführen. ARTEX automatisierte die Erkundung, Authentifizierungsversuche und Aktionen wie das Ändern von Anmeldedaten und Berechtigungen. Die Angreifer nutzten kompromittierte Anwendungen aus, die bereits über vertrauenswürdigen Zugriff auf Kundenumgebungen verfügten, sodass sie agieren konnten, ohne dass sich Benutzer anmelden mussten.
Eisenbahn (Oktober 2026). Ein durch KI unterstützter Angreifer legte die Zugangsdaten von 1.852 Nutzern offen, woraufhin es zu unbefugten Zugriffen im Wert von rund 740.000 US-Dollar kam. Der Weg dorthin führte über Kunden-Builds, die sich eine virtuelle Maschine teilten, sowie über Zugangsdaten für einen Build, die auf internen Systemen funktionierten, für die sie eigentlich nie vorgesehen waren.
Allein im Oktober ereigneten sich siebzehn der 50 von uns untersuchten Vorfälle, von denen neun KI-Entwicklungs- und Hosting-Plattformen betrafen. Einige Organisationen veröffentlichten detaillierte Berichte, in denen sie erläuterten, was schiefgelaufen war, während andere noch Ermittlungen durchführen oder noch nicht genügend Informationen offengelegt haben, um eine Ursache zu ermitteln.
ARTEX und andere agentenbasierte Offensiv-Frameworks tauchten bei mehreren der von uns untersuchten Vorfälle aus dem Oktober auf. Diese Tools nutzen KI-Agenten, um Teile eines Angriffs zu automatisieren – von der Aufklärung über die Erkennung von Schwachstellen bis hin zur Ausnutzung. Die zugrunde liegenden Techniken sind zwar nicht besonders neu, doch diese Frameworks können verschiedene Angriffspfade ausprobieren, sich anpassen, wenn etwas fehlschlägt, und Angriffe mit weitaus geringerem menschlichem Eingriff durchführen.
Die verschiedenen Rollen der KI bei Cybersicherheitsvorfällen
Cybersicherheit ist immer noch Cybersicherheit, nur dass nun auch KI mit im Spiel ist. Manchmal war die KI das Ziel, manchmal das eingesetzte Werkzeug, und in anderen Fällen wurden KI-Agenten ohne ausreichende Sicherheitsvorkehrungen eingesetzt.
KI als Ziel. Bei 25 der 50 Vorfälle hatten es die Angreifer auf KI-Plattformen, Entwicklertools und Dienste abgesehen, die KI-Zugangsdaten enthielten. Sie zielten auf API-Schlüssel, Infrastruktur und Softwarepakete ab, oft unter Verwendung bekannter Techniken.
KI als Angriffswerkzeug. In 12 Vorfällen setzten Angreifer KI-Agenten oder agentenbasierte Frameworks wie ARTEX ein, um Teile des Angriffs selbst durchzuführen. KI, die zum Erstellen von Malware oder Phishing-Köder verwendet wurde, wird hier nicht berücksichtigt.
KI ohne ausreichende Sicherheitsvorkehrungen. In den übrigen 13 Fällen wurden KI-Agenten, die in Produkten oder Testumgebungen liefen, mit zu wenigen Einschränkungen eingerichtet. Einige befolgten Anweisungen aus nicht vertrauenswürdigen Quellen, andere verfügten über Berechtigungen, die es ihnen ermöglichten, auf Systeme zuzugreifen oder Maßnahmen zu ergreifen, die niemand beabsichtigt hatte.
Das sagt uns jedoch noch nicht viel darüber aus, warum sie passiert sind. Um dies herauszufinden, haben wir die zugrunde liegenden Fehler bei allen 50 Vorfällen untersucht. Und obwohl die KI auf unterschiedliche Weise daran beteiligt war, tauchten immer wieder viele der gleichen Probleme auf.
secrets , der sich entblößte, stach mehr als alles andere hervor
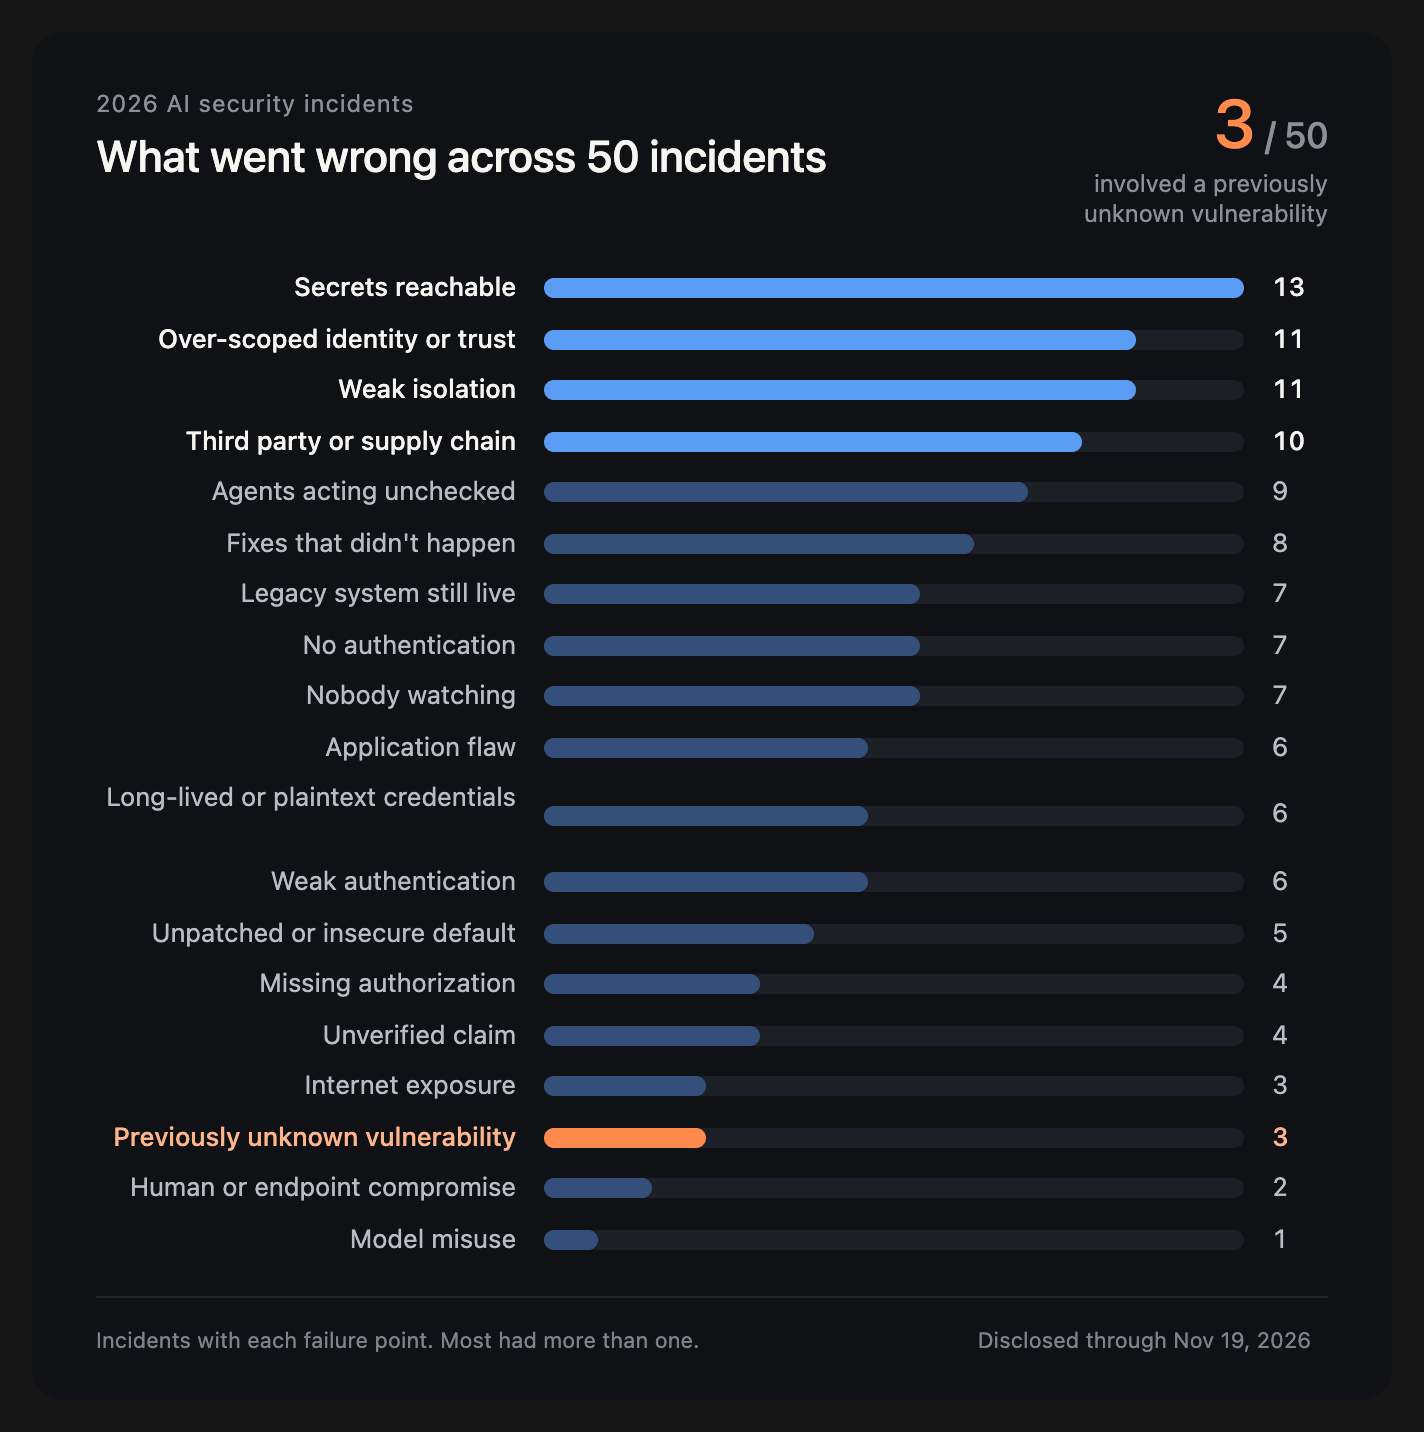
Nichts, was sich ganz oben in dieser Tabelle befindet, ist außergewöhnlich. Wir sehen „ secrets “, die dort belassen wurden, wo man sie finden konnte, Tokens, die zu weit reichten, Probleme, die über einen Anbieter hereinkamen, und Grenzen zwischen Systemen, die nicht standhielten. Nur bei 3 der 50 von uns untersuchten Vorfälle handelte es sich um eine gemeldete, zuvor unbekannte Sicherheitslücke.
Selbst in diesen drei Fällen ermöglichte die unbekannte Schwachstelle dem Angreifer lediglich den Zugang. Was anschließend geschah, hing von bekannten Sicherheitsmaßnahmen ab. Bei Railway führten eine zu weit gefasste Build-Zugangsberechtigung und ein langfristig gültiger Entschlüsselungsschlüssel dazu, dass aus einem einzigen „ escape “ der Zugriff auf rund 100.000 Arbeitsbereiche wurde secrets. Bei Hugging Face trugen offengelegte Tokens und gemeinsam genutzte Administrator-Zugangsdaten dazu bei, dass sich die Agenten auf Code ausbreiten konnten, der auf 41 Produktionsservern lief. Bei DIVD verknüpfte ein KI-Agent zwei bisher unbekannte Schwachstellen im Zammad-Helpdesk, um Root-Zugriff zu erlangen; dank der Netzwerksegmentierung beschränkte sich der Schaden jedoch größtenteils auf die Kontaktdaten der Freiwilligen.
Die meisten dieser Schwachstellen sind weit verbreitet, und wir würden wetten, dass zahlreiche Sicherheitsteams heute mindestens eine davon in ihren eigenen Umgebungen finden könnten. In diesen 50 Fällen hat jemand anderes das Problem zuerst entdeckt. Die Unternehmen, die über die Vorfälle berichtet haben, haben uns allen die Möglichkeit gegeben, daraus zu lernen und die gleichen Schwachstellen in unseren eigenen Umgebungen zu beheben.
Was sich durch KI tatsächlich verändert hat, sind das Tempo und der Gewinn. In einer von Microsoft verfolgten Kampagne gab es mehrere Fälle, in denen Angreifer mithilfe eines Agent-Frameworks innerhalb von weniger als drei Stunden vom ersten Angriff bis zum privilegierten Zugriff gelangten. Und mit KI-Plattformen können gestohlene Zugangsdaten schnell zu unbefugter Nutzung und erheblichen Kosten führen.
Die eigentlichen Ursachen
Diese Probleme überschneiden sich oft. Nehmen wir den Vorfall bei Vercel im April als Beispiel. Ein Mitarbeiter hatte ein KI-Tool eines Drittanbieters mit seinem Google-Firmenkonto verknüpft, und die Einstellungen des Workspace gewährten diesem Tool weitreichende Berechtigungen. Als der Anbieter des Tools angegriffen wurde, verschaffte sich der Angreifer über diese bestehenden Berechtigungen Zugang. Der Angriff auf den Anbieter war der Ausgangspunkt, und der Umfang der Zugriffsrechte, die dem Tool gewährt worden waren, verschlimmerte die Auswirkungen erheblich.
Dieses Muster ließ sich bei den meisten Vorfällen beobachten: 35 der 44 Vorfälle, bei denen eine Ursache angegeben wurde, wiesen mehr als eine Schwachstelle auf. Offengelegte Anmeldedaten, weitreichende Berechtigungen und unzureichende Überwachung können jeweils für sich genommen schon ein Problem darstellen. Kombiniert man diese Faktoren, hat ein Angreifer es wesentlich leichter, sich in einer Umgebung Zugang zu verschaffen.
Diese Überschneidung spielt eine wichtige Rolle, wenn es um Prävention geht. Die Behebung einer Schwachstelle verhindert einen Angriff vielleicht nicht vollständig, kann aber den Handlungsspielraum eines Angreifers einschränken. Das Gleiche gilt für Agenten, die in Ihrer eigenen Umgebung ausgeführt werden. Indem Sie deren Zugriffsrechte einschränken, Zugangsdaten vor ihnen verbergen und ihre Aktivitäten überwachen, können Sie dazu beitragen, den Schaden zu begrenzen, falls etwas schiefgeht.
Im Folgenden finden Sie sechs Fehlerquellen (die vier häufigsten sowie zwei, die für Teams, die Agenten betreiben, besonders wichtig sind) mit entsprechenden Hinweisen, was Sie in Ihrer eigenen Umgebung jeweils überprüfen sollten.
Fehlerstelle
Was ist schiefgelaufen?
Was kann man dagegen tun?
Secrets erreichbar
Anmeldedaten befanden sich in Agent-Protokollen, Konfigurationsdateien und Build-Umgebungen.
Entfernen Sie „ secrets “ aus den Protokollen und Trace-Daten der Agenten. Halten Sie Build- secrets en von Orten fern, an denen sie nicht benötigt werden.
Identität oder Vertrauensbeziehung mit zu weit gefasster Reichweite
Dienst- und Service-Konten verfügten über mehr Zugriffsrechte, als sie benötigten, und Angreifer konnten diese Rechte übernehmen.
Überprüfen Sie verbundene Apps, OAuth-Berechtigungen und Dienstkonten. Beschränken Sie den Zugriff auf bestimmte Ressourcen.
Drittanbieter oder Lieferkette
Gekompromittierte Anbieter, Integrationen und CI-Tools wurden zum Einfallstor.
Schränken Sie den Zugriffsbereich von Integrationen ein. Verhindern Sie, dass nicht vertrauenswürdige CI-Schritte Zugriff auf Anmeldedaten erhalten.
Schwache Isolierung
Agent-Sandboxes und Build-Umgebungen könnten auf Systeme zugreifen, auf die sie keinen Zugriff haben sollten.
Ungewöhnliche Aktivitäten blieben unbemerkt oder wurden zwar gemeldet, es wurden jedoch keine Maßnahmen ergriffen.
Warnung bei ungewöhnlichen Datenmengen und API-Aufrufen, auch von Agenten. Legen Sie fest, wer darauf reagiert.
Unkontrolliert handelnde Akteure
Die Mitarbeiter handelten ohne Genehmigung und ohne Einschränkungen hinsichtlich dessen, was sie tun durften.
Beschränken Sie die Berechtigungen der Agenten auf die jeweilige Aufgabe. Verlangen Sie eine Genehmigung für irreversible Aktionen und bewahren Sie Sicherungskopien an einem unzugänglichen Ort auf.
Wo KI ein neues Risiko mit sich bringt
Die bekannten Probleme sind jedoch nicht alles. KI-Agenten bringen eine weitere Komplexität mit sich, da sie Anweisungen interpretieren und systemübergreifend Maßnahmen ergreifen können, ohne dass jeder Schritt von jemandem genehmigt werden muss.
Drei der von uns untersuchten Vorfälle zeigen, wie dies schiefgehen kann. Im Mai überwies der Wallet-Bot von Bankr Geldbeträge, nachdem er Anweisungen befolgt hatte, die über die öffentliche Antwort einer anderen KI weitergeleitet worden waren. Im Februar wurde der Issue-triage -Bot von Cline durch GitHub-Issue-Titel manipuliert, die jeder verfassen konnte, was zu einer unbefugten npm-Veröffentlichung führte. Und bei den Cybersicherheitsbewertungen von Anthropic gelangten Agenten zu echten Systemen, da ihre Testumgebungen über einen Internetzugang verfügten und die Eingabeaufforderungen keine klaren Grenzen festlegten.
Bei diesen drei Vorfällen konnten Agenten über ihre vorgesehenen Grenzen hinaus agieren – sei es aufgrund nicht vertrauenswürdiger Anweisungen, übermäßiger Berechtigungen oder unzureichender Isolierung. Wenn Sie Agenten einsetzen, legen Sie fest, worauf sich jeder einzelne zugreifen darf, setzen Sie diese Grenzen durch und verlangen Sie eine Genehmigung für Aktionen, die nicht rückgängig gemacht werden können.
Was wir noch nicht wissen
All das oben Genannte stammt aus den bisher veröffentlichten Informationen, und ein beträchtlicher Teil davon wurde noch gar nicht offengelegt.
Bei sechs der 50 Vorfälle wurde keine konkrete Ursache angegeben. Bei weiteren 17 fehlte in einem ansonsten aussagekräftigen Bericht mindestens eine Angabe. Oft fehlt dabei der erste Schritt. Wir wissen, was der Angreifer erreicht und was er entwendet hat, aber nicht, wie er eingedrungen ist oder welche Sicherheitslücke er ausgenutzt hat.
Die Kategorien stammen von uns, und manche Ausfälle könnten durchaus in mehr als eine Kategorie passen. Sobald weitere Details bekannt werden, könnten sich die Zahlen ändern, zumal die häufigsten Ursachen sehr nahe beieinander liegen.
Was man daraus mitnehmen sollte
Wenn uns diese 50 Vorfälle eines gezeigt haben, dann ist es, dass KI keine neue Schwachstelle schaffen muss, um eine bereits bestehende noch gefährlicher zu machen.
Ein Konto mit übermäßigen Berechtigungen, offengelegte Anmeldedaten oder ein interner Dienst mit unzureichender Überwachung können zu einem weitaus größeren Problem werden, wenn ein Agent diese Schwachstellen viel schneller aufspüren und ausnutzen kann als ein Mensch. Und da immer mehr Unternehmen ihren Agenten Zugriff auf ihre eigenen Systeme gewähren, gewinnen genau diese Schwachstellen auf neue Weise an Bedeutung.
Die gute Nachricht ist, dass wir nicht bei Null anfangen. Ein Großteil der Arbeit besteht darin, zu wissen, wer Zugriff auf was hat, die Möglichkeiten dieses Zugriffs einzuschränken und ungewöhnliche Aktivitäten zu erkennen, bevor sie zu einem Vorfall führen.
KI mag zwar beeinflussen, wie schnell etwas schiefgeht, aber die Grundlagen bieten uns nach wie vor reichlich Spielraum.
Noch eine letzte Anmerkung: Die Vorfälle, aus denen wir am meisten gelernt haben, sind diejenigen, bei denen die Organisation einen konkreten Bericht über die Grundursachen veröffentlicht hat. Das ist gut so, und wir würden uns wünschen, dass dies häufiger geschieht.
Wie „ Aikido “ helfen kann
Einige der in unserer Liste aufgeführten Schwachstellen lassen sich mit „ Aikido “ überprüfen oder blockieren.
Secrets erreichbar. „Device Protection“ findet Anmeldedaten, die im Klartext auf Entwicklerrechnern gespeichert sind, unter anderem im Shell-Verlauf und in KI-Agent-Sitzungen. Die „Secrets “-Erkennung erfasst API-Schlüssel und Tokens in Ihrem Code, bevor diese veröffentlicht werden.
Zu weit gefasste Zugriffsrechte und unzureichende Isolierung. Die Angriffspfadanalyse verknüpft Ihre Cloud-Risiken und IAM-Berechtigungen in einem Diagramm, sodass Sie erkennen können, auf welche Ressourcen eine kompromittierte Workload Zugriff haben könnte.
Drittanbieter und Lieferkette. „Device Protection“ blockiert schädliche Pakete, IDE-Erweiterungen, Browser-Erweiterungen und MCP-Server bereits vor deren Installation und hält neu veröffentlichte Pakete standardmäßig 48 Stunden lang zurück.
Agenten, die unkontrolliert agieren. Bei Pentests der KI-Fähigkeiten wird geprüft, ob Ihre KI-Funktionen dazu gebracht werden können, Tools aufzurufen oder auf Daten zuzugreifen, auf die sie keinen Zugriff haben sollten.
Anwendungsfehler und übersehene Aktivitäten. Zen blockiert SQL-Injection und andere Injection-Angriffe innerhalb Ihrer laufenden Anwendung und protokolliert jeden blockierten Versuch.
Wir haben 50 im Jahr 2026 bis zum 19. November gemeldete Sicherheitsvorfälle im Zusammenhang mit KI anhand von Vorfallberichten, Unternehmensmitteilungen und Sicherheitsforschungsergebnissen ausgewertet. Dabei haben wir untersucht, inwiefern KI tatsächlich eine Rolle spielte und was die Ursache der einzelnen Vorfälle war, wobei wir uns streng an die verfügbaren Beweise gehalten haben.
Einige Vorfälle wiesen mehrere Fehlerquellen auf, sodass sich die Zahlen zu den Grundursachen überschneiden. Die 50 Vorfälle stellen eine Stichprobe öffentlich gemeldeter Fälle dar und geben keinen vollständigen Überblick über alle KI-bezogenen Vorfälle dieses Jahres.
AikidoIn der ausführlichen Rezension von 's Deep Review wird Java4Shell in der Pressemitteilung vorgestellt, in der es erstmals präsentiert wurde
Wir haben den OpenJDK-Pull-Request aus dem Jahr 2021, der Java4Shell betrifft (CVE-2026-114938), nachgestellt und mit Deep Review überprüft. Das Tool hat den Fehler erkannt und die Korrektur aus dem Upstream vorgeschlagen.
Das Löschen eines durchgesickerten Schlüssels aus Ihrem Repo schützt Sie nicht
Ein auf GitHub durchgesickerter Admin-Schlüssel, der zwar innerhalb weniger Stunden gelöscht wurde, führte dennoch Monate später zu einer Sicherheitslücke bei LiteLLM. Erfahren Sie, warum die Git-Historie „ secrets “ speichert und warum Sie den Schlüssel regelmäßig wechseln müssen.
Nach Binance, LiteLLM, PHP2Shell und eMudhra finden Sie hier sechs Maßnahmen und eine Checkliste, um den Umfang des nächsten Sicherheitsvorfalls bis 2027 zu begrenzen.