Der Cyber Resilience Act ist da! Mythen und erste Eindrücke
Die erste Frist des Cyber Resilience Act ist letzte Woche in Kraft getreten. Der Cyber Resilience Act (CRA) ist die neue EU-Verordnung, die Mindestanforderungen an die Cybersicherheit für alle Produkte mit digitalen Elementen einschließlich ihrer Bausteine (Hardware und Software) festlegt. Sie gilt für alle, die Produkte auf dem EU-Markt bereitstellen, nicht nur für dort ansässige Unternehmen.
Ich habe die Entwicklung dieser Verordnung in den letzten drei Jahren genau verfolgt. Jetzt, da die Single Reporting Platform (SRP) live ist, möchte ich meine ersten Eindrücke teilen und mit einigen Mythen aufräumen, wie Sie die CRA-Anforderungen erfüllen müssen, damit Sie beruhigt nach vorne blicken können.
Nutzung der neuen CRA Single Reporting Platform
Seit dem 11. September sind Unternehmen gesetzlich verpflichtet, aktiv ausgenutzte Schwachstellen oder schwere Vorfälle innerhalb von 24 Stunden nach Bekanntwerden an die EU-Behörden zu melden. Dies können Sie über die neue Single Reporting Platform (SRP) tun.
Auf den Erstmeldung (nach 24 Stunden) folgt innerhalb von 72 Stunden eine Benachrichtigung, die Informationen zu Bedrohungen und Gegenmaßnahmen enthält. Unternehmen müssen einen Abschlussbericht innerhalb von 14 Tagen nach Verfügbarkeit eines Fixes für ausgenutzte Schwachstellen oder innerhalb eines Monats nach der 72-Stunden-Benachrichtigung für schwere Vorfälle einreichen.
Bisher sind die einzigen Pflichtfelder der Erstmeldung:
Typ (Schwachstelle oder Vorfall)
Titel
Zusammenfassung
Name des Herstellers
Mitgliedstaaten, in denen das Produkt erhältlich ist
Produktname
Version
Unter dem Produkt wird optional auch nach dem Produkttyp (Klassifizierung) gefragt, und natürlich können Sie mehrere Produkte hinzufügen. Das war's auch schon!
Die freiwillige Berichterstattung wird in einer späteren Phase eingeführt, die es jedem ermöglicht, Schwachstellen ohne rechtliche Konsequenzen offenzulegen. Nutzen Sie die Plattform in der Zwischenzeit bitte nur für obligatorische Meldungen.
Bei Aikido Security erreichen uns zahlreiche Fragen zum CRA und dessen Meldepflichten für Vorfälle. Im Folgenden kläre ich einige der gängigsten Missverständnisse auf, die mir immer wieder begegnen.
Mythos 1: Wir müssen jede gefundene Schwachstelle an die ENISA melden
Tatsächlich müssen Sie nicht jede Schwachstelle melden, die Sie in Ihrem Produkt finden (was eine großartige Neuigkeit ist!). Sie müssen lediglich Schwachstellen melden, die in Ihrem Produkt aktiv in böswidriger Absicht ausgenutzt werden, oder schwerwiegende Vorfälle, die die Sicherheit Ihres Produkts beeinträchtigen.
Wenn Sie also eine Schwachstelle in Ihrem Produkt finden, aber keinerlei Beweise oder Indizien für deren Ausnutzung vorliegen, müssen Sie diese nicht melden. Sobald Sie jedoch erfahren, dass sie von einem Angreifer ausgenutzt wurde, sind Sie zur Meldung verpflichtet. Daher empfehle ich, Schwachstellen nach ihrer Ausnutzbarkeit zu priorisieren, um zu verhindern, dass sie in Zukunft meldepflichtige Vorfälle werden.
Mythos 2: Der endgültige Bericht muss 14 Tage nach Entdeckung der Schwachstelle vorliegen
Das stimmt nicht. Die tatsächliche Vorgabe besagt, dass der Abschlussbericht (für ausgenutzte Schwachstellen) erst 14 Tage nach der Bereitstellung der Behebung fällig ist. Viele lesen das so, als wären es 14 Tage ab der ersten Entdeckung, und geraten wegen einer Frist in Panik, die so gar nicht existiert. Das verschafft Ihnen mehr Zeit, da zwei Wochen für manche Produkte schlicht nicht realistisch sind!
Hier ist der genaue Zeitplan:
Innerhalb von 24 Stunden: Frühwarnung senden („Es ist etwas passiert“).
Nach 72 Stunden: Schwachstellenbenachrichtigung senden („Das ist passiert“).
14 Tage nach Veröffentlichung einer Behebung für aktiv ausgenutzte Schwachstellen: Abschlussbericht senden („So haben wir das Problem gelöst“).
1 Monat nach der 72-Stunden-Meldung bei schwerwiegenden Vorfällen: Abschlussbericht senden („So haben wir den Vorfall bearbeitet“).
Mythos 3: Wir informieren einfach die ENISA über die Schwachstelle und damit hat es sich
Leider ist das nur ein einzelner Schritt. Im Rahmen des CRA müssen Sie sich direkt an die zentrale Meldeplattform (Single Reporting Platform – SRP) wenden, auf die sowohl Ihr lokales CSIRT als auch die ENISA Zugriff haben. Darüber hinaus müssen Sie jedoch auch die von einem Vorfall betroffenen Benutzer über Gegenmaßnahmen informieren, die diese ergreifen können, um die Auswirkungen der Schwachstelle zu mindern. Je nach Vorfall müssen Sie möglicherweise Ihren gesamten Nutzerstamm benachrichtigen.
Mythos 4: Wir müssen uns jetzt bei der Single Reporting Platform registrieren, da sie live ist
Nein, Sie müssen im Moment nichts tun, solange Sie nichts zu melden haben. Ich war mir hierbei anfangs auch etwas unsicher, aber das Benutzerhandbuch hat Klarheit geschaffen: Die ENISA empfiehlt Unternehmen tatsächlich, von einer Vorabregistrierung abzusehen.
Ich hatte ein wenig Sorge, dass man ohne Vorabregistrierung im Ernstfall auf die Freigabe durch das CSIRT warten muss. Glücklicherweise ist das kein Problem. Ein bevollmächtigter Vertreter (Authorised Representative – AR) kann Meldungen einreichen, selbst wenn die Validierung noch aussteht. Die Plattform akzeptiert bis zu 20 Einreichungen von nicht validierten Nutzern, sodass sich bis zu 20 Personen für ein einziges Unternehmen registrieren können, um Berichte einzureichen.
Erste Eindrücke und ein Ausblick
Meine ersten Eindrücke vom CRA SRP fallen überwiegend positiv aus. Die Verifizierung meines Kontos als echter Aikido-Mitarbeiter (die „Zuweisung als bevollmächtigter Vertreter“) dauerte beim belgischen CSIRT drei Werktage. Diese Überprüfung stellt sicher, dass Trolle sich nicht einfach Ihr Unternehmen unter den Nagel reißen können.
Die Plattform hatte am 11. zwar ein paar Bereitstellungsprobleme, aber alles war innerhalb weniger Stunden wieder online. Sobald Sie eingerichtet sind, erhalten Sie eine E-Mail-Benachrichtigung, sobald Ihre Zuordnung autorisiert wurde. Die Plattform unterstützt auch die Passkey-Authentifizierung – ich empfehle jedoch dringend, ein paar Backup-Geräte einzurichten, damit Sie nicht ausgesperrt werden.
Mit Blick auf die Zukunft sind vor allem die kommenden (voraussichtlich) harmonisierten Normen das, was alle im Auge behalten sollten, da sie die tatsächlichen technischen Regeln für die Entwicklung konformer Produkte festlegen. Sie sollten sich unbedingt so früh wie möglich mit diesen Entwürfen befassen. Tun Sie das nicht, riskieren Sie, Produkte zu entwickeln, die den Anforderungen nicht entsprechen, was später zu kostspieligen Überarbeitungen führt.
Behalten Sie EN 40000-1-1 (in der die Terminologie festgelegt wird) und EN 40000-1-3 (in der die Regeln für den Umgang mit und die Offenlegung von Schwachstellen definiert sind) genau im Blick. Wenn Sie sich frühzeitig mit diesen Standards vertraut machen, verschaffen Sie sich einen enormen Vorsprung gegenüber Ihrer Konkurrenz!
Die Zukunft des Cyber Resilience Act
Die Frist im September war nur der erste Schritt. Alle Produkte mit digitalen Elementen, die in der EU verkauft werden, müssen ab dem 11. Dezember 2027 die vollständigen Sicherheitsanforderungen des CRA erfüllen. Ab diesem Tag dürfen nicht konforme Produkte einfach nicht mehr auf dem EU-Markt bereitgestellt werden, was für unvorbereitete Unternehmen direkte Umsatzeinbußen zur Folge hat.
Für Verbraucher zeigt eine klare Kennzeichnung vor dem Kauf den Supportzeitraum und die Sicherheitsspezifikationen. Produkte müssen zudem von Haus aus standardmäßig sicher sein und durch garantierte kostenlose Updates für mindestens fünf Jahre unterstützt werden.
Ein Nebeneffekt ist, dass die EU nun alle Schwachstellenberichte nutzen kann, um die EUVD (European Vulnerability Database) aufzubauen. Dies kann eine Lücke füllen, die durch die NIST NVD hinterlassen wurde, welche unter einem riesigen Rückstand leidet und angekündigt hat, CVE-Meldungen nicht länger zu bewerten und anzureichern. Ich persönlich glaube, dass dies auch mit dem wachsenden Gefühl zusammenhängt, dass die EU technologischer unabhängig werden sollte. Mit den Daten aus dem CRA hat die EU die Möglichkeit, eine eigene Datenbank zu erstellen. Wenn die Meldungen zunehmen, werden wir sehen, ob die EU mit diesen Zielen erfolgreich ist.
Wir werden die Entwicklung der Systeme vorerst weiter beobachten und Sie über die Entwicklungen auf dem Laufenden halten.
Wie Aikido Ihnen hilft, die Anforderungen des CRA einzuhalten
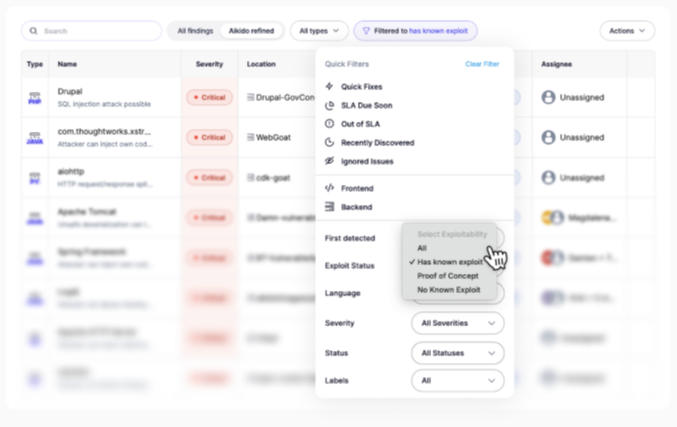
Zwar kann kein Tool Ihre CRA-Berichterstattung vollständig für Sie übernehmen, aber wir überwachen den KEV-Katalog (Known Exploited Vulnerabilities) von CISA. Das bedeutet, dass der Filter „Exploit-Status“ in Ihrem Aikido-Feed nur Schwachstellen anzeigt, bei denen ein bekannter Exploit in freier Wildbahn existiert, und genau diese führen am wahrscheinlichsten zu einem Vorfall. So können Sie diese priorisieren und meldepflichtige Vorfälle vermeiden. Sie können auch den Schweregrad einer Schwachstelle öffnen, um zu sehen, ob „in freier Wildbahn aktiv ausgenutzt“ als Faktor aufgeführt ist. Das ist Ihr Frühwarnsignal, um zu prüfen, ob Sie gezielt ins Visier genommen wurden und Meldepflichten gelten.
Nutzen Sie die CVE Ausnutzbarkeitsanalyse, um zu sehen, wie ein CVE in Ihrer Codebasis tatsächlich ausgenutzt werden könnte. Das ist nützlich für die Priorisierung und – falls Sie am Ende eine Meldung einreichen – zur Beschreibung der technischen Natur des Exploits gegenüber Aufsichtsbehörden und Benutzern.
Das Löschen eines durchgesickerten Schlüssels aus Ihrem Repo schützt Sie nicht
Ein auf GitHub durchgesickerter Admin-Schlüssel, der zwar innerhalb weniger Stunden gelöscht wurde, führte dennoch Monate später zu einer Sicherheitslücke bei LiteLLM. Erfahren Sie, warum die Git-Historie „ secrets “ speichert und warum Sie den Schlüssel regelmäßig wechseln müssen.
Nach Binance, LiteLLM, PHP2Shell und eMudhra finden Sie hier sechs Maßnahmen und eine Checkliste, um den Umfang des nächsten Sicherheitsvorfalls bis 2027 zu begrenzen.
Binance-Hack: Wie ein kompromittierter Entwickler-Laptop zu einem Datenleck im Wert von 6,3 Milliarden Dollar führen kann
Binance gibt an, dass ein kompromittierter DevOps-Laptop möglicherweise den Auslöser für den Hackerangriff in Höhe von 6,3 Milliarden Dollar war und dass das Unternehmen seitdem weitere Einfallstore entdeckt hat. Hier erfahren Sie, wie ein einziger Laptop zu einem Dienst führen kann, über den Geld bewegt wird, und wie man die Geräte am Anfang dieser Kette schützen kann.