

Einleitung
In der modernen Anwendungssicherheit müssen Führungskräfte sowohl Code-Schwachstellen als auch Open-Source-Risiken adressieren, weshalb Teams Checkmarx und Black Duck in Betracht ziehen könnten. Checkmarx ist bekannt für Statische Anwendungssicherheitstests (SAST) auf Quellcode, während Black Duck sich auf Open-Source-Abhängigkeiten und Containersicherheit durch Software-Kompositionsanalyse (SCA) konzentriert. Ein Vergleich beider hebt Abdeckungslücken hervor und hilft, eine ganzheitlichere Sicherheitsstrategie zu entwickeln.
TL;DR
Fazit: Checkmarx und Black Duck sind jeweils in ihrer Schicht (benutzerdefinierter Code vs. Open Source) hervorragend, hinterlassen aber blinde Flecken. Aikido Security bietet SAST und SCA auf Enterprise-Niveau, unterstützt durch seinen Echtzeit-Lieferketten-Intelligence-Feed, Intel. Aikido ist eine vollständige Sicherheitsplattform, die Code, Open-Source-Komponenten und Container abdeckt, mit deutlich weniger Fehlalarmen und reibungsloseren Integrationen. Das Ergebnis ist ein tieferer Schutz mit weniger Rauschen und Komplexität. Für Führungskräfte im Bereich Softwaresicherheit bietet Aikido eine vollständigere und effizientere Alternative.
Übersicht der einzelnen Tools
- Checkmarx: Ein führendes SAST-Tool, das proprietären Quellcode auf Sicherheitslücken scannt. Es unterstützt eine breite Palette von Programmiersprachen und verwendet statische Analyse, um Probleme (wie SQL-Injection oder XSS) zu erkennen, bevor der Code ausgeführt wird. Checkmarx legt Wert auf einen entwicklerzentrierten Ansatz, integriert sich in Entwicklungspipelines und IDEs, um frühzeitiges Feedback zu Schwachstellen zu geben.
- Black Duck: Eine Top-SCA-Lösung, die sich auf Open-Source- und Containersicherheit konzentriert. Sie identifiziert alle Open-Source-Bibliotheken, Frameworks und OS-Komponenten in Ihren Anwendungen (oder Container-Images) und kennzeichnet bekannte Schwachstellen oder Lizenzrisiken. Black Duck zeichnet sich durch die Generierung einer umfassenden Software-Stückliste und die Durchsetzung von Open-Source-Richtlinien aus, analysiert jedoch nicht Ihren eigenen Code auf neue Schwachstellen.
Funktionsvergleich
Sicherheits-Scanning-Funktionen
- Checkmarx (SAST): Führt eine tiefgehende statische Analyse von proprietärem Code durch, um Schwachstellen im Quellcode der Anwendung zu finden. Es kann Code-Probleme wie Injection-Schwachstellen, unsichere Konfigurationen und fest codierte Secrets erkennen, ohne das Programm auszuführen. Die Engine von Checkmarx deckt Dutzende von Sprachen ab und führt Datenfluss- und Taint-Analysen durch, um ausnutzbare Pfade im Code zu verfolgen. Allerdings konzentriert sich Checkmarx allein auf eigenen Code und scannt nicht von Haus aus Open-Source-Bibliotheken auf bekannte CVEs (sein älteres Modell erforderte die Kopplung mit einem separaten SCA-Tool). Das bedeutet, wenn Sie sich allein auf Checkmarx verlassen, könnten Risiken durch Drittanbieter-Abhängigkeiten unbemerkt bleiben.
- Black Duck (SCA): Führt eine umfassende Open-Source-Analyse statt einer Codeanalyse durch. Es inventarisiert alle Drittanbieterkomponenten (z. B. Bibliotheken, Frameworks, OS-Pakete) in Ihrer Codebasis oder Ihrem Container und gleicht sie dann mit einer umfangreichen Schwachstellen-Datenbank und einem Lizenzindex ab. Black Duck kann eine SBOM generieren und bekannte Schwachstellen (CVEs) in Abhängigkeiten identifizieren und sogar Container-Image-Layer scannen nach veralteten oder riskanten Paketen. Seine Stärke ist das Open-Source-Risikomanagement – einschließlich Lizenz-Compliance (z. B. Kennzeichnung von GPL oder inakzeptablen Lizenzen) und Schwachstellenwarnungen. Der Nachteil ist, dass Black Duck die Logik Ihres proprietären Quellcodes nicht untersucht; es findet keinen Sicherheitsfehler in Ihrem benutzerdefinierten Algorithmus oder Ihrer Konfiguration, es sei denn, er ist mit einer bekannten anfälligen Komponente verbunden. In der Praxis verwenden viele Organisationen beides: Checkmarx, um Codierungsfehler zu erkennen, und Black Duck, um Open-Source-Expositionen abzudecken. (Bemerkenswerterweise kombiniert Aikido beide Ansätze, indem es statische Codeanalyse und Abhängigkeits-/Containerprüfungen durchführt.)
Integration & CI/CD-Kompatibilität
- Checkmarx: Bietet robuste Integration über den gesamten Entwicklungslebenszyklus hinweg. Es stellt Plugins für gängige IDEs (VS Code, IntelliJ, Visual Studio usw.) bereit, sodass Entwickelnde Code scannen und Ergebnisse in ihrem Editor sehen können. In CI/CD integriert sich Checkmarx in Plattformen wie GitHub, GitLab, Azure DevOps und Jenkins – Sie können Scans bei jedem Pull Request oder Build konfigurieren, mit der Möglichkeit, den Build abzubrechen, wenn schwerwiegende Probleme gefunden werden. Dieser Shift-Left-Ansatz erkennt Probleme frühzeitig. Checkmarx kann on-premise oder als Cloud-Dienst (die Checkmarx One SaaS-Plattform) betrieben werden, was Flexibilität bei der Bereitstellung bietet. Das vereinheitlichte Dashboard in Checkmarx One aggregiert SAST- (und bei Lizenzierung SCA-) Ergebnisse an einem Ort. Insgesamt ist die Integration ein starker Punkt: Sicherheitsprüfungen können in Pipelines automatisiert und mit relativ tiefer Tooling-Unterstützung in Entwickelnden-Workflows integriert werden.
- Black Duck: Integriert sich primär auf CI/CD- und Repository-Ebene zum Scannen von Artefakten und Builds. Entwickelnde führen Black Duck-Scans normalerweise nicht in ihrer IDE aus; stattdessen verwenden Teams die Synopsys Detect CLI oder Plugins, um Scans während Build- oder Release-Pipelines auszulösen. Eine Jenkins-Pipeline könnte beispielsweise Black Duck aufrufen, um eine erstellte Anwendung oder ein Container-Image zu scannen, und den Build dann fehlschlagen lassen, wenn eine Schwachstelle mit hoher Schwere oder ein Richtlinienverstoß erkannt wird. Black Duck gibt Ergebnisse an ein zentrales Portal (Black Duck Hub) aus, wo Sicherheits- oder Compliance-Teams die Ergebnisse überprüfen und einer Triage unterziehen. Es unterstützt die Integration mit Issue-Trackern (wie Jira), um Tickets für Entwickelnde zu erstellen, und kann sogar Pull-Requests öffnen, um anfällige Bibliotheken zu aktualisieren. Bereitstellung: Black Duck wird oft on-premise als Server (oder Cluster) betrieben, der Ihre Projekt-BOMs und Schwachstellendaten speichert. Eine verwaltete SaaS-Option existiert, aber viele Unternehmen hosten es aus Compliance-Gründen selbst. Dies bedeutet, dass die Integration den Aufbau dieser Infrastruktur und die Verbindung Ihrer CI-Pipelines damit umfasst. Zusammenfassend lässt sich sagen, dass Black Duck sich in DevOps einfügt, indem es einen Post-Build-Audit-Schritt hinzufügt – es ist effektiv für die Governance, aber nicht so eng in den Echtzeit-Codierungsprozess integriert wie die IDE-Integrationen von Checkmarx.
Genauigkeit und Leistung
- Checkmarx: Das Tool führt eine gründliche statische Analyse durch, die rechenintensiv sein kann. Das Scannen einer großen Codebasis kann Minuten bis Stunden dauern, insbesondere bei den ersten Durchläufen. Checkmarx mildert dies durch inkrementelles Scannen (nur Analyse von neuem oder geändertem Code bei nachfolgenden Durchläufen), um die Geschwindigkeit bei laufenden Integrationsscans zu verbessern. In Bezug auf die Genauigkeit ist Checkmarx dafür bekannt, eine große Anzahl potenzieller Probleme „out-of-the-box“ zu kennzeichnen – einige kritisch, andere informativ. Diese Gründlichkeit bedeutet, dass es oft Schwachstellen aufdeckt, aber es führt auch zu Fehlalarmen (harmloser Code wird als riskant eingestuft) oder Warnungen mit niedriger Priorität, die Entwickelnde überfordern können. Tatsächlich scherzen ältere Checkmarx-Benutzer manchmal, dass es ein „Fehlalarm-Generator“ sein kann, und weisen auf Fälle hin, in denen nur ~1% der gemeldeten Probleme sich als echte Probleme herausstellen. Durch Feinabstimmung – z. B. Anpassen von Regeln oder Markieren bestimmter Muster als nicht ausnutzbar – können Teams das Signal-Rausch-Verhältnis erheblich verbessern. Die Regel-Engine von Checkmarx ermöglicht feinkörnige Anpassungen, und neuere Versionen verwenden eine kontextbezogenere Analyse, um das Rauschen zu reduzieren. Dennoch ist die anfängliche Lernkurve beim Trennen der Spreu vom Weizen nicht trivial. Was die Leistung betrifft, so kann Checkmarx für eine mittelgroße Codebasis, die in CI integriert ist, einen Scan in der Regel in einer angemessenen Zeit (einige Minuten) abschließen, aber sehr große monolithische Projekte erfordern möglicherweise eine sorgfältige Konfiguration (oder Segmentierung), um eine Verlangsamung der Pipeline zu vermeiden. Die Genauigkeit bei echten Positiven wird als stark angesehen – es findet eine breite Palette von Problemen –, aber erwarten Sie, dass Sie Anstrengungen in die Triage der Ergebnisse investieren müssen, um triviale oder falsche Alarme herauszufiltern.
- Black Duck: Die Genauigkeit von Black Duck bedeutet, bekannte anfällige Komponenten korrekt zu identifizieren. In dieser Hinsicht nutzt es eine umfangreiche Schwachstellen-Wissensdatenbank und hat typischerweise wenige Fehlalarme – wenn Black Duck angibt, dass eine Bibliotheksversion CVEs aufweist, ist dies in der Regel eine Tatsache. Die Herausforderung liegt eher in der Relevanz: Nicht jede Schwachstelle in einer Abhängigkeit ist für Ihre Anwendung ausnutzbar oder hat eine hohe Auswirkung. Standardmäßig listet Black Duck alle bekannten Probleme auf, was bei einer großen Anwendung mit vielen Abhängigkeiten eine lange Liste sein kann. Im Gegensatz zu einigen neueren SCA-Tools analysiert es nicht tiefgehend, ob Ihr Code die anfällige Funktion tatsächlich aufruft (außer in begrenzten Fällen wie einer Java-„Exploitable Path“-Analyse). Daher könnten Sie Warnungen für eine Bibliotheks-Schwachstelle sehen, die in einem Teil des Codes existiert, den Sie in der Produktion nie verwenden – technisch ein echtes Positiv, aber kein echtes Risiko. Dies kann zu Rauschen führen, was von Sicherheitsteams erfordert, manuell zu priorisieren, welche Schwachstellen kritisch sind. Black Duck bietet Richtlinienfunktionen, um bestimmte Ergebnisse automatisch zu ignorieren oder zu verzichten (z. B. Entwicklungs-/Testabhängigkeiten oder Schwachstellen unter einer bestimmten Schwere zu ignorieren).
Leistung: Das Scannen mit Black Duck umfasst entweder die Analyse von Abhängigkeits-Manifesten oder die Durchführung eines vollständigen Binärscans (für Container oder kompilierte Anwendungen). Dieser Prozess, insbesondere der erste vollständige Scan eines Projekts, kann zeitaufwändig sein. Benutzer haben festgestellt, dass Black Duck „nicht das schlankeste Tool für schnelle Scans“ ist – ein umfassender Scan der Open-Source-Komponenten einer großen Codebasis kann viele Minuten dauern, da es die BOM erstellt und jede Komponente prüft. Das Scannen von Container-Images (Schicht für Schicht) ist ähnlich intensiv. In CI/CD kann dies Build-Pipelines verlangsamen, wenn es nicht für parallele oder asynchrone Ausführung konfiguriert ist. Es gab im Laufe der Jahre Verbesserungen, aber einige Benutzer wünschen sich immer noch schnellere Scans und eine reaktionsschnellere Benutzeroberfläche während des Ladens der Ergebnisse. Zusammenfassend lässt sich sagen, dass die Schwachstellendaten von Black Duck vertrauenswürdig sind, aber das schiere Volumen der Ergebnisse und die Scan-Dauer bedeuten, dass Sie einen Prozess implementieren müssen, um die Ausgabe effizient zu handhaben. Es ist gründlich und unternehmenstauglich, aber nicht leichtgewichtig.
Abdeckung und Umfang
- Checkmarx: Eine der Stärken von Checkmarx ist seine breite Sprachunterstützung. Es kann Code scannen, der in Dutzenden von Sprachen und Frameworks geschrieben wurde – von Java, C# und JavaScript/TypeScript bis hin zu Python, C/C++, PHP, Ruby, Go und mehr. Dies macht es für Organisationen mit polyglotten Stacks geeignet (Sie benötigen kein separates SAST-Tool für jede Sprache). Checkmarx deckt Webanwendungen, Microservices, mobilen Anwendungscode (z. B. Swift für iOS, Kotlin für Android, falls der Quellcode verfügbar ist) ab und prüft sogar Infrastructure-as-Code-Vorlagen auf Sicherheitsfehlkonfigurationen. Seine neueren Plattformmodule erweitern sich auf API-Sicherheitstests und IaC-Scans, um eine ganzheitlichere Abdeckung von Code-Risiken über den reinen Anwendungscode hinaus zu bieten. Der Umfang von Checkmarx ist jedoch im Wesentlichen der Code, den Sie schreiben. Es findet Schwachstellen in proprietärer Anwendungslogik und -konfiguration. Für Drittanbieterkomponenten führte Checkmarx eigene SCA-Funktionen ein (als Teil von Checkmarx One), aber traditionell lag hier nicht der Kernfokus. Organisationen, die sich allein auf Checkmarx für Open-Source-Risiken verlassen, könnten feststellen, dass ihre SCA-Datenbank im Vergleich zu Black Duck weniger ausgereift ist, oder sie mussten möglicherweise ein anderes Tool integrieren. In Bezug auf die SDLC-Abdeckung wird Checkmarx überwiegend in den Entwicklungs- und Testphasen eingesetzt – es ist ein „Shift-Left“-Tool, um Probleme vor der Produktion zu erkennen. Es überwacht beispielsweise keine laufenden Anwendungen in der Produktion (das ist der Bereich von Laufzeit-Tools) und scannt nicht nativ kompilierte Binärdateien oder Container-Images auf OS-Paketprobleme. Seine Abdeckung ist also breit über Quellcode und frühe Artefakte, aber nicht über binäre oder Laufzeit-Artefakte.
- Black Duck: Der Umfang von Black Duck ist programmiersprachenunabhängig – es geht darum, welche Open-Source- oder Drittanbieterkomponenten vorhanden sind, ob sie aus einer Maven pom.xml, einer NPM package.json, einer Python requirements.txt, einem Container-Basisimage oder sogar einer eingecheckten binären JAR-Datei stammen. Es listet Komponenten auf und findet deren bekannte Schwachstellen, unabhängig davon, wie sie eingebracht wurden. Das bedeutet, Black Duck kann praktisch jede Umgebung abdecken: Unternehmensanwendungen in Java/.NET, Front-End-Projekte in JavaScript, C/C++-Projekte mit Open-Source-Bibliotheken, mobile Apps (es scannt z. B. die Gradle-/Maven-Abhängigkeiten oder CocoaPods) und Container-Images (Scan von Linux-Paketen und Bibliotheken darin). Darüber hinaus ist Black Duck bekannt für seine Lizenz-Compliance-Abdeckung. Es kennzeichnet nicht nur Sicherheitsprobleme, sondern verfolgt auch Open-Source-Lizenzverpflichtungen (z. B. wenn Sie eine Bibliothek unter GPL oder AGPL verwenden, wird Black Duck Sie benachrichtigen, damit Rechtsteams dies überprüfen können). Dies geht über das hinaus, was Checkmarx oder viele reine Sicherheitstools leisten. Die Wissensdatenbank von Black Duck enthält Informationen zu rechtlichen Risiken, was wichtig ist für Organisationen, die bestimmte Lizenzen vermeiden oder genaue Zuordnungen veröffentlichen müssen. Im Hinblick auf den SDLC wird Black Duck häufig während der Build-/Release-Phase oder bei der kontinuierlichen Überwachung freigegebener Software eingesetzt (z. B. um zu warnen, wenn eine neue CVE eine bereits bereitgestellte Komponente betrifft). Es ist nicht nur auf die Entwicklung beschränkt: Viele nutzen es, um periodisch Produktions-Software-Stücklisten auf neu offengelegte Schwachstellen zu scannen. Was es nicht abdeckt: alle Schwachstellen im benutzerdefinierten Code, die nicht in einer Schwachstellen-Datenbank enthalten sind. Außerdem deckt es nicht von Natur aus Konfigurationsprobleme ab (es sei denn, eine Fehlkonfiguration führt eine bekannte anfällige Komponente ein). Zum Beispiel warnt Black Duck Sie nicht vor einer unsicheren Verwendung von Krypto in Ihrem Code – das wäre etwas, das SAST (Checkmarx) erfassen würde. Es führt auch keine dynamischen Tests durch. Seine Abdeckung ist also breit im Open-Source-Bereich, aber eng im Fokus (keine Laufzeit- oder benutzerdefinierte Codeanalyse). In der Praxis ist Black Duck Teil einer größeren Toolchain: Für eine vollständige Abdeckung kombinieren Teams es mit SAST, DAST usw. oder wählen eine Sicherheitsplattform auf Enterprise-Niveau wie Aikido, die diese Bereiche abdeckt.
Entwickelnde Experience
- Checkmarx: Integriert sich direkt in die Workflows von Entwickelnden mit IDE-Plugins und Pull-Request-Checks, aber die Fülle der Ergebnisse kann Teams mit Fehlalarmen überfordern. Entwickelnden-Schulungen und Regelanpassungen sind notwendig, um es effektiv zu machen.
- Black Duck: Black Duck wird hauptsächlich von Sicherheitsteams verwendet und bietet Entwickelnden nicht die gleiche praktische Erfahrung. Es liefert hochrangige Berichte und Empfehlungen zur Behebung, aber Entwickelnde interagieren möglicherweise nicht regelmäßig direkt mit dem Tool.
Preise und Wartung
- Checkmarx: Bietet Preise auf Unternehmensebene, die für kleinere Teams kostspielig sein können. Die Wartung umfasst die Abstimmung von Scans, die Verwaltung der Infrastruktur und die Aktualisierung von Regeln.
- Black Duck: Ebenfalls eine Premium-Lösung mit komplexer Preisgestaltung, oft gebündelt mit anderen Synopsys-Tools. Es erfordert die Wartung eines on-premise Servers oder eines verwalteten SaaS, und die Kosten können für kleinere Organisationen unerschwinglich sein.
Vor- und Nachteile jedes Tools

Checkmarx – Vor- und Nachteile
- Checkmarx – Stärken: Sehr breite Sprach- und Framework-Unterstützung für statische Analyse, fähig, komplexe Code-Schwachstellen zu finden; umfassende Integration mit Entwickler-Tools und CI/CD (IDE-Plugins, PR-Checks) zur Förderung der Shift-Left-Sicherheit; bietet anpassbare Regeln und detaillierte Compliance-Berichte (OWASP Top 10, PCI usw.), die für die Enterprise Governance geeignet sind.
- Checkmarx – Nachteile: Neigt dazu, standardmäßig eine hohe Anzahl von Problemen zu melden, einschließlich vieler False Positives, die eine Feinabstimmung erfordern; die Ersteinrichtung und Regelanpassung erfordern eine steile Lernkurve für Teams; Scan-Dauer und Infrastrukturanforderungen können bei großen Projekten erheblich sein; und die Lizenzierung ist teuer und auf große Unternehmen ausgerichtet (keine einfache Pay-as-you-go-Option).

Black Duck – Vor- und Nachteile
- Black Duck – Stärken: Erstklassiges Tracking von Open-Source- und Container-Schwachstellen, mit einer umfangreichen Wissensdatenbank bekannter Risiken und Lizenzen; fähig, vollständige SBOMs zu erstellen und Open-Source-Richtlinien (z. B. Lizenz-Compliance, Versionssperren) über alle Anwendungen hinweg durchzusetzen; integriert sich in Build-Pipelines, um Probleme vor der Veröffentlichung zu erkennen, und kann Abhängigkeits-Upgrades automatisch vorschlagen oder orchestrieren, wodurch manueller Aufwand eingespart wird.
- Black Duck - Nachteile: Analysiert keinen proprietären Quellcode, wodurch Sicherheitslücken im Benutzerdefinierten Code bleiben, es sei denn, es wird mit SAST kombiniert; kann Teams mit langen Schwachstellenlisten überfordern, die priorisiert werden müssen (standardmäßig keine kontextbezogene Exploitability-Filterung); die Lösung ist ressourcenintensiv – vom On-Prem-Server bis zu den langsamen Scan-Zeiten bei großen Images – und nicht sehr agil für schnelllebige Entwicklungszyklen; Dokumentation und UI sind zwar umfassend, gelten aber als klobig oder verwirrend für Neulinge; und wie Checkmarx ist es mit einem hohen Preis verbunden, den einige Rezensenten im Verhältnis zum Wert als zu hoch empfinden.
Aikido Security: Die bessere Alternative
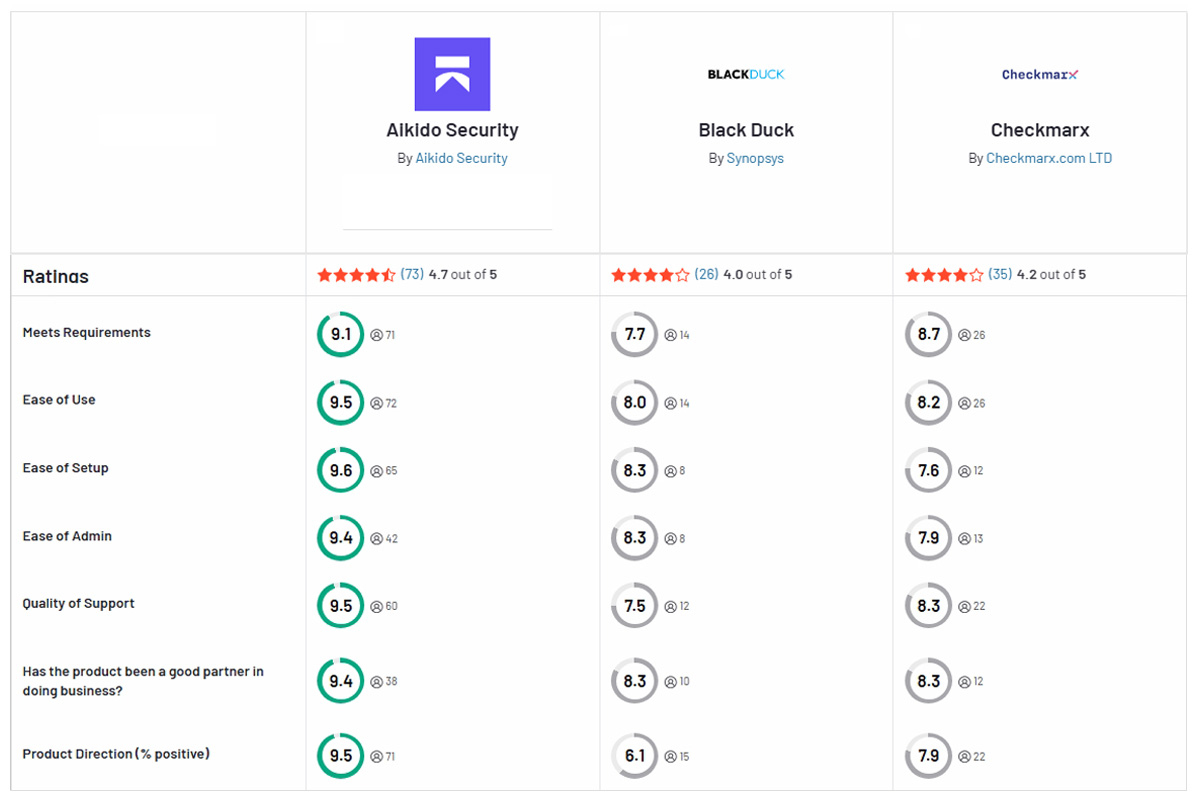
Aikido Security bietet einen modernen Ansatz, der viele der Mängel von Checkmarx und Black Duck behebt.
Aikido liefert eine deterministische SAST-Engine, die für jeden Commit ausgelegt ist. Sie integriert sich mit LLMs, um Rauschen und False Positives im Vergleich zu anderen SAST-Tools um über 90 % zu reduzieren. Wenn SAST eine Schwachstelle findet und ein Fix verfügbar ist, fügt AI AutoFix den vorgeschlagenen Diff dem Kommentar bei, sodass Sie ihn sofort überprüfen und committen können, oder öffnet einen dedizierten PR, dessen Metadaten Sie an Ihre Beitragsrichtlinien anpassen können. Sie können jeden generierten Fix mit Natural-Language-Follow-ups an Ihre Standards anpassen und benutzerdefinierte Code-Checks in einfachem Englisch anstelle von Regex schreiben.
Über SAST hinaus liefert Aikido auch ein agentenbasiertes AI Code Analysis-Produkt, das den Quellcode wie ein Pentester analysiert und die Abdeckung auf alle Sprachen erweitert. Zur Einrichtung müssen Sie lediglich Repository-Zugriff gewähren. Mehrere Sicherheitsagenten arbeiten gemeinsam Ihre Codebasis durch und verketten Kontexte über Dateien und Module hinweg, um die Arten von Problemen aufzudecken, die musterbasierte Scanner strukturell nicht erkennen können.
Für Teams, die auch eine Laufzeitvalidierung wünschen, führt Aikido AI Pentest dieselbe agentenbasierte Engine gegen ein Live-Ziel aus wie AI Code Analysis, und die beiden Produkte ergänzen sich gegenseitig. Nutzen Sie Code Audit für die Quellcode-Analyse bei Bedarf und Pentest für den Nachweis der Live-Exploitability, wenn Sie eine laufende Testumgebung haben.
Aikido SCA überprüft Ihre Open-Source-Abhängigkeiten auf CVEs, Malware, Lizenz- und EOL-Probleme. Es priorisiert, was tatsächlich erreichbar ist, und AutoFix wandelt es in sichere PRs mit minimalen Änderungen um.
Für Teams, die eine Developer-Firewall-Abdeckung für alles benötigen, was Entwickelnde auf ihren Maschinen installieren (z. B. IDE-Erweiterungen, Browser-Erweiterungen, MCP-Server, AI-Coding-Tools), ist Aikido Device Protection die Antwort. Es wird über Ihr bestehendes MDM bereitgestellt, läuft auf derselben zugrunde liegenden Intel-Architektur und bietet Sicherheitsteams eine zentralisierte Transparenz über jede Workstation hinweg.
Für einzelne Entwickelnde oder Teams, die die Installationszeitprüfung ausprobieren möchten, ohne etwas zentral bereitzustellen, ist Safe Chain eine kostenlose, quelloffene Dependency-Firewall für npm, yarn, pnpm, pip, uv, poetry und andere Paketmanager. Installieren Sie es einmal, starten Sie Ihre Shell neu, und jede Installation läuft durch die Firewall.
Die Intelligenz hinter beiden ist Aikido Intel, das neue Paketversionen in über 20 Ökosystemen analysiert, sobald sie veröffentlicht werden, wobei die meisten in durchschnittlich sechs Minuten und viele innerhalb von ein oder zwei Minuten markiert werden. Es läuft in vier Schichten (statische Regeln, Ausführung in einer Sandbox, KI-Reasoning über Dateien hinweg, menschliche Überprüfung für die schwierigsten Fälle), und der Feed selbst ist öffentlich und kostenlos unter AGPL verfügbar.
Zusammen decken SCA, Safe Chain, Intel und Device Protection den gesamten Installationspfad der Lieferkette ab, von einem npm install eines Entwickelnden bis zu einem KI-Agenten, der einen MCP-Server auf einer unbeaufsichtigten Workstation einbindet.
Starten Sie eine kostenlose Testphase oder fordern Sie eine Demo an, um die vollständige Lösung zu erkunden.


