

Wenn eine neue Schwachstelle in der Supply Chain auftaucht, stellt sich in den Teams sofort dieselbe Frage: Sind wir betroffen? Um das zu beantworten, muss man genau wissen, was in den eigenen Anwendungen steckt – bis hin zu transitiven Abhängigkeiten, die tief in mehreren Schichten vergraben sind. Moderne Anwendungen binden Hunderte von Open-Source-Bibliotheken, Container und Pakete ein. Ohne eine verlässliche Inventarisierung wird die Überprüfung der eigenen Exponiertheit zu einer langsamen manuellen Suche. Aus diesem Grund generieren immer mehr Teams standardmäßig SBOMs.
Jüngste Lieferketten-Schwachstellen wie Shai-Hulud haben gezeigt, dass Teams bei einem neuen Problem nicht nur schnell patchen, sondern auch feststellen müssen, ob ein anfälliges Paket oder eine Version irgendwo in ihrer Umgebung existiert. Ohne eine genaue Software-Stückliste (SBOM) ist dieser Prozess langsam, manuell und fehleranfällig.
SBOMs bieten ein maschinenlesbares Inventar von Softwarekomponenten, das eine schnellere Expositionsanalyse, Incident Response und Audit-Bereitschaft ermöglicht. Da die regulatorischen Anforderungen steigen und Lieferkettenangriffe häufiger werden, entwickeln sich SBOMs von Compliance-Artefakten zu alltäglichen Security-Tools.
In diesem Leitfaden stellen wir die Top 6 Tools zur SBOM-Generierung für Entwickelnde im Jahr 2026 vor, die sowohl Open-Source- als auch Enterprise-Optionen abdecken und die Tools hervorheben, die Entwickelnde tatsächlich nutzen möchten.
In diesem Artikel unterteilen wir diese Tools in Open-Source- und Enterprise-Angebote. Hier ist eine Liste der Top 6 SBOM-Tools für 2026:
- Aikido Security
- Syft von Anchore
- Trivy
- FOSSA
- Tern
- Mend.io
TL;DR
Unter den getesteten SBOM-Tools hebt sich Aikido Security als stärkste Enterprise-Lösung für die Sichtbarkeit der Software Supply Chain und Compliance im Lizenzbereich hervor. Es ermöglicht Teams, SBOMs in den Formaten CycloneDX, SPDX oder CSV sofort zu generieren, zu analysieren und zu exportieren. Die integrierte VEX-Analyse hilft dabei, sich auf das tatsächlich Ausnutzbare zu konzentrieren, anstatt blind alles aufzulisten. Über die Generierung hinaus macht Aikido SBOMs verwertbar. Die LLM-gestützte Lizenzanalyse filtert das Rauschen bei Lizenzen heraus, deckt riskante oder nicht konforme Lizenzen auf und erklärt Verpflichtungen in verständlicher Sprache. Teams können die Lizenz-Risikobewertung anpassen, interne Lizenzen markieren, Behebungsaufgaben zuweisen und ihre SBOMs schrittweise bereinigen, ohne die Entwicklung zu verlangsamen. Mit einer umfassenden Lizenzabdeckung über Quellcode, Container und virtuelle Maschinen hinweg hilft Aikido Teams dabei, steigende regulatorische und Audit-Anforderungen an die Softwaretransparenz zu erfüllen – vom einzelnen Projekt bis zum großen Portfolio. Durch die Kombination aus sofortiger SBOM-Generierung, klarer Urheberrechtszuordnung und praktischen Lizenz-Insights macht Aikido SBOMs für Entwickelnde, Sicherheitsteams und rechtliche Stakeholder gleichermaßen nützlich.
Möchten Sie das in Aktion sehen? Generieren Sie jetzt Ihre SBOM.
Was ist eine SBOM?
Eine Software-Stückliste (SBOM) ist ein vollständiges, maschinenlesbares Inventar von allem, was eine Anwendung ausmacht. Sie listet alle Komponenten auf, von denen Ihre Anwendung abhängt, einschließlich Open-Source-Bibliotheken, Frameworks, Container und transitiver Abhängigkeiten, zusammen mit wichtigen Details wie Namen, Versionen, Lizenzen, Quellen und Prüfsummen. Standard-SBOM-Formate wie SPDX und CycloneDX erleichtern das Teilen, Analysieren und Integrieren dieser Daten mit anderen Sicherheits- und Compliance-Tools.
Über ein einfaches Inventar hinaus bieten SBOMs tiefe Einblicke, wie Software zusammengesetzt ist und wie ihre Komponenten zueinander in Beziehung stehen. Diese Transparenz wird kritisch, wenn eine neue Schwachstelle, ein bösartiges Paket oder ein Lizenzproblem auftritt.
Teams können ihre SBOMs abfragen, um eine Exposition innerhalb von Sekunden zu bestätigen – selbst dann, wenn eine riskante Abhängigkeit tief im Stack verborgen ist. SBOMs sind zwar nicht dazu gedacht, manuell Zeile für Zeile überprüft zu werden, sie fungieren jedoch als grundlegende Datenquelle, die Schwachstellenscans, Lizenzanalysen und die Incident Response über große Codebasen hinweg antreibt.
Wofür werden SBOMs verwendet?
SBOMs dienen mehreren Zwecken über das grundlegende Inventarmanagement hinaus. Hier sind die wichtigsten Wege, wie Organisationen sie nutzen, um die Sicherheit zu stärken und die Compliance aufrechtzuerhalten.
- Reaktion auf Schwachstellen: Wenn Zero-Day-Schwachstellen auftreten, können Sie mithilfe von SBOMs betroffene Softwarebibliotheken und Pakete sofort identifizieren. Unternehmen können ihr Komponentenverzeichnis durchsuchen, um die Exposition über alle Projekte hinweg festzustellen.
- Compliance-Anforderungen: Vorschriften wie die Executive Order 14028 und der EU Cyber Resilience Act schreiben SBOMs vor. Die automatisierte Generierung stellt sicher, dass Sie diese Anforderungen ohne manuelle Dokumentation erfüllen.
- Lizenzmanagement: SBOMs legen Lizenzverpflichtungen für jede Abhängigkeit offen. Dies verhindert rechtliche Probleme durch inkompatible Lizenzen in Ihrer Codebasis.
- Supply-Chain-Sicherheit: SBOMs sorgen für Transparenz in Ihrer Software Supply Chain. Sie helfen dabei, die Herkunft von Komponenten zu verfolgen und potenzielle Sicherheitsrisiken durch Code von Drittanbietern zu erkennen.
Worauf Sie bei SBOM-Tools achten sollten
Nicht jedes SBOM-Tool bietet dieselben Funktionen. Konzentrieren Sie sich auf diese Features, wenn Sie Optionen für Ihr Team evaluieren.
- Integration in Ihren Stack: Das Tool sollte sich in Ihre CI/CD-Pipelines und Build-Systeme integrieren lassen. Dies ermöglicht eine automatische SBOM-Generierung während der Entwicklung, hält Inventare mit den neuesten Codeänderungen auf dem neuesten Stand und reduziert den manuellen Aufwand.
- Unterstützung von Standardformaten: Wählen Sie Tools, die branchenübliche Formate wie CycloneDX, SPDX und SWID-Tags unterstützen. Diese Formate gewährleisten die Kompatibilität über verschiedene Tools hinweg, vereinfachen den Datenaustausch und erfüllen regulatorische Anforderungen. Standardformate verbessern zudem die Zusammenarbeit mit Partnern und Kundschaft.
- Sichtbarkeit von Abhängigkeiten: Ein gutes SBOM-Tool liefert klare Einblicke in komplexe Abhängigkeitsketten und transitive Beziehungen. Dies hilft Entwickelnden, potenzielle Schwachstellen zu verstehen und Updates über alle Abhängigkeiten hinweg zu verwalten.
- Risiko- und Compliance-Analyse: Ziehen Sie Tools in Betracht, die sich in Schwachstellen- und Lizenzdatenbanken integrieren lassen. Dies ermöglicht zeitnahe Risikobewertungen, hilft bei der Priorisierung von Behebungsmaßnahmen und unterstützt die Einhaltung rechtlicher Vorgaben.
- Benutzerfreundliche Oberfläche: Eine klare Oberfläche macht das SBOM-Management praktikabel. Funktionen wie Vergleichen, Bearbeiten und Zusammenführen erleichtern die Zusammenarbeit und helfen Entwickelnden, schnell auf Informationen zuzugreifen.
Top 6 SBOM-Tools
Führende kommerzielle und Enterprise SBOM-Tools
Kommerzielle Tools gehen über die grundlegende Bestandsgenerierung hinaus und bieten Lizenz-Compliance sowie professionellen Support. Diese Lösungen sind für Teams konzipiert, die eine Enterprise-Integration und dedizierte Unterstützung benötigen.
1. Aikido Security
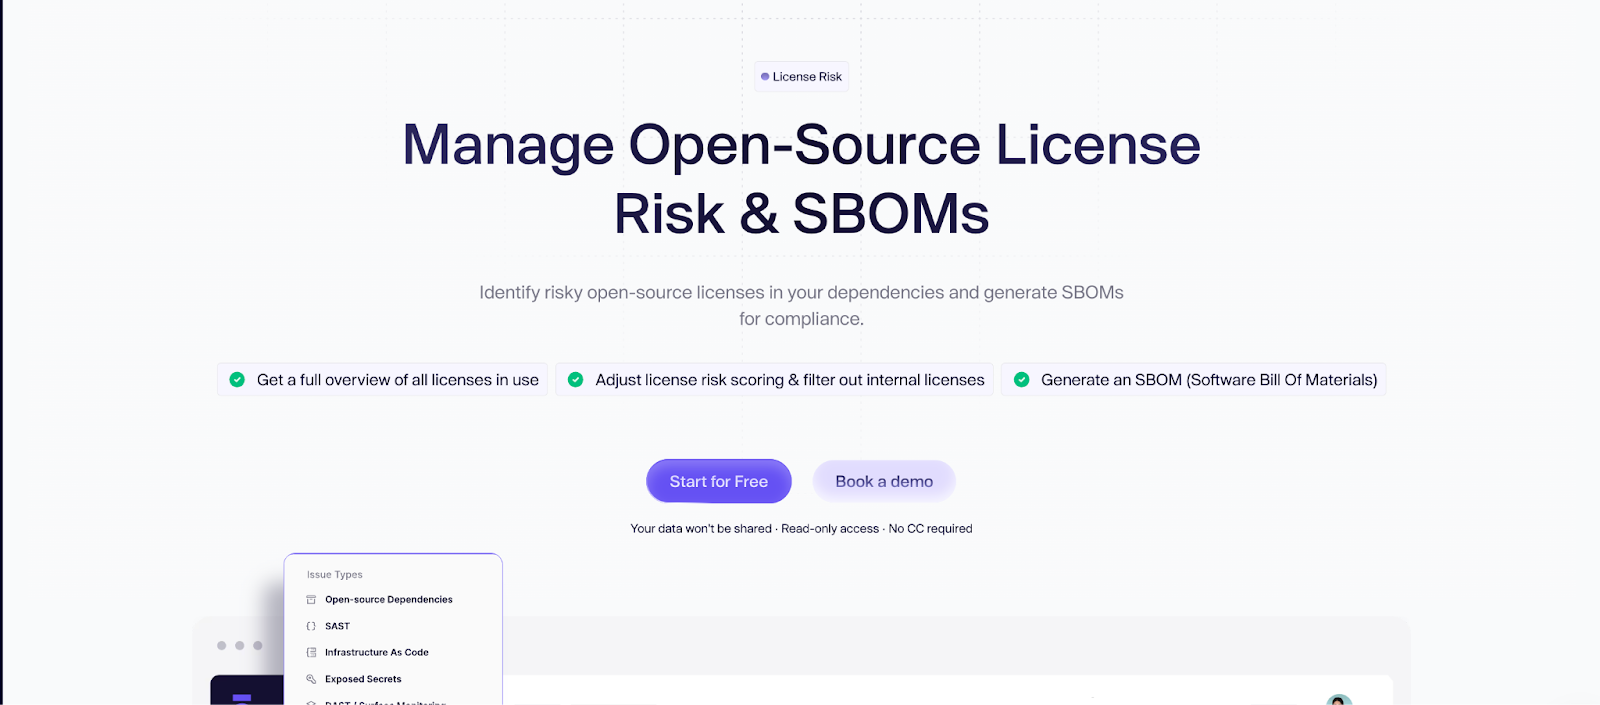
Aikido Security ist eine ausgereifte Plattform für Softwaresicherheit, die SBOMs praktisch und umsetzbar macht. Mit Aikido können Entwickelnde SBOMs über Quellcode, Container und virtuelle Maschinen hinweg zentral auf einer Plattform generieren, analysieren und fortlaufend verwalten. Entwickelnde können sofort SBOMs in den Formaten CycloneDX, SPDX oder CSV erstellen, angereichert mit Lizenzdaten, Urheberrechtsangaben und integrierter VEX-Analyse zur Bewertung der tatsächlichen Ausnutzbarkeit.
Über die reine Generierung hinaus wandelt Aikido SBOM-Daten in etwas um, mit dem Teams tatsächlich arbeiten können. Die auf LLM basierende Lizenzanalyse filtert Rauschen heraus, bewertet Lizenzrisiken anhand mehrerer Datenquellen und hebt nur die Lizenzen hervor, die wirklich wichtig sind. Entwickelnde und Sicherheitsteams erhalten klare, verständliche Erklärungen zu Lizenzverpflichtungen. Dies erleichtert die Zuweisung von Behebungsaufgaben, das Bereinigen risikoreicher Abhängigkeiten und die Einhaltung von Compliance bei der Weiterentwicklung von Anwendungen.
Aikido lässt sich über ein agentenloses Read-Only-Setup direkt in GitHub, GitLab, Bitbucket und CI/CD-Pipelines integrieren. Teams können innerhalb von Minuten damit beginnen, aktuelle SBOMs zu erstellen, ohne ihre Entwicklungs-Workflows zu stören oder zusätzliche Tools einzuführen.
Hauptfunktionen
- Sofortige SBOM-Generierung: Generieren Sie SBOMs für Repositories, Container und virtuelle Maschinen bei Bedarf in den Formaten CycloneDX, SPDX oder CSV.
- Integrierte VEX-Analyse: Bewerten Sie die Ausnutzbarkeit, um sich auf Schwachstellen zu konzentrieren, die Ihre Anwendung tatsächlich betreffen.
- Umsetzbare Lizenz-Insights: Eine LLM-gestützte Lizenzanalyse priorisiert risikoreiche Lizenzen und unterdrückt unkritische Störfaktoren.
- Verständliche Lizenz-Erklärungen: Übersetzt komplexe rechtliche Begriffe in klare, umsetzbare Anleitungen für Entwickelnde.
- Flexible Steuerung von Lizenzrisiken: Passen Sie an, wie Lizenzrisiken bewertet werden, und markieren Sie interne Lizenzen, um Rauschen beim Reporting zu reduzieren.
- Volle Abdeckung inklusive Container: Scannt Lizenzen und Komponenten in Container-Images und Quellcode-Repositories.
- Klare Urheberrechtsangaben: Fügt automatisch für jede Komponente präzise Copyright-Daten hinzu.
- Compliance-ready SBOMs: Unterstützt regulatorische Anforderungen und Audit-Vorgaben zur Transparenz in der Software-Lieferkette.
- Workflows, die Entwickelnde bereits nutzen: Weisen Sie Aufgaben zu, verfolgen Sie Korrekturen und bereinigen Sie SBOMs schrittweise im Rahmen der gewohnten Entwicklung.
Vorteile
- Umfassende SBOM-Generierung und -Verwaltung
- Starke Lizenz-Intelligenz mit geringem Rauschen
- Umsetzbare Insights direkt in den Workflows, die Entwickelnde bereits nutzen
- Unterstützt industrielle Standard-SBOM-Formate
- Deckt Quellcode, Container und VMs ab
- Schnelles Onboarding mit vorhersehbarer Preisgestaltung
2. FOSSA
Fossa ist eine kommerzielle Plattform, die sich auf das SBOM-Lebenszyklusmanagement konzentriert und Organisationen dabei unterstützt, Software Bills of Materials zu generieren, zu verwalten und zu verteilen, um regulatorische, Kunden- und Audit-Anforderungen zu erfüllen.
Sie bietet eine zentralisierte SBOM-Erstellung und -Hosting, unterstützt Industriestandardformate wie CycloneDX und SPDX und legt einen starken Fokus auf die Compliance mit staatlichen und Unternehmensvorschriften. Fossa ist besonders gut geeignet für Organisationen, die eine formale SBOM-Governance und -Berichterstattung benötigen, obwohl ihr Ansatz eher Compliance- und richtlinienorientiert ist als Developer-first.
Schlüsselfunktionen
- SBOM-Lebenszyklusmanagement: SBOMs erstellen, importieren, exportieren, speichern und versionieren in einem zentralisierten Repository.
- SBOM-Generierung: Erzeugt SBOMs mit vollständiger Transparenz über direkte und transitive Abhängigkeiten, einschließlich historischer Versionen.
- Unterstützung der regulatorischen Compliance: Erfüllt die Mindestanforderungen der NTIA und entspricht der Executive Order 14028, den CISA-Richtlinien und den NIST-Anforderungen.
- CI/CD-Integration: Automatisiert die SBOM-Generierung und -Validierung in Pipelines mithilfe von GitHub- und GitLab-Integrationen.
- Sichere SBOM-Freigabe: Ermöglicht die kontrollierte Verteilung von SBOMs an Kunden, Partner und Regulierungsbehörden.
Vorteile
- Starke SBOM-Governance- und Lebenszyklusmanagement-Funktionen
- Speziell konzipiert für regulatorische und auditgesteuerte Anwendungsfälle
- Zentralisierte Speicherung und Versionierung von SBOMs
- Umfassende Unterstützung für Compliance-Standards und -Berichterstattung
Nachteile
- Stark Compliance-orientiert, mit geringerem Fokus auf tägliche Workflows für Entwickelnde
- Begrenzte Echtzeit-, kontextbezogene Exploitability- oder Erreichbarkeitsanalyse
- Anleitungen zur Behebung sind für Entwickelnde weniger umsetzbar
- UI und Workflows können sich für kleinere Teams oder schnelllebige Startups schwerfällig anfühlen
- Weniger Betonung auf die Reduzierung von Security-Noise durch intelligente Priorisierung
- SBOMs fungieren oft als Compliance-Artefakte und nicht als aktive Tools für Entwickelnde
3. Mend.io
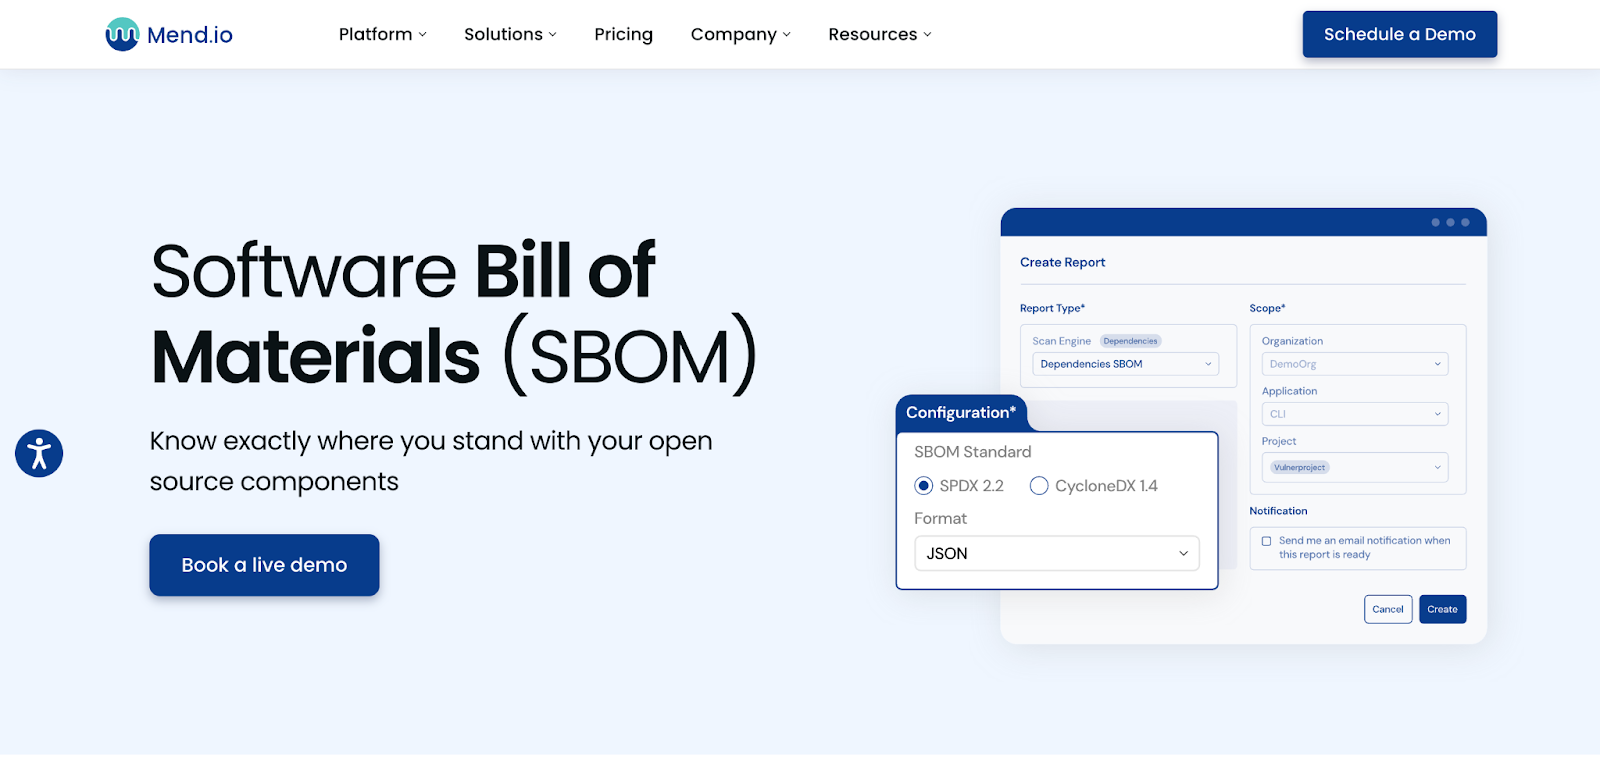
Mend.io ist eine kommerzielle Software-Kompositionsanalyse (SCA)-Plattform, die Software Bills of Materials als Teil einer umfassenderen Open-Source-Risikomanagementstrategie generiert und pflegt.
Ihre SBOM-Funktionen sind eng gekoppelt mit Abhängigkeitsverfolgung, Schwachstellenpriorisierung und Richtliniendurchsetzung, was sie zu einer guten Wahl für Organisationen macht, die bereits auf SCA-Tools setzen, um Open-Source-Risiken im großen Maßstab zu verwalten.
Während Mend fortschrittliche Automatisierung und Risikoanalyse bietet, sind ihre SBOMs primär für Sicherheits- und Compliance-Teams konzipiert und nicht als Developer-first-Artefakte.
Wichtige Funktionen:
- Automatisierte SBOM-Generierung: Erzeugt genaue und umfassende SBOMs über Anwendungen und Abhängigkeiten hinweg.
- VEX-Unterstützung: Integriert VEX-Daten, um Kontext zur Ausnutzbarkeit von Schwachstellen hinzuzufügen.
- Erweiterte Erreichbarkeitsanalyse: Hilft zu identifizieren, welche Schwachstellen tatsächlich in laufenden Anwendungen ausgelöst werden können.
- Risikobasierte Priorisierung: Konzentriert die Behebung auf die kritischsten Open-Source-Risiken.
- Import von Drittanbieter-SBOMs: Importiert externe SBOMs für eine konsolidierte Analyse.
Vorteile
- Starke Automatisierung für die Verfolgung von Open-Source-Abhängigkeiten
- Ausgereifte Schwachstellenpriorisierung und Erreichbarkeitsanalyse
- Gut geeignet für große Organisationen mit komplexen Abhängigkeitsgraphen
- Effektiv bei der Reduzierung des manuellen Aufwands bei der SBOM-Wartung
Nachteile
- SBOMs sind eng an Mends SCA-Workflows gekoppelt, was die Flexibilität einschränkt
- Weniger intuitiv für Entwickelnde, die schnelle, umsetzbare SBOM-Erkenntnisse wünschen
- Kann sich schwerfällig anfühlen für Teams, die nur SBOM-Generierung und -Analyse benötigen
- Richtlinien- und Konfigurationsaufwand kann die Einführung für kleinere Teams verlangsamen
- SBOMs dienen oft eher den Sicherheits- und Compliance-Anforderungen als den Workflows von Entwickelnden
Die besten Open-Source- und kostenlosen SBOM-Generatoren
Open-Source-SBOM-Tools bieten eine kostengünstige Lösung für Teams, die Transparenz und gemeinschaftsgetriebene Entwicklung priorisieren. Diese Tools bieten leistungsstarke SBOM-Generierungsfunktionen ohne Lizenzkosten.
4. Syft by Anchore
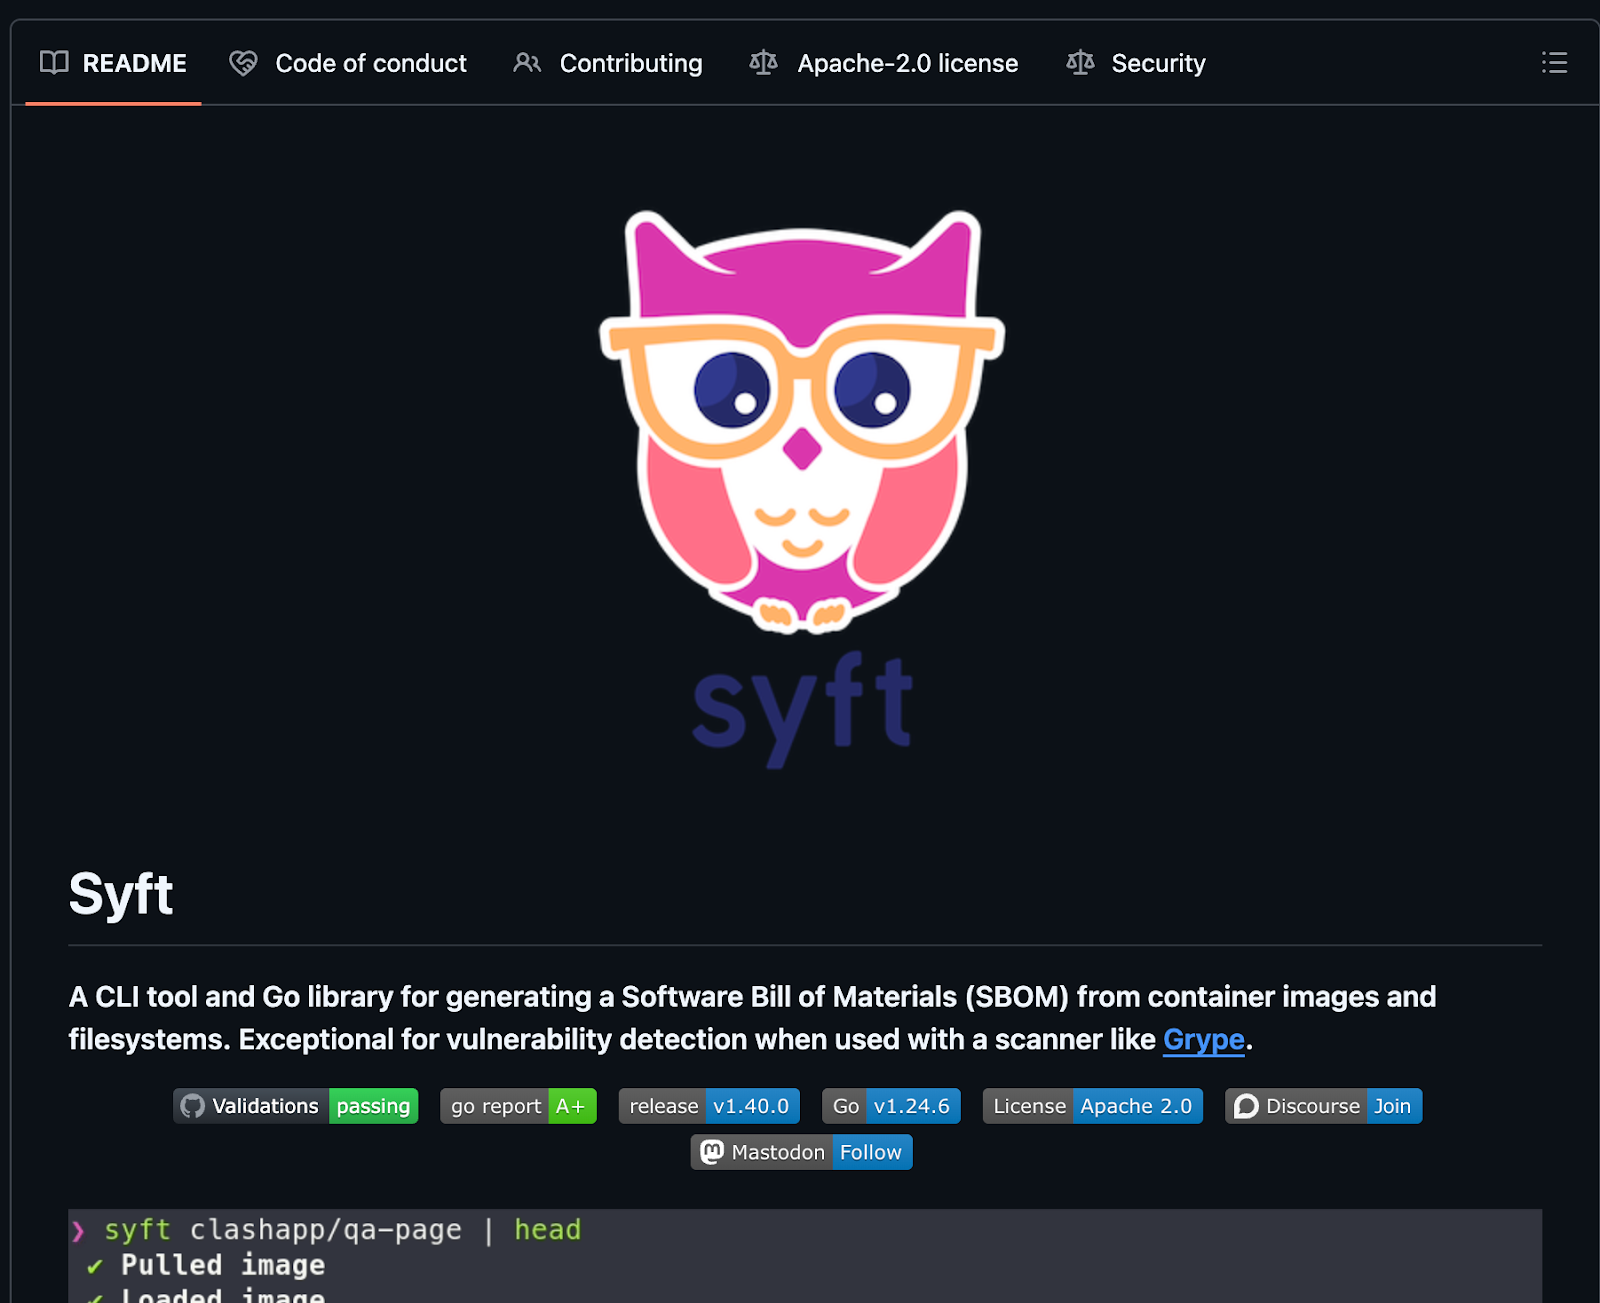
Syft ist ein Open-Source-CLI-Tool und eine Go-Bibliothek, entwickelt von Anchore, zur Generierung von SBOMs aus Container-Images, Dateisystemen und Archiven. Es scannt Ziele, indem es Paketmanager und Dateimetadaten über viele Ökosysteme hinweg inspiziert und erzeugt SBOMs, die Softwarekomponenten und deren Versionen auflisten.
Syft wird häufig als Teil von Security-Workflows eingesetzt, insbesondere in Verbindung mit Anchores Grype-Scanner, konzentriert sich aber allein auf die SBOM-Generierung und nicht auf Risikoanalyse oder -behebung.
Schlüsselfunktionen
- Multi-Target-SBOM-Generierung: Generiert SBOMs für Container-Images, Verzeichnisse, Dateisysteme und Archive.
- Breite Ökosystem-Unterstützung: Erkennt Pakete über viele Sprachen und OS-Paketmanager hinweg, einschließlich Alpine, Debian, RPM.
- Grype-Integration: Entwickelt für die nahtlose Zusammenarbeit mit Grype zum Schwachstellen-Scanning.
- CLI-zentriertes Design: Optimiert für den lokalen Einsatz, CI-Pipelines und Automatisierung.
Vorteile
- Open Source und aktiv gepflegt
- Unterstützt eine Vielzahl von Ökosystemen und Scan-Zielen
- Starke Ökosystem-Integration mit Grype für das Schwachstellen-Scanning
Nachteile
- Nur SBOM-Generierung; keine integrierte Risikopriorisierung oder Anleitung zur Behebung
- Schwachstellen-Erkenntnisse hängen vollständig von der Kopplung mit Grype oder anderen Tools ab
- Keine native Benutzeroberfläche für Visualisierung, Zusammenarbeit oder Berichterstattung
- Erfordert manuelle Einrichtung zur Verwaltung von SBOM-Speicherung, Versionierung und Historie
- Begrenzte Compliance- oder auditfokussierte Workflows out-of-the-box
- Ein CLI-gesteuerter Ansatz kann für Nicht-Security- oder Nicht-Plattform-Teams herausfordernd sein
- Kontextualisiert Befunde nicht basierend auf Laufzeitnutzung oder Ausnutzbarkeit
5. Trivy
Trivy ist ein Open-Source-Security-Scanner, entwickelt von Aqua Security, der SBOMs als Teil seiner umfassenderen Schwachstellen-Scanning-Funktionen generieren kann. Er unterstützt die SBOM-Generierung für Container-Images, Dateisysteme, Root-Dateisysteme und virtuelle Maschinen-Images und erzeugt Ausgaben in Standardformaten wie CycloneDX und SPDX.
Während Trivy sowohl SBOMs generieren als auch auf Schwachstellen scannen kann, ist die SBOM-Erstellung eng an seine Scanning-Workflows und die CLI-Nutzung gekoppelt, was es eher für Ingenieure geeignet macht, die Security-Checks in CI-Pipelines integrieren, als für Teams, die eine dedizierte SBOM-Management- oder Governance-Lösung suchen.
Schlüsselfunktionen
- SBOM-Generierung: Erzeugt SBOMs in den Formaten CycloneDX und SPDX (einschließlich SPDX JSON).
- Mehrere Scan-Ziele: Unterstützt Container-Images, Dateisysteme, Root-Dateisysteme, VM-Images und SBOM-Dateien als Eingaben.
- SBOM als Eingabe: Kann bestehende SBOM-Dokumente direkt auf Schwachstellen scannen.
- SBOM-Erkennung: Erkennt automatisch eingebettete SBOM-Dateien in Container-Images.
Vorteile
- Open-Source und weit verbreitet in Cloud-nativen Ökosystemen
- Kombiniert SBOM-Generierung und Schwachstellen-Scanning in einem einzigen Tool
- Unterstützt Standard-SBOM-Formate wie CycloneDX und SPDX
Nachteile
- Die SBOM-Generierung ist CLI-gesteuert und eng an Scanning-Workflows gekoppelt
- Begrenztes SBOM-Lebenszyklusmanagement, Speicherung oder historische Nachverfolgung
- Keine integrierte Benutzeroberfläche (UI) für Visualisierung, Kollaboration oder Reporting
- Erfordert explizite Flags und Konfiguration, um Schwachstellen in SBOM-Ausgaben einzuschließen
- Fehlt kontextbezogene Risikopriorisierung oder Ausnutzbarkeitsanalyse
- Compliance- und Audit-Workflows sind weitgehend manuell
- Kann im Betrieb komplex werden, wenn die SBOM-Nutzung über Teams und Repositorys hinweg skaliert
6. Tern
Tern ist ein Open-Source-Inspektionstool, das entwickelt wurde, um SBOMs für Container-Images zu generieren. Es analysiert Container-Layer sequenziell, um installierte Pakete, Betriebssystemdetails und zugehörige Metadaten zu identifizieren.
Durch eine Kombination aus Layer-Inspektion und Abfrage von Paketmanagern erstellt Tern detaillierte Berichte, die erklären, welche Software in einem Image enthalten ist und wie sie eingeführt wurde. Dies macht es nützlich für Ingenieure, die eine detaillierte Einsicht in den Container-Inhalt während Build-, Integrations- oder Inspektions-Workflows wünschen.
Schlüsselfunktionen
- Container-fokussierte SBOM-Generierung: Generiert SBOMs durch Layer-für-Layer-Inspektion von Docker Container-Images.
- Layer-für-Layer-Analyse: Zeigt, wie jeder Container-Layer zum endgültigen Image-Inhalt beiträgt.
- Dockerfile-Korrelation: Kann Dateisystem-Layer auf Dockerfile-Anweisungen zurückführen, wenn ein Dockerfile bereitgestellt wird.
- CLI-gesteuerte Workflows: Arbeitet über Kommandozeilen-Tools für den lokalen, CI- oder skriptgesteuerten Einsatz.
- Erweiterbar über externe Tools: Kann mit Tools wie Scancode zur Erkennung von Lizenzen auf Dateiebene integriert werden.
Vorteile
- Open-Source und kostenlos nutzbar
- Bietet detaillierte, transparente Einblicke in die Zusammensetzung von Container-Images
- Unterstützt industrielle Standard-SBOM-Formate
Nachteile
- Streng auf Container-Images beschränkt (kein Repository-, VM- oder Cloud-Scanning)
- Keine native Lizenzrisikoanalyse oder Priorisierung
- Kein integrierter Kontext für Schwachstellen oder Ausnutzbarkeit
- Erfordert externe Tools zur Anreicherung von Lizenzen oder CVEs
- Nur CLI, ohne native Benutzeroberfläche oder Kollaborationsfunktionen
- Manueller Aufwand erforderlich, um SBOMs über die Zeit zu speichern, zu aggregieren und zu verfolgen
- Nicht für Compliance-Workflows oder Audit-Reporting konzipiert
So wählen Sie das richtige SBOM-Tool im Jahr 2026 aus
Berücksichtigen Sie diese Faktoren bei der Auswahl eines SBOM-Tools, das zur technischen Umgebung und den Sicherheitsprozessen Ihres Teams passt.
- Evaluieren Sie Ihren Tech-Stack: Wählen Sie ein Tool, das zu Ihren Entwicklungs- und Bereitstellungsprozessen passt. Achten Sie auf Integrationen mit Ihren Build-Systemen und Automatisierungs-Frameworks, um SBOMs automatisch aktuell zu halten.
- Verstehen Sie Ihre Anforderungen: Ermitteln Sie die für Ihre Branche oder Regularien erforderlichen SBOM-Formate. Wählen Sie Tools, die standardisierte Formate wie CycloneDX und SPDX unterstützen, um Compliance und Zusammenarbeit zu erleichtern.
- Bewerten Sie Ihren Bedarf an Risikomanagement: Wählen Sie Tools aus, die klare Berichte zu Schwachstellen und Lizenzfragen liefern. Eine benutzerfreundliche Oberfläche erleichtert es Teams, Risiken zügig zu beheben und die Sicherheit aufrechtzuerhalten.
- Berücksichtigen Sie die Skalierbarkeit: Wenn Sie ein großes Software-Portfolio verwalten, wählen Sie Tools, die große Mengen an Komponenten effizient verarbeiten können. Skalierbare Tools sorgen dafür, dass Sie auch bei wachsender Entwicklung den Überblick behalten.
- Vergleichen Sie Open-Source- und kommerzielle Optionen: Open-Source-Tools bieten Flexibilität und Kostenvorteile. Kommerzielle Lösungen bieten erweiterte Funktionen, Support und Integrationen. Stimmen Sie das Tool auf die Anforderungen und Ressourcen Ihrer Organisation ab.
Fazit
Das richtige SBOM-Tool hängt davon ab, wie Sie bauen und in welchem Umfang Sie es skalieren müssen. Ein Team, das lediglich in der CI generierte Container-SBOMs benötigt, hat ganz andere Anforderungen als ein Team, das die Lizenz-Compliance über Hunderte von Repositories hinweg verfolgt. Beide sollten in der Lage sein, ein maschinenlesbares Inventar zu erstellen, sobald ein neues Problem in der Lieferkette auftritt.
Für Teams, die SBOMs als Teil eines umfassenderen, automatisierten Sicherheitssetups wünschen, geht Aikido Security über die reine Bestandsgenerierung hinaus. Es kombiniert die SBOM-Erstellung mit Schwachstellenmanagement, Erreichbarkeitsanalyse und Remediation, die nahtlos in die von Entwickelnden genutzten Workflows integriert sind, sodass SBOMs zu etwas werden, das Teams tatsächlich aktiv nutzen.
Wünschen Sie sich mehr Transparenz in Ihrer Software-Lieferkette? Starten Sie Ihre kostenlose Testversion oder buchen Sie noch heute eine Demo bei Aikido Security.
FAQ
Was ist ein SBOM und warum ist es wichtig?
Eine Software-Stückliste (SBOM) ist ein detailliertes, maschinenlesbares Inventar aller Komponenten, Bibliotheken und Abhängigkeiten, die in einer Anwendung verwendet werden, einschließlich direkter und transitiver Abhängigkeiten. SBOMs sind entscheidend für die Identifizierung anfälliger Komponenten, schnelles Reagieren auf neue Sicherheitslücken, die Erfüllung regulatorischer Anforderungen und die Verbesserung der gesamten Lieferkettentransparenz.
Wie helfen SBOM-Tools, die Anwendungssicherheit zu verbessern?
SBOM-Tools schaffen Transparenz in der Software-Lieferkette, was das Erkennen anfälliger oder bösartiger Abhängigkeiten, das Nachverfolgen veralteter Komponenten und das Verstehen der Auswirkungen neu veröffentlichter Schwachstellen erleichtert. In Kombination mit Schwachstellendatenbanken und Erreichbarkeitsanalyse helfen SBOMs Teams, sich auf Probleme zu konzentrieren, die ihre Anwendungen tatsächlich betreffen, anstatt unnötigem Aufwand nachzugehen.
Sind SBOMs nur für Compliance nützlich?
Nein. Obwohl SBOMs zunehmend für die Einhaltung gesetzlicher Vorschriften und die Due Diligence von Kunden erforderlich sind, geht ihr wahrer Wert über Audits hinaus. SBOMs helfen Engineering- und Sicherheitsteams, Vorfälle schneller zu beheben, Risiken proaktiv zu bewerten, Lieferkettenangriffe zu erkennen und bessere Entscheidungen bezüglich Abhängigkeiten während des gesamten Software-Lebenszyklus zu treffen.
Auf welche SBOM-Formate sollten sich Teams standardisieren?
Die meisten Teams standardisieren sich auf branchenweit anerkannte Formate wie CycloneDX oder SPDX, da diese Formate von Sicherheitstools, Regulierungsbehörden und Partnern breit unterstützt werden. Die Verwendung standardisierter Formate erleichtert das Teilen, Scannen und Integrieren von SBOMs in bestehende Sicherheits-Workflows.
Wie unterscheiden sich Tools wie Aikido Security von eigenständigen SBOM-Generatoren?
Eigenständige SBOM-Tools konzentrieren sich primär auf die Generierung von Inventaren, oft über CLI-basierte Workflows. Plattformen wie Aikido Security integrieren die SBOM-Generierung direkt in eine breitere AppSec-Plattform und reichern SBOMs mit Schwachstellendaten, Erreichbarkeitsanalyse, Priorisierung und Empfehlungen zur Behebung an. Dies ermöglicht es Teams, vom Inventar zur Aktion überzugehen, ohne mehrere Tools miteinander verbinden zu müssen.
Das könnte Sie auch interessieren:




